

Meistern Sie die Details der Cloud-Security.
CISOs müssen Details beherrschen und gleichzeitig das große Ganze im Blick behalten. Im zweiten Teil unseres zweiteiligen Leitfadens von Andy Ellis, CISO mit 20 Jahren Erfahrung, erfahren Sie, wie Sie einen strategischen Cloud-Security-Plan umsetzen. Dieser Leitfaden behandelt:
- Wie Sie das Rad optimieren, anstatt es neu zu erfinden
- Wie Sie optimal mit dem Einkauf zusammenarbeiten
- Evaluierung und Steuerung externer Security-Partner
- Vorteile von agentless im Vergleich zu agentenbasierten Sicherheitslösungen
- Wann es sinnvoll ist, sich für eine Cloud Native Application Protection Platform (CNAPP) zu entscheiden
Laden Sie diesen Leitfaden herunter, um noch heute mehr Klarheit über Ihre Cloud zu gewinnen.
Das könnte Sie auch interessieren …


Bericht zum Status der KI-Sicherheit 2026
Tiefgehende Forschung: 2026 State of AI Security Report. KI-Sicherheitsergebnisse von über 1.200 Produktionsorganisationen. Holen Sie sich den Bericht. KI-Adoption…
2026 State of Application Security Report
Tiefgehende Analyse: 2026 State of Application Security Report. Wenn Entwicklungsgeschwindigkeit die Sicherheit überholt. Zum Bericht. Ein klares Bild von…
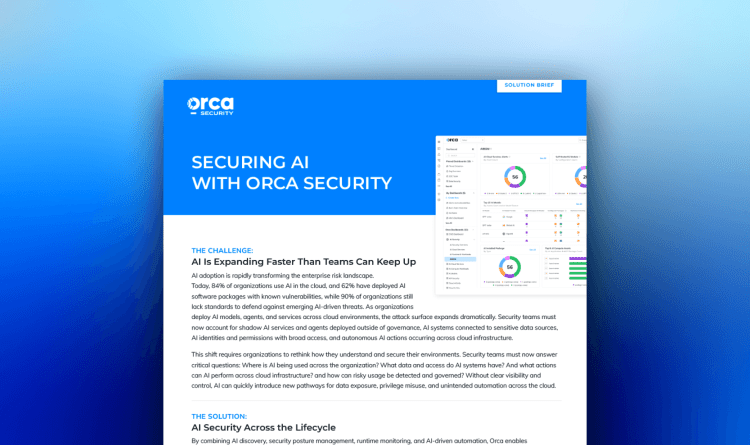
AI Security Solution Brief
Da Unternehmen AI rasant einführen, haben Security-Teams Mühe, mit der wachsenden Angriffsfläche und ‘Shadow AI’-Diensten Schritt zu halten...