

Planifier la réussite – sécurisez vos conteneurs avant le runtime
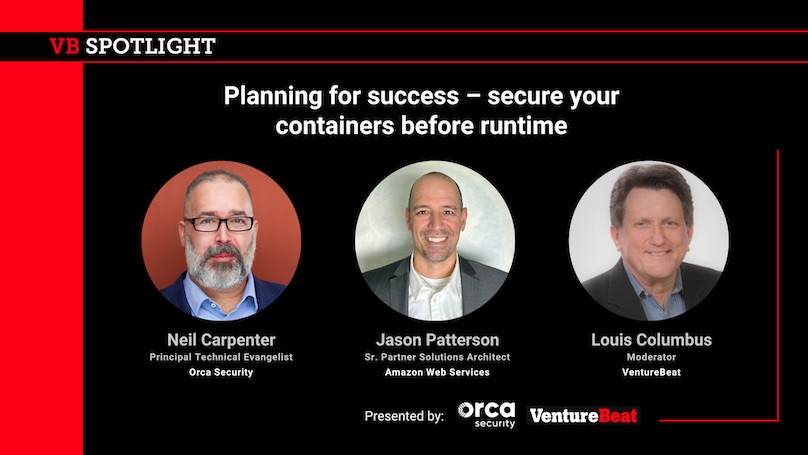
L'adoption des applications cloud-native, reposant sur des architectures modernes telles que les conteneurs et Kubernetes, poursuit sa progression. Selon les prévisions de Gartner, d'ici 2027, 90 % des entreprises mondiales exécuteront des applications conteneurisées en production. Néanmoins, ces technologies s'accompagnent de défis de sécurité spécifiques.
Dans ce webinaire VB Spotlight, des experts d'AWS et d'Orca Security guideront les participants à travers les mesures de sécurité les plus importantes et efficaces à mettre en œuvre lors des phases de développement et de build, avant que les vulnérabilités, les mauvaises configurations et d'autres risques n'affectent les environnements de production. De plus, vous découvrirez à quoi ressemble une démarche DevSecOps idéale, et comment Amazon Web Services (AWS) et Orca Security s'associent pour vous aider à renforcer la sécurité et la conformité de vos conteneurs et de Kubernetes.
Ce que vous apprendrez :
- Les mesures de sécurité pour chaque étape du cycle de développement applicatif
- Les meilleures pratiques pour créer et exécuter des conteneurs sécurisés – des images de base sécurisées à la gestion des secrets, en passant par l'application des correctifs de vulnérabilités
- L'analyse IaC pour détecter les mauvaises configurations dans les Dockerfiles et les fichiers YAML de déploiement Kubernetes
Vous pourriez également être intéressé par…


Rapport 2026 sur l'état de la sécurité de l'IA
Recherche approfondie : Rapport 2026 sur l'état de la sécurité de l'IA | Résultats de sécurité IA de plus de 1 200 organisations en production | Obtenir le rapport | Adoption de l'IA…
Rapport 2026 sur l'état de la sécurité des applications
Recherche approfondie : Rapport 2026 sur l'état de la sécurité des applications. Quand la vélocité du développement dépasse la sécurité. Obtenir le rapport. Une vision claire de...
La plateforme de sécurité cloud Orca offre un ROI de 198 %
Rapport : La plateforme Orca Cloud Security offre un ROI de 198 %. Dans cette analyse actualisée du retour sur investissement (ROI) 2026, les analystes de TAG ont évalué…