

AWS Activate-Angebot
Orca Security 45 Tage lang KOSTENLOS nutzen
Holen Sie sich agentless, workload-tiefe und kontextbezogene Sicherheit und Compliance 45 Tage lang KOSTENLOS – inklusive speziellem Business-Angebot*

Agentless
Plattform, die in Minuten bereitgestellt wird – nicht in Monaten

SideScanning
Technologie, die eine kontinuierliche Abdeckung Ihrer gesamten Cloud-Umgebung bietet

Kontextbezogen
Ein Ansatz, der Sicherheitsprobleme nach Schweregrad und Erreichbarkeit priorisiert
In Zusammenarbeit mit

*Das Angebot gilt nur für qualifizierte Teilnehmer des AWS Activate-Programms mit einer Finanzierung von unter 5 Millionen US-Dollar, die aktuell keine Orca Security-Kunden sind. Orca Security behält sich das Recht vor, die Aufnahme in dieses Programm nach eigenem Ermessen zu genehmigen oder abzulehnen.
Erkennen Sie kritische Sicherheitsrisiken in Ihrer AWS-Cloud
Die SideScanning™-Technologie von Orca liest Ihre Cloud-Konfiguration und den Runtime-Block-Storage Ihrer Workloads out-of-band aus, um in wenigen Minuten ein vollständiges Risikoprofil Ihrer AWS-Cloud-Umgebung zu erstellen.
- Deckt alle Ihre AWS-Workloads ab – VMs, Container und Serverless, einschließlich EC2-, EKS-, ECS- und Lambda-Instanzen.
- Erkennt Schwachstellen, Malware, Fehlkonfigurationen, IAM-Risiken, Risiken durch Lateral Movement, ungesicherte sensible Daten und vieles mehr
- Keine Agents zu installieren oder zu warten, keine organisatorischen Reibungsverluste, keine übersehenen Assets und keine Auswirkungen auf die Performance Ihrer produktiven AWS-Umgebung
Orca in wenigen Minuten in Ihrer AWS-Cloud bereitstellen
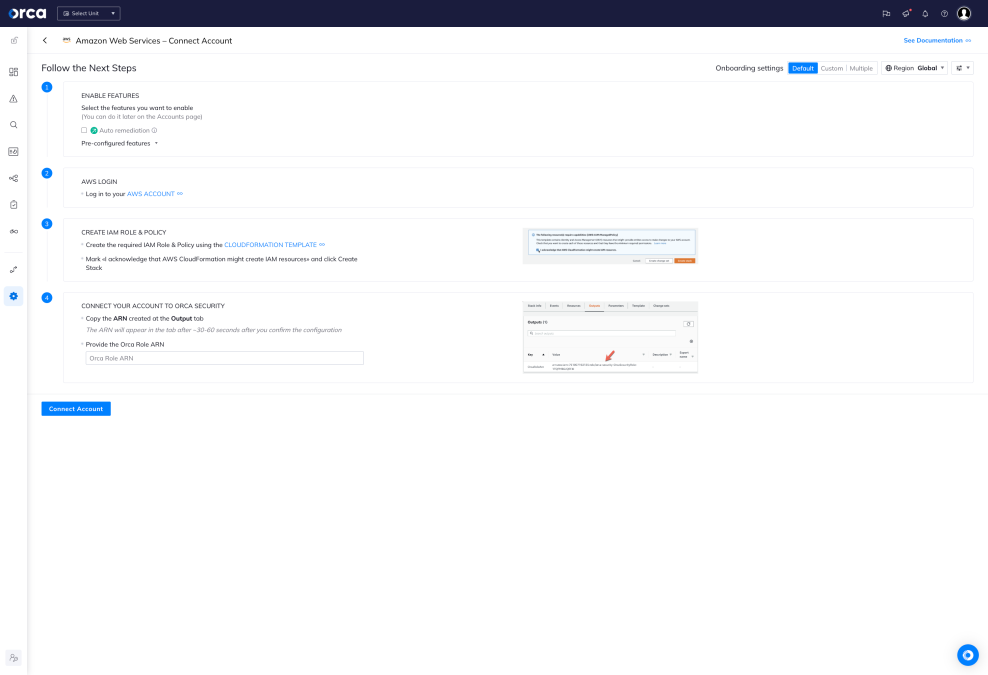
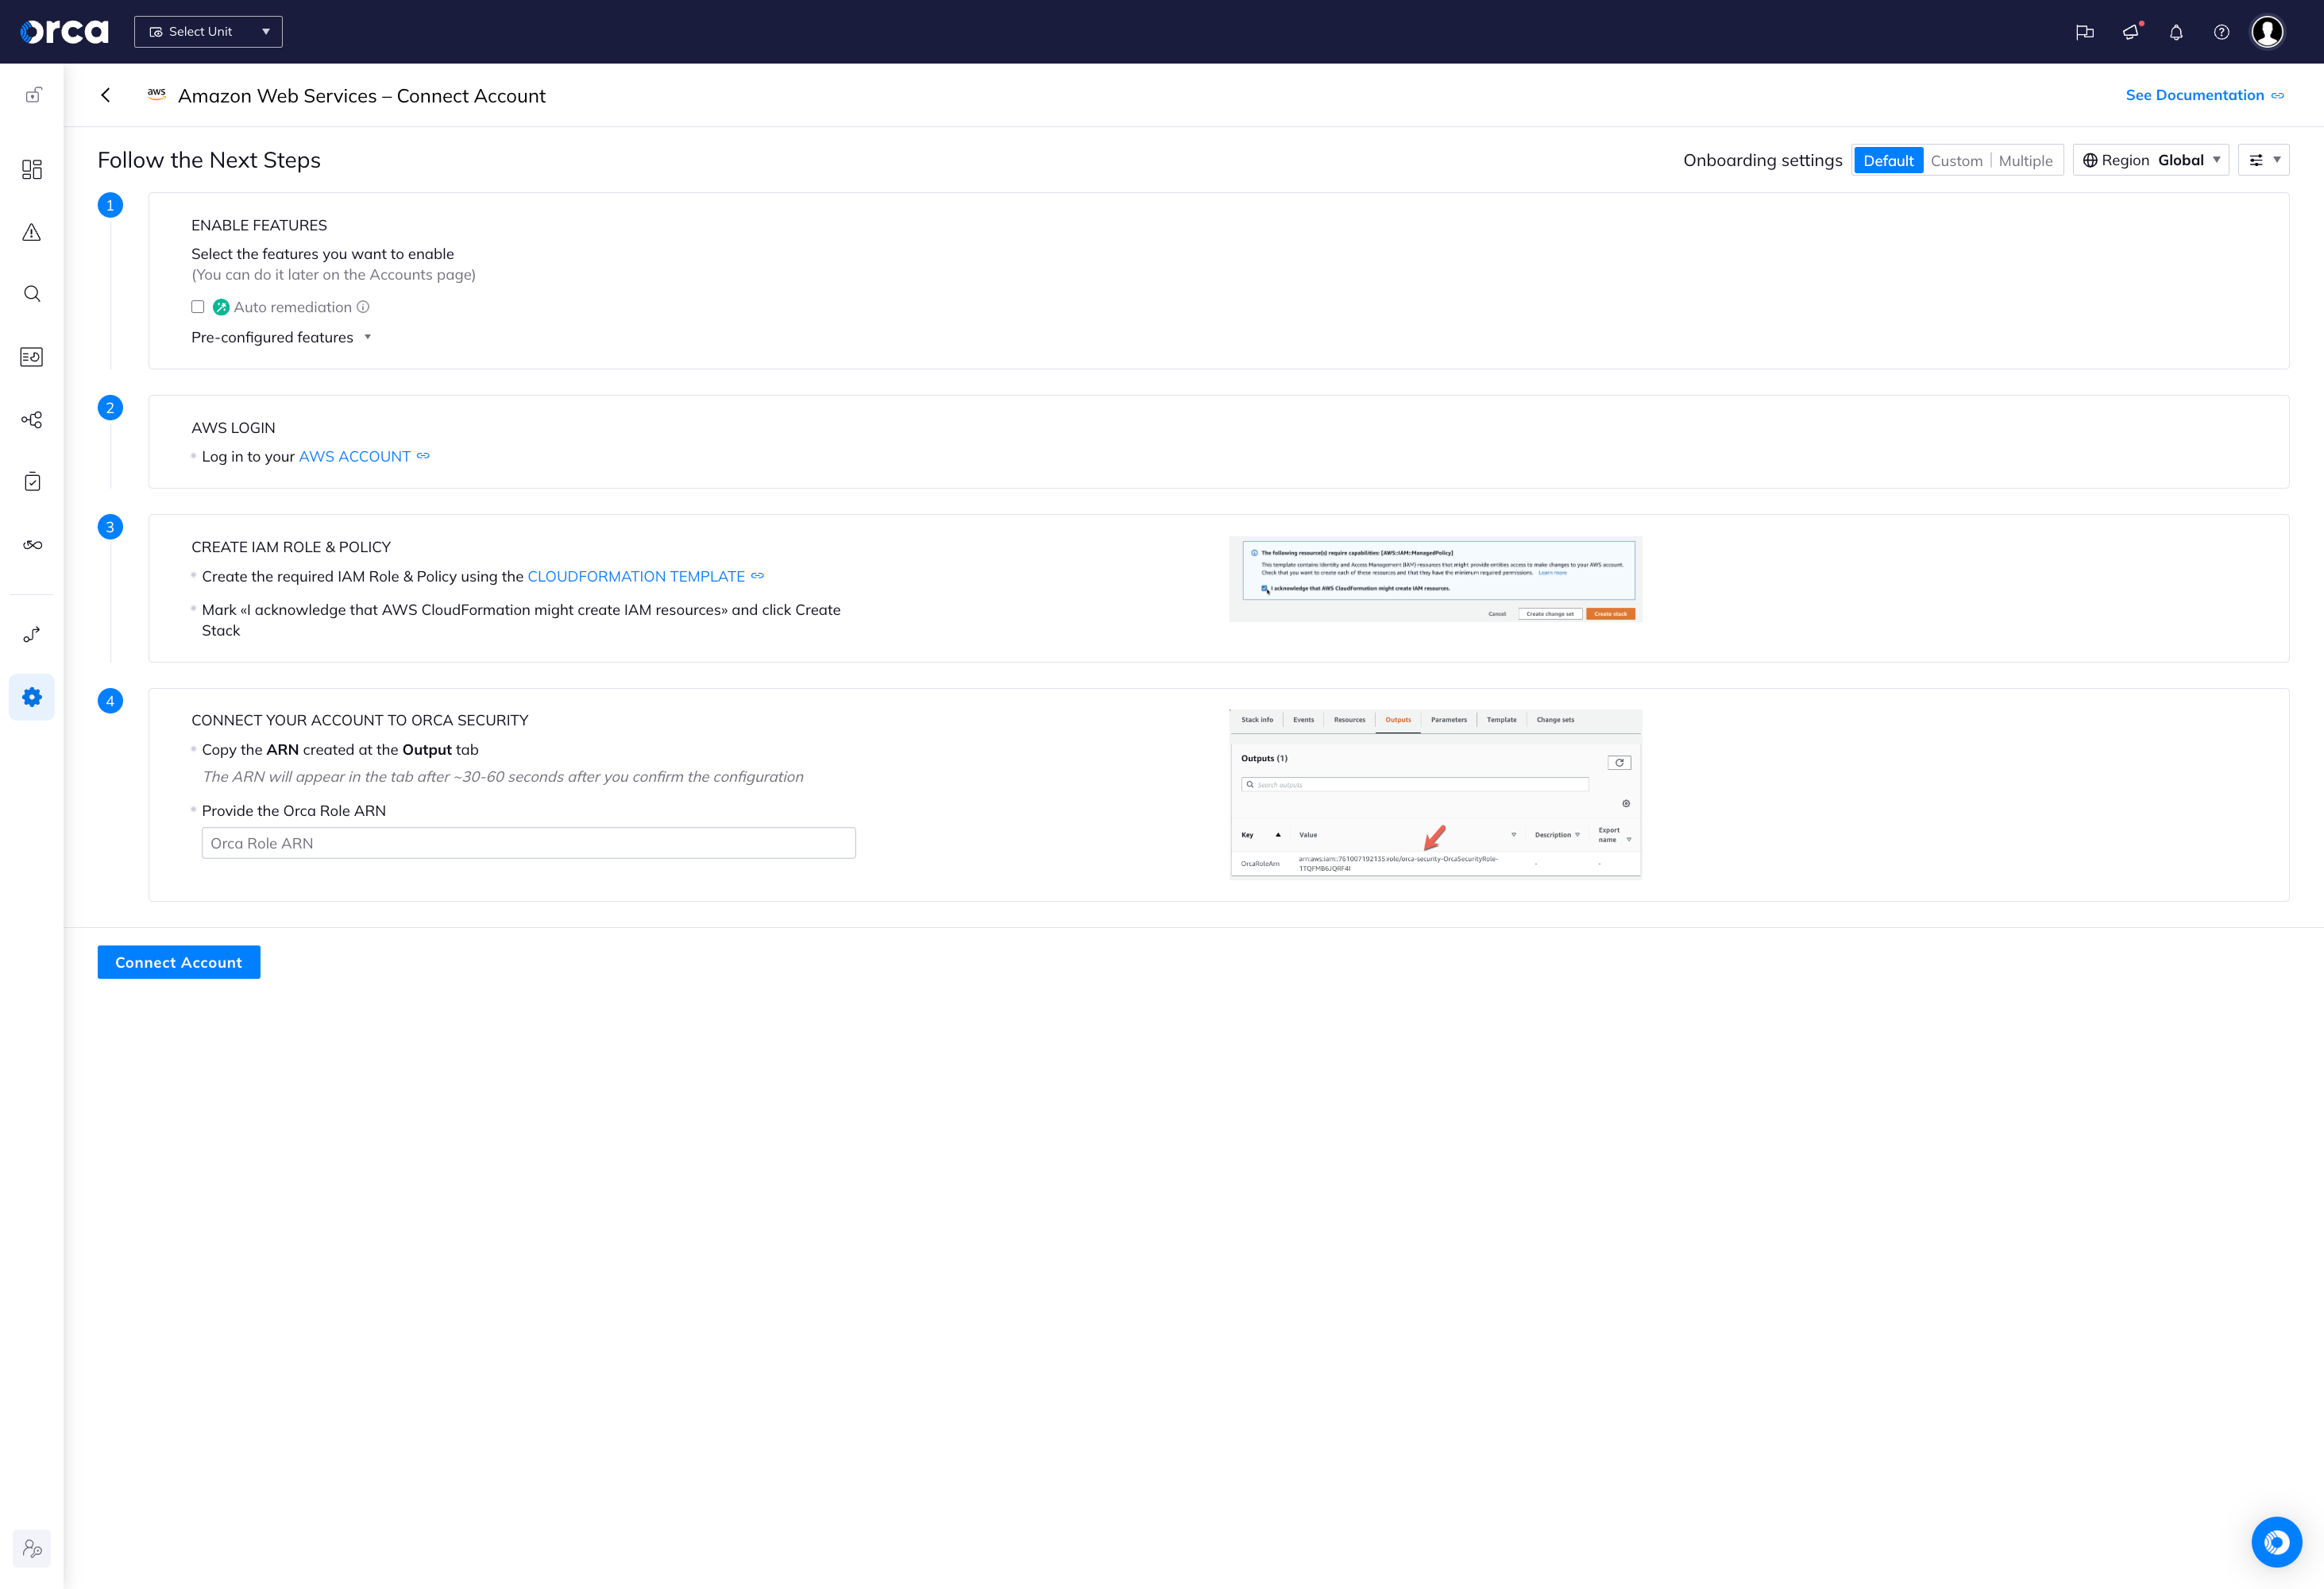
Erkennen und beheben Sie kritische Sicherheitsrisiken, für die Sie in Ihrer AWS-Umgebung bisher blind waren, unmittelbar nach einem schnellen und einfachen Bereitstellungsprozess in drei Schritten:
- Melden Sie sich einfach bei Ihrem AWS-Konto an und stellen Sie Orca mit kontoübergreifendem Lesezugriff bereit.
- Ein eingebettetes AWS CloudFormation-Template stellt alle erforderlichen Komponenten bereit.
- Rollen-ARN hinzufügen und fertig! So einfach ist das.
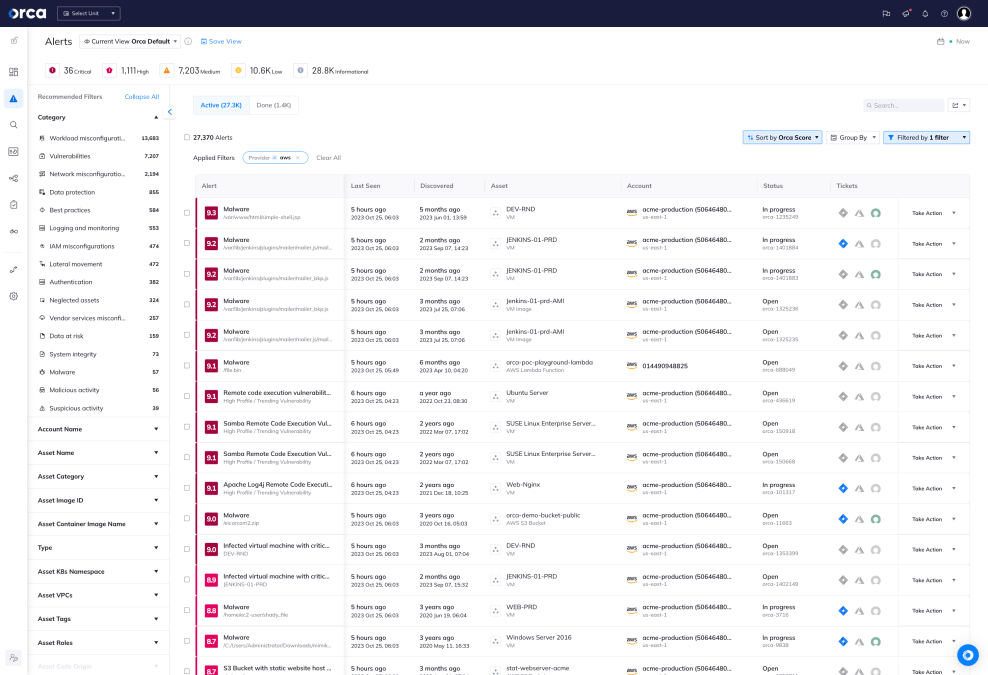
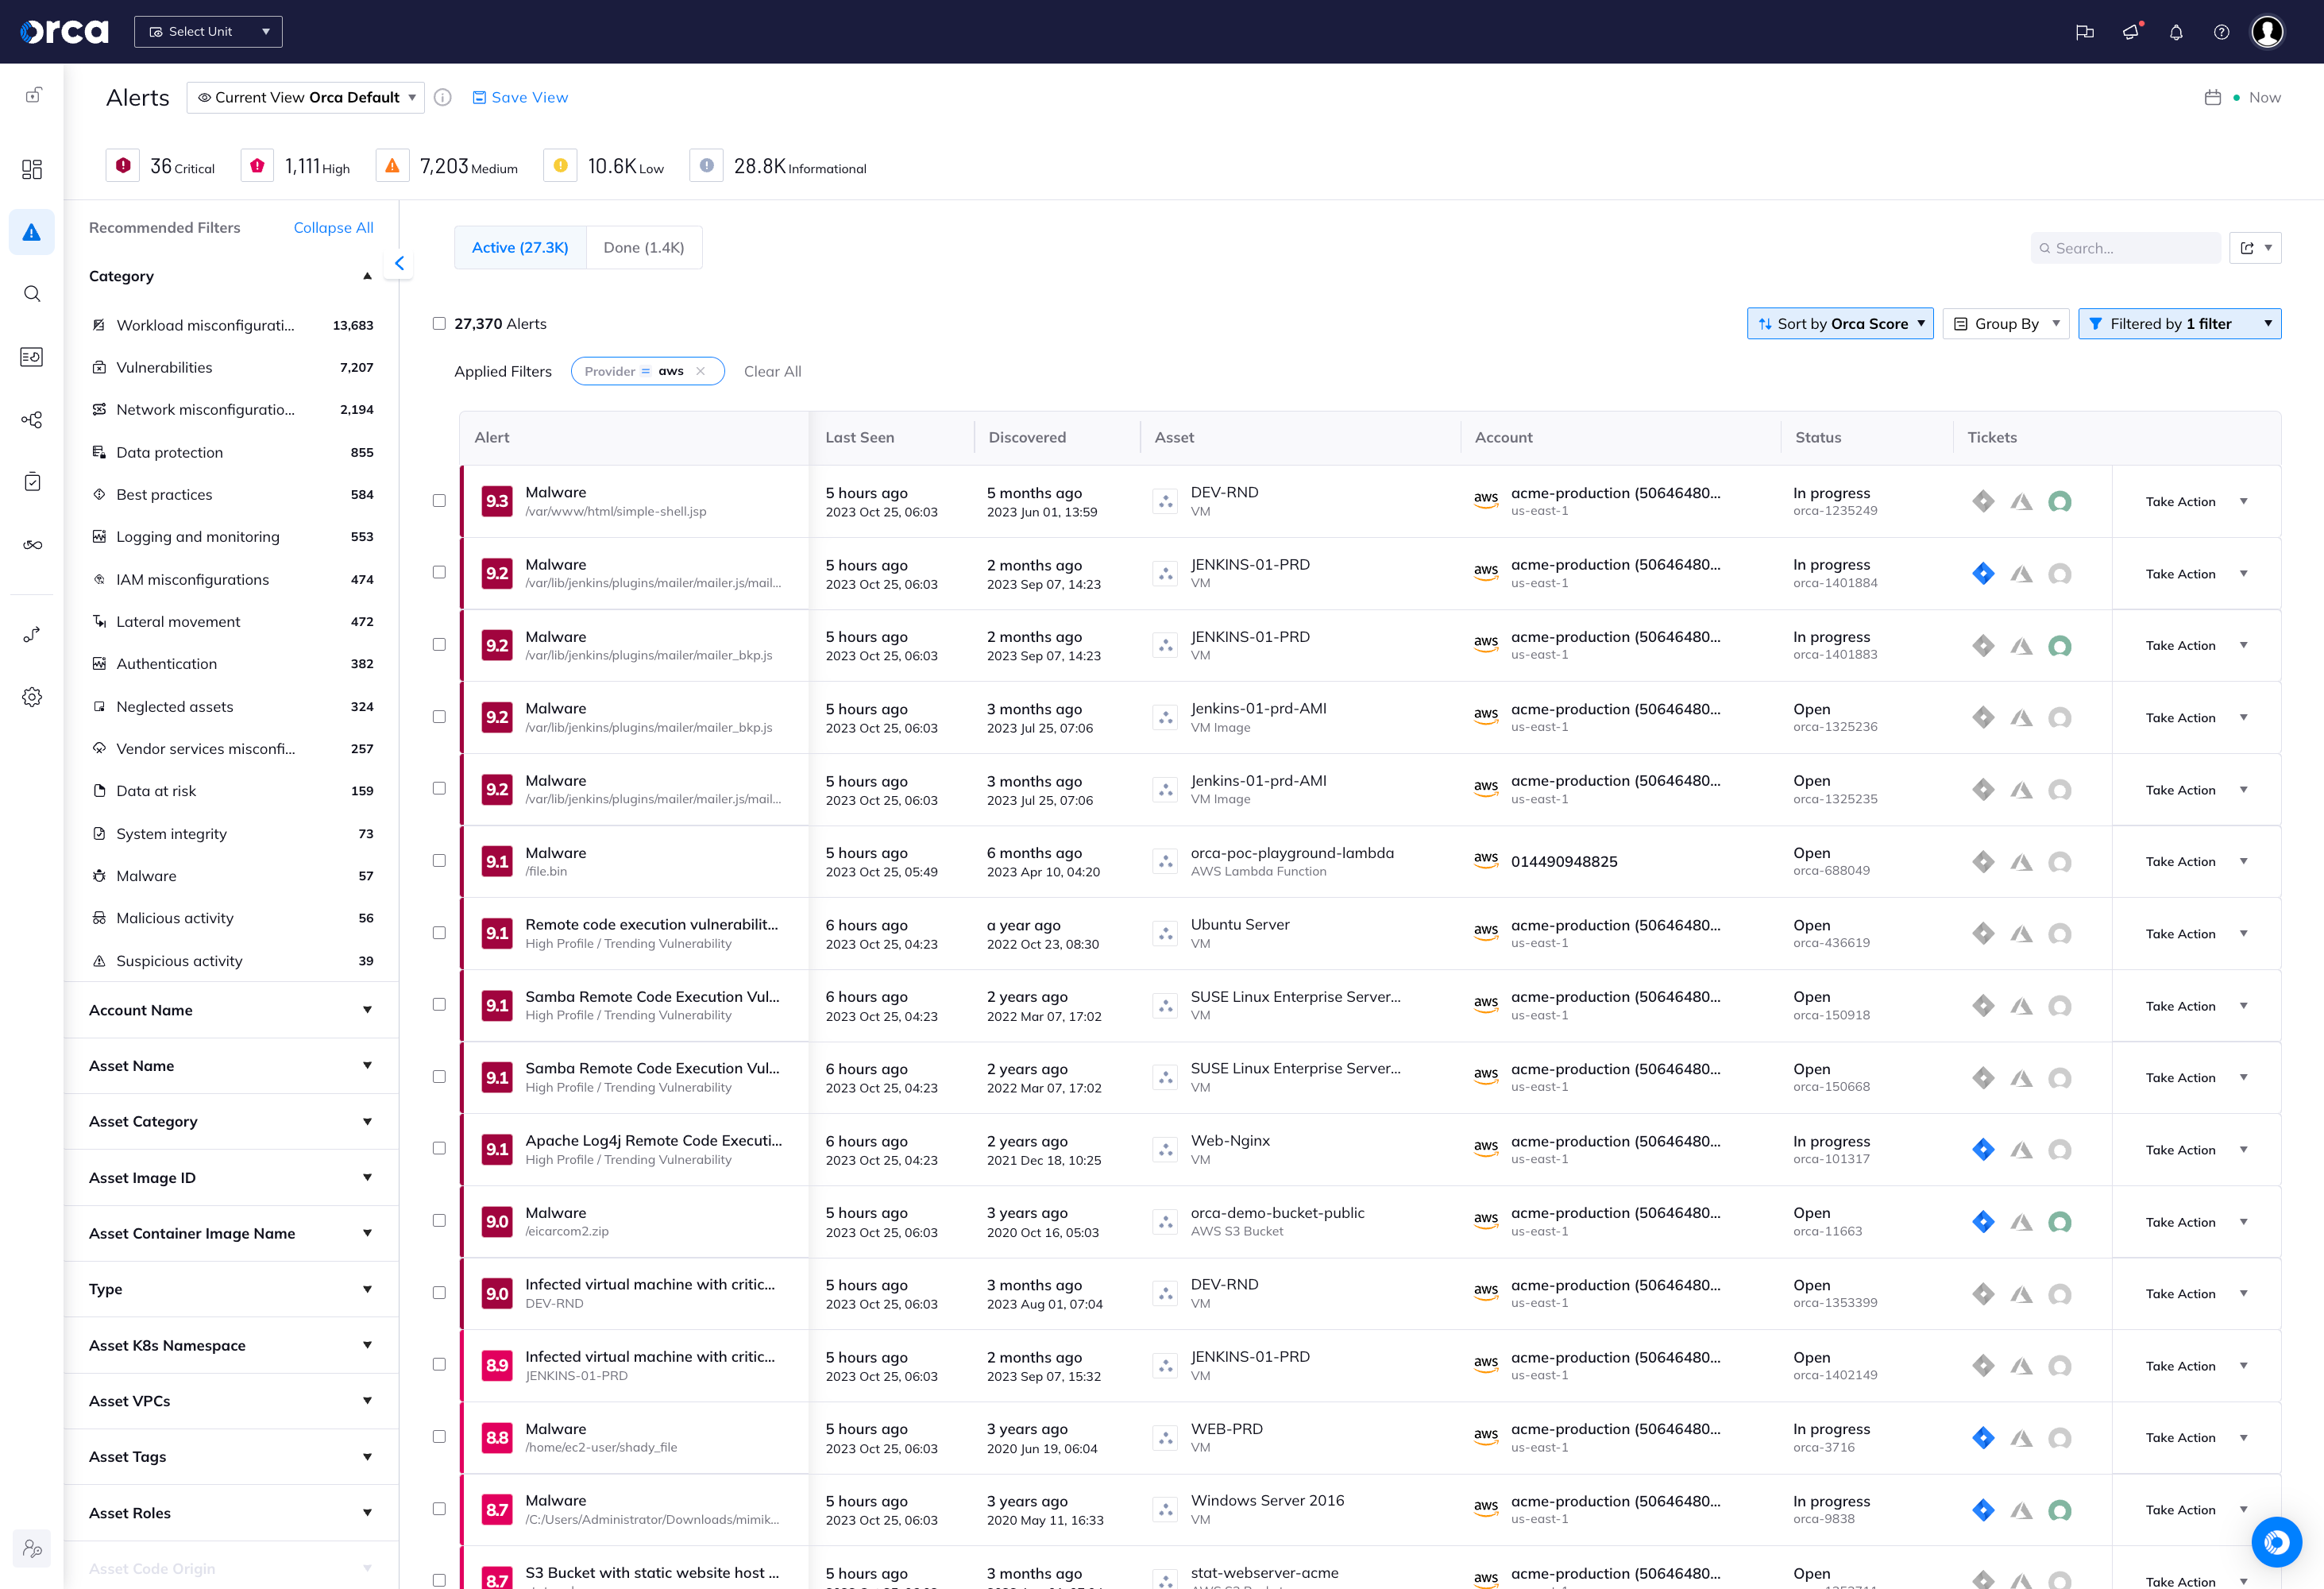
Fokussieren Sie sich auf die wichtigsten AWS-Sicherheitsprobleme
Die Context-Engine von Orca trennt das 1 % der Warnmeldungen, die schnelles Handeln erfordern, von den 99 %, die dies nicht tun. So können sich Ihre Teams auf die Behebung der kritischsten Sicherheitsprobleme konzentrieren, bevor Angreifer sie ausnutzen.
- Orca ist der einzige Anbieter, der den vollen Kontext Ihrer gesamten AWS-Cloud nutzt, indem er Erkenntnisse tief aus den Workloads mit Cloud-Konfigurationsdaten kombiniert.
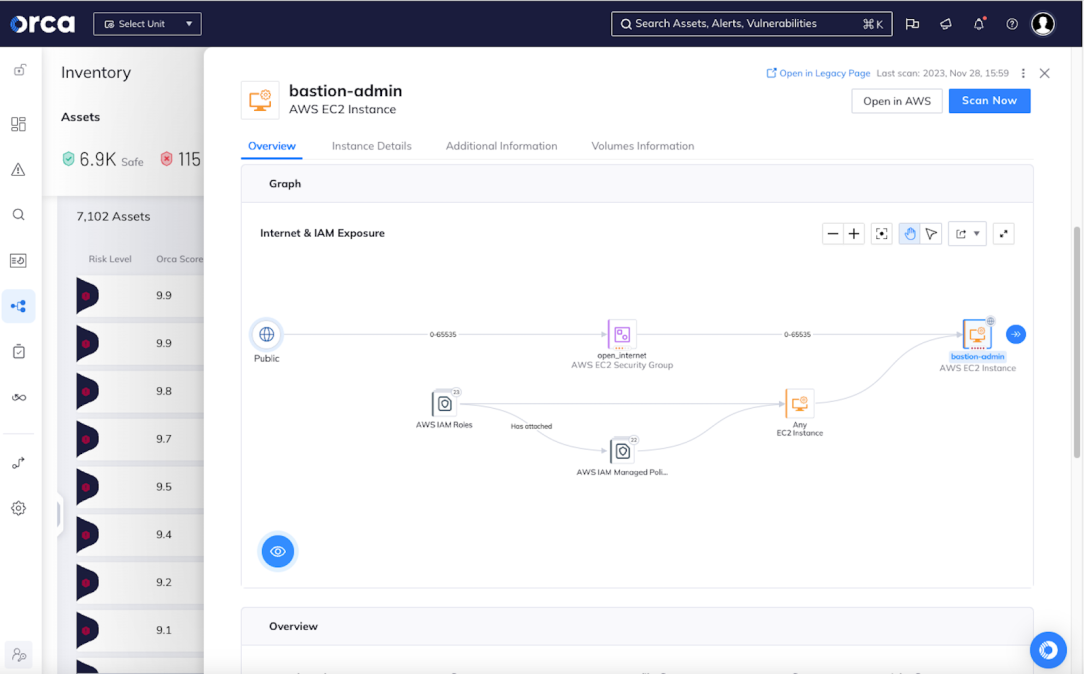
- Orca betrachtet Ihre AWS-Cloud-Assets im Kontext und priorisiert Risiken nicht nur nach dem Schweregrad zugrunde liegender Sicherheitsprobleme, sondern auch nach deren Erreichbarkeit und den potenziellen geschäftlichen Auswirkungen.
- Orcas Angriffsvektorgraph stellt Ihre AWS-Cloud aus der Sicht eines Angreifers dar und liefert handlungsrelevante Informationen, damit Sie Ihren Gegnern immer einen Schritt voraus sind.


Vereinfachen Sie AWS-Compliance mit einer einzigen Plattform
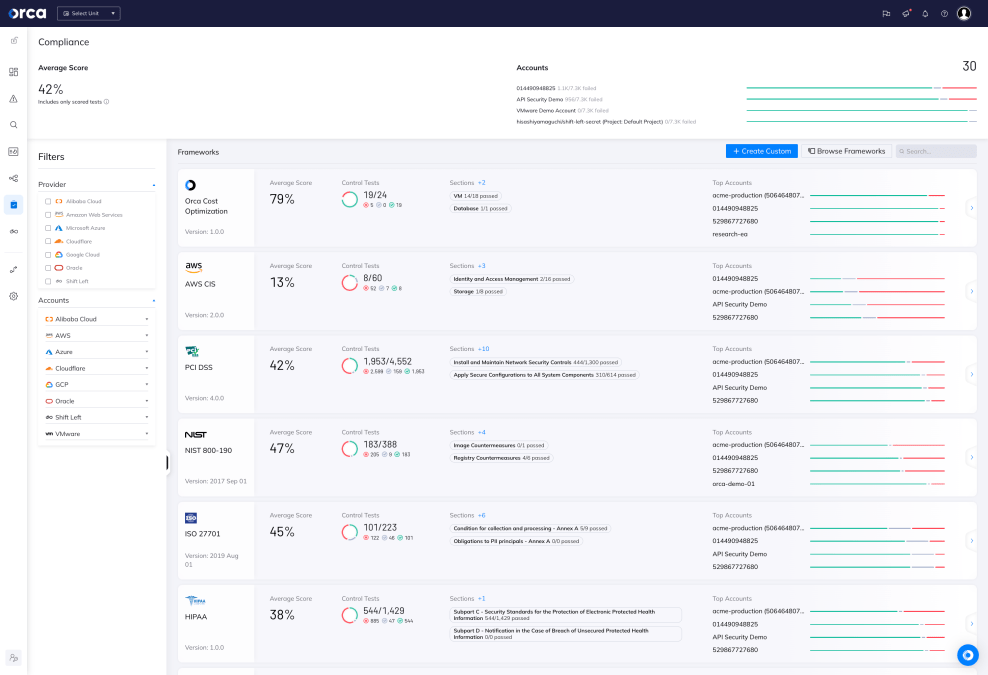
Erreichen Sie kontinuierliche Compliance im Cloud-Maßstab, indem Sie mehrere isolierte Tools durch eine einzige Cloud-Security-Plattform ersetzen, die 100 % Ihrer AWS-Assets abdeckt – und vermeiden Sie Compliance-Lücken sowie fehlgeschlagene Audits.
- Erfüllen Sie über 35 Compliance-Frameworks und wichtige CIS-Benchmarks, darunter unter anderem NIST 800-53, SOC 2, ISO 27001, AWS CIS, Docker CIS, Apache CIS und Windows CIS.
- Erbringen Sie den Nachweis, dass Sie wichtige Datenschutzvorgaben in Ihrer AWS-Umgebung erfüllen, darunter PCI-DSS, DSGVO (GDPR), HIPAA und CCPA.
- Nutzen Sie die integrierten Compliance-Vorlagen von Orca oder passen Sie diese an Ihre spezifischen Anforderungen an.
Erhalten Sie direkt umsetzbare Security Intelligence
Befähigen Sie Ihre AWS-Sicherheitsteams dazu, kritische Daten einfach abzufragen und die Untersuchung sowie Zuweisung von Cloud-Sicherheitsproblemen zu automatisieren – für mehr Effizienz, schnellere Behebung und kontinuierliche Compliance.
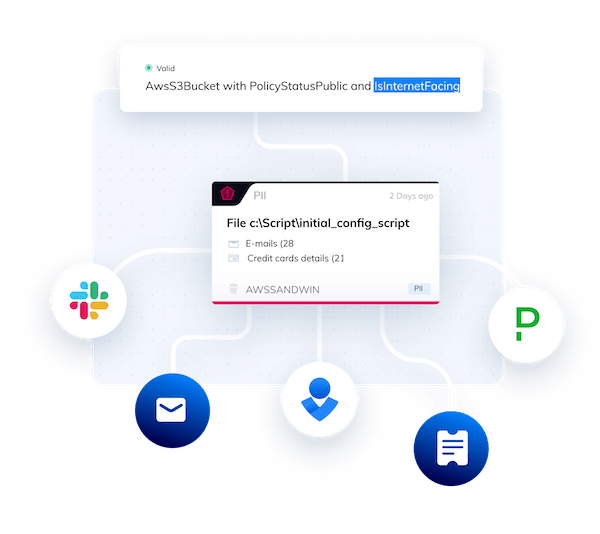
- Nutzen Sie über 600 integrierte Abfragen oder passen Sie diese mit dem intuitiven und flexiblen Query-Builder von Orca an – keine Programmiererfahrung erforderlich.
- Leiten Sie Warnmeldungen an E-Mail, PagerDuty, OpsGenie oder Slack weiter und aktivieren Sie automatisiertes Ticketing mit Jira oder ServiceNow.
- Warnmeldungen enthalten umfassende Kontextinformationen, damit Remediation-Teams unabhängig und effizient arbeiten können.
Über Orca Security und AWS
Orca Security ist ein AWS Security Software Partner mit erreichter AWS Security Competency und dem Status AWS Service Ready für Amazon Linux 2. Orca ist in über 100 AWS-Services und -Produkte integriert, darunter EC2, ECS, EKS, Fargate, Lambda, GuardDuty, CloudTrail, Bedrock, Security Lake, Private Link und weitere. Orca kann direkt über den AWS Marketplace erworben werden.
Das Vertrauen von Unternehmen, die auf AWS setzen



Empfohlene Inhalte zu Orca Security für AWS


Cybersicherheit für Gesundheitsdienste und Gesundheitstechnologie
Cybersicherheit für Gesundheitsdienste und Gesundheitstechnologie: Die Aufrechterhaltung der Cloud-Datensicherheit und -Compliance im Gesundheitswesen ist entscheidend für den Schutz elektronischer Informationen …
Gil Geron, CEO von Orca Security, in der Twitch-Show AWS Security LIVE!
Die Moderatoren von AWS Security LIVE!, Rory Richardson und Ryan Orsi, interviewen Orca Security CEO Gil Geron
Orca beschleunigt Cloud-Sicherheit und Remediation durch Amazon Bedrock KI-Integration
Angesichts der wachsenden Komplexität von Cloud-Ökosystemen und des anhaltenden Fachkräftemangels im Bereich Cloud-Sicherheit gewinnen KI-gestützte Sicherheitsplattformen zunehmend an Bedeutung …