

Orca SideScanning
Agentless Cloud- und KI-Sicherheit
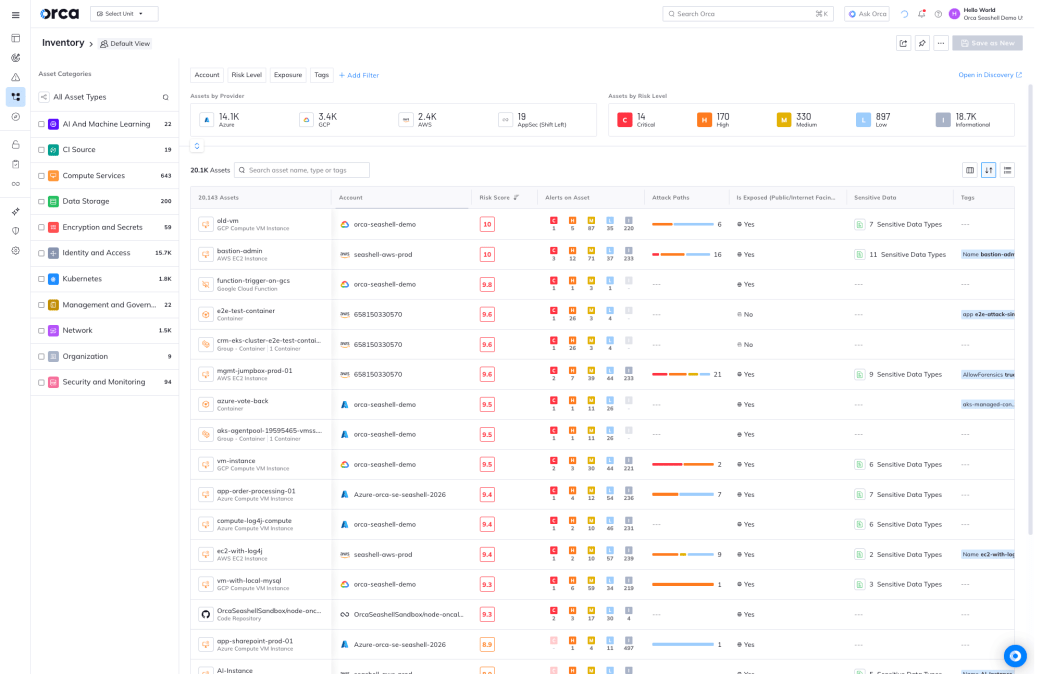
Sehen Sie Ihr Asset-Inventar in Minuten und Ihre priorisierten Sicherheitslücken in 24 Stunden, ohne ein einziges Paket über das Netzwerk zu senden oder eine einzige Codezeile in Ihrer Umgebung auszuführen.
Die Herausforderung
Agent-basierte Lösungen skalieren in der Cloud nicht
Herkömmliche Agents erfordern eine mühsame Integration in jede Workload, was zu gefährlichen Sicherheitslücken, hohen Gesamtbetriebskosten (TCO) und Performanceeinbußen führt. Zudem schränkt es die Fähigkeit Ihrer ohnehin überlasteten IT- und DevOps-Teams ein, mit Cloud-Geschwindigkeit zu agieren. Anbieter, die zusätzlich zu ihrer agent-basierten Lösung eine „agentless“ Option anbieten, haben oft versteckte Einschränkungen und erhöhen die Komplexität weiter.
Teilweise Bereitstellungen von Agents führen zu gravierenden Sicherheitslücken. Im Durchschnitt haben wir festgestellt, dass weniger als 50 % der Assets durch agent-basierte Lösungen abgedeckt sind.
Wenn sich Sicherheit nicht mühelos in DevOps-Workflows integriert, führen falsch gesetzte Prioritäten und Unklarheiten bei den Teamzuständigkeiten zu Frustration und Verzögerungen bei der Behebung.
Das Ausführen von Agents auf Workloads hat erhebliche Auswirkungen auf die Asset-Performance und die Systemressourcen, insbesondere wenn Assets für verschiedene Einzellösungen mehrere installierte Agents benötigen.
Unser Ansatz
Cloud-Sicherheit, speziell für die Cloud entwickelt
Orcas SideScanning behebt die Mängel agent-basierter Lösungen, indem es Daten aus dem Runtime-Block-Storage der Workloads erfasst, ohne dass Agents erforderlich sind. Orca rekonstruiert dann das Dateisystem der Workload – Betriebssystem, Anwendungen und Daten – in einer virtuellen Read-only-Ansicht und führt eine vollständige Risikoanalyse durch, ohne die Performance der Workloads selbst zu beeinträchtigen.

Kennen Sie Ihre tatsächliche Cloud-Exposition und beweisen Sie dem Vorstand, dass Ihr Risiko unter Kontrolle ist.

Kontrollieren Sie jedes KI-System in Ihrer Cloud, bevor es unter Ihrer Aufsicht zum Risiko wird.

Stoppen Sie riskanten Code, bevor er in die Produktion gelangt.

Härten Sie jeden Cloud-Workload, ohne Ihre Pipelines zu verlangsamen.

Erkennen Sie Cloud- und KI-Angriffe in Echtzeit und begrenzen Sie den Explosionsradius.
Ein „MRT“ für Ihre Cloud-Umgebung
SideScanning ist vergleichbar mit einem medizinischen MRT-Scanner – statt Nadeln und Skalpelle zu verwenden, diagnostiziert das MRT-Gerät Gesundheitsprobleme durch nicht-invasives Scannen von Organen und Gewebe. SideScanning scannt auf ähnliche Weise alle Cloud-Assets und deren Vernetzung. Dies bietet eine tiefe und umfassende Sichtbarkeit der gesamten Cloud-Umgebung, ohne die Assets in irgendeiner Weise zu beeinträchtigen.
Erfassung von Workload-Telemetrie, die keine andere Lösung bietet
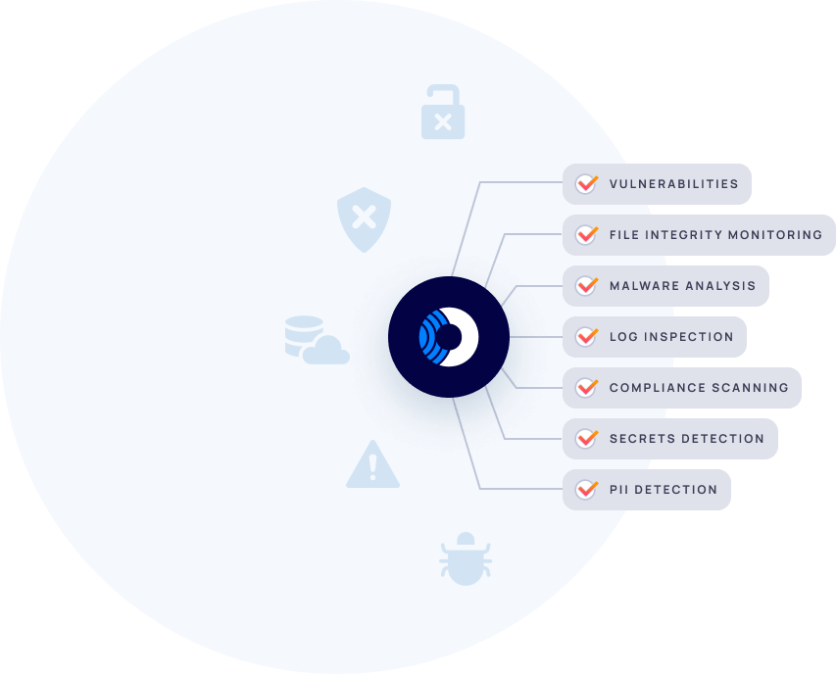
SideScanning deckt alle wichtigen Workload-Typen ab, einschließlich Linux- und Windows-VMs, Containern und Container-Images sowie Serverless-Funktionen. Während die meisten Lösungen nur grundlegende Schwachstellen identifizieren, liefert Orca detaillierte Daten zu Compliance-Problemen, Log-Inspektion, Überwachung der Dateiintegrität, Malware-Analyse und mehr, um Telemetriedaten zu bieten, die anderen Lösungen fehlen.
Zugehörige Ressourcen


Orca SideScanning™ Technischer Kurzbericht
Solution Brief Orca SideScanning™ Technischer Leitfaden In diesem technischen Leitfaden erfahren Sie im Detail, wie die patentierte SideScanning-Technologie von Orca funktioniert...
Paidy setzt auf Orca Security für Multi-Cloud-Sichtbarkeit und spart zwei Vollzeitäquivalente sowie 500.000 $ pro Jahr an Kosten für das Cloud-Sicherheitsmanagement.
Paidy – ein japanisches Finanzinstitut in der Cloud Paidy ist ein führendes Fintech-Unternehmen für kartenlose Zahlungen und weitere...
Orca Cloud Security Platform liefert 198% ROI
Bericht: Orca Cloud Security Platform liefert 198 % ROI. In dieser aktualisierten Analyse zum Return on Investment (ROI) für 2026 bewerteten TAG-Analysten…
Häufig gestellte Fragen
Eine gute Analogie für SideScanning ist ein medizinisches MRT-Gerät. Anstatt Nadeln und Skalpelle für invasive explorative Chirurgie zu verwenden, diagnostiziert das MRT-Gerät Gesundheitsprobleme durch nicht-invasives Scannen, um ein detailliertes Bild aller Organe und Gewebe zu erhalten. Der Patient wird während des Eingriffs nie direkt vom Arzt berührt.
SideScanning funktioniert ähnlich: Es visualisiert alle Cloud-Assets und Verbindungen, um ein vollständiges Modell Ihrer Cloud-Umgebung zu erstellen. Dieses Modell wird dann verwendet, um Risiken im richtigen Kontext zu bestimmen, ohne Cloud-Assets oder deren Funktionalität in irgendeiner Weise zu beeinträchtigen.
Orca SideScanning läuft nicht auf Ihren Workloads, sodass 100 % Ihrer Cloud-Umgebung ohne Beeinträchtigung der Workload-Performance untersucht werden können. Da der SideScanning-Prozess keine Agenten verwendet, die installiert werden müssen, kann er jederzeit bereitgestellt werden und beeinträchtigt weder Ihre IT- noch Ihre DevOps-Teams.
Die patentierte SideScanning-Technologie von Orca lässt sich in wenigen Minuten bereitstellen und deckt alle Cloud-Assets ab, einschließlich virtueller Maschinen, Cloud-Storage-Buckets, aller Arten von Containern und Serverless-Funktionen in jedem Bereitstellungsmodus und vieles mehr. SideScanning ermöglicht die Erstellung eines umfassenden Risikoprofils Ihrer gesamten Cloud-Umgebung – ohne ein einziges Paket über das Netzwerk zu senden oder eine einzige Codezeile in Ihrer Umgebung auszuführen. Orcas SideScanning liefert zudem detaillierte Daten zu Compliance-Problemen, Überwachung der Dateiintegrität, Log-Inspektion, Malware-Analyse und mehr, um eine Telemetrie zu bieten, die anderen Lösungen fehlt.
Nein. Da sich die Orca-Plattform über die gemeinsame Virtualisierungsinfrastruktur eines Cloud-Providers integriert und den Runtime-Block-Storage der Workloads Out-of-Band liest, anstatt auf der Workload selbst zu laufen, kann sie 100 % Ihrer Cloud-Umgebung untersuchen, ohne ein einziges Paket über das Netzwerk zu senden oder eine einzige Codezeile in Ihrer Umgebung auszuführen. Das Ergebnis: keine Ausfallzeiten und keinerlei Auswirkungen auf Workloads oder Benutzer.
Sicherheitslösungen, die auf Agents oder Netzwerk-Scannern basieren, sind langsam in der Bereitstellung und beeinträchtigen die Asset-Performance erheblich. Da es praktisch unmöglich ist, überall Agents einzusetzen, sind einige Assets zwangsläufig Sicherheitsbedrohungen ausgesetzt. Und Netzwerk-Scanner erfordern offene Ports, die ein Sicherheitsrisiko darstellen können, wenn sie nicht korrekt konfiguriert und gewartet werden.
Die Orca-Plattform lässt sich in Minuten statt Tagen oder Wochen bereitstellen und hat keinerlei Auswirkungen auf die Asset-Performance. Orca eliminiert zudem das Risiko von Transparenzlücken, da es automatisch alle Assets in Ihrer Cloud-Umgebung erkennt und überwacht. Es sind keine Updates erforderlich, wenn neue Assets hinzugefügt werden.
Mit der SideScanning-Technologie von Orca erkennen Sie kritische Cloud-Sicherheitsrisiken in Ihrer gesamten Cloud-Umgebung sofort und ohne den Einsatz von Agents oder Netzwerk-Scannern. So vermeiden Sie Transparenzlücken, organisatorische Reibungsverluste, hohe Wartungskosten und langsame Bereitstellungszeiten, die mit diesen Legacy-Technologien verbunden sind.
Orca erfasst Metadaten von Cloud-Accounts und Workloads. Diese Metadaten umfassen Sicherheitsgruppen, Netzwerkkonfigurationen, Schwachstellen, Richtlinien und andere Konfigurationseinstellungen.
Nachfolgend finden Sie einige Beispiele für die von Orca erfassten Datentypen:
Cloud-Konfigurationsdaten:
- Subnetz-Konfiguration
- IAM-Konfiguration und Berechtigungsliste
- VPC-Konfiguration
- ELB-Konfiguration
- Liste der aktiven Assets
Cloud-Sicherheitsprobleme:
- Eine Schwachstelle wurde auf VM – X gefunden
- Malware wurde auf Container – Y gefunden
- PII auf VM – Z erkannt
- Bei VM X ist SSH mit Benutzername und Passwort aktiviert

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.