

Einheitliches Datenmodell
Endlich: Ihre Tools zeigen eine klare Sicht auf Risiken
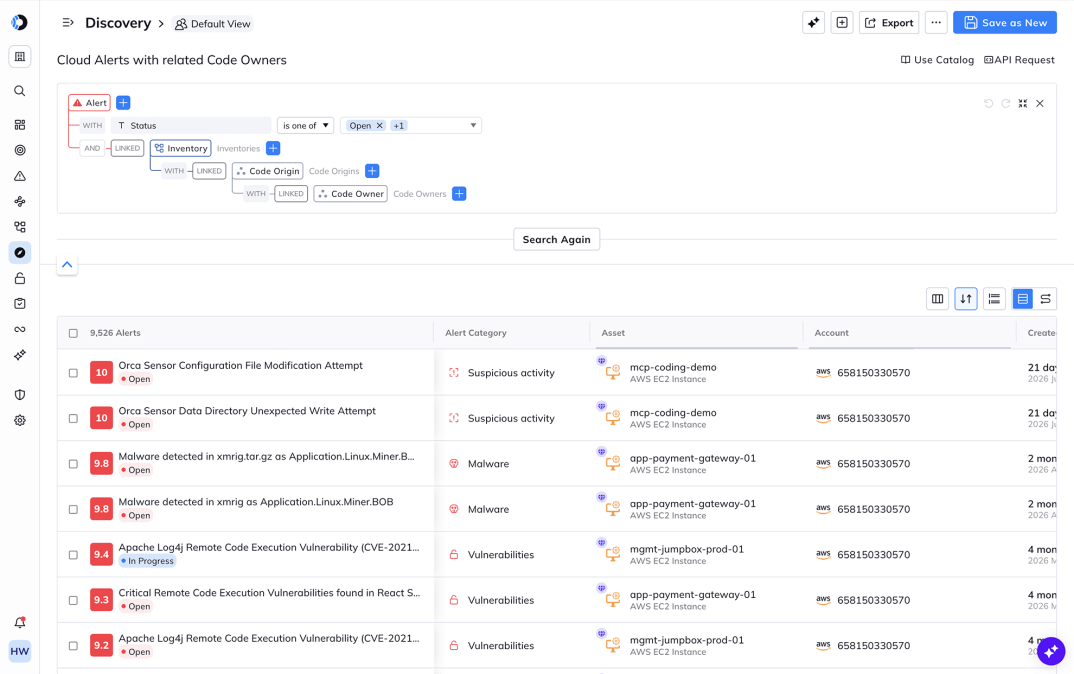
Jedes Cloud- und KI-Asset, jede Konfiguration, Identität und jedes Risiko wird in einem Live-Modell zusammengeführt. Der Kontext, von dem jede Security-Entscheidung abhängt, ist bereits verknüpft, bevor Sie die Frage stellen.
Die Herausforderung
Fragmentierte Tools erzeugen widersprüchliche Risikobilder
Den meisten Teams mangelt es nicht an Security-Tools. Es fehlt ihnen an einem einzigen, abschließenden Urteil. Jeder Scanner sieht nur ein Fragment, bewertet es anders und überlässt es dem Security-Team, sechs widersprüchliche Bilder desselben Assets manuell abzugleichen.
Isolierte Tools bieten jeweils nur eine Teilansicht, sodass kein einzelnes System das vollständige Risiko eines Assets kennt.
Die Korrelation von Ergebnissen über Posture, Identität, Daten und Runtime hinweg wird zur manuellen Arbeit, die nicht skalierbar ist.
KI-Workloads gelangen schneller in die Umgebung, als fragmentierte Tools sie entdecken oder kontextualisieren können.
Unser Ansatz
Ihre Daten, transformiert in Kontext für fundierte Entscheidungen
Ein einziges Modell vereint Signale in Ihrer gesamten Cloud- und KI-Umgebung, sodass Risiken im vollständigen Kontext verstanden werden, nicht isoliert. Dieser gemeinsame Kontext macht die Priorisierung präzise und agentische Workflows vertrauenswürdig.

Kennen Sie Ihre tatsächliche Cloud-Exposition und beweisen Sie dem Vorstand, dass Ihr Risiko unter Kontrolle ist.

Kontrollieren Sie jedes KI-System in Ihrer Cloud, bevor es unter Ihrer Aufsicht zum Risiko wird.

Stoppen Sie riskanten Code, bevor er in die Produktion gelangt.

Härten Sie jeden Cloud-Workload, ohne Ihre Pipelines zu verlangsamen.

Erkennen Sie Cloud- und KI-Angriffe in Echtzeit und begrenzen Sie den Explosionsradius.
Jedes Team arbeitet in jeder Cloud- und KI-Umgebung mit demselben Kontext
Normalisieren Sie Daten über Cloud-Service-Provider hinweg mühelos.
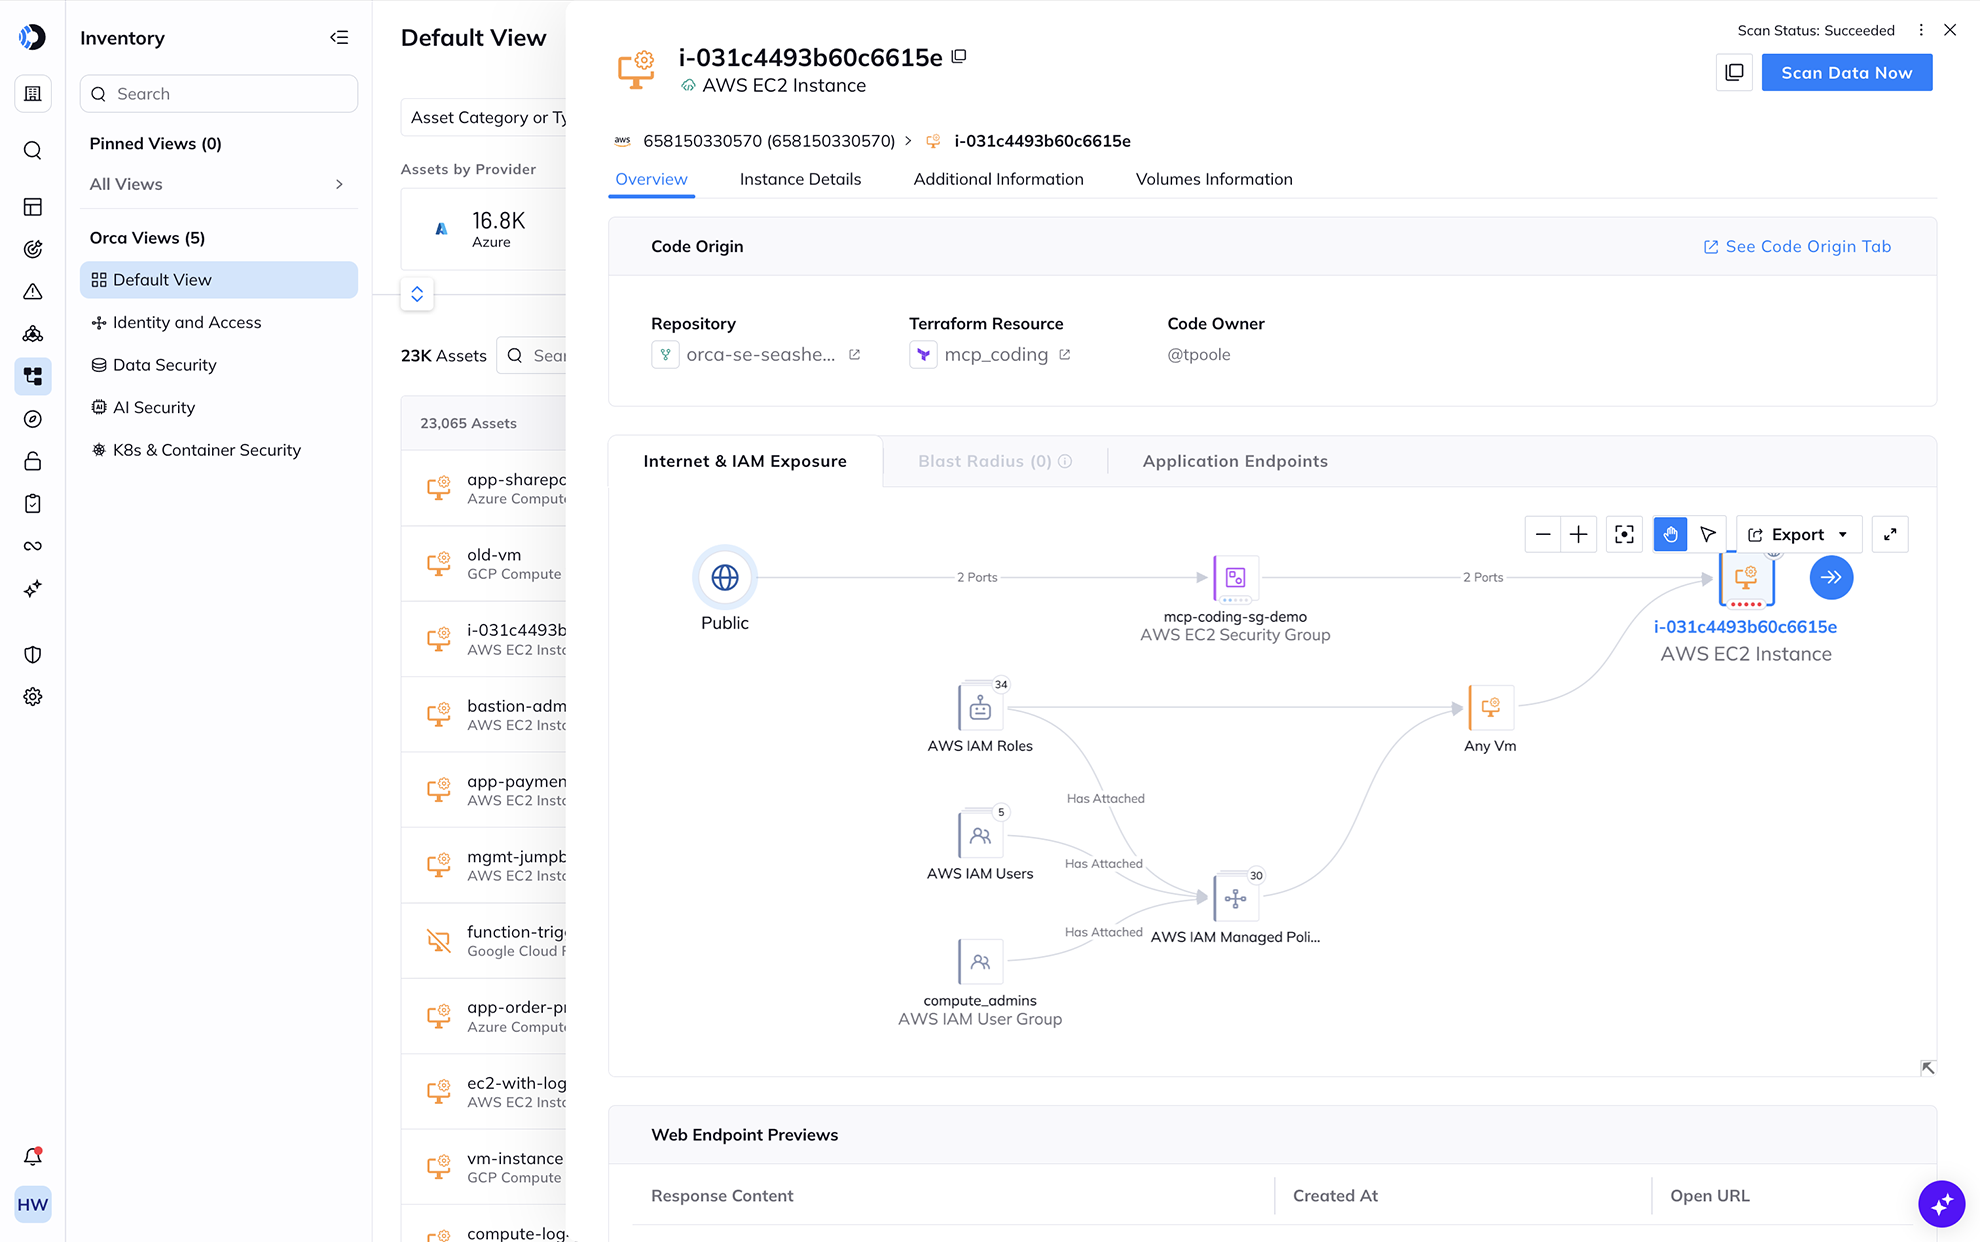
Das Unified Data Model von Orca bildet kontinuierlich jedes Asset, jede Konfiguration, Identität, jeden Netzwerkpfad und Datenspeicher über AWS, Azure, GCP, Alibaba, Oracle, Tencent und mehr in einem einzigen Modell ab. Vollständige Abdeckung bedeutet, dass sich kein Asset und kein Risiko in einer Lücke zwischen Tools versteckt.
Kontext, der die Entscheidung verändert, nicht nur die Anzahl der Alerts
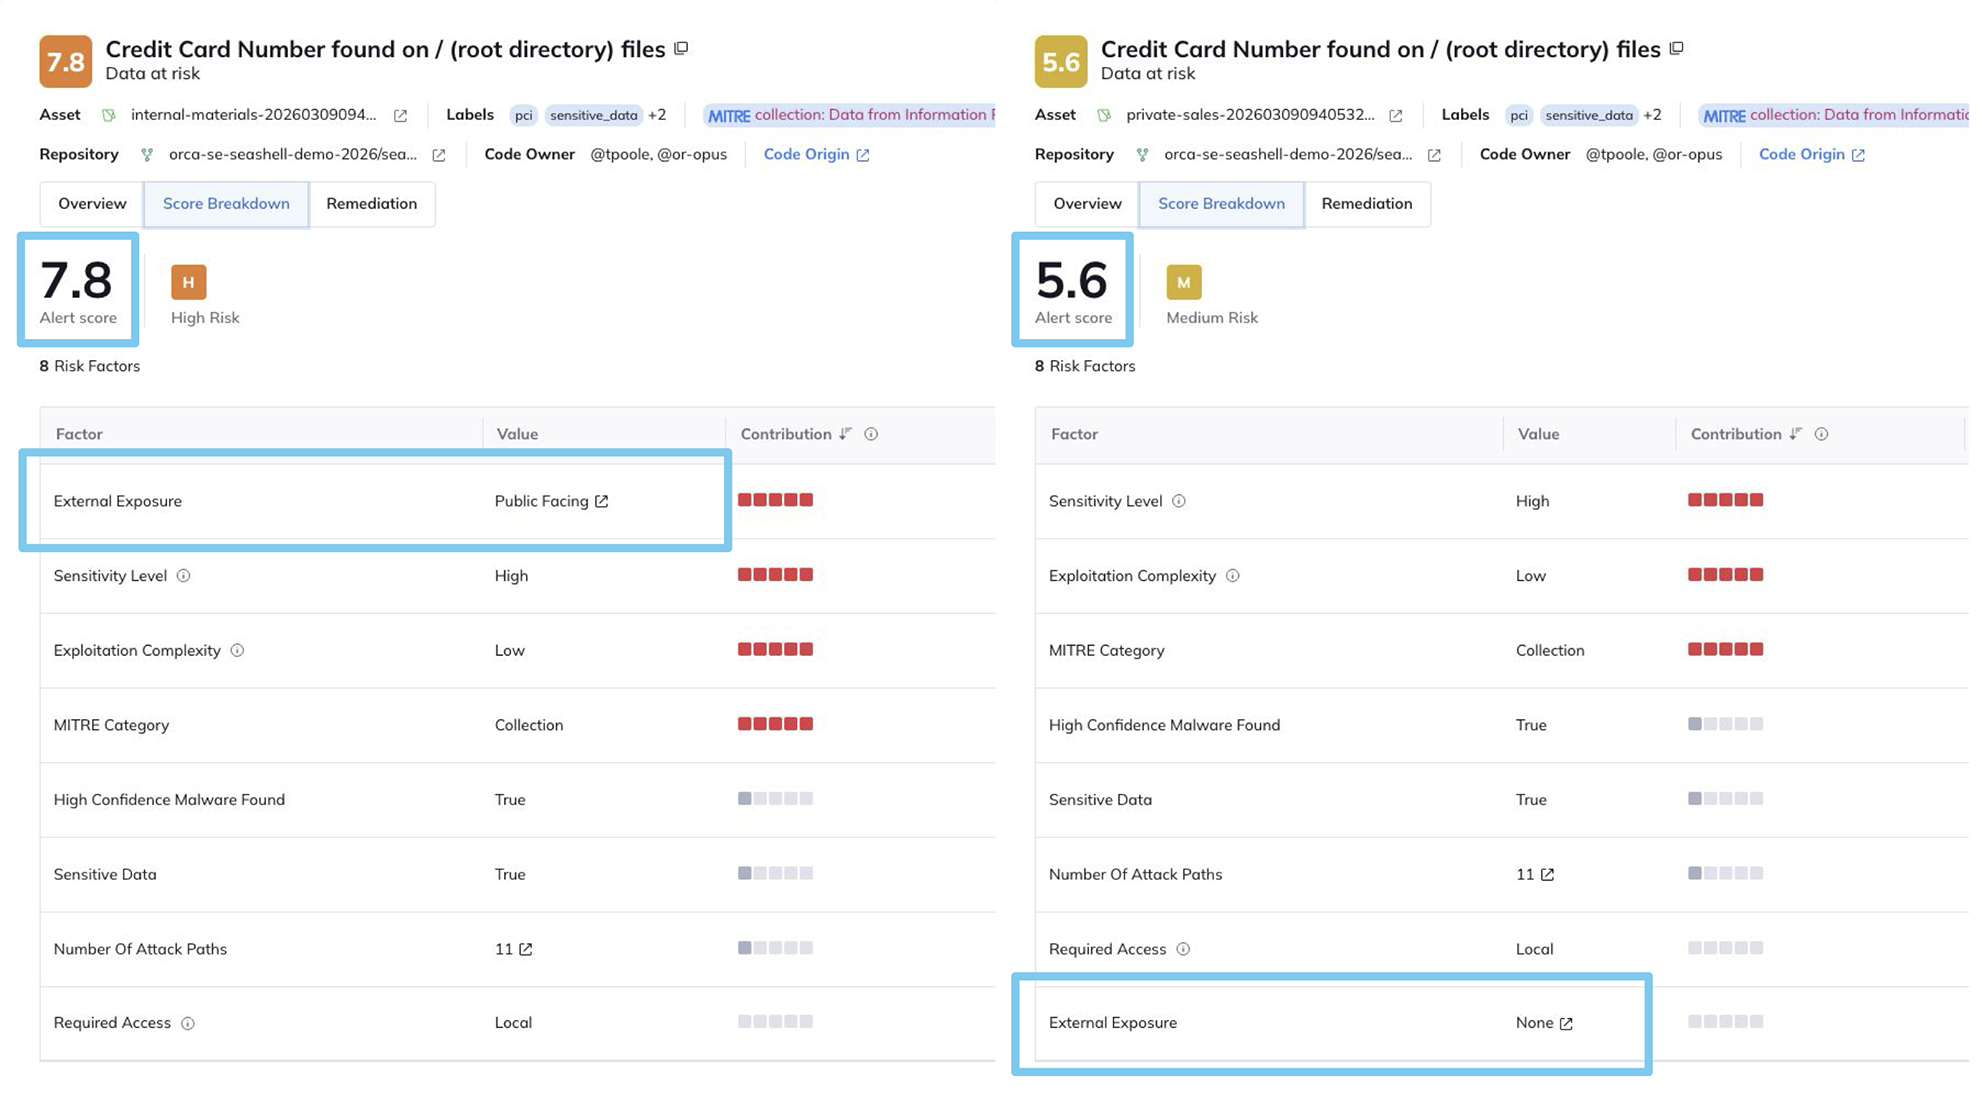
Eskalieren Sie die Risiken, auf die es ankommt.
Eine kritische CVE auf einer isolierten Entwickler-Box ist Rauschen; dieselbe CVE auf einem internetseitigen Workload mit Zugriff auf sensible Daten stellt ein echtes Risiko dar. Da das Modell jede Beziehung zwischen Assets erfasst, priorisiert Orca durch die Bewertung von Risiken nach Schweregrad, Asset-Exponierung, Explosionsradius, Datensensibilität und mehr.
Sicherheit, die sich an die bereits bestehende Arbeitsweise Ihres Teams anpasst
Kontext hilft nur dort, wo gearbeitet wird.
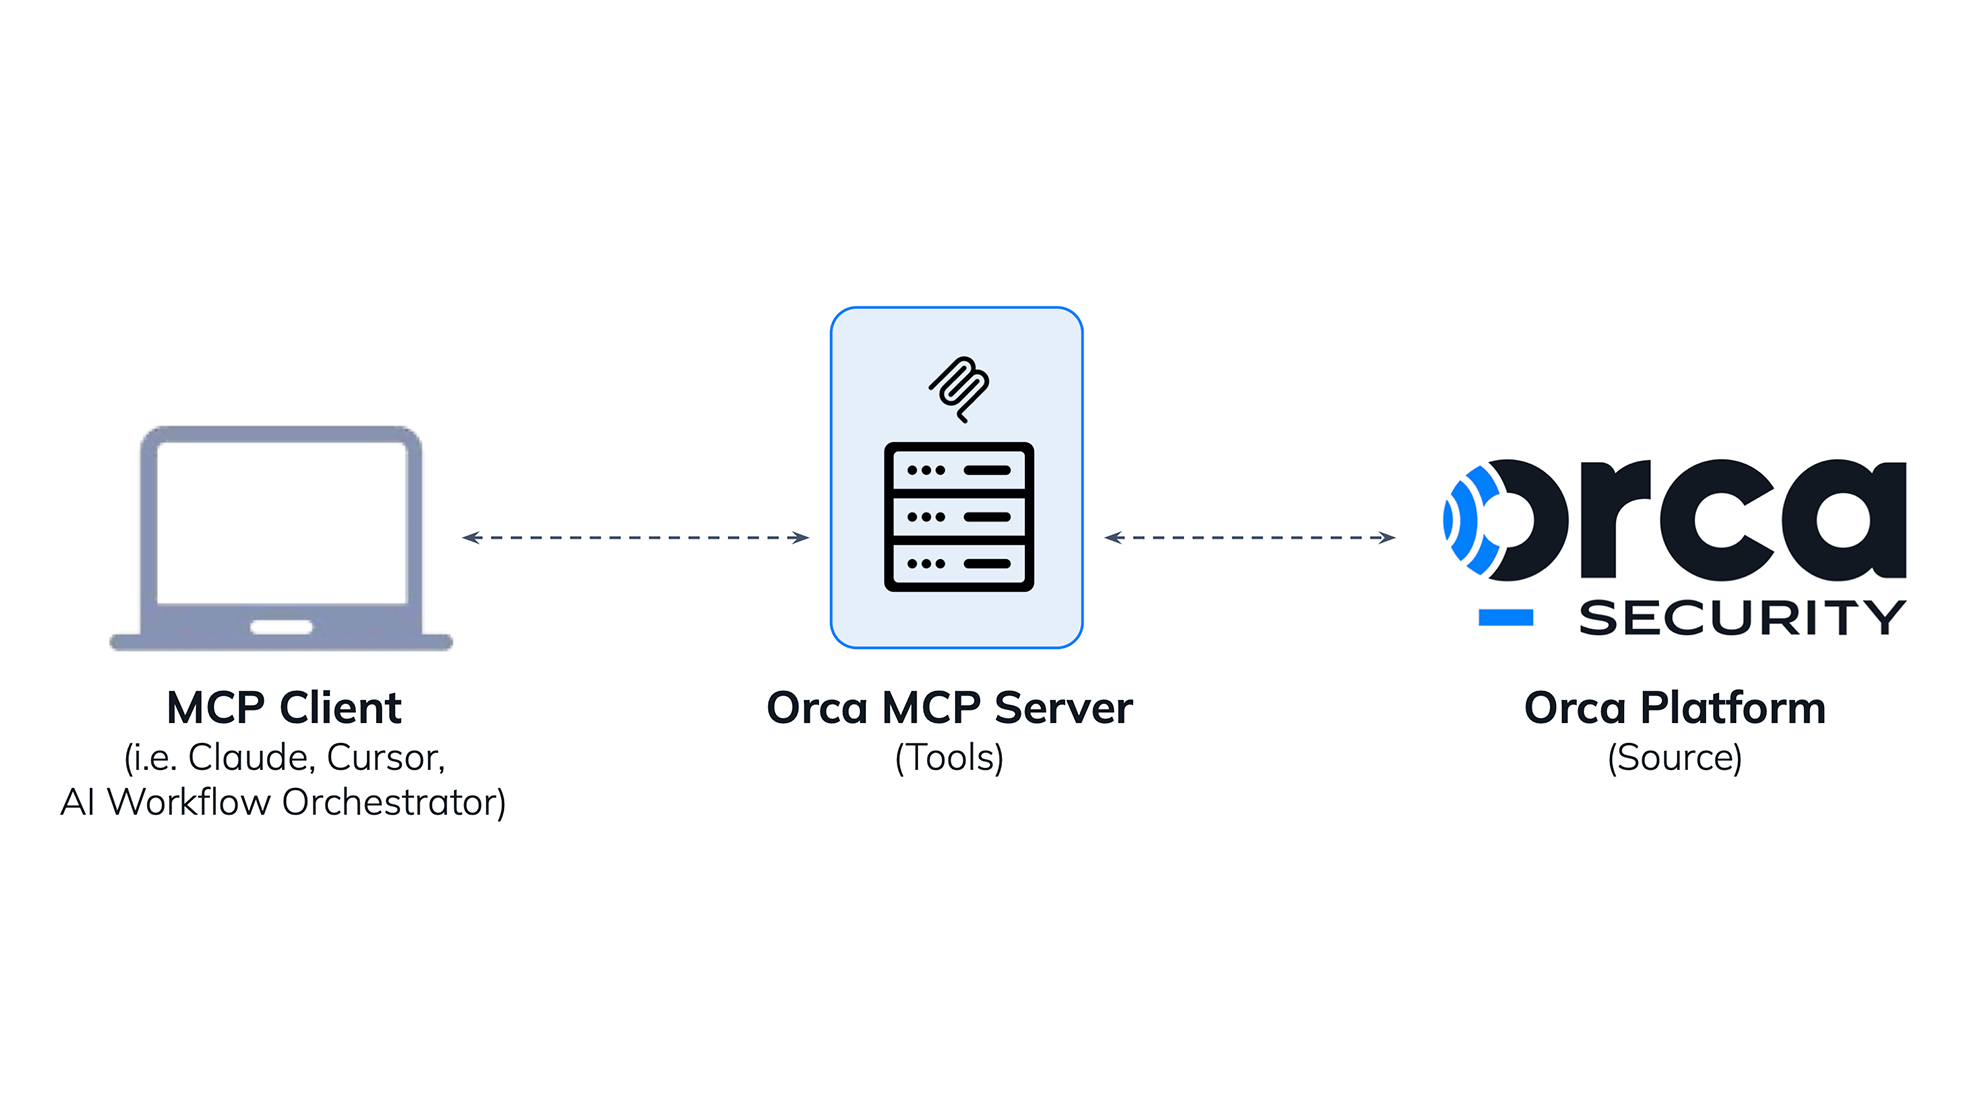
Orca verbindet sich über native Integrationen und einen MCP-Server, sodass das Unified Data Model die Workflows und Copilots speist, auf die sich Ihr Team bereits verlässt. Risikokontext gelangt zu Ihren Entwicklern, in Ihre Pipeline oder Ihr eigenes LLM, ohne jemanden in eine weitere Konsole zu zwingen.
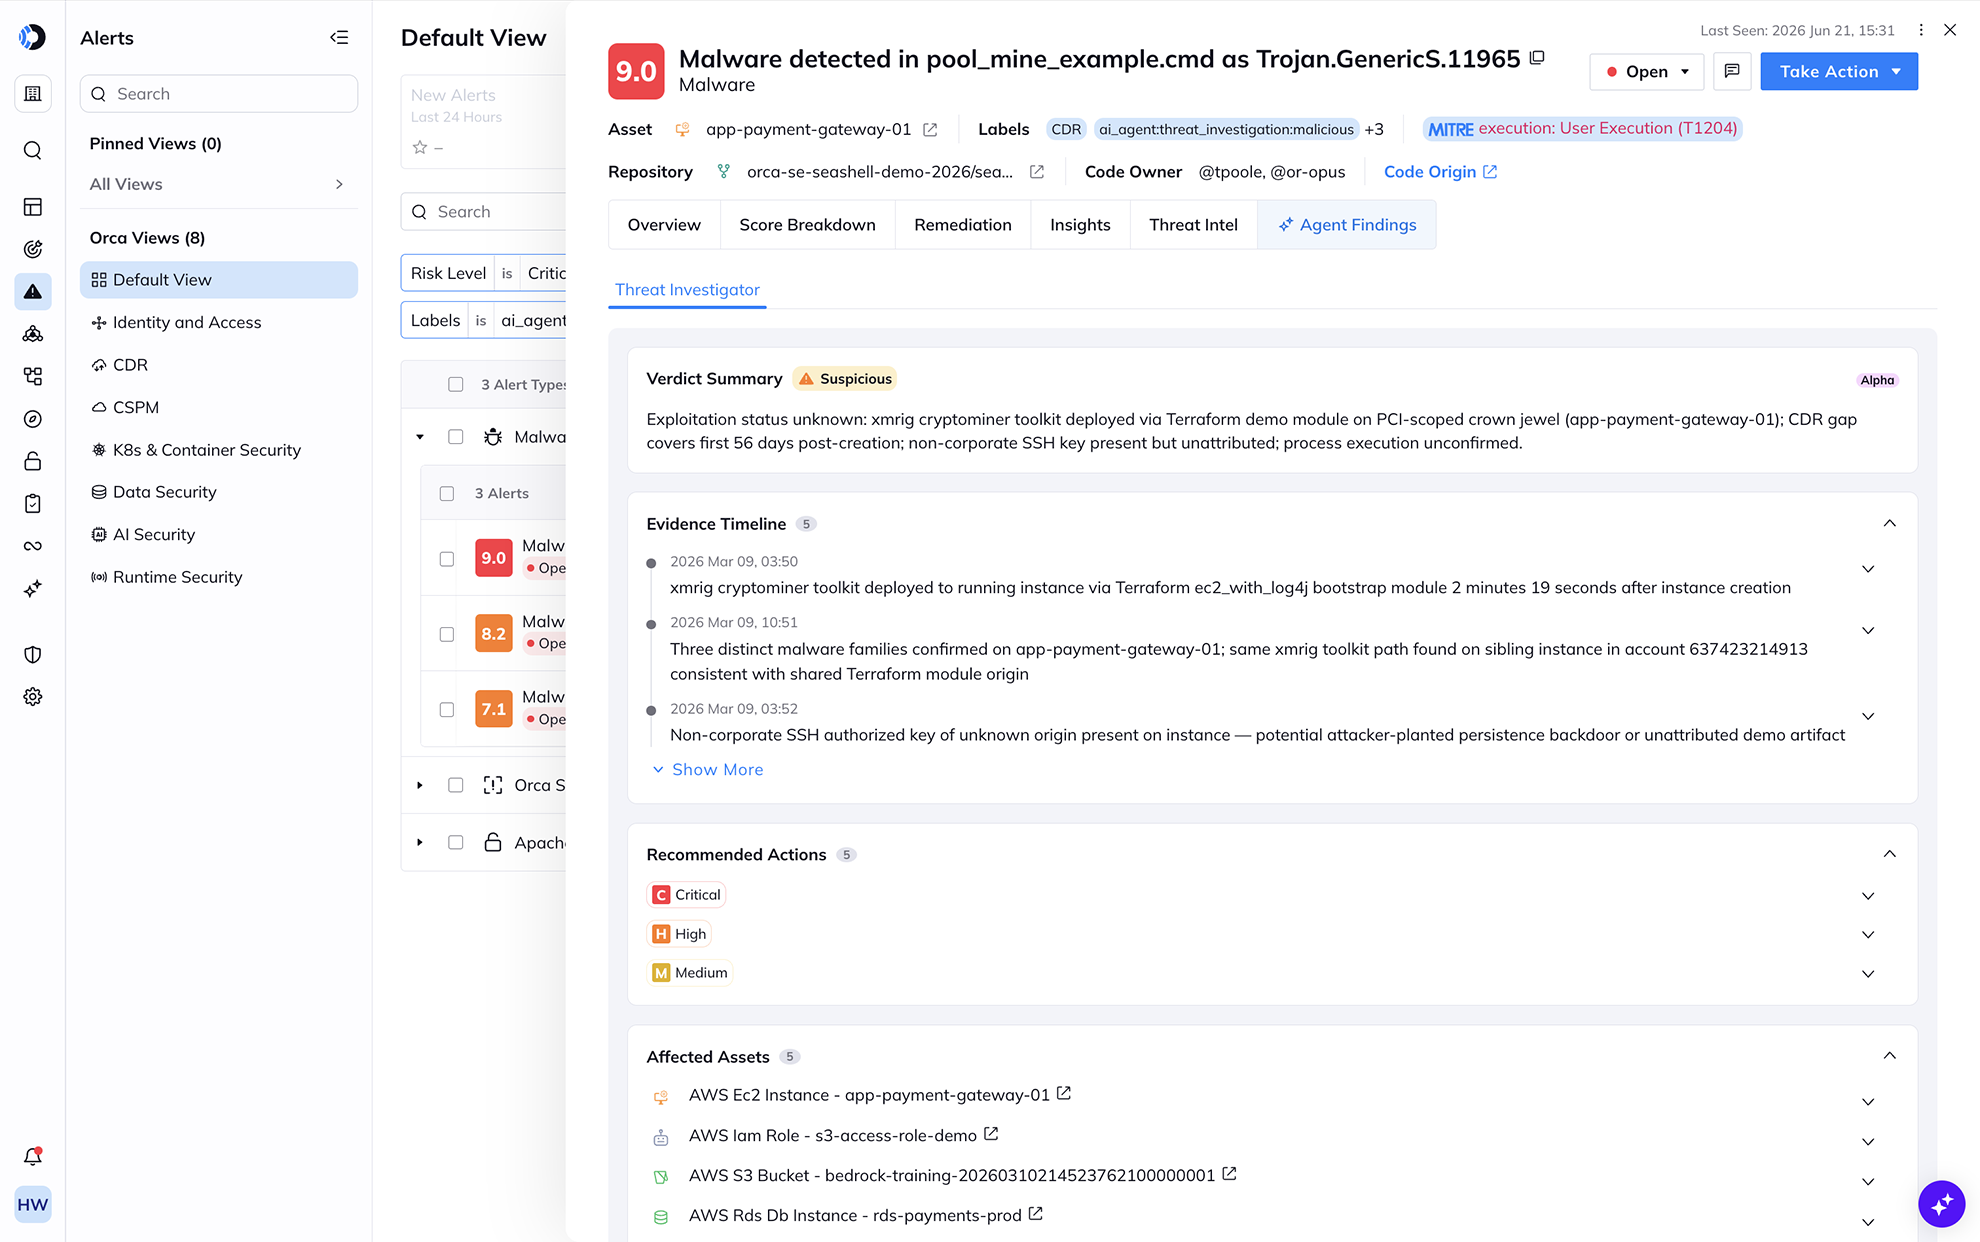
Agentische Schlussfolgerungen, denen Sie wirklich vertrauen können
Jede Schlussfolgerung lässt sich auf die zugrunde liegenden, verknüpften Fakten zurückführen.
Durch die Verankerung von Orca AI und externen Agenten in einem Unified Data Model anstelle von verstreuten, widersprüchlichen Daten basieren Untersuchungen und Behebungen auf einem konsistenten Fundament. Das Ergebnis ist eine Automatisierung, die die richtige Lösung vorschlägt, weil sie das Gesamtbild versteht – statt nur eine plausible Vermutung anzustellen.
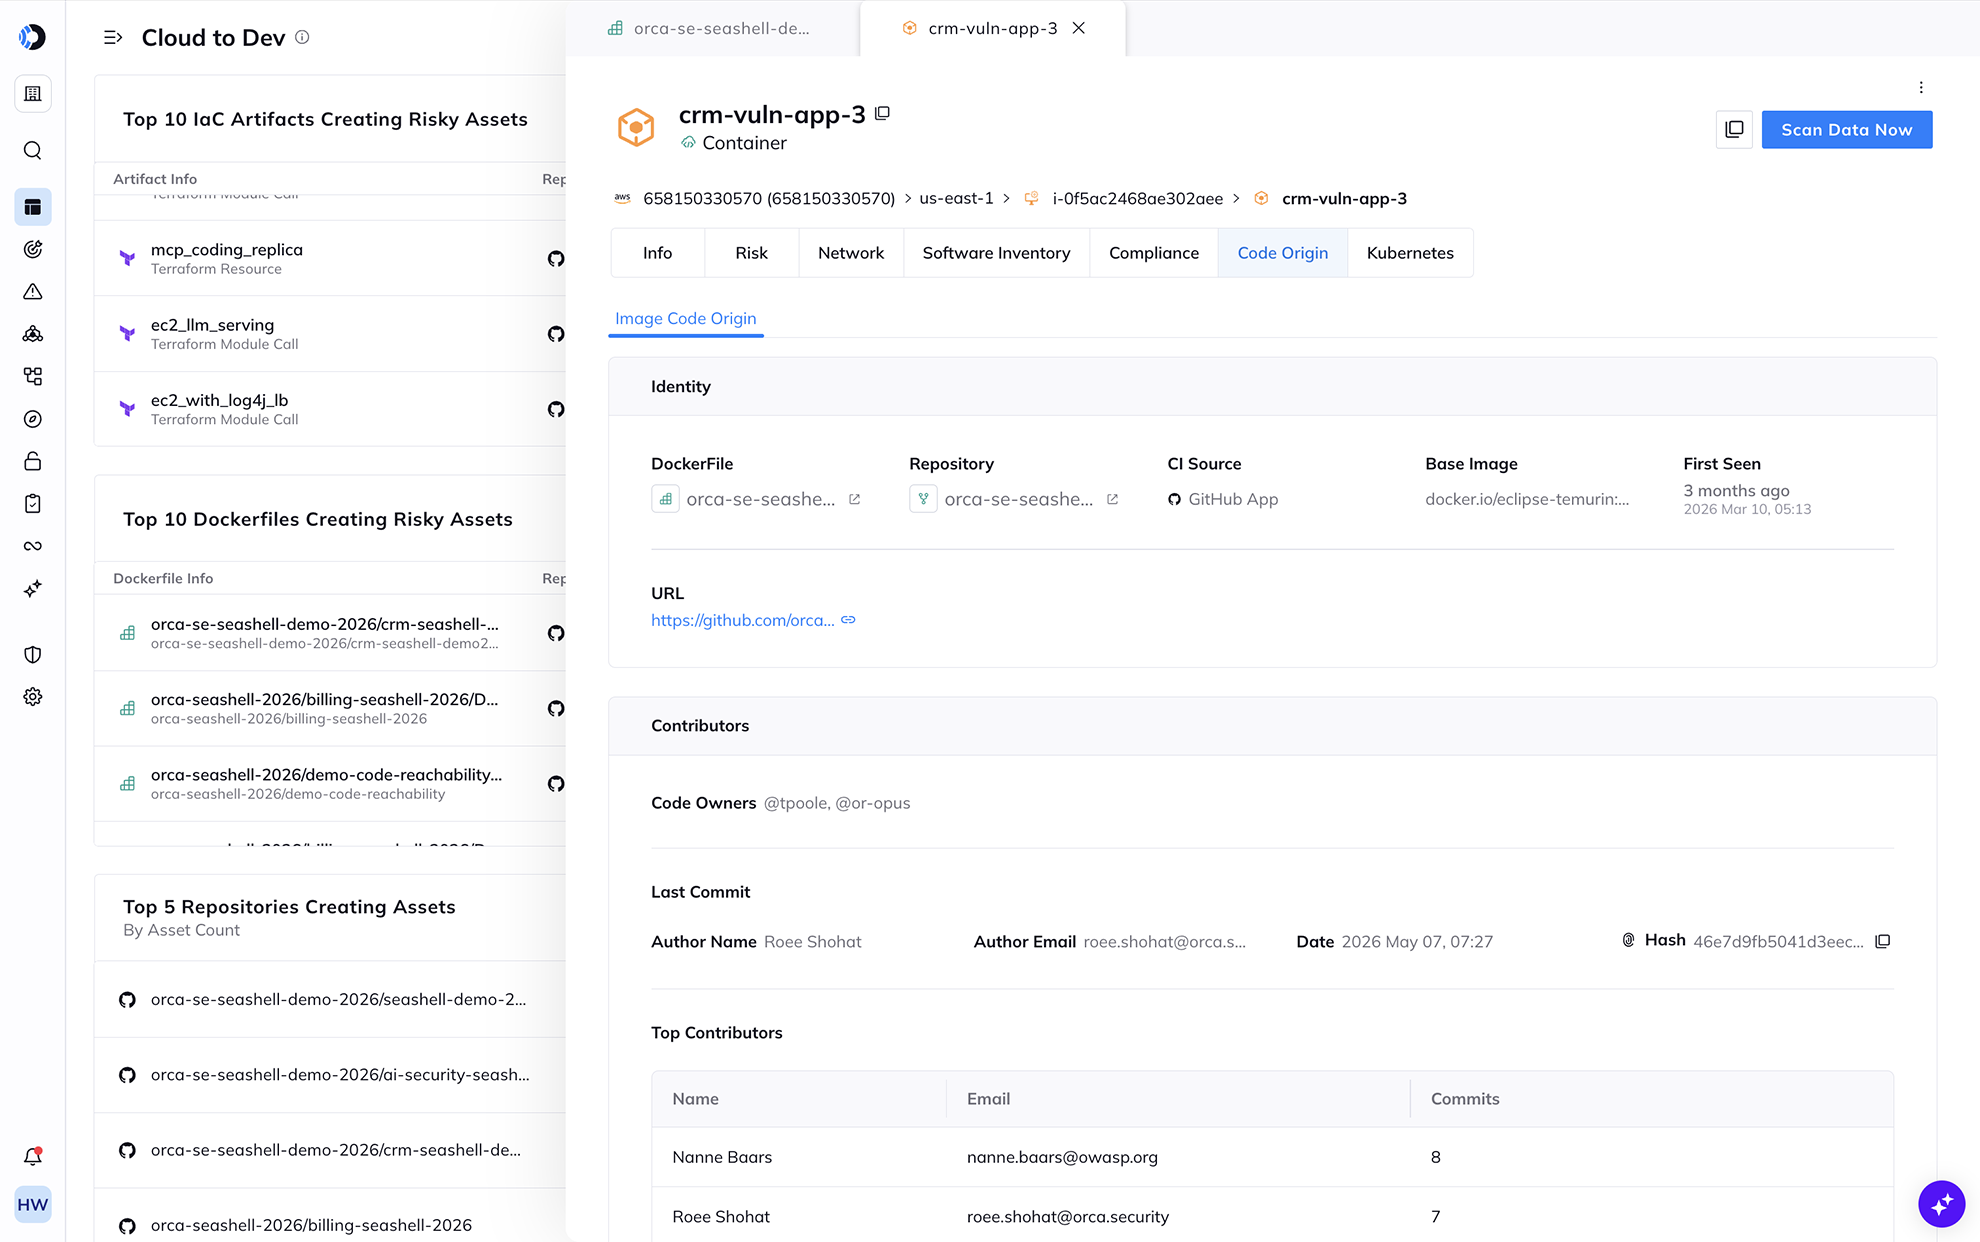
Von Code zu Cloud zu Runtime in einer durchgängigen Lineage
Verfolgen Sie Runtime-Exponierungen bis zum verursachenden Code-Commit zurück.
Wenn eine Runtime-Exponierung auftritt, kennt Orca bereits das IaC-Template, das Repository und den Commit, der sie verursacht hat. Diese Lineage schließt die Lücke zwischen Erkennung und Prävention. Sie beheben die Ursache im Code, anstatt im nächsten Sprint dieselbe Fehlkonfiguration erneut in der Produktion zu patchen.
Zugehörige Ressourcen


2025 Gartner® Market Guide für CNAPP
2025 Gartner® Market Guide für Cloud-Native Application Protection Platforms (CNAPP). Lesen Sie den Bericht und erfahren Sie, warum Gartner empfiehlt, dass…
Orca Cloud Security Platform liefert 198% ROI
Bericht: Orca Cloud Security Platform liefert 198 % ROI. In dieser aktualisierten Analyse zum Return on Investment (ROI) für 2026 bewerteten TAG-Analysten…
Häufig gestellte Fragen
Im Gegensatz zu Lösungen, die lediglich den Schweregrad isolierter Sicherheitsprobleme melden, priorisiert der multidimensionale Ansatz von Orca Risiken basierend auf einer konsolidierten Bewertung mehrerer Faktoren:
- Schweregrad: Um welche Art von Bedrohung handelt es sich? Wie hoch ist der CVSS- und EPSS-Score?
- Exploitierbarkeit: Wie einfach ist es für jemanden, dieses Risiko auszunutzen?
- Erreichbarkeit: Ist das Asset öffentlich zugänglich? Besteht das Risiko einer lateralen Bewegung?
- Geschäftliche Auswirkungen: Ist das Asset geschäftskritisch? Enthält es PII oder befindet es sich in der Nähe von Assets, die dies tun?
Die Vorteile umfassen:
- Verbesserte Risikoerkennung: Durch das Erkennen von Situationen, in denen scheinbar unabhängige Probleme mit niedriger Priorität zu gefährlichen Angriffspfaden kombiniert werden können, vermeiden Unternehmen das Übersehen kritischer Risiken.
- Alarmmüdigkeit reduzieren: Durch die Reduzierung hunderter Alarme auf eine Handvoll priorisierter Angriffspfade fühlen sich Sicherheitsteams deutlich weniger überfordert und stumpfen nicht ab.
- Fokus auf die „Kronjuwelen“: Indem die wichtigsten Assets des Unternehmens in den Fokus gerückt werden, können Sicherheitsteams Bedrohungen priorisieren, die zu folgenschweren Sicherheitsverletzungen führen könnten, anstatt alle Bedrohungen als gleich wichtig zu behandeln.
- Verbesserte Effizienz: Anstatt Zeit mit dem Sichten von Alarmen niedriger Priorität zu verschwenden, können sich Teams auf höherwertige Aktivitäten konzentrieren, um den Cloud-Sicherheitsstatus des Unternehmens weiter zu verbessern.
- Strategischer beheben: Anstatt zu versuchen, alle Alarme im Angriffspfad zu beheben, können Teams jetzt damit beginnen, diejenigen zu beheben, die die Kette unterbrechen, um die unmittelbarste Gefahr schnell einzudämmen.
CNAPP kombiniert tatsächlich die Funktionen von CSPM (Erkennung von Fehlkonfigurationen und Compliance), CWPP (Erkennung von Schwachstellen, Malware und offengelegten Secrets in cloudbasierten Workloads über virtuelle Maschinen (VMs), Container und Serverless-Funktionen hinweg), CIEM (Verwaltung von Zugriffsrechten und Berechtigungen für Ihre Cloud-Ressourcen), Data Security Posture Management (DSPM), Kubernetes- und Container-Sicherheit, API-Sicherheit und mehr.
Die Orca Cloud Security Platform wurde von Grund auf als eine wirklich vereinheitlichte, cloud-native Plattform entwickelt: eine einzige Plattform, die eine 100-prozentige Abdeckung bietet, Risiken auf jeder Ebene Ihrer Cloud-Umgebung erkennt und das Gesamtbild im Blick hat, um effektiv die kritischsten Risiken zu identifizieren, auf die sich Sicherheitsteams konzentrieren sollten.
Da Orca agentless-first ist, ist die Plattform in wenigen Minuten einsatzbereit – ohne Ausfallzeiten und ohne Beeinträchtigung der Workload-Performance oder der DevOps-Workflows. Dabei behalten Sie die volle Transparenz, während sich Ihre Cloud-Umgebung weiterentwickelt. Zusätzlich zu Containern, Serverless und Cloud-Infrastruktur erkennt und überwacht Orca inaktive, pausierte und gestoppte Workloads, verwaiste Systeme sowie Geräte, die keine Agenten unterstützen.
Eine gute Analogie für SideScanning ist ein medizinisches MRT-Gerät. Anstatt Nadeln und Skalpelle für invasive explorative Chirurgie zu verwenden, diagnostiziert das MRT-Gerät Gesundheitsprobleme durch nicht-invasives Scannen, um ein detailliertes Bild aller Organe und Gewebe zu erhalten. Der Patient wird während des Eingriffs nie direkt vom Arzt berührt.
SideScanning funktioniert ähnlich: Es visualisiert alle Cloud-Assets und Verbindungen, um ein vollständiges Modell Ihrer Cloud-Umgebung zu erstellen. Dieses Modell wird dann verwendet, um Risiken im richtigen Kontext zu bestimmen, ohne Cloud-Assets oder deren Funktionalität in irgendeiner Weise zu beeinträchtigen.
Orca SideScanning läuft nicht auf Ihren Workloads, sodass 100 % Ihrer Cloud-Umgebung ohne Beeinträchtigung der Workload-Performance untersucht werden können. Da der SideScanning-Prozess keine Agenten verwendet, die installiert werden müssen, kann er jederzeit bereitgestellt werden und beeinträchtigt weder Ihre IT- noch Ihre DevOps-Teams.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.