

Cloud Workload Protection Platform (CWPP)
Sicherheit für VMs, Container und Kubernetes, bereitgestellt mit einem agentless-first Ansatz.
Über 280 Bewertungen von


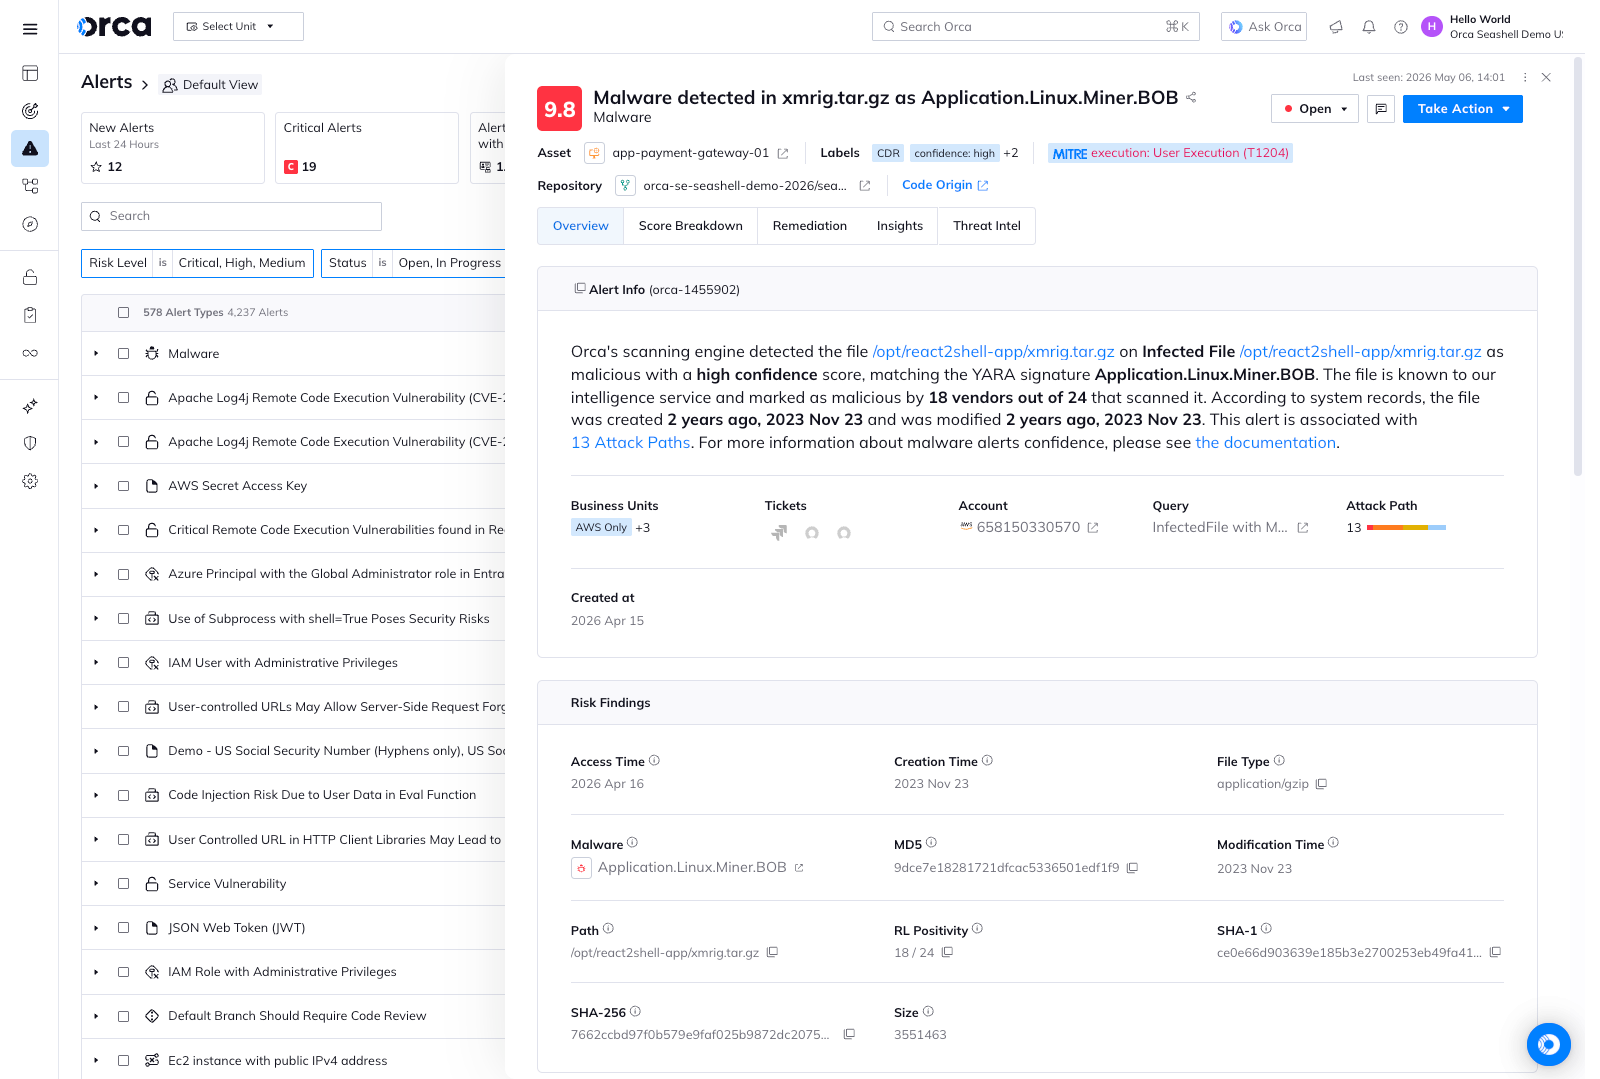
Die Herausforderung
Moderne Anwendungen stellen traditionelle CWPP-Ansätze vor Herausforderungen
Agent-basierte und EDR-basierte CWPPs erfordern mühsame Deployments und Verwaltung für jeden Workload, was zu eingeschränkter Sichtbarkeit für Sicherheitsteams und hohem operativem Aufwand führt. Anbieter haben versucht, eine „Wahl“ zwischen Agenten und agentless Ansätzen anzubieten, erhöhen damit aber nur die Komplexität und haben oft versteckte Limits bei ihren „agentless“ Funktionen. Zudem decken CWPPs nur Cloud-Workloads ab und übersehen Risiken in der Cloud Control Plane, wie Fehlkonfigurationen und zu weit gefasste Identitäten.
Die partielle Bereitstellung von Agenten verursacht schwerwiegende Sicherheitslücken.
IT-Teams müssen unzählige Stunden mit der Installation, Konfiguration und Wartung von Agenten verbringen.
Agenten und Netzwerk-Scanner haben erhebliche Auswirkungen auf die Performance und können ein Sicherheitsrisiko darstellen.
Sicherheitsteams müssen oft Development- und DevOps-Teams mit der Installation von Agenten belasten, was zu organisatorischen Reibungsverlusten führt.
CWPPs haben keinen Einblick in Cloud-Konfigurationen und Identitäten, was wichtige Sicherheitslücken hinterlässt.
Unser Ansatz
Komplette Cloud-Sicherheit für Full-Stack-Schutz
Im Gegensatz zu anderen CWPPs bietet Orca einen agentless-first Ansatz, der in wenigen Minuten mit 100 % Abdeckung einsatzbereit ist. Er umfasst umfassende und tiefe Sichtbarkeit von Risiken auf jeder Ebene Ihrer Cloud-Umgebung, einschließlich Cloud-Konfigurationen und Workloads. Orca vereinheitlicht Ihre gesamte Cloud-Sicherheits-Telemetrie – so erhalten Sie den nötigen Kontext, um Risiken für Ihre Workloads und Cloud-nativen Anwendungen zu priorisieren.
Orca erfasst Daten direkt aus Ihrer Cloud-Konfiguration und dem runtime-Block-Storage der Workloads – und zwar Out-of-Band.
Orca findet und priorisiert schnell Ihre kritischsten Cloud-Risiken, einschließlich Schwachstellen, Malware, Fehlkonfigurationen, Lateral-Movement-Risiken, IAM-Risiken und gefährdeten sensiblen Daten.
Im Gegensatz zu anderen Ansätzen kombiniert Orca Telemetriedaten Ihrer Workloads mit Cloud-Konfigurationsmetadaten in einer einzigen Plattform.
Orcas patentierte SideScanning™-Technologie ist ein radikal neuer Ansatz, der die Unzulänglichkeiten herkömmlicher Agent-first Cloud-Sicherheitslösungen behebt.
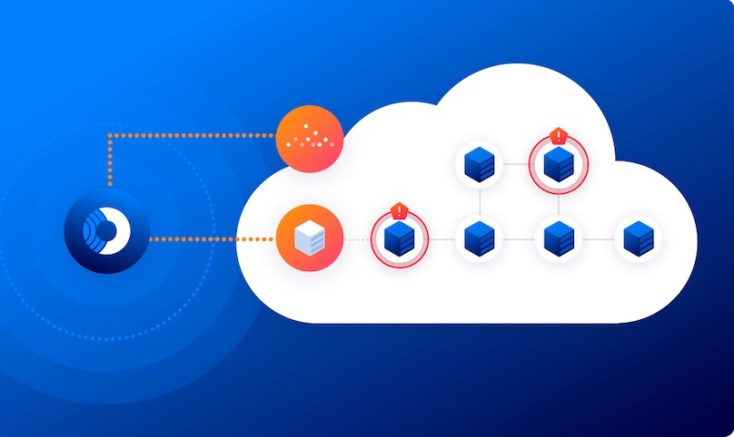
SideScanning™ revolutioniert die Cloud-Sicherheit
Cloud Workload Protection beginnt mit der Risikopriorisierung
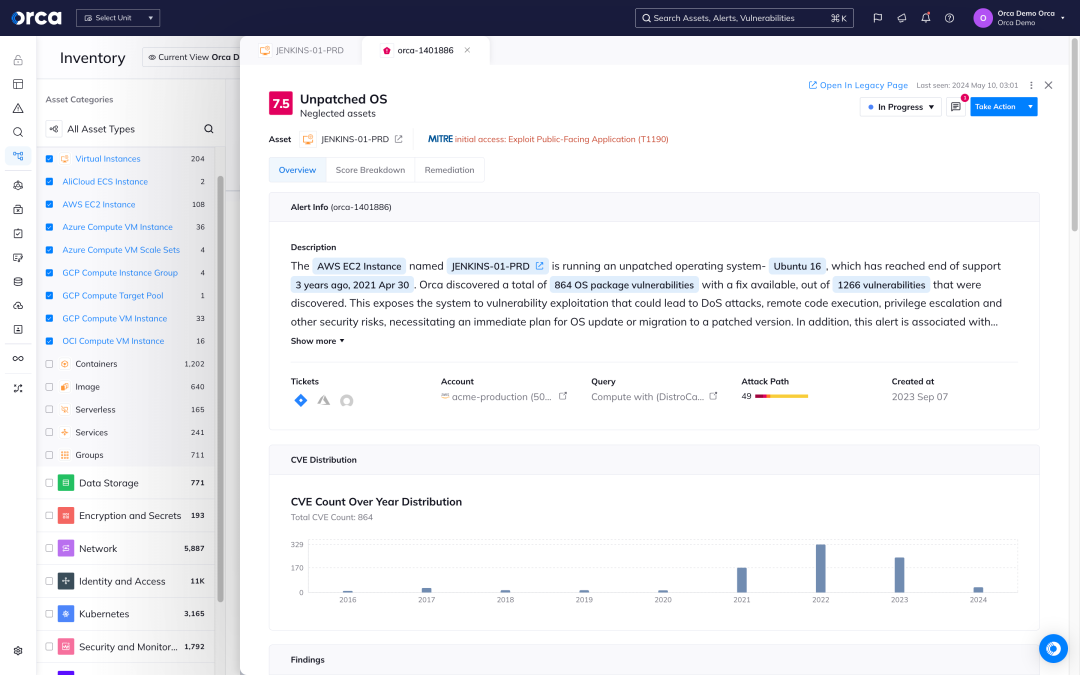
Orca identifiziert alle Ihre VMs, Container, Kubernetes-Cluster und Serverless-Funktionen und nutzt über 20 Datenquellen für Schwachstellen, um Sicherheitslücken in Ihrer gesamten Cloud-Umgebung zu entdecken und zu priorisieren.
- Das Workload-Inventar von Orca umfasst Informationen zu OS-Paketen, Anwendungen, Bibliotheken sowie Versionen und weiteren Identifikationsmerkmalen.
- Orca geht über einen bloßen CVSS-Score hinaus und berücksichtigt den Kontext von Cloud-Assets, deren Verbindungen und Risiken, um zu verstehen, welche Schwachstellen zuerst behoben werden müssen.
- In Situationen, die eine schnelle Reaktion erfordern, wie etwa bei Log4Shell, ermöglicht Orca die schnelle Identifizierung gefährdeter Cloud-Assets und die Priorisierung des Patchings derer, die das größte Risiko für das Unternehmen darstellen.
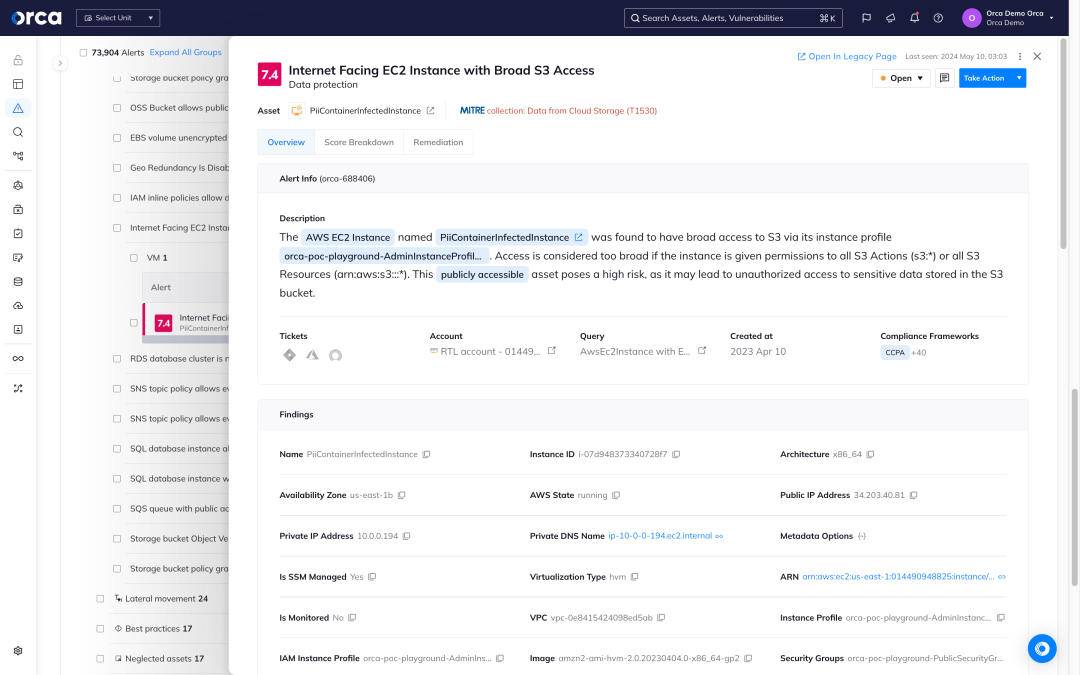
Schützen Sie Ihre sensiblen Daten mit CWPP-Abdeckung
Orca scannt die verborgenen Winkel Ihrer Cloud-Umgebung und sucht nach gefährdeten sensiblen Daten, von personenbezogenen Daten (PII) bis hin zu geschützten Gesundheitsinformationen und mehr.
- Erkennen Sie gefährdete sensible Daten auf jedem Workload in Ihrer gesamten Cloud-Umgebung, unabhängig davon, ob die Assets ausgeführt werden, im Leerlauf sind, pausieren oder gestoppt wurden.
- Die Erkennung sensibler Daten umfasst PII, einschließlich Postanschriften, E-Mail-Adressen, Kreditkartennummern und Sozialversicherungsnummern.
- Verstehen Sie, welche Risikokombinationen einen direkten Angriffspfad zu Ihren wichtigsten Assets (Crown Jewels) bilden.
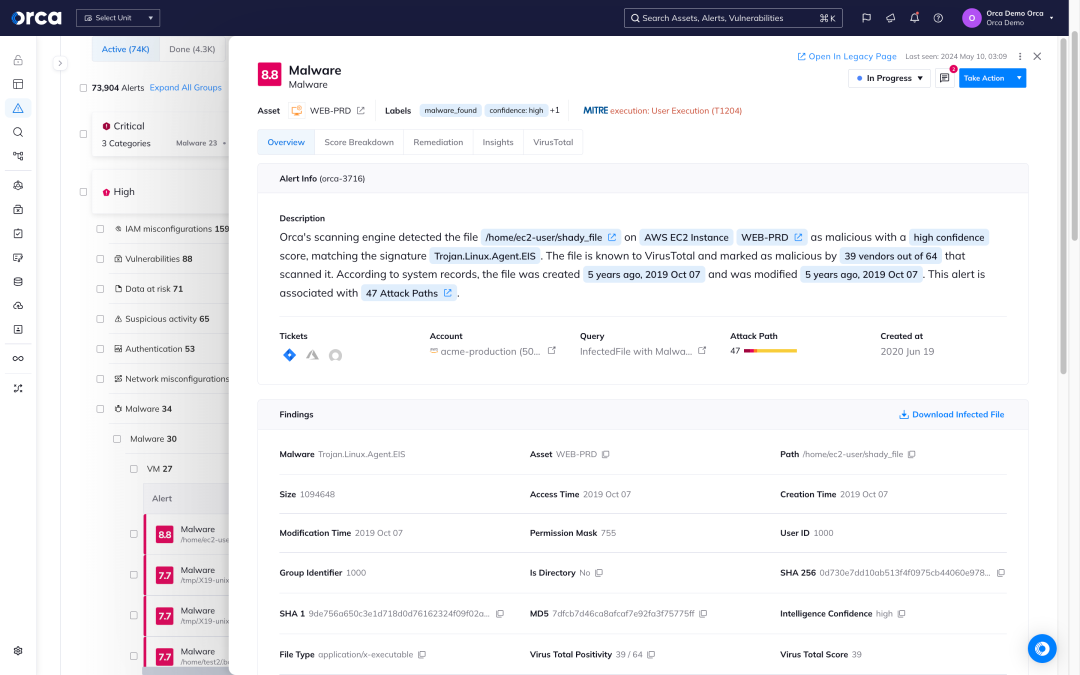
Bekannte und unbekannte Malware erkennen
Orca nutzt umfangreiche Techniken zur Malware-Erkennung, um bekannten und potenziell bösartigen Code in Ihren Cloud-Workloads und Ressourcen aufzuspüren.
- Signaturbasiertes Scanning prüft auf Dateihashes bekannter Malware.
- Heuristische Dateianalyse untersucht Dateien genau, um Zweck, Ziel und Absicht zu bestimmen.
- Dynamisches Scanning führt eine Datei in einer kontrollierten virtuellen Umgebung aus, um deren Aktionen zu beobachten.
- Genetische Signaturerkennung nutzt bestehende Malware-Definitionen, um Malware innerhalb derselben Familie zu entdecken.
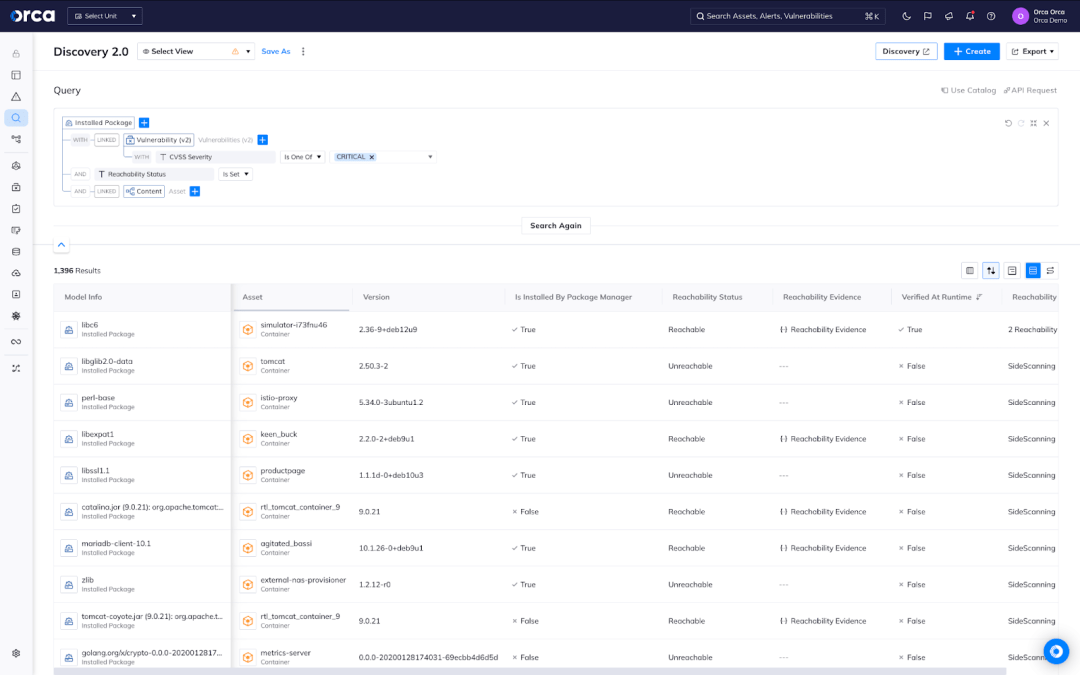
Wissen, welche verwundbaren Pakete zuerst behoben werden müssen
Erreichbarkeitsanalyse ist der neue Weg, um Container-Schwachstellen um 90 % zu reduzieren.
- Agentless Erreichbarkeitsanalyse out of the box – Erkennen Sie, welche verwundbaren Softwarepakete für Angreifer in Containern erreichbar sind, die durch Orcas SideScanning™-Technologie erkannt wurden.
- Dynamische Runtime-Erreichbarkeitsanalyse – Verifizieren Sie Ergebnisse unserer agentless Erreichbarkeitsanalyse mit dem Orca Sensor, um zu entdecken, welche verwundbaren Pakete tatsächlich zur Runtime ausgeführt werden.
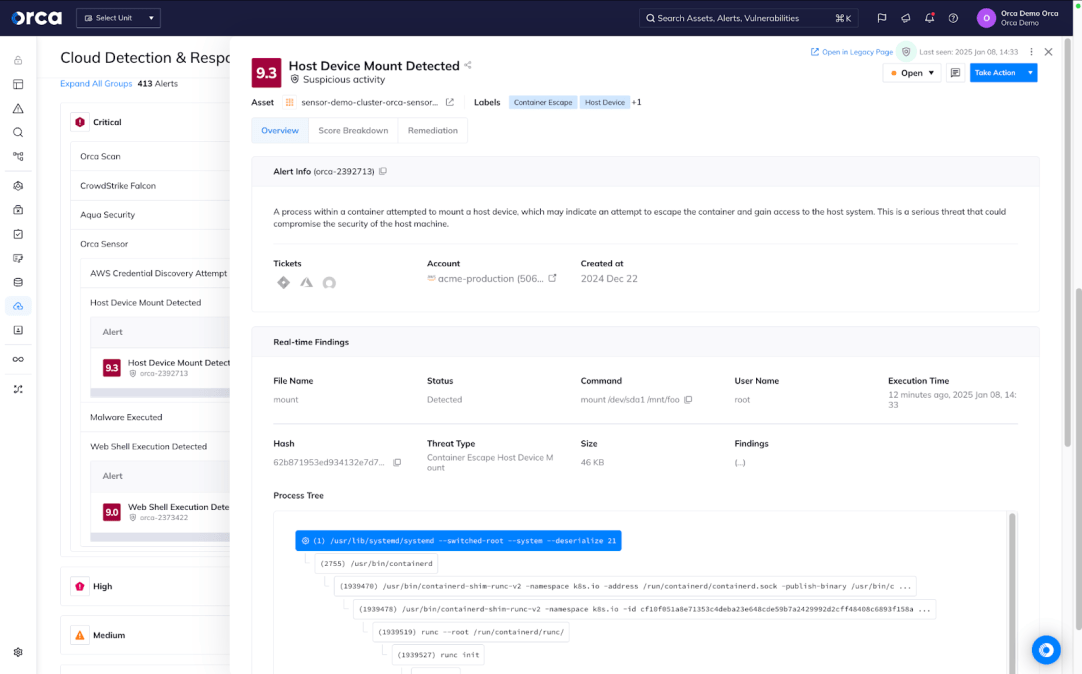
Nutzen Sie leichtgewichtigen Runtime-Schutz für VMs und Container
Orca Sensor ermöglicht Ihnen einen leistungsstarken Runtime-Schutz für Ihre kritischen Workloads – basierend auf einer leichtgewichtigen, eBPF-basierten Technologie, die tief in die Orca-Plattform integriert ist.
- Erhalten Sie fortschrittlichen, zuverlässigen Schutz durch schnelle und einfache Deployments, automatische Updates und minimale Wartung für Runtime-Sicherheit, die Ihre Teams nicht belastet.
- Erhalten Sie direkt über die Orca-Plattform eine Echtzeit-Ansicht von Aktivitäten, Bedrohungen und bösartigen Verhaltensmustern.
- Nutzen Sie ein umfangreiches Spektrum an Runtime-Erkennungen, die Orcas umfassende Risikoidentifizierung verstärken, mit der Möglichkeit, bei Bedarf eigene Erkennungen zu erstellen.
Fallstudien

„Wir haben 12 AWS-Accounts. Wir wussten nicht, was sich in allen davon befand, also haben wir sie mit Orca verbunden. Innerhalb von 30 Minuten hatten wir eine gute Vorstellung davon, was in allen Accounts lief. Das hätten wir auf keinem anderen Weg so schnell geschafft.“
Häufig gestellte Fragen
Eine Cloud Workload Protection Platform (CWPP) ist eine Cloud-Sicherheitslösung, die der Absicherung von Server-Workloads in der Public Cloud dient. CWPP-Lösungen finden und erkennen Risiken in Cloud-Workloads, einschließlich Schwachstellen, Malware und gefährdeten sensiblen Daten. CWPP-Funktionen werden als eigenständige Lösungen oder als Teil von Cloud-Native Application Protection Platforms (CNAPP) angeboten.
Public-Cloud-Dienste arbeiten nach dem sogenannten Shared Responsibility Model, einer Vereinbarung zwischen Cloud-Service-Providern und ihren Kunden. Das Modell macht jede Partei für bestimmte Aspekte der Cloud-Sicherheit verantwortlich:
- Cloud-Service-Provider sind für den physischen Zugang und die Infrastruktur ihrer Dienste verantwortlich.
- Unternehmen sind für die Absicherung der Anwendungen, Dienste und Daten verantwortlich, die sie in ihren Cloud-Instanzen ausführen und speichern.
CWPP-Tools (entweder als Standalone-Lösung oder als Teil einer umfassenderen CNAPP) sind notwendig, um Transparenz und Sicherheit für Workloads zu gewährleisten – eine Grundvoraussetzung, um die Anforderungen des Shared Responsibility Model zu erfüllen.
CWPPs sind entscheidend für die Sicherung Cloud-nativer Workloads. Herkömmliche CWPPs erfordern die Installation eines Agents auf jedem zu überwachenden Asset, was zu lückenhafter Abdeckung, hohen TCO und Performance-Einbußen führt. Moderne CWPP-Lösungen wie die Orca-Plattform bieten jedoch eine 100-prozentige Abdeckung von Workloads, ohne dass ein einziger Agent erforderlich ist.
Obwohl CWPP-Tools eine entscheidende Cloud-Sicherheitslösung sind, weisen sie erhebliche Einschränkungen auf, darunter:
- Keine Sichtbarkeit in die Control Plane: CWPPs bieten nur Sichtbarkeit und Sicherheit für Workloads, nicht aber für die Cloud Control Plane, einschließlich Fehlkonfigurationen wie öffentlich zugängliche Storage Buckets.
- Unfähigkeit zur Kontextualisierung von Risiken: Da CWPP-Lösungen keinen Einblick in die Cloud Control Plane haben, können sie kontextuelle Faktoren nicht berücksichtigen, die ein Risiko mehr oder weniger schwerwiegend machen. Infolgedessen können sie Teams nicht effektiv alarmieren und ihre Bemühungen nicht auf die kritischsten Risiken priorisieren.
- Begrenzte Abdeckung: Herkömmliche CWPPs sind agentenbasiert und erfordern daher die Installation und Wartung einzelner Agenten für jedes Cloud-Asset. Dies schafft blinde Flecken in der Cloud-Sicherheit. Moderne CWPPs wie die Orca-Plattform bieten jedoch sofortige 100%ige Workload-Abdeckung und kombinieren CWPP mit anderen Cloud-Sicherheitsfunktionen wie CSPM, CIEM, DSPM und mehr.
- Keine Erkennung von Lateral Movement: Ohne eine Zusatzlösung können CWPP-Tools keine Keys identifizieren, die Hacker ausnutzen könnten, um sich lateral zu bewegen und auf andere Assets zuzugreifen.
Agentenbasierte CWPPs erfordern mühsame Deployments und Verwaltung für jeden Workload, was zu hohen TCO führt. Anbieter, die die Wahl zwischen agentenbasierten und agentless Ansätzen lassen, erhöhen die Komplexität und weisen oft versteckte Einschränkungen bei ihren „agentless“ Funktionen auf. Zudem decken CWPPs nur Cloud-Workloads ab und übersehen Risiken in der Cloud Control Plane, wie Fehlkonfigurationen und übermäßig permissive Identitäten.
Diese eingeschränkte Sichtbarkeit beeinträchtigt die Fähigkeit des Tools, eine vollständige Sicherheitsabdeckung und eine effektive Alert-Priorisierung zu gewährleisten. Alle Risiken aufgrund von Cloud-Fehlkonfigurationen (z. B. nicht aktiviertes MFA für das „Root“-Benutzerkonto oder nicht rotierte KMS-Verschlüsselungsschlüssel) können von einer CWPP nicht erkannt werden. Dieser Mangel an Sichtbarkeit bedeutet auch, dass CWPPs der Kontext fehlt, der erforderlich ist, um die vollen Auswirkungen eines Sicherheitsproblems zu verstehen, und sie daher nicht in der Lage sind, Alerts basierend auf dem Umgebungskontext zu priorisieren. Dies führt zu einer manuellen Alert-Triage („Swivel Chair“), was zu Alert-Müdigkeit führt.
Die Orca-Plattform bietet Full-Stack-Sichtbarkeit Ihrer Cloud-Umgebung über die Cloud-Infrastruktur, das Betriebssystem, die Anwendung und die Datenebene hinweg, ohne einen einzigen Agenten zu benötigen, und bietet eine sofortige und kontinuierliche 100%ige Abdeckung Ihrer Cloud-Assets.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.