

Cloud Security Posture Management (CSPM)
Kontinuierliche Überwachung auf Cloud-Fehlkonfigurationen, Richtlinienverstöße und Compliance-Risiken.
Über 280 Bewertungen von


Die Herausforderung
Herkömmliches CSPM reicht nicht aus
Herkömmliche CSPM-Lösungen unterstützen bei Compliance und Cloud-Risiken wie Fehlkonfigurationen. Sie decken jedoch nur einen Teil der Angriffsfläche ab. Cloud-Workloads, Ereignisüberwachung und die Erkennung sensibler Daten bleiben außen vor.
Herkömmliche CSPMs fehlt der Einblick in Cloud-Workloads. Sie können daher keine Schwachstellen, Malware, gefährdete Daten oder exponierte Secrets erkennen.
Security-Teams müssen herkömmliche CSPMs oft durch mehrere isolierte Tools ergänzen. Das führt zu ständigem Konsolenwechsel, Doppelarbeit und mangelnder Konsistenz.
Isolierte oder „integrierte“ Tools verfügen über keinen gemeinsamen Kontext. Das führt zu widersprüchlichen Warnmeldungen und ineffektiver Priorisierung.
Unser Ansatz
Orca definiert die Zukunft von CSPM
Orca konsolidiert Cloud-Workload-, Konfigurations- und Identitätssicherheit, Container-Sicherheit, Datenerkennung sowie Detection & Response auf einer Plattform über den gesamten SDLC. Dieser Ansatz ermöglicht es Orca, den vollen Kontext von Risiken zu verstehen. Orca erkennt gefährliche Angriffspfade aus scheinbar unabhängigen Problemen, reduziert Alert Fatigue und fokussiert Teams auf das Wesentliche.
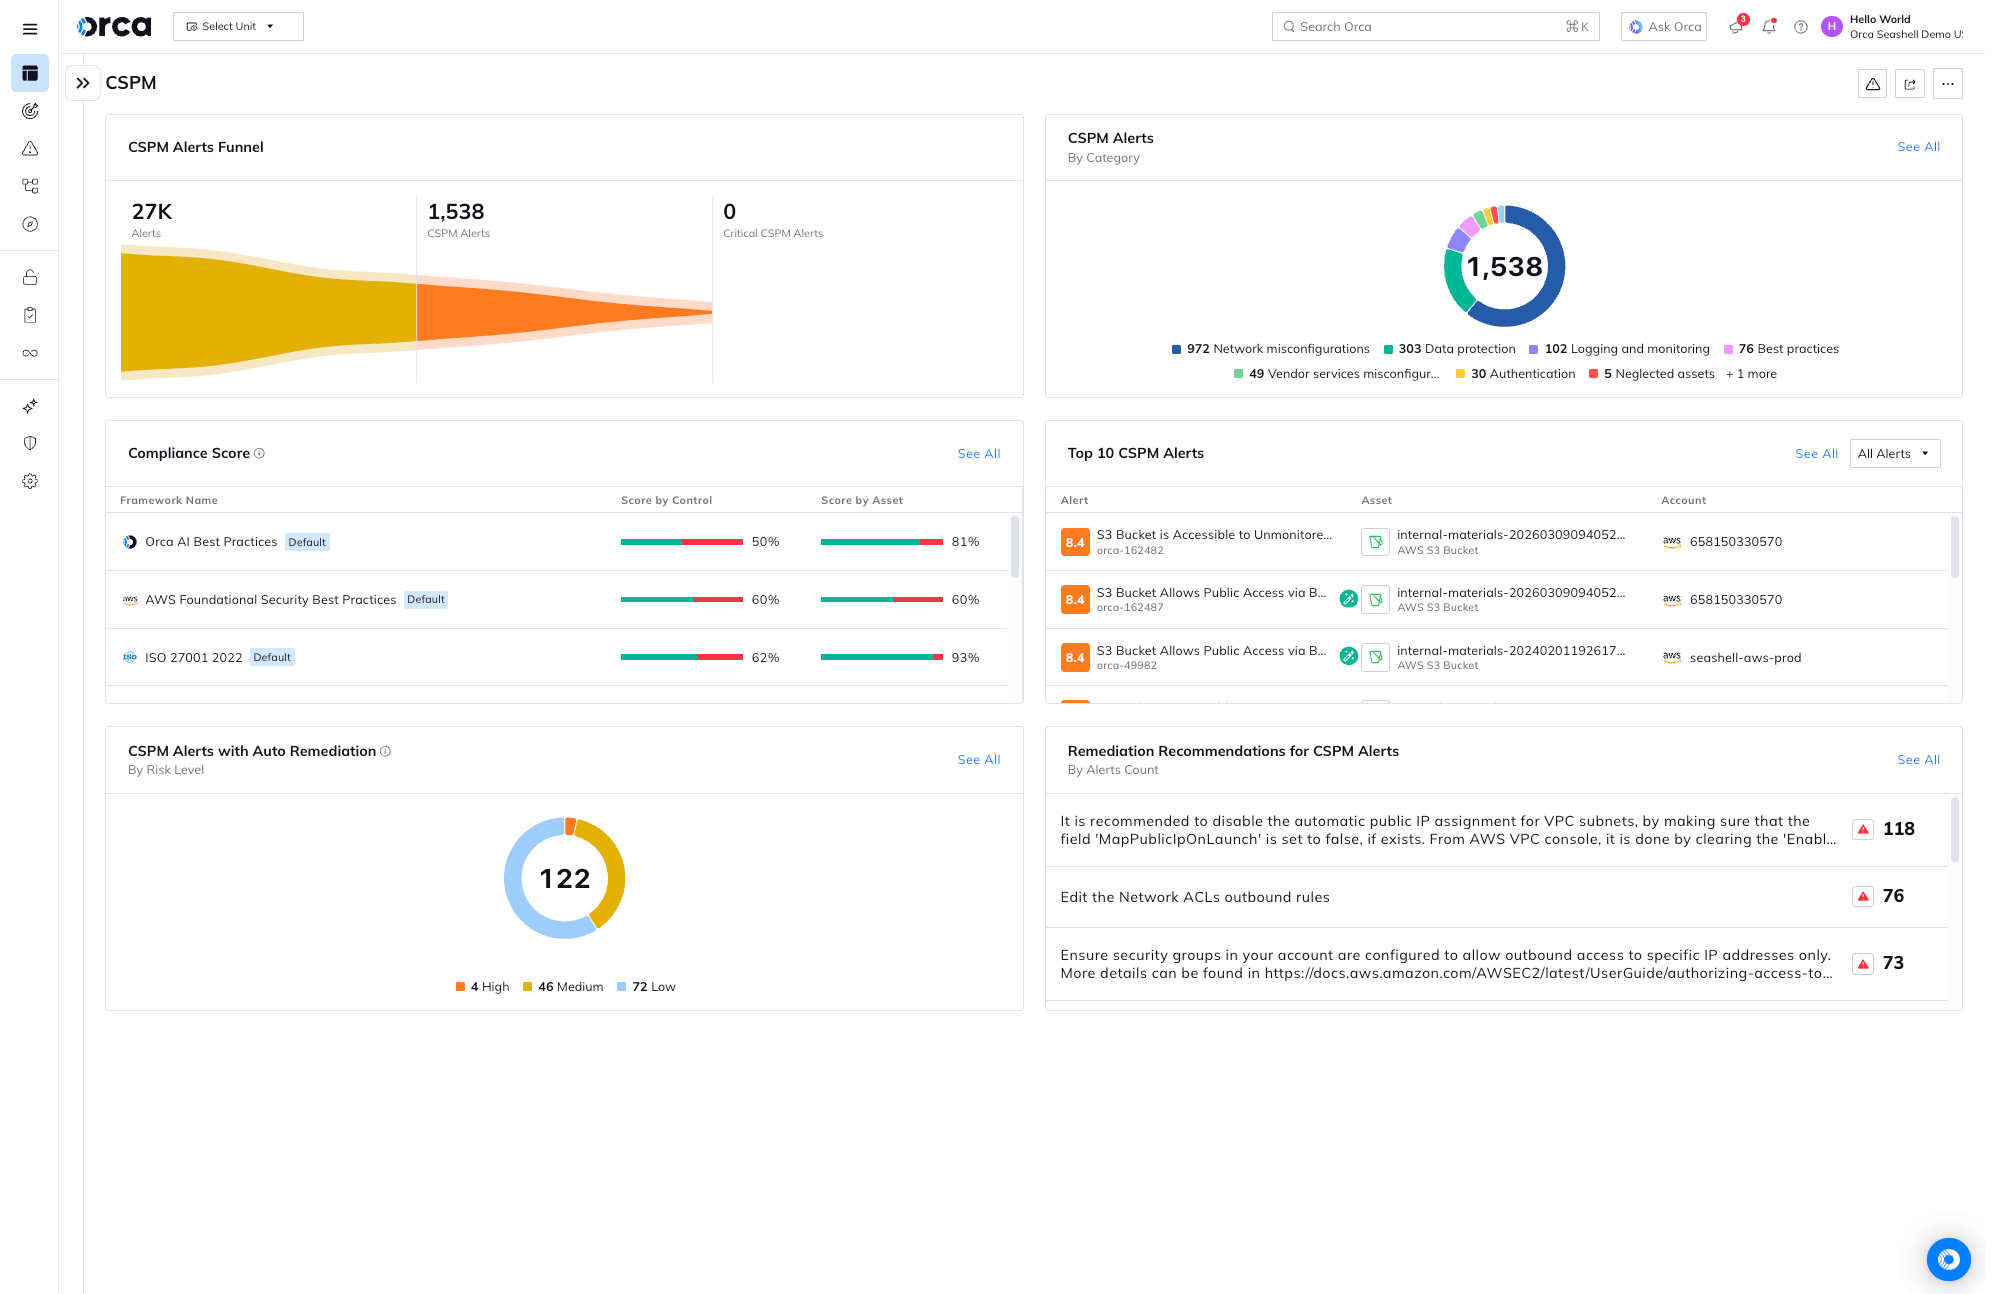
Erhalten Sie Warnmeldungen bei Richtlinienverstößen, wie z. B. fehlkonfigurierten S3-Buckets, Google Storage Buckets, KMS-Keys, Elasticsearch- oder RDS-Datenbanken.
Nutzen Sie über 2.500 Konfigurationskontrollen in mehr als 10 Kategorien, darunter Authentifizierung, Datenschutz, Protokollierung, Netzwerkkonfigurationen, Kubernetes und Systemintegrität.
Statt in einer Flut von Warnmeldungen unterzugehen, können sich Security-Teams auf Orca verlassen. Die Plattform priorisiert Risiken für die kritischsten Assets, damit diese zuerst behoben werden.
Zusätzlich prüft Orca kontinuierlich auf Fehlkonfigurationen in Multi-Cloud-Umgebungen, um sicherzustellen, dass Kontrollen sicher eingerichtet sind und Best Practices sowie Branchen- und Regulierungsstandards entsprechen.
Risiken im gesamten Tech-Stack verstehen
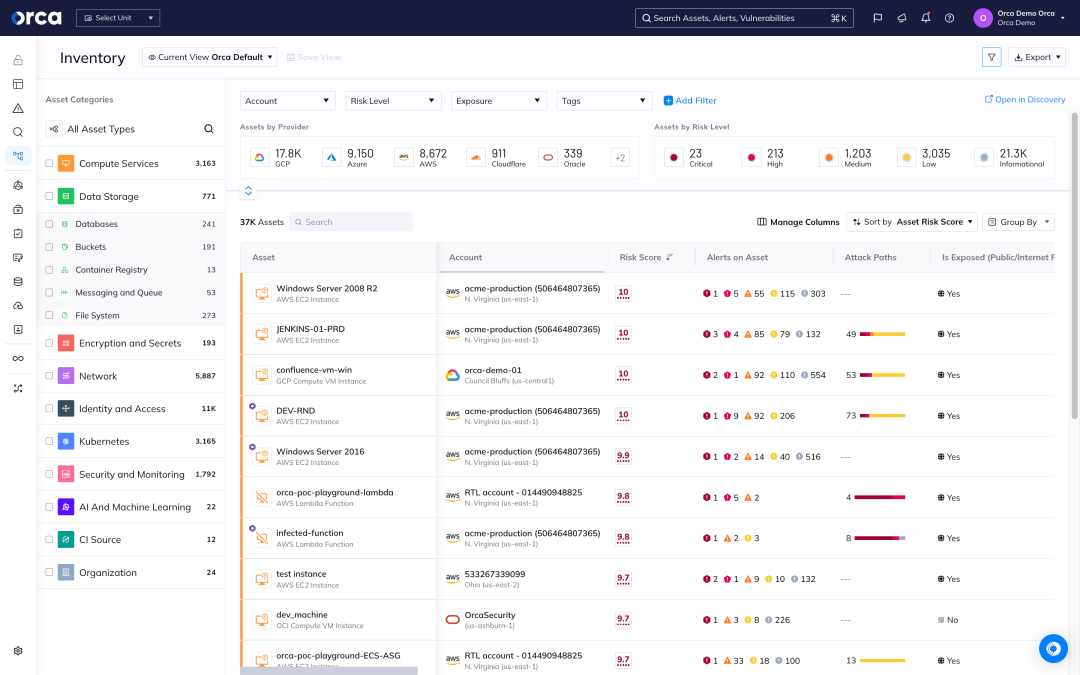
Im Gegensatz zu anderen CSPMs scannt Orca auch Cloud-Workloads und Identitäten. Sie erhalten vollständige Einblicke in die Risiken Ihres gesamten Tech-Stacks. So versteht Orca, welche Risikokombinationen die größte Gefahr darstellen, damit Ihre Teams diese zuerst beheben können.
- Durch die Bewertung und Priorisierung von Angriffspfaden können sich Security-Teams auf eine deutlich geringere Anzahl gefährlicher Pfade konzentrieren, statt hunderte isolierte Warnmeldungen zu sichten.
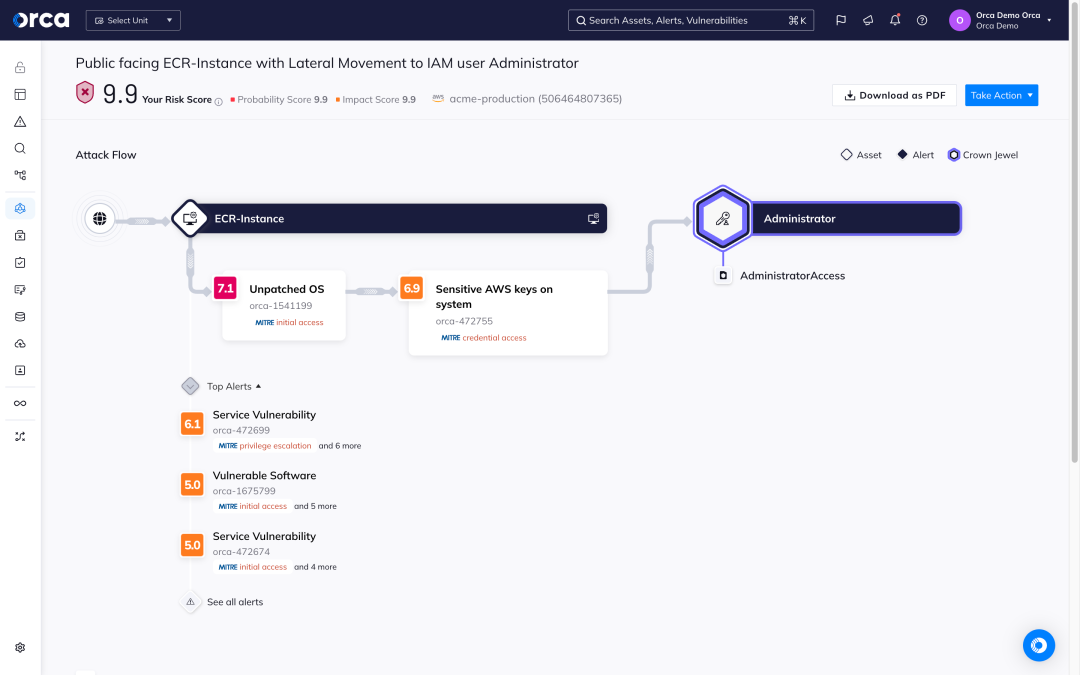
- Orca visualisiert potenzielle Angriffspfade in einem Graphen, der das Ziel sowie Details zu jedem Schritt zeigt.
- Für jeden Angriffspfad zeigt Orca, welche Risiken behoben werden müssen, um den Pfad zu unterbrechen. Probleme werden zusätzlich priorisiert, wenn ihre Behebung mehrere Pfade gleichzeitig schließt.



Von der Beobachtung zum Handeln.
Überspringen Sie das Formular und treten Sie in Slack sofort mit einem Orca Cloud-Sicherheitsexperten in Kontakt. Erhalten Sie praktische und umsetzbare Anleitungen, die auf Ihre spezifische Umgebung zugeschnitten sind.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.
Multi-Cloud-Compliance sicherstellen
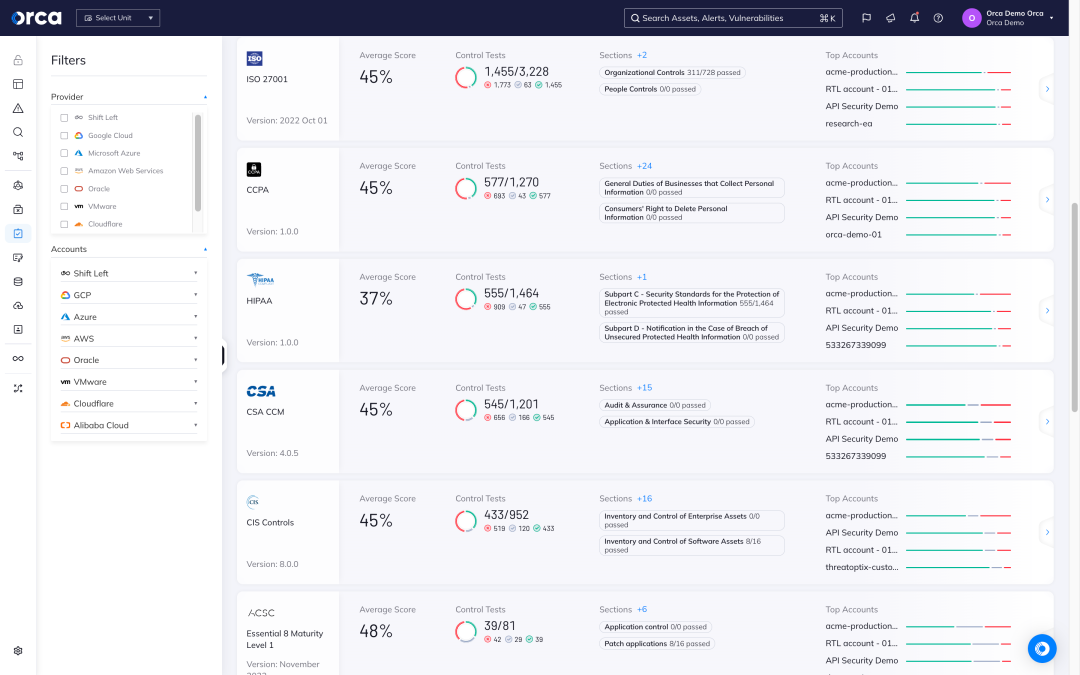
Orca stellt sicher, dass Cloud-Ressourcen regulatorischen Vorgaben und Branchen-Benchmarks entsprechen. Die Plattform vereinheitlicht Compliance für Workloads, Container, Identitäten und Daten in einem einzigen Dashboard.
- Orca prüft Cloud-Konfigurationen gegen mehr als 150 Rahmenwerke, darunter Orca Best Practices und eine Vielzahl von CIS-Benchmarks.
- Im Gegensatz zu anderen CSPMs erkennt Orca auch sensible Daten in Ihrer Cloud-Umgebung. Sie werden benachrichtigt, wenn Daten wie PII über potenzielle Angriffspfade gefährdet sind.
- Mit diesem Einblick hilft Orca Unternehmen, die Datensicherheit zu priorisieren und die Einhaltung von Vorschriften wie PCI-DSS, DSGVO, HIPAA und CCPA nachzuweisen.
Risiken in Cloud-Geschwindigkeit beheben
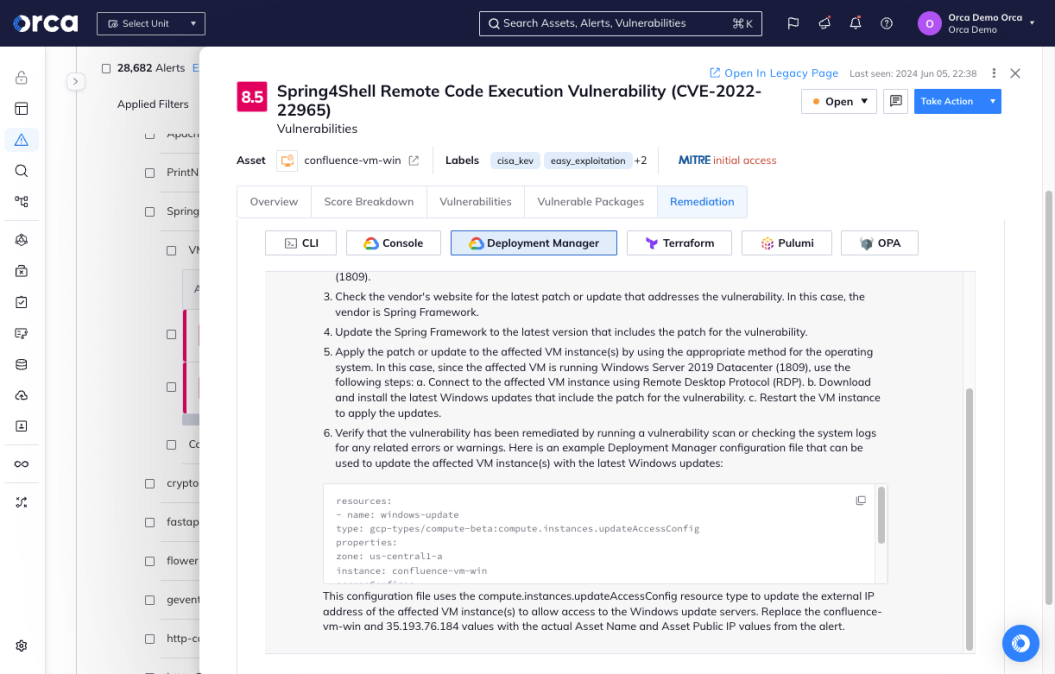
Orca bietet automatische und geführte Behebungsoptionen. So adressieren Sie Risiken schnell, verkürzen Ihre MTTR und verbessern Ihre Sicherheitslage.
- Konfigurieren Sie Automatisierungsregeln, die Warnmeldungen sofort nach der Entdeckung ohne manuelles Eingreifen beheben.
- Erstellen Sie hochwertige Behebungsanweisungen für jede Warnmeldung mit generativer KI direkt in der Orca-Plattform.
- Kopieren Sie den Behebungscode und fügen Sie ihn in ein Command Line Interface oder Infrastructure as Code (IaC) Provisioning-Tools ein, oder folgen Sie den Schritten in der Konsole.
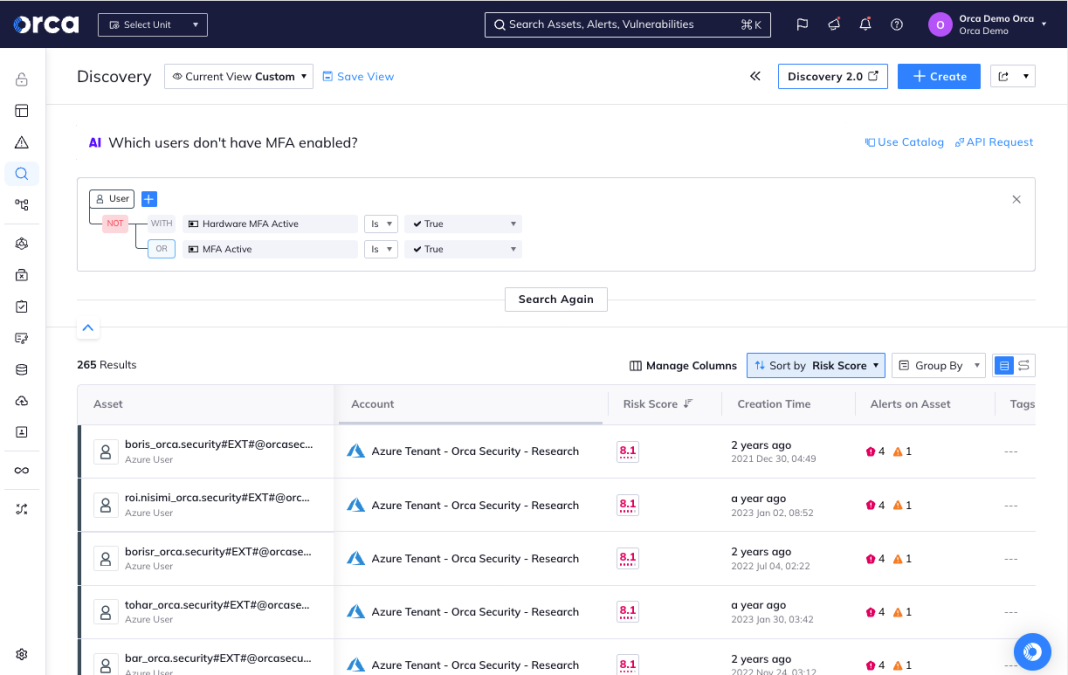
Durchsuchen Sie mühelos Ihre Cloud-Umgebung
Dank KI vereinfacht Orca die Suche erheblich: Nutzer können Fragen in natürlicher Sprache stellen. Das verkürzt die Time-to-Discovery deutlich und verbessert die Compliance.
- Stellen Sie Fragen in natürlicher Sprache, wie „Habe ich öffentlich zugängliche Schwachstellen?“ oder „Gibt es unverschlüsselte Datenbanken mit sensiblen Daten im Internet?“
- Unabhängig vom Kenntnisstand ermöglicht Orca allen Nutzern im Unternehmen, ihre Cloud-Umgebung genau zu verstehen.
- Erfahrene Nutzer können komplexe Abfragen viel schneller erstellen als mit einer proprietären Abfragesprache.
Fallstudien

Nordamerika
Versicherung
AWS, GCP, Azure
„Alles, was die Entwicklung beeinträchtigt, stößt auf Widerstand. Aber mit Orca SideScanning gibt es keinerlei Auswirkungen auf die Systeme. Zudem ist es einfach zu bedienen.“

„Wir haben 12 AWS-Accounts. Wir wussten nicht, was sich in allen davon befand, also haben wir sie mit Orca verbunden. Innerhalb von 30 Minuten hatten wir eine gute Vorstellung davon, was in allen Accounts lief. Das hätten wir auf keinem anderen Weg so schnell geschafft.“
Häufig gestellte Fragen
Cloud Security Posture Management (CSPM) ist eine Cloud-Security-Lösung, mit der Unternehmen Risiken und Fehlkonfigurationen in ihrer Cloud-Infrastruktur identifizieren und beheben.
Gartner definierte CSPMs 2014 erstmals als Cloud-Security-Kategorie. CSPMs entstanden als notwendige Lösung, um die korrekte Konfiguration von Cloud-Diensten bei der Migration zu Anbietern wie AWS, Azure und Google Cloud sicherzustellen.
CSPMs bleiben eine gefragte Lösung. Laut Gartner wird der CSPM-Markt bis 2027 auf 3,32 Milliarden US-Dollar wachsen. Dennoch schätzt Gartner, dass 75 % der neuen CSPM-Käufe bis 2025 über CNAPP-Plattformen erfolgen werden.
Cloud-Fehlkonfigurationen sind ein großes Sicherheitsrisiko. Faktoren wie unzureichende Überwachung oder schlecht verwaltete Secrets erhöhen die Gefahr. Laut Gartner verursachen Fehlkonfigurationen 80 % aller Datenschutzverletzungen. Bis 2025 werden 99 % der Cloud-Fehler auf menschliches Versagen zurückzuführen sein.
CSPMs überwachen die Cloud-Infrastruktur kontinuierlich auf Lücken in der Richtliniendurchsetzung. Sie identifizieren Fehlkonfigurationen automatisch und beheben diese teilweise sogar. So sparen Unternehmen Kosten, identifizieren Risiken und schulen ihre Teams.
Ein CSPM hilft Security-Teams, Fehlkonfigurationen zu beheben und Compliance einzuhalten. Es überwacht die Cloud Control Plane und stellt sicher, dass sie den Sicherheitsrichtlinien entspricht. Konkret bietet ein CSPM:
- Führt ein Cloud-Asset-Inventar: Erstellt und pflegt ein organisiertes Verzeichnis der gesamten Cloud-Infrastruktur.
- Gewährleistet Cloud-Compliance: Überwacht Cloud-Assets kontinuierlich auf Einhaltung regulatorischer Rahmenbedingungen und Branchen-Benchmarks.
- Definiert und setzt Richtlinien durch: Identifiziert und erzwingt Richtlinien für Datenzugriff und Compliance-Berichterstattung.
- Erkennt Cloud-Bedrohungen: Identifiziert Risiken in Ihrer Cloud-Infrastruktur und erstellt Warnmeldungen zur Behebung.
- Erleichtert die Incident Response: Unterstützt die Reaktion auf Vorfälle durch die Bereitstellung relevanter Informationen und Anleitungen zur Behebung von Risiken oder Compliance-Problemen.
CSPMs sind für die Cloud-Sicherheit unerlässlich, doch herkömmliche CSPM-Lösungen weisen erhebliche Einschränkungen auf, darunter:
- Decken nur die Control Plane ab: CSPMs bieten Einblick in Cloud-Konfigurationen (Control Plane), aber nicht in Cloud-Workloads (Data Plane). Infolgedessen haben sie keinen Einblick in Schwachstellen, Malware oder offenliegende Secrets.
- Alert-Müdigkeit: Ohne Einblick in die Workloads fehlt CSPM-Lösungen die einheitliche Erkenntnis, um Risiken vollständig zu kontextualisieren und Alerts basierend auf dem Gesamtkontext zu priorisieren.
- Kein Identitäts- und Berechtigungsmanagement: CSPM-Tools verwalten weder Zugriffskontrollen noch Berechtigungen oder Entitlements. Um das Principle of Least Privilege (PoLP) zu unterstützen und durchzusetzen, benötigen Unternehmen eine CIEM-Lösung (Cloud Infrastructure Entitlement Management).
Aus diesem Grund sind CNAPPs (Cloud-Native Application Protection Platforms) entstanden, um die Herausforderungen isolierter, traditioneller Cloud-Security-Lösungen zu lösen. Eine CNAPP ist eine Cloud-Security-Lösung, die Risiken über den gesamten Technologie-Stack (Control Plane und Data Plane) hinweg erkennt, einschließlich Cloud-Fehlkonfigurationen, schlecht verwalteter Identitätszugriffe, Schwachstellen, Malware und gefährdeter Daten.
Herkömmliche CSPM-Tools rufen Metadaten über die APIs des Cloud-Anbieters ab, um Sichtbarkeit in der Cloud-Infrastruktur zu erhalten, identifizieren jedoch nur einfache Fehlkonfigurationen der Control Plane und bieten nur begrenzten Einblick in das Gesamtrisiko der Workloads. CSPM-Tools können Risiken wie Malware und Schwachstellen nur auf der Cloud-Infrastrukturebene erkennen, wodurch ein erheblicher Teil der Cloud-Umgebung (Betriebssystem, Anwendungen und Daten) ungeschützt bleibt. Da sie zudem eine eingeschränkte Sicht auf Datenrisiken haben, fehlt CSPM-Tools der Einblick, wo sensible Daten gespeichert sein könnten und wie hoch das Risiko ihrer Offenlegung ist.
Im Gegensatz dazu kombiniert Orca als CNAPP CSPM, CWPP, CIEM und mehr in einer einzigen Plattform und bietet Full-Stack-Transparenz über Ihre Cloud-Umgebung – das heißt, eine Sichtbarkeit, die sich über die Cloud-Infrastruktur, das Betriebssystem sowie die Anwendungs- und Datenebenen erstreckt – und gewährleistet so eine vollständige Sicherheits- und Compliance-Abdeckung.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.