

Gestion de la posture de sécurité cloud (CSPM)
Surveillez en continu les mauvaises configurations cloud, les violations de politiques et les risques de conformité.
Plus de 280 avis de


Le défi
La CSPM traditionnelle ne suffit pas
Les solutions CSPM traditionnelles aident les entreprises à rester conformes et à traiter les risques cloud tels que les mauvaises configurations et les identités trop permissives. Cependant, une CSPM ne couvre qu'une partie de la surface d'attaque, laissant de côté les workloads cloud, la surveillance des événements et la découverte de données sensibles.
Les CSPM traditionnelles manquent de visibilité sur les workloads cloud, ce qui signifie qu'elles ne peuvent pas détecter les vulnérabilités, les malwares, les données à risque ou les secrets exposés.
Les équipes de sécurité doivent compléter les CSPM traditionnelles par de multiples outils cloisonnés, ce qui impose de changer constamment de console, multiplie les efforts et nuit à la cohérence.
Les outils cloisonnés ou « intégrés » manquent de contexte partagé, ce qui entraîne des alertes contradictoires et une priorisation inefficace.
Notre approche
Orca définit le futur de la CSPM
Orca consolide la sécurité des workloads cloud, des configurations, des identités et des droits, la sécurité des conteneurs, la découverte de données sensibles ainsi que la détection et réponse sur une seule plateforme tout au long du SDLC. Cette approche unifiée permet à Orca de comprendre le contexte complet des risques et de reconnaître quand des problèmes apparemment sans lien créent des chemins d'attaque dangereux. Grâce à ces informations, Orca priorise les risques efficacement, réduisant la fatigue liée aux alertes pour que les équipes se concentrent sur l'essentiel.
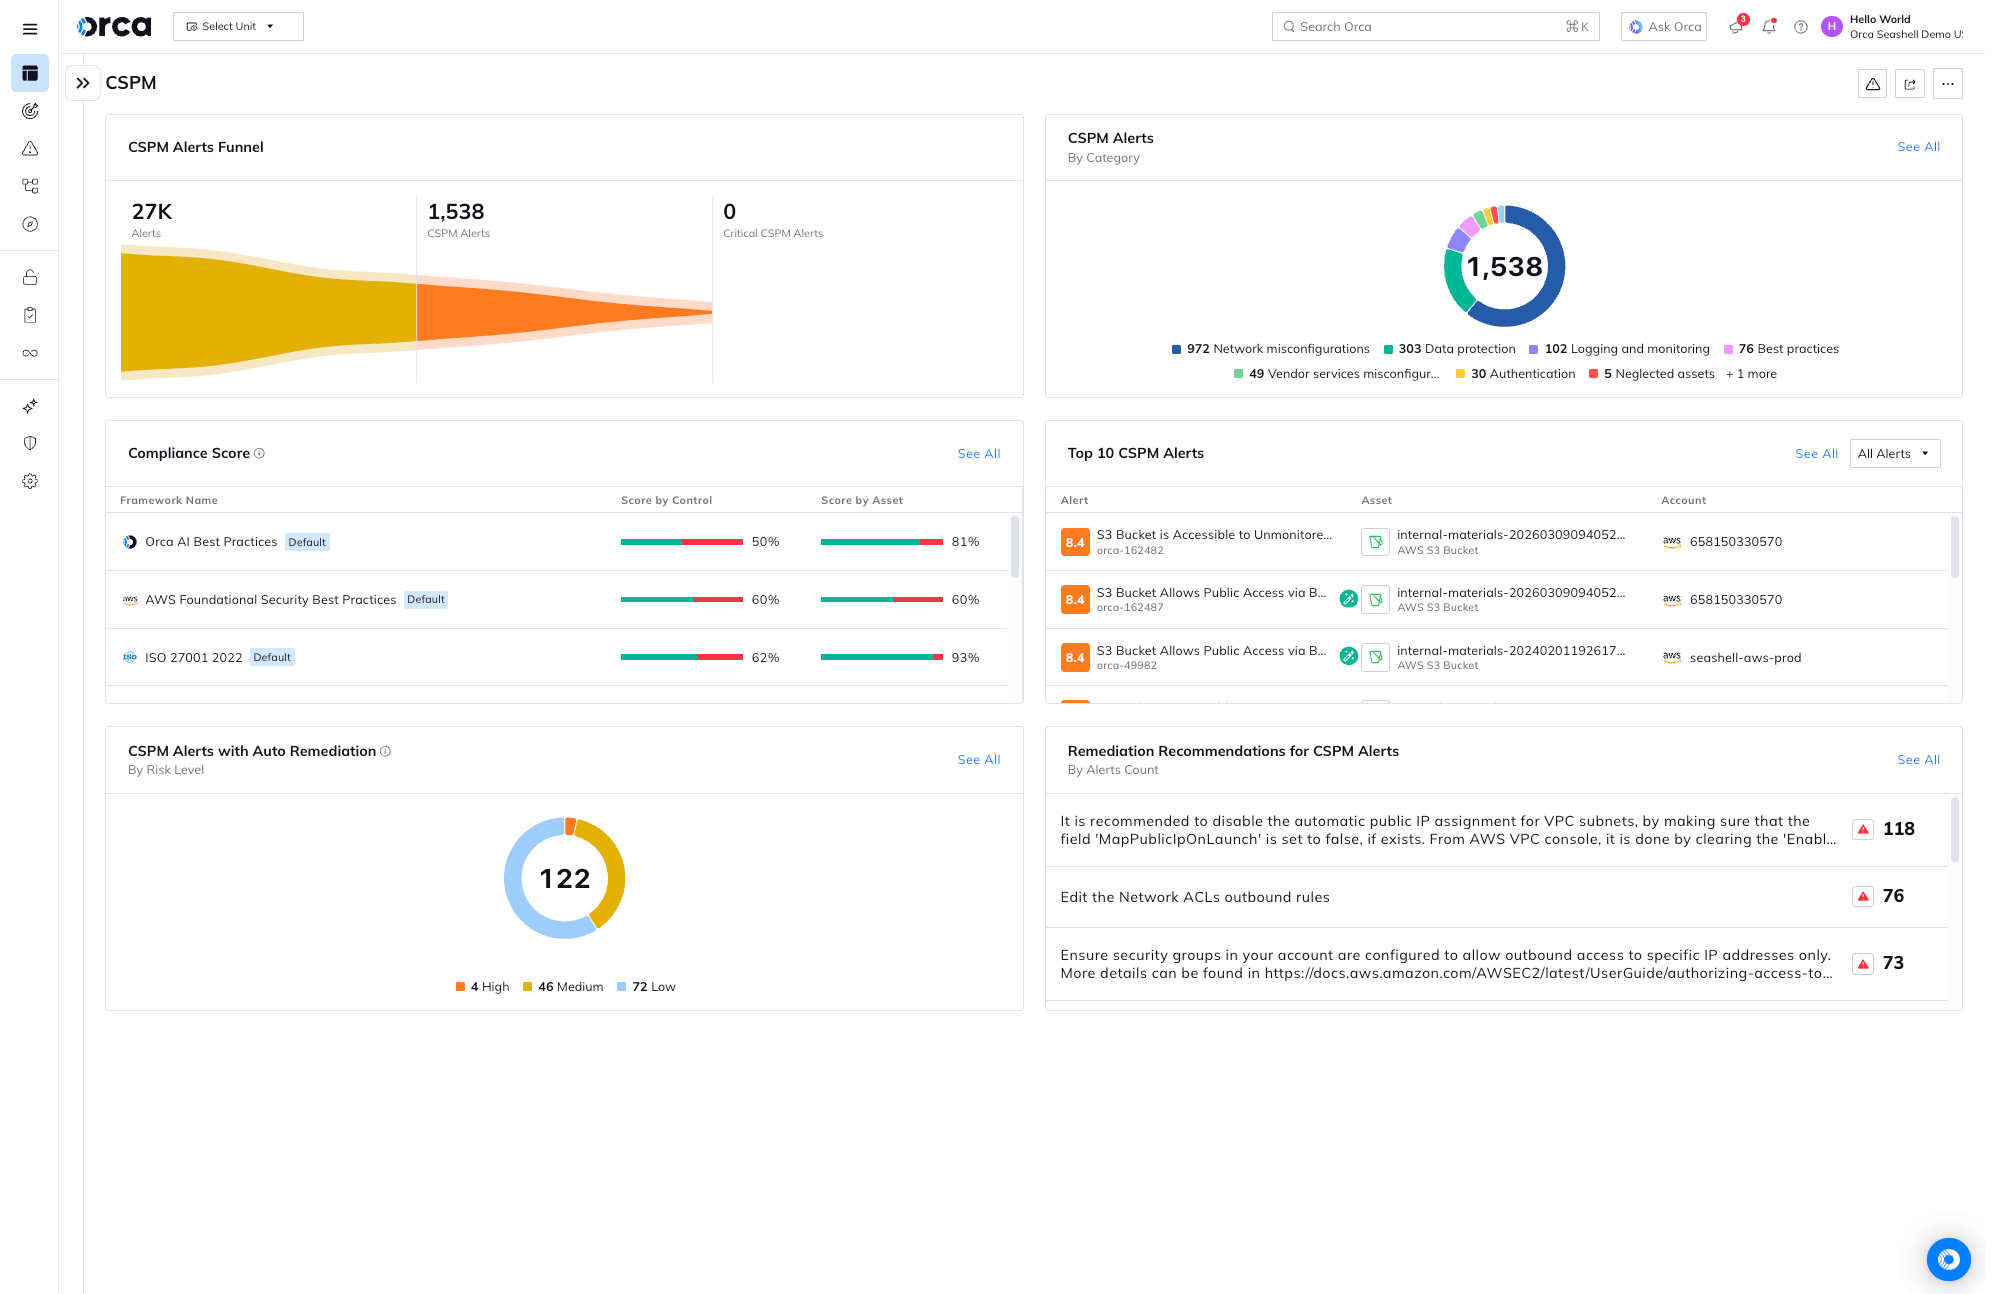
Recevez des alertes en cas de violation des politiques de sécurité, comme des compartiments S3 mal configurés, des compartiments de stockage Google, des clés KMS, des bases de données Elasticsearch et RDS, et bien plus encore.
Exploitez plus de 2 500 contrôles de configuration dans plus de 10 catégories, notamment l'authentification, la protection des données, la journalisation et la surveillance, les configurations réseau, les configurations Kubernetes et l'intégrité du système.
Au lieu d'être submergées d'alertes, les équipes de sécurité peuvent compter sur Orca pour prioriser les risques mettant en danger les actifs les plus critiques de l'entreprise afin de les traiter en priorité.
De plus, Orca vérifie en permanence les erreurs de configuration sur l'ensemble des parcs multi-cloud pour s'assurer que les contrôles sont définis de manière sécurisée et qu'ils respectent les meilleures pratiques ainsi que les normes sectorielles et réglementaires.
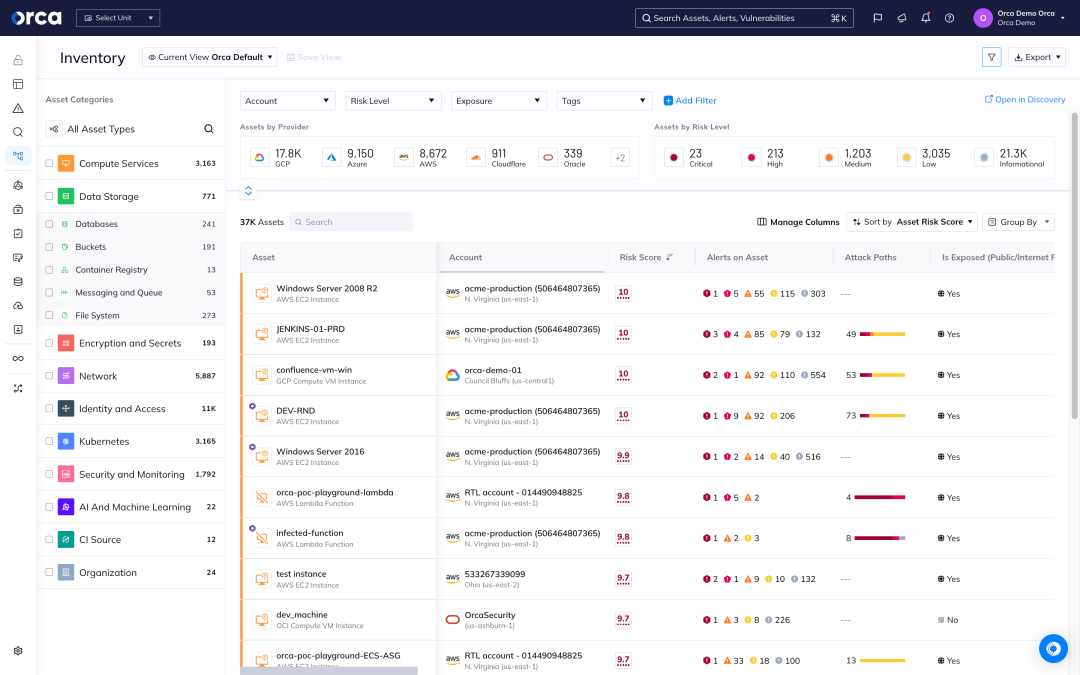
Comprenez les risques sur l'ensemble de votre stack technique
Contrairement aux autres CSPM, Orca scanne également les workloads cloud et les identités pour offrir une visibilité complète sur les risques de l'ensemble de votre stack technique. Cela permet à Orca de comprendre quelles combinaisons de risques présentent le plus grand danger, afin que vos équipes puissent les traiter en priorité.
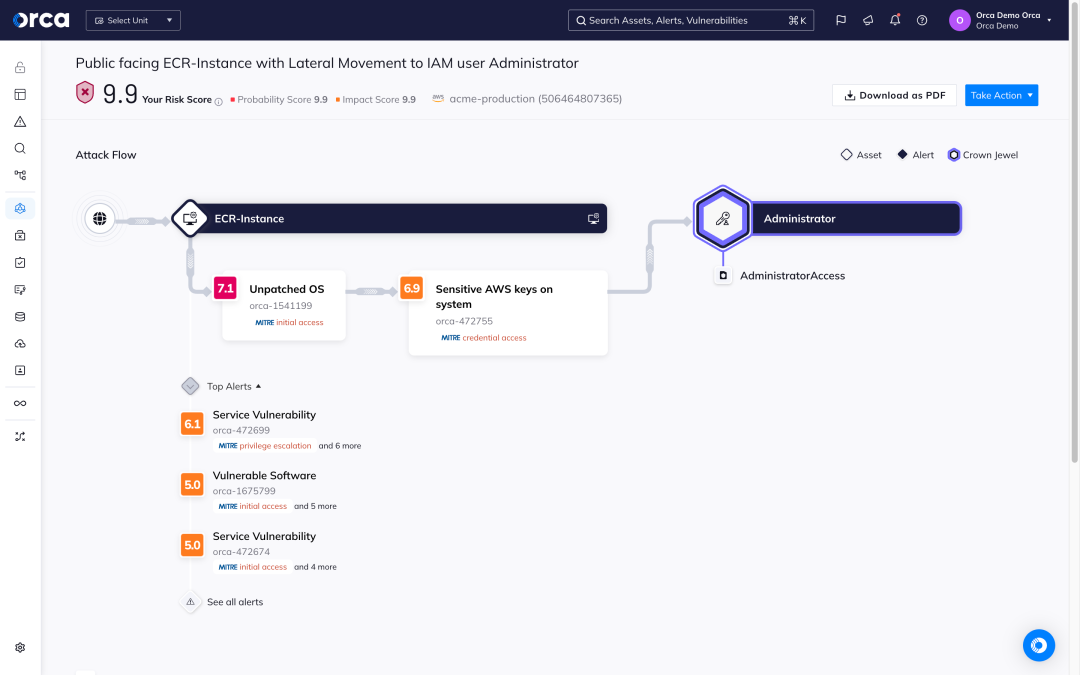
- En scorant et en priorisant les chemins d'attaque, les équipes de sécurité se concentrent sur un nombre réduit de chemins dangereux au lieu de trier des centaines d'alertes silotées.
- Orca présente les chemins d'attaque potentiels sous forme de graphique visuel montrant la cible finale et des informations détaillées sur chaque étape.
- Pour chaque chemin d'attaque, Orca indique quels risques doivent être corrigés pour briser le chemin, priorisant davantage les problèmes dont la résolution interrompt plusieurs chemins.



Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.
Assurez la conformité multi-cloud
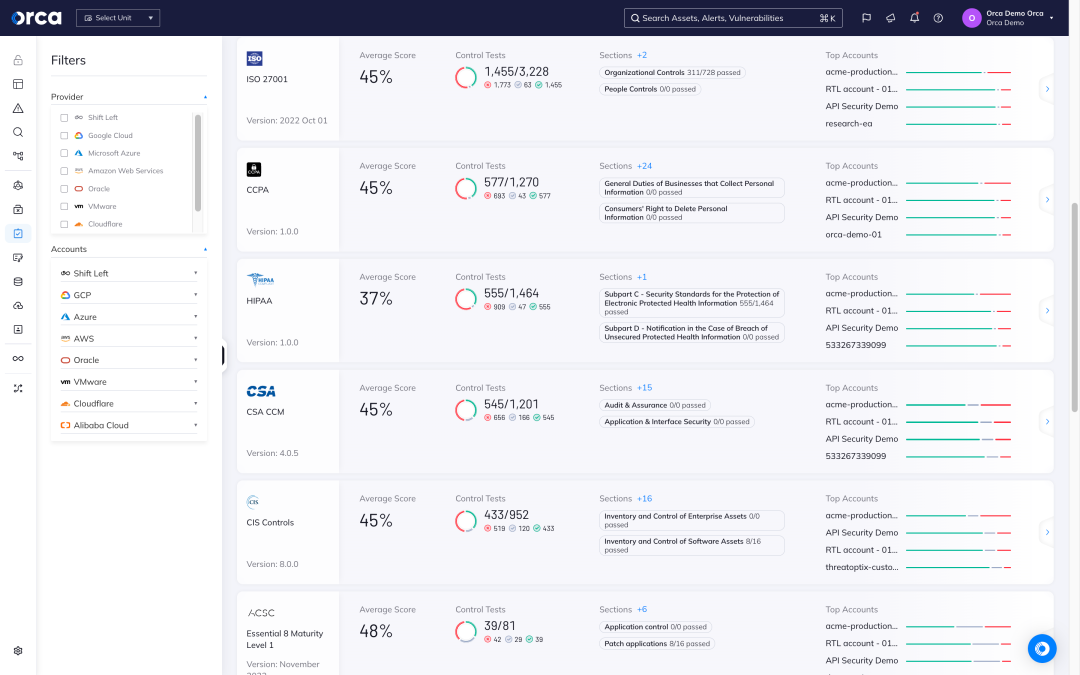
Orca garantit également que les ressources cloud respectent les cadres réglementaires et les benchmarks du secteur, y compris la confidentialité des données. Orca unifie la conformité pour les workloads, conteneurs, identités et données dans un tableau de bord unique.
- Orca vérifie les configurations et politiques cloud par rapport à plus de 150 cadres réglementaires, y compris les meilleures pratiques d'Orca et les benchmarks de contrôle CIS.
- Contrairement aux autres CSPM, Orca découvre également les données sensibles dans votre environnement cloud et vous avertit lorsque des données, telles que les PII, sont vulnérables via des chemins d'exploitation potentiels.
- Grâce à cette visibilité, Orca aide les entreprises à prioriser la sécurité des données et à prouver leur conformité avec des mandats tels que PCI-DSS, RGPD, HIPAA et CCPA.
Remédiez aux risques à la vitesse du cloud
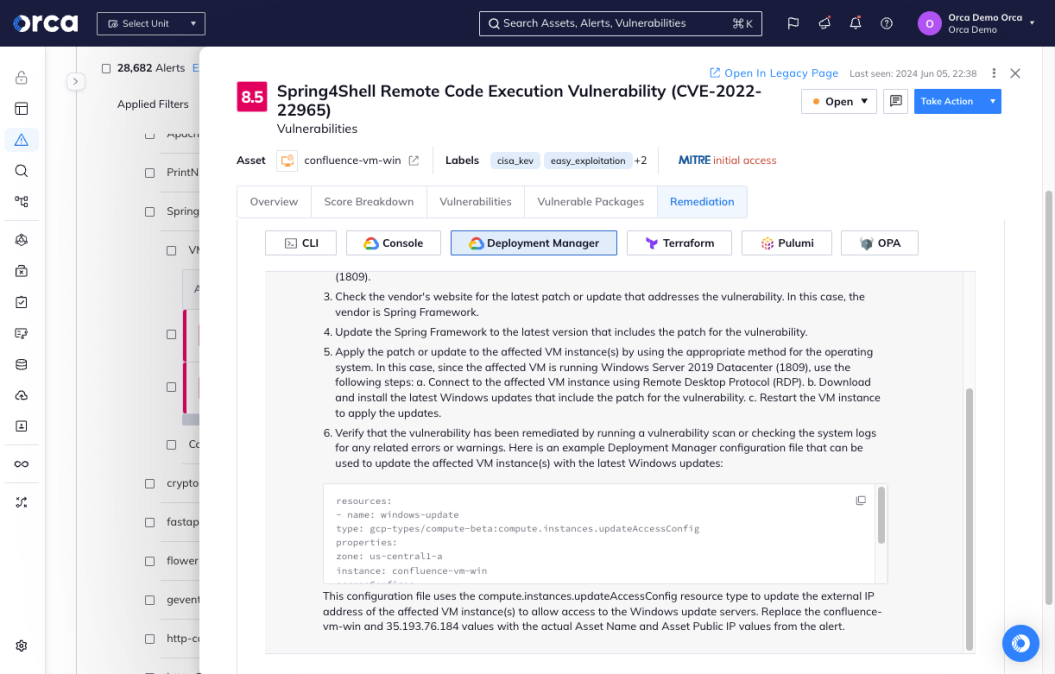
Orca propose des options de remédiation automatique et guidée pour traiter rapidement les risques détectés, réduisant votre délai moyen de remédiation (MTTR) et améliorant votre posture de sécurité.
- Configurez des règles d'automatisation qui remédient aux alertes dès qu'elles sont détectées, sans aucune intervention manuelle.
- Générez des instructions de remédiation de haute qualité pour chaque alerte en exploitant l'IA générative intégrée à la plateforme Orca.
- Copiez et collez le code de remédiation dans une interface de ligne de commande ou dans des outils de provisionnement d'Infrastructure as Code (IaC), ou suivez les étapes dans la console.
Recherchez facilement dans votre environnement cloud
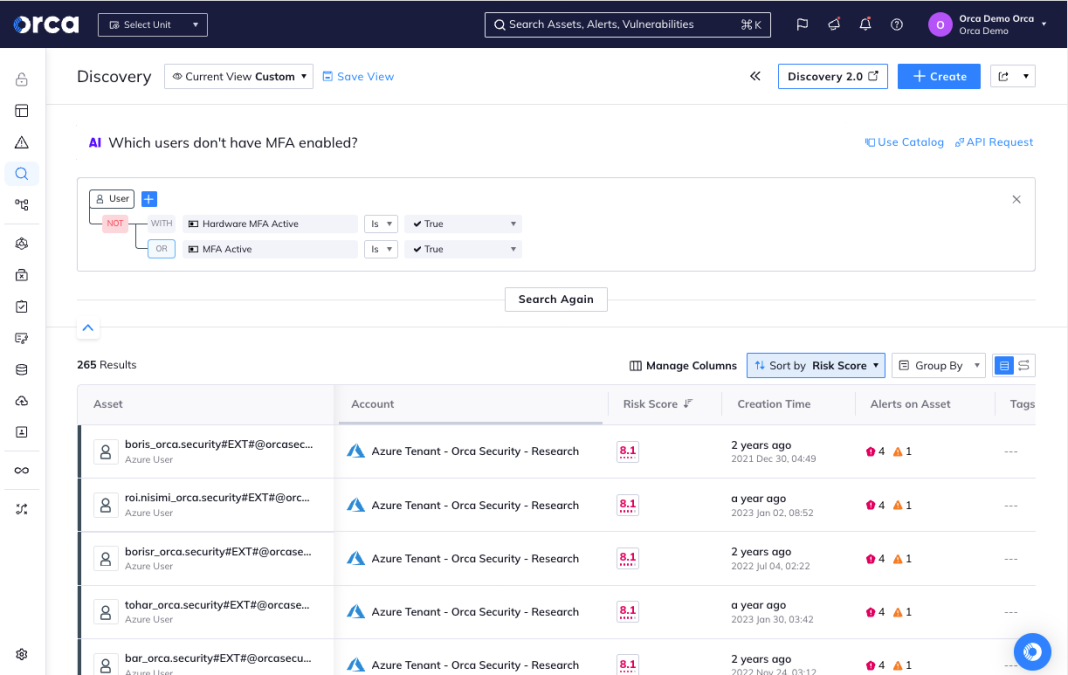
En exploitant l'IA, Orca simplifie considérablement les recherches en permettant aux utilisateurs de poser des questions en langage naturel, réduisant ainsi le temps de détection et améliorant la conformité.
- Posez des questions en langage naturel telles que : « Ai-je des vulnérabilités exposées à Internet ? » ou « Ai-je des bases de données non chiffrées contenant des données sensibles exposées sur Internet ? »
- Quel que soit leur niveau de compétence, Orca permet aux utilisateurs de toute l'entreprise de comprendre facilement ce qui se trouve exactement dans leur environnement cloud.
- Les utilisateurs avancés peuvent créer des requêtes complexes et granulaires bien plus rapidement qu'en codant dans un langage de requête propriétaire.
Études de cas

Amérique du Nord
Assurance
AWS, GCP, Azure
« Tout ce qui impacte le développement se heurtera à une résistance. Mais avec SideScanning d'Orca, l'impact sur les systèmes est nul. C'est également facile à utiliser. »

« Nous avons 12 comptes AWS. Nous ne savions pas ce qu'ils contenaient tous, alors nous les avons connectés à Orca. En moins de 30 minutes, nous avions une bonne idée de ce qui tournait sur tous les comptes. Nous n'aurions jamais pu le faire aussi rapidement autrement. »
Questions fréquentes
La gestion de la posture de sécurité cloud (CSPM) est une solution de sécurité cloud qui permet aux entreprises d'identifier et de remédier aux risques et aux mauvaises configurations de leur infrastructure cloud afin de réduire leur surface d'attaque.
Gartner a défini pour la première fois la CSPM comme une catégorie de sécurité cloud en 2014. Les solutions CSPM sont apparues comme nécessaires pour aider les entreprises à maintenir les configurations appropriées des services cloud lors de leur migration vers les environnements de cloud public populaires tels qu'AWS, Azure et Google Cloud.
Les CSPM restent populaires. Selon Gartner, le marché de la CSPM devrait atteindre 3,32 milliards de dollars d'ici 2027. Toutefois, Gartner estime que 75 % des nouveaux achats de CSPM proviendront de plateformes CNAPP d'ici 2025.
Les mauvaises configurations cloud sont une préoccupation majeure. Plusieurs facteurs augmentent leur probabilité : surveillance insuffisante, contrôles d'accès sans restriction, secrets mal gérés ou valeurs par défaut non révisées. Selon Gartner, les mauvaises configurations causent 80 % des violations de données, et d'ici 2025, 99 % des défaillances cloud seront dues à des erreurs humaines.
En tant que segment des outils de sécurité cloud, les CSPM surveillent en continu l'infrastructure pour détecter les lacunes d'application des politiques. Elles identifient automatiquement les mauvaises configurations et, dans certains cas, y remédient. Les CSPM aident ainsi les entreprises à économiser de l'argent, identifier les risques et former les équipes.
Une CSPM aide les équipes de sécurité à remédier aux mauvaises configurations et à maintenir la conformité en surveillant le plan de contrôle cloud. Plus précisément, une CSPM :
- Maintient un inventaire des actifs cloud : crée et maintient un inventaire organisé de l'ensemble de l'infrastructure cloud.
- Assure la conformité cloud : suit en continu les actifs cloud pour vérifier leur conformité par rapport aux cadres réglementaires pertinents et aux références du secteur.
- Définit et applique des politiques : identifie et applique les politiques d'accès aux données et de reporting de conformité.
- Détecte les menaces cloud : identifie les risques dans votre infrastructure cloud et crée des alertes pour la remédiation.
- Facilite la réponse aux incidents : aide à la réponse aux incidents en présentant les informations pertinentes et les conseils nécessaires pour remédier aux risques ou aux problèmes de conformité.
Les CSPM sont essentiels pour la sécurité du cloud, mais les solutions CSPM traditionnelles présentent des limites importantes, notamment :
- Couvrent uniquement le plan de contrôle : les CSPM offrent une visibilité sur les configurations cloud (plan de contrôle) mais pas sur les workloads cloud (plan de données). Par conséquent, ils n'ont aucune visibilité sur les vulnérabilités, les malwares ou les secrets exposés.
- Fatigue des alertes : sans visibilité sur les workloads, les solutions CSPM manquent de la vision unifiée nécessaire pour contextualiser pleinement les risques et prioriser les alertes sur la base du contexte complet.
- Pas de gestion des identités et des permissions : les outils CSPM ne gèrent pas non plus les contrôles d'accès, les permissions ou les droits. Pour soutenir et appliquer le principe du moindre privilège (PoLP), les entreprises ont besoin d'une solution de gestion des droits d'infrastructure cloud (CIEM).
C'est pourquoi les CNAPP (Cloud-Native Application Protection Platforms) ont vu le jour pour répondre aux défis liés à l'utilisation de solutions de sécurité cloud traditionnelles et silotées. Un CNAPP est une solution de sécurité cloud qui détecte les risques sur l'ensemble de la pile technologique (plan de contrôle et plan de données), incluant les mauvaises configurations cloud, les accès d'identité mal gérés, les vulnérabilités, les malwares et les données à risque.
Les outils CSPM traditionnels extraient des métadonnées via les API des fournisseurs de cloud pour obtenir une visibilité sur l'infrastructure cloud, mais ils n'identifient que les erreurs de configuration simples du plan de contrôle et n'offrent qu'un aperçu limité de la posture de risque globale des workloads. Les outils CSPM ne peuvent détecter les risques tels que les malwares et les vulnérabilités qu'au niveau de la couche d'infrastructure cloud, laissant une partie importante (système d'exploitation, applications et données) de l'environnement cloud exposée. De plus, comme ils ont une perspective limitée sur les risques liés aux données, les outils CSPM manquent de visibilité sur l'endroit où les données sensibles pourraient être stockées et sur leur potentiel d'exposition.
En revanche, en tant que CNAPP, Orca combine le CSPM, la CWPP, le CIEM et plus encore au sein d'une plateforme unique, et offre une visibilité full-stack de votre patrimoine cloud — c'est-à-dire une visibilité qui s'étend à l'infrastructure cloud, au système d'exploitation, aux applications et aux couches de données — vous garantissant une couverture complète en matière de sécurité et de conformité.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.