

Orca AI
Bâtissez la confiance et évoluez avec le cerveau derrière les opérations agentiques
Orca AI est la couche de raisonnement de la plateforme Orca. Elle alimente les agents et l'assistant IA d'Orca, et via le serveur MCP d'Orca, étend la plateforme à Claude, Codex, Cursor et tout outil d'IA déjà utilisé par votre équipe.

Le défi
Chaque fournisseur propose de l'IA. Peu l'activent sur l'ensemble de l'écosystème IA. Encore moins raisonnent sur une vision globale.
La sécurité pilotée par l'IA est la nouvelle norme. Ce qui distingue Orca AI, c'est son raisonnement et son champ d'action. Orca AI raisonne sur le Modèle de Données Unifié, le même graphe corrélé en continu qui sous-tend la priorisation des risques et l'analyse des chemins d'attaque d'Orca. Et via le serveur MCP d'Orca, il étend ce raisonnement à Claude, Codex, Cursor et tout outil d'IA déjà utilisé par votre équipe.
L'outil de requête IA a probablement été ma fonctionnalité la plus utilisée jusqu'à présent. Il me permet de comprendre facilement ce qui est déployé dans les environnements et de saisir les risques en langage naturel. Je n'ai pas eu à apprendre de langage ou de syntaxe spécifiques.
Lorenzo Pedroncelli
Principal, Converged Security chez RSA
Notre approche
Le moteur de raisonnement pour les agents, workflows et assistants d'IA
Orca AI se nourrit de la visibilité et du contexte au cœur de la plateforme Orca. Découvrez ci-dessous comment Orca sécurise le code, le cloud et l'IA.

Connaissez votre exposition réelle au cloud et prouvez au conseil d'administration que vos risques sont sous contrôle.

Gérez chaque système d'IA dans votre cloud avant qu'il ne devienne une vulnérabilité sous votre surveillance.

Identifiez le code risqué avant qu'il n'atteigne la production.

Sécurisez chaque workload cloud sans ralentir vos pipelines.

Détectez les attaques cloud et IA en temps réel et limitez le rayon d'impact.
Rencontrez les agents
Les Core Agents d'Orca sont des coéquipiers d'IA spécialisés, regroupés en pods collaborant au sein d'une discipline de sécurité. Les Custom Agents vous permettent d'utiliser le même moteur de raisonnement et de personnaliser les agents selon les workflows uniques de votre équipe.
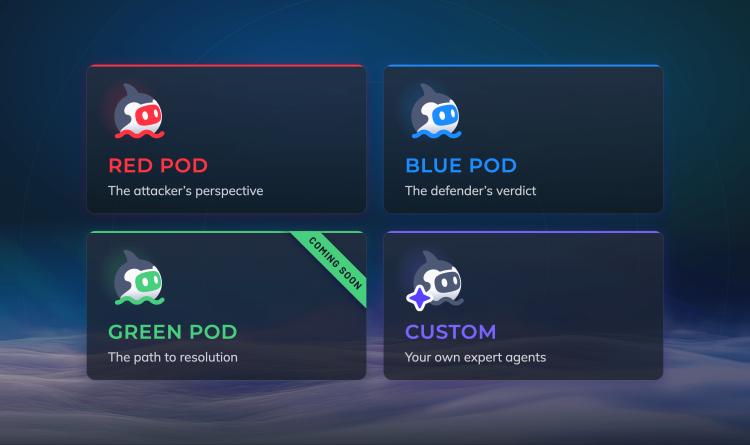
Red Pod : Attaque et validation
Les agents Red Pod adoptent le point de vue de l'attaquant, testant l'exposition externe et l'exploitabilité de votre code. Ils valident avant de signaler : ce qui vous parvient est ce qu'un attaquant pourrait réellement exploiter.
- Code Security Auditor : Analyse complète des dépôts qui protège les applications contre les attaques alimentées par l’IA rendues possibles par les modèles de pointe de classe Mythos.
- Surface d’attaque : DAST et tests d’intrusion pilotés par l’IA à la demande qui sondent vos actifs exposés.
Blue Pod : Enquête et triage
Les agents Blue Pod enquêtent sur les alertes et les résultats de bout en bout, rassemblant des preuves dans votre environnement pour rendre un verdict : malveillant ou bénin, risque réel ou faux positif. Ce qui est prouvé est escaladé. Le reste s'efface. Ils gèrent le triage quotidien pour que votre équipe se concentre sur l'essentiel.
- AppSec Triage Agent : Dépriorisez les faux positifs détectés par le code scanning et rejetez automatiquement les alertes à l'avenir. Moins de faux positifs, moins de frictions, plus d'harmonie dans votre écosystème.
- Threat Investigation Agent : Gérez le cycle complet d'investigation pour déterminer si une alerte est malveillante, expliquez son raisonnement et recommandez des actions automatiquement. L'IA mène la chasse, votre équipe applique les mesures (pour l'instant).
Green Pod : La voie vers la résolution
Les agents Green Pod prennent le relais là où un résultat s'arrête. Ils identifient le propriétaire, les obstacles et le correctif réel, puis le livrent prêt à l'emploi. C'est ici que la boucle se boucle : un résultat validé par les pods Red ou Blue ne stagne pas dans une file d'attente. Il arrive avec un correctif déjà rédigé, au format déjà utilisé par l'équipe.
Custom Agents : Créez ceux qui s'adaptent à votre environnement
Automatisez les workflows de sécurité avec vos propres instructions, données et déclencheurs. Partez d'un modèle Orca et adaptez-le, ou créez-en un de toutes pièces. Dans tous les cas, l'agent hérite du même Modèle de Données Unifié et de la même structure de raisonnement que chaque Core Agent. Vous le personnalisez selon les méthodes de travail de votre entreprise.
Retrouvez votre équipe dans les outils d'IA qu'elle utilise déjà
Le serveur MCP d'Orca étend le raisonnement d'Orca à Claude, Codex, Cursor, VS Code et à tout client compatible MCP. L'AI Skills Hub est un ensemble de compétences open source préconçues intégrant déjà la logique de sécurité spécialisée. Les équipes peuvent forker, modifier et étendre n'importe quelle compétence.

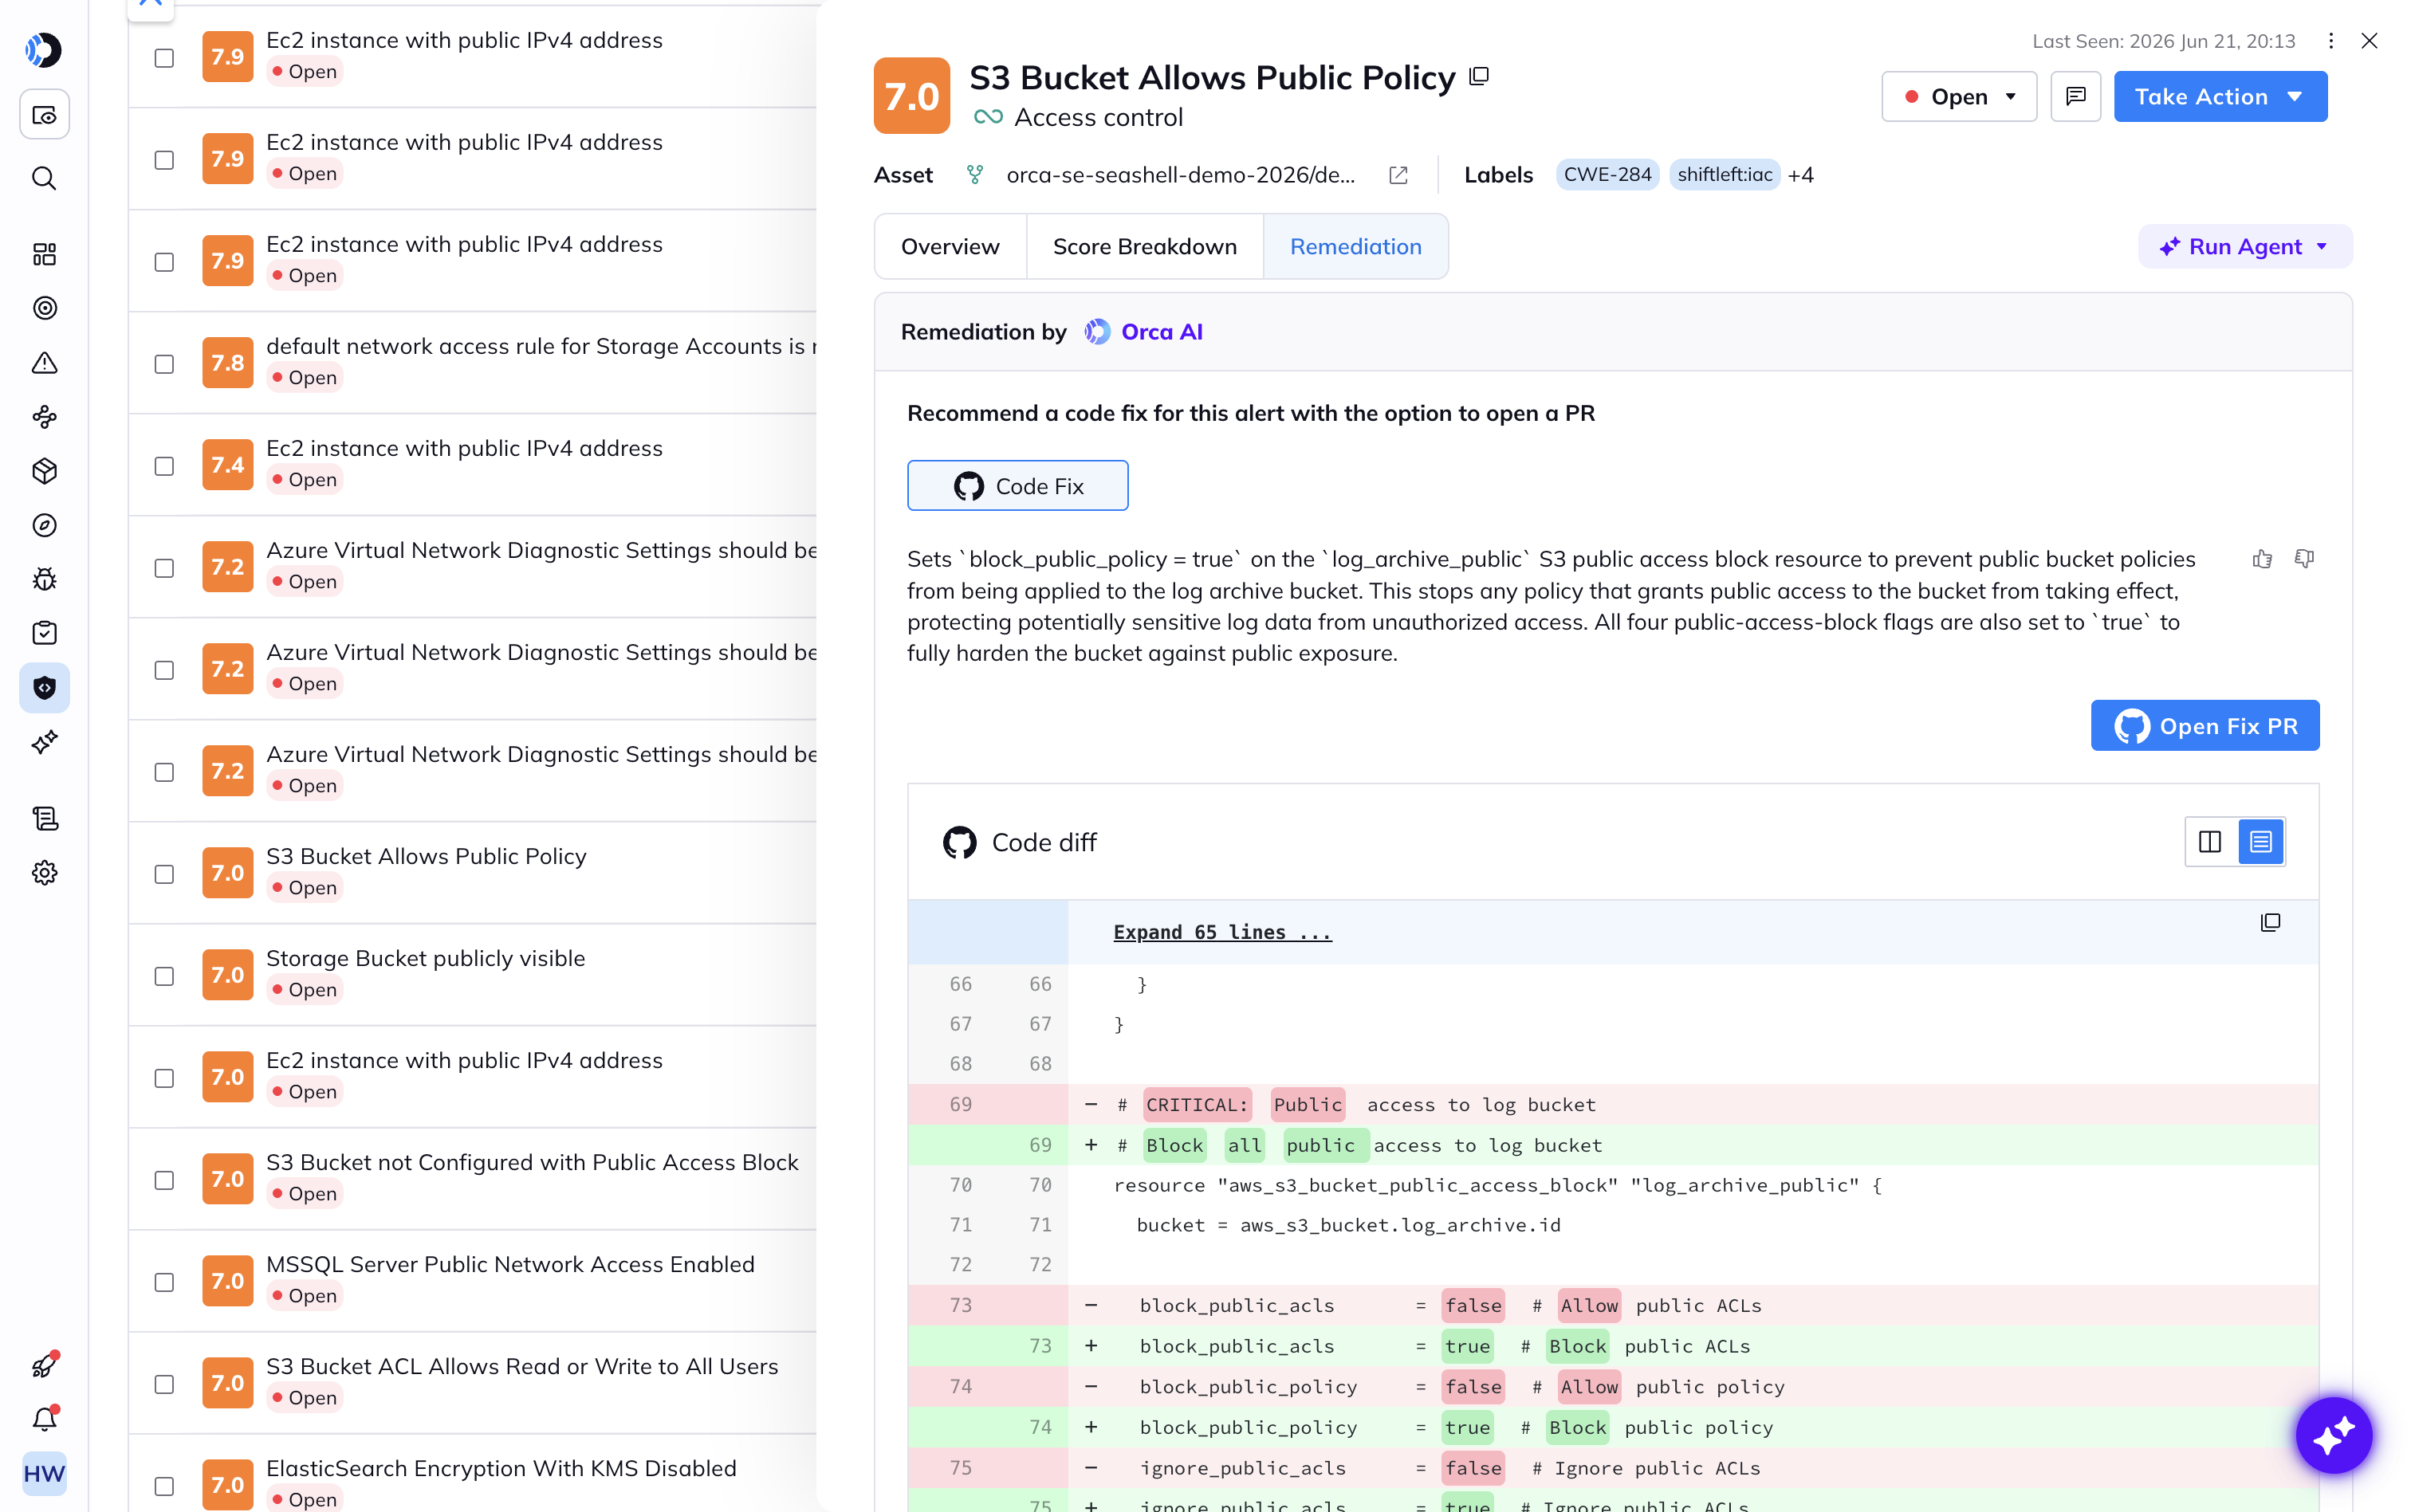
Remédiez plus rapidement aux problèmes AppSec grâce aux correctifs de code par l'IA
Orca AI génère des correctifs de code avec l'option d'ouvrir une PR, permettant à votre équipe de recommander des correctifs directement dans les workflows des développeurs.
- Copiez et collez le code de remédiation dans une interface de ligne de commande ou dans des outils de provisionnement d'Infrastructure as Code (IaC), ou suivez les étapes dans la console.
- Posez des questions de suivi pour affiner les étapes de remédiation si nécessaire.
- La confidentialité des données est assurée par l'anonymisation des requêtes et le masquage des données sensibles.
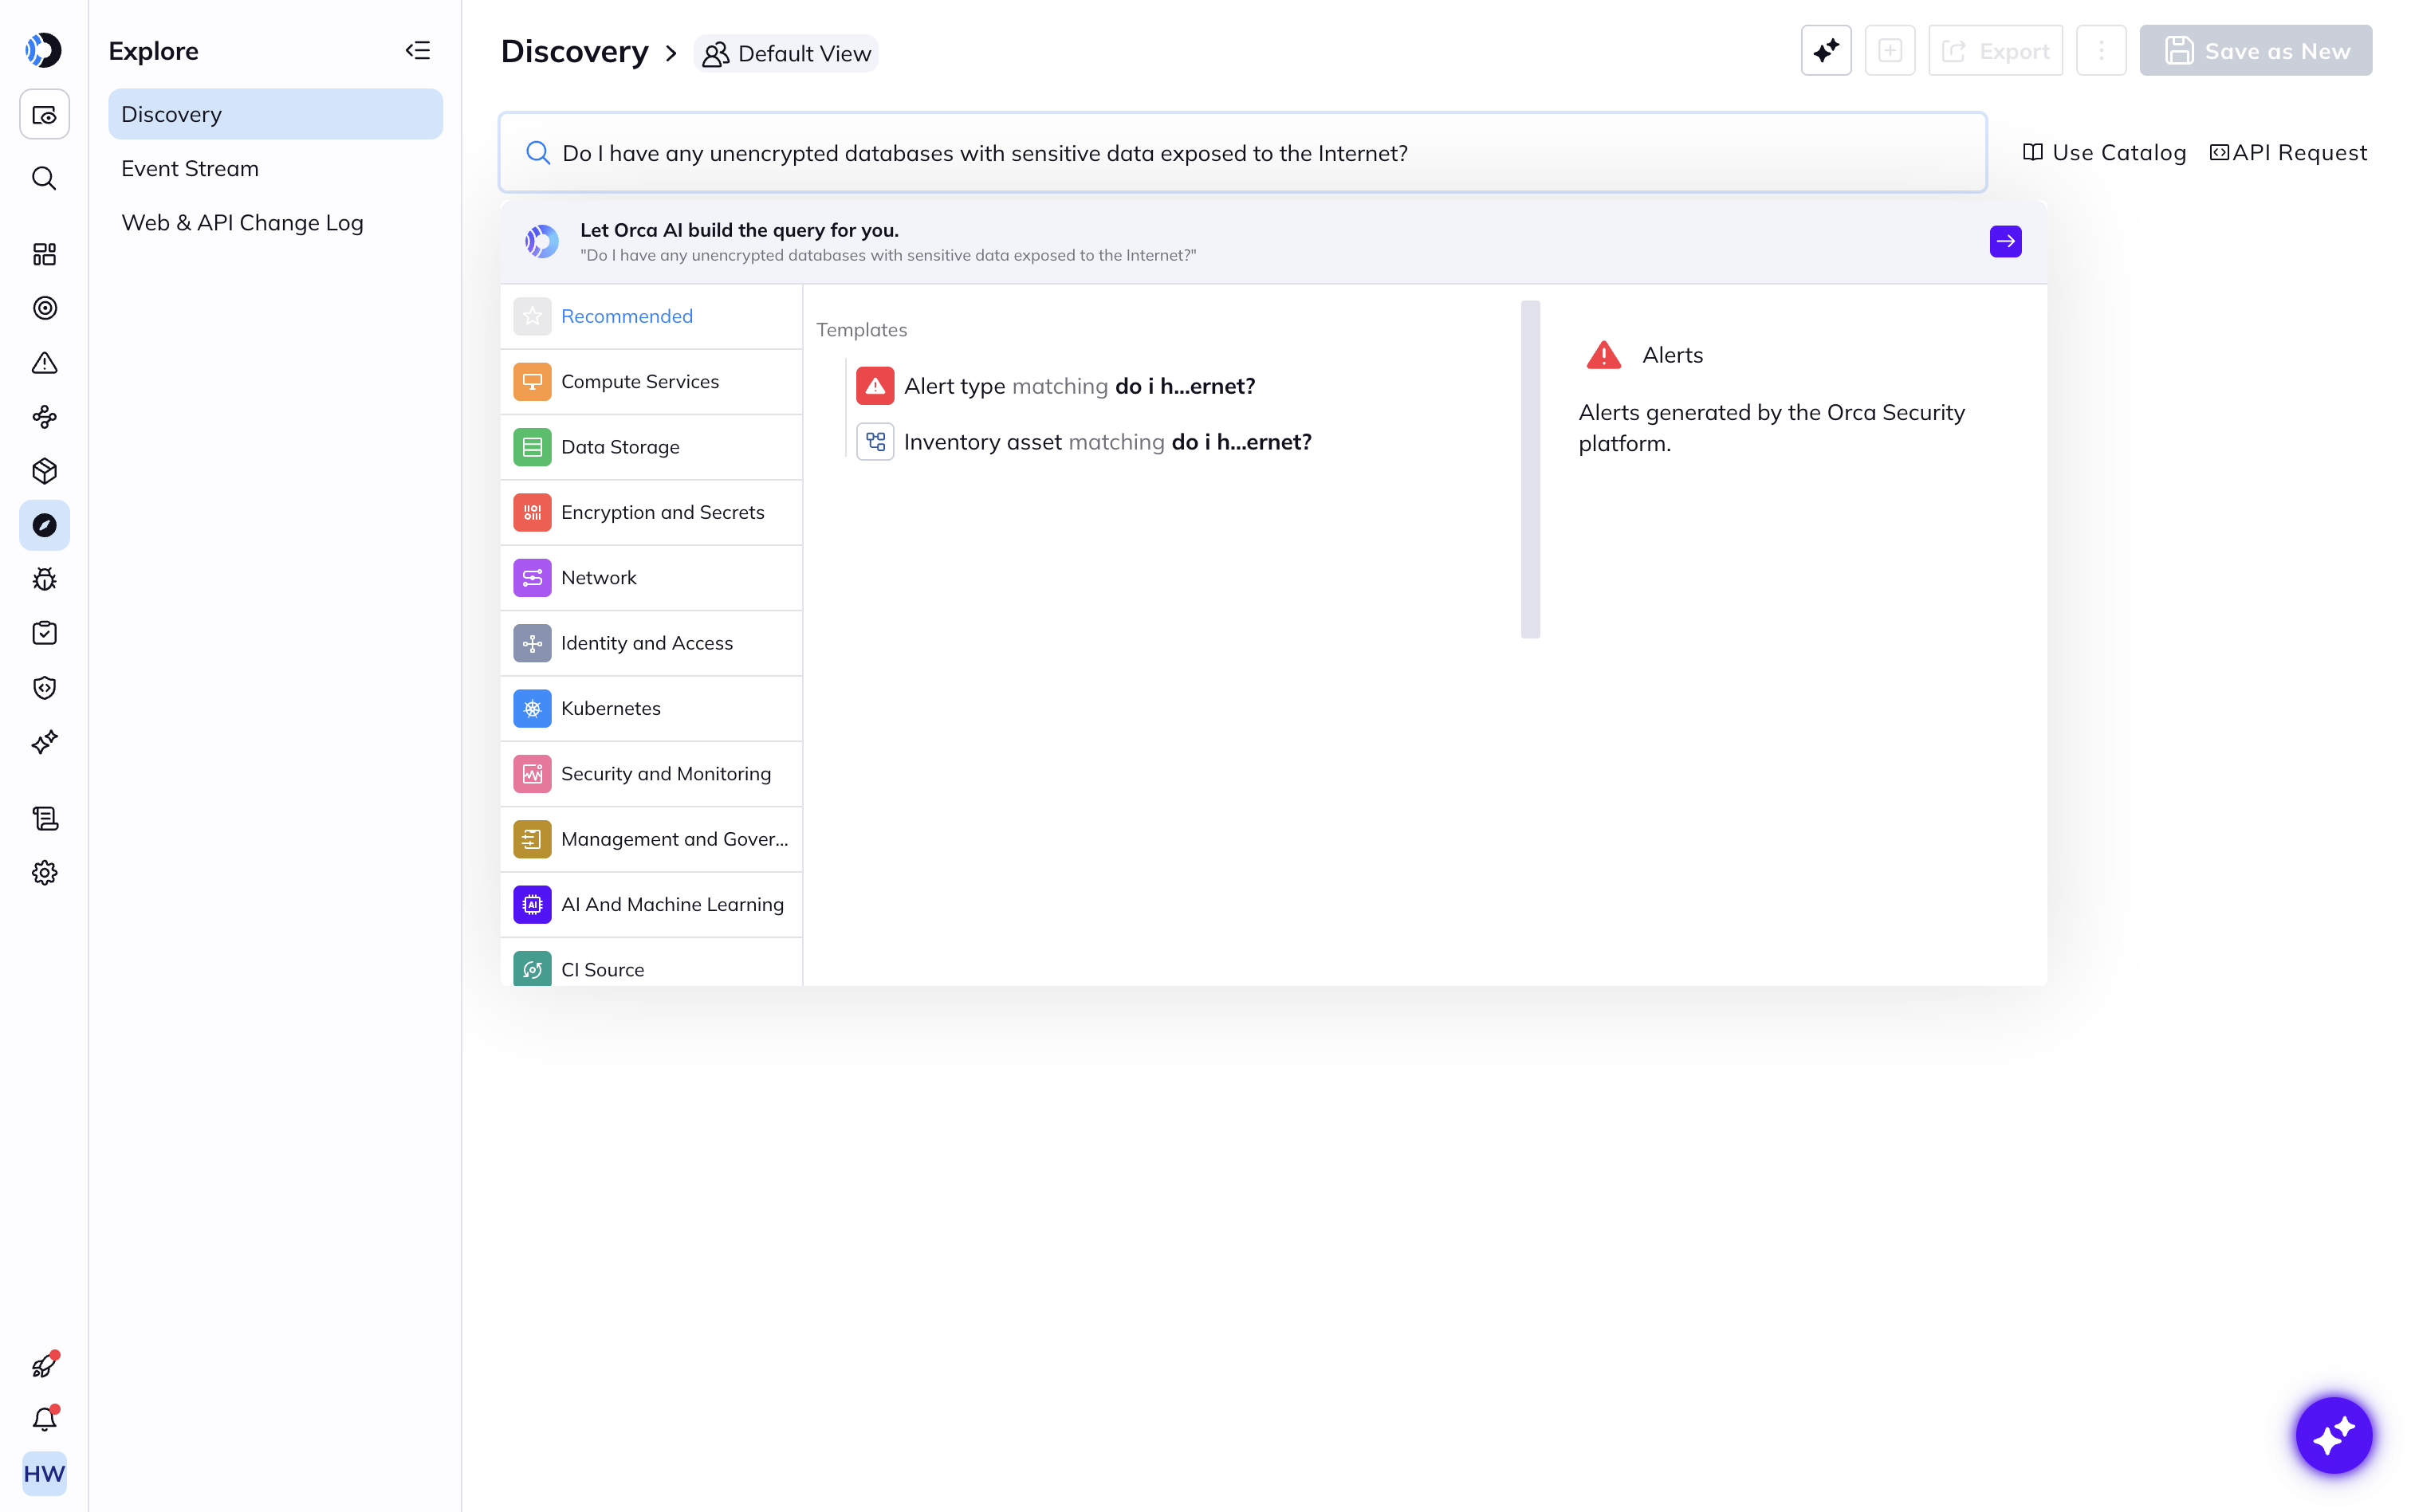
Oubliez la syntaxe de requête. Trouvez ce que vous cherchez.
Obtenez des réponses à des questions telles que « Ai-je des vulnérabilités log4j exposées au public ? » ou « Ai-je des unencrypted databases with sensitive data exposées sur Internet ? ». Cela réduit considérablement le temps de découverte, comblant les lacunes en matière d'expertise pour réduire les risques et améliorer la conformité.
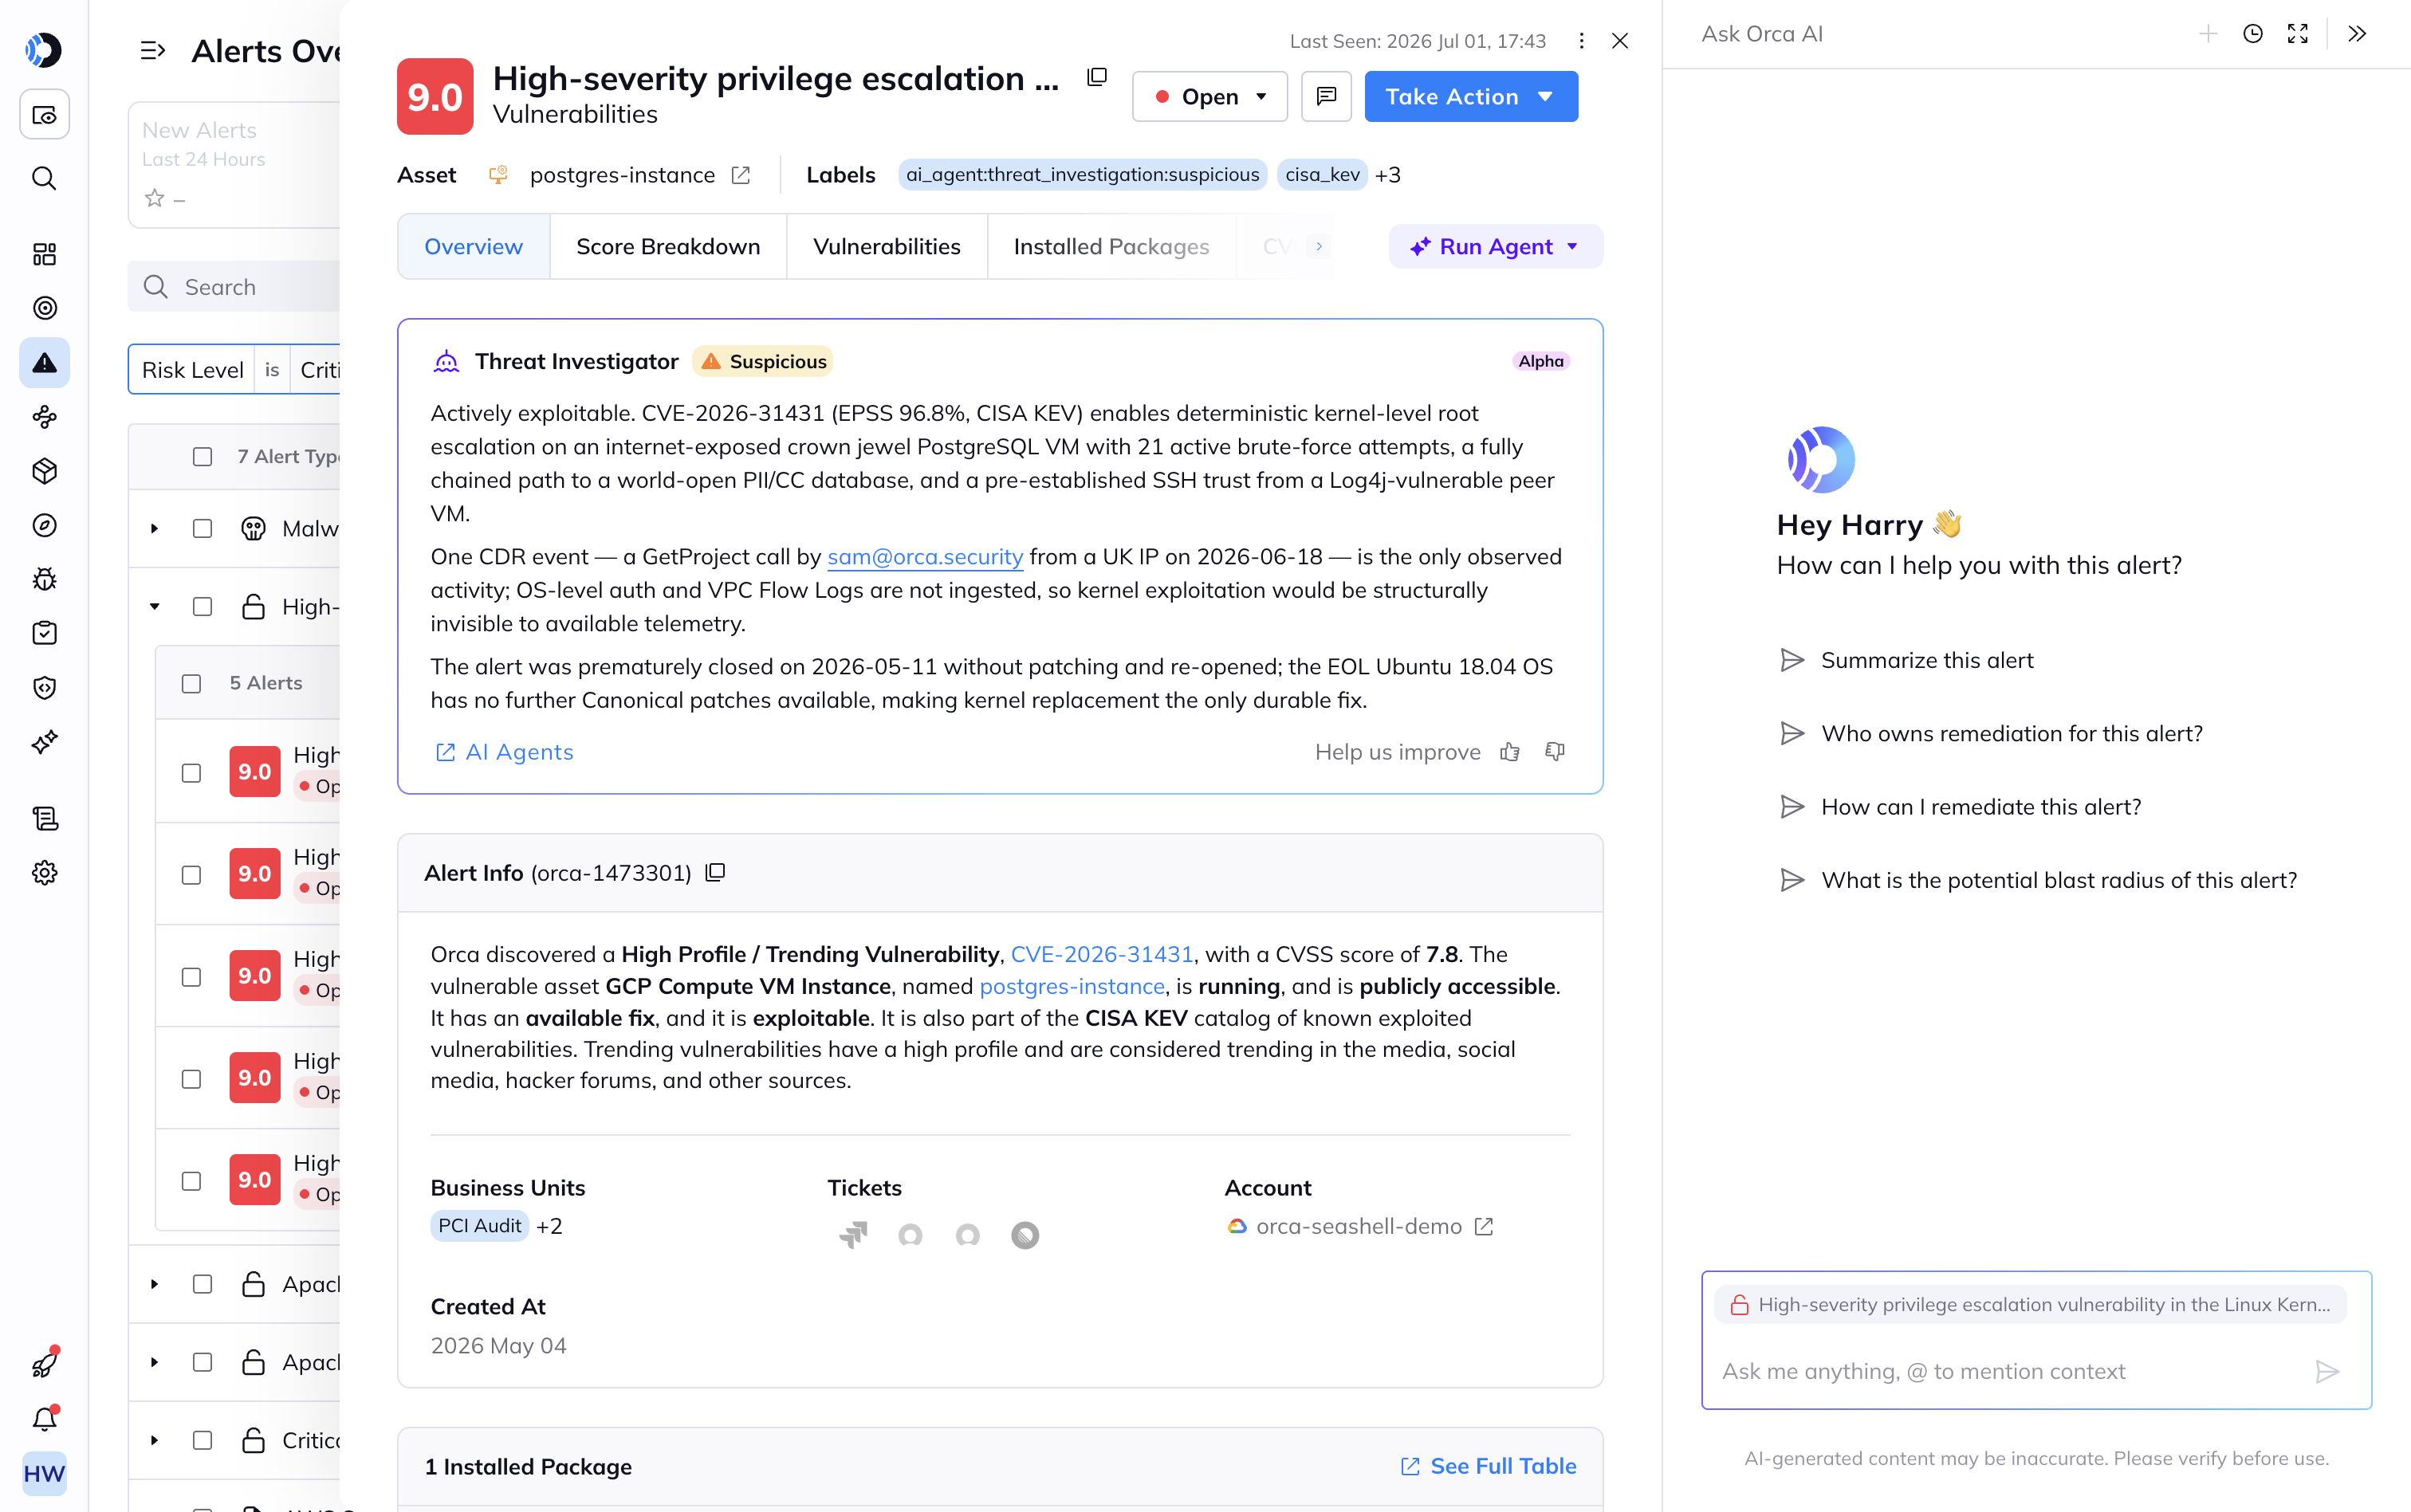
Discutez avec Orca AI pour obtenir des informations contextuelles
Orca AI comprend l'intégralité de votre contexte cloud, ce qui vous permet d'obtenir une réponse précise et exploitable à n'importe quelle question en quelques secondes.
Ressources associées


Fiche solution Orca AI
Découvrez l'aperçu d'Orca AI, une présentation de la manière dont les Core Agents, l'assistant IA en langage naturel et le serveur MCP d'Orca étendent la vitesse machine…
Au cœur des Pods d’agents IA Orca
Nous pensons que les plateformes de sécurité modernes doivent permettre une sécurité adaptée à la façon dont votre équipe travaille réellement. En pratique, cela signifie…

Tests du point de vue de l’attaquant basés sur le contexte avec l’Attack Surface Red Agent d’Orca
Constats clés. Bâtir vite signifie livrer des changements constants : nouvelles applications, nouveaux services, nouveaux sous-domaines, nouveaux terminaux, nouvelles intégrations. Chacun…

Ce qu’Orca bâtit à Black Hat 2026
Black Hat USA 2026 | Las Vegas | 1er – 6 août | Stand 5115 Chaque année, Black Hat attire…

Orca MCP : quand le texte ne suffit plus à l'échelle
Mise à jour du 7 août 2026 : Orca figure désormais dans le Claude Connector Directory. Pendant un temps, une fenêtre de chat était…
Annonce des Cloud Security Agent Skills pour le serveur MCP d'Orca
Table des matièresLe modèle de données unifié d'Orca pilote des workflows d'IA fiablesCe que permet la connexion du serveur MCP d'OrcaCompétences d'agent pour opérationnaliser Orca…
Questions fréquentes
L'approche « agentless-first » d'Orca Security en matière de sécurité cloud permet de traiter rapidement et facilement les problèmes critiques de sécurité et de conformité des parcs cloud d'entreprise, tout en éliminant les coûts, les frictions organisationnelles et les baisses de performance associés aux solutions héritées. Les clients d'Orca bénéficient d'avantages immédiats dès le déploiement de la plateforme Orca Security, notamment :
- Visibilité à 100 % sur l'ensemble du parc cloud : Avec Orca, il n'y a ni agents ni scanners réseau à installer. Tous les actifs cloud sont couverts en quelques minutes après le déploiement, y compris les workloads inactifs, en pause ou arrêtés, les systèmes orphelins et les terminaux non pris en charge par des agents. Les solutions classiques basées sur des agents ne peuvent pas faire cela.
- Une plateforme de protection unique conçue pour le cloud : Orca offre les fonctionnalités clés des solutions de CSPM (Cloud Security Posture Management), CWPP (Cloud Workload Protection Platforms), CIEM (Cloud Infrastructure Entitlement Management), de gestion des vulnérabilités, de DSPM (Data Security Posture Management), de sécurité des API et de sécurité de l'IA – le tout au sein d'une plateforme unique et unifiée.
- Priorisation des risques : Le moteur contextuel d'Orca hiérarchise les alertes de sécurité en fonction de leur gravité, ainsi que de l'exposition de l'actif concerné et de l'impact métier d'une éventuelle violation.
- Visibilité sur les chemins d'attaque ignorés par les autres solutions : L'intelligence contextuelle d'Orca identifie les moments où des problèmes sans lien apparent peuvent se combiner pour créer des chemins d'attaque dangereux.
- Une protection continue et évolutive : Orca détecte et surveille automatiquement les nouveaux actifs cloud à mesure que vous les ajoutez, sans installation supplémentaire ni mise à jour manuelle.
La plupart des entreprises déploient au moins cinq outils de sécurité silotés, dont beaucoup sont basés sur des agents. Cela entraîne une fatigue des alertes, avec un flux constant d'alertes (parfois en double) qui manquent de contexte et n'offrent que peu de visibilité sur comment et où répondre aux menaces les plus critiques. Les solutions de sécurité basées sur des agents sont fastidieuses à déployer et à maintenir, et n'offrent qu'une couverture partielle. De nouvelles installations d'agents sont continuellement nécessaires à mesure que l'environnement cloud s'étend, ce qui rend pratiquement impossible pour les équipes de sécurité de suivre le rythme du DevOps.
Contrairement à d'autres solutions, la plateforme Orca, priorisant l'agentless, se déploie sur votre parc cloud en quelques minutes, découvre automatiquement les nouveaux actifs à mesure que votre environnement s'étend et n'a aucun impact sur vos workloads. De plus, le moteur contextuel d'Orca sépare le 1 % d'alertes nécessitant une action rapide des 99 % restants, permettant aux équipes de sécurité d'éviter la fatigue des alertes et de corriger les problèmes de sécurité réellement critiques avant que les attaquants ne puissent les exploiter.
Contrairement aux solutions qui se contentent de signaler la gravité de chaque problème de sécurité isolé, l'approche multidimensionnelle d'Orca hiérarchise les risques sur la base d'une évaluation consolidée de plusieurs facteurs :
- Gravité : De quel type de menace s'agit-il ? Quel est le score CVSS et EPSS ?
- Exploitabilité : Est-il facile pour quelqu'un d'exploiter ce risque ?
- Accessibilité : L'actif est-il exposé au public ? Existe-t-il un risque de mouvement latéral ?
- Impact métier : L'actif est-il critique pour l'entreprise ? Contient-il des PII ou est-il adjacent à des actifs qui en contiennent ?
La plateforme Orca Cloud Security sécurise vos modèles d'IA de bout en bout — de l'entraînement et de l'ajustement (fine-tuning) au déploiement en production et à l'inférence.
- Inventaire et BOM IA/ML : Obtenez une vue complète de tous les modèles d'IA déployés dans votre environnement – qu'ils soient gérés ou non.
- Couverture AI-SPM complète : Garantissez que les modèles d'IA sont configurés de manière sécurisée, y compris la sécurité réseau, la protection des données, les contrôles d'accès et l'IAM.
- Détection des données sensibles : Soyez alerté si des modèles d'IA ou des données d'entraînement contiennent des informations sensibles afin de prendre les mesures appropriées.
- Détection des accès tiers : Détectez quand des clés et des jetons d'accès aux services d'IA — tels qu'OpenAI ou Hugging Face — sont exposés de manière non sécurisée dans les dépôts de code.
Les avantages incluent :
- Détection des risques améliorée : En identifiant quand des problèmes de faible priorité apparemment sans lien peuvent se combiner pour créer des chemins d'attaque dangereux, les organisations peuvent éviter de passer à côté de risques critiques.
- Réduction de la fatigue liée aux alertes : En réduisant des centaines d'alertes à quelques chemins d'attaque prioritaires, les équipes de sécurité se sentent moins submergées et ne risquent pas de se désensibiliser.
- Priorité aux « crown jewels » : En se concentrant sur les actifs les plus critiques de l'entreprise, les équipes de sécurité peuvent prioriser les menaces susceptibles d'entraîner des violations graves, au lieu de traiter toutes les menaces avec la même importance.
- Efficacité accrue : Au lieu de perdre du temps à trier des alertes de faible priorité, les équipes peuvent se concentrer sur des activités à plus forte valeur ajoutée afin d'améliorer davantage la posture de sécurité cloud de l'organisation.
- Remédier de manière plus stratégique : Au lieu de tenter de corriger toutes les alertes du chemin d'attaque, les équipes peuvent désormais commencer par corriger celles qui rompent la chaîne pour endiguer rapidement le danger le plus immédiat.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.