

Sécurité des conteneurs et de Kubernetes
Effectuez des contrôles de sécurité approfondis à chaque couche du cloud, sans nécessiter d'agents.
Plus de 280 avis de


Le défi
Les agents n'ont pas été conçus pour les applications cloud-native
Les solutions de sécurité pour conteneurs et Kubernetes basées sur des agents ne couvrent que les workloads cloud disposant d'un agent installé. Étant donné la nature éphémère des applications cloud-native, il n'est tout simplement pas faisable d'installer des agents sur chaque actif, ce qui entraîne inévitablement des failles de sécurité. Les fournisseurs proposant le choix entre les approches avec agents et agentless ne font qu'ajouter de la complexité et imposent souvent des limites cachées à leurs capacités « agentless ». De plus, les solutions héritées ne couvrent que les workloads cloud et ignorent les risques du plan de contrôle cloud, tels que les erreurs de configuration et les identités trop permissives.
Le déploiement partiel d'agents entraîne de graves angles morts et les agents peuvent avoir un impact significatif sur les performances des applications
Les équipes Sécurité et DevOps doivent passer d'innombrables heures à installer, configurer et maintenir des agents, ce qui crée des frictions organisationnelles.
L'absence de visibilité sur les configurations et les identités cloud laisse d'importantes failles de sécurité.
Notre approche
Sécurité évolutive pour les conteneurs et Kubernetes
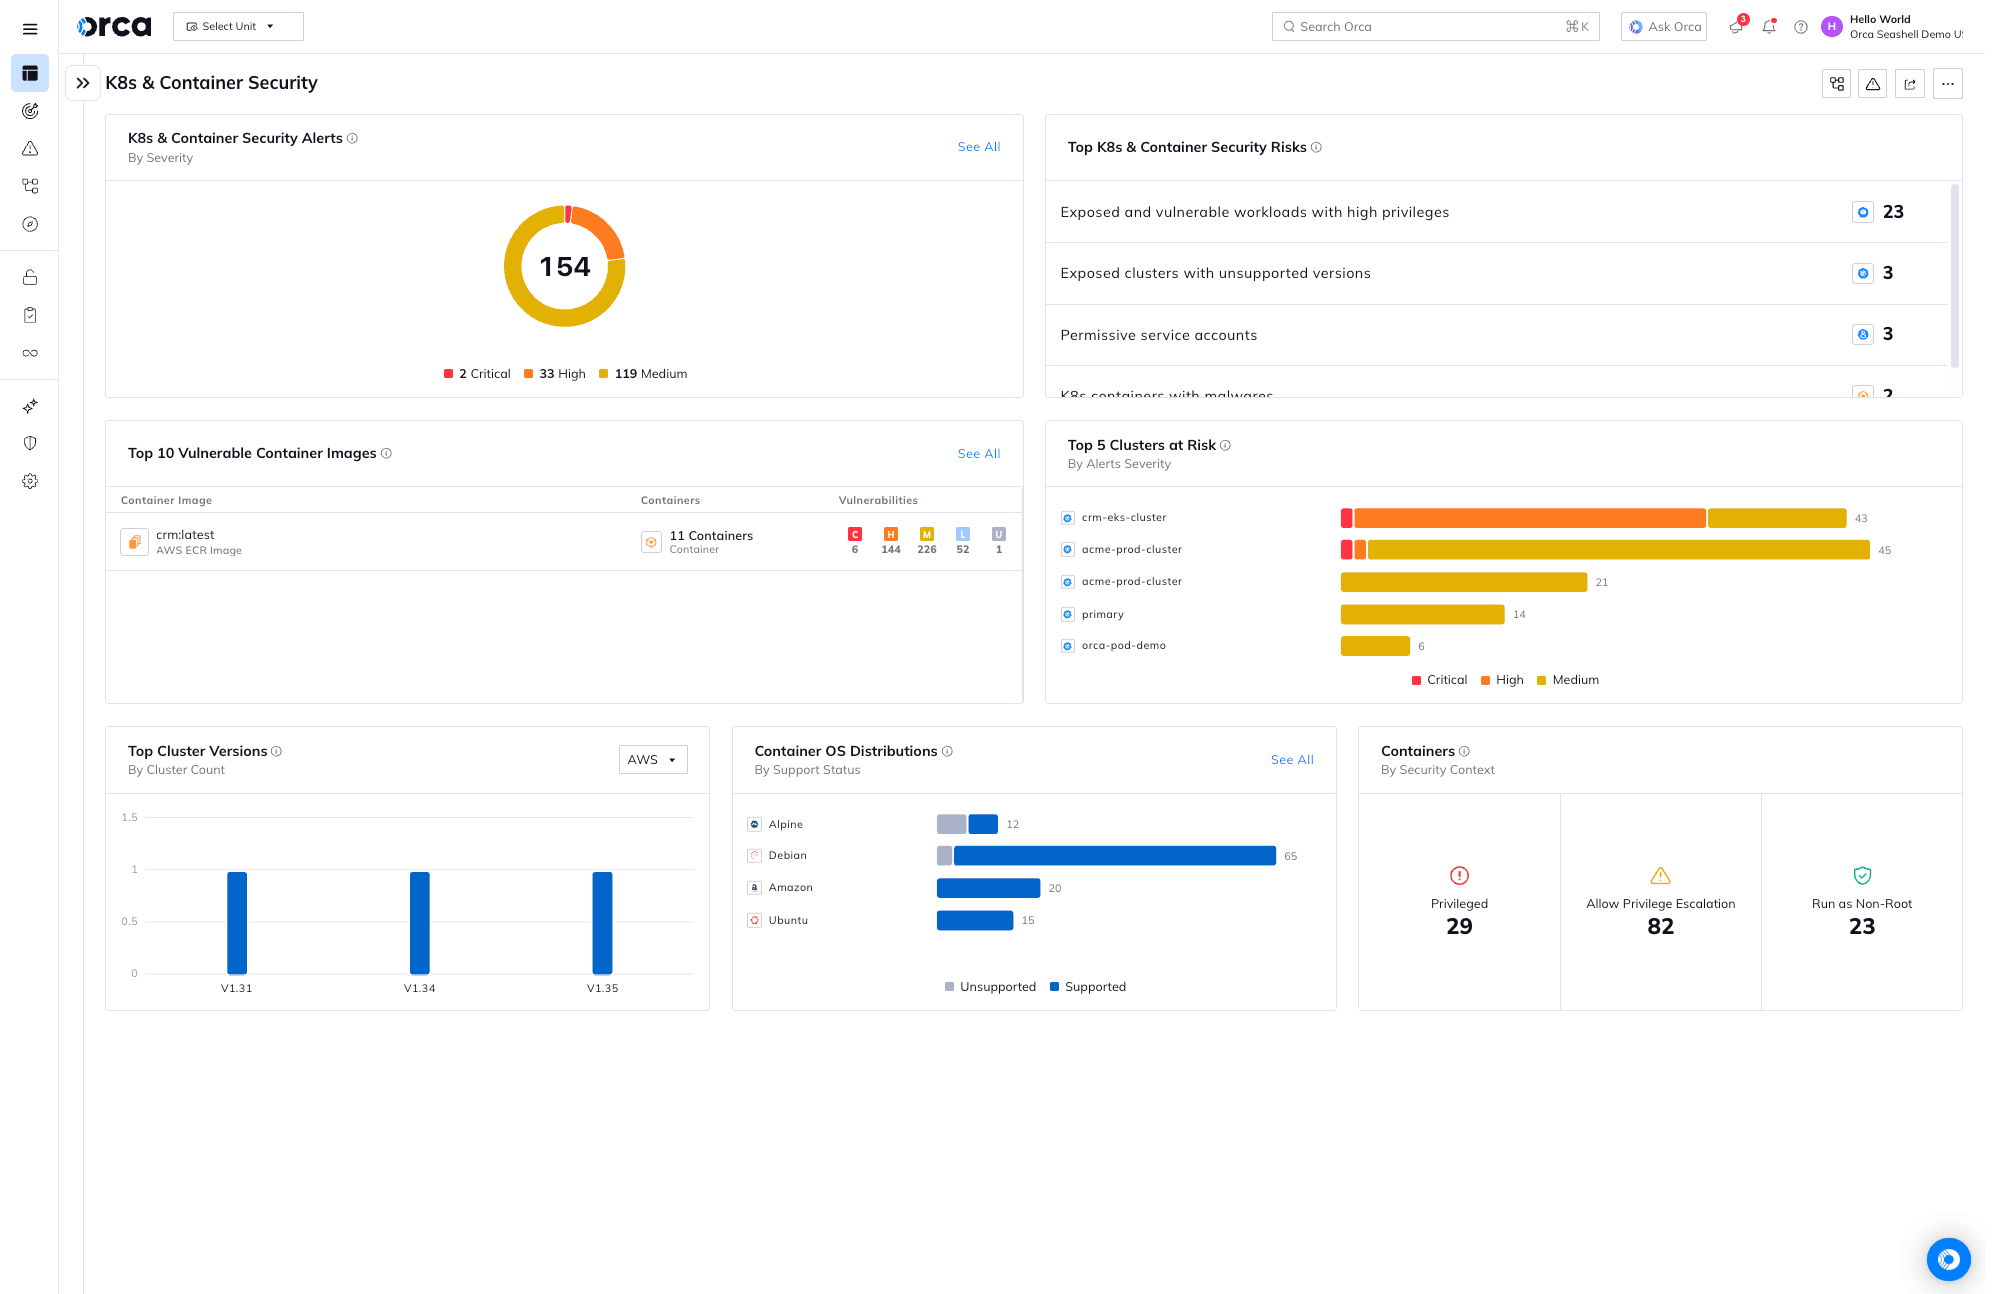
Contrairement aux autres solutions, Orca est entièrement agentless et se déploie complètement en quelques minutes avec une couverture à 100 %, offrant une visibilité large et profonde sur les risques à travers chaque couche de votre parc cloud. Cela inclut les configurations cloud, les images de conteneurs, le plan de contrôle Kubernetes, ainsi que vos applications. Orca combine toutes ces informations dans un modèle de données unifié (Unified Data Model) pour prioriser efficacement les risques et identifier quand des problèmes apparemment sans lien peuvent se combiner pour créer des chemins d'attaque dangereux.
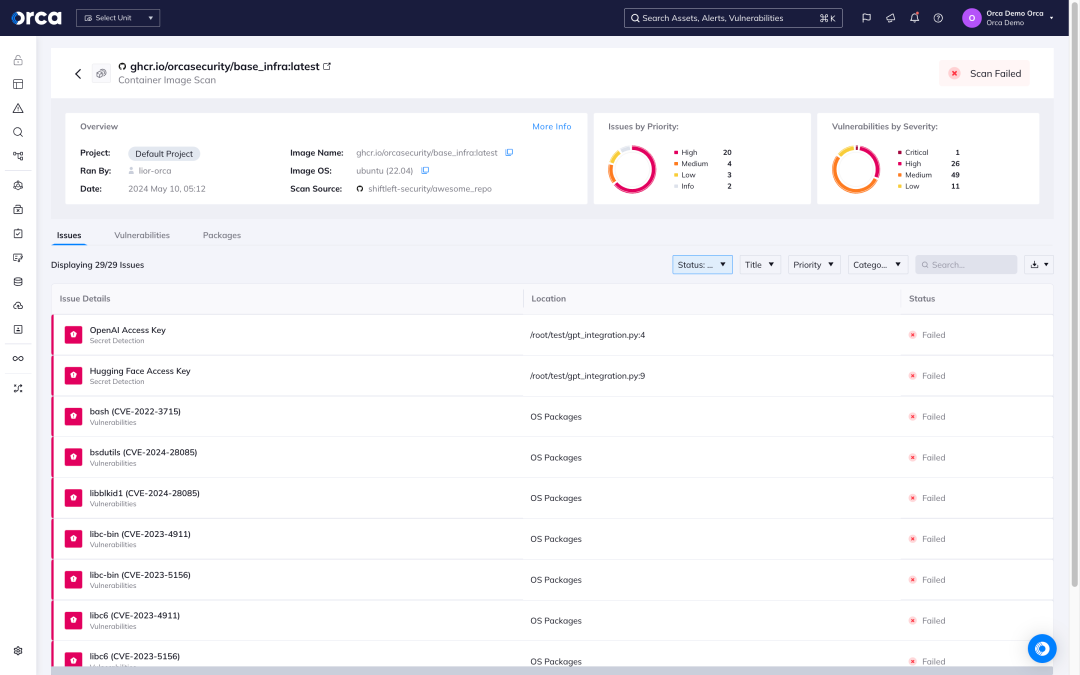
Build
Les images de conteneurs et les modèles IaC sont scannés sur le poste de travail du développeur ou dans le cadre des workflows habituels d'intégration continue (CI) / déploiement continu (CD).
Deploy
Les registres sont surveillés en permanence pour garantir que les images d'application sont sécurisées avant le déploiement, avec des politiques de garde-fous (guardrails) en place pour empêcher les déploiements non sécurisés.
Run
Les environnements de production sont surveillés pour détecter les risques grâce à des alertes contextuelles et une priorisation des risques, ainsi que des intégrations avec des outils de ticketing et de notification.
De plus, Orca vérifie en permanence les erreurs de configuration sur l'ensemble des parcs multi-cloud pour s'assurer que les contrôles sont définis de manière sécurisée et qu'ils respectent les meilleures pratiques ainsi que les normes sectorielles et réglementaires.
Sécuriser Kubernetes à l'échelle : Déploiement de clusters inviolables
Sécurité agentless pour conteneurs et Kubernetes
La technologie brevetée SideScanning™ d'Orca est une approche radicalement nouvelle qui répond aux lacunes des solutions de sécurité cloud basées sur des agents.
- Orca collecte les données directement à partir de votre configuration cloud et du stockage par blocs au runtime du workload, de manière hors bande.
- En quelques minutes, Orca détecte et priorise vos risques cloud les plus critiques, notamment les vulnérabilités, les malwares, les erreurs de configuration, les risques de mouvement latéral, les risques IAM et les données sensibles exposées.
- Contrairement aux autres solutions, Orca combine une intelligence approfondie des workloads avec les métadonnées de configuration cloud sur une seule plateforme.



Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.
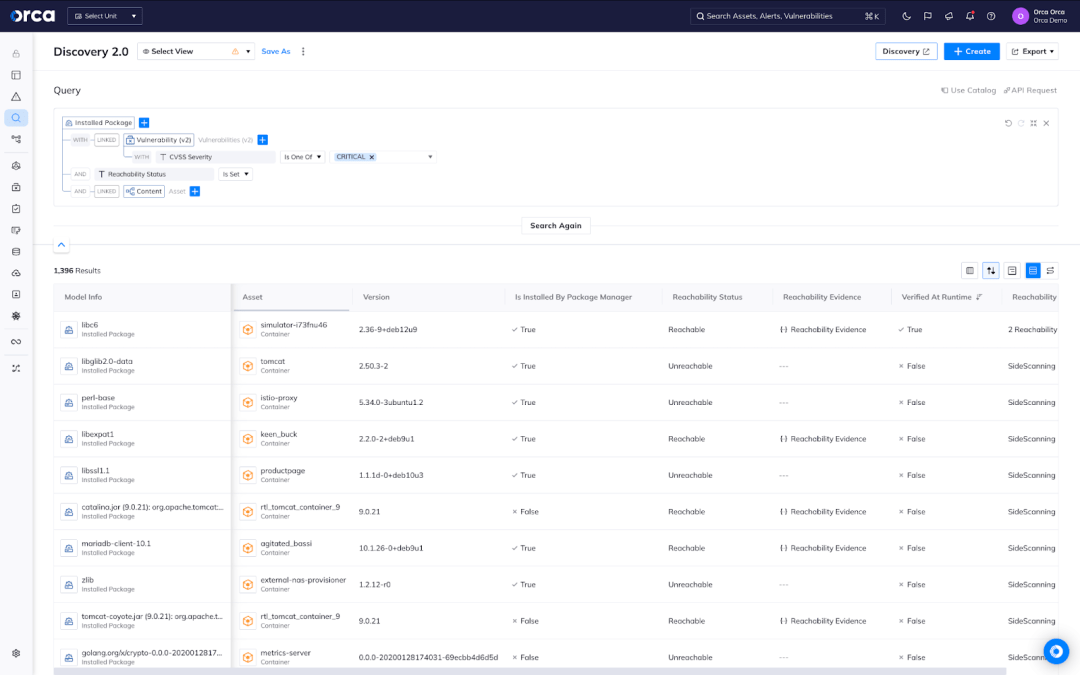
Gestion des vulnérabilités sur les hôtes et les images
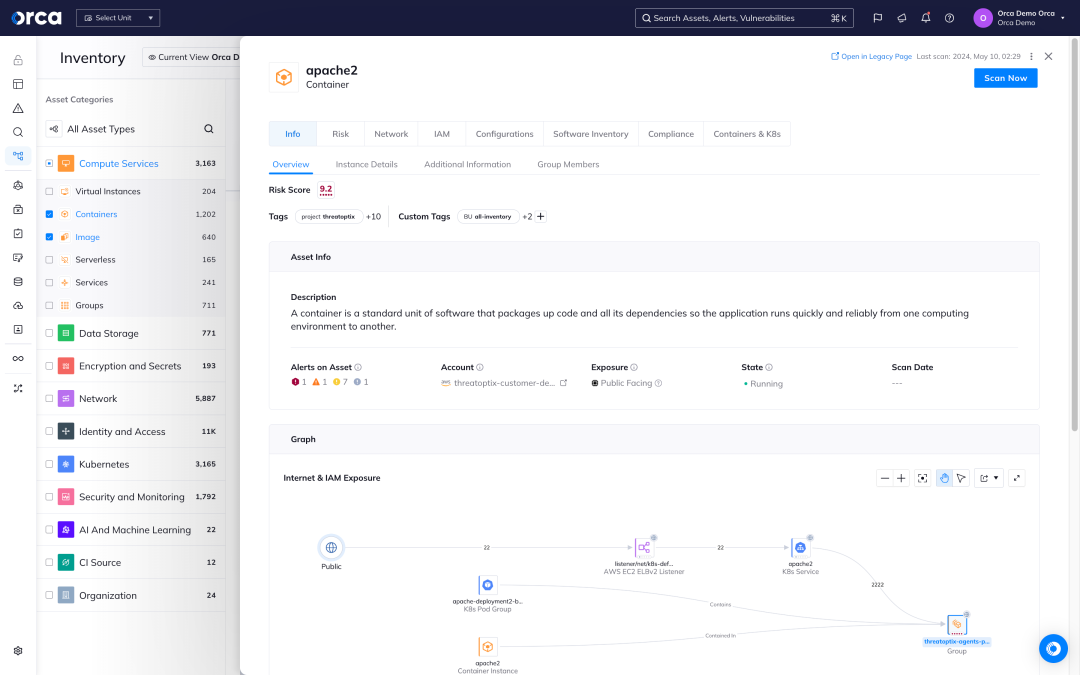
Orca crée un inventaire complet de votre environnement cloud et exploite plus de 20 sources de données sur les vulnérabilités pour découvrir et prioriser les vulnérabilités dans l'ensemble de votre parc cloud.
- L'inventaire des workloads d'Orca comprend des informations sur les packages OS, les applications, les bibliothèques, ainsi que les versions et d'autres caractéristiques d'identification.
- Contrairement aux autres solutions qui se contentent de rapporter le score CVSS, Orca prend en compte le contexte des actifs cloud, leurs connexions et leurs risques, tout en effectuant une Agentless Reachability Analysis, pour comprendre quelles vulnérabilités doivent être traitées en priorité.
- Dans des situations de réponse rapide telles que Log4Shell, Orca vous permet d'identifier rapidement les actifs cloud vulnérables et de prioriser les correctifs pour ceux qui présentent le plus grand risque pour l'entreprise.
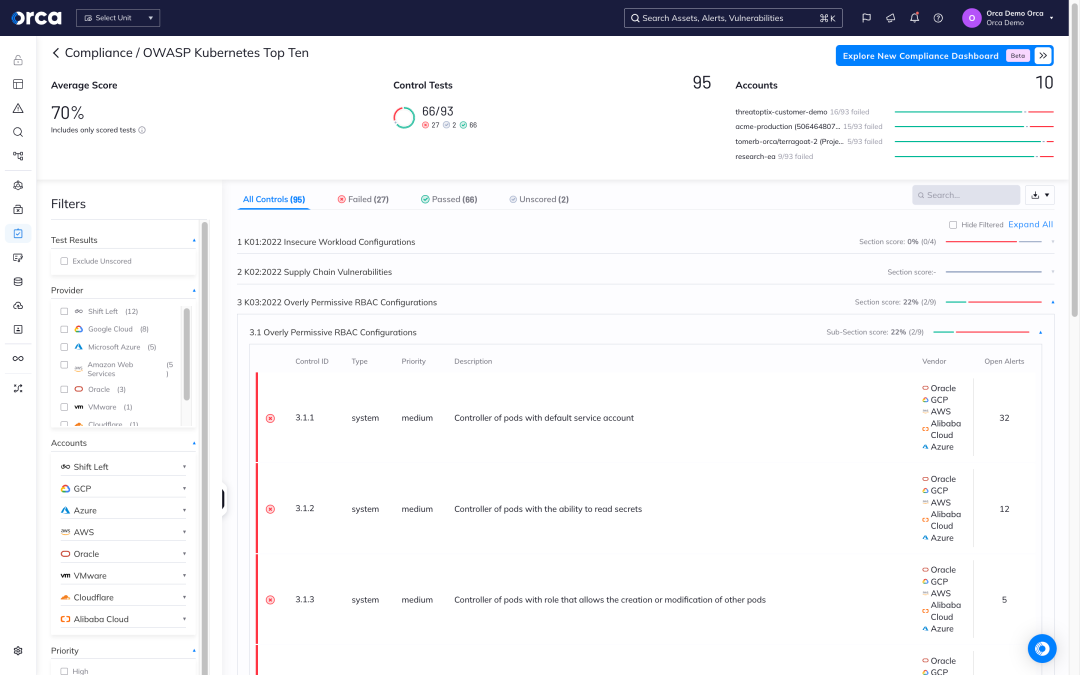
Conformité full stack pour l'ensemble de votre application
Orca prend en charge plus de 100 modèles de conformité prêts à l'emploi, permettant une mise en conformité et un reporting rapides et efficaces. Pour les applications cloud-native modernes, exploitez et personnalisez les benchmarks du Center for Internet Security (CIS), notamment Docker, Kubernetes, Linux et plus encore.
- Tirez parti de modèles de conformité préconfigurés pour les cadres sectoriels vitaux, tels que PCI-DSS, HIPAA, RGPD, SOC 2 et plus encore
- Activez rapidement et efficacement les benchmarks CIS, prenant en charge les hôtes Linux et Windows, Docker, Kubernetes et d'autres technologies cloud-native
- Intégrez les contrôles de conformité dans le cycle de vie CI/CD pour appliquer les politiques de conformité et les meilleures pratiques
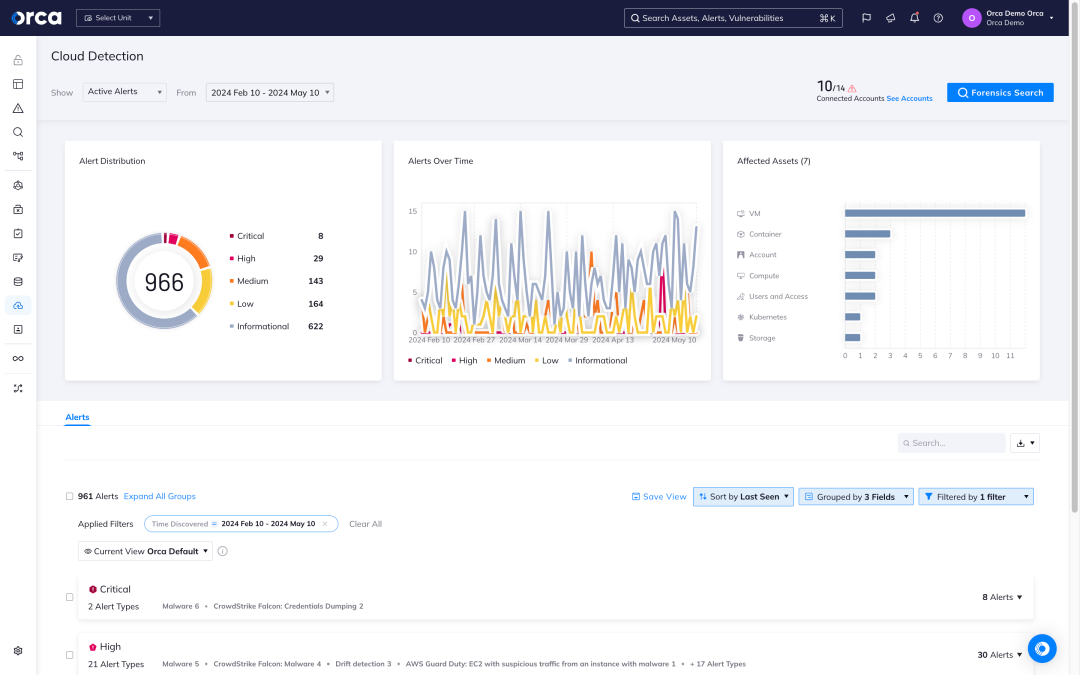
Détecter les attaques cloud et y répondre
Grâce aux capacités CDR d'Orca, les organisations peuvent détecter, investiguer et répondre aux attaques cloud en cours :
- Détecter : recevez des alertes en cas de changements et d'anomalies indiquant une possible intention malveillante par rapport à un comportement normal, en priorisant automatiquement les événements qui mettent en danger les actifs les plus critiques de l'entreprise.
- Investiguer : recherchez les activités malveillantes pour savoir rapidement si les événements sont malveillants et si l'un des actifs critiques de l'organisation est en danger.
- Répondre : Interceptez les attaques cloud grâce aux étapes de remédiation et à l'assignation automatique des problèmes via les plus de 20 intégrations techniques tierces d'Orca (incluant SOAR, notifications et systèmes de ticketing).
Études de cas

Amérique du Nord
Assurance
AWS, GCP, Azure
« Tout ce qui impacte le développement se heurtera à une résistance. Mais avec SideScanning d'Orca, l'impact sur les systèmes est nul. C'est également facile à utiliser. »
Amérique du Nord, EMEA et Asie-Pacifique
Cloud
AWS

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.