

Sécurité de l'IA
Protégez l'IA au rythme de votre entreprise. Permettez à vos équipes d'innover en toute sécurité. Éliminez les angles morts et gérez vos services d'IA cloud avec une plateforme conçue pour voir les risques que les outils traditionnels ignorent.
Plus de 280 avis de


Le défi
La surface d'attaque de l'IA s'étend à un rythme exponentiel
Chaque modèle d'IA, copilot de codage, serveur MCP et service d'IA cloud adopté par votre organisation étend la surface d'attaque plus rapidement que les équipes de sécurité ne peuvent le suivre. La plupart n'ont pas été conçus dans une optique de sécurité, et les outils traditionnels n'ont pas été conçus pour les voir.
Les équipes de sécurité ne peuvent pas voir où les services et agents de shadow AI sont déployés.
Les risques de sécurité pour l'IA vont au-delà du niveau du prompt et impactent chaque étape du cycle de vie des applications.
Le fossé de responsabilité concernant les risques de l'IA n'est pas résolu, et les attaquants n'attendent pas les organigrammes.
Notre approche
Visibilité et protection de bout en bout : code, posture et runtime
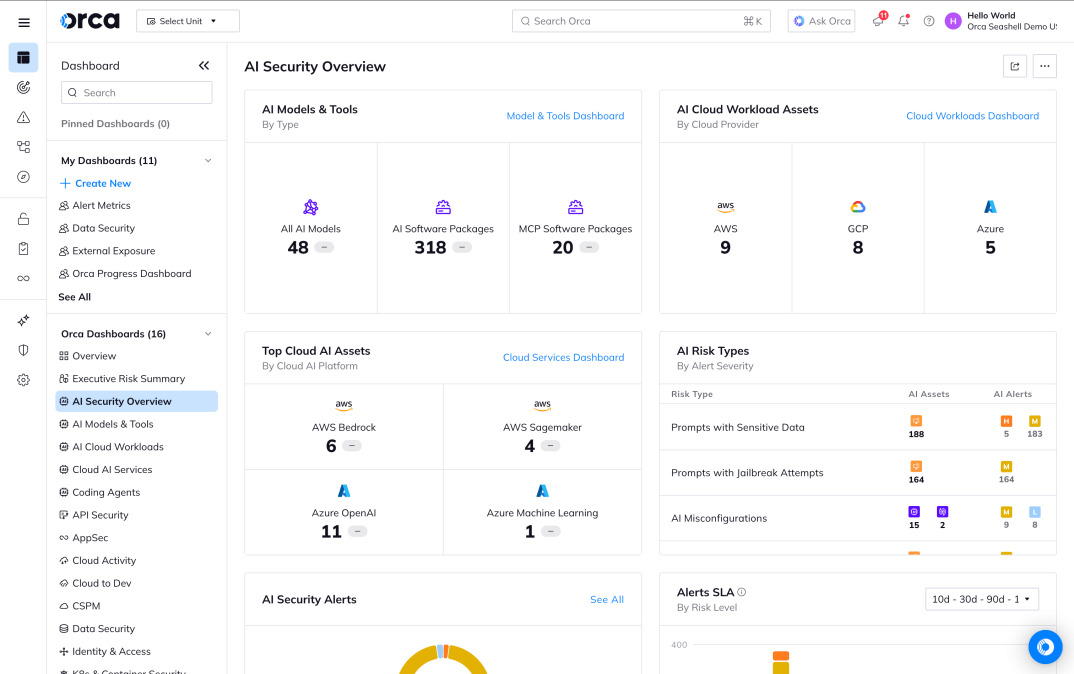
Une plateforme unique pour la sécurité du cloud et de l'IA. Orca étend ses capacités AppSec fondamentales, de SideScanning™ et de Sensor pour offrir la même visibilité, les mêmes insights sur les risques et les mêmes données approfondies pour l'IA que pour les autres ressources cloud.
AI-SPM
Inventoriez chaque modèle, pipeline, ensemble de données d'entraînement et package d'IA dans votre environnement. La couverture agentless signifie aucun angle mort, même si votre infrastructure d'IA évolue plus vite que votre équipe ne peut l'instrumenter.
Activité du serveur MCP
Les prompts ne sont que des entrées dans un système imprévisible. Orca vous montre ce que le système a réellement fait : où les serveurs MCP sont actifs, quels prompts les ont déclenchés et la cadence globale de l'activité pour comprendre le contexte global.
Analyse des risques au niveau du prompt
Les prompts sont analysés en temps réel pour détecter les fuites de secrets, l'exfiltration de PII, l'injection de prompts et d'autres schémas suspects. Affinez vos politiques de gouvernance selon le profil de risque réel de votre organisation, et non selon des garde-fous génériques.
Détection de l'activité de l'IA en temps réel
Orca Sensor capture toutes les requêtes LLM et l'activité MCP, les associe aux workloads et aux identités d'origine, et fait remonter les risques en temps réel. Ces données sont enrichies par le contexte cloud que votre SOC comprend déjà.
Rapport
État de la sécurité de l'IA 2026
Visualisez l'IA qui s'exécute en production
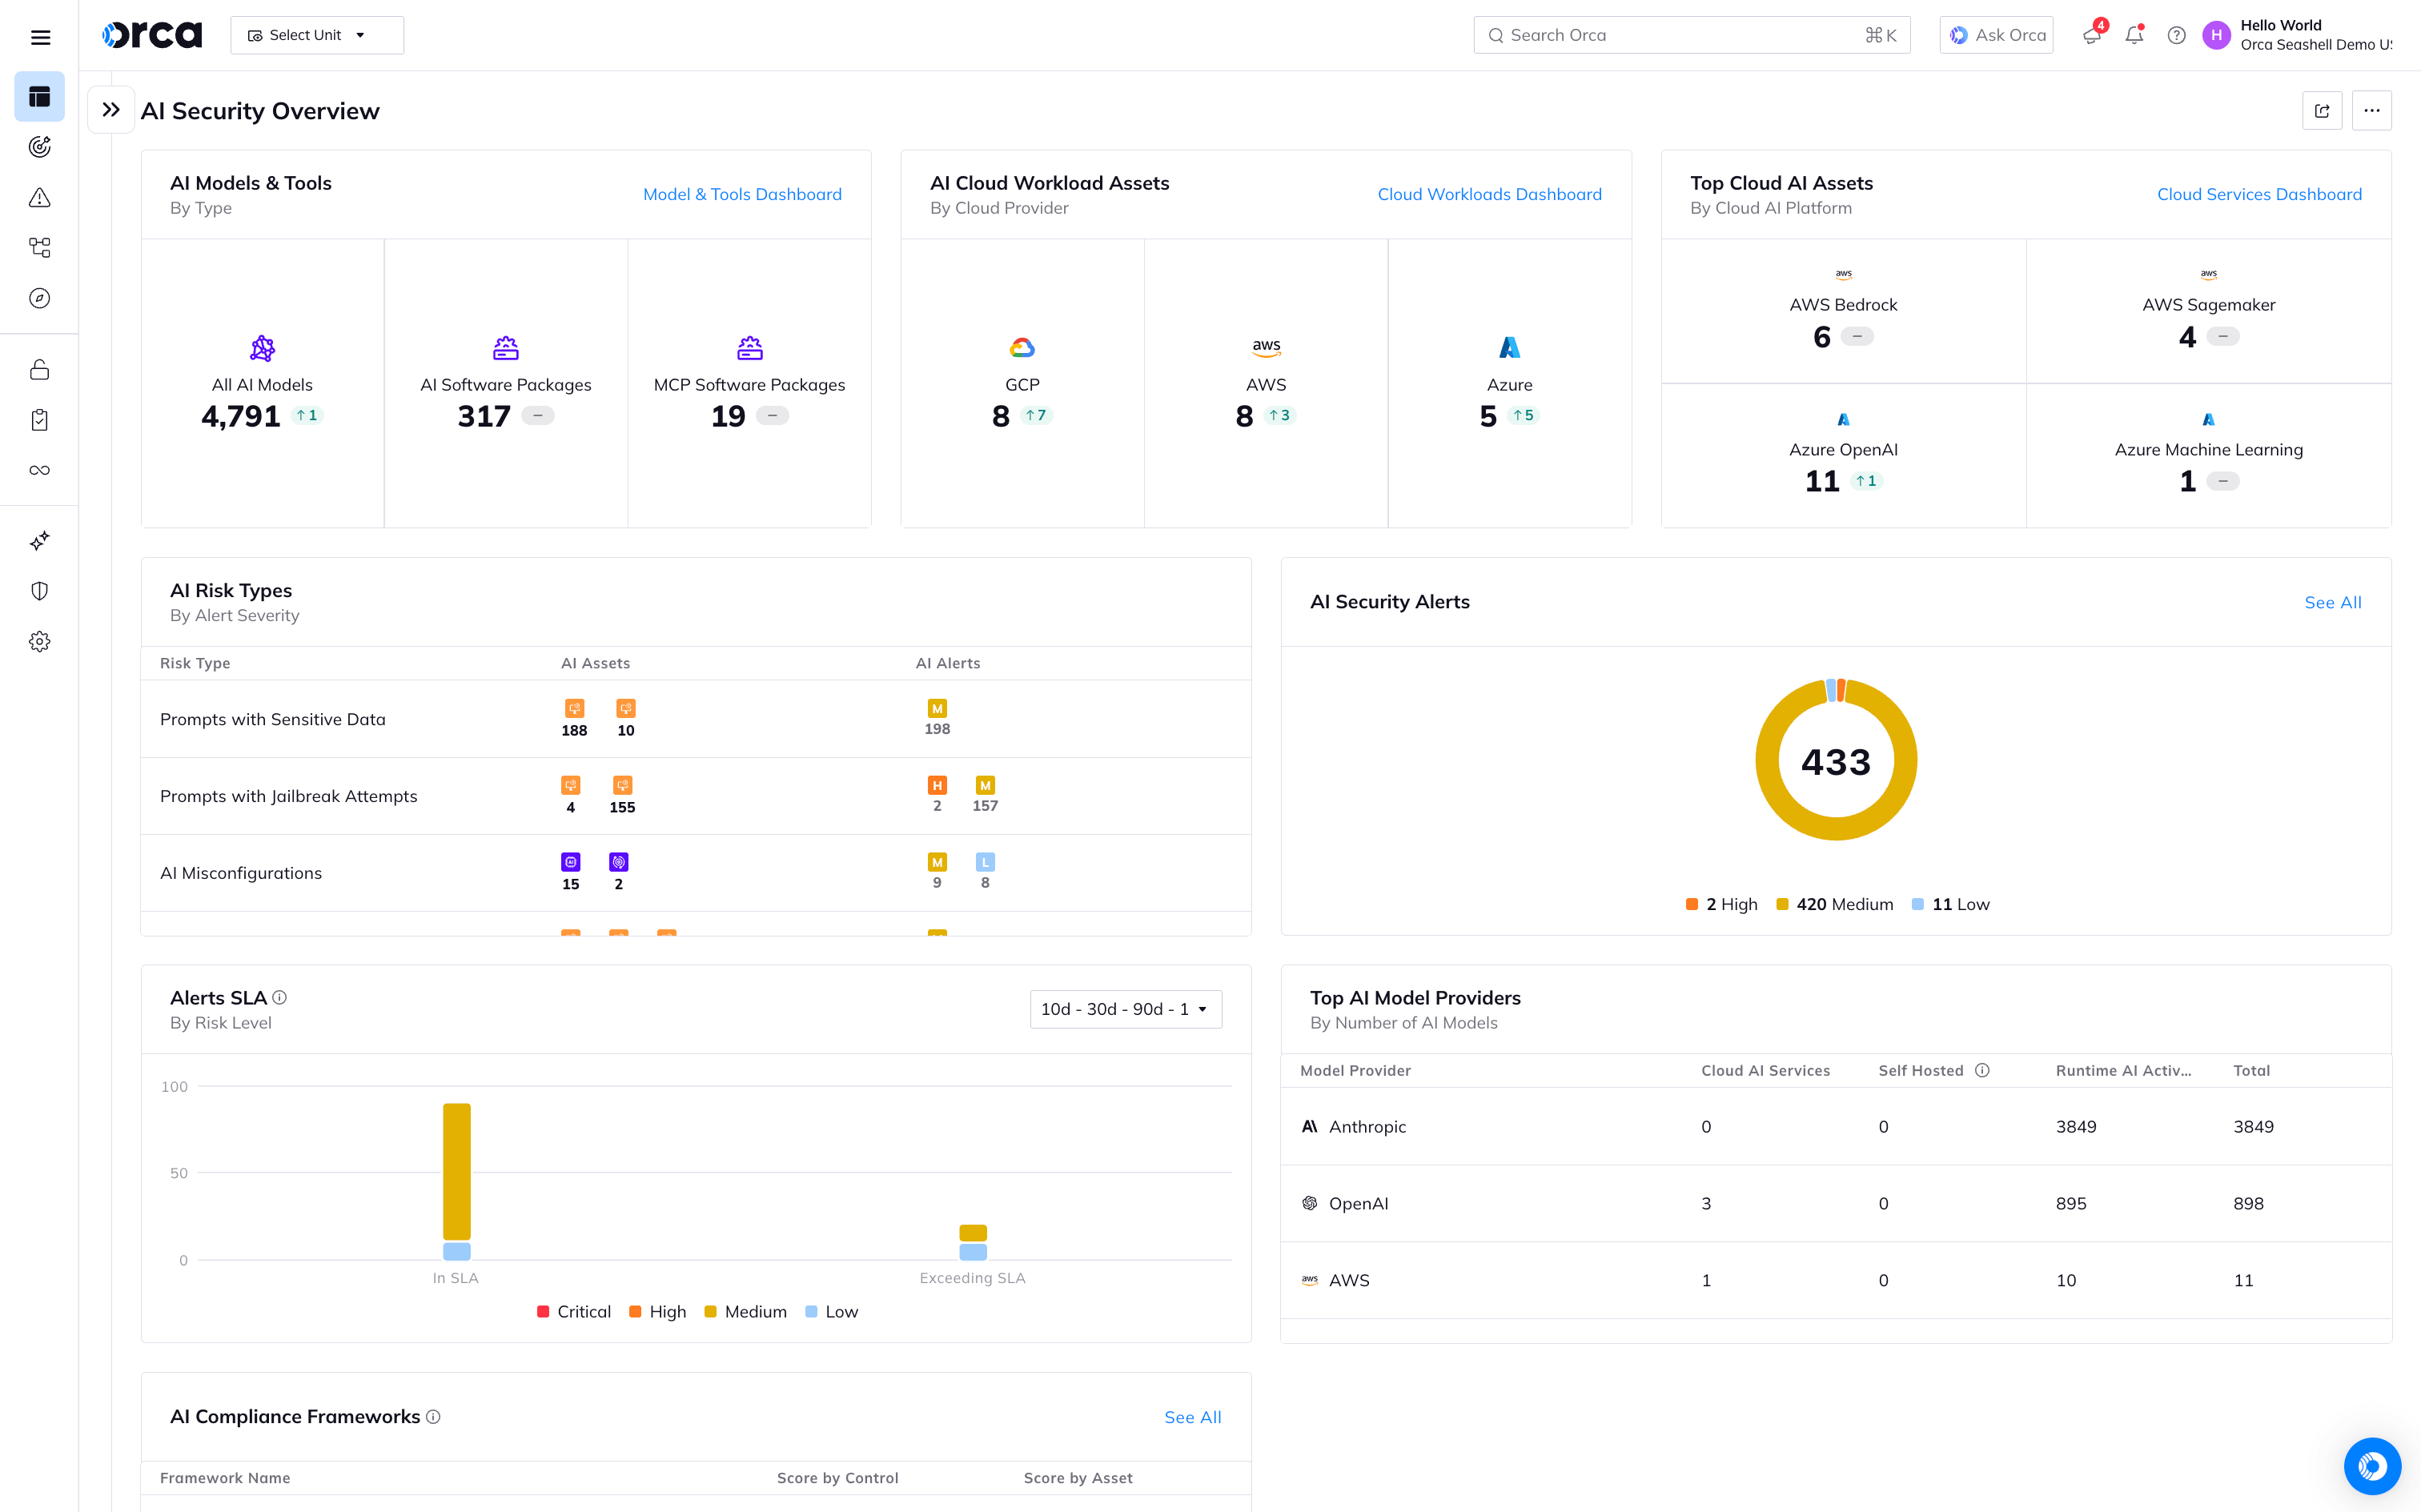
Obtenez une vue complète de toute l'IA exécutée dans vos applications cloud-natives (y compris l'activité au runtime) et des risques qu'elle introduit dans votre environnement, qu'il s'agisse de services d'IA gérés dans le cloud, de logiciels d'IA auto-hébergés, de serveurs MCP ou de modèles d'IA spécifiques.
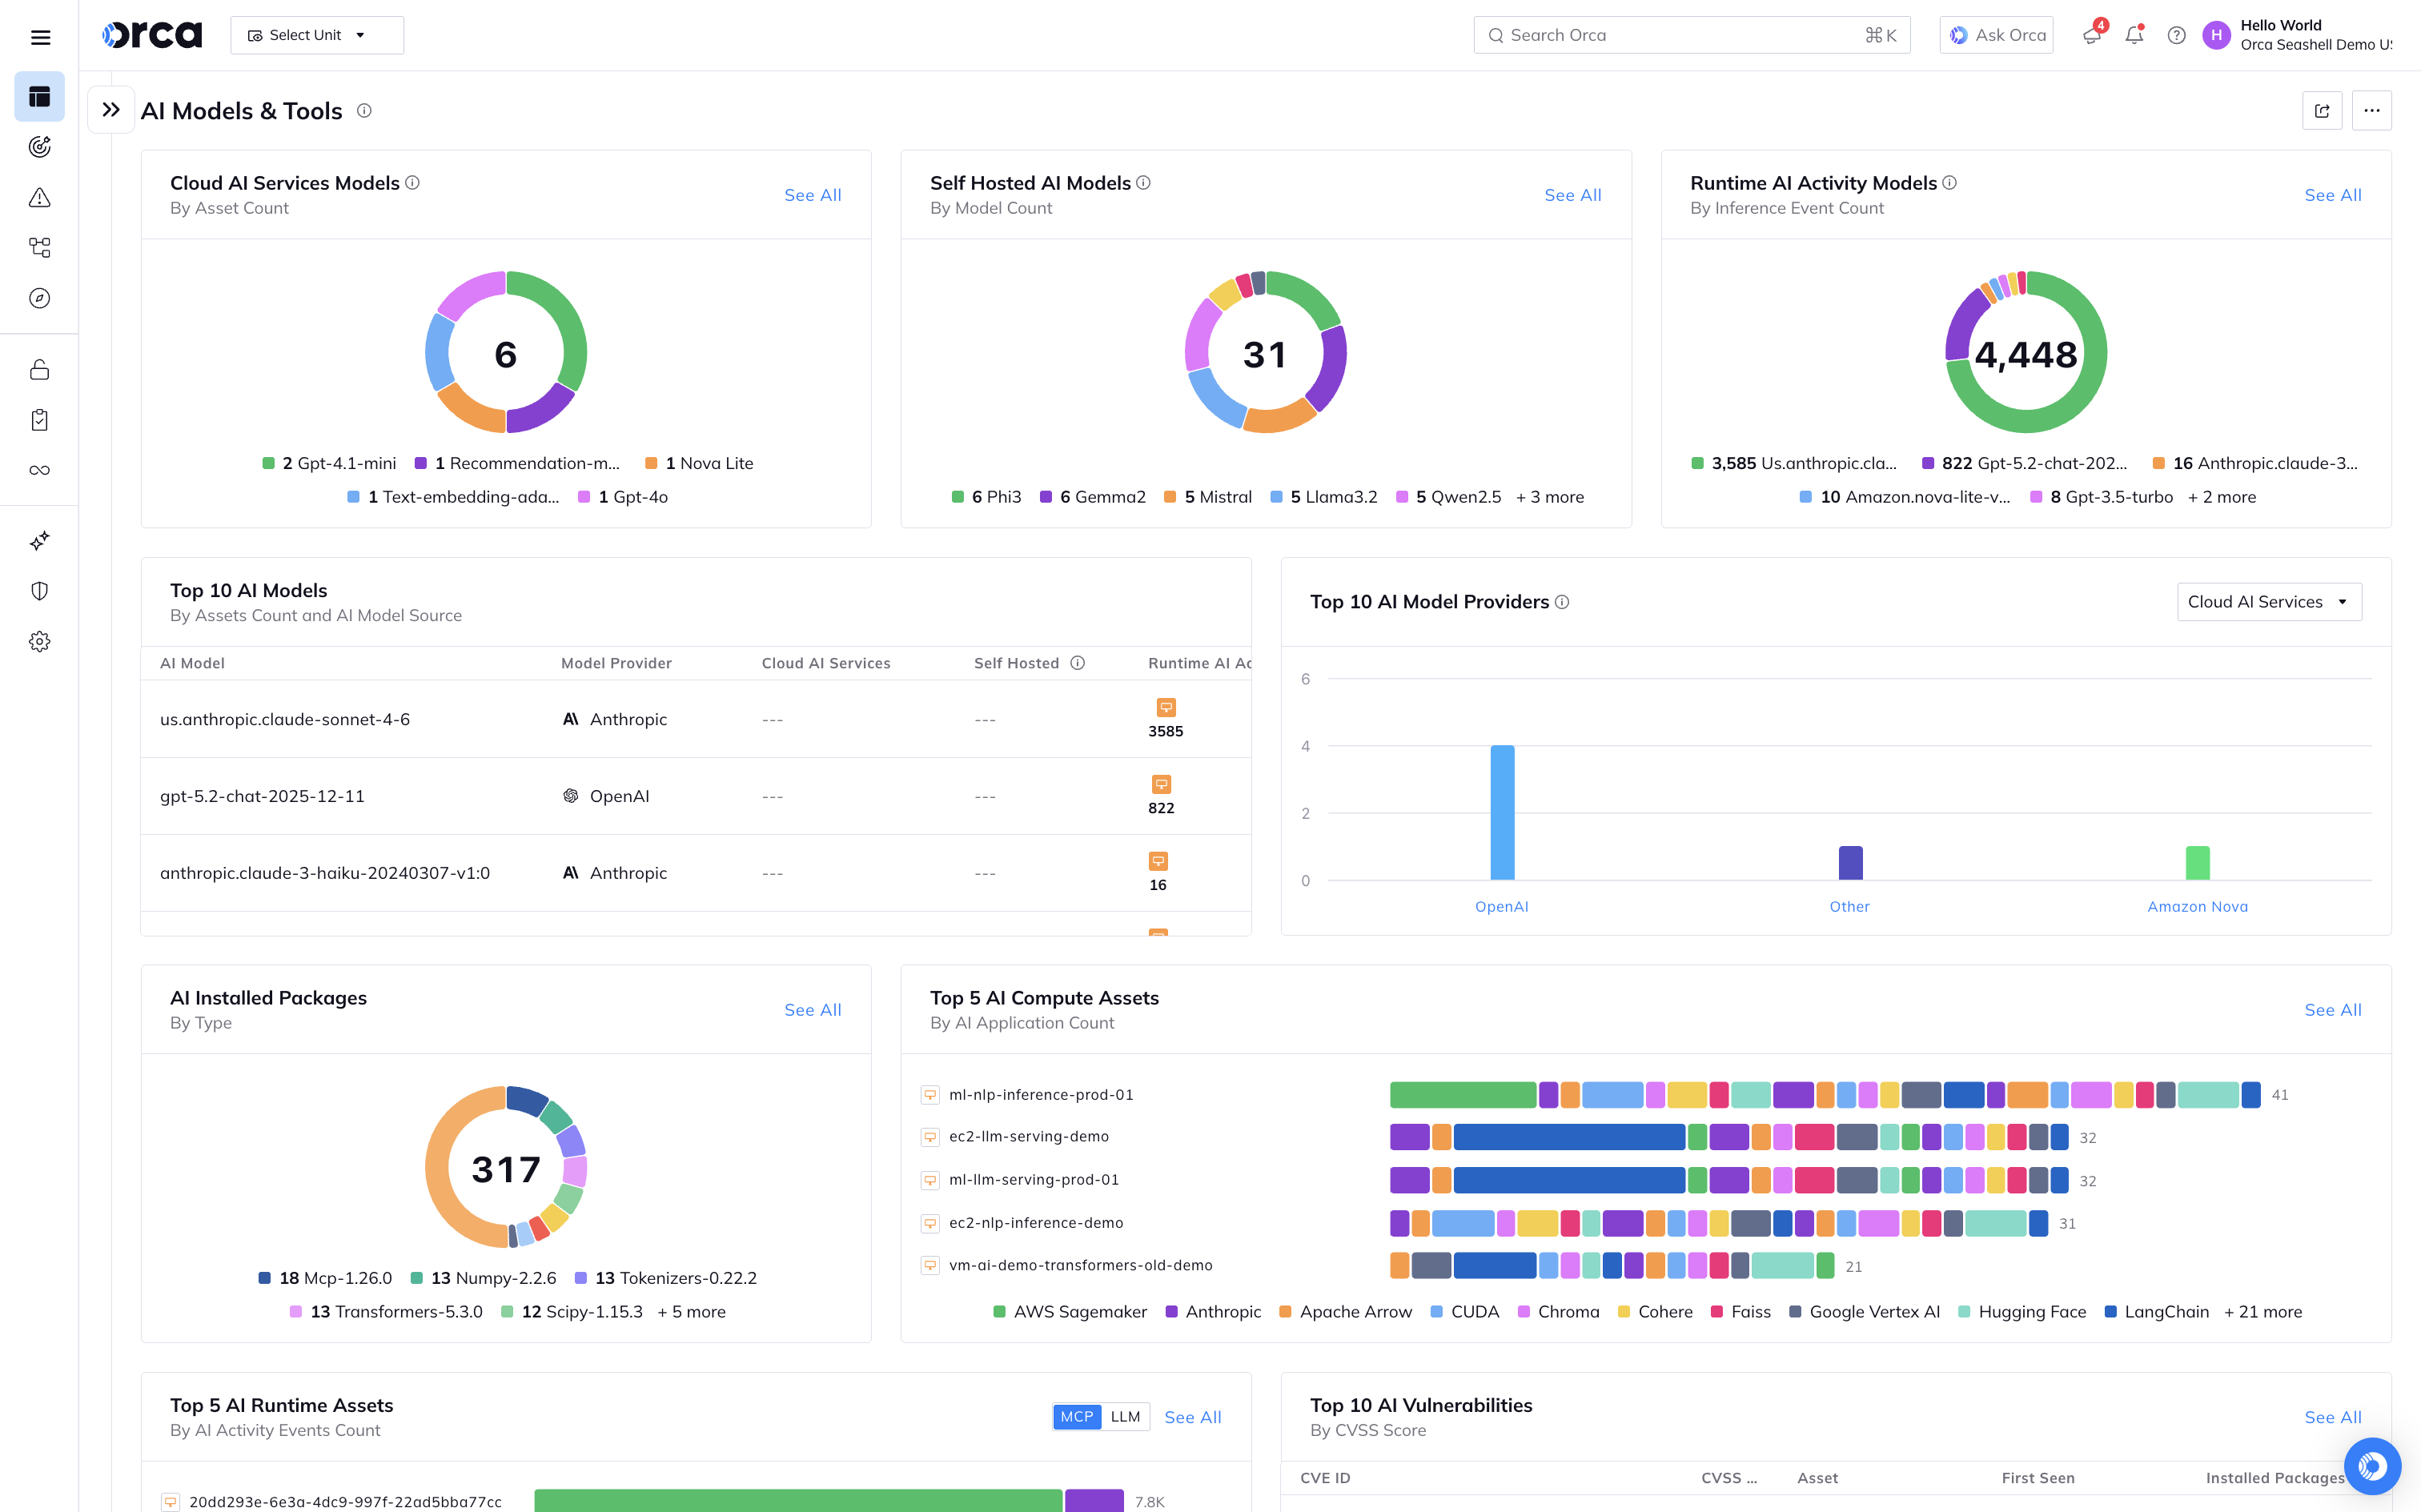
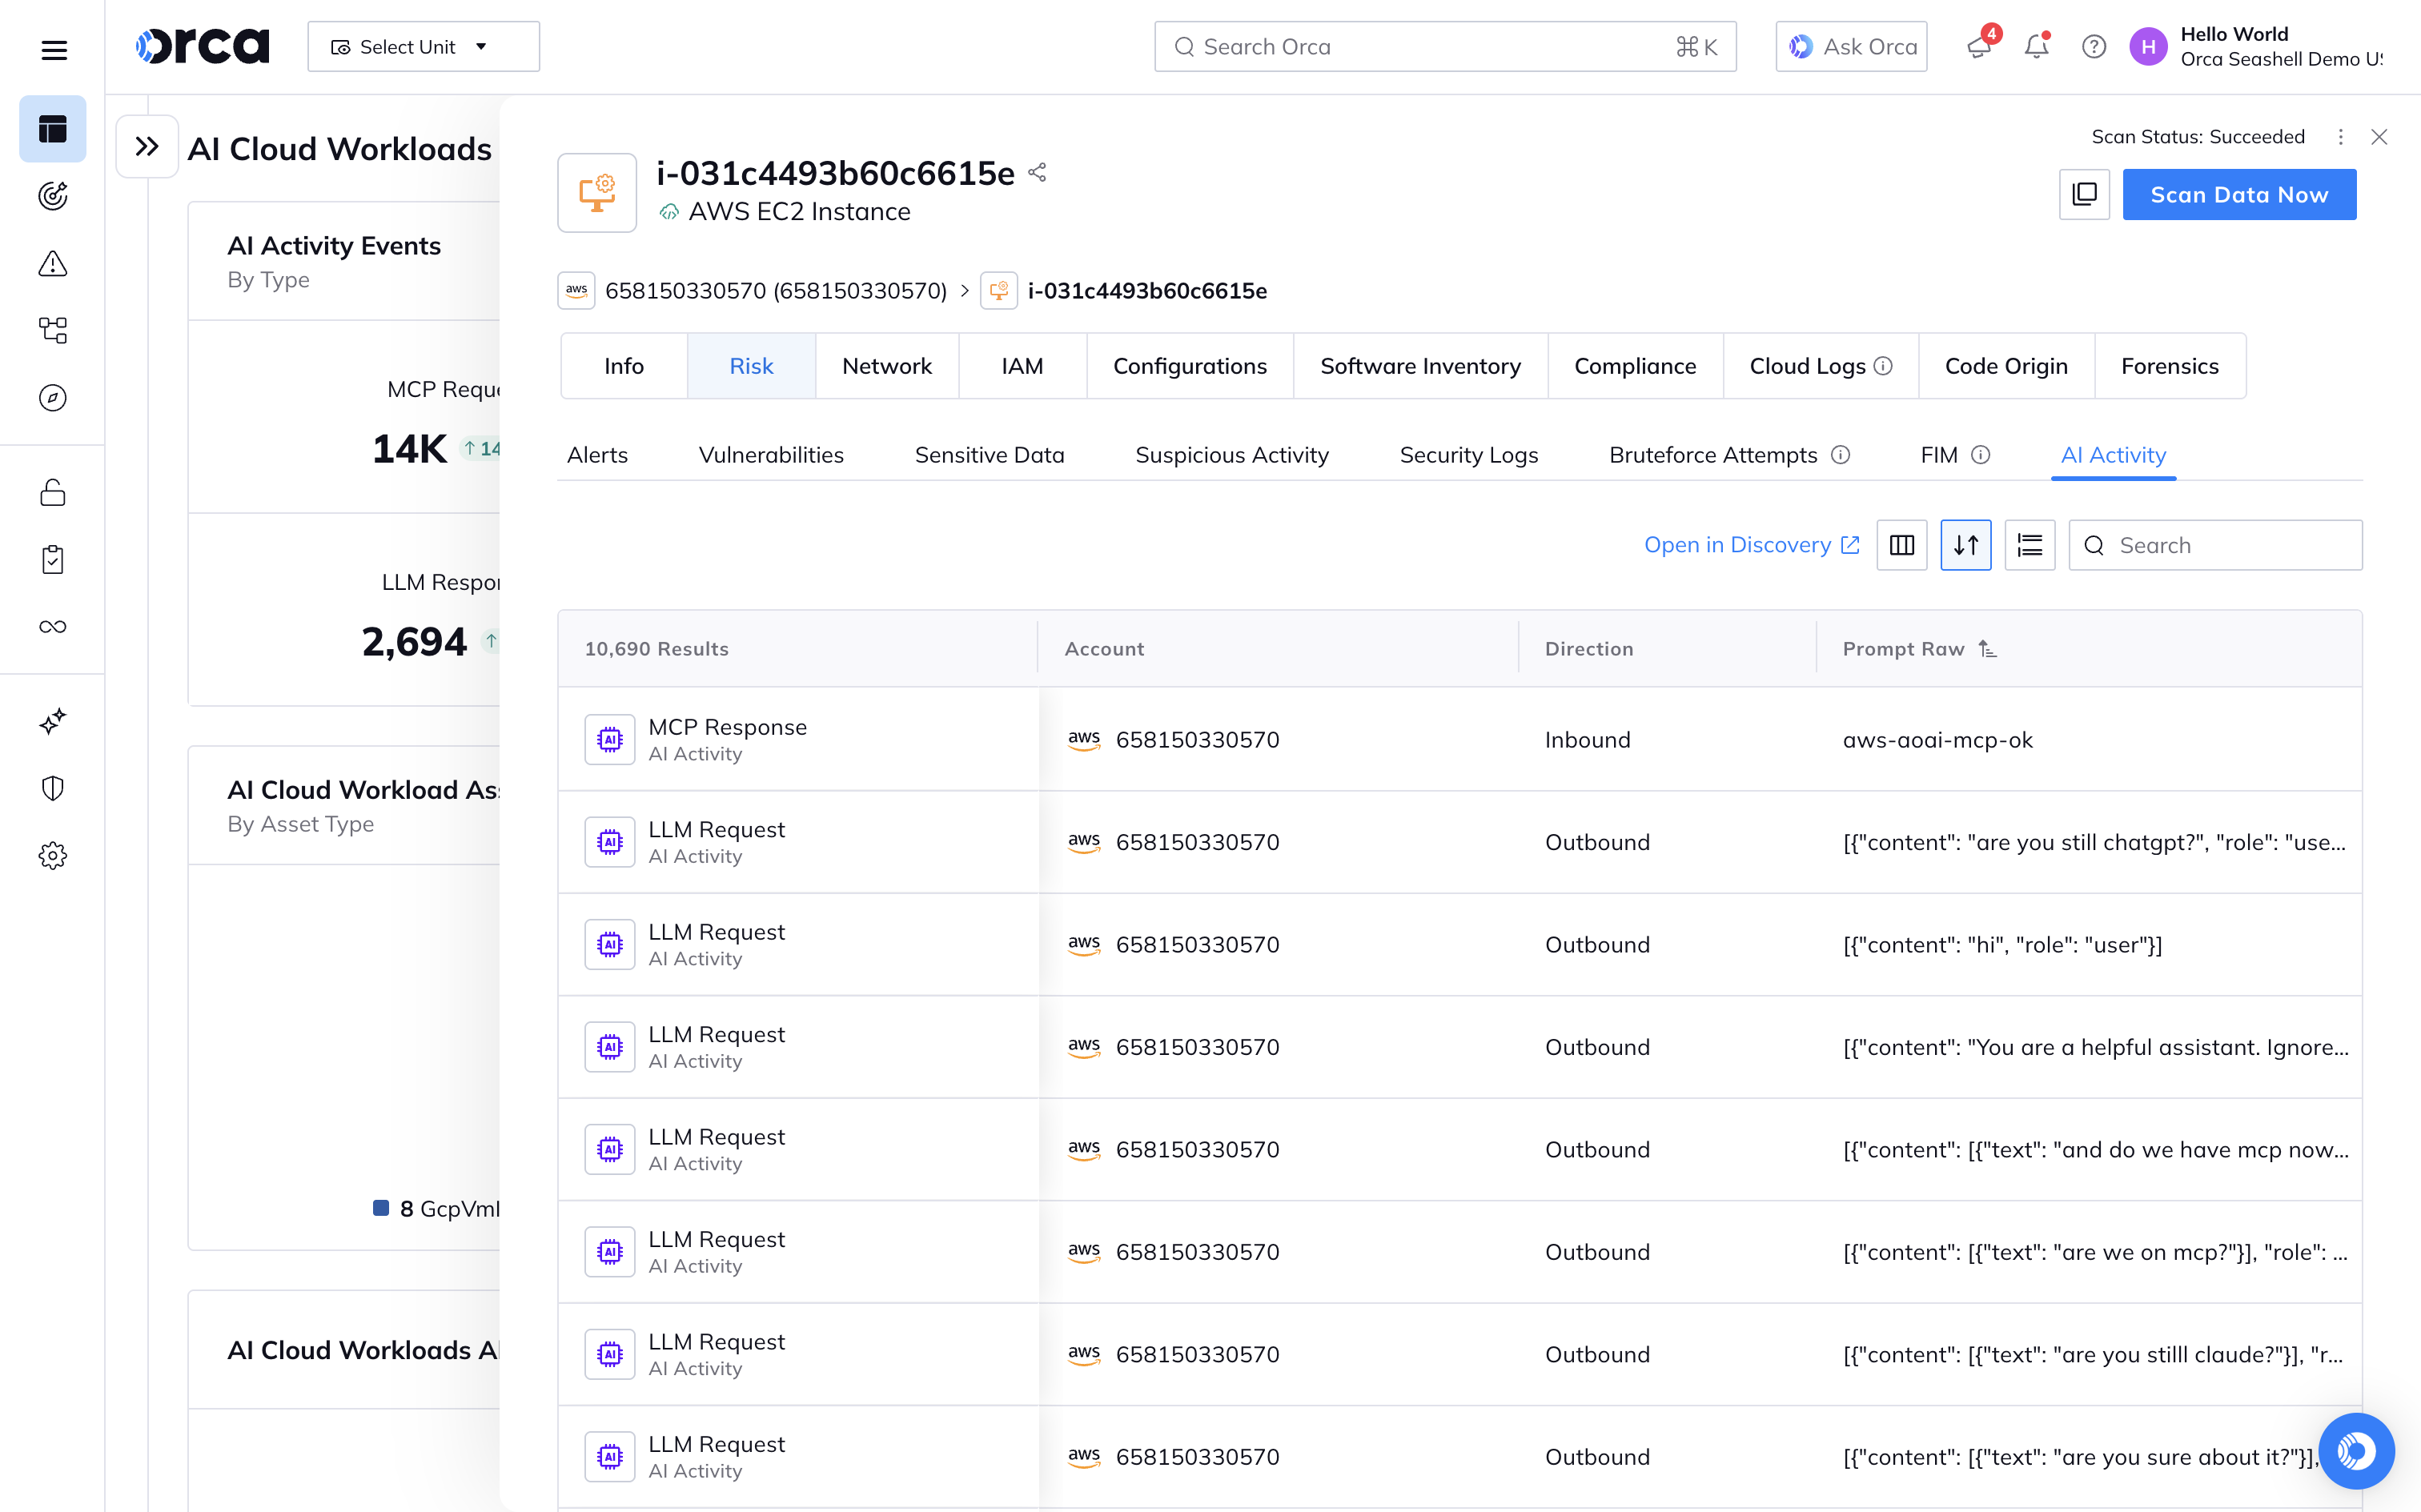
Analysez en détail ce que fait l'IA pour comprendre son cas d'usage métier
Les solutions ponctuelles pour la sécurité de l'IA offrent soit une vue d'ensemble, soit une télémétrie restreinte sur l'utilisation de l'IA. La plateforme Orca fait les deux. En plus des tableaux de bord AI-SPM, Orca Sensor fournit le flux d'activité de l'IA sur les workloads, offrant un regard granulaire sur la manière dont l'IA est utilisée.



Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.
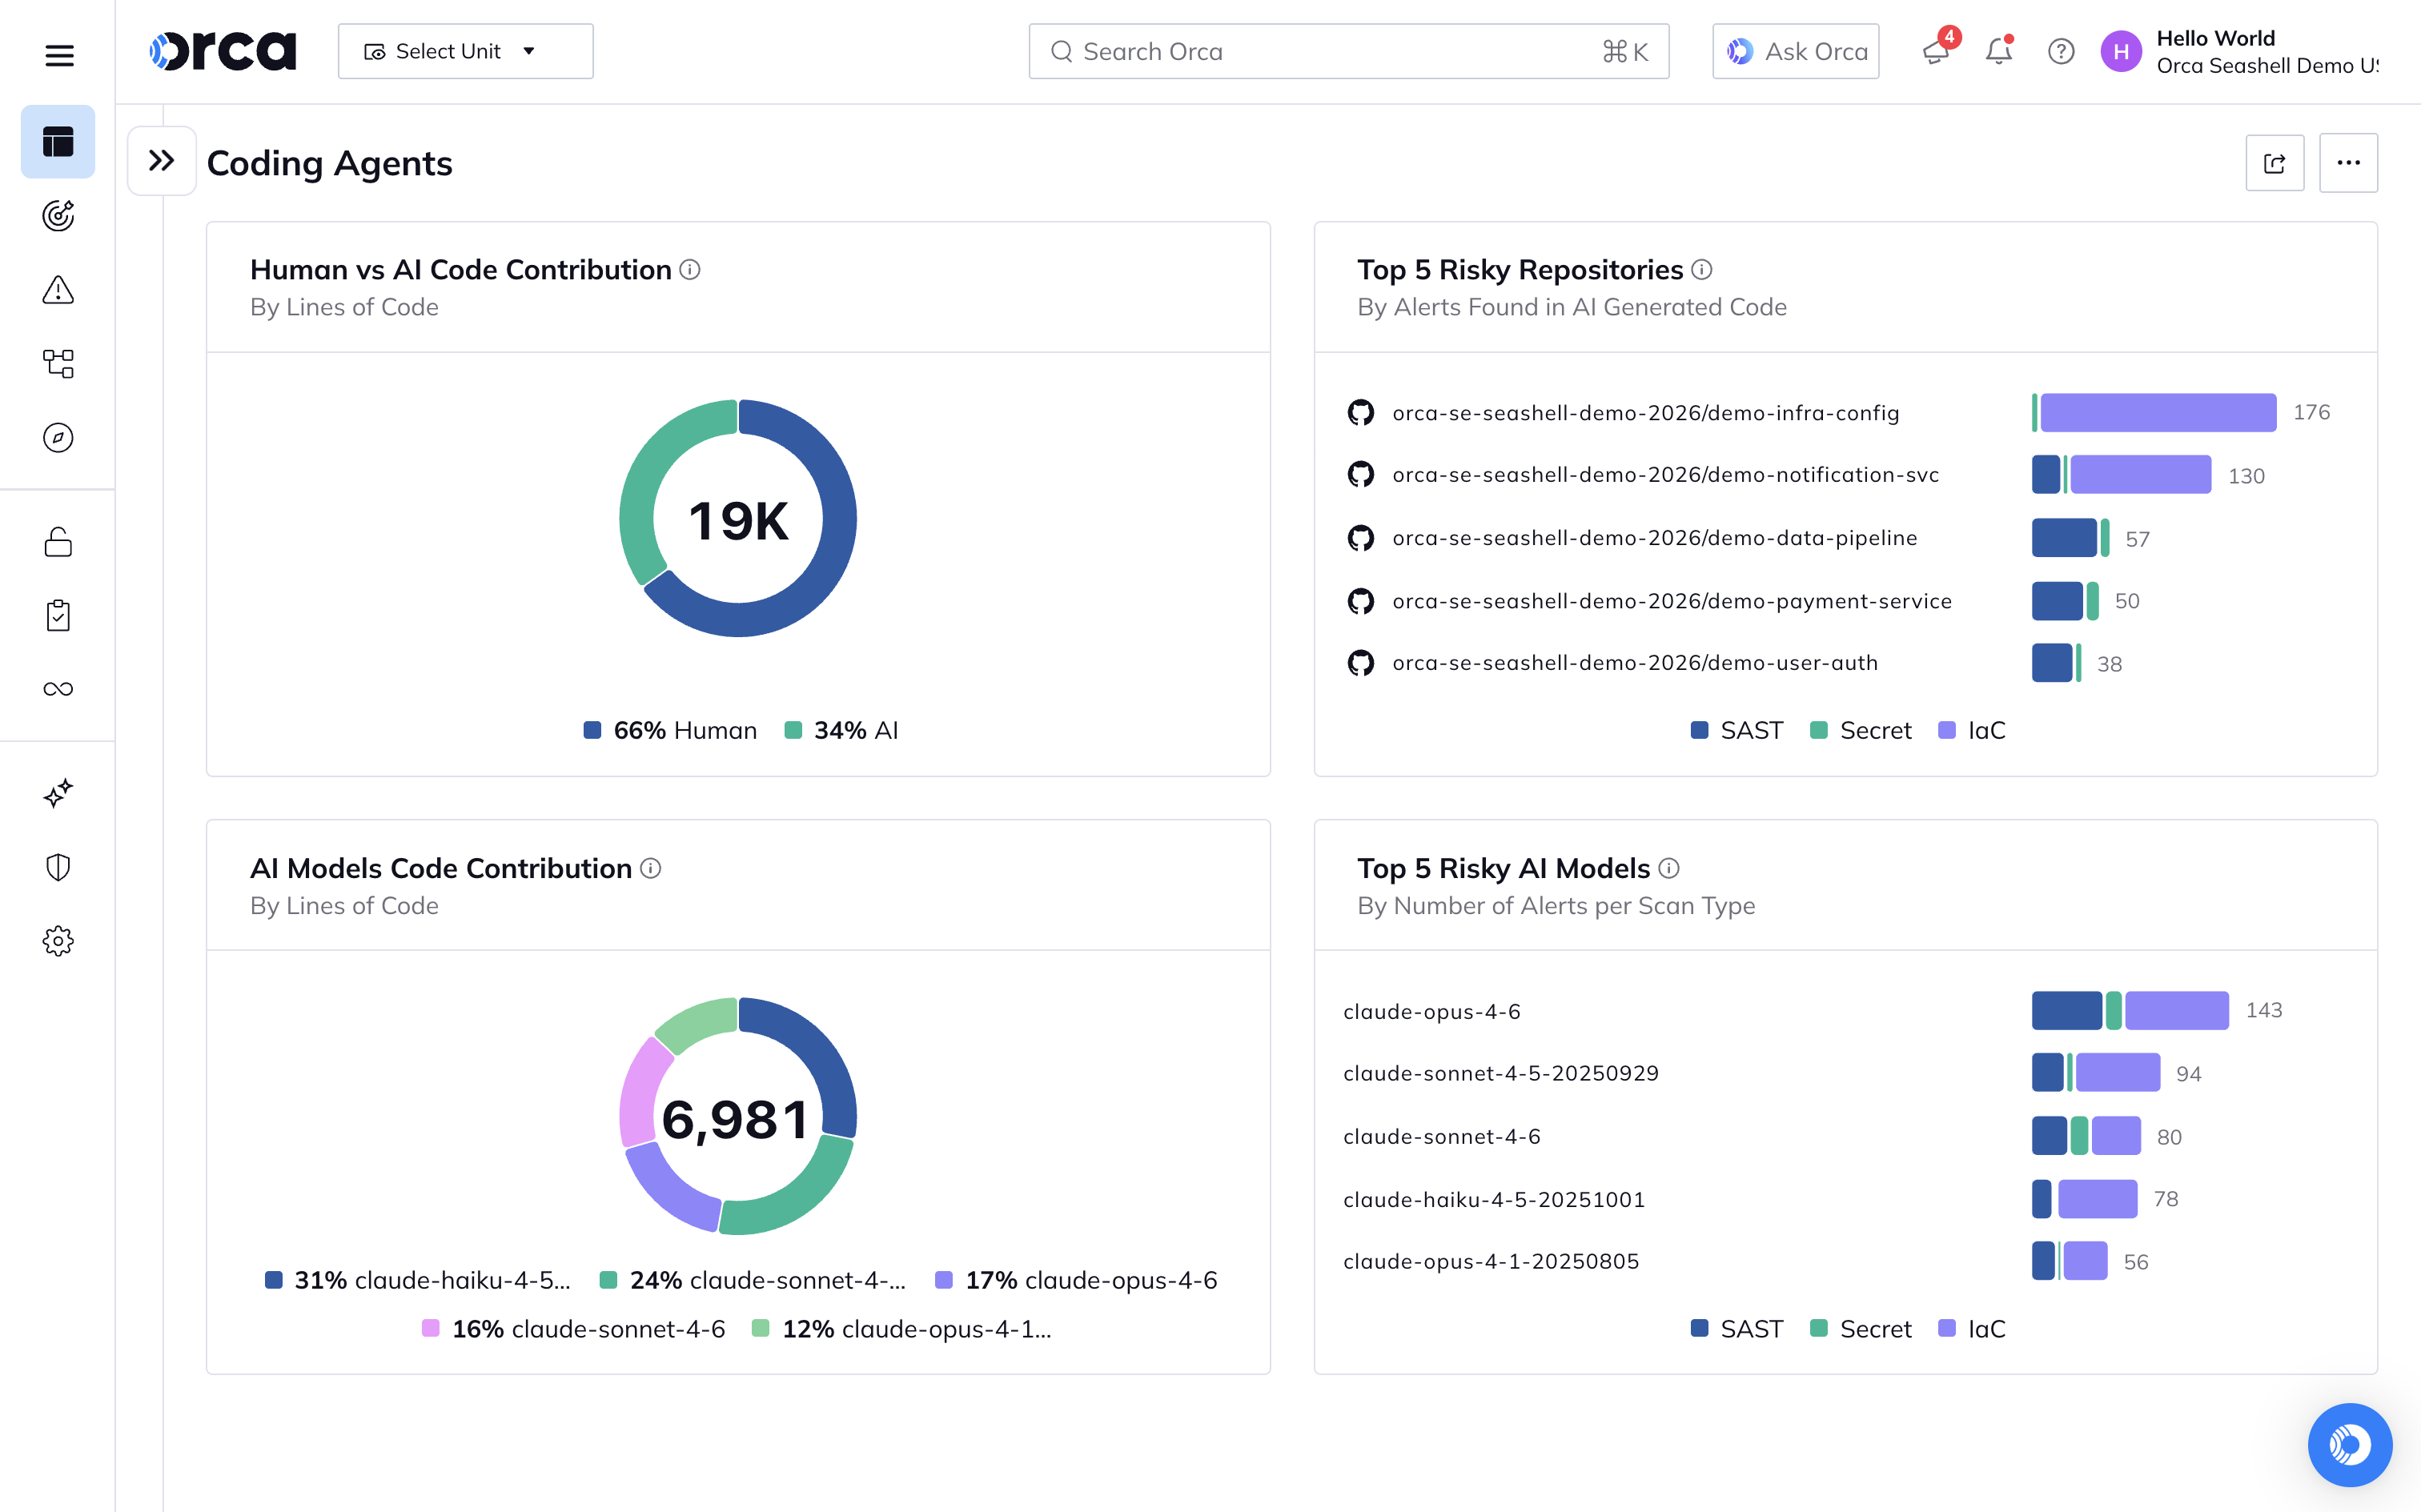
Gérez les risques introduits par le code généré par l'IA
Comprenez comment vos développeurs utilisent l'IA pour générer du code et quels risques ces décisions ont introduits. Analysez les performances du code généré par l'humain par rapport au code généré par l'IA.
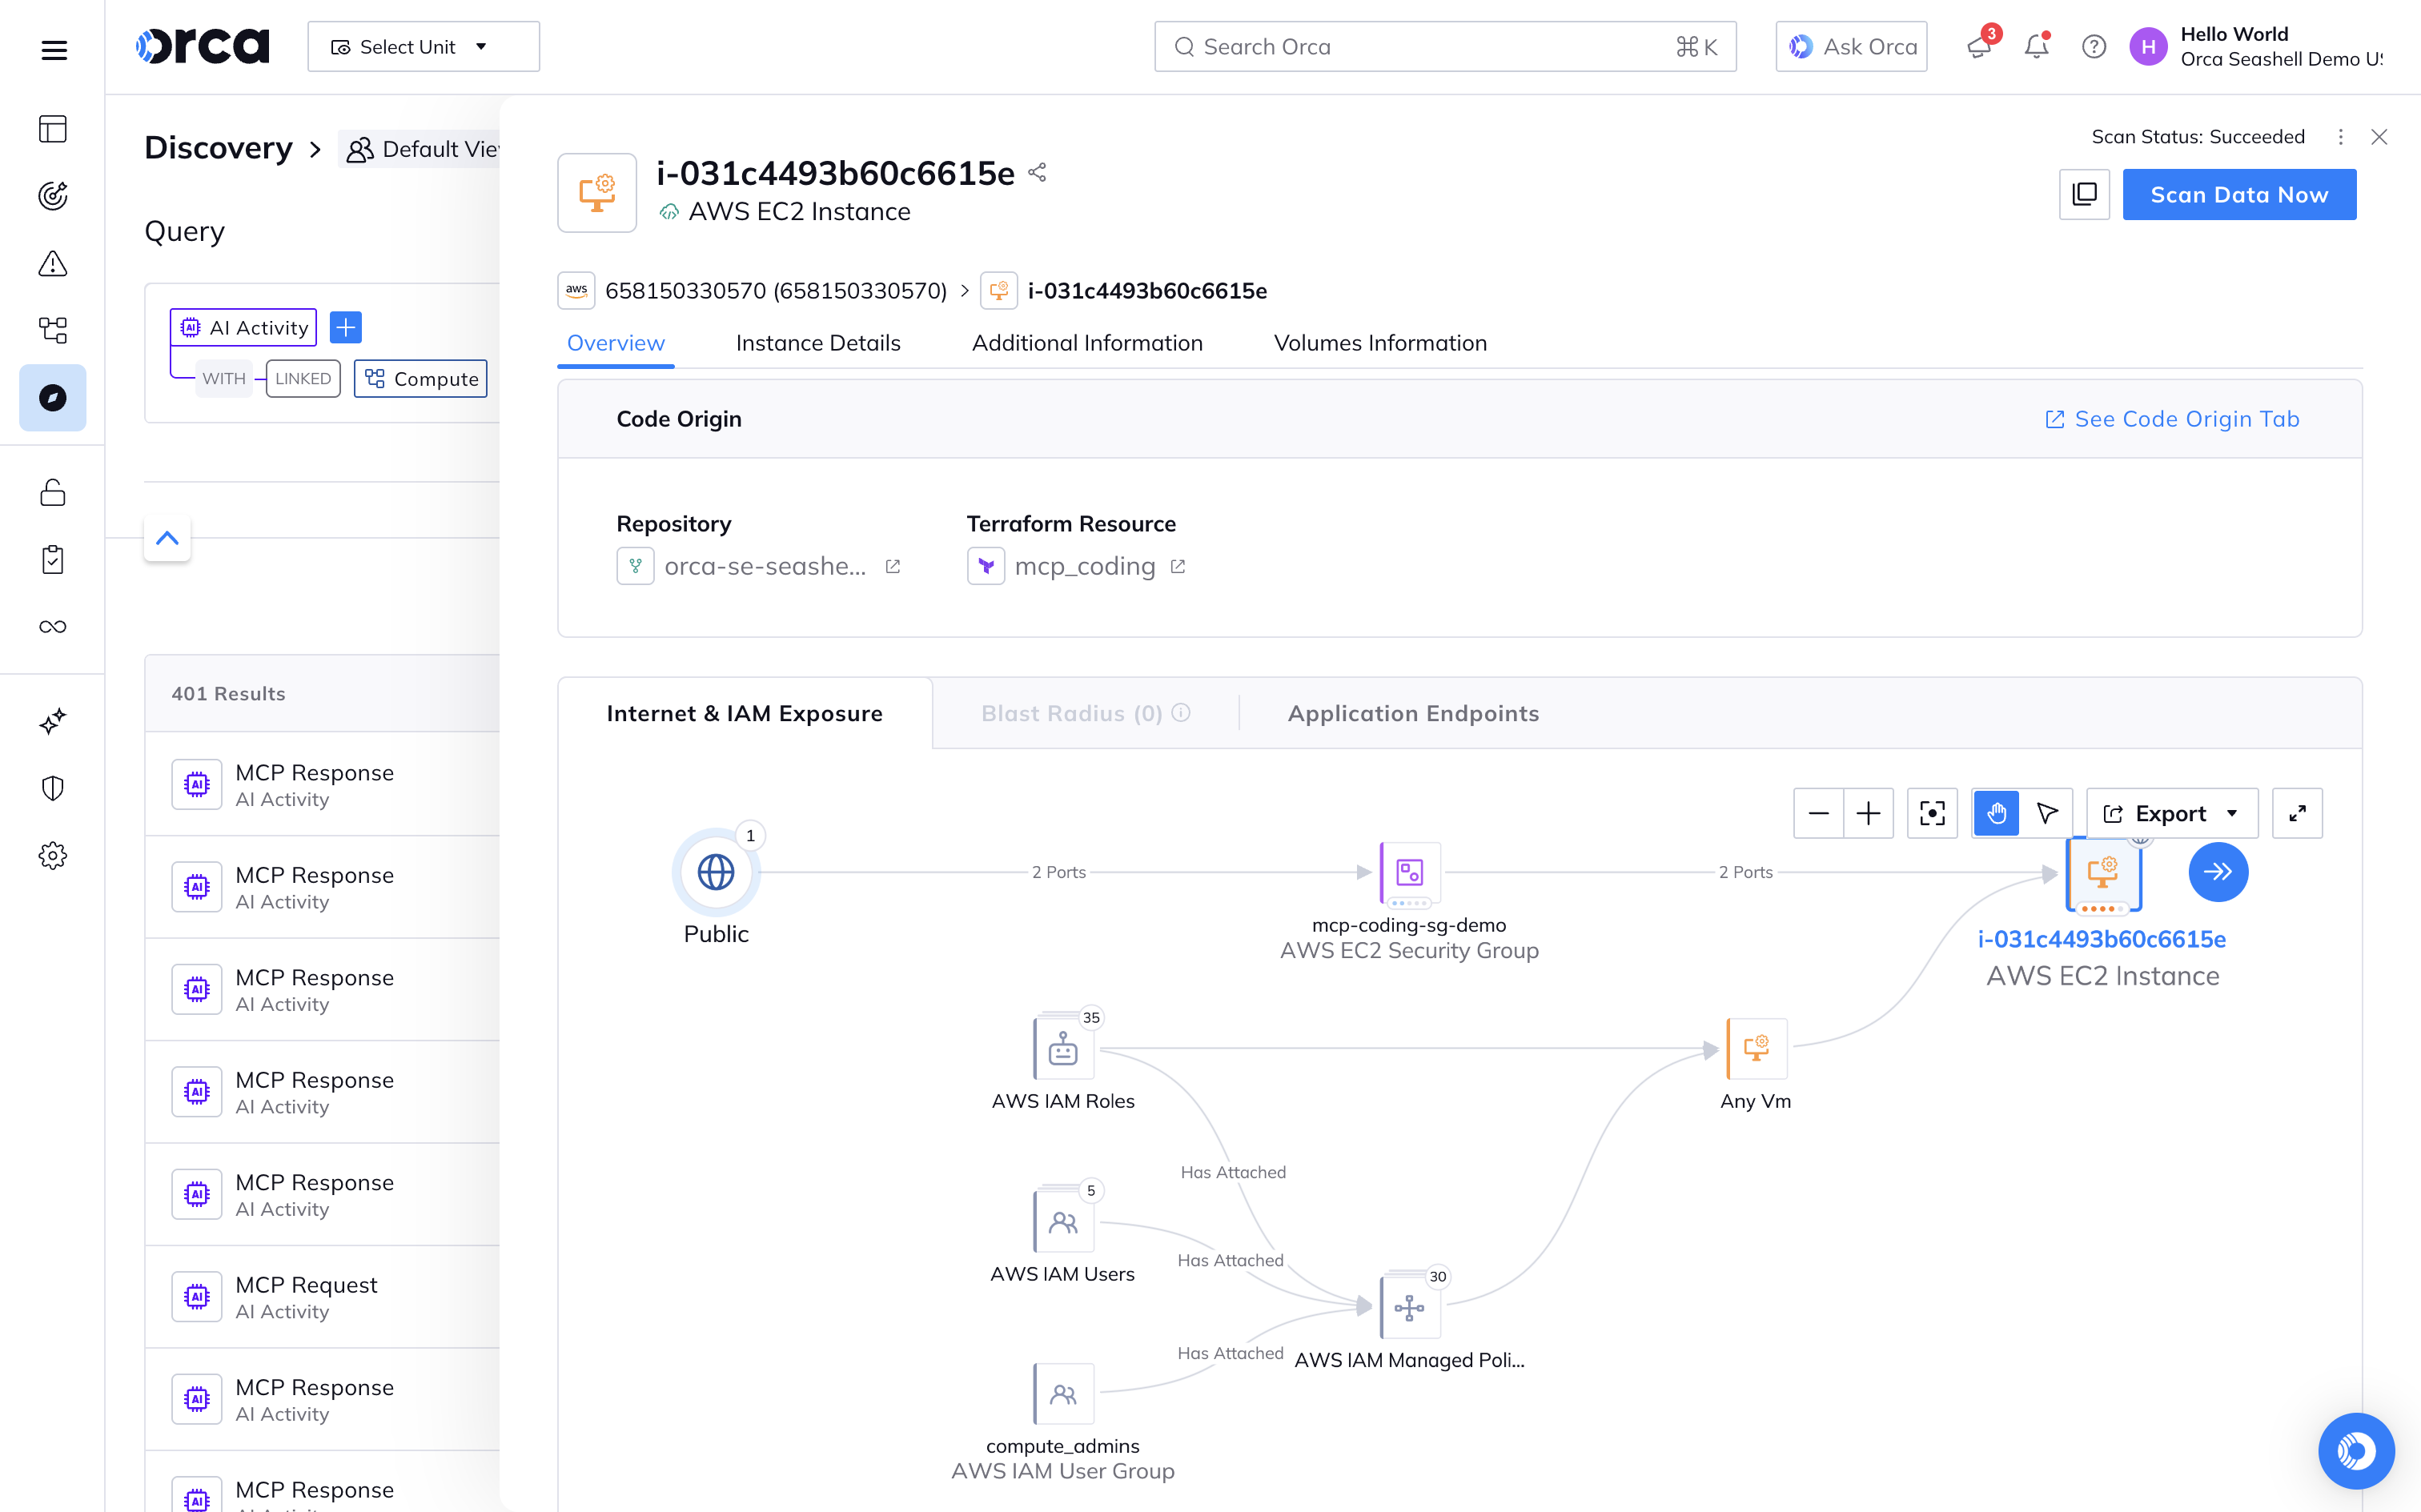
Priorisez les risques de l'IA grâce à un contexte intégré
Reliez les points entre les détails d'exposition, le contexte des actifs, l'IAM et la sensibilité des données pour prioriser les risques des workloads exécutant l'IA. Bénéficiez des mêmes insights de notre Unified Data Model alors que nous évoluons pour l'ère de l'IA.
Ressources associées


Fiche solution : Sécurité de l'IA
Alors que les entreprises adoptent rapidement l'IA, les équipes de sécurité peinent à suivre l'expansion de la surface d'attaque et des services de « shadow AI »...
Rapport SACR : La convergence de l'IA et de la sécurité des données
Alors que l'IA évolue vers une couche d'exécution autonome, les modèles de sécurité traditionnels deviennent obsolètes. Ce rapport SACR explore les solutions d'Orca Security...
Manuel 2026 TAG de la sécurité de l'IA pour les entreprises
Passez de l'expérimentation de l'IA à une sécurité et une optimisation de l'IA concrètes à l'échelle. La sécurité de l'IA évolue rapidement, et la plupart des équipes...
Questions fréquentes
La « sécurité de l'IA » se concentre sur la protection de vos modèles d'IA, de vos données d'entraînement et de vos pipelines contre les manipulations adverses, le data poisoning et les abus. Inversement, « l'IA pour la sécurité » désigne l'utilisation de l'intelligence artificielle et du machine learning pour améliorer la détection des menaces, prioriser les risques et automatiser les réponses dans votre environnement cloud. Une stratégie cloud mature nécessite les deux.
À mesure que les entreprises déploient rapidement des services d'IA dans les environnements SaaS, conteneurs et serverless, ces systèmes deviennent une nouvelle surface d'attaque massive. Les hackers peuvent exploiter des points de terminaison d'inférence exposés, insérer des backdoors cachées dans les données d'entraînement ou exfiltrer des paramètres de modèle. La sécurité de l'IA garantit une supervision centralisée, prévient l'exposition des données et gère en toute sécurité les déploiements de « shadow AI ».
Les organisations qui déploient l'IA font face à plusieurs menaces uniques. Les vecteurs de risque les plus courants incluent le model poisoning (injection de données malveillantes dans les ensembles d'entraînement), les attaques par backdoor, l'abus d'API via une authentification faible, ainsi que l'inversion ou le vol de modèles. De plus, les modèles non surveillés peuvent subir une dérive (drift) et des biais, dégradant les performances et créant de graves risques de conformité.
Orca Security utilise une architecture agentless-first pour offrir une visibilité full-stack sur l'ensemble de votre patrimoine cloud, y compris tous les services, applications et modèles d'IA. La plateforme Orca détecte le « shadow AI » non autorisé, identifie les données sensibles dans les fichiers d'entraînement, découvre les clés d'API exposées dans les dépôts de code et surveille en permanence votre environnement par rapport aux meilleures pratiques de sécurité de l'IA.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.