

Sécurité des API
Sécurité instantanée des API pour inventorier les API, comprendre l'exposition et assurer la conformité.
Plus de 280 avis de


Le défi
Visibilité incomplète
La surveillance des API et des risques de sécurité associés dans des environnements multi-cloud nécessite une visibilité complète et une découverte continue des API, mais les solutions existantes dédiées à la protection du trafic Web et des API nécessitent généralement des contrôles basés sur des agents ou sur le réseau pour obtenir une visibilité approfondie. Il en résulte des coûts de maintenance élevés, une couverture incomplète, un inventaire d'API limité, des défis d'évolutivité et un manque de contexte élargi sur la sécurité du cloud.
Les solutions nécessitant des agents entraînent des zones d'ombre, un inventaire d'API incomplet, des problèmes d'évolutivité, une dégradation des performances et un TCO élevé.
Les solutions ponctuelles d'API Security manquent d'un contexte plus large sur les erreurs de configuration du cloud, les vulnérabilités des workloads, les malwares, les expositions aux mouvements latéraux ou d'autres risques.
Le maintien de plusieurs solutions de sécurité et la corrélation des données entraînent une fatigue des alertes et des alertes manquées.
Notre approche
Découverte complète des API, gestion de la posture et détection de la dérive (drift)
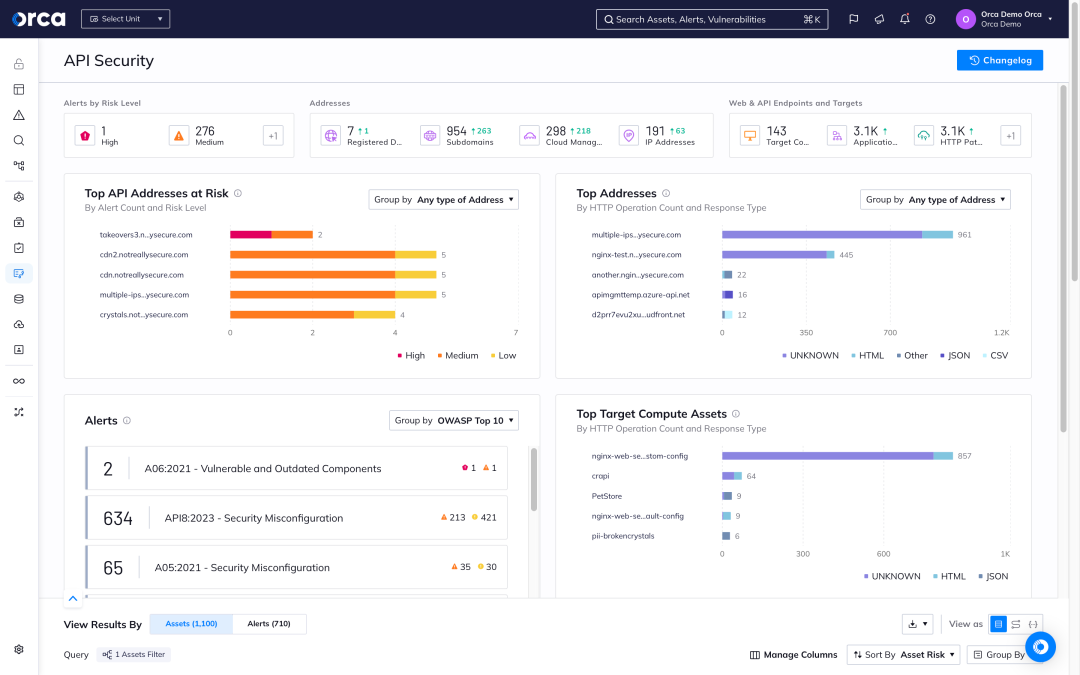
Contrairement aux autres solutions, la plateforme Orca Cloud Security offre aux équipes de sécurité un inventaire complet des API et des domaines web associés dans leur environnement cloud, ainsi que les risques de sécurité et de conformité liés aux API, le tout sans un seul agent. Au lieu de visualiser les risques API de manière isolée, Orca prend également en compte d'autres risques, notamment les vulnérabilités, les erreurs de configuration, les malwares, l'emplacement des données sensibles et les risques de mouvement latéral, afin de hiérarchiser efficacement les risques API qui présentent le plus grand danger pour votre parc cloud.
Couverture complète
Obtenez une vue étendue de la surface d'attaque des API dans tout votre parc cloud, y compris les actifs nouvellement ajoutés, sans zones d'ombre.
Rapide et précis
Déploiement rapide et sans friction – obtenez un inventaire précis des API en quelques minutes, sans avoir besoin d'agents, d'edge workers ou de faire appel à un fournisseur pour analyser vos logs.
Priorisation des risques
Orca hiérarchise efficacement les risques en exploitant sa connaissance des API ainsi que les risques identifiés dans les workloads, les configurations et les identités du cloud, afin de comprendre les combinaisons de risques qui représentent le plus grand danger.
Orca exploite sa technologie SideScanning™ et ses connaissances approfondies des workloads et configurations cloud pour offrir aux équipes de sécurité une vue à 360 degrés des API et des risques associés, s'adaptant sans effort à la croissance de votre parc cloud.
vidéo
Orca Security offre une sécurité des API sans friction dans le cloud
Découverte et inventaire continus des API
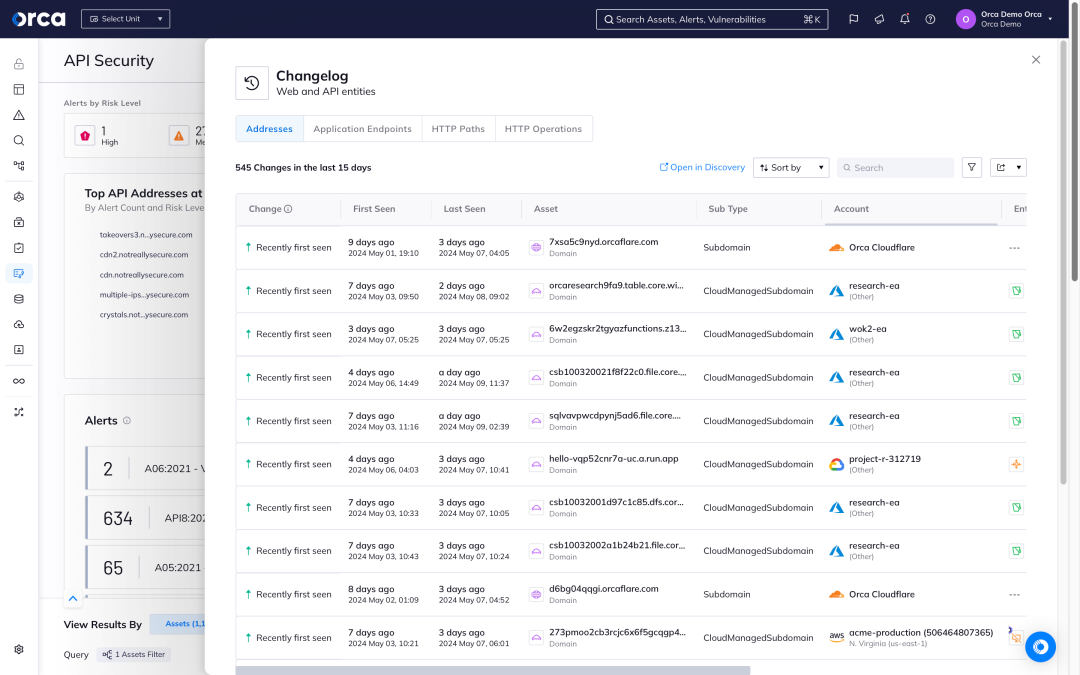
Le tableau de bord API d'Orca offre aux équipes de sécurité cloud et applicative une vue d'ensemble de toutes les données et alertes API de haut niveau. La découverte des API par Orca est automatique et continue, offrant une visibilité complète sur toutes les API déployées dans votre cloud.
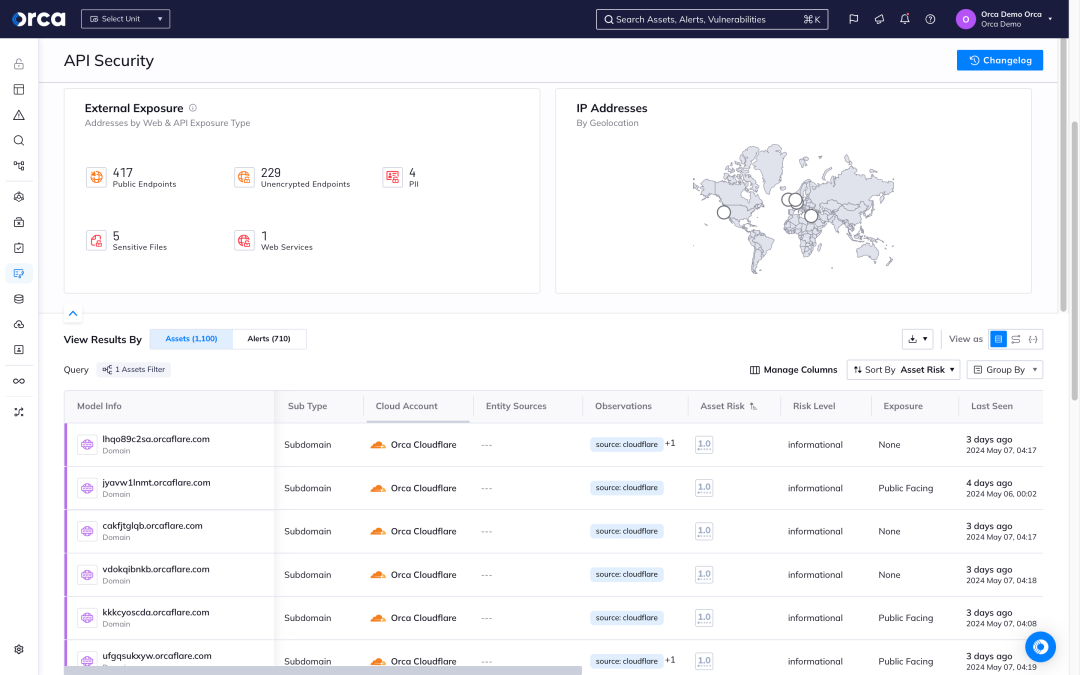
- Suivez et analysez vos actifs API gérés et non gérés, y compris les applications, les domaines, les sous-domaines, les groupes de chemins, les utilisateurs et les endpoints API.
- Consultez des cartes API interactives montrant tous les endpoints, les requêtes et les réponses des serveurs.
- Obtenez une image concrète des API exposées publiquement avec des captures d'écran pour une visualisation rapide dans l'application.
- Obtenez des réponses à des questions telles que : « Quels actifs sont accessibles depuis Internet et qu'exposent-ils ? » ou « Combien d'endpoints API permettent d'accéder à des informations personnellement identifiables (PII) ? »



Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.
Priorisation des risques de sécurité des API et conformité
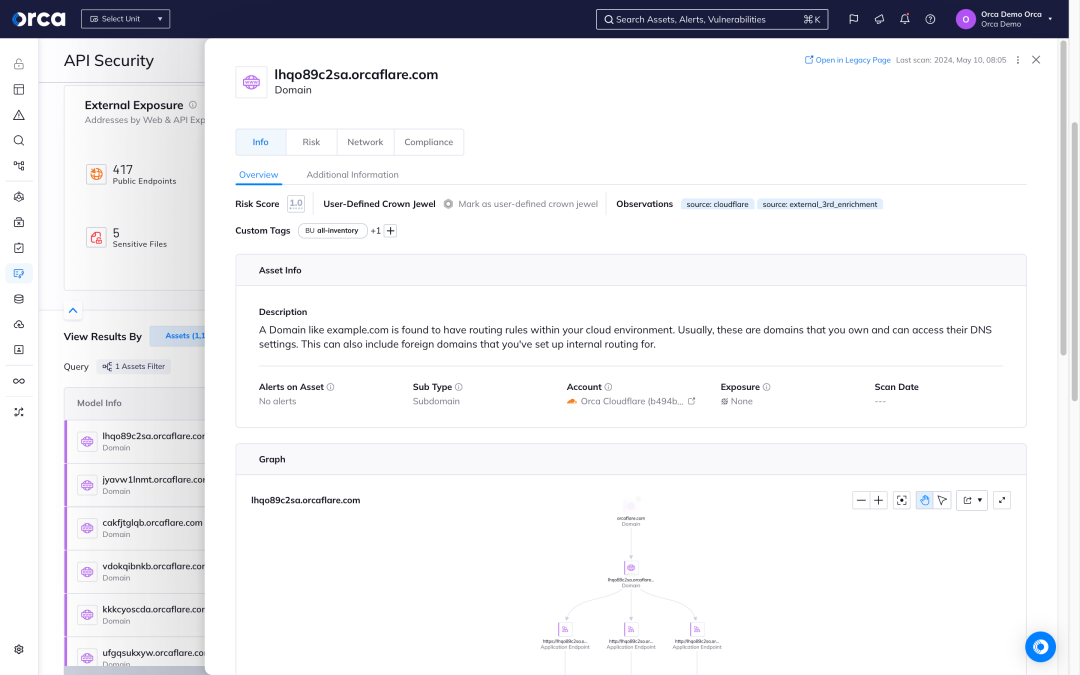
Orca scanne l'ensemble de votre parc cloud et fait ressortir les risques de sécurité API potentiellement dangereux, y compris les alertes du Top 10 de l'OWASP API Security, en fournissant des données exploitables et des suggestions de remédiation.
- Priorisez les risques et accélérez les mesures d'atténuation grâce aux scores de sévérité et à des données contextuelles précieuses telles que l'emplacement des PII, l'exposition publique des API, et plus encore.
- Identifiez facilement « ce qui est exposé à l'extérieur alors que cela ne devrait pas l'être » grâce à des suggestions automatiques.
- Prenez des mesures préventives pour réduire la surface d'attaque des API. Recherchez les risques associés à un domaine ou un sous-domaine particulier, ou les alertes sur une période donnée.
- Gardez une longueur d'avance sur les audits et respectez les cadres de conformité courants tels que PCI-DSS grâce aux alertes liées fournies par Orca.
Détection et gestion de la dérive (drift) de la sécurité des API
Orca garantit que les changements et comportements d'API potentiellement risqués n'échappent pas aux équipes de sécurité et de gouvernance.
- Surveillez en continu le comportement et l'utilisation des API et alertez les équipes en cas de dérive API potentiellement indésirable.
- Suivez facilement les applications, domaines, sous-domaines, chemins d'API et opérations d'API nouvellement ajoutés ou supprimés.
- Accédez à une vue de documentation Swagger qui peut être utilisée pour comparer facilement la politique API prévue et l'utilisation réelle.
Études de cas

« Orca est la seule plateforme capable de calculer un Security Score global que je peux présenter à notre conseil d'administration pour démontrer les progrès réalisés concernant notre posture de sécurité. »

Questions fréquentes
L'API Security protège les API contre les menaces, les vulnérabilités, les erreurs de configuration, les expositions et autres risques. Cette discipline combine des stratégies, des solutions et des pratiques pour découvrir et inventorier en continu les API (y compris les shadow API), détecter et remédier aux risques liés aux API, et identifier les API ajoutées et supprimées ainsi que la dérive des API.
Les plateformes de protection des applications cloud-native (CNAPP) sont devenues une solution populaire pour la sécurité d'API dans le cloud, en l'intégrant à d'autres capacités de sécurité cloud nécessaires.
La demande d'interfaces de programmation d'applications (API) continue de monter en flèche avec des centaines de milliers de nouvelles applications lancées chaque jour. La popularité des API auprès des développeurs et des entrepreneurs en a fait des cibles attrayantes pour les pirates.
Les API sont l'un des principaux vecteurs d'attaque pour les violations de données dans les applications web d'entreprise. Les risques liés aux API peuvent perturber, voire suspendre la continuité de l'activité, avec des conséquences opérationnelles, financières, réputationnelles et réglementaires.
La sécurité d'API exige l'adoption d'une technologie permettant aux entreprises de mettre en œuvre et de maintenir un cadre de gestion d'API solide. Une fois en place, la sécurité d'API se concentre sur plusieurs pratiques importantes, notamment :
- Découvrir et inventorier les API
- Détecter et remédier aux risques liés aux API
- Soutenir la sécurité d'API au runtime
- Chiffrer les requêtes et les réponses d'API
- Mettre en œuvre des passerelles d'API
- Mettre en œuvre des contrôles d'accès
- Identifier les vulnérabilités
- Utiliser des quotas et la limitation de débit (throttling)
- Valider les paramètres d'API
- Créer des modèles de menace
Les outils de sécurité d'API traditionnels présentent plusieurs défis, notamment :
- Prolifération des API : l'incapacité d'inventorier efficacement les API, empêchant les entreprises de découvrir les points de terminaison non autorisés.
- Manque de visibilité sur les API non gérées : les API non gérées créent des vulnérabilités pouvant mener à des incidents de sécurité.
- Comprendre les risques d'API de haute vs basse priorité : les outils de sécurité d'API manquent de visibilité sur le plan cloud ou les données des workloads. Par conséquent, ils ne peuvent pas communiquer ou contextualiser efficacement les risques liés aux API.
- Les API changent rapidement et souvent : la vitesse de développement des applications cloud et l'adoption croissante des processus CI/CD rendent irréaliste le suivi manuel des changements d'API. Chaque modification d'API nécessite une reconfiguration manuelle des outils de sécurité traditionnels.
- Il est difficile de comprendre l'exposition aux risques d'API : en raison d'inventaires d'API incomplets, d'un suivi insuffisant des changements d'API et d'une vision contextuelle lacunaire, les entreprises ont du mal à obtenir des réponses sur leur exposition aux API.
Cependant, Orca Cloud Security Platform résout ces problèmes en proposant une solution de sécurité d'API agentless, associée à une visibilité complète sur les workloads et les configurations cloud, pour offrir aux équipes de sécurité une vue à 360 degrés des API et des risques associés, évoluant sans effort à mesure que votre environnement cloud se développe.
Orca Cloud Security Platform offre une solution de sécurité d'API qui aide instantanément les entreprises à identifier, prioriser et traiter les erreurs de configuration et les risques de sécurité des API sur l'ensemble de leur parc cloud, sans nécessiter d'agents ni de modifications du réseau. Quelques minutes après le déploiement de la solution, Orca fournit un inventaire complet et continuellement mis à jour des API gérées et non gérées, des alertes contextualisées sur les dérives et changements d'API potentiellement risqués, ainsi qu'une visibilité sur les erreurs de configuration et les vulnérabilités des API avec des étapes de remédiation concrètes.
Orca combine les faiblesses détectées dans les API avec d'autres risques cloud identifiés pour prioriser efficacement les risques d'API les plus critiques. Les équipes de sécurité peuvent ainsi se concentrer sur les alertes urgentes et essentielles, ce qui permet de gagner du temps, d'accélérer la réponse et d'éliminer la fatigue liée aux alertes.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.