

Cloud Native Application Protection Platform (CNAPP)
La plateforme agentless-first qui sécurise l'intégralité du SDLC, permettant aux utilisateurs d'identifier, de hiérarchiser et de remédier aux risques dans les applications cloud natives.
Plus de 280 avis de


Le défi
Les solutions ponctuelles en silos et les CNAPP mal intégrées ralentissent les équipes
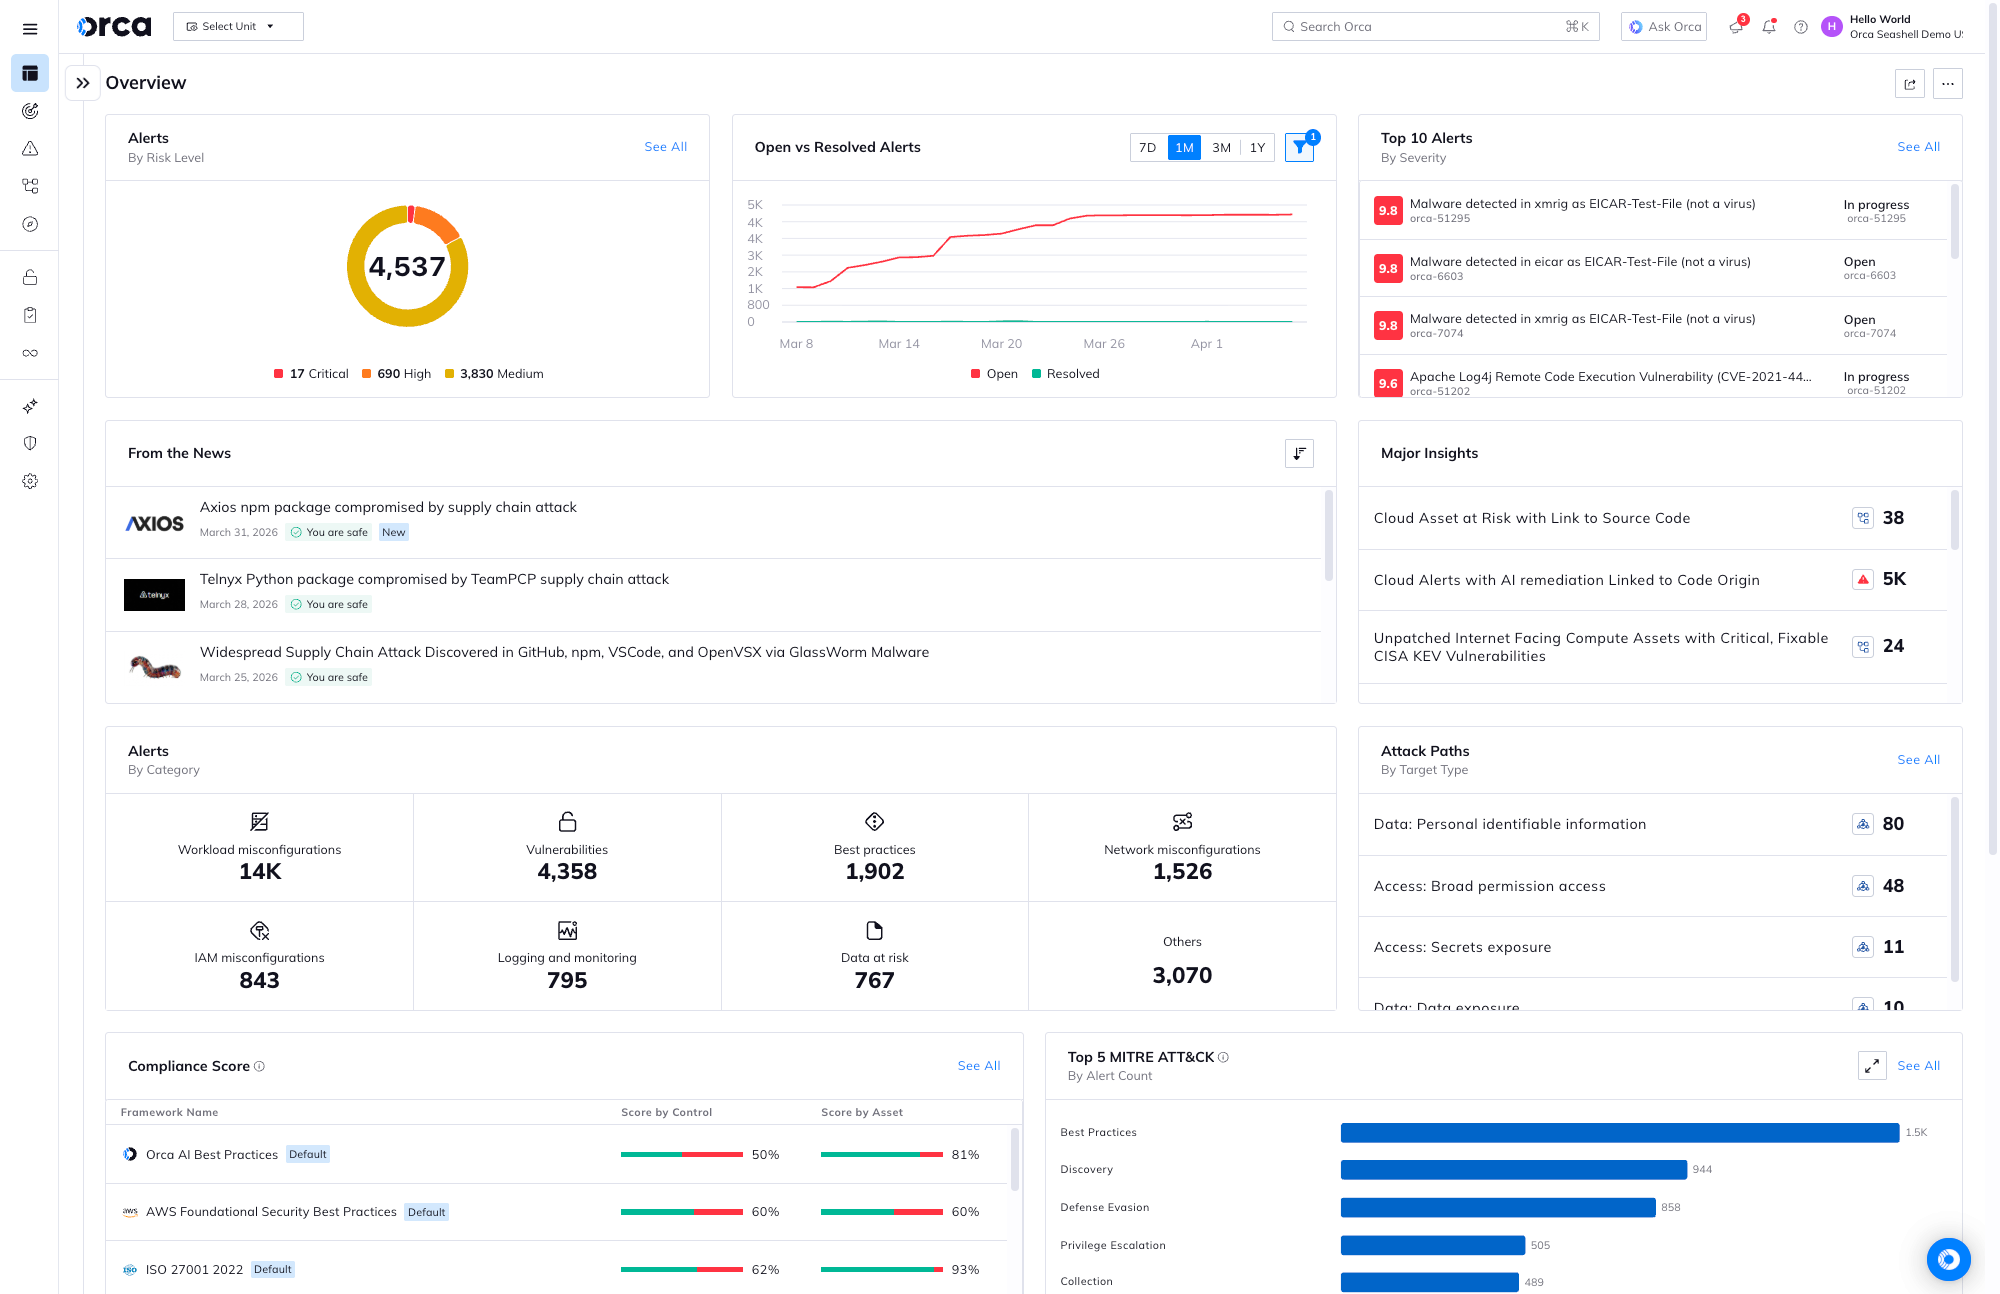
Les équipes de sécurité perdent un temps précieux à déployer et gérer des solutions ponctuelles disparates et à corréler des volumes élevés d'alertes à faible risque provenant d'outils de sécurité multiples ou déconnectés. Cela engendre de l'inefficacité et, surtout, l'incapacité d'avoir une vision globale, essentielle pour identifier les chemins d'attaque et comprendre quels risques sont les plus critiques et doivent être corrigés en priorité.
Défis opérationnels
La multiplication des outils et les silos de données compliquent l'adaptation aux complexités dynamiques du cloud, tout en suivant le rythme des audits de conformité.
Obstacles financiers
Les pressions budgétaires imposent de prioriser le ROI, d'autant plus que la pénurie de compétences en cybersécurité s'accentue et que les risques réglementaires se précisent.
Complications techniques
L'installation et la gestion de solutions basées sur des agents restent fastidieuses, tandis que la hiérarchisation des risques demeure complexe et que les attaquants deviennent de plus en plus sophistiqués.
Notre approche
La plateforme de protection des applications cloud natives (CNAPP) conçue à cet effet
La plateforme Orca permet à n'importe quelle équipe d'identifier, hiérarchiser et remédier aux risques tout au long du cycle de vie du développement logiciel, favorisant la concentration et l'efficacité opérationnelle pour sécuriser votre cloud.

Hiérarchisez les risques avec un contexte granulaire
Orca unifie de nombreuses solutions ponctuelles différentes dans une seule plateforme, telles que CSPM, CWPP, CIEM, DSPM, Container Security, et bien plus encore. Orca permet une meilleure hiérarchisation des risques en analysant les chemins d'attaque via des combinaisons toxiques de risques sur plusieurs domaines.
Intégrez la sécurité dans le cycle de vie du développement
Une sécurité cloud efficace exige une approche intégrée à chaque étape du pipeline de développement. Orca s'intègre aux dépôts git et aux workflows CI/CD pour allier visibilité et sécurité préventive.
Unifiez la sécurité sur l'ensemble de votre stack technique
Intégrez vos outils existants pour simplifier les workflows de remédiation et transmettre les bonnes informations aux bonnes personnes. Orca propose des intégrations bidirectionnelles robustes avec des systèmes de tickets comme Jira et ServiceNow pour clarifier la communication et réduire la charge de gestion des projets de remédiation.
Rapport de recherche
État de la sécurité cloud 2025
Analysez les risques pour chaque composant de votre application cloud native
Consolidez de nombreuses solutions ponctuelles disparates avec une CNAPP conçue à cet effet qui combine une intelligence approfondie des workloads avec la posture de sécurité cloud, la gestion des identités et des accès, et le scan de code dans un modèle de données réellement unifié.
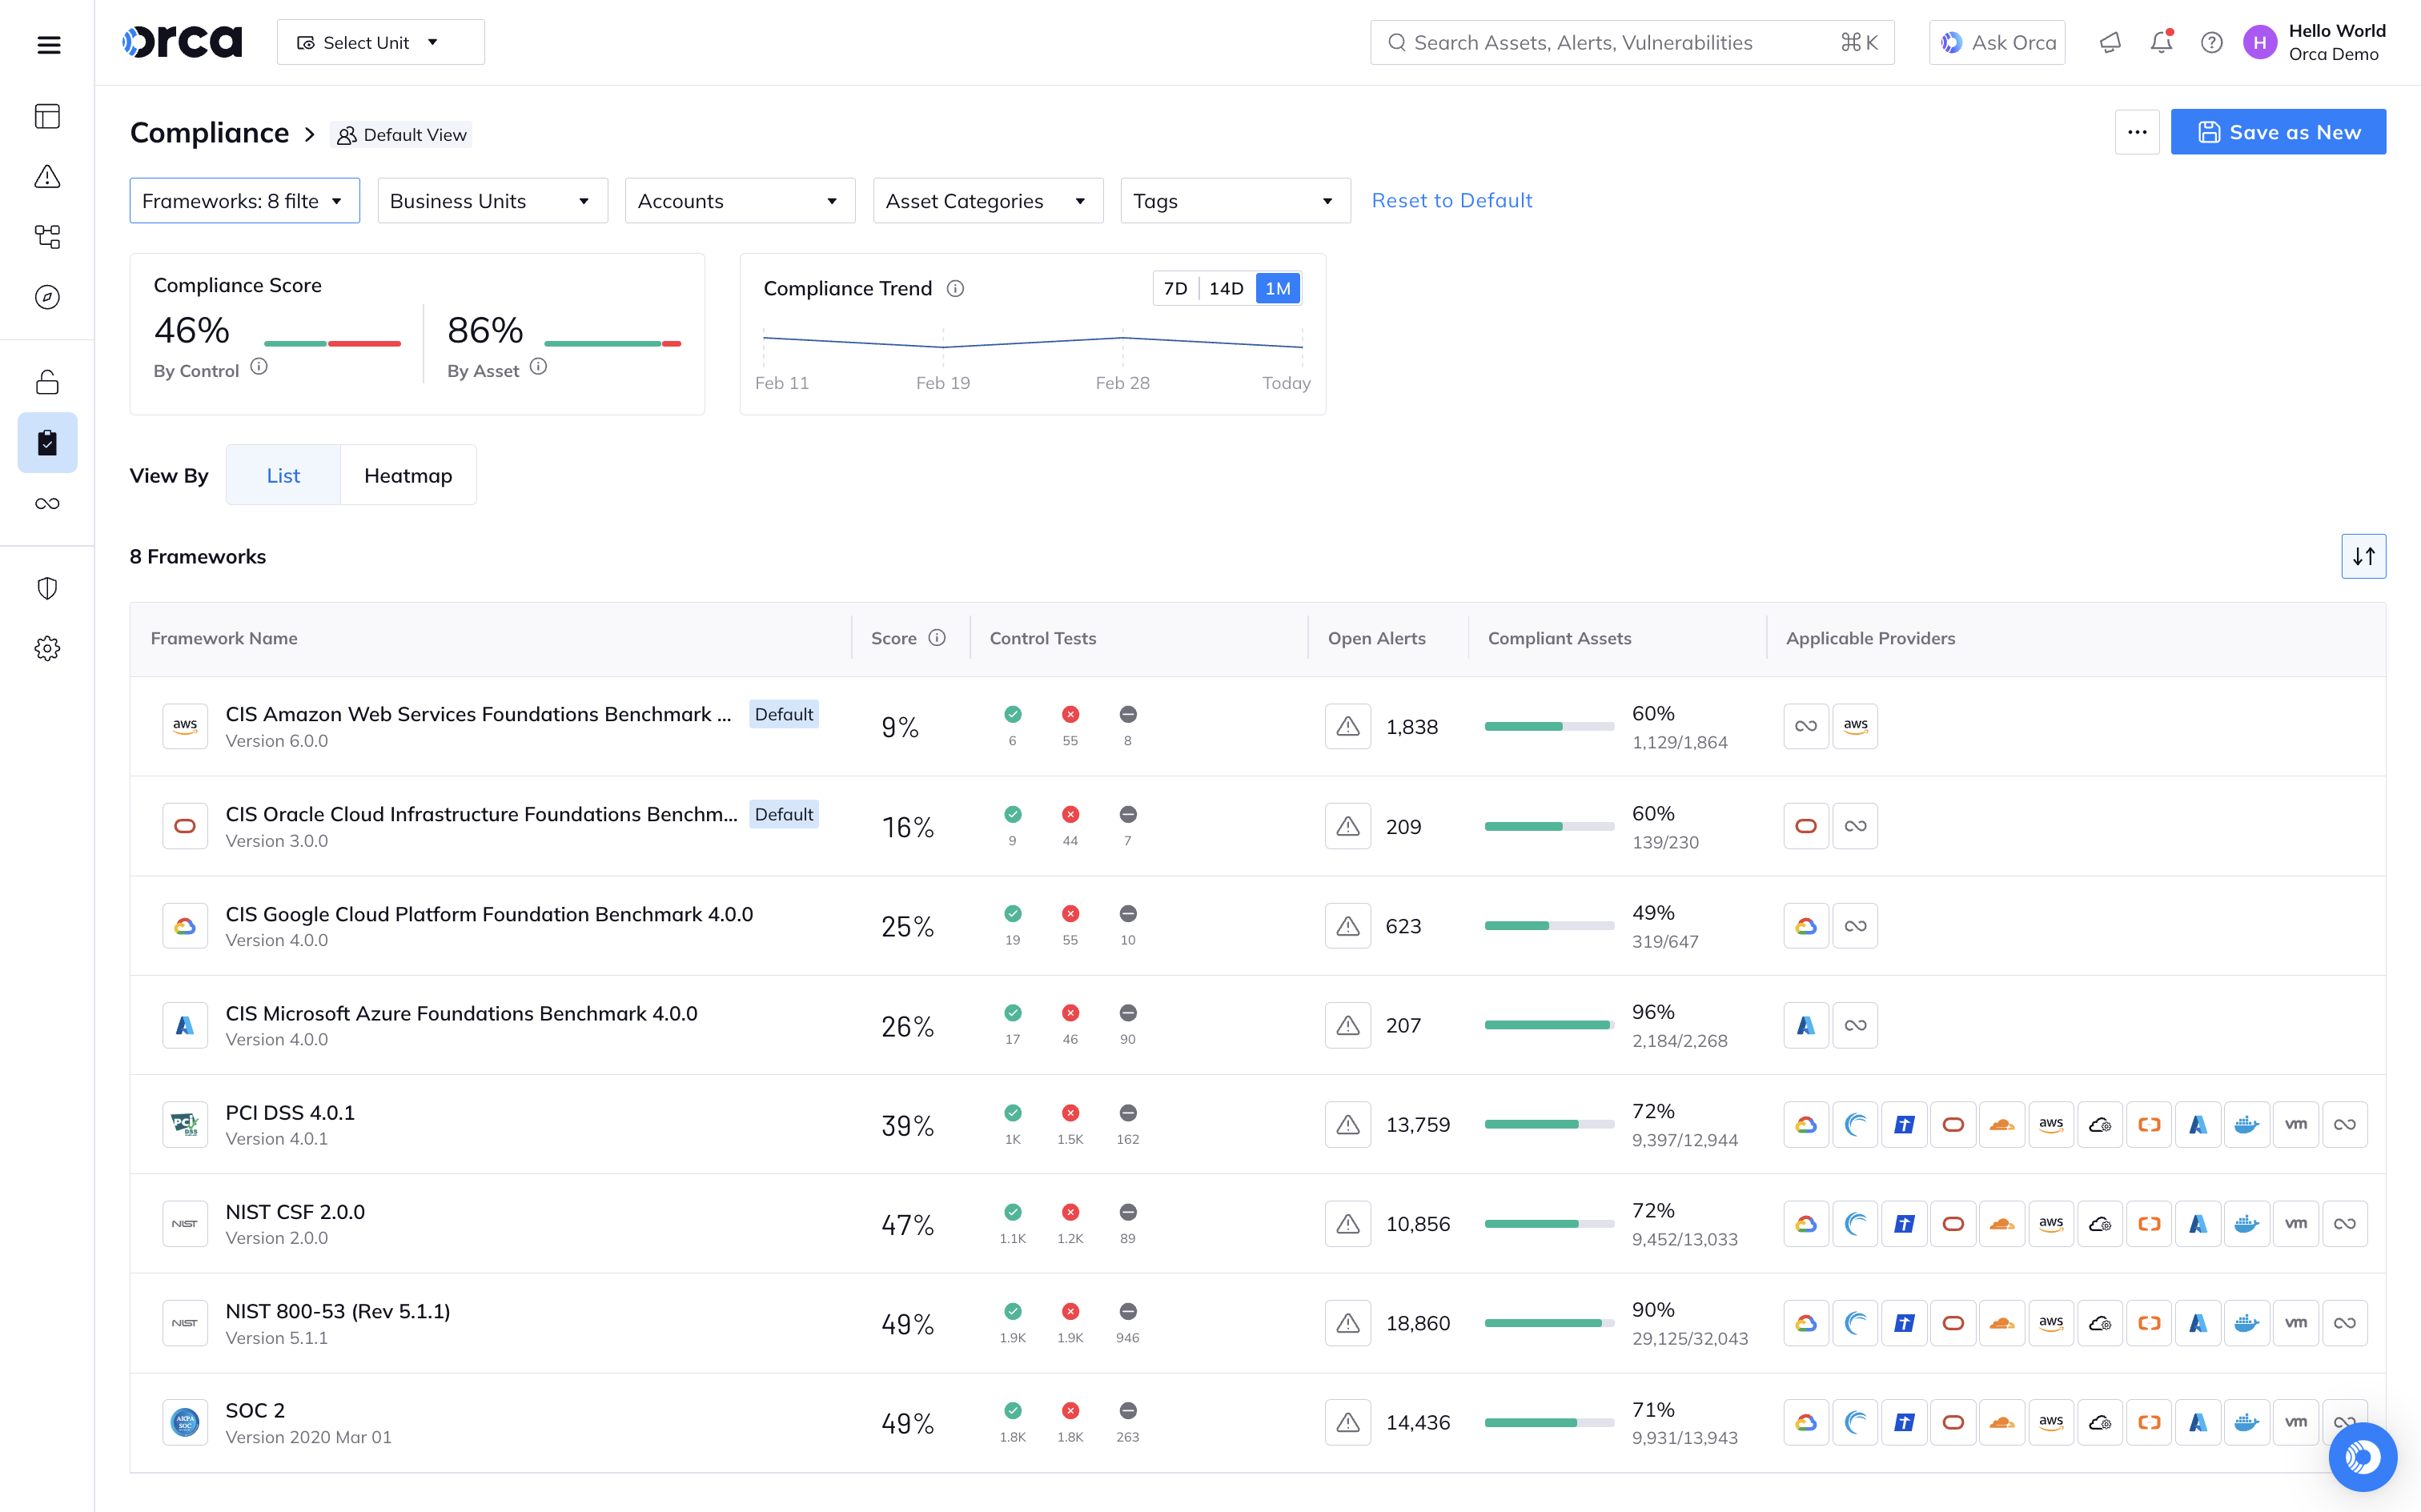
- Simplifiez la sécurité cloud et la conformité sur toutes vos plateformes cloud depuis une interface unique, en garantissant l'alignement des politiques et en évitant les doublons.
- Intégrez la sécurité dans le SDLC pour apporter un contexte cloud aux problèmes de code.
- Protégez les workloads en runtime en temps réel avec Orca Sensor pour une détection et réponse cloud (CDR) avancée.



Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.
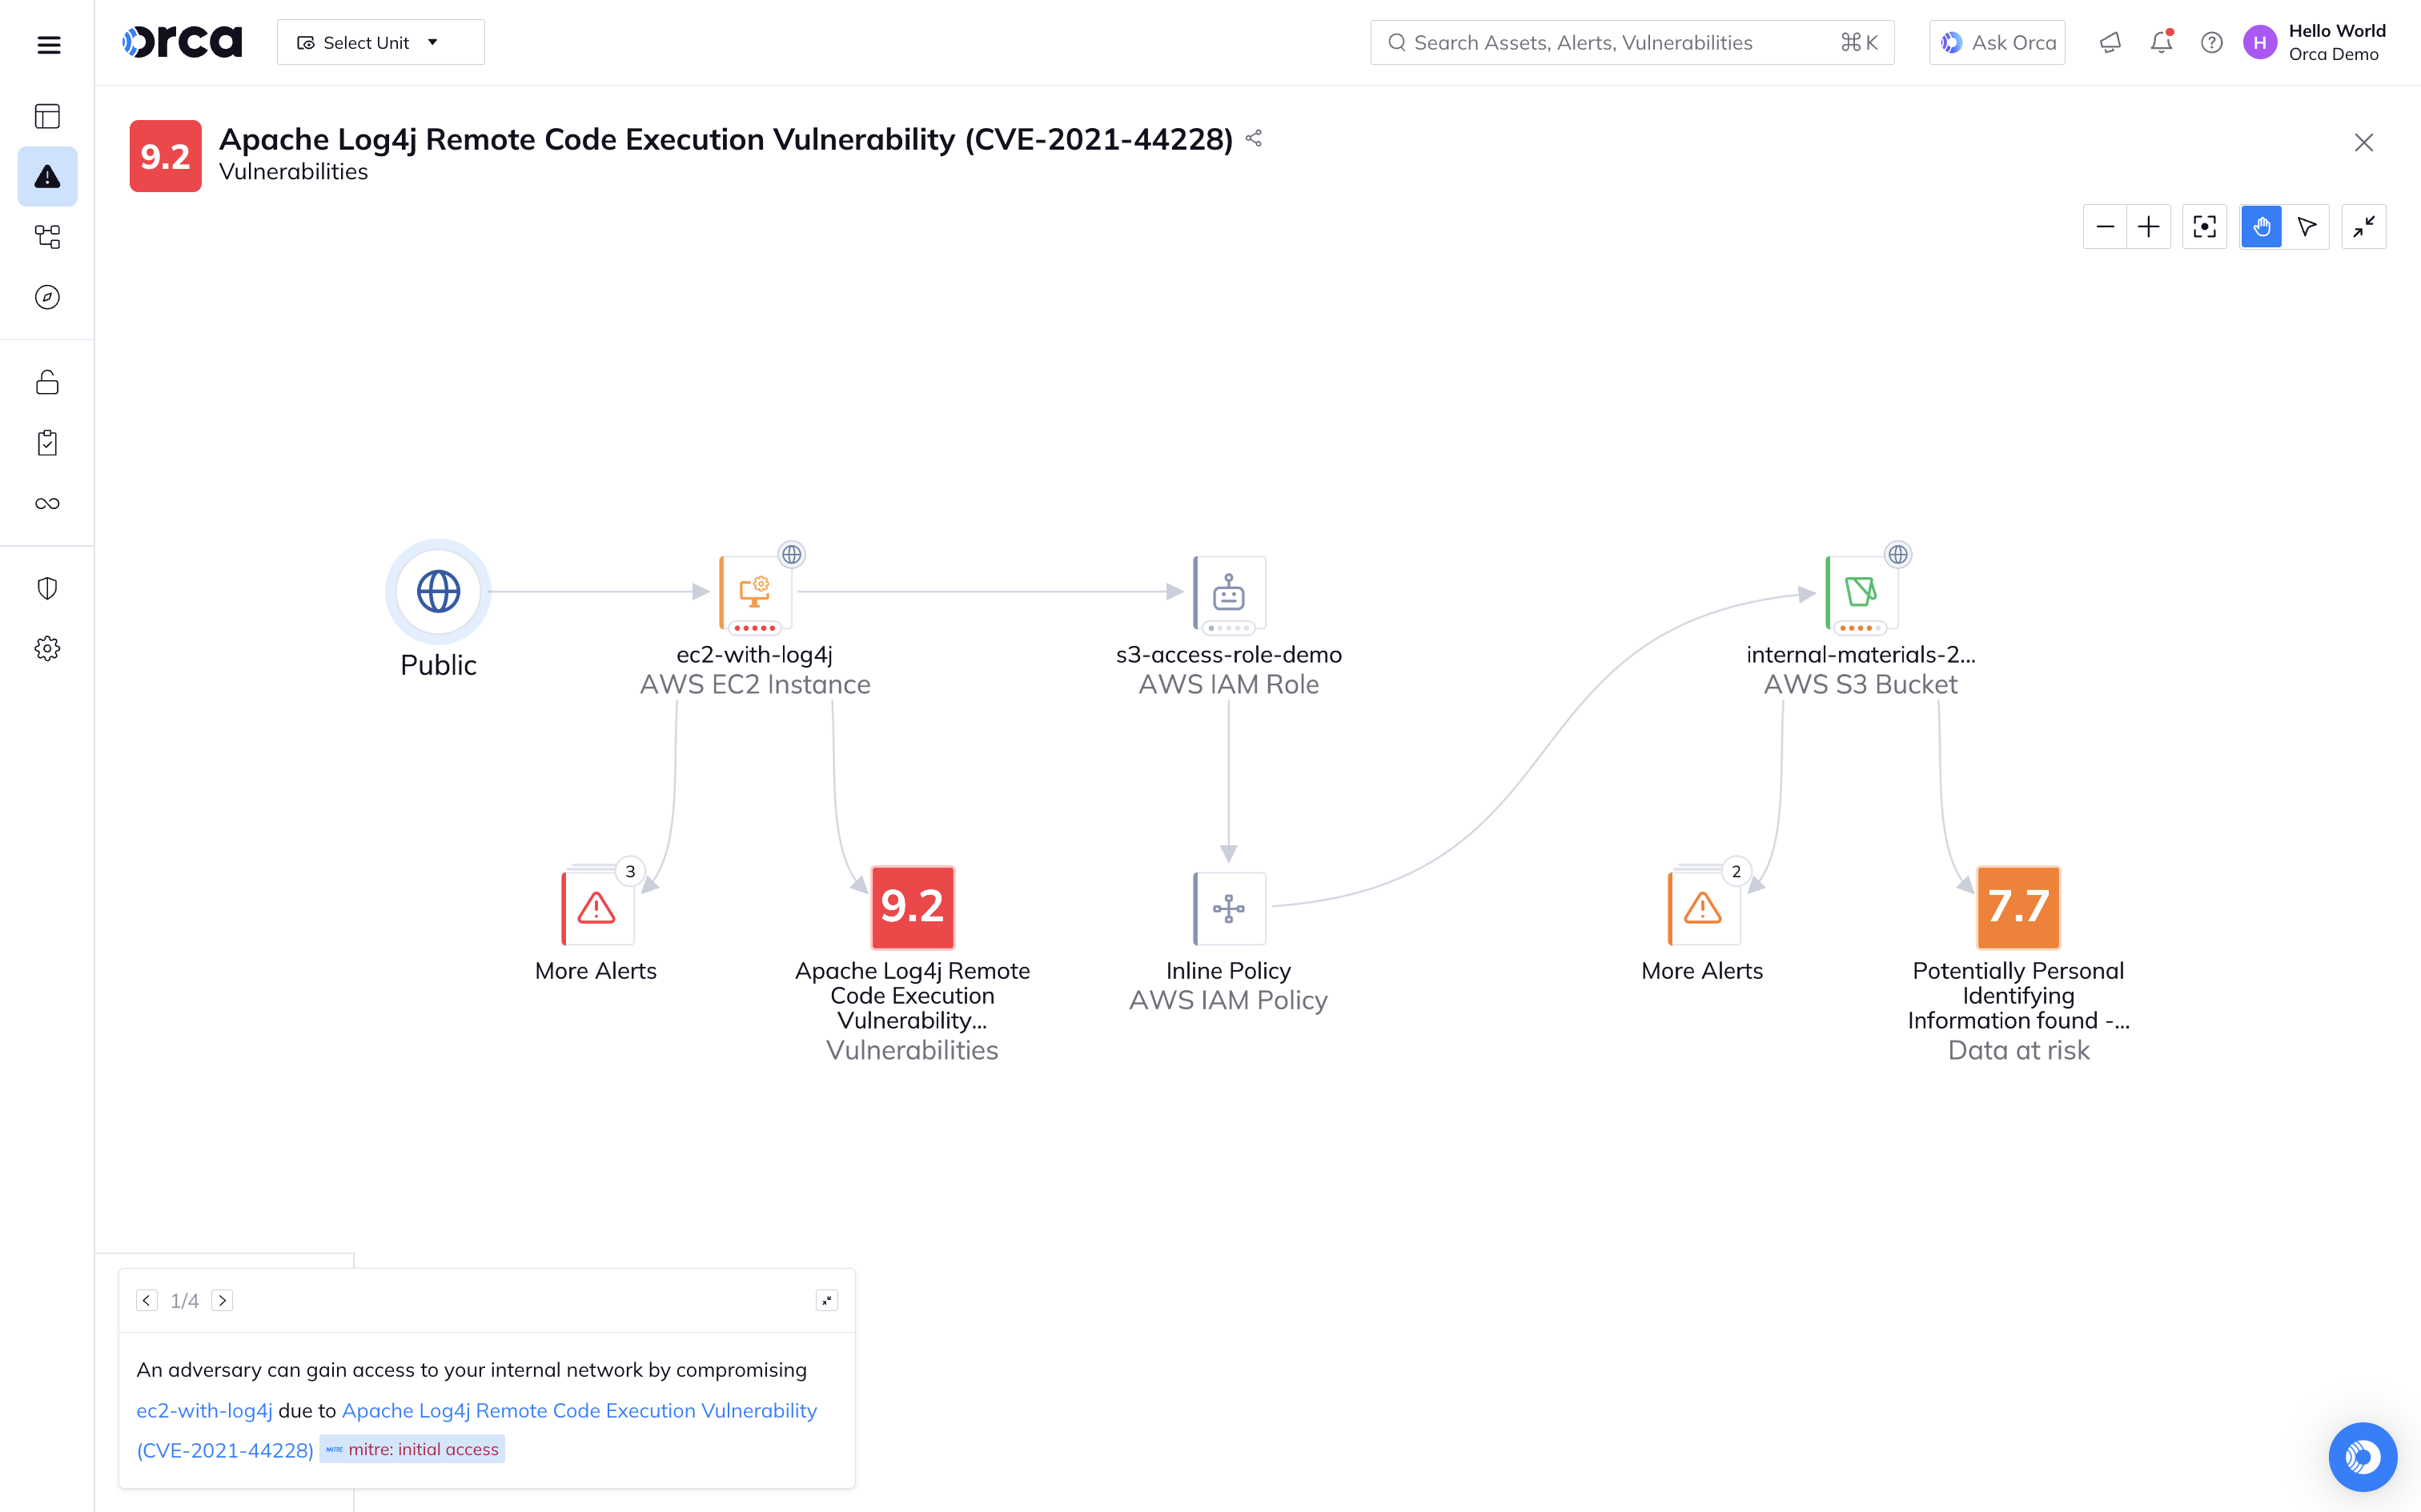
Hiérarchisez les risques et ciblez les remédiations stratégiques avec l'analyse des chemins d'attaque
Chaque alerte dans Orca reçoit un score dynamique reflétant plusieurs facteurs de risque, notamment le contexte de l'actif, les données sensibles exposées, les chemins d'attaque, et plus encore. Grâce à l'analyse des chemins d'attaque, Orca aide les équipes de sécurité à travailler plus intelligemment en mettant en évidence les risques de sécurité cloud qui :
- Mettent en péril leurs actifs métiers les plus critiques
- Font partie des chemins d'attaque les plus nombreux et les plus graves
- Affectent le plus grand nombre d'actifs cloud
- Sont exposés par le plus grand nombre d'actifs cloud
Regroupez automatiquement les alertes pour aligner l'effort de remédiation
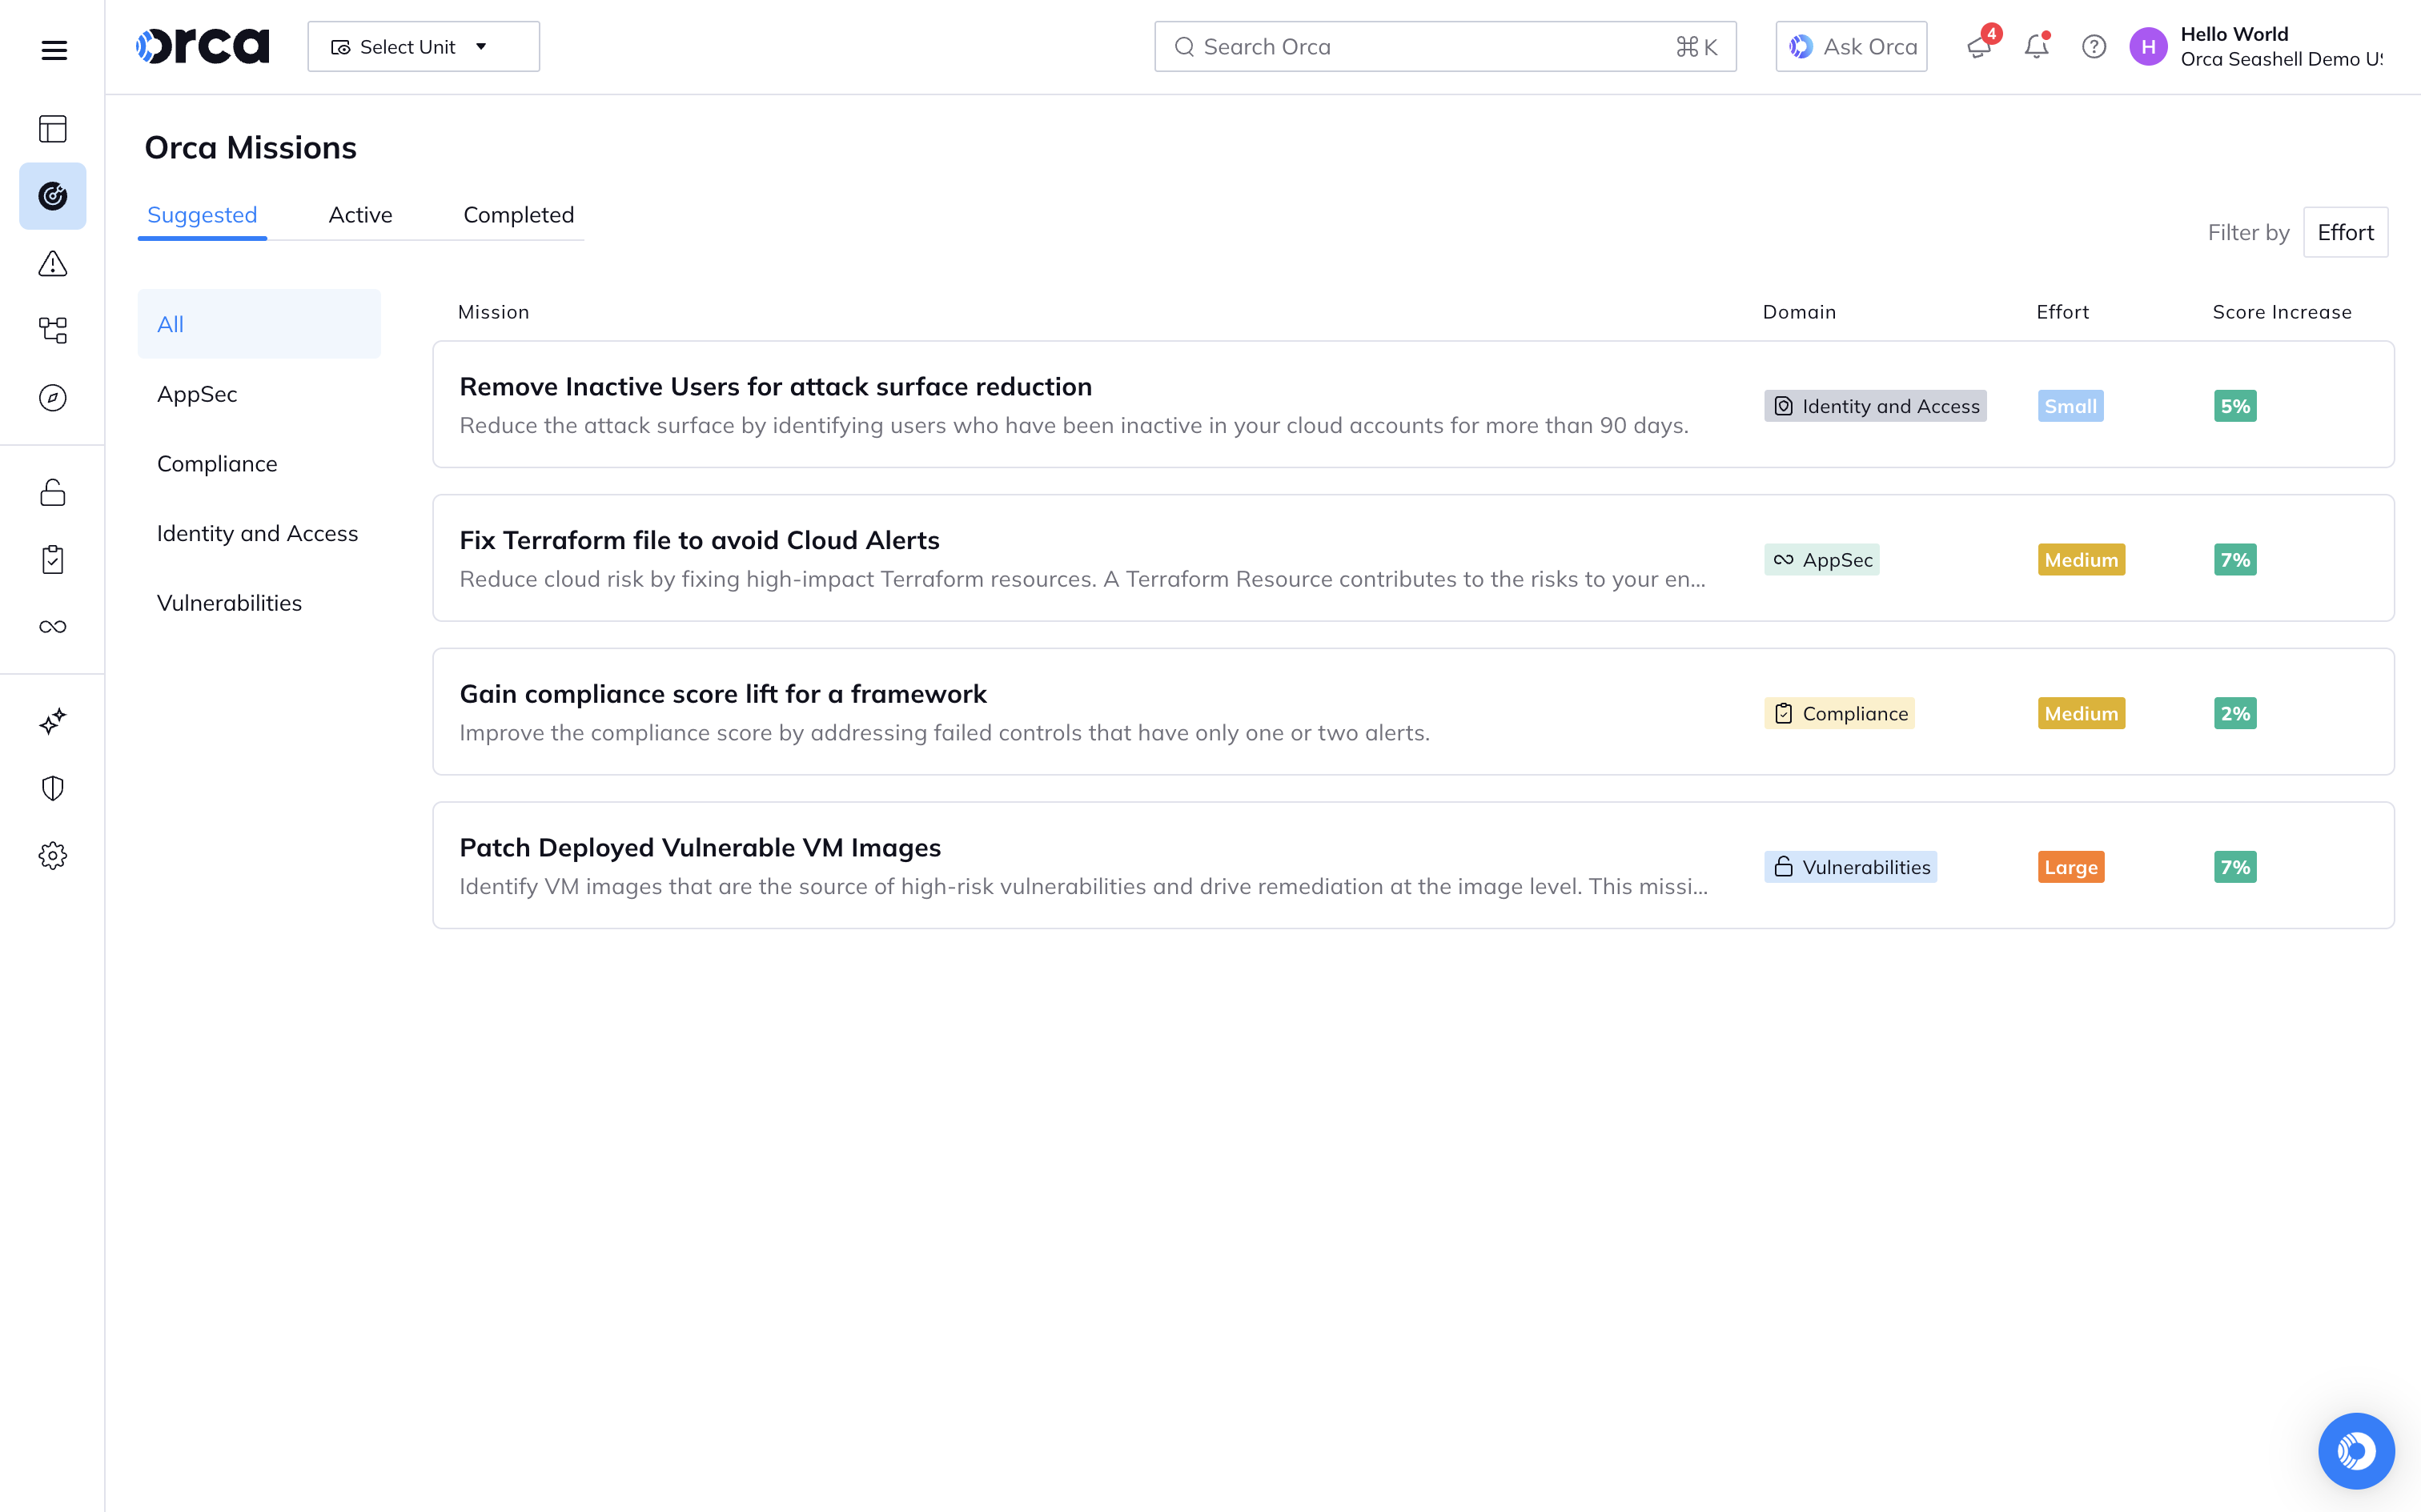
Orca regroupe les alertes en Missions pour offrir un workflow ciblé où les équipes peuvent gérer les responsabilités et les échéances des projets de remédiation. Que l'objectif soit de corriger une ressource Terraform qui est la cause profonde de centaines d'alertes ou d'améliorer un score de conformité, Orca Missions permet de se concentrer facilement sur les correctifs offrant le meilleur ROI.
Comblez le fossé entre la sécurité cloud et la sécurité applicative
Hiérarchisez les risques à travers les dépôts de code, l'infrastructure cloud et les workloads en runtime. Favorisez une meilleure collaboration entre les membres de l'équipe de sécurité et les développeurs en utilisant Orca pour faire le lien entre les risques cloud et les origines du code.
- Orca permet aux organisations d'appliquer des politiques de sécurité tôt dans le développement afin d'éviter que les problèmes n'atteignent la production.
- Exécutez automatiquement des contrôles de conformité et de sécurité dans le cadre du processus CI/CD, y compris le scan des templates IaC et des images de conteneurs.
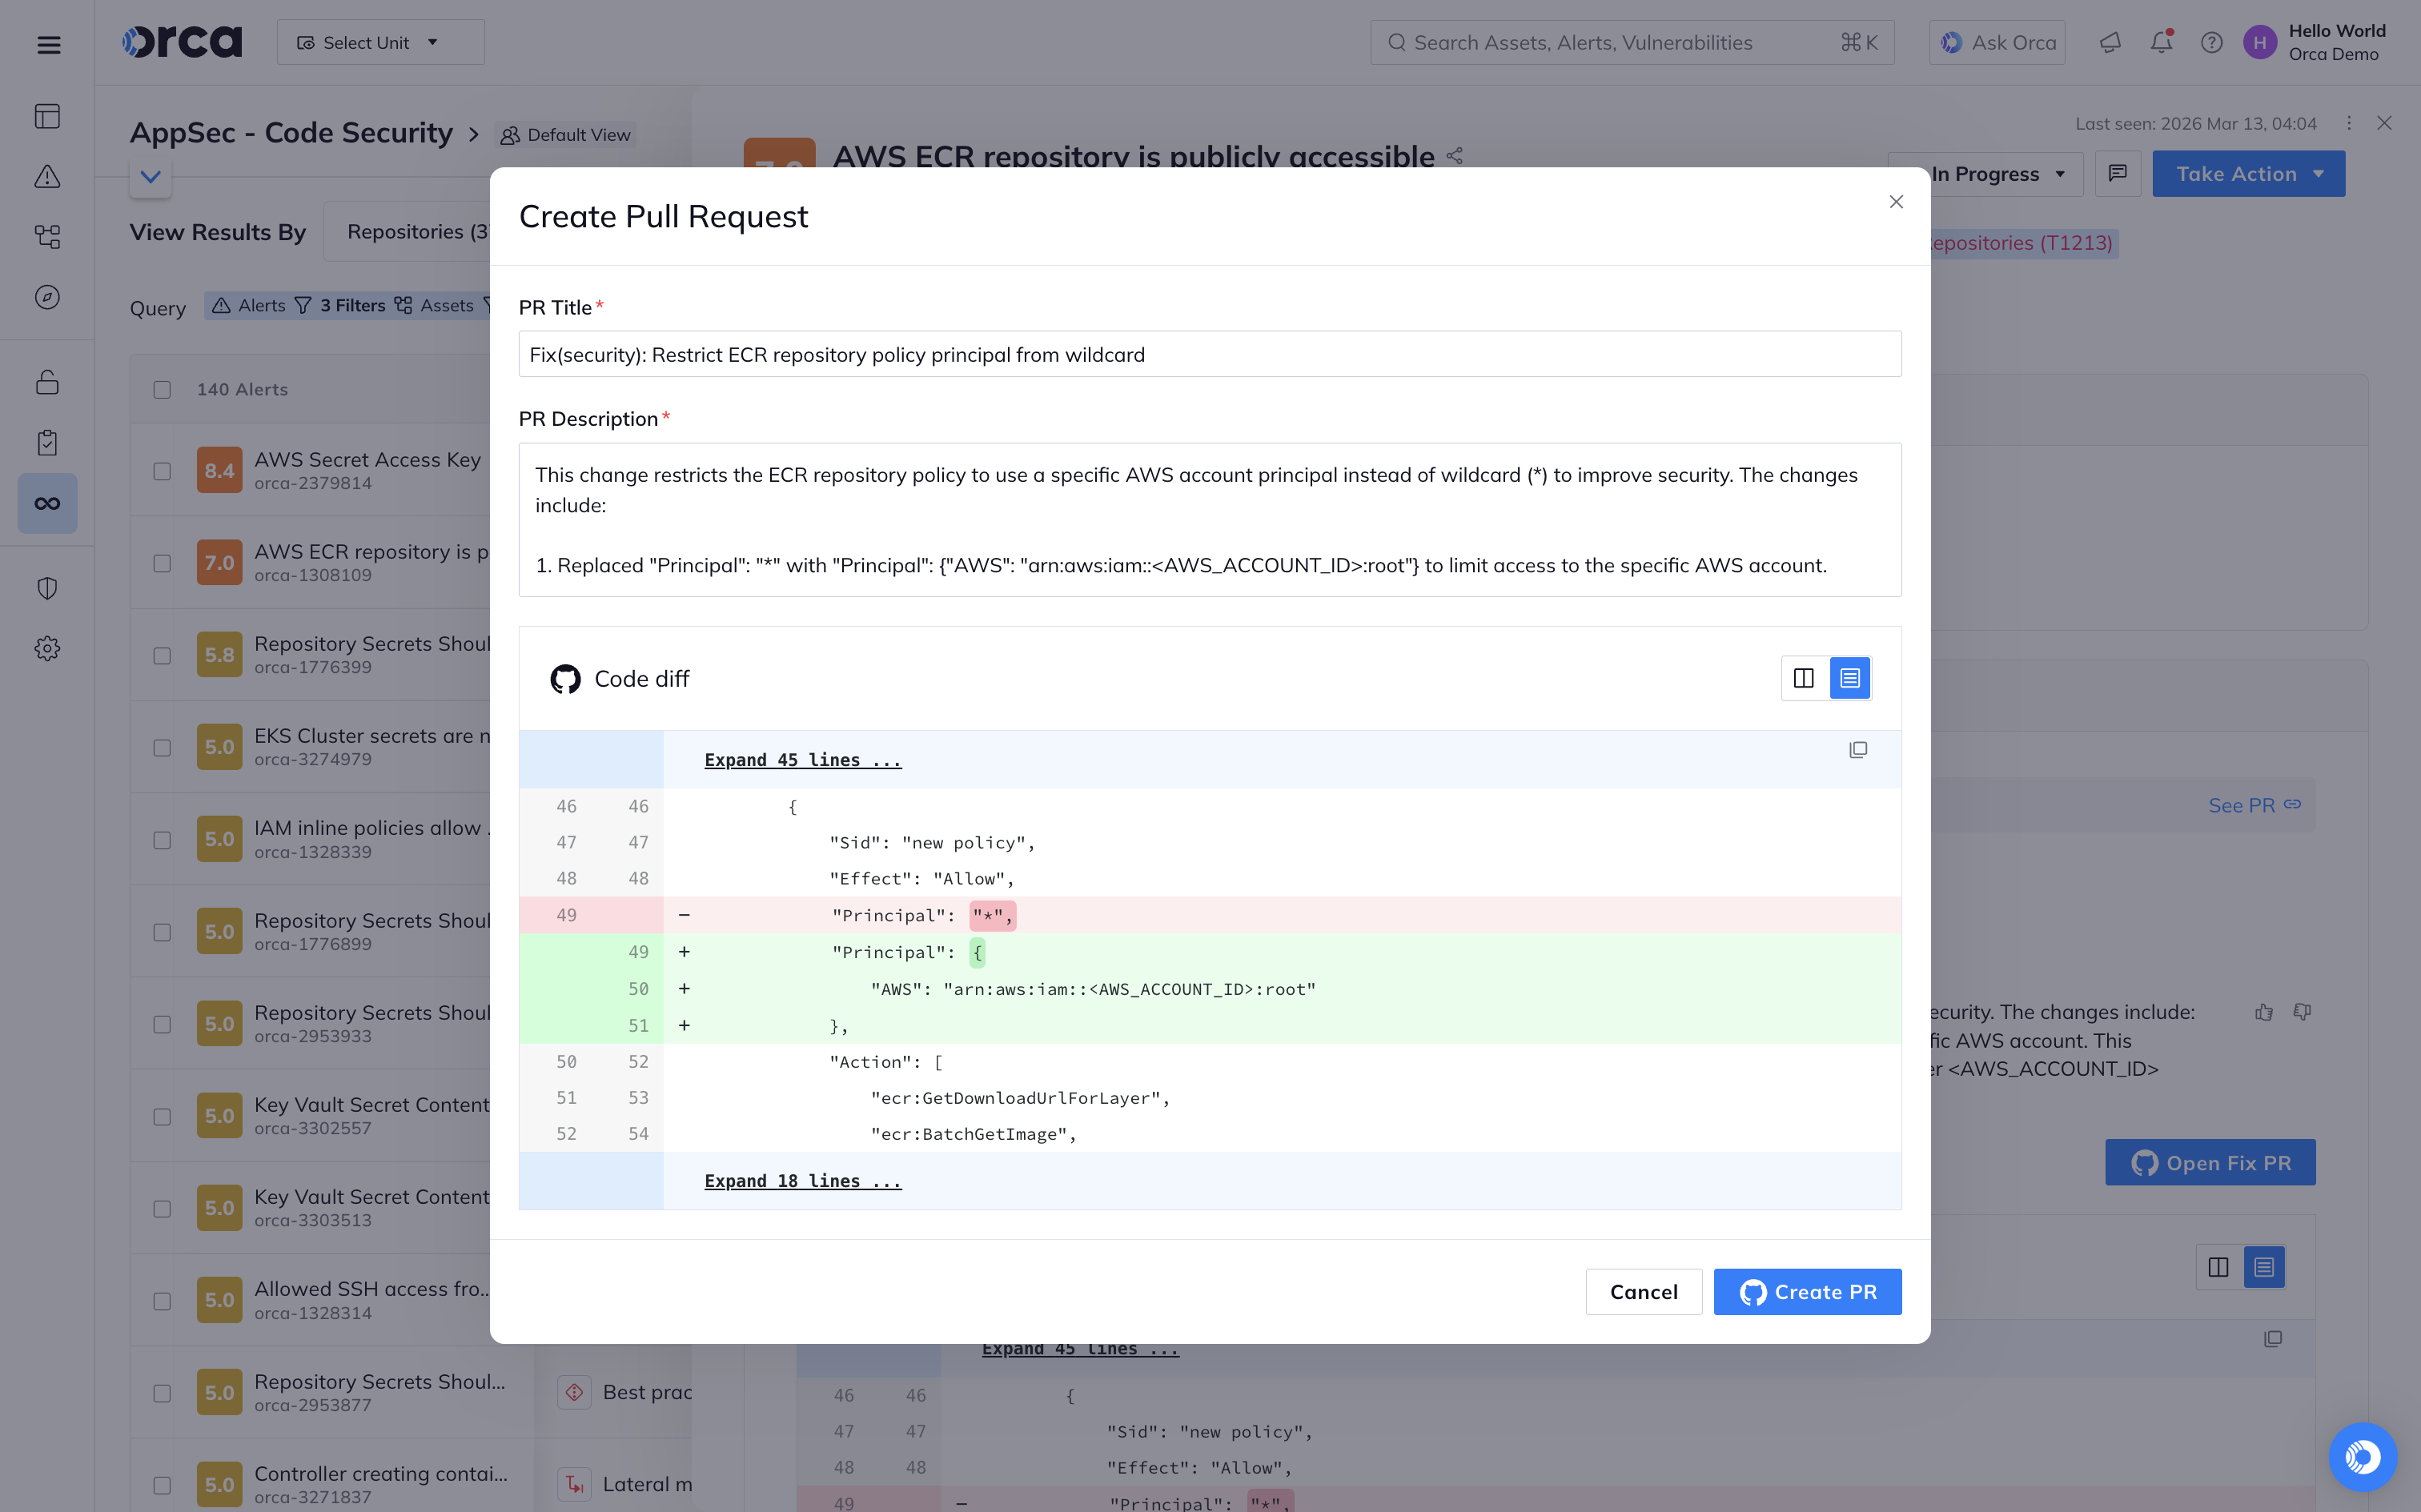
- Orca trace les résultats de l'environnement de production jusqu'à leurs origines dans le code, accélérant considérablement la remédiation des risques dans les applications cloud natives.
Accélérez les résultats de sécurité avec Orca AI
Orca AI simplifie le cycle de l'observation à l'action. Les équipes de sécurité cloud, DevOps et de développement accélèrent les résultats de sécurité grâce à 4 fonctionnalités clés, optimisées par Orca AI :
- AI Code Fixes : Accélérez la remédiation de la sécurité cloud en appliquant du code généré par l'IA pour l'IaC et la CLI ou en suivant les étapes dans la console.
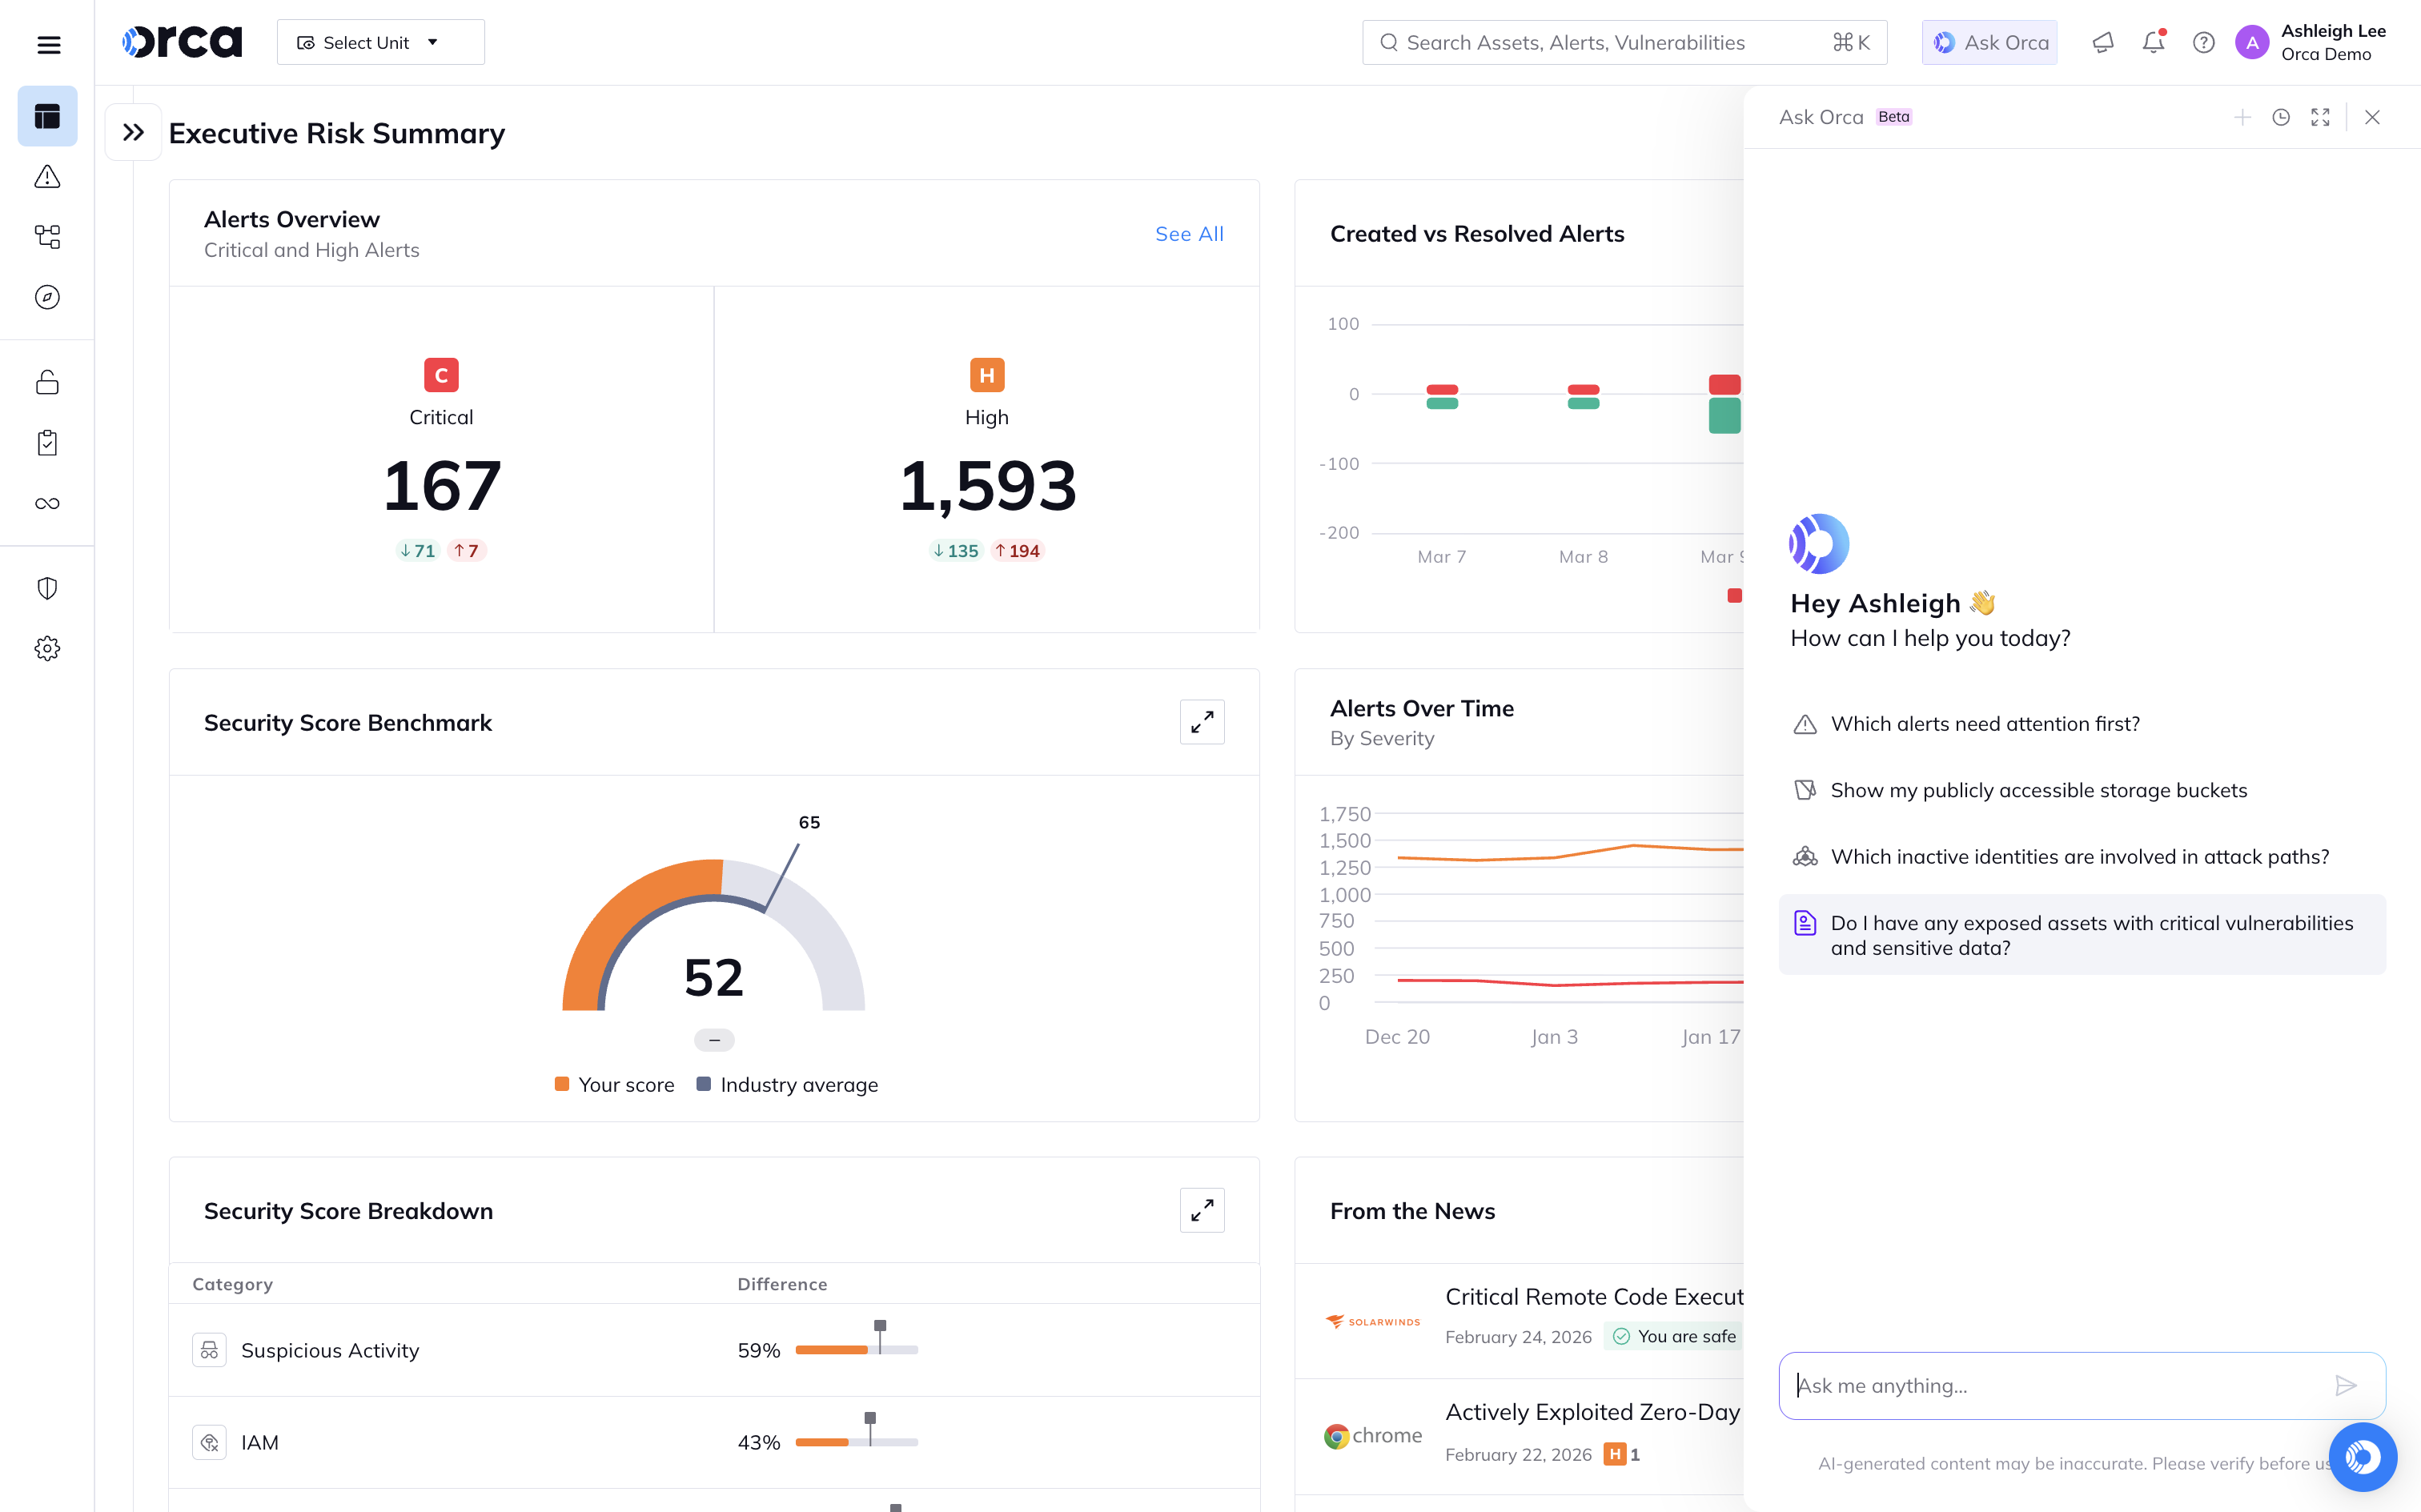
- AI Discovery : Transformez vos questions en requêtes grâce à une recherche intuitive d'actifs cloud, permettant aux équipes de toute l'organisation de prendre des décisions basées sur les données.
- Assistant IA : Tout le contexte d'Orca est à portée de main grâce à une expérience de chat simple et intuitive.
- Agents IA : Ces membres de l'équipe IA s'occupent de l'analyse, tirent des conclusions, partagent leur raisonnement et initient des workflows. Ils font le plus gros du travail pour que votre équipe puisse se concentrer sur des problèmes plus stratégiques.
Études de cas

« Depuis le début, la sécurité a toujours été l'un des piliers les plus importants pour C6 Bank. Orca nous aide à renforcer ce pilier. »

Austin, Texas
Publicité mobile
AWS, GCP
« Orca apporte de la valeur pratiquement dès le premier jour d'utilisation. Avec d'autres outils, nous attendons des mois pour en percevoir les bénéfices. »
Ressources associées


Guide du marché Gartner® 2025 pour CNAPP
Guide du marché Gartner® 2025 pour les plateformes de protection des applications cloud-native (CNAPP). Lisez le rapport pour découvrir pourquoi Gartner recommande que…
Qu'est-ce qu'une CNAPP (Cloud Native Application Protection Platform) ?
Table des matièresPoints clésIntroductionQu'est-ce que le CNAPP ? (Définition du CNAPP)Comprendre les applications cloud-nativesL'émergence du CNAPPComposants clés d'un CNAPP1. Posture de sécurité cloud…
Rapport GigaOm Radar 2025 pour les CNAPP : Orca Security nommé Leader
Rapport GigaOm Radar 2025 pour le CNAPP : Orca Security nommé leader Le cabinet d'analystes GigaOm a évalué 18 plateformes de protection des applications cloud-natives (CNAPP)…
Questions fréquentes
Une Cloud-Native Application Protection Platform (CNAPP) est une solution de sécurité cloud qui offre une couverture et une visibilité complètes sur les environnements multi-cloud, tout en détectant les risques sur l'ensemble de la pile technologique. Cela inclut les mauvaises configurations cloud, les accès d'identité mal gérés, les vulnérabilités et les workloads non sécurisés.
Désignés pour la première fois comme une catégorie de sécurité cloud par Gartner en 2020, les CNAPP sont apparus comme une alternative à de nombreux outils de sécurité cloud traditionnels, intégrant leurs capacités disparates dans une plateforme unique. Cela inclut le Cloud Workload Protection Platform (CWPP), le Cloud Security Posture Management (CSPM), le Cloud Infrastructure Entitlements Management (CIEM), ainsi que d'autres solutions telles que les outils de conformité, la sécurité des API et le Data Security Posture Management (DSPM).
Les CNAPP ont émergé pour répondre aux défis posés par l'utilisation de solutions de sécurité cloud traditionnelles cloisonnées. Les CNAPP offrent de nombreux avantages, notamment :
- Amélioration de la gestion des risques cloud : Les solutions CNAPP avancées centralisent les informations de sécurité cloud, contextualisent et hiérarchisent pleinement les risques, détectent les nouveaux problèmes et menaces, et fournissent des rapports, des analyses ainsi que des conseils de remédiation.
- Visibilité cloud complète : Les CNAPP agentless-first offrent une visibilité complète sur l'infrastructure cloud et les workloads, y compris les conteneurs et les fonctions serverless.
- TCO et coûts de licence réduits : En consolidant les outils autonomes, de nombreux CNAPP permettent aux organisations de réduire leurs dépenses de sécurité cloud.
- Conformité améliorée : Les CNAPP facilitent les efforts de conformité, réduisent les coûts et améliorent le respect des normes.
- Support pour le DevSecOps : Certains CNAPP proposent des capacités de sécurité « Shift Left » qui détectent les vulnérabilités, les mauvaises configurations, les secrets et les malwares tôt dans le cycle de vie du développement logiciel (SDLC), permettant de corriger les problèmes avant leur mise en production. Cela réduit les coûts de développement, accélère la production et atténue les frictions entre les équipes de sécurité et de développement.
Les CNAPP gèrent les risques et les problèmes de conformité sur l'ensemble du parc cloud d'une organisation, y compris les environnements multi-cloud. Les CNAPP effectuent les activités suivantes pour assurer une visibilité, une couverture et une protection complètes :
- Fournir un inventaire complet des actifs cloud : Suivre et présenter un inventaire détaillé des actifs et applications cloud.
- Détecter les risques cloud et générer des alertes : Identifier tous les risques et problèmes de conformité dans l'environnement cloud, créer des alertes et hiérarchiser les problèmes pour remédiation.
- Surveiller en continu : Surveiller l'environnement cloud en permanence pour découvrir de nouveaux actifs, problèmes et risques.
- S'intégrer aux outils de productivité et de sécurité : Communiquer avec les outils courants de sécurité et de productivité (ex : SIEM, systèmes de ticketing, outils de développement, etc.) pour rationaliser et améliorer les workflows.
- Reporting : Générer des rapports pour aider aux efforts de conformité, aux communications internes et externes, et à d'autres fins.
Le CNAPP combine en réalité les capacités de CSPM (détection des mauvaises configurations et de la conformité), de CWPP (détection des vulnérabilités, des logiciels malveillants et des secrets exposés dans les workloads basés sur le cloud à travers les machines virtuelles (VM), les conteneurs et les fonctions serverless), de CIEM (gestion des droits d'accès et des permissions pour vos ressources cloud), du Data Security Posture Management (DSPM), de la sécurité des conteneurs et de Kubernetes, de la sécurité des API, et plus encore.
La plateforme Orca Cloud Security a été conçue dès le départ comme une plateforme cloud native véritablement unifiée : une plateforme unique qui offre une couverture à 100 %, détecte les risques à chaque couche de votre parc cloud et offre une vision d'ensemble pour identifier efficacement les risques les plus critiques sur lesquels les équipes de sécurité doivent se concentrer.
Comme Orca est agentless-first, la plateforme se déploie en quelques minutes sans interruption de service et sans impact sur les performances des workloads ou les workflows DevOps—tout en maintenant une visibilité totale à mesure que votre parc cloud évolue. En plus des conteneurs, du serverless et de l'infrastructure cloud, Orca détecte et surveille les workloads inactifs, en pause et arrêtés, les systèmes orphelins et les appareils qui ne peuvent pas supporter d'agents.
Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.