

Cloud Detection & Response
Interceptez les attaques cloud et IA au moment où elles se produisent
Orca détecte les menaces actives à travers vos workloads cloud et IA en temps réel, connecte chaque signal dans une seule histoire d'attaque et donne à votre équipe le contexte nécessaire pour contenir le rayon d'impact avant qu'il ne s'étende.
Le défi
La détection sans contexte n'est que du bruit supplémentaire
Les environnements cloud et IA génèrent des alertes plus rapidement que n'importe quelle équipe ne peut les trier. Le plus difficile n'a jamais été de détecter que quelque chose s'est produit — c'est de savoir quels signaux correspondent à une attaque réelle, jusqu'où elle s'est propagée et ce qu'il faut faire avant qu'elle ne s'étende.
Les outils de détection déclenchent des milliers d'alertes déconnectées, laissant aux analystes le soin de reconstruire manuellement ce qui s'est réellement passé.
Les menaces au runtime se cachent dans les workloads, les conteneurs et les systèmes d'IA sur lesquels les outils ponctuels n'ont jamais eu de visibilité.
Le temps qu'un incident soit compris, l'attaquant a déjà bougé — l'investigation accuse un retard sur la brèche.
Orca Security nous a aidés à réduire notre risque de sécurité global de 35 % grâce à une meilleure gestion des vulnérabilités et à la détection des menaces. Nous avons également constaté une diminution de 20 % des vulnérabilités critiques. »
Barak Blima
Chief Information Security Officer chez CHEQ
Valeur commerciale validée
outils hérités remplacés
Réduction du volume d'alertes
Économies opérationnelles annuelles
Retour sur investissement
Déploiement moyen
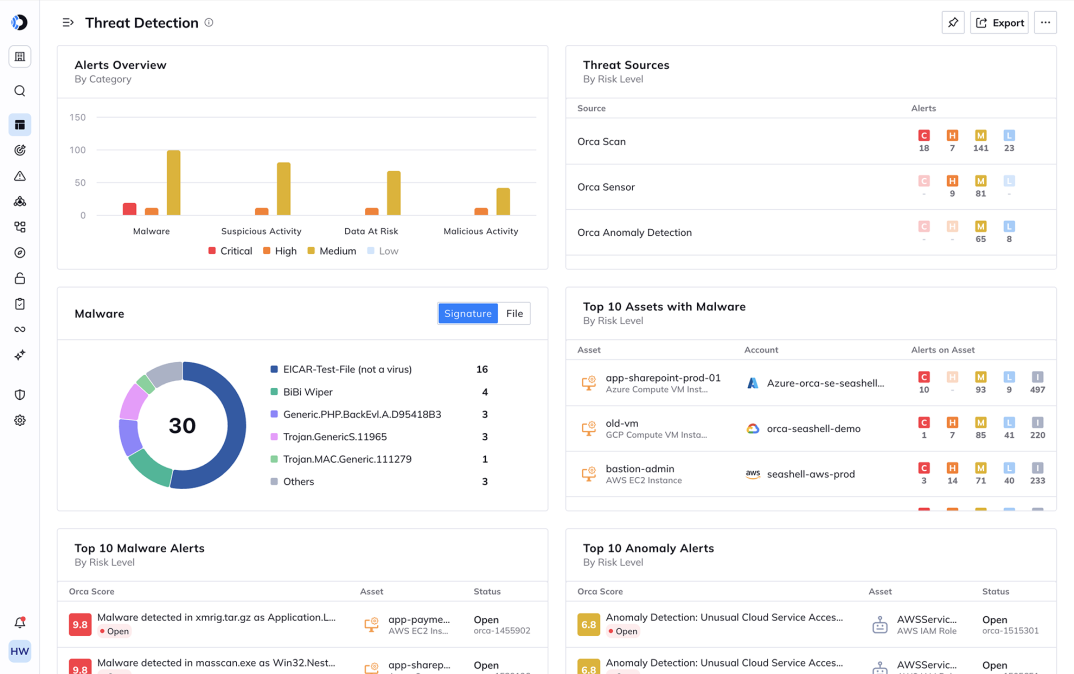
Interceptez les menaces actives au moment même de leur exécution
Cessez de découvrir les brèches lors du post-mortem de la semaine suivante. Orca surveille vos workloads en cours d'exécution, vos conteneurs et vos systèmes d'IA en temps réel via l'Orca Sensor, faisant remonter les menaces actives — processus suspects, mouvement latéral, tentatives d'exfiltration de données — à mesure qu'elles surviennent. Comme chaque détection arrive dans l'Unified Data Model, votre équipe ne voit pas seulement qu'une alerte s'est déclenchée, mais aussi ce qu'elle peut atteindre.
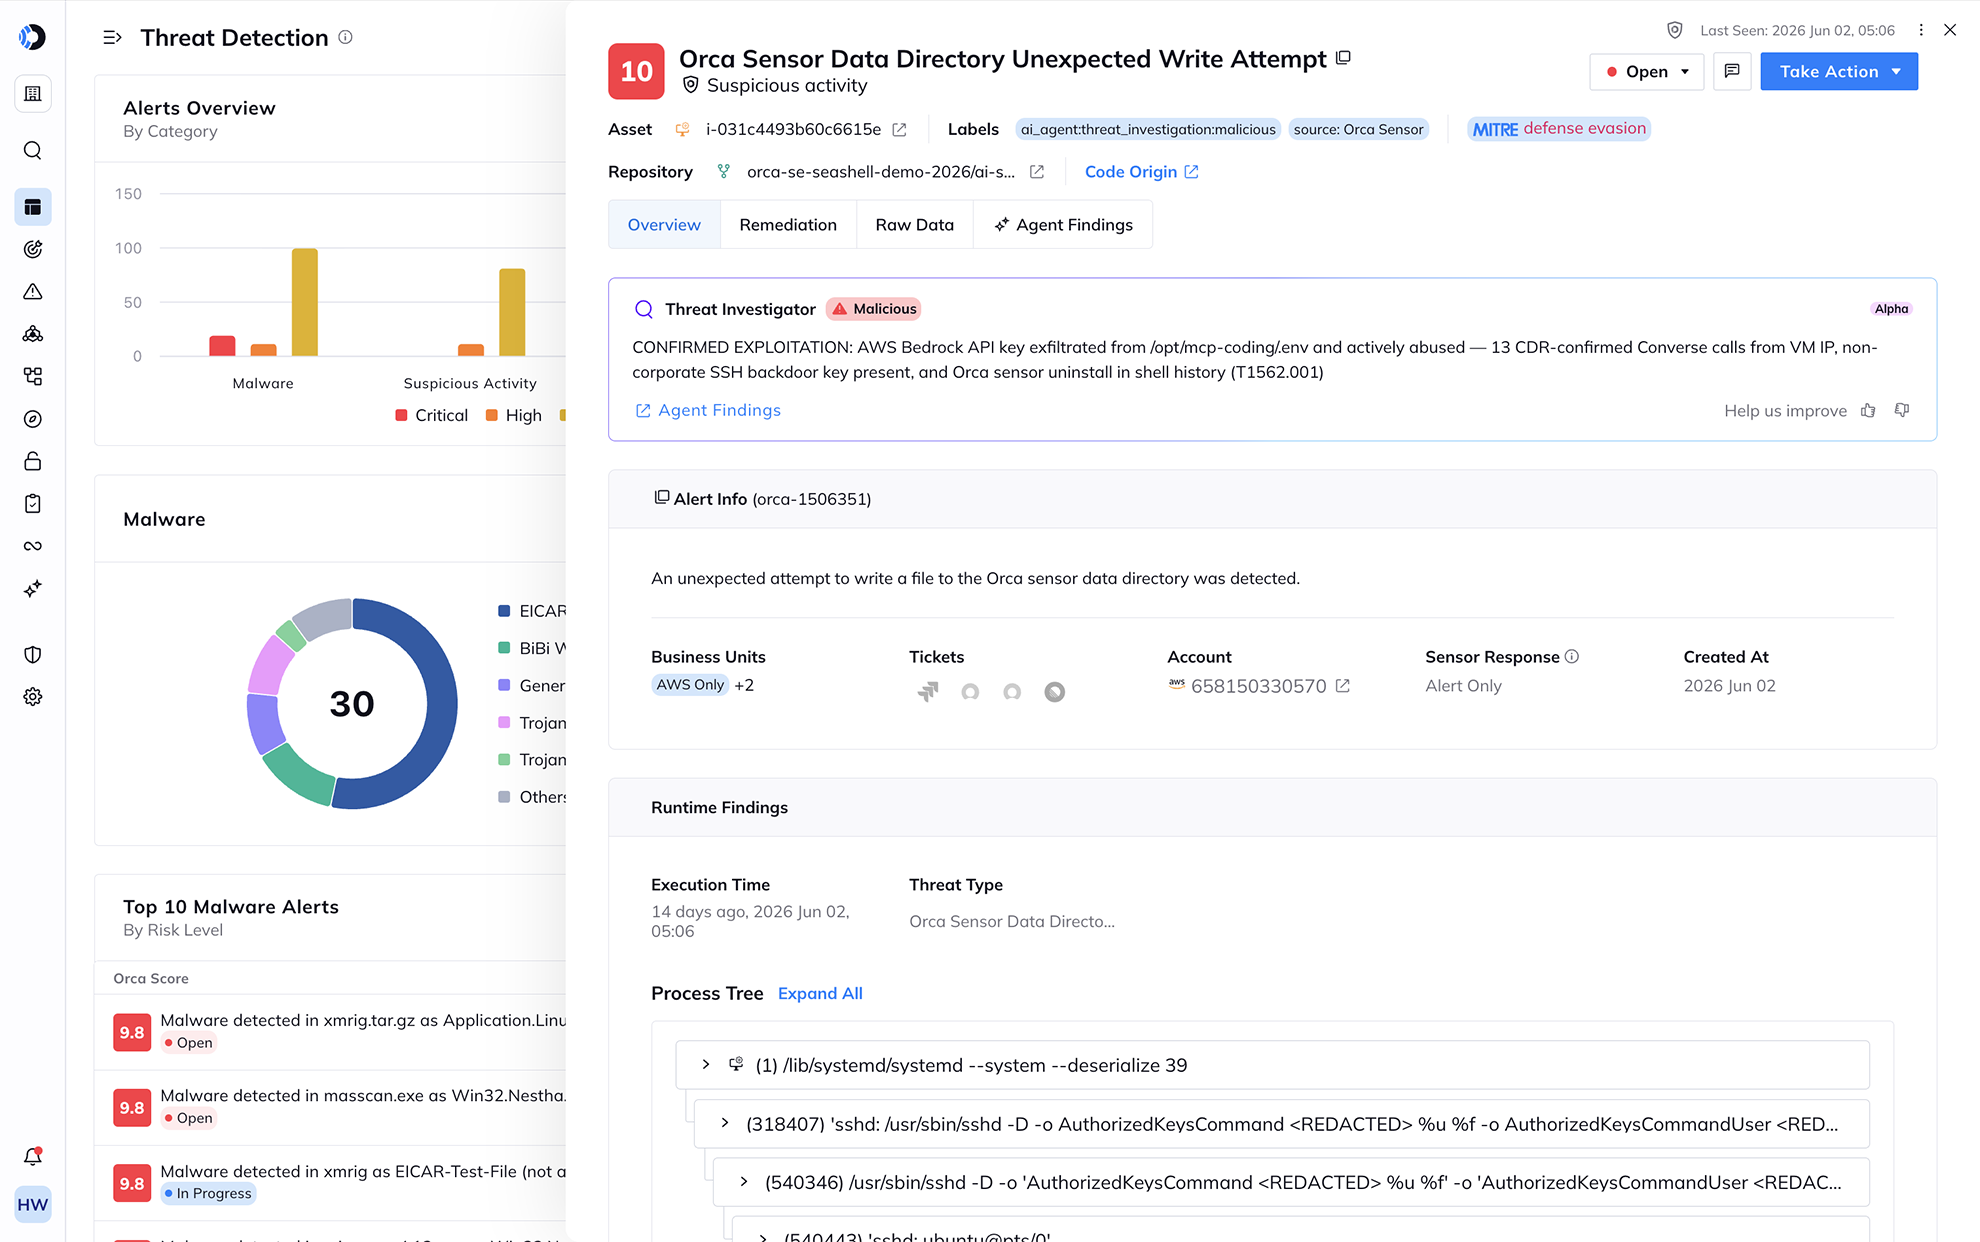
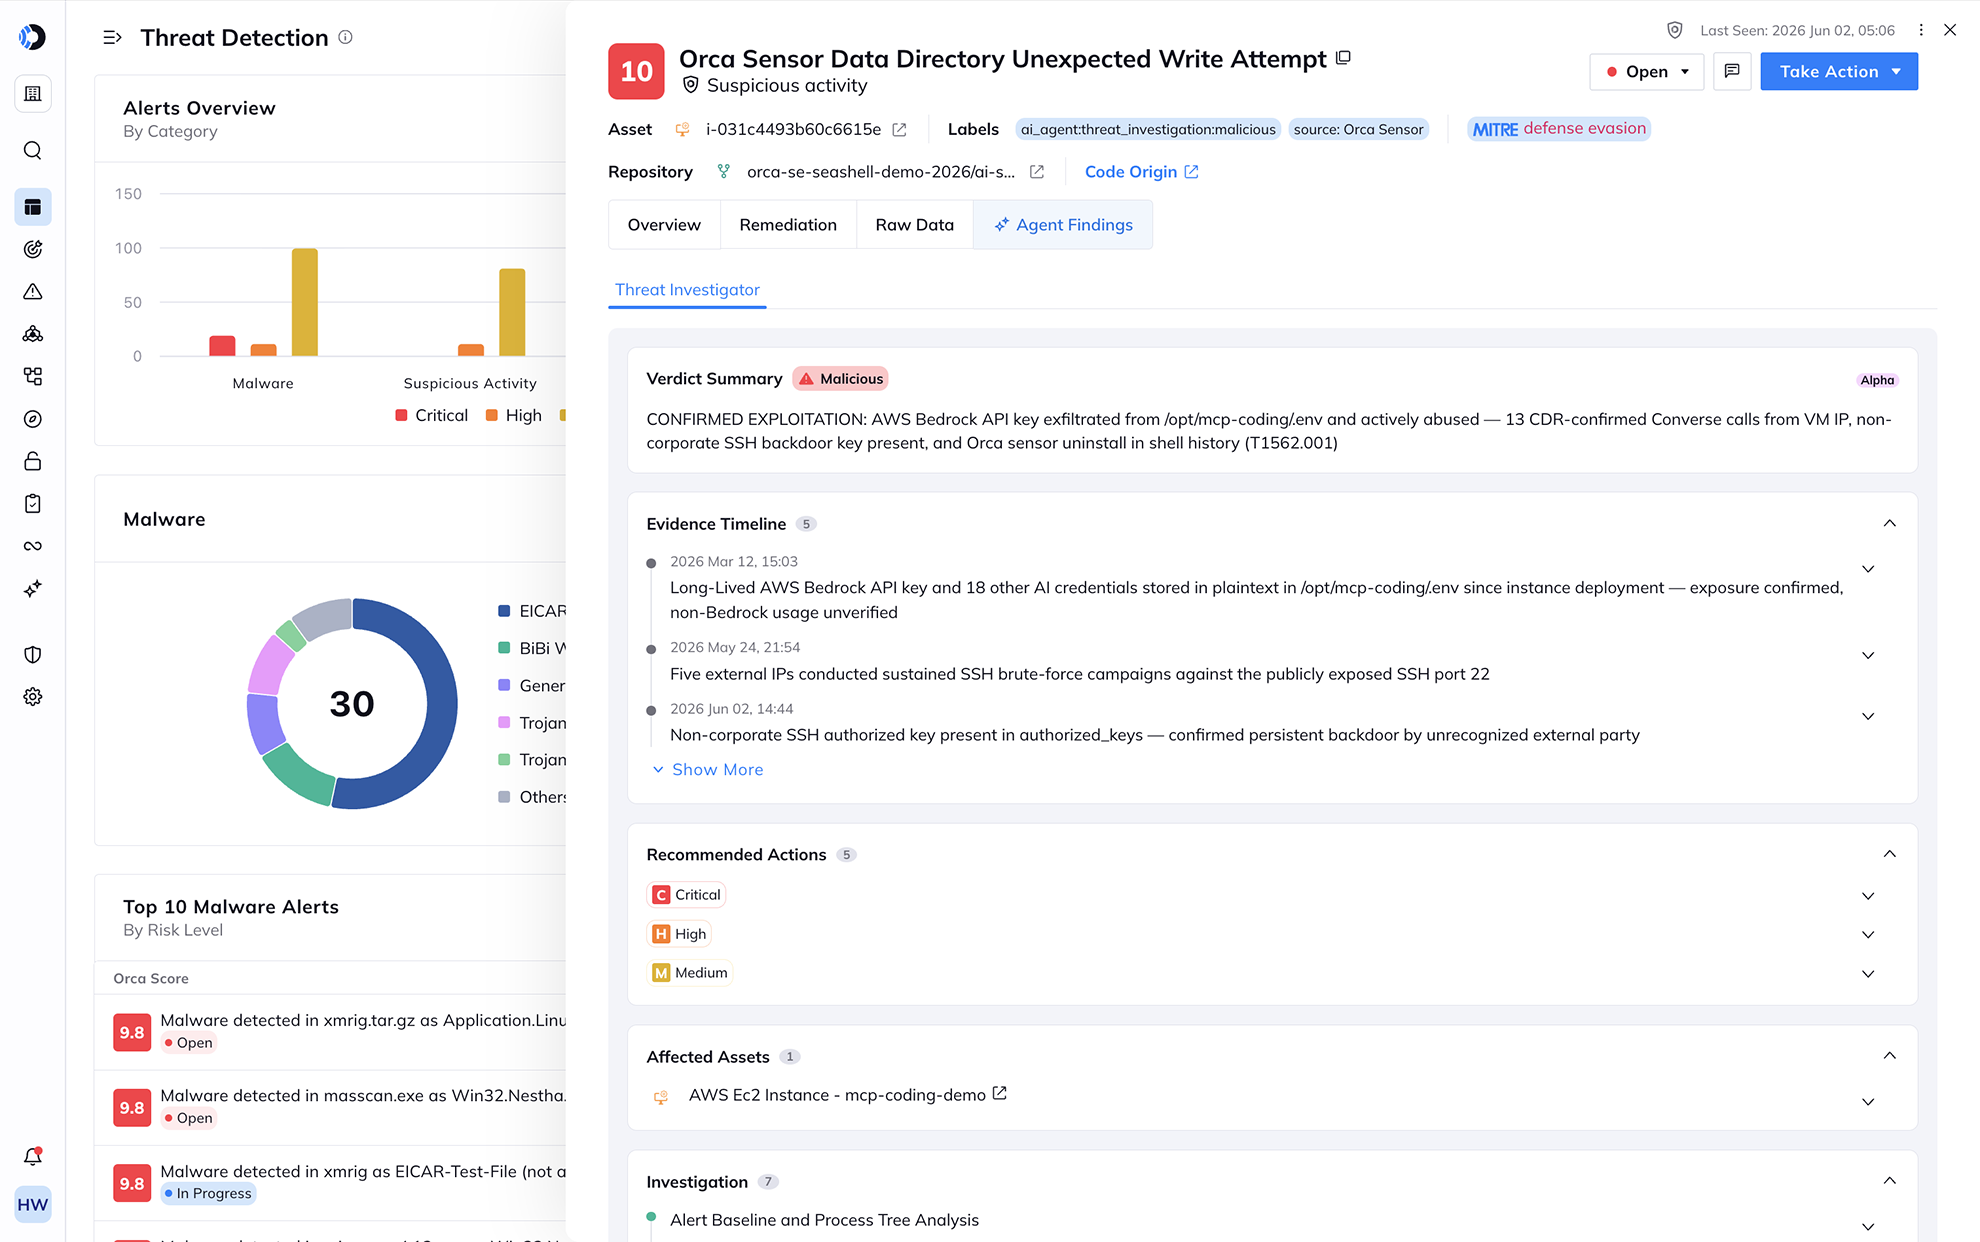
Investiguez en quelques minutes avec un analyste IA dans l'équipe
Les équipes réduites ne peuvent pas trier manuellement chaque alerte, et les alertes réelles n'attendent pas. Le Threat Investigation Agent contextualise automatiquement les détections, reconstruit la séquence des événements et propose la cause profonde probable — transformant des heures de corrélation manuelle en un point de départ sur lequel vos analystes peuvent agir immédiatement. Il démultiplie la capacité de votre équipe actuelle.
Propulsé par Orca
Le contexte du risque pour faire évoluer la sécurité du cloud en toute confiance
Comprenez ce qui est au cœur de la plateforme Orca pour que votre équipe puisse voir comment les résultats se connectent, lesquels créent une exposition réelle et où agir en priorité.

Analyse agentless sur chaque charge de travail.

Observabilité et protection du runtime.

Le moteur de raisonnement pour les agents d'IA, les workflows et les assistants.

Corrélation des risques pour guider l'action avec du contexte, pas seulement des points de données disparates.

Score dynamique et analyse du chemin d'attaque.
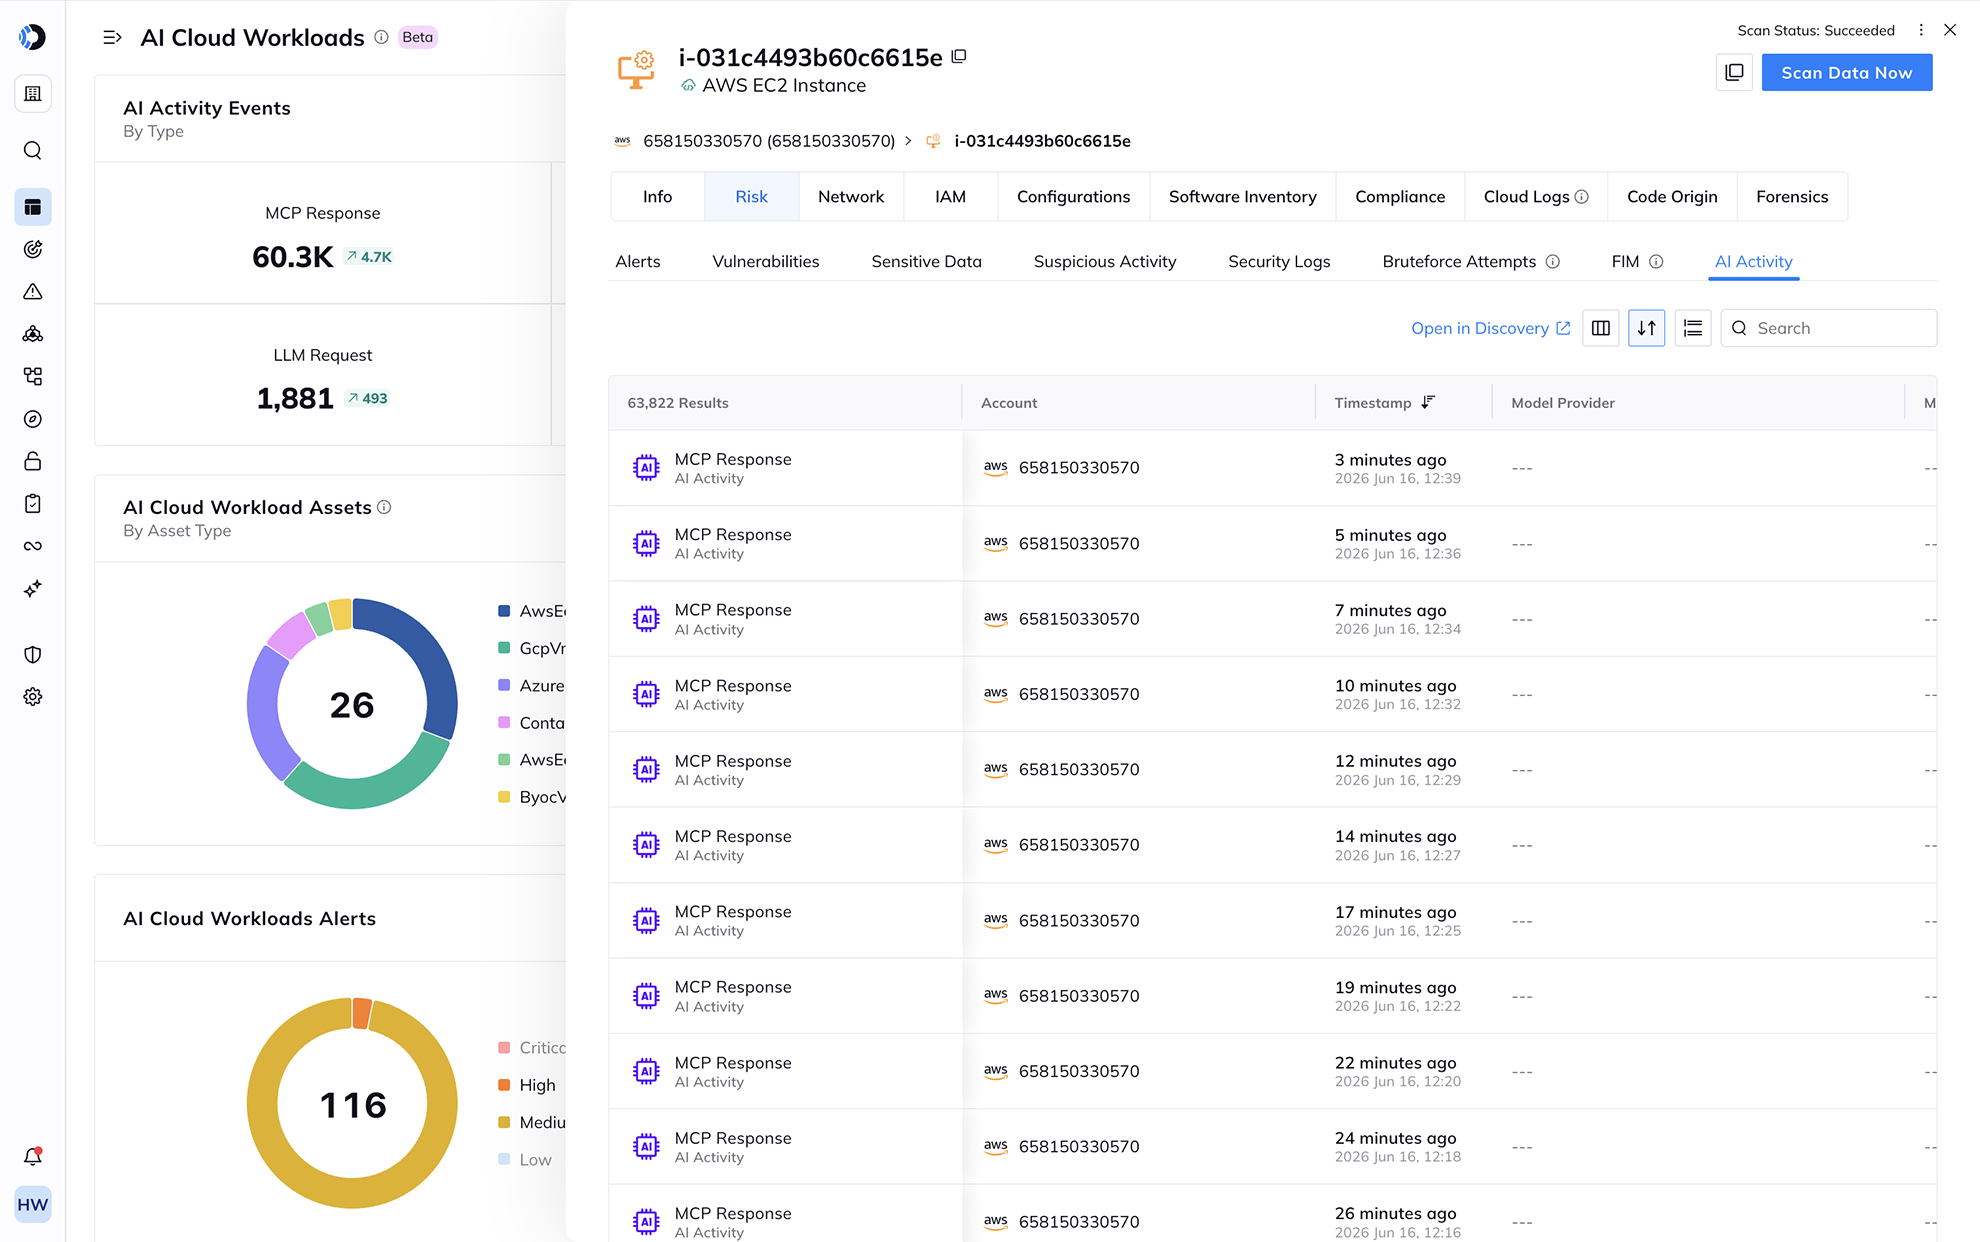
Surveillez ce que les attaquants touchent, y compris les workloads d'IA
Orca surveille en continu les journaux cloud et l'activité runtime sur l'ensemble de votre parc et signale les malwares, les comportements anormaux et les indicateurs de menaces connus partout où ils apparaissent. Le SideScanning agentless offre une visibilité complète sur la posture ; l'Orca Sensor ajoute le signal runtime en temps réel là où la détection active l'exige.
Répondez au sein des flux de travail que vous utilisez déjà
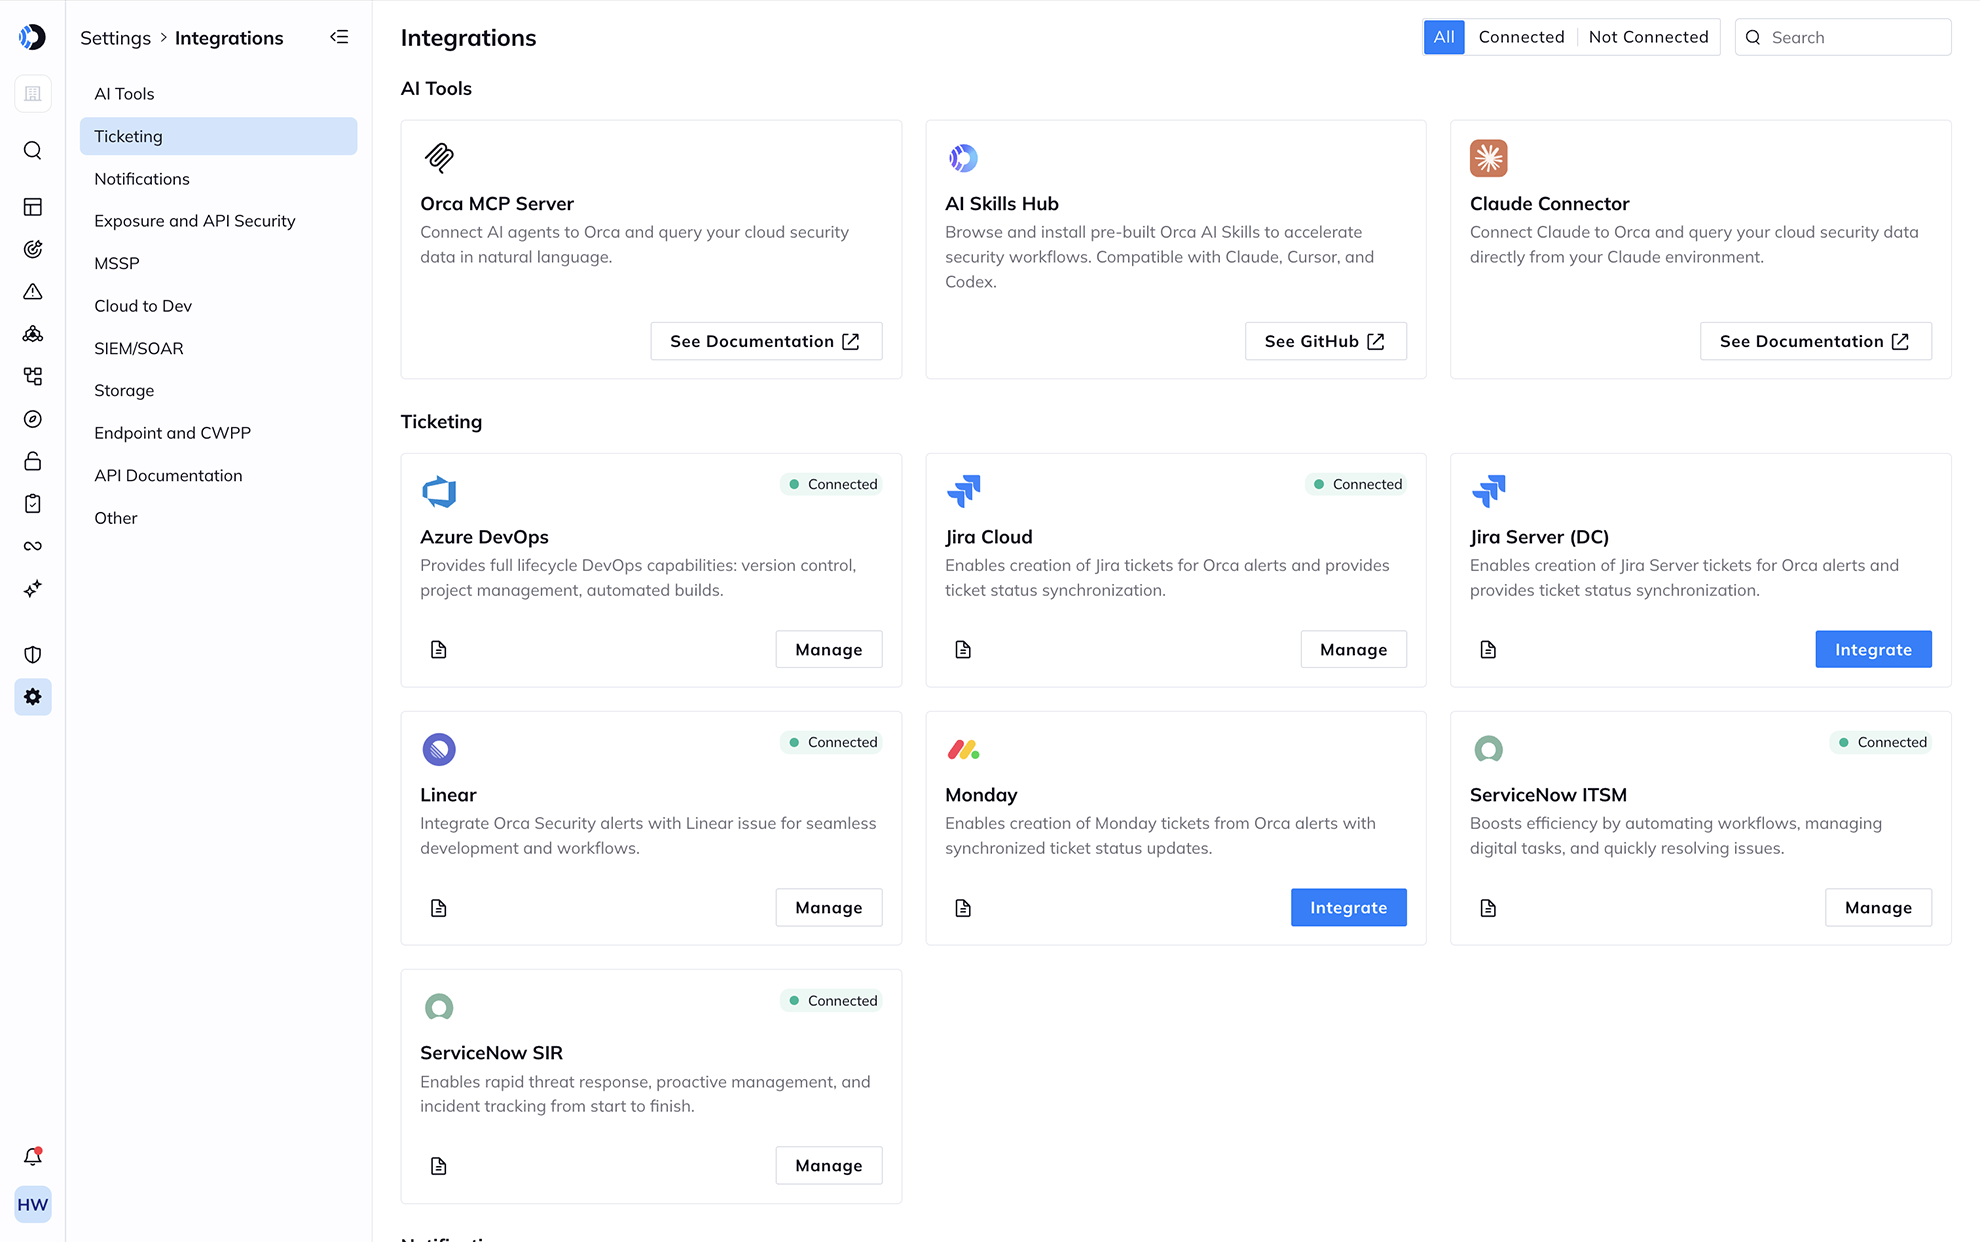
Une détection qui reste dans un tableau de bord n'est pas une réponse. Orca achemine les résultats directement dans vos flux de remédiation et de ticketing existants, et prend en charge l'auto-remédiation pour des scénarios définis — ainsi, le confinement commence dès qu'une menace est confirmée, sans changement de contexte ni transfert manuel. La réponse fait partie intégrante du processus que votre équipe exécute déjà.
Ressources associées


Rapport 2025 sur l'état de la sécurité cloud
Recherche approfondie Rapport 2025 sur l'état de la sécurité du cloud Chasser les menaces à l'ère du risque incessant Obtenir le rapport Des milliards…
Questions fréquentes
La plateforme Orca Security assure une surveillance 24h/24 et 7j/7 des journaux des fournisseurs de cloud et des flux de threat intelligence. Orca ingère ces informations et les intègre à nos connaissances sur les risques existants dans tout le parc cloud et sur l'emplacement des actifs les plus critiques d'une organisation. Cela permet à Orca de détecter rapidement les événements potentiellement dangereux nécessitant une attention immédiate.
Avec la solution CDR d'Orca, vous pouvez détecter, investiguer et répondre aux attaques cloud en cours :
- Détecter : recevez des alertes prioritaires sur les événements qui mettent en danger vos actifs les plus critiques.
- Investiguer : obtenez rapidement des informations sur les événements de sécurité, notamment s'ils sont malveillants et s'ils menacent vos actifs critiques.
- Répondre : remédiez rapidement aux attaques cloud en cours grâce à des étapes de remédiation automatisées et des intégrations.
Orca détecte et priorise un large éventail de risques de sécurité cloud, incluant les vulnérabilités, les mauvaises configurations, les malwares, le risque de mouvement latéral, les données sensibles exposées, les risques d'API, les risques liés à l'IA, les identités sur-privilégiées, et plus encore.
Contrairement aux solutions qui se contentent de signaler la gravité de chaque problème de sécurité isolé, l'approche multidimensionnelle d'Orca hiérarchise les risques sur la base d'une évaluation consolidée de plusieurs facteurs :
- Gravité : De quel type de menace s'agit-il ? Quel est le score CVSS et EPSS ?
- Exploitabilité : Est-il facile pour quelqu'un d'exploiter ce risque ?
- Accessibilité : L'actif est-il exposé au public ? Existe-t-il un risque de mouvement latéral ?
- Impact métier : L'actif est-il critique pour l'entreprise ? Contient-il des PII ou est-il adjacent à des actifs qui en contiennent ?
Les solutions alternatives au CDR incluent :
- Endpoint Detection and Response (EDR) : les solutions EDR traitent les terminaux comme des vecteurs d'attaque potentiels. Elles utilisent des agents pour enregistrer l'activité des terminaux et identifier les menaces potentielles, et s'appuient sur la détection d'anomalies, le machine learning et d'autres approches.
- Network Detection and Response (NDR) : l'NDR détecte les menaces en analysant le trafic réseau de l'organisation. Les solutions NDR recherchent des menaces potentielles basées sur des protocoles anormaux ou non autorisés, l'utilisation des ports, des horaires et des tailles de transfert inhabituels, et plus encore.
- Threat Detection & Response (TDR) : le TDR rassemble généralement les informations les plus pertinentes pour une menace actuelle. Les outils TDR pour terminaux enregistrent les données sur une menace identifiée ou analysent si un événement ou un processus constitue une menace. Les TDR analytiques exploitent les données existantes et appliquent des analyses pour identifier les menaces.
- Extended Detection & Response (XDR) : les plateformes XDR détectent les menaces en ingérant les données des agents de terminaux, les informations au niveau du réseau et les journaux des appareils.
Cependant, ces solutions n'offrent pas de réelle télémétrie cloud comme le fait le CDR et sont des outils silotés sans aucune vision contextuelle des risques existants de l'environnement cloud. Par conséquent, ces outils ont tendance à avoir un taux plus élevé de faux positifs car ils ne peuvent pas évaluer avec précision le danger de certaines actions.
La plupart des entreprises déploient au moins cinq outils de sécurité silotés, dont beaucoup sont basés sur des agents. Cela entraîne une fatigue des alertes, avec un flux constant d'alertes (parfois en double) qui manquent de contexte et n'offrent que peu de visibilité sur comment et où répondre aux menaces les plus critiques. Les solutions de sécurité basées sur des agents sont fastidieuses à déployer et à maintenir, et n'offrent qu'une couverture partielle. De nouvelles installations d'agents sont continuellement nécessaires à mesure que l'environnement cloud s'étend, ce qui rend pratiquement impossible pour les équipes de sécurité de suivre le rythme du DevOps.
Contrairement à d'autres solutions, la plateforme Orca, priorisant l'agentless, se déploie sur votre parc cloud en quelques minutes, découvre automatiquement les nouveaux actifs à mesure que votre environnement s'étend et n'a aucun impact sur vos workloads. De plus, le moteur contextuel d'Orca sépare le 1 % d'alertes nécessitant une action rapide des 99 % restants, permettant aux équipes de sécurité d'éviter la fatigue des alertes et de corriger les problèmes de sécurité réellement critiques avant que les attaquants ne puissent les exploiter.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.