

クラウドでの検知と対応
クラウドやAIへの攻撃を発生と同時に捕捉
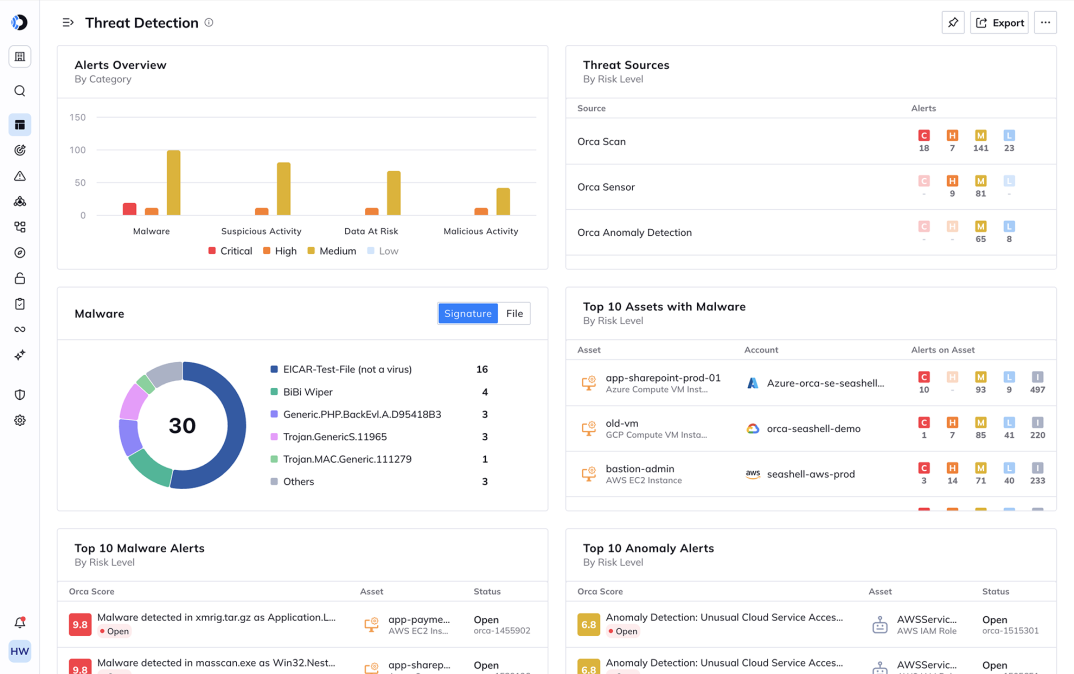
Orcaは、クラウドとAIのワークロード全体のアクティブな脅威をリアルタイムで検知し、すべてのシグナルを1つの攻撃ストーリーに繋ぎ合わせます。そして、被害が広がる前に影響範囲を封じ込めるためのコンテキストをチームに提供します。
課題
コンテキストのない検知は、単なるノイズ
クラウドやAI環境では、どのチームもトリアージしきれないほどの速さでアラートが発生します。困難なのは、単に何かが起きたことを検知することではなく、どのシグナルが本物の攻撃なのか、どこまで影響が及んでいるのか、そして被害が広がる前に何をすべきかを知ることです。
検知ツールは関連性のない数千ものアラートを乱発し、アナリストに実際に何が起きたかの手動での再構成を強いています。
runtimeの脅威は、ポイントツールでは可視化できなかったワークロード、コンテナ、AIシステムの中に潜んでいます。
インシデントの内容を把握した頃には、攻撃者はすでに移動しています。調査の遅れが、さらなる侵害を招きます。
Orca Securityの導入により、脆弱性管理と脅威検知が改善され、セキュリティリスク全体を35%削減できました。また、重大な脆弱性も20%減少しています。
Barak Blima
CHEQ CISO
検証済みのビジネス価値
リプレイスされたレガシーツール
アラート件数の削減
年間の運用コスト削減
投資収益率(ROI)
平均デプロイ時間
アクティブな脅威を実行の瞬間に捕捉
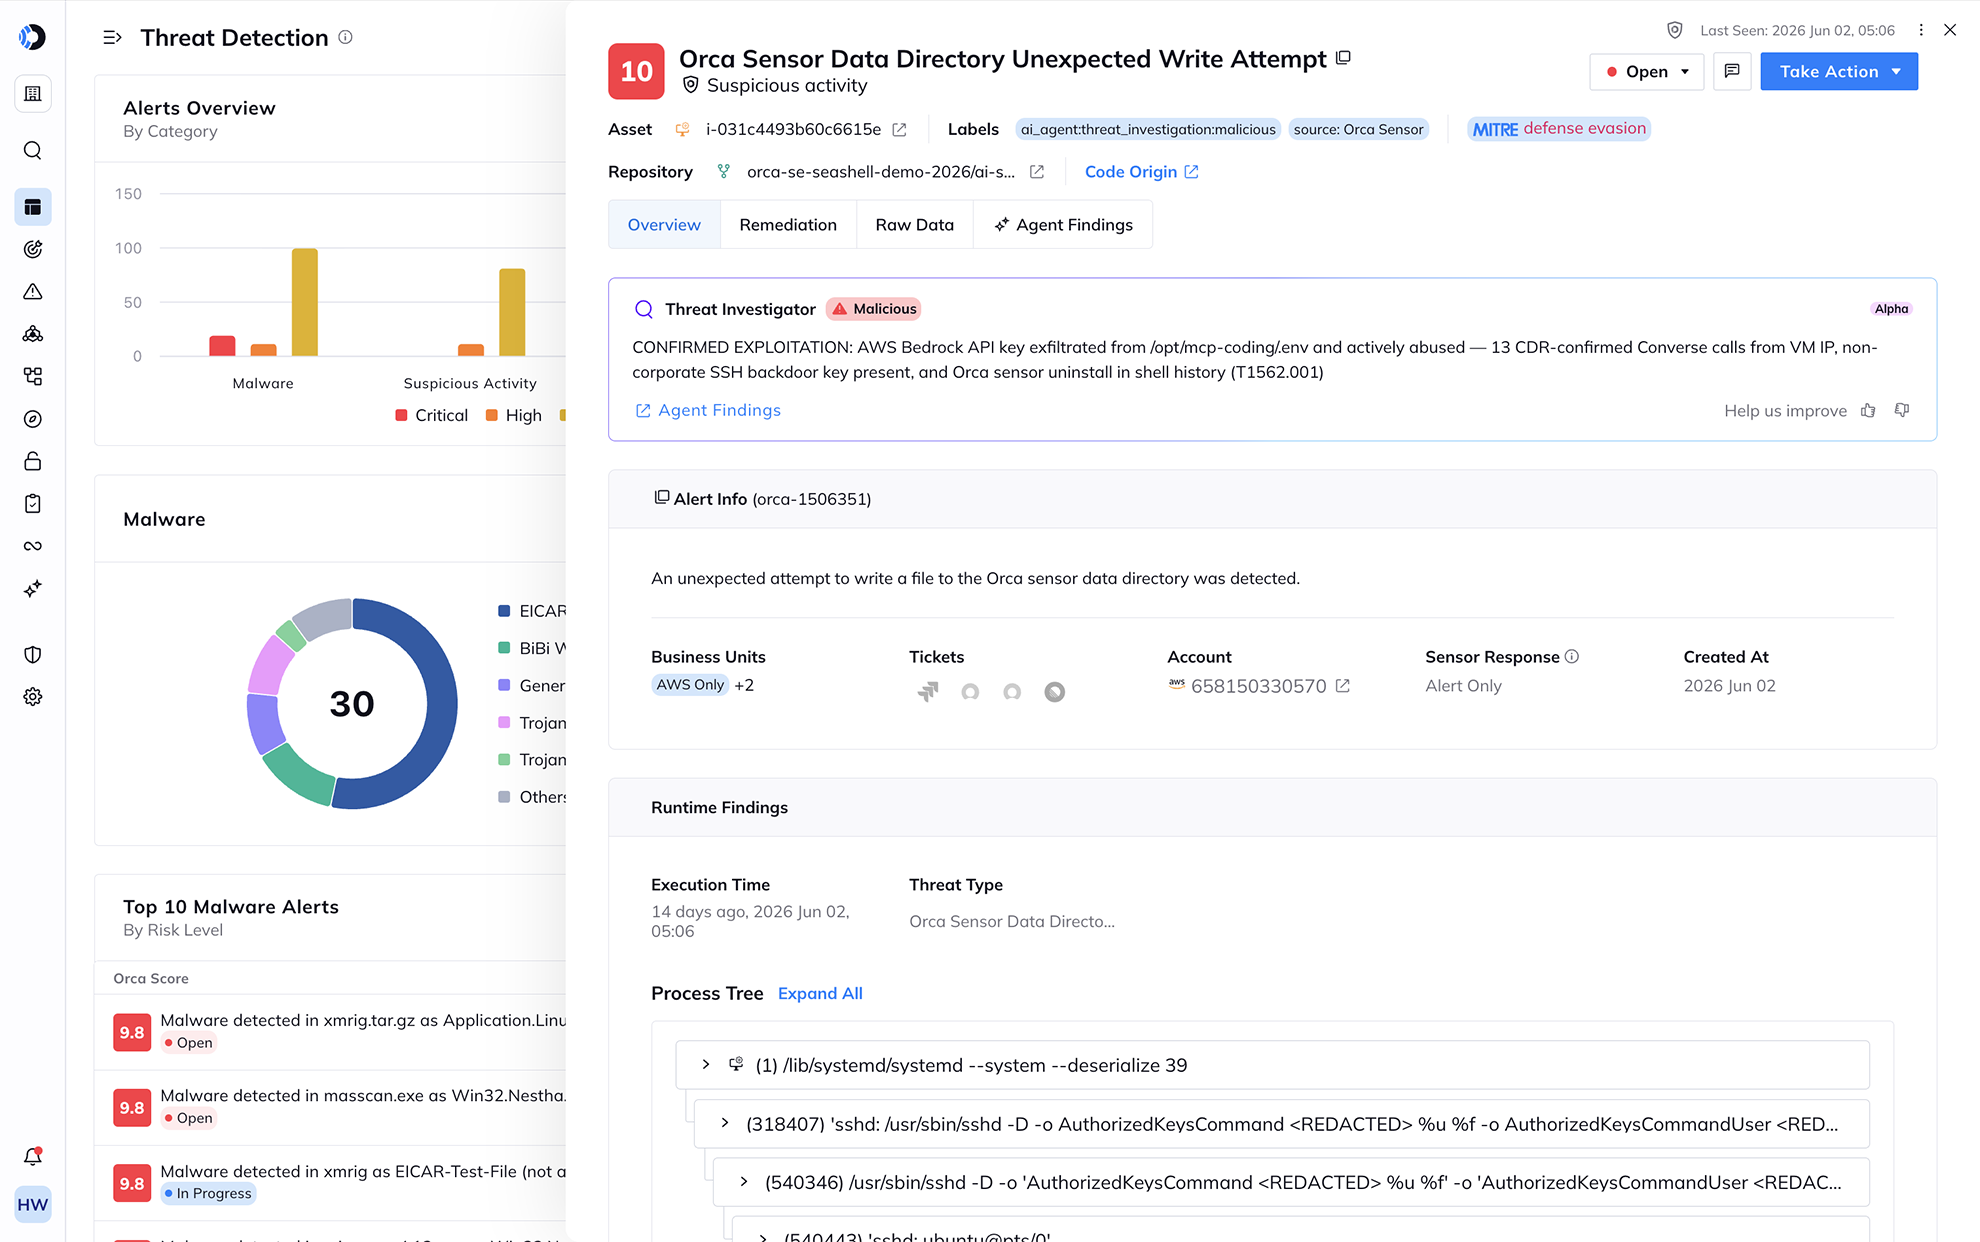
来週の事後分析で侵害に気づくのはもう終わりにしましょう。OrcaはOrca Sensorを通じて、実行中のワークロード、コンテナ、およびAIシステムをリアルタイムで監視し、不審なプロセス、ラテラルムーブメント、データ漏洩の試行といったアクティブな脅威を発生と同時に浮き彫りにします。すべての検知が統合データモデル(Unified Data Model)に集約されるため、単に何かが発生したことだけでなく、その影響範囲まで把握できます。
AIアナリストをチームに加え、数分で調査を完了
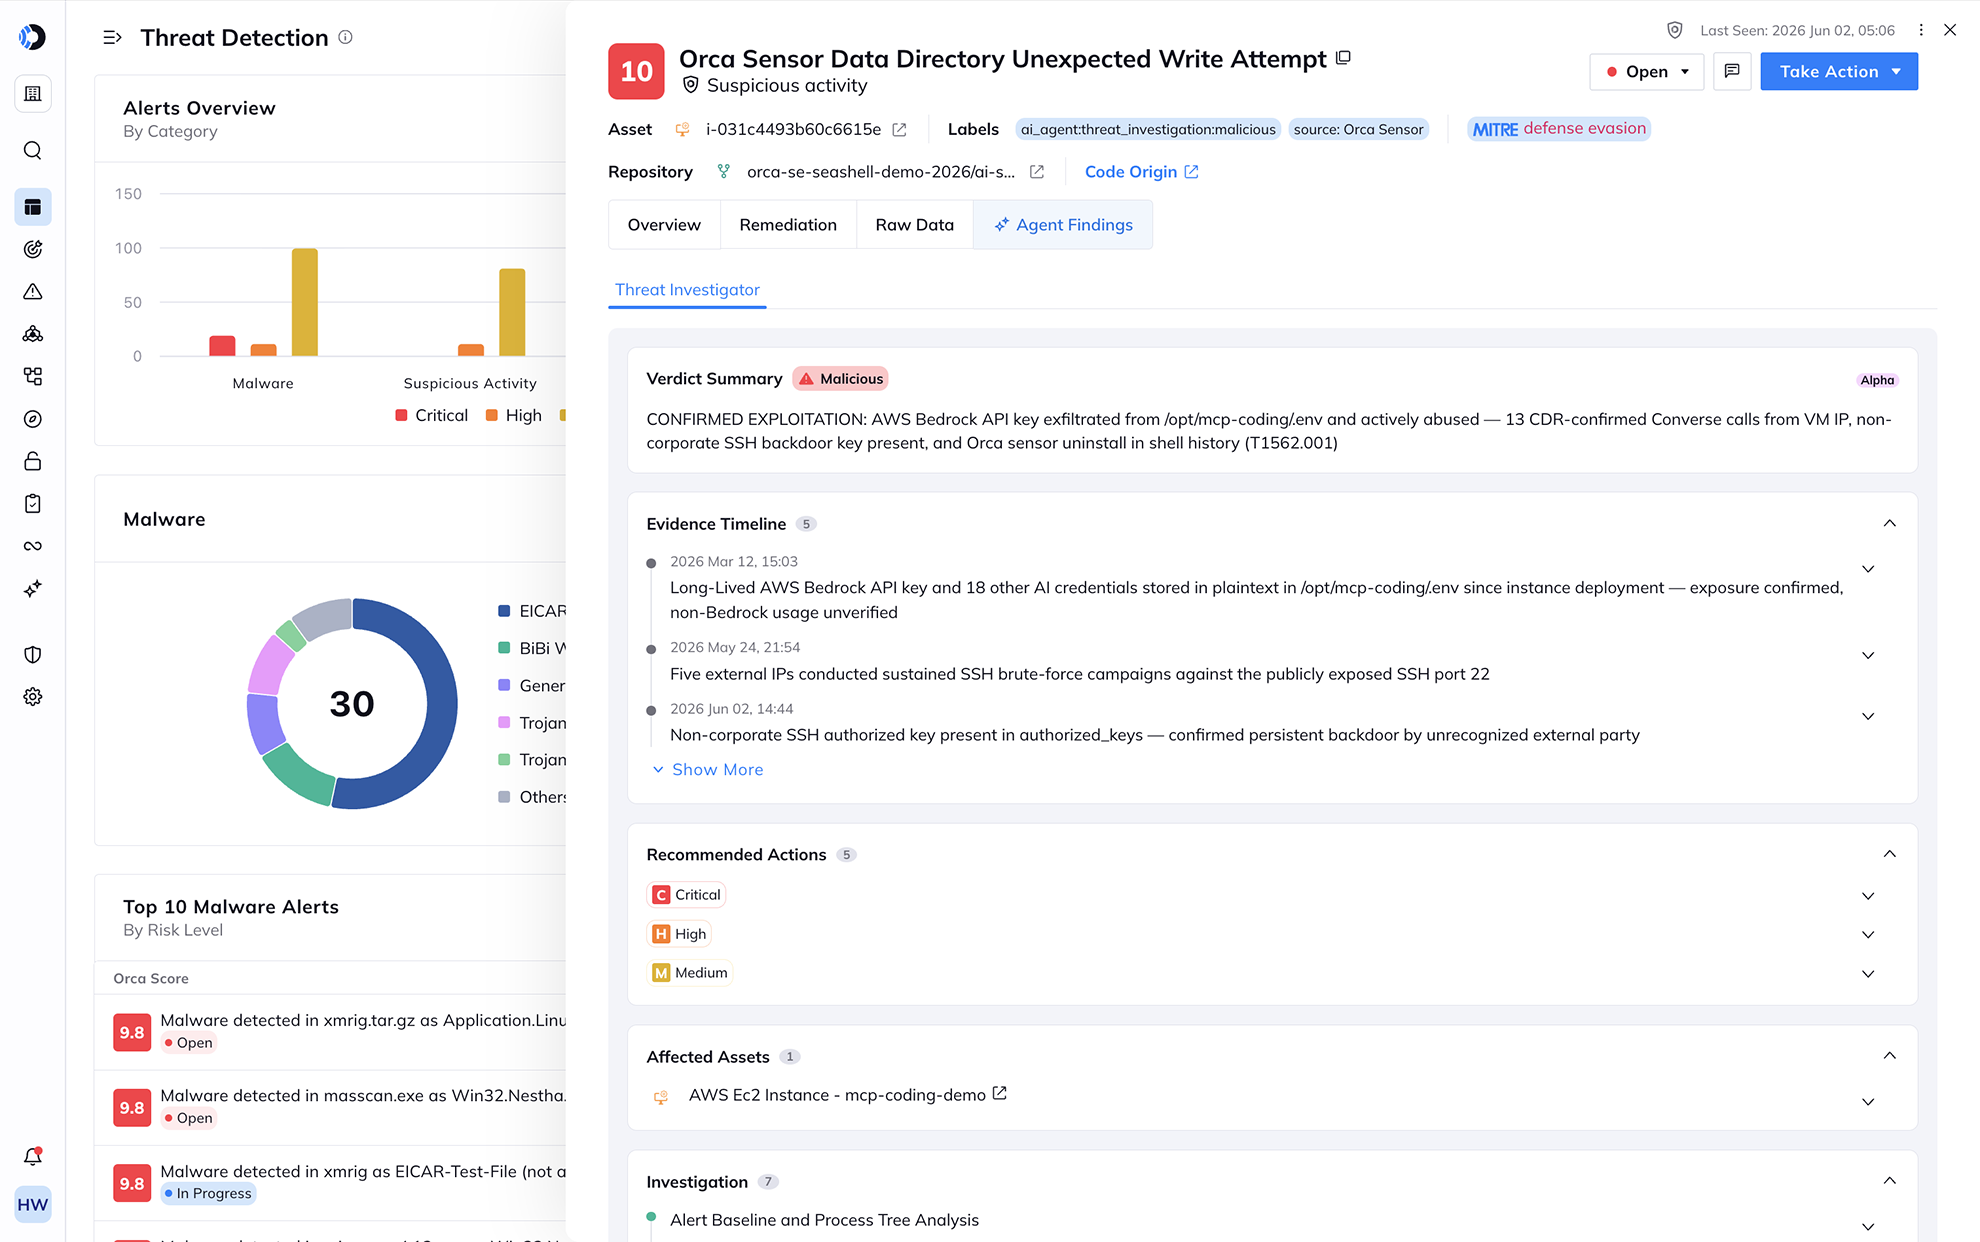
少人数のチームではすべてのアラートを手動でトリアージすることは不可能であり、本物の脅威を待たせるわけにはいきません。Threat Investigation Agentは、検知内容に自動的にコンテキストを付与し、一連のイベントを再構成して、考えられる根本原因を提示します。数時間に及ぶ手動の相関分析を、アナリストが即座に行動できる起点へと変え、既存チームの能力を何倍にも高めます。
Powered By Orca
自信を持ってクラウドセキュリティを拡張するためのリスクコンテキスト
Orcaプラットフォームの中核を理解することで、チームは発見事項の関連性、実際のエクスポージャにつながるもの、そして最初に対処すべき場所を把握できます。

すべてのワークロードにわたるAgentlessスキャン。

runtimeのオブザーバビリティと保護。

AIエージェント、ワークフロー、アシスタントのための推論エンジン。

単なるバラバラなデータポイントではなく、コンテキストに基づいたアクションを可能にするリスク相関分析。

動的なスコアリングと攻撃パス分析。
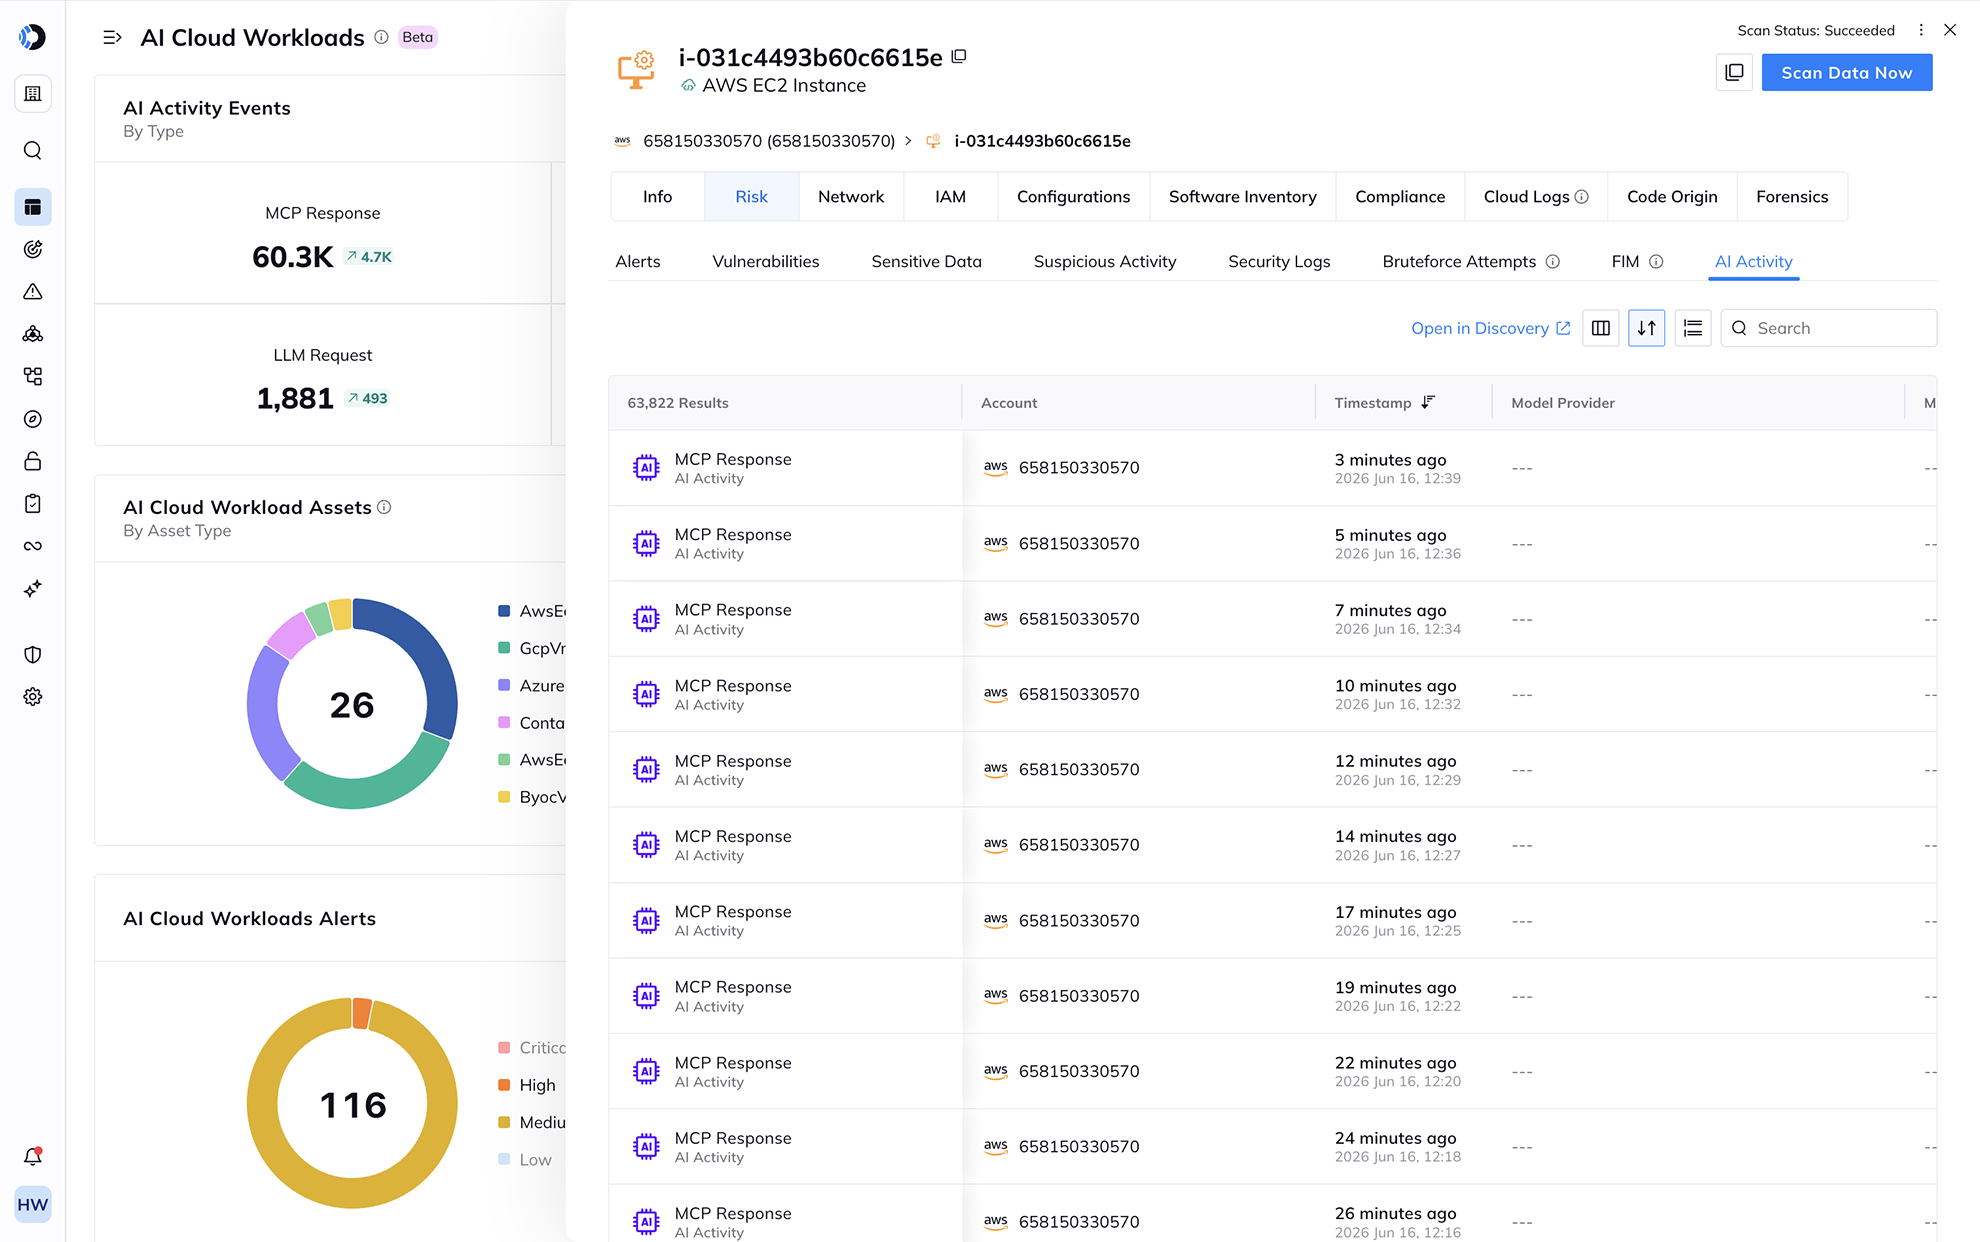
AIワークロードを含む、攻撃者が接触する対象を監視
Orcaは資産全体のクラウドログとruntimeアクティビティを継続的に監視し、マルウェア、異常な動作、既知の脅威インジケーターをフラグ立てします。Agentless SideScanningが完全なポスチャの可視性を提供し、Orca Sensorはアクティブな検知が必要な箇所にリアルタイムのruntimeシグナルを追加します。
すでに使用しているワークフロー内での対応
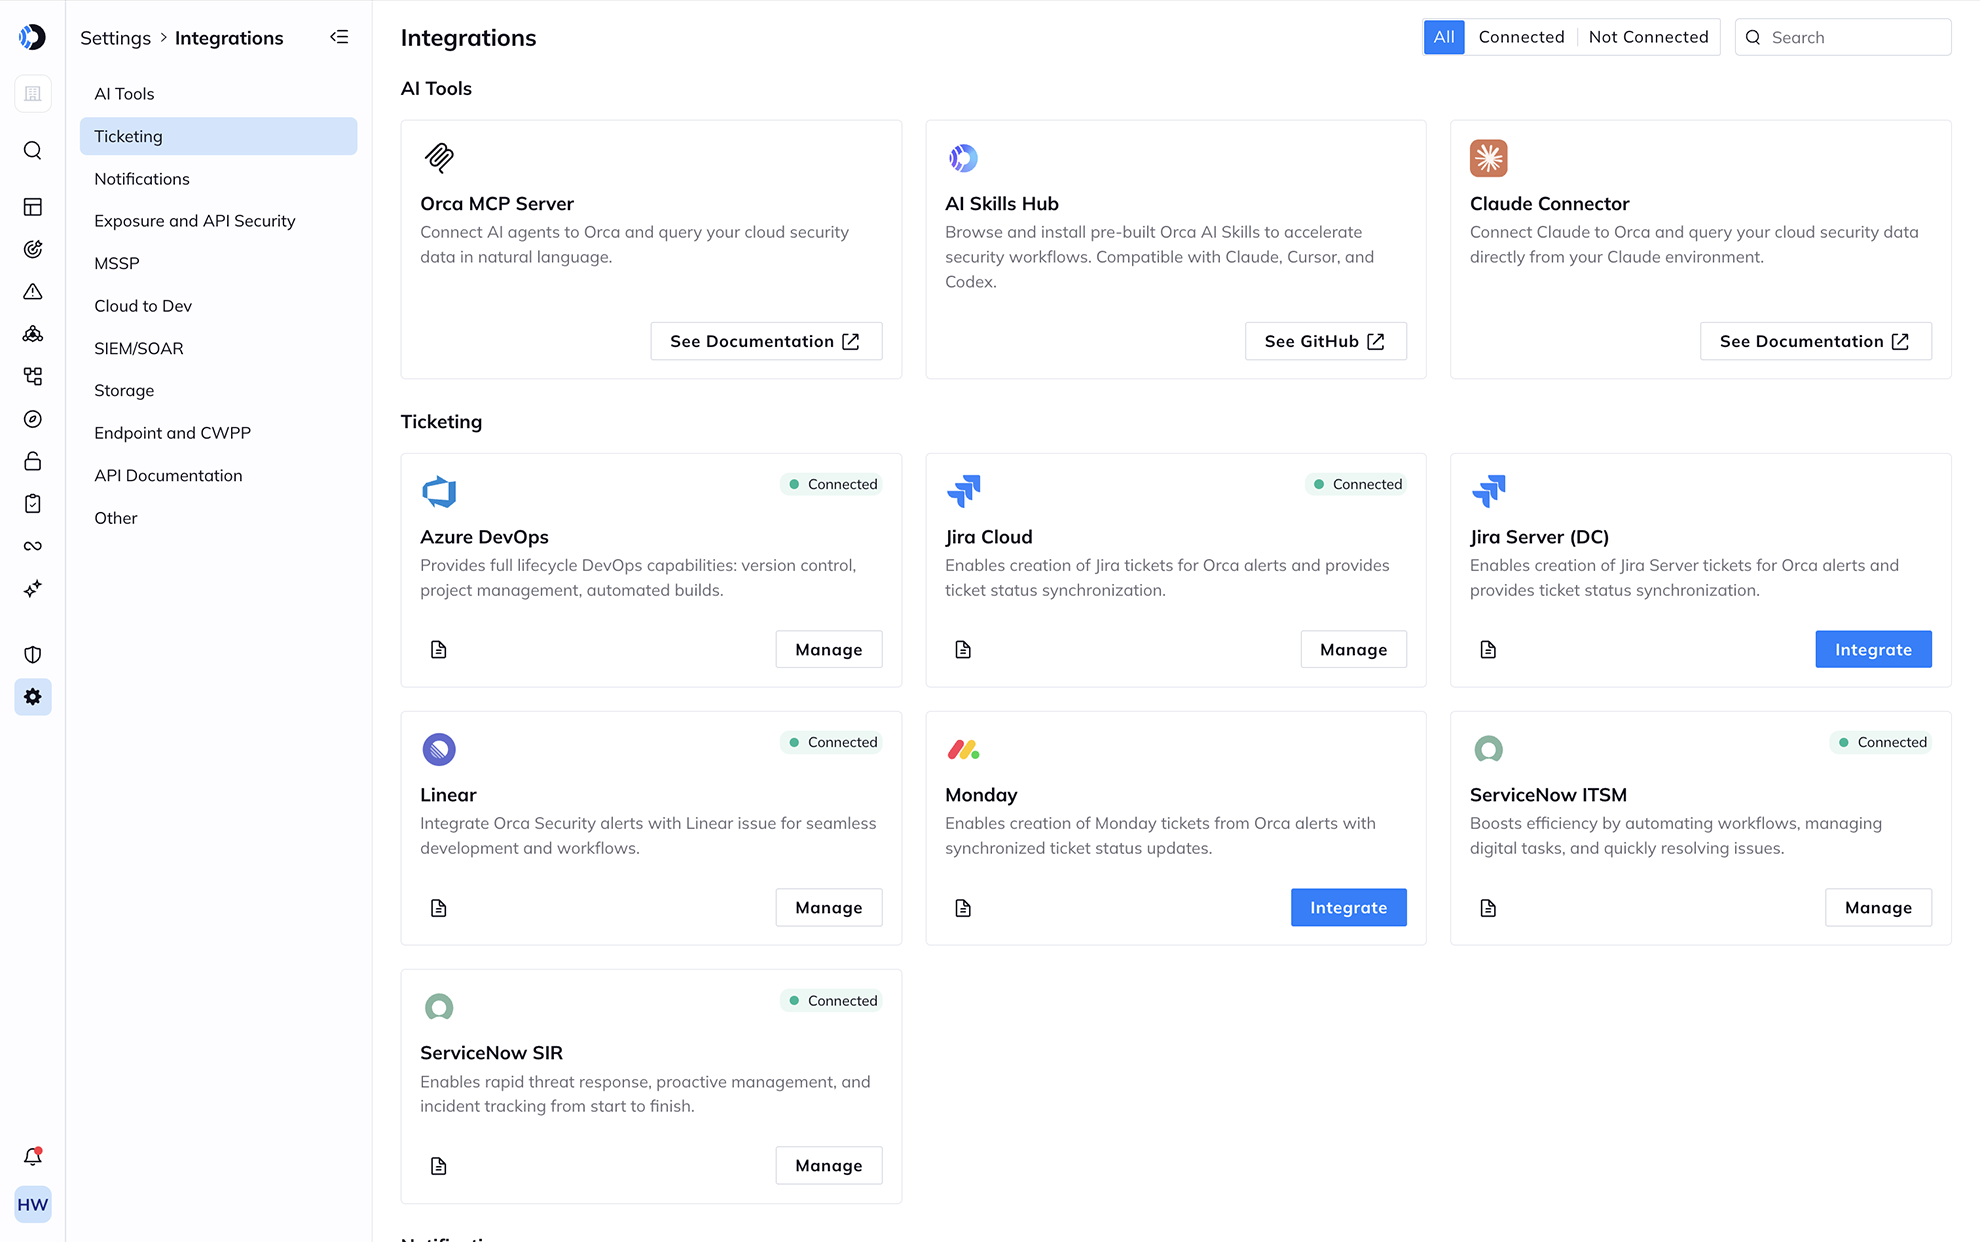
ダッシュボードに表示されるだけの検知は「対応」ではありません。Orcaは発見事項を既存の修復・チケッティングワークフローに直接送信し、定義されたシナリオについては自動修復をサポートします。これにより、コンテキストの切り替えやコピー&ペーストの手間をかけず、脅威が確認された瞬間に封じ込めを開始できます。対応は、チームがすでに運用しているプロセスの一部となります。
関連リソース


2025年版クラウドセキュリティ状況調査レポート
詳細リサーチ:2025年度版クラウドセキュリティの現状レポート 絶え間ないリスクの時代における脅威ハンティング。レポートを入手。数十億もの...
よくある質問
Orca Securityプラットフォームは、クラウドプロバイダーのログと脅威インテリジェンスフィードを24時間体制で監視します。Orcaはこれらの情報を取り込み、クラウド資産全体に存在するリスクや組織の最重要資産の場所に関するインサイトと統合します。これにより、即座の対応が必要な危険性の高いイベントを迅速に検知できます。
OrcaのCDRソリューションにより、進行中のクラウド攻撃を検知、調査、対応できます:
- 検知:最も重要な資産を危険にさらすイベントについて、優先順位付けされたアラートを受け取ります。
- 調査:セキュリティイベントが、悪意のあるものか、重要な資産を脅かすものかなど、迅速なインサイトを得ることができます。
- 対応:自動修復ステップと連携機能により、進行中のクラウド攻撃を迅速に修復します。
Orcaは、脆弱性、設定ミス、マルウェア、ラテラルムーブメントのリスク、機密データの漏洩リスク、APIリスク、AIリスク、過剰な権限を持つアイデンティティなど、幅広いクラウドセキュリティリスクを検知し、優先順位を付けます。
単に個々のサイロ化したセキュリティ問題の深刻度を報告するソリューションとは異なり、Orcaの多次元的なアプローチは、複数の要因に対する統合的な評価に基づいてリスクの優先順位を決定します。
- 深刻度: どのような種類の脅威ですか?CVSSおよびEPSSスコアはいくつですか?
- 悪用可能性: このリスクはどの程度容易に悪用される可能性があるか?
- アクセシビリティ: その資産は外部に公開されていますか?ラテラルムーブメント(横展開)のリスクはありますか?
- ビジネスへの影響: その資産はビジネスにおいて重要ですか?PII(個人識別情報)が含まれていますか?または、それらを含む資産に隣接していますか?
CDRの代替ソリューションには、以下が含まれます。
- Endpoint Detection and Response (EDR): EDRソリューションは、エンドポイントを潜在的な攻撃ベクトルとして扱います。エージェントを使用してエンドポイントのアクティビティを記録し、潜在的な脅威を特定します。また、異常検知や機械学習などのアプローチを利用します。
- Network Detection and Response (NDR): NDRは、組織のネットワークトラフィックを分析して脅威を検出します。NDRは、異常なプロトコルや不正なプロトコル、ポートの使用状況、不自然なタイミングや転送サイズなどに基づいて潜在的な脅威を探索します。
- Threat Detection & Response (TDR): TDRは通常、現在の脅威に最も関連性の高い情報を収集します。エンドポイントTDRツールは、特定された脅威に関するデータを記録するか、イベントやプロセスが脅威を構成するかどうかを分析します。分析型TDRは、既存のデータを活用し、分析を適用して脅威を特定します。
- Extended Detection & Response (XDR): XDRプラットフォームは、エンドポイントエージェントのデータ、ネットワークレベルの情報、デバイスログを取り込むことで脅威を検出します。
しかし、これらのソリューションはCDRのような実際のクラウドテレメトリを提供しません。既存のクラウド環境のリスクに対するコンテキストに基づいた洞察がない、サイロ化したツールです。そのため、特定の動作の危険性を正確に評価できず、誤検知率が高くなる傾向があります。
ほとんどの組織は5つ以上のサイロ化されたセキュリティツールを導入しており、その多くはエージェントベースです。これはアラート疲れを引き起こし、コンテキストが欠如した(重複の可能性がある)アラートが絶え間なく流れ込み、最も重大な脅威にいつどこで対応すべきかについての洞察がほとんど得られません。エージェントベースのセキュリティソリューションは導入と保守が煩雑で、部分的なカバレッジしか提供できません。クラウド環境の拡大に合わせて常に新しいエージェントのインストールが必要となり、セキュリティチームがDevOpsのスピードに追随することは事実上不可能です。
他のソリューションとは異なり、agentless-firstのOrcaプラットフォームは、クラウド資産全体に数分でデプロイされ、環境の拡大に合わせて新しいアセットを自動的に検出します。また、ワークロードへの影響はゼロです。さらに、Orcaのコンテキスト対応エンジンは、迅速な対応が必要な1%のアラートと、そうでない99%のアラートを切り分けます。これにより、セキュリティチームはアラート疲れを回避し、攻撃者に悪用される前に真に重大なセキュリティ問題を修正できます。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。