

クラウド脆弱性管理
統合されたコンテキストを使用して、クラウド内の脆弱性を検出・修正します。
280件以上のレビュー:


課題
従来のアプローチには最新のコンテキストが欠けている
エージェント型ソリューションや脆弱性評価スキャナーは、ワークロードごとに煩雑なデプロイと管理が必要であり、TCOの増大を招きます。エージェント型とagentless型のアプローチの選択肢を提供するベンダーは、複雑さを増すだけであり、その「agentless」機能には隠れた制限があることが少なくありません。さらに、従来の脆弱性評価ソリューションは、クラウドのワークロードと、設定ミスや過剰な権限を持つアイデンティティといったクラウドコントロールプレーン内のリスクとの間で、統合されたコンテキストが欠けています。
従来のソリューションにはコンテキストがなく、クラウドの設定やアイデンティティに関する洞察が欠けているため、重要なセキュリティギャップが残ります。
ITチームは、ソフトウェアのインストール、構成、メンテナンスに膨大な時間を費やす必要があり、エージェントやスキャナーの部分的なデプロイは重大な死角を生みます。
セキュリティチームは、エージェントのインストールを開発チームやDevOpsチームに依頼しなければならないことが多く、組織的な摩擦が生じます。
私たちのアプローチ
agentlessファーストのセキュリティが、コンテキストを活用してクラウド脆弱性管理を再定義
従来の脆弱性評価ソリューションとは異なり、Orcaはクラウドのワークロードや設定を含む、クラウド資産のあらゆるレイヤーをカバーします。Orcaはこれらすべての情報を統合データモデルに集約し、効果的にリスクの優先順位を付け、一見無関係に見える問題が組み合わさって危険なアタックパスが形成されるケースを認識します。
Orcaは、クラウド設定およびワークロードのランタイムブロックストレージから、アウトオブバンドでデータを直接収集します。
数分以内に、Orcaは脆弱性、マルウェア、設定ミス、横方向移動のリスク、IAMのリスク、危険にさらされている機密データなど、最も深刻なクラウドリスクを発見し、優先順位を付けます。
他のソリューションとは異なり、Orcaはワークロードの詳細なインテリジェンスとクラウド設定のメタデータをすべて1つのプラットフォームに統合します。
Orca独自の特許技術SideScanning™は、従来の脆弱性評価やエージェント優先のクラウドセキュリティソリューションの欠点を解消する、画期的な新しいアプローチです。
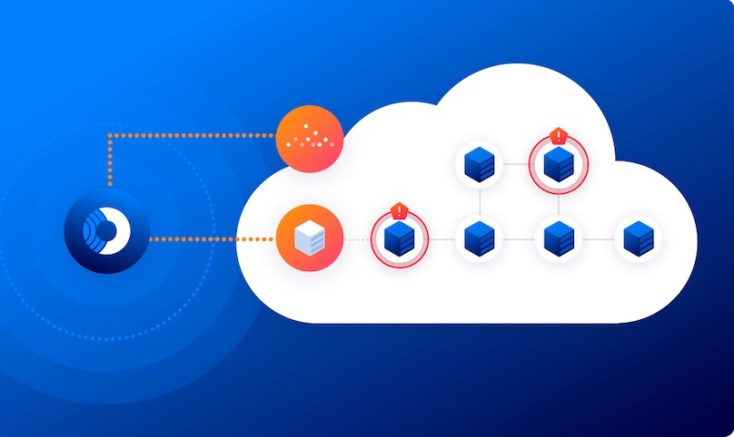
SideScanning™がクラウドセキュリティに革命を起こす
クラウドネイティブな脆弱性管理
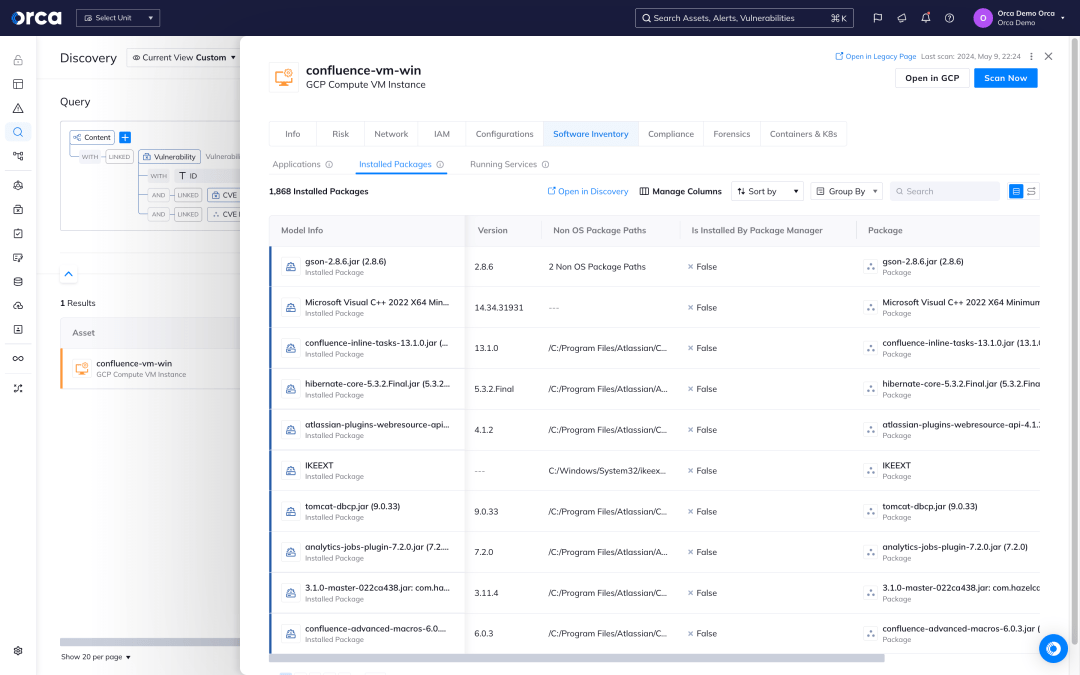
Orcaはクラウド環境の完全なインベントリを作成し、20以上の脆弱性データソースを活用して、クラウド環境全体にわたる脆弱性を発見し、優先順位を付けます。
- Orcaのワークロードインベントリには、OSパッケージ、アプリケーション、ライブラリの情報、およびバージョンやその他の識別特性が含まれます。
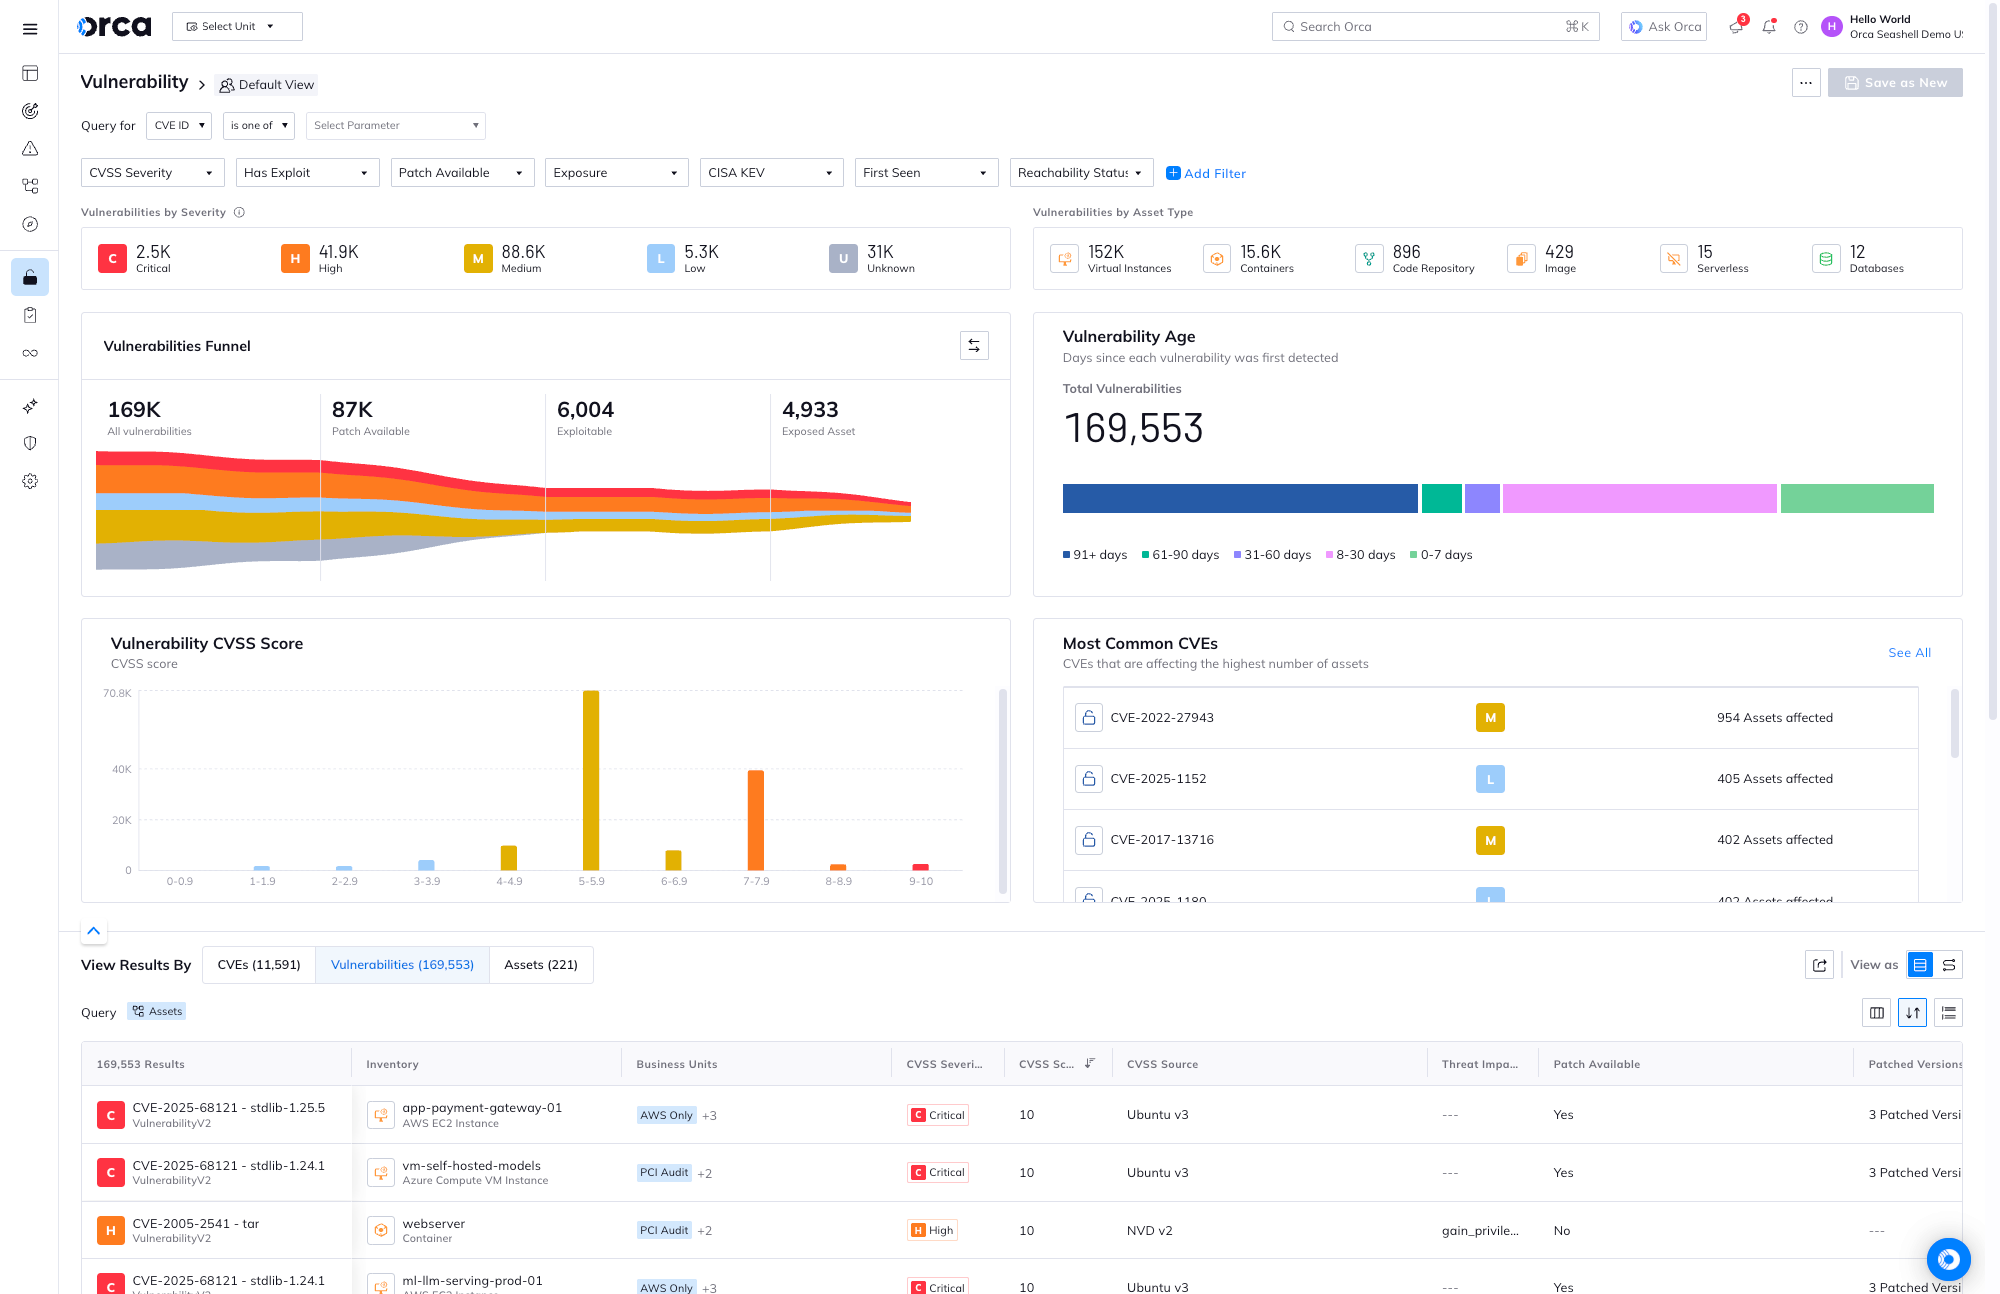
- 単にCVSSスコアを報告するだけの他のソリューションとは異なり、Orcaはクラウド資産のコンテキスト、接続関係、リスクを考慮し、どの脆弱性に優先的に対処すべきかを把握します。
- Log4Shellのような迅速な対応が求められる状況において、Orcaは脆弱なクラウド資産を素早く特定し、ビジネスへのリスクが最も高いものに優先的にパッチを適用できるようにします。
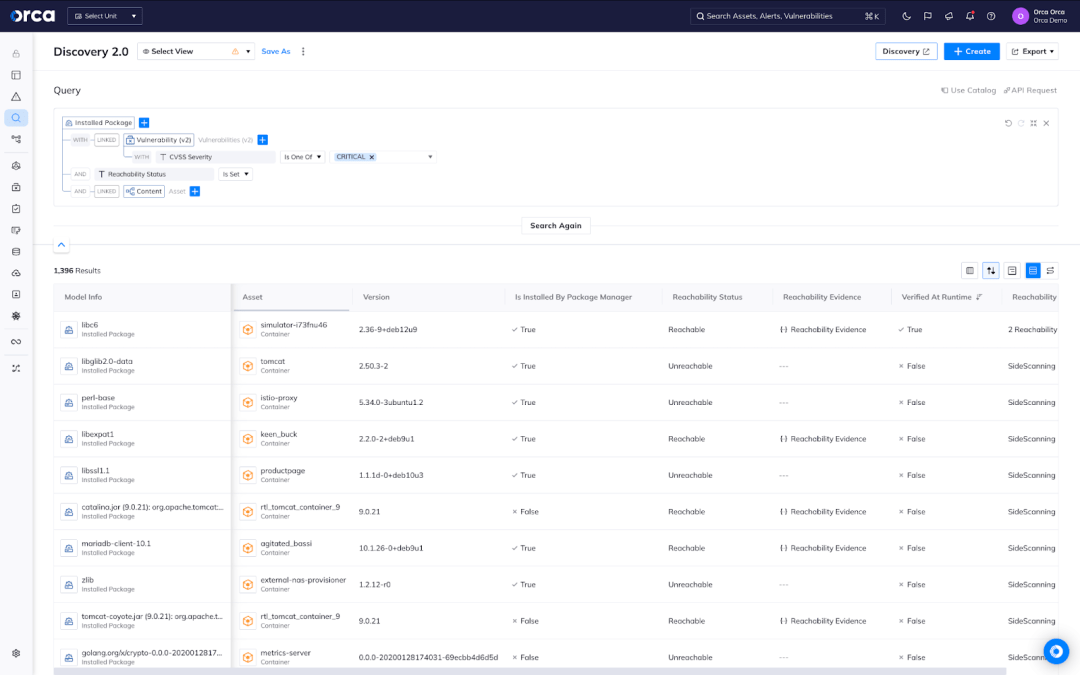
- Orcaを使用すると、最新のクエリビルダーを使用して環境全体を簡単に検索し、脆弱性、リスクレベル、コンテキストを把握できます。



監視からアクションへ。
フォームをスキップして、SlackでOrcaのクラウドセキュリティエキスパートに即座に相談。お客様の環境に合わせた、実践的で実効性のあるガイダンスを提供します。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。
相互接続されたリスクという観点で脆弱性を考える
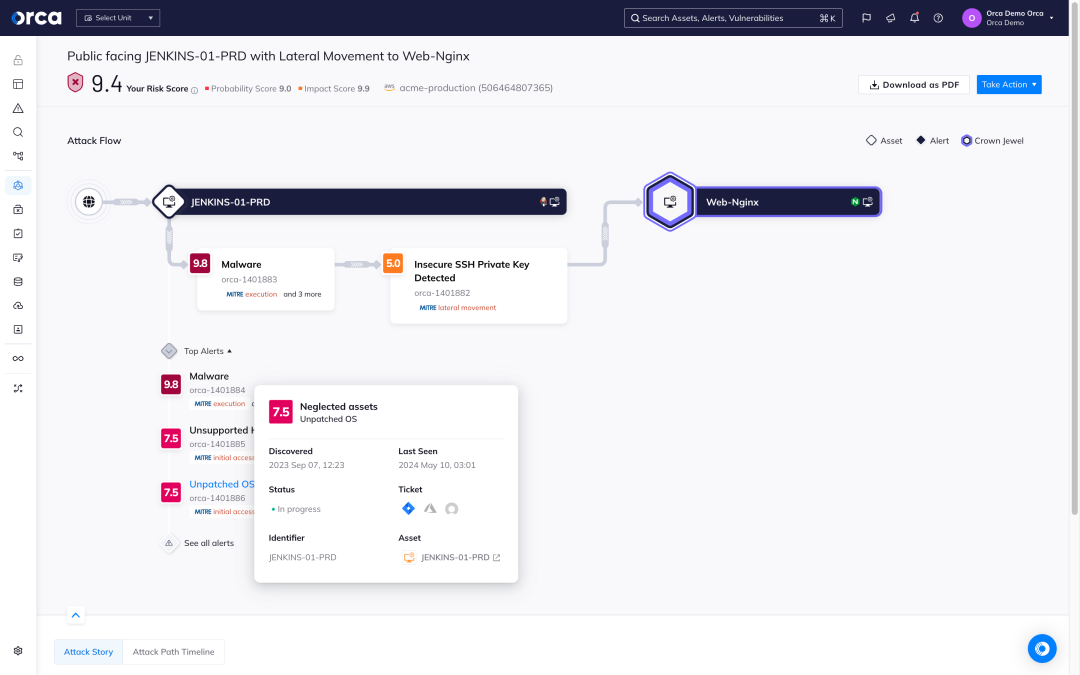
Orcaはアタックパス分析を使用して、企業の最も貴重な資産を危険にさらす可能性のあるリスクの組み合わせを特定し、高度なアルゴリズムを活用して各パスにビジネスインパクトスコアを割り当てます。
- アタックパスをスコアリングして優先順位を付けることで、セキュリティチームは何百もの孤立したアラートを精査する代わりに、はるかに少数の危険なアタックパスに集中できます。
- 各アタックパスは、関連するクラウドエンティティ(IAM、コンピューティング、ストレージなど)とその関係性に関するコンテキストデータと共に、視覚的なグラフで表示されます。
- 各アタックパスについて、Orcaはアタックパスを遮断するためにどのリスクを修復すべきかを示します。さらに、複数のパスを遮断できる問題には、修復の優先順位をさらに高く設定します。
新しいCVEが環境全体に与える影響を簡単に把握
Orcaは、すべてのアセット、ワークロード、アイデンティティ、データなどを完全に把握しているため、新しいCVEとその環境への影響を簡単に特定できます。
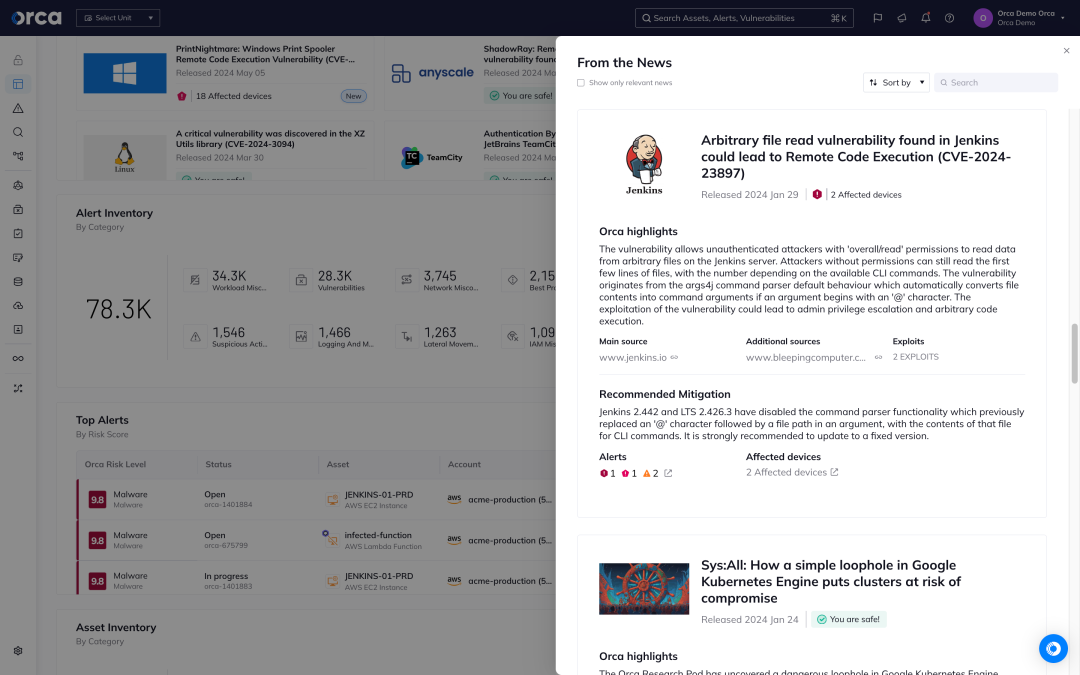
- 「From the News」ウィジェットを使用すると、Orcaのリサーチポッドが最新およびトレンドのCVEを厳選し、それらが環境内に存在するか、またどのような影響があるかを即座に分析します。
- 環境を簡単にクエリして、CVEの詳細だけでなく、インターネットへの露出や設定ステータスなど、リスクを高める相互接続されたコンテキストを抽出できます。
- アタックパス分析ダッシュボードを使用して、脆弱性が他の有害なリスクとどのように結びついているかを確認できます。
agentlessな到達性分析により、優先的にパッチを適用すべき箇所を特定
到達性分析により、数百万件のコンテナーの脆弱性を、真に重要な少数のものに絞り込みます。
- agentlessな到達性分析:特許出願中のテクノロジーを搭載し、設定不要ですぐに利用可能。runtimeに実行される可能性があり、優先的に修復が必要な脆弱なソフトウェアパッケージを検出します。
- 動的なruntime到達性分析:Orca Sensorを使用して、runtimeに実際に実行されている脆弱なパッケージを検出し、メモリ内で実行されるものを含む最も高度な脅威も捉えます。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。