

Google Cloud向けのAgentless-Firstクラウドセキュリティ
データベース、クラウドストレージ、ワークロード、アプリケーションなど、Google Cloud環境全体の完全な可視性とセキュリティを実現します。フルスタックおよびアプリケーションライフサイクル全体で統合されています。

OrcaはGoogle Cloudと深く統合されています
OrcaはGoogle Cloudパートナーであり、GCE、GKE、Cloud Run、Cloud Functions、VirusTotal、Chronicle SOAR、Security Command Center、Google Pub/Sub、Workspaces、Vertex AIなど、100以上のGoogle Cloudサービスおよび製品と統合されています。OrcaはGoogle Cloud Marketplaceで購入可能です。
Google Cloud環境における重大なセキュリティリスクを検出
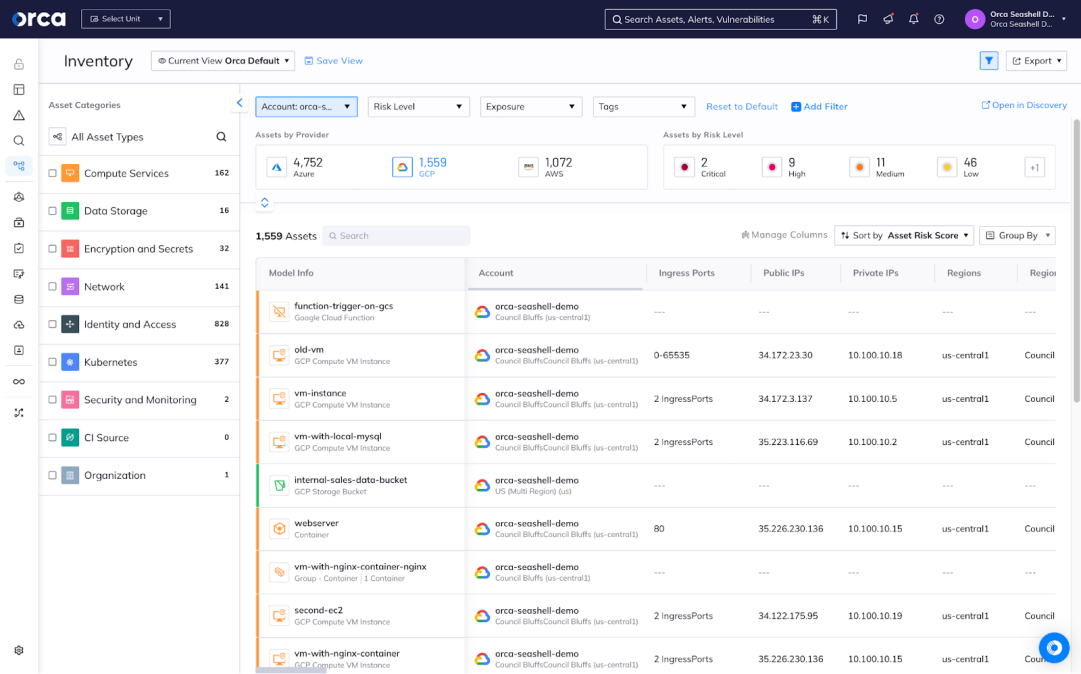
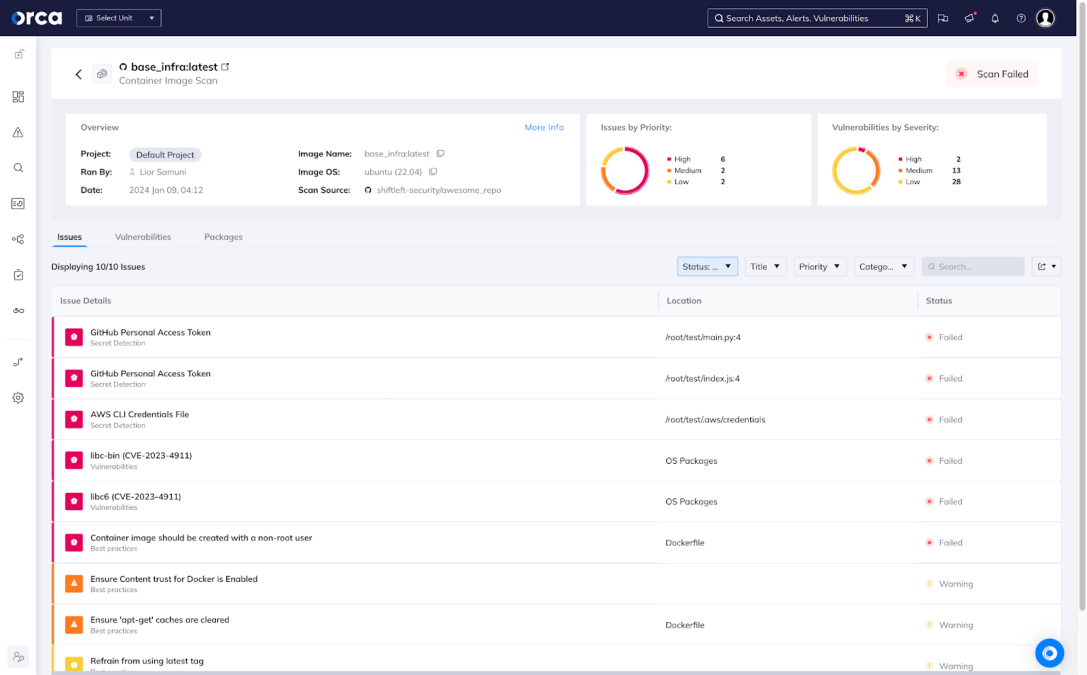
OrcaのSideScanning™テクノロジーは、クラウドの設定とワークロードのruntimeブロックストレージをアウトオブバンドで読み取り、わずか数分でGoogle Cloud資産の完全なリスクプロファイルを作成します。
- GCE、GKE、Cloud Run、Cloud Functionsを含む、VM、コンテナ、サーバーレスなど、すべてのGoogle Cloudワークロードをカバーします。
- 脆弱性、マルウェア、設定ミス、IAMリスク、横展開(ラテラルムーブメント)のリスク、APIリスク、保護されていない機密データなど、多岐にわたるリスクを検出します。
- Google Cloudサービスとの統合とagentless-firstのアプローチにより、OrcaはGoogle Cloud環境全体の包括的なセキュリティを迅速に提供します。
単一のプラットフォームでGoogle Cloudのコンプライアンスを簡素化
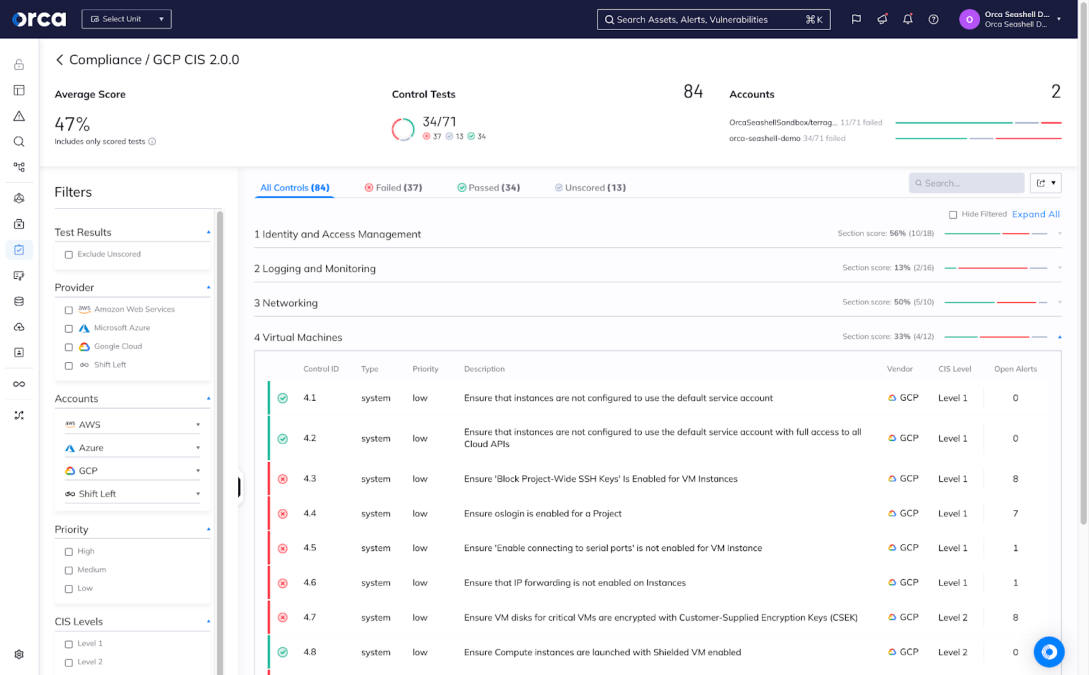
Google Cloud環境を100%カバーする単一のクラウドセキュリティプラットフォームにより、かつてないほど簡単に継続的なコンプライアンスを実現。コンプライアンスのギャップや監査の失敗を防ぎます。
- NIST 800-53、SOC 2、ISO 27001、Google Cloud CIS、Docker CIS、Apache CIS、Windows CISなど、100以上のコンプライアンスフレームワークや主要なCISベンチマークに対応します。
- PCI-DSS、GDPR、HIPAA、CCPAなど、Google Cloud環境における主要なデータプライバシー規制への準拠を証明します。
- Orcaに組み込まれたコンプライアンステンプレートを活用するか、特定のニーズに合わせてカスタマイズできます。
VirusTotalやChronicleなどのGoogle Cloudセキュリティサービスと統合
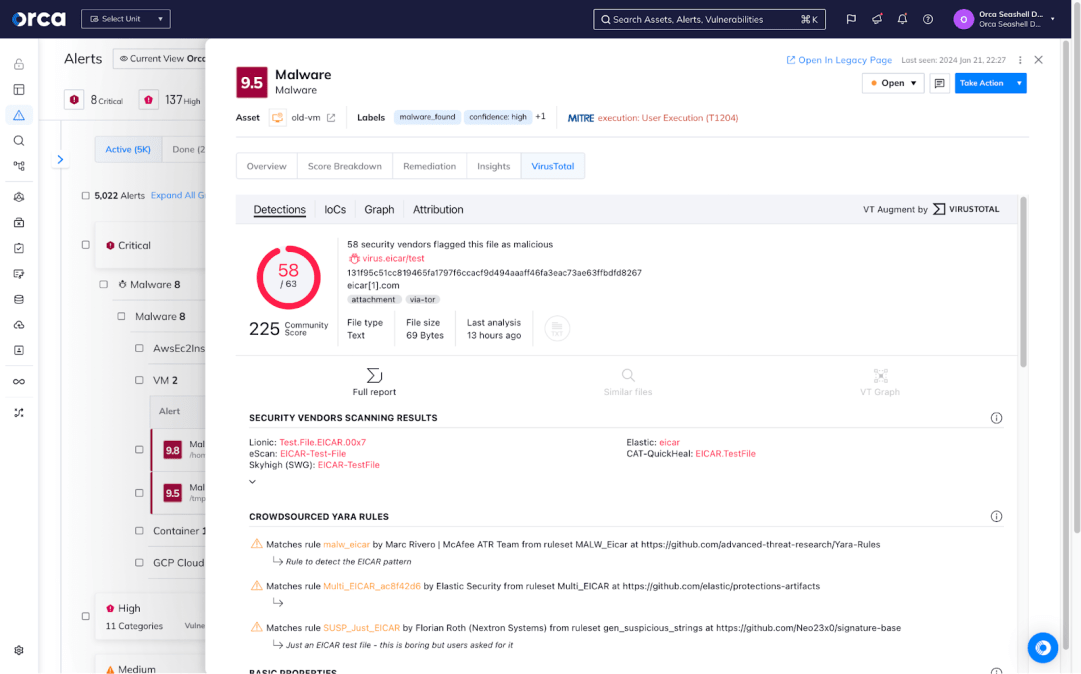
OrcaはVirusTotalやChronicleなどの主要なGoogle Cloudセキュリティサービスと統合し、アラートを強化してコンテキスト情報を付加することで、リスク優先順位付けの根拠を提供します。これらのプラットフォームを組み合わせることで、お客様は悪意のある活動や不正な動作を継続的に監視しながら、より迅速な修復を可能にします。
- 可視化の向上:このアラートが、より機密性の高いデータの漏洩につながる広範な攻撃パスの中で、どのような役割を果たす可能性があるかを確認できます。
- より詳細なコンテキスト:サマリーダイジェストと推奨される修復方法により、なぜそのアラートが重要なのかを理解できます。
- 正確な分類: VirusTotalやその他のGoogle Cloudアラートを、コンプライアンス、深刻度、アセット、リスクタイプに基づいてグループ化します。
Google Vertex AIを活用したAI駆動の修復機能により、修復を加速させます。
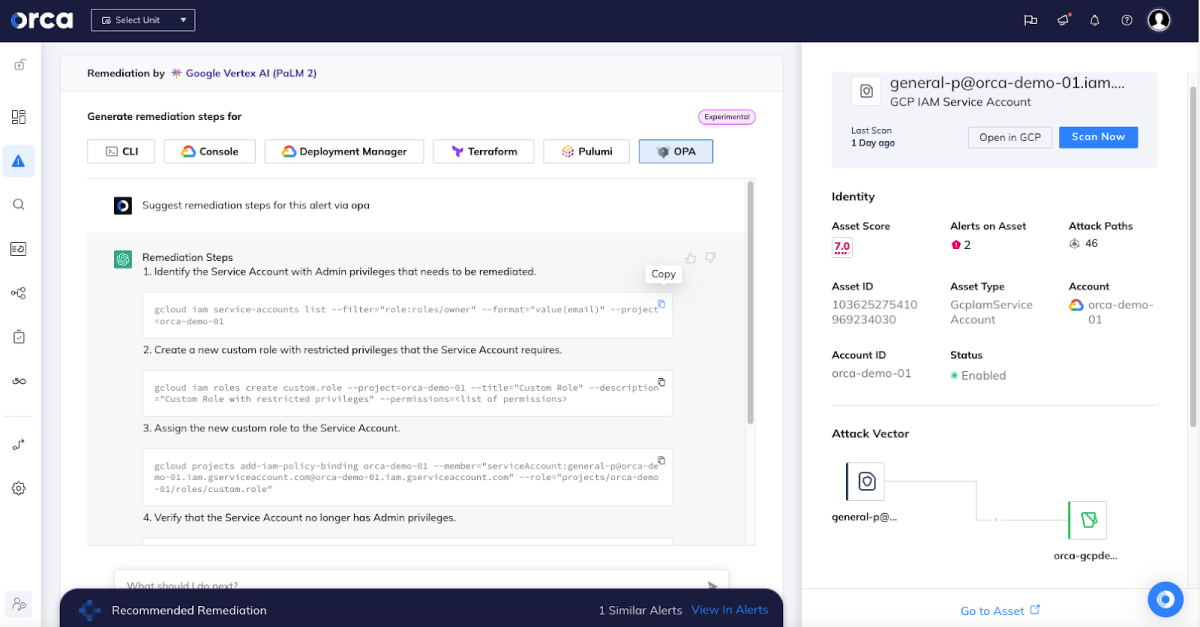
Orcaプラットフォームから各アラートに対して高品質な修復手順を即座に生成し、クラウドの脆弱性とリスクへの対応を2〜3倍高速化します。リクエストの匿名化と機密データのマスキングにより、データプライバシーが確保されます。
- 修復コードをコマンドラインインターフェースやIaCプロビジョニングツールにコピー&ペーストするか、コンソール内の手順に従います。
- AIエンジンとしてGoogle Vertex AIを活用し、チームの時間と労力を節約します。
CI/CDワークフローへのセキュリティの統合
Orcaは、アプリケーションの構築とデプロイに使用するすべてのGoogle Cloudサービスおよびツールと統合します。これにより、本番環境に到達する前に重大なリスクを特定し、設計段階からのセキュリティ(Security by Design)を実現します。
- Google Cloudツールとの統合: OrcaはGoogle Cloud BuildやサードパーティのCI/CDツールと統合し、アプリケーションの構築・デプロイ時にIaCやコンテナイメージのスキャンを自動化します。
- IaCテンプレートとコンテナイメージのサポート: Orcaは、CloudFormation、HashiCorp Terraform、Kubernetesのyaml、および最新のコンテナイメージフォーマットをサポートしています。
- ポリシー管理の簡素化:1,000以上のポリシーを簡単に管理・カスタマイズできるほか、Orcaの事前構築済みベストプラクティスを活用して、デプロイ前のコード品質を向上させることができます。
OrcaとGoogle Cloudについて
OrcaはGoogle Advantageパートナーです。Alphabetの独立系成長ファンドであるCapitalGがOrcaのシリーズC資金調達を主導しました。OrcaはG Suite SSOやGoogle Pub/Subとの統合など、複数のGCPサービスおよび製品と統合されています。OrcaはGoogle Cloud Marketplaceで購入可能です。


Google Cloud向けOrca Securityの注目のコンテンツ


ホワイトペーパー:ビジネス成長を最適化するためのクラウドネイティブな小売アプリケーションの保護
ホワイトペーパー:ビジネス成長を最適化するためのクラウドネイティブな小売アプリケーションの保護。Orca Securityが委託したEnterprise Strategy Group (ESG) によるホワイトペーパー…
Orca SecurityとGoogle Cloudで動的ワークロードのセキュリティを維持する方法
Orca SecurityとGoogle Cloudで動的ワークロードのセキュリティを維持する方法。現在、全企業データの約60%が…
Google Cloudを利用するメディア&エンターテインメント企業向けのクラウドセキュリティとコンプライアンス
Google Cloudを利用するメディア&エンターテインメント企業向けのクラウドセキュリティとコンプライアンス。メディア&エンターテインメント企業は…への移行を進めています。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。