

Orca SideScanning
AgentlessクラウドおよびAIセキュリティ
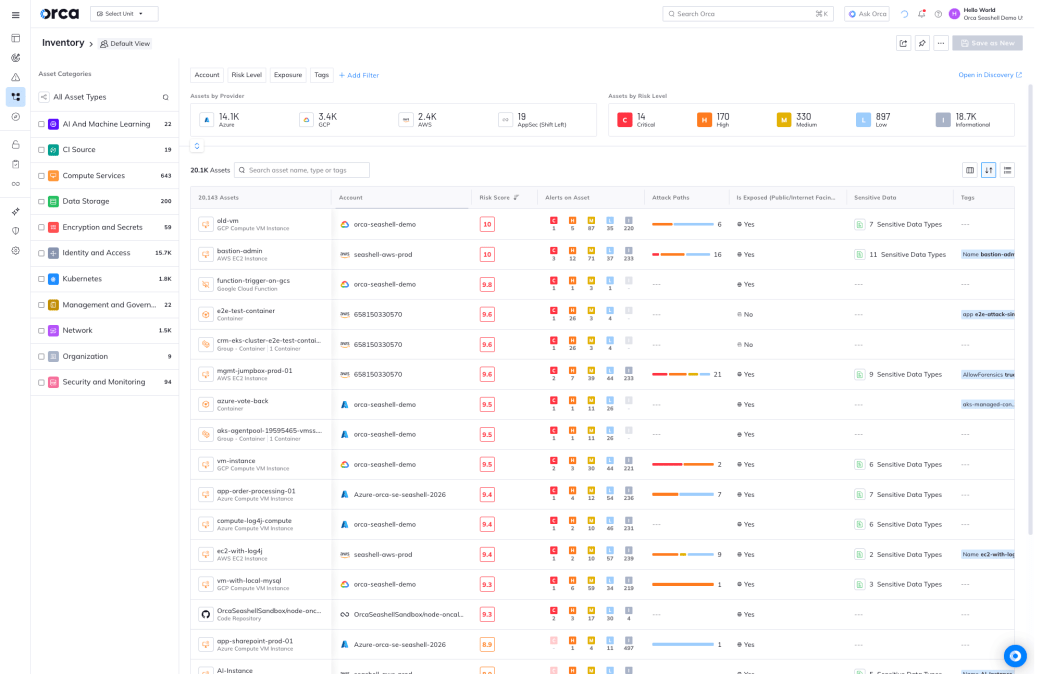
ネットワークにパケットを1つも送信せず、環境内でコードを1行も実行することなく、数分で資産インベントリを確認し、24時間以内に優先順位付けされたセキュリティギャップを把握できます。
課題
エージェントベースのソリューションはクラウドでは拡張できません。
従来のエージェントは、各ワークロードとの煩雑な統合が必要で、危険なブラインドスポット、高いTCO、パフォーマンスの低下を招き、多忙なITおよびDevOpsチームがクラウドのスピードで動くことを制限します。エージェントベースのソリューションに加えて「Agentless」オプションを提供するベンダーは、多くの場合、隠れた制限があり、複雑さをさらに増大させます。
エージェントの不完全な導入は、深刻なブラインドスポットを引き起こします。平均して、エージェントベースのソリューションがカバーしている資産は50%未満であることがわかっています。
セキュリティがDevOpsワークフローと容易に統合されない場合、優先順位の不一致やチームの責任範囲に関する混乱が生じ、フラストレーションや修復の遅延につながります。
ワークロード上でエージェントを実行することは、資産のパフォーマンスとシステムリソースに大きな影響を与えます。特に、異なるポイントソリューションのために複数のエージェントをインストールする必要がある場合は顕著です。
私たちのアプローチ
クラウドのために専用設計されたクラウドセキュリティ
OrcaのSideScanningは、エージェントを必要とせず、ワークロードのruntimeブロックストレージからデータを収集することで、エージェントベースのソリューションの欠点を解消します。Orcaは、ワークロードのファイルシステム(OS、アプリケーション、データ)を仮想のリードオンリービューで再構築し、ワークロード自体にパフォーマンスの影響を与えることなく完全なリスク分析を実行します。

クラウドの真の露出状況を把握し、リスクが制御下にあることを取締役会に証明しましょう。

監視中に負債となる前に、クラウド内のすべてのAIシステムをガバナンス下に置きます。

本番環境に到達する前に、リスクのあるコードを検知します。


クラウド資産の「MRI」
SideScanningは医療用MRIスキャナーに似ています。針やメスを使う代わりに、MRIは臓器や組織を非侵襲的にスキャンして健康状態を診断します。SideScanningも同様に、資産に一切影響を与えることなく、すべてのクラウド資産とその相互接続性をスキャンし、クラウド資産全体を深く広く可視化します。
他のソリューションでは不可能なワークロードテレメトリの取得
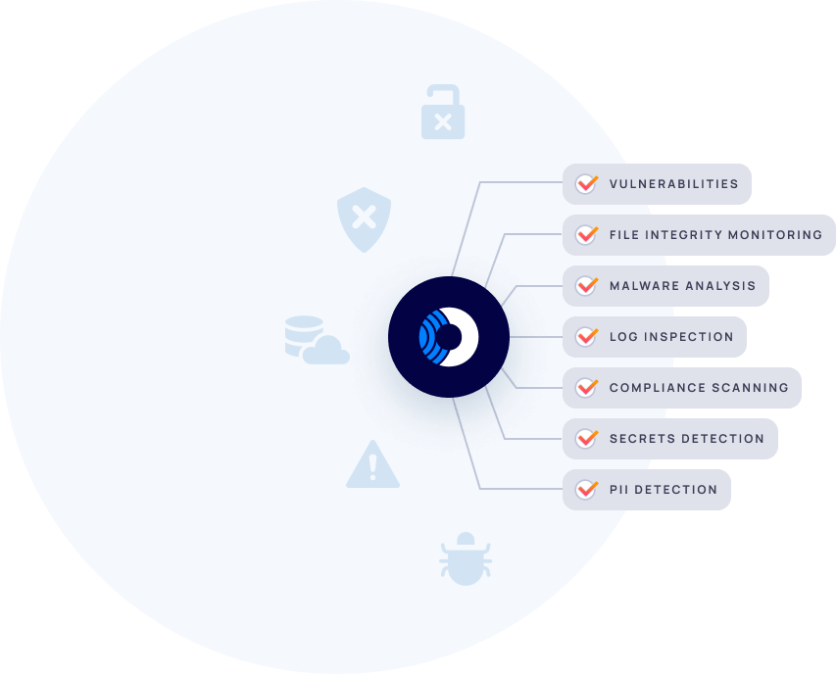
SideScanningは、LinuxやWindowsのVM、コンテナとコンテナイメージ、サーバーレス機能など、主要なワークロードタイプをすべてカバーします。ほとんどのソリューションは基本的な脆弱性しか特定しませんが、Orcaはコンプライアンスの問題、ログ検査、ファイル整合性監視、マルウェア分析などの詳細なデータを提供し、他のソリューションに欠けているテレメトリを提供します。
関連リソース


Orca SideScanning™ テクニカルブリーフ
ソリューションブリーフ:Orca SideScanning™ テクニカルブリーフ。このテクニカルブリーフでは、Orcaの特許取得済みSideScanningの仕組みを詳しく解説します...
Paidyがマルチクラウドの可視化にOrca Securityを採用、クラウドセキュリティ管理コストを年間50万ドル削減し、フルタイム従業員2名分の工数を節約
Paidy – 日本のクラウド型金融機関。Paidyは、カードレス決済などを提供するフィンテックのリーダーであり…
Orcaクラウドセキュリティプラットフォームが198%のROIを実現
レポート:Orcaクラウドセキュリティプラットフォームが198%のROIを実現。この最新の2026年投資利益率(ROI)分析において、TAGのアナリストは次のように評価しました…
よくある質問
SideScanningを例えるなら、医療用MRIスキャナーです。針やメスを使った侵襲的な検査手術の代わりに、MRIは非侵襲的なスキャンによって健康状態を診断し、すべての臓器や組織の詳細な画像を取得します。処置中、医師が患者に直接触れることはありません。
SideScanningも同様に、すべてのクラウド資産と接続性を可視化して、クラウド環境の完全なモデルを構築します。そして、このモデルを使用して、クラウド資産やその機能に一切影響を与えることなく、適切なコンテキストでリスクを特定します。
Orca SideScanningはワークロード上で実行されないため、パフォーマンスに影響を与えることなく、クラウド環境を100%スキャンできます。また、SideScanningプロセスはインストールが必要なエージェントを使用しないため、いつでもデプロイ可能で、ITチームやDevOpsチームに負担をかけません。
Orcaの特許取得済みSideScanningテクノロジーは、わずか数分で導入可能。仮想マシン、クラウドストレージバケット、あらゆる種類のコンテナ、サーバーレス機能など、あらゆるデプロイモードの全クラウド資産をカバーします。SideScanningにより、ネットワークにパケットを1つも送信せず、環境内でコードを1行も実行することなく、クラウド資産全体の包括的なリスクプロファイルを作成できます。また、OrcaのSideScanningは、コンプライアンスの問題、ファイル整合性監視、ログ検査、マルウェア分析などの詳細なデータを提供し、他のソリューションにはないテレメトリを実現します。
いいえ。Orcaプラットフォームは、クラウドプロバイダーの共有仮想化インフラを介して統合され、ワークロード自体で実行されるのではなく、ワークロードのruntimeブロックストレージをアウトオブバンドで読み取るため、ネットワークにパケットを1つも送信せず、環境内でコードを1行も実行することなく、クラウド環境を100%調査できます。その結果、ダウンタイムはなく、ワークロードやユーザーへの影響もありません。
エージェントやネットワークスキャナーに依存するセキュリティソリューションは、導入に時間がかかり、資産のパフォーマンスに大きな影響を与えます。すべての場所にエージェントを導入することは事実上不可能であるため、一部の資産は必然的にセキュリティの脅威にさらされます。また、ネットワークスキャナーはポートを開放する必要があり、正しく設定・管理されない場合、セキュリティリスクとなる可能性があります。
Orcaプラットフォームは数日や数週間ではなく数分で導入でき、資産のパフォーマンスへの影響はゼロです。また、クラウド資産全体のすべての資産を自動的に検出して監視するため、可視性のギャップが生じるリスクを排除し、新しい資産が追加された際もアップデートの必要はありません。
OrcaのSideScanningテクノロジーを使用すれば、エージェントやネットワークスキャナーを使用することなく、クラウド資産全体の重大なクラウドセキュリティリスクを即座に検出できます。これにより、従来のテクノロジーに伴うカバー範囲のギャップ、組織的な摩擦、高いメンテナンスコスト、導入の遅れを回避できます。
Orcaはクラウドのアカウントとワークロードからメタデータを収集します。このメタデータには、セキュリティグループ、ネットワーク設定、脆弱性、ポリシー、その他の構成設定が含まれます。
Orcaが収集するデータの種類の例は以下の通りです:
クラウド構成データ:
- サブネット設定
- IAM設定と権限リスト
- VPC設定
- ELB設定
- 実行中の資産リスト
クラウドセキュリティの問題:
- VM – Xで脆弱性が見つかりました。
- コンテナ – Yでマルウェアが見つかりました。
- VM – ZでPIIが検出されました。
- VM Xでユーザー名とパスワードによるSSHが有効になっています。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。