

安全なコード開発
到達可能かつ悪用可能な脆弱性に基づき、コード修正の優先順位を決定
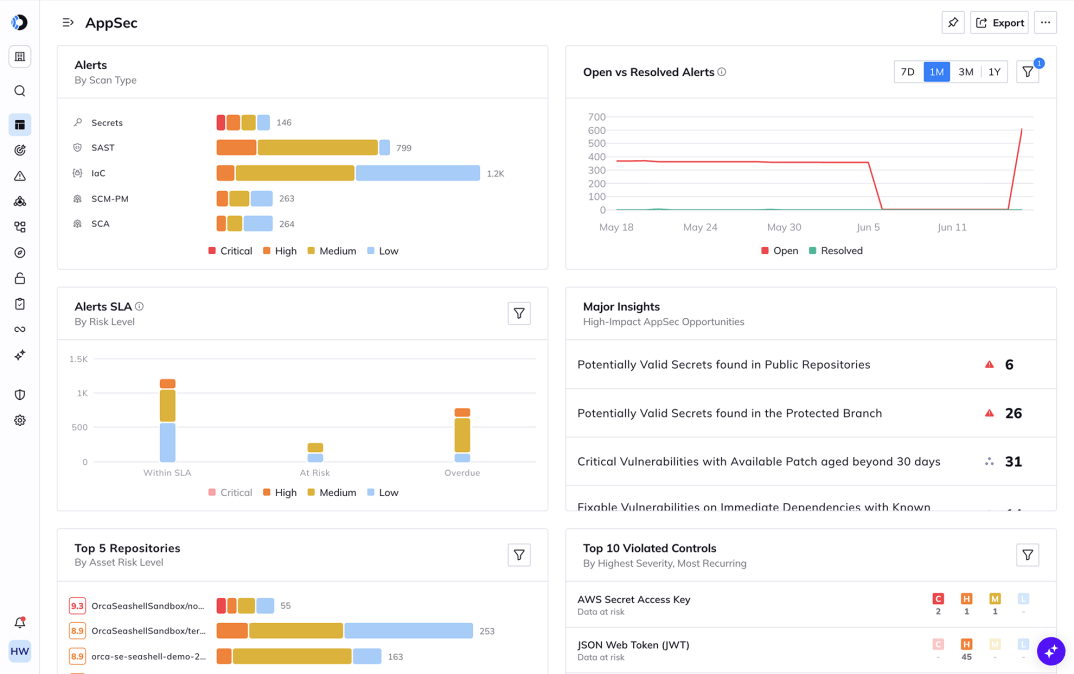
コード、依存関係、IaC、イメージ、シークレットをagentlessでスキャンし、稼働中のクラウドでの到達可能性や露出状況に基づいて各検出事項に自動で優先順位を付けます。開発者は何千もの理論的なCVEを追いかけるのではなく、実際に悪用可能な少数の問題に集中して修正できます。
課題
既存のツールは数千の脆弱性を見つけますが、どれが真のリスクであるかは教えてくれません。
SAST、SCA、およびシークレットスキャナーは、それぞれ個別に検出結果を出しますが、アプリケーションが実際に稼働するクラウドの状況は考慮されません。その結果、開発者は頻繁に作業を中断させられ、優先順位の低い修正を求められるため、摩擦や運用効率の低下を招きます。
検出事項の過負荷: スタンドアロンのスキャナーはCVSSでランク付けを行い、本番環境での到達可能性を考慮しません。その結果、すべてが「緊急」に見え、優先的に修正すべきものがわからなくなります。
不適切な優先順位付け: 隔離された開発コンテナ内の脆弱なパッケージと、インターネットに公開されデータベースから2ホップの位置にあるパッケージが、同じスコアとして扱われてしまいます。
分断されたツール: 開発者が使用するツールの外で検出事項が積み上がり、チケットは無視され、リスクがそのままリリースされてしまいます。
「Orcaが他と一線を画しているのは、シフトレフト機能です。ツールセットを統合できることで、コストだけでなく、管理全体においても効率化が図れます。」
トニー・ウィルソン(Tony Wilson)
Latitude Financial社 情報セキュリティ部門ゼネラルマネージャー
検証済みのビジネス価値
リプレイスされたレガシーツール
アラート件数の削減
年間の運用コスト削減
投資収益率(ROI)
平均デプロイ時間
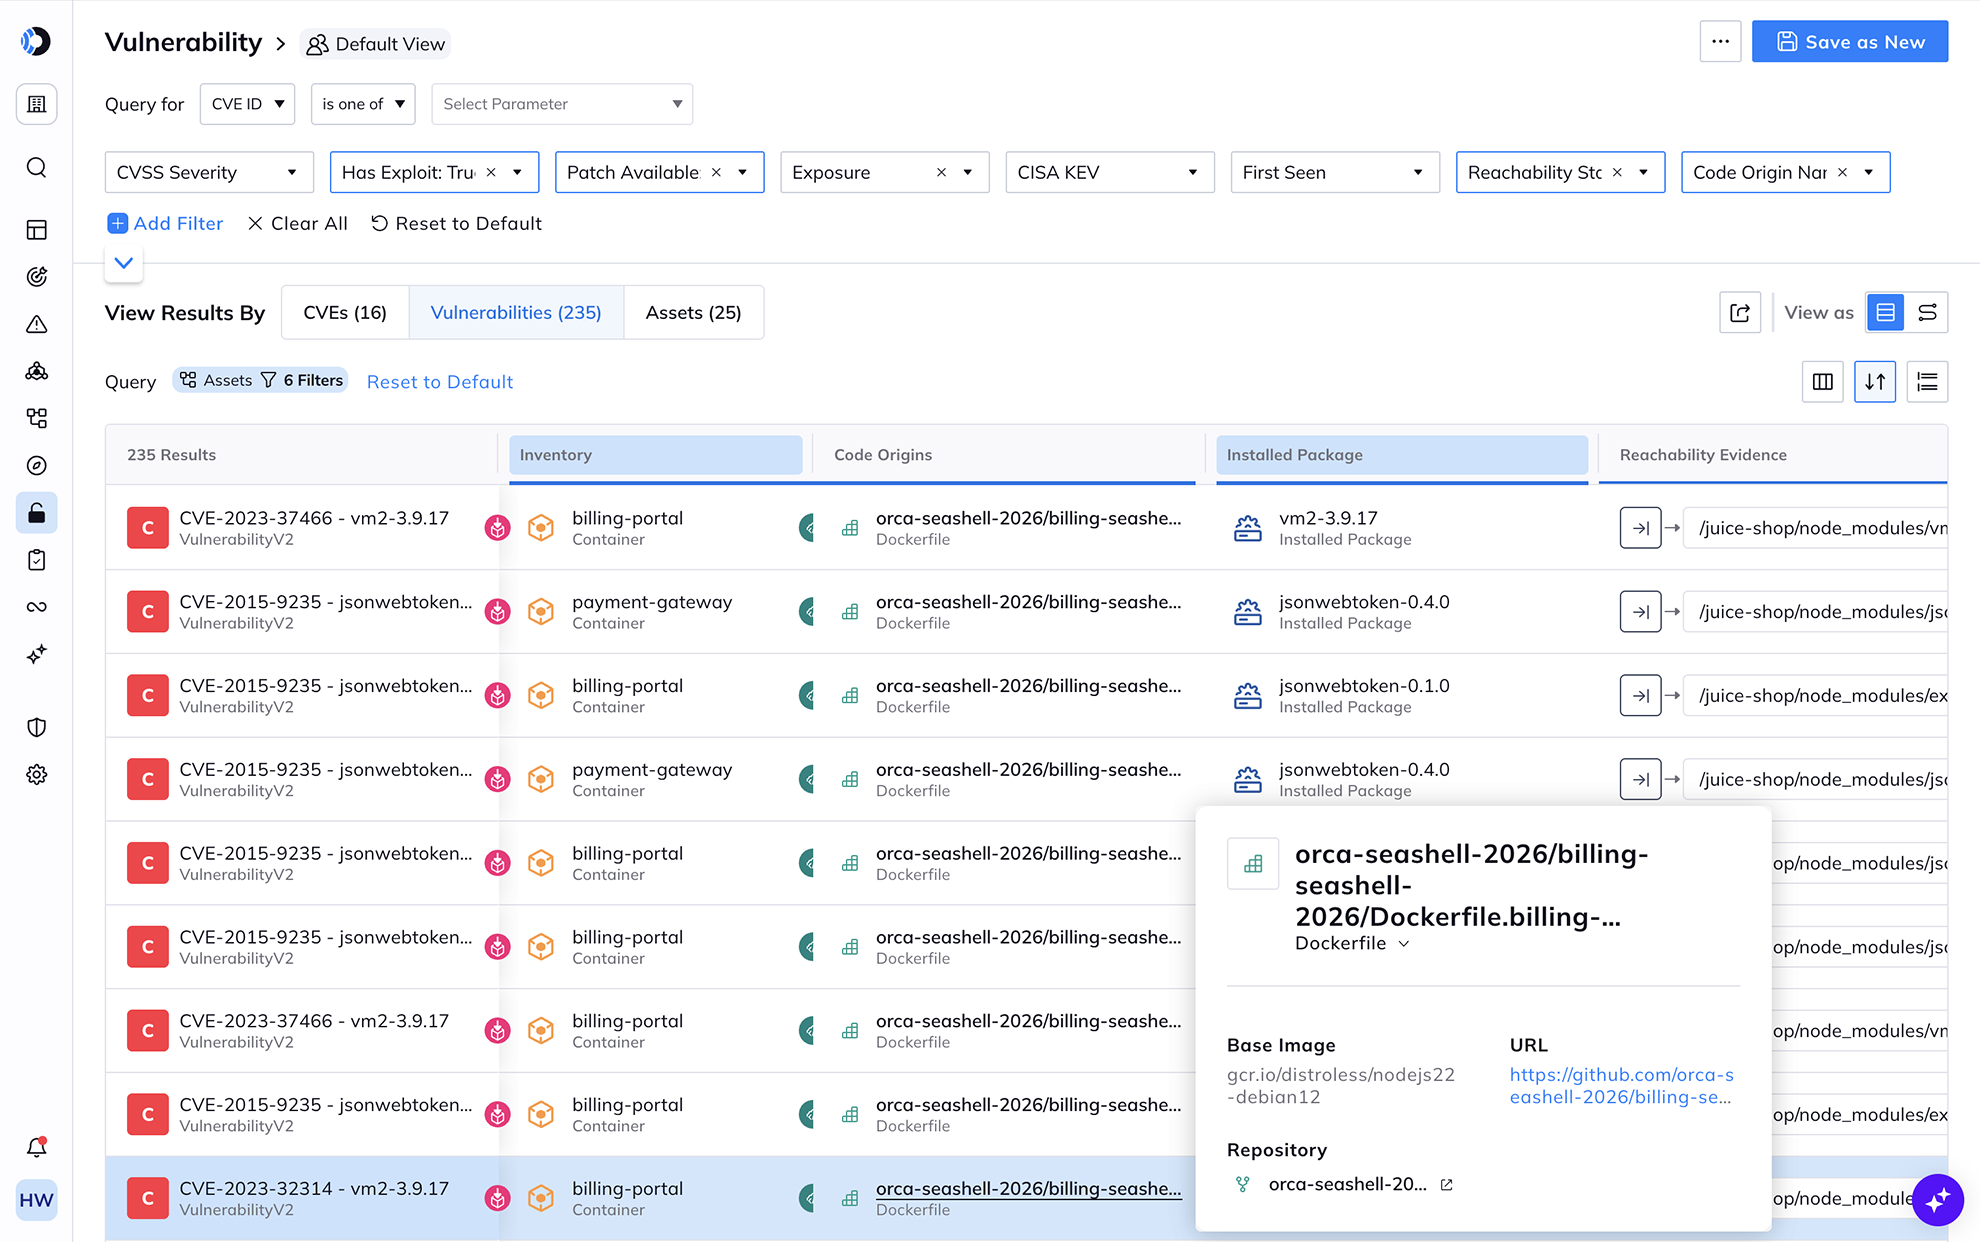
すべてのCVEではなく、攻撃者が到達可能なものを修正
隔離された開発コンテナ内のスコア9.8の脆弱性は、チームが他のすべてを投げ打って対応すべきものではありません。Orcaは、到達可能性、インターネット公開状況、アイデンティティ権限、機密データへの近接性といった稼働中のクラウドコンテキストに照らして、すべてのコードの脆弱性を評価し、そのコードの起点を追跡します。開発者は、実際のスタックを無視したスコア順の膨大なリストではなく、本当に悪用可能な脆弱性に絞った優先順位付きのリストを受け取ることができます。
開発者が構築するすべてをスキャン
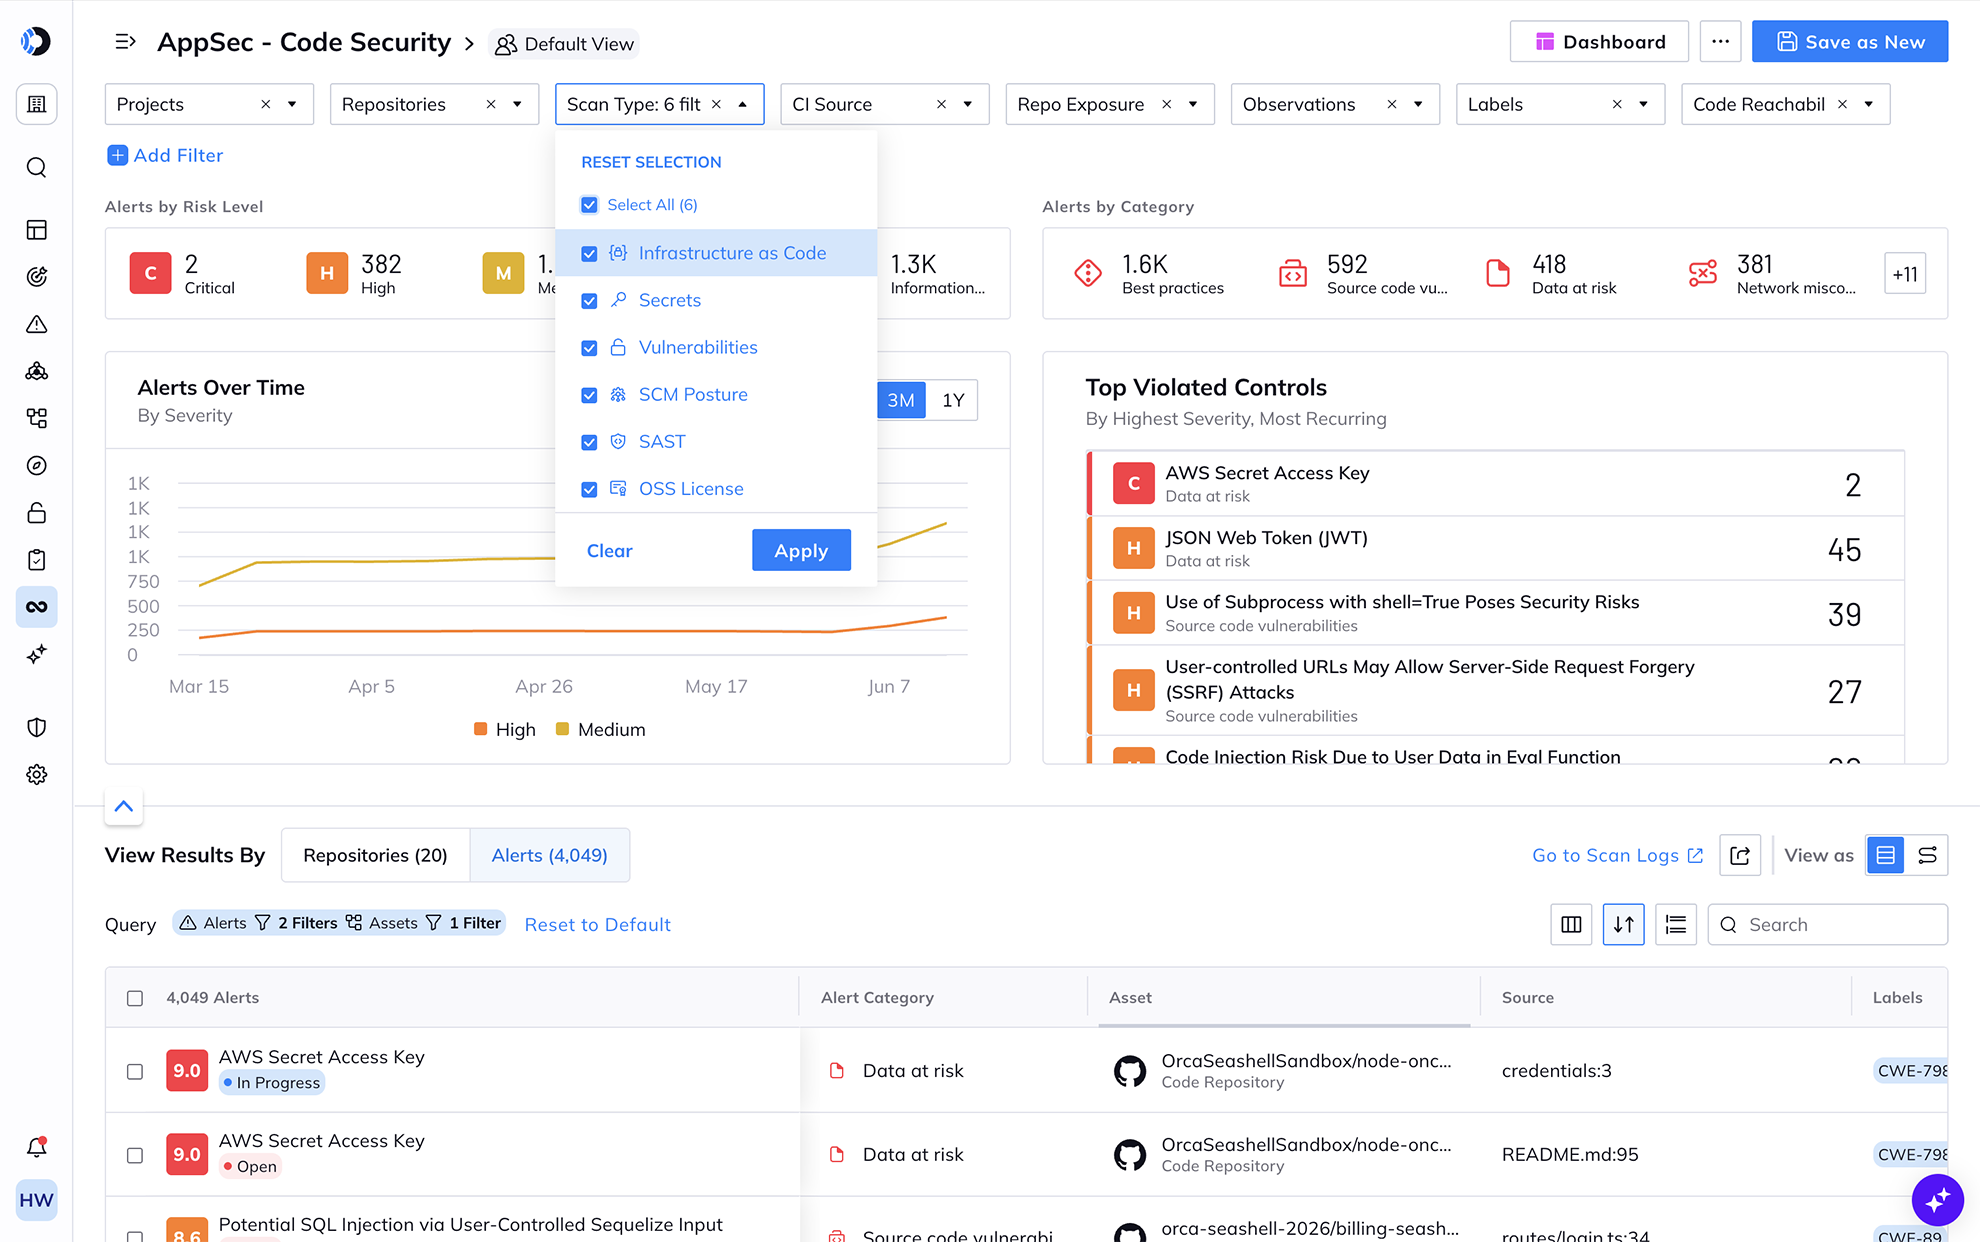
レイヤーごとに別々のスキャナーを運用・保守するのはやめましょう。Orcaは単一のプラットフォームから、ソースコード(SAST/SCA)、IaC(Infrastructure as Code)テンプレート、コンテナイメージ、公開されたシークレット、埋め込まれたマルウェアをスキャンします。管理ツールや確認するコンソールが減り、5つのバラバラなモデルではなく1つのリスクモデルで完結します。お客様は6つ以上のレガシーツールをOrcaに統合しています。
Powered By Orca
自信を持ってクラウドセキュリティを拡張するためのリスクコンテキスト
Orcaプラットフォームの中核を理解することで、チームは発見事項の関連性、実際のエクスポージャにつながるもの、そして最初に対処すべき場所を把握できます。

すべてのワークロードにわたるAgentlessスキャン。

runtimeのオブザーバビリティと保護。

AIエージェント、ワークフロー、アシスタントのための推論エンジン。

単なるバラバラなデータポイントではなく、コンテキストに基づいたアクションを可能にするリスク相関分析。

動的なスコアリングと攻撃パス分析。
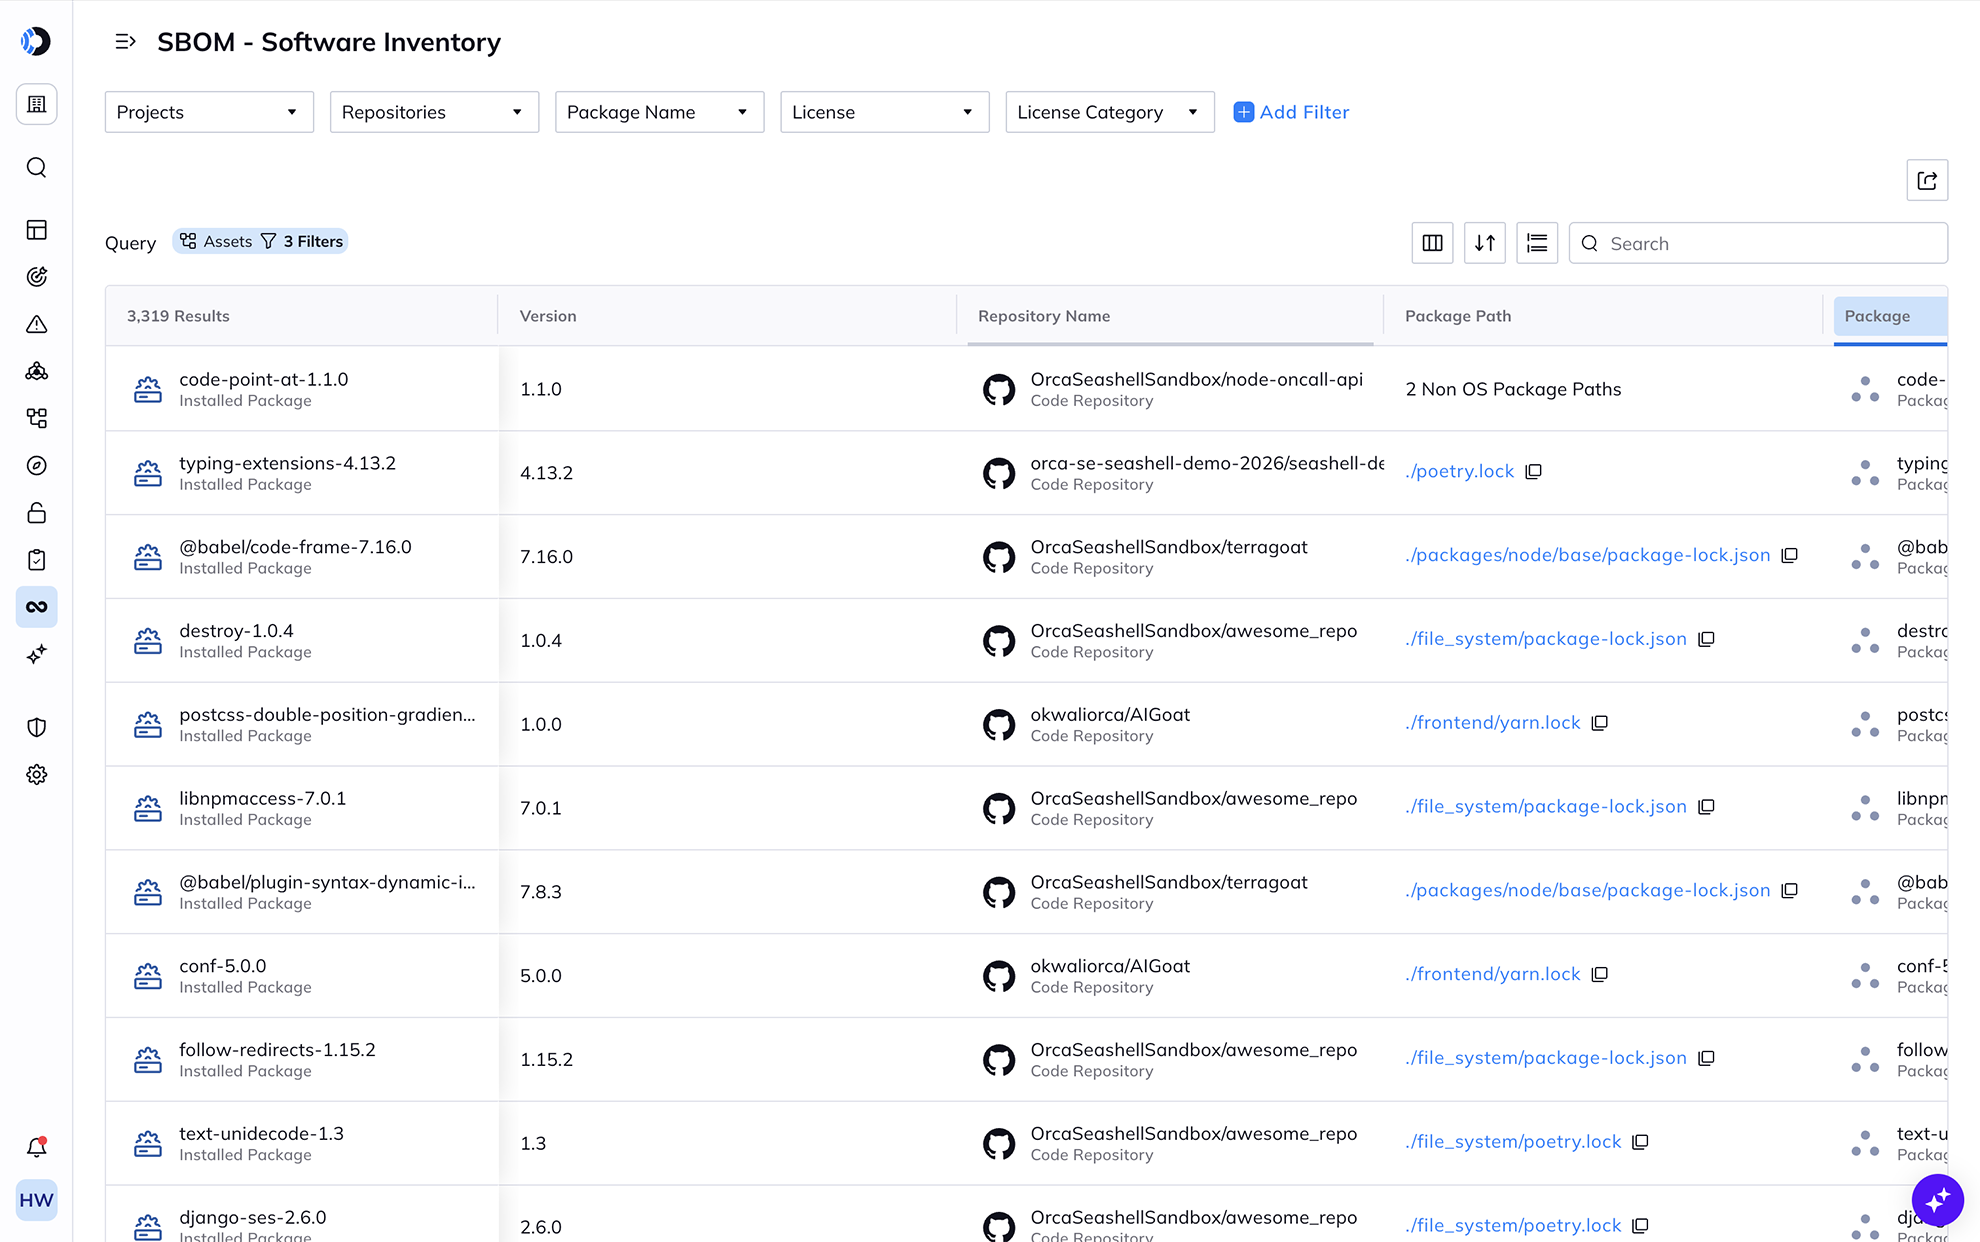
ソフトウェアサプライチェーンの中身を正確に把握
目に見えない依存関係やリポジトリを保護することはできません。OrcaはSBOMを生成し、脆弱性やライセンスリスクのあるオープンソースパッケージをリリース前にフラグ立てします。また、リポジトリの設定ミス、脆弱なブランチ保護、過剰なアクセス権限をソース段階で捕捉します。ライセンス遵守の義務は監査時ではなく、早期に明らかになります。

すでに使用しているツールで、開発スピード(あるいはそれ以上)の修正を
開発ワークフロー外のセキュリティは無視されます。Orcaは検出結果とコンテキストをIDE、リポジトリ、チケット管理ツールへ直接プッシュします。影響の大きい問題については、OrcaがAI生成の修正案を作成してプルリクエストを発行するため、開発者が着手する頃には修復がすでに始まっています。
AIで真のリスクを選別
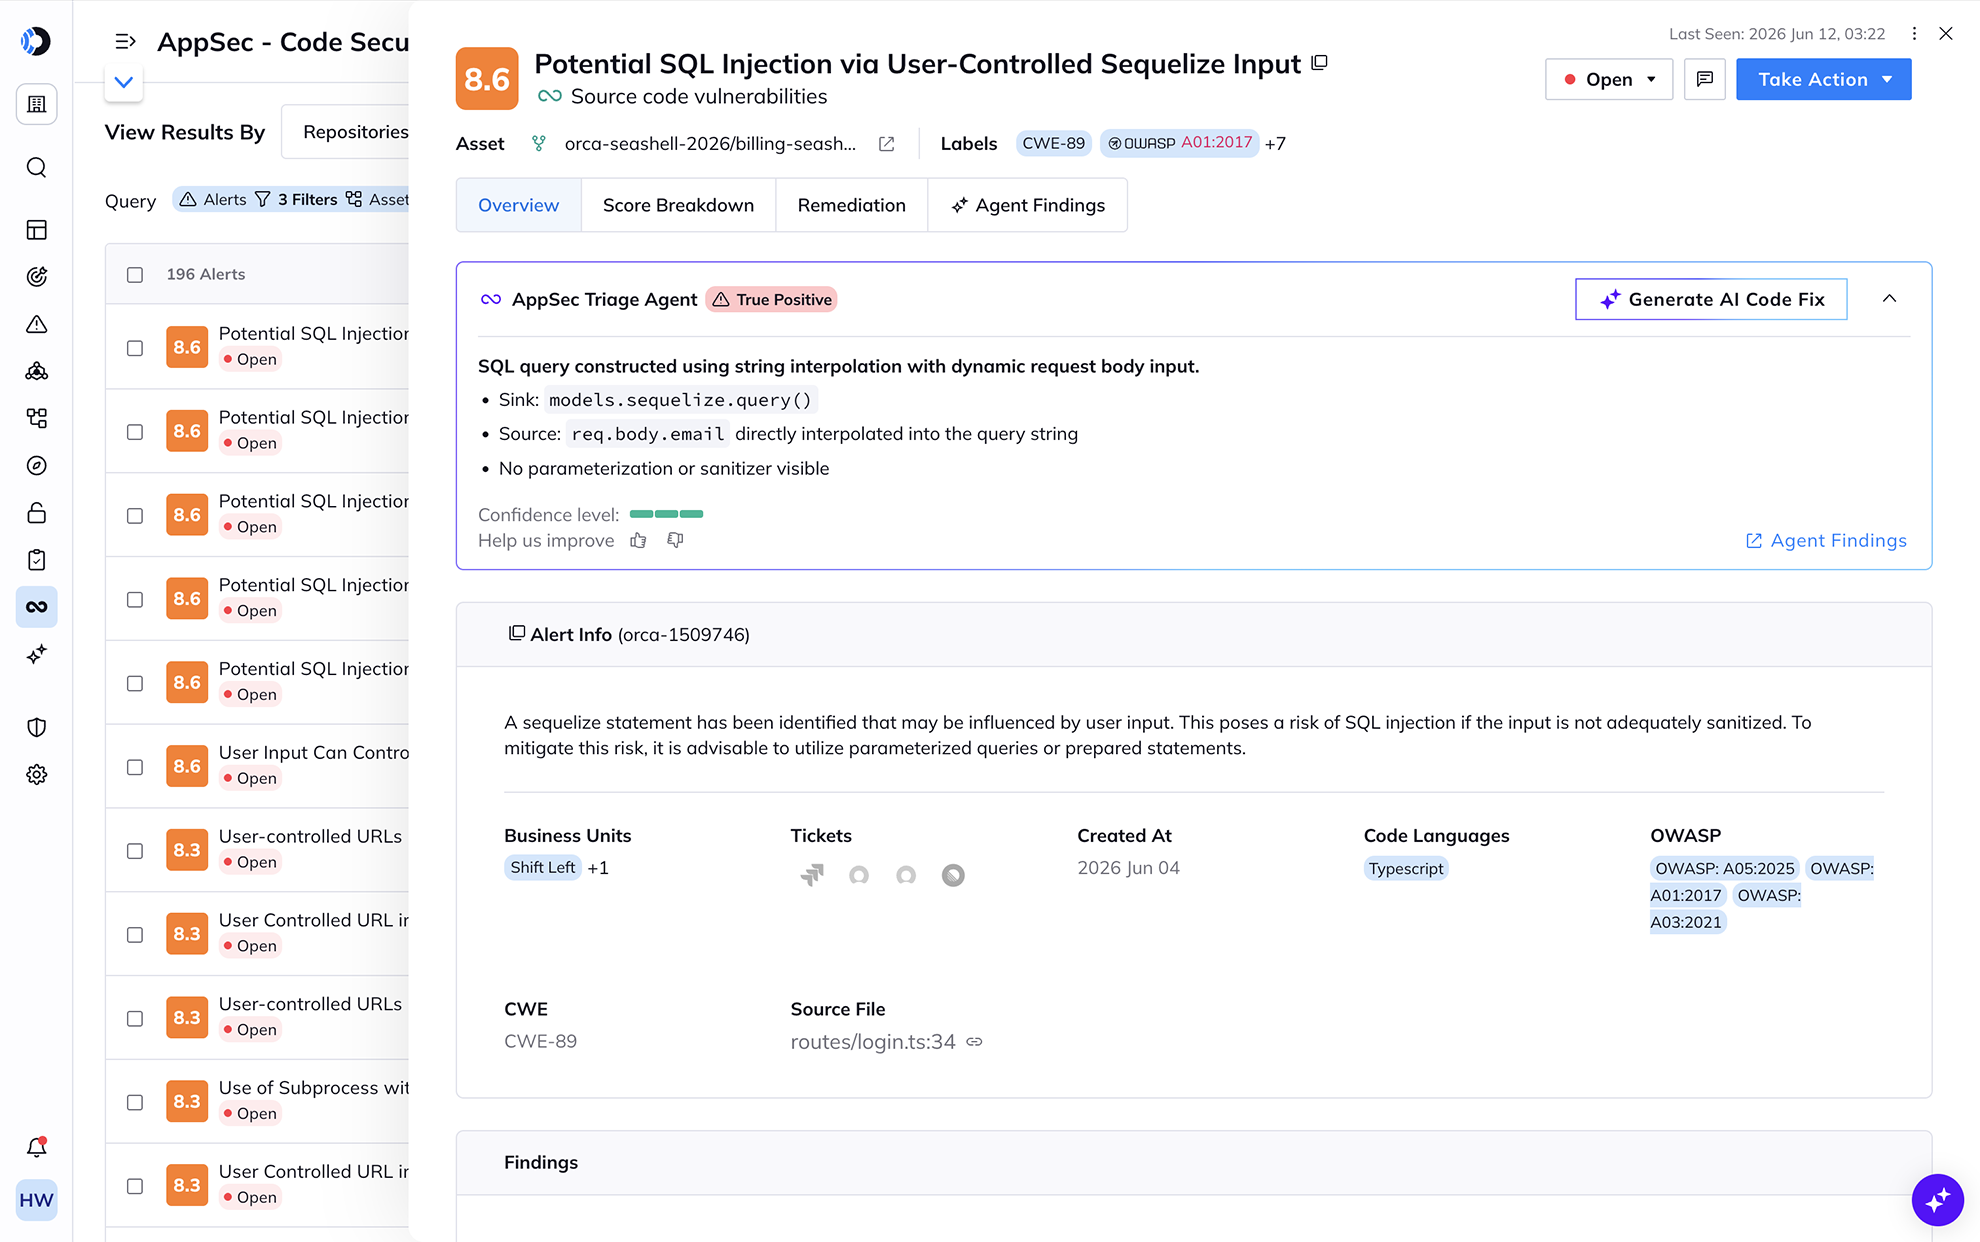
コードスキャナーは誤検知(false positives)が多いことで知られています。OrcaのAppSec Triage Agentは、コードのコンテキストを利用して誤検知の優先順位を自動で下げ、真の検知(true positives)をエスカレーションします。エージェントの判断に基づいてワークフローを自動的にトリガーし、バックログを瞬時に解消します。
関連リソース
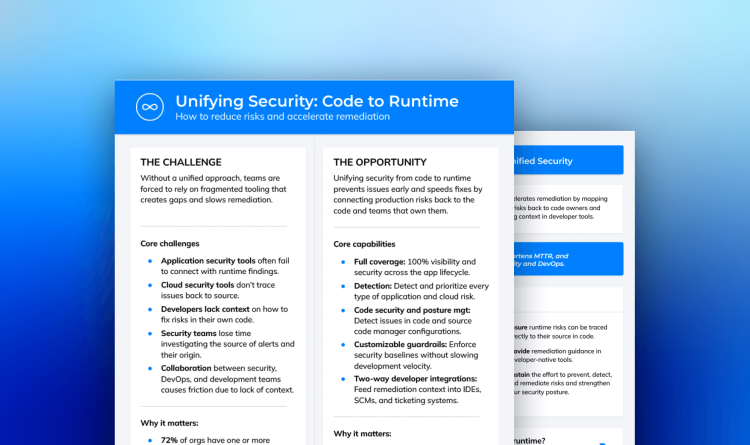


コードからruntimeまでセキュリティを統合
チートシート:コードからruntimeまでセキュリティを統合 セキュリティ問題はコードから始まることが多い一方で、ほとんどのチームは断片化されたものに頼っています…
2026年版アプリケーションセキュリティ現状レポート
徹底解説:2026年版アプリケーションセキュリティの現状レポート。開発スピードがセキュリティを追い越すとき。レポートを入手。一つの明確な全体像...
よくある質問
シフトレフトセキュリティとは、ソフトウェア開発ライフサイクル(SDLC)の早い段階でセキュリティとテストを組み込む、クラウドセキュリティ戦略、テクノロジー、プラクティスの総称です。シフトレフトセキュリティは、アプリケーションが本番環境にデプロイされる前(修正コストがはるかに低い段階)に、セキュリティリスクや問題を検出して修正することを目指します。
セキュリティを左側にシフト(シフトレフト)する際、組織は次のような特有の課題に直面します。
- 変化への抵抗:「セキュリティを左へシフト(シフトレフト)」させるには、開発およびDevOpsチームがSDLC全体でセキュリティを推進する責任を負う必要があります。
- アラート疲れ: 従来のツールはアラートを生成しますが、リスクに影響するコンテキスト要素に基づいた優先順位付けができません。これは、クラウド環境全体の可視性が欠如していることに起因します。
- 可視性の欠如: セキュリティチームは、開発ワークフローや既存のセキュリティ・コンプライアンスリスクを十分に把握できていません。
- 統合の欠如:従来のシフトレフトセキュリティツールは動作が遅く、開発者は現在のワークフロー外にある別の隔離されたアプリケーションを使用する必要があり、SDLCでのフィードバックの提供も遅すぎます。
- トレーニングと時間の制約:開発者はセキュリティの経験が不足している傾向があり、シフトレフトの実践には多大なトレーニングが必要です。厳しい納期に追われていることも重なり、たとえ同意を得られたとしても、開発者を習熟させるのは容易ではありません。
Orcaクラウドセキュリティプラットフォームは、IaCテンプレートやコンテナイメージのスキャンを含め、SDLC全体にわたって包括的なセキュリティ・コンプライアンスチェックを提供します。Orcaはコントロールプレーンとデータプレーンを分析し、設定ミス、脆弱性、マルウェア、APIリスク、データリスク、IAMリスク、ラテラルムーブメントを検出します。また、本番環境での検出事項を元のアプリケーション開発アーティファクトに関連付けることで、リスクの迅速な修正を可能にし、セキュリティ、開発、DevOpsチーム間の連携を強化します。
Orca Cloud Security Platformは、agentlessでネットワークの変更を必要とせず、クラウド環境全体のAPI設定ミスやセキュリティリスクを即座に特定、優先順位付け、対処できるAPIセキュリティを提供します。ソリューション導入から数分以内に、Orcaは管理・未管理APIの完全かつ継続的に更新されるインベントリ、リスクの可能性があるAPIドリフトや変更に関するコンテキスト化されたアラート、そして実用的な修復手順を伴うAPI設定ミスや脆弱性への洞察を提供します。
Orcaは、検出されたAPIの弱点を他の特定されたクラウドリスクと組み合わせ、最も重要なAPIリスクを効果的に優先順位付けします。その結果、セキュリティチームは最も重要な緊急のアラートに集中できるようになり、時間の節約、レスポンスの迅速化、アラート疲れの解消につながります。
脆弱性管理ソリューションは、クラウドセキュリティに不可欠な機能ですが、以下のような複数の課題が生じる可能性があります。
- クラウド資産全体に対する可視性の欠如は、脆弱性が検出されない可能性を高めます。
- 脆弱性の優先順位付けの欠如により、セキュリティチームはアラートの診断や、どれが即時の対応に値するかの判断に時間を費やすことを強いられます。
- 誤検知はアラート疲れを悪化させ、実際の脆弱性への対応を遅らせます。
- 脆弱性の増加により、脆弱性管理は継続的な課題となっており、持続的な保護を確保するための持続可能なアプローチが求められています。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。