

Code absichern
Priorisieren Sie Code-Fixes nach Erreichbarkeit und Ausnutzbarkeit
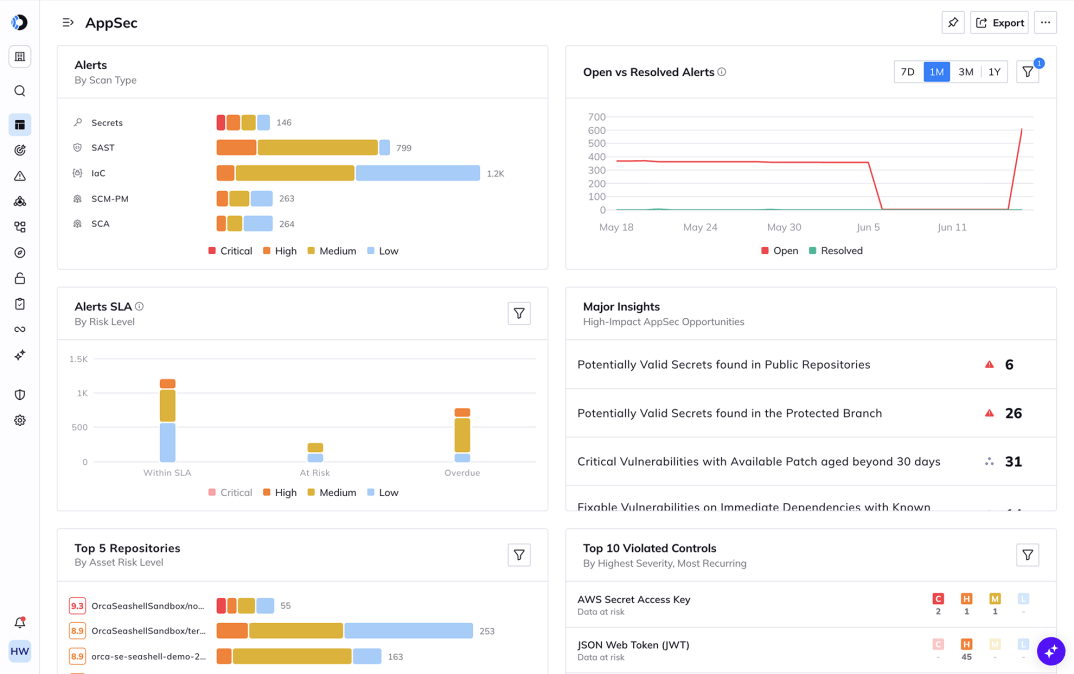
Scannen Sie Code, Abhängigkeiten, IaC, Images und Secrets agentless und priorisieren Sie jedes Ergebnis automatisch nach Erreichbarkeit und Exposition in Ihrer laufenden Cloud. Ihre Entwickler beheben den kleinen Teil der tatsächlich ausnutzbaren Schwachstellen, anstatt tausenden theoretischen CVEs hinterherzujagen.
Die Herausforderung
Ihre Tools finden tausende Schwachstellen. Aber sie sagen Ihnen nicht, welche davon echt sind.
SAST-, SCA- und Secrets-Scanner liefern isolierte Ergebnisse ohne Blick auf die Cloud, in der die Anwendungen tatsächlich laufen. Entwickler werden ständig unterbrochen und priorisieren oft die falschen Probleme. Das führt zu Reibungsverlusten und Ineffizienz.
Informationsflut: Standalone-Scanner ranken nach CVSS, nicht nach der Erreichbarkeit in der Produktion. Alles erscheint kritisch, und nichts wird priorisiert behoben.
Mangelhafte Priorisierung: Ein anfälliges Paket in einem isolierten Dev-Container erhält denselben Score wie eines, das zum Internet offen ist und nur zwei Hops von Ihrer Datenbank entfernt liegt.
Isolierte Tools: Ergebnisse häufen sich außerhalb der gewohnten Entwickler-Tools an, Tickets werden ignoriert und Risiken gelangen trotzdem in die Produktion.
„Was Orca wirklich abhob, war die Shift-Left-Funktion. Die Konsolidierung von Tools schafft Effizienz – nicht nur bei den Kosten, sondern auch bei der Verwaltung des Ganzen.“
Tony Wilson
General Manager, Information Security bei Latitude Financial
Validierter Geschäftswert
Abgelöste Legacy-Tools
Reduzierung des Alarmvolumens
Jährliche Betriebseinsparungen
Return on Investment
Durchschnittliche Bereitstellung
Beheben Sie, was für Angreifer erreichbar ist, nicht jede CVE
Eine Schwachstelle mit Score 9,8 in einem isolierten Dev-Container ist kein Grund, alles stehen und liegen zu lassen. Orca bewertet jede Code-Schwachstelle anhand des Live-Cloud-Kontexts – Erreichbarkeit, Internet-Exposition, Identitätsberechtigungen und Nähe zu sensiblen Daten – und verfolgt ihren Ursprung im Code zurück. Ihre Entwickler erhalten eine kurze, priorisierte Liste der tatsächlich ausnutzbaren Risiken statt tausender Treffer nach einem Score, der Ihren tatsächlichen Stack ignoriert.
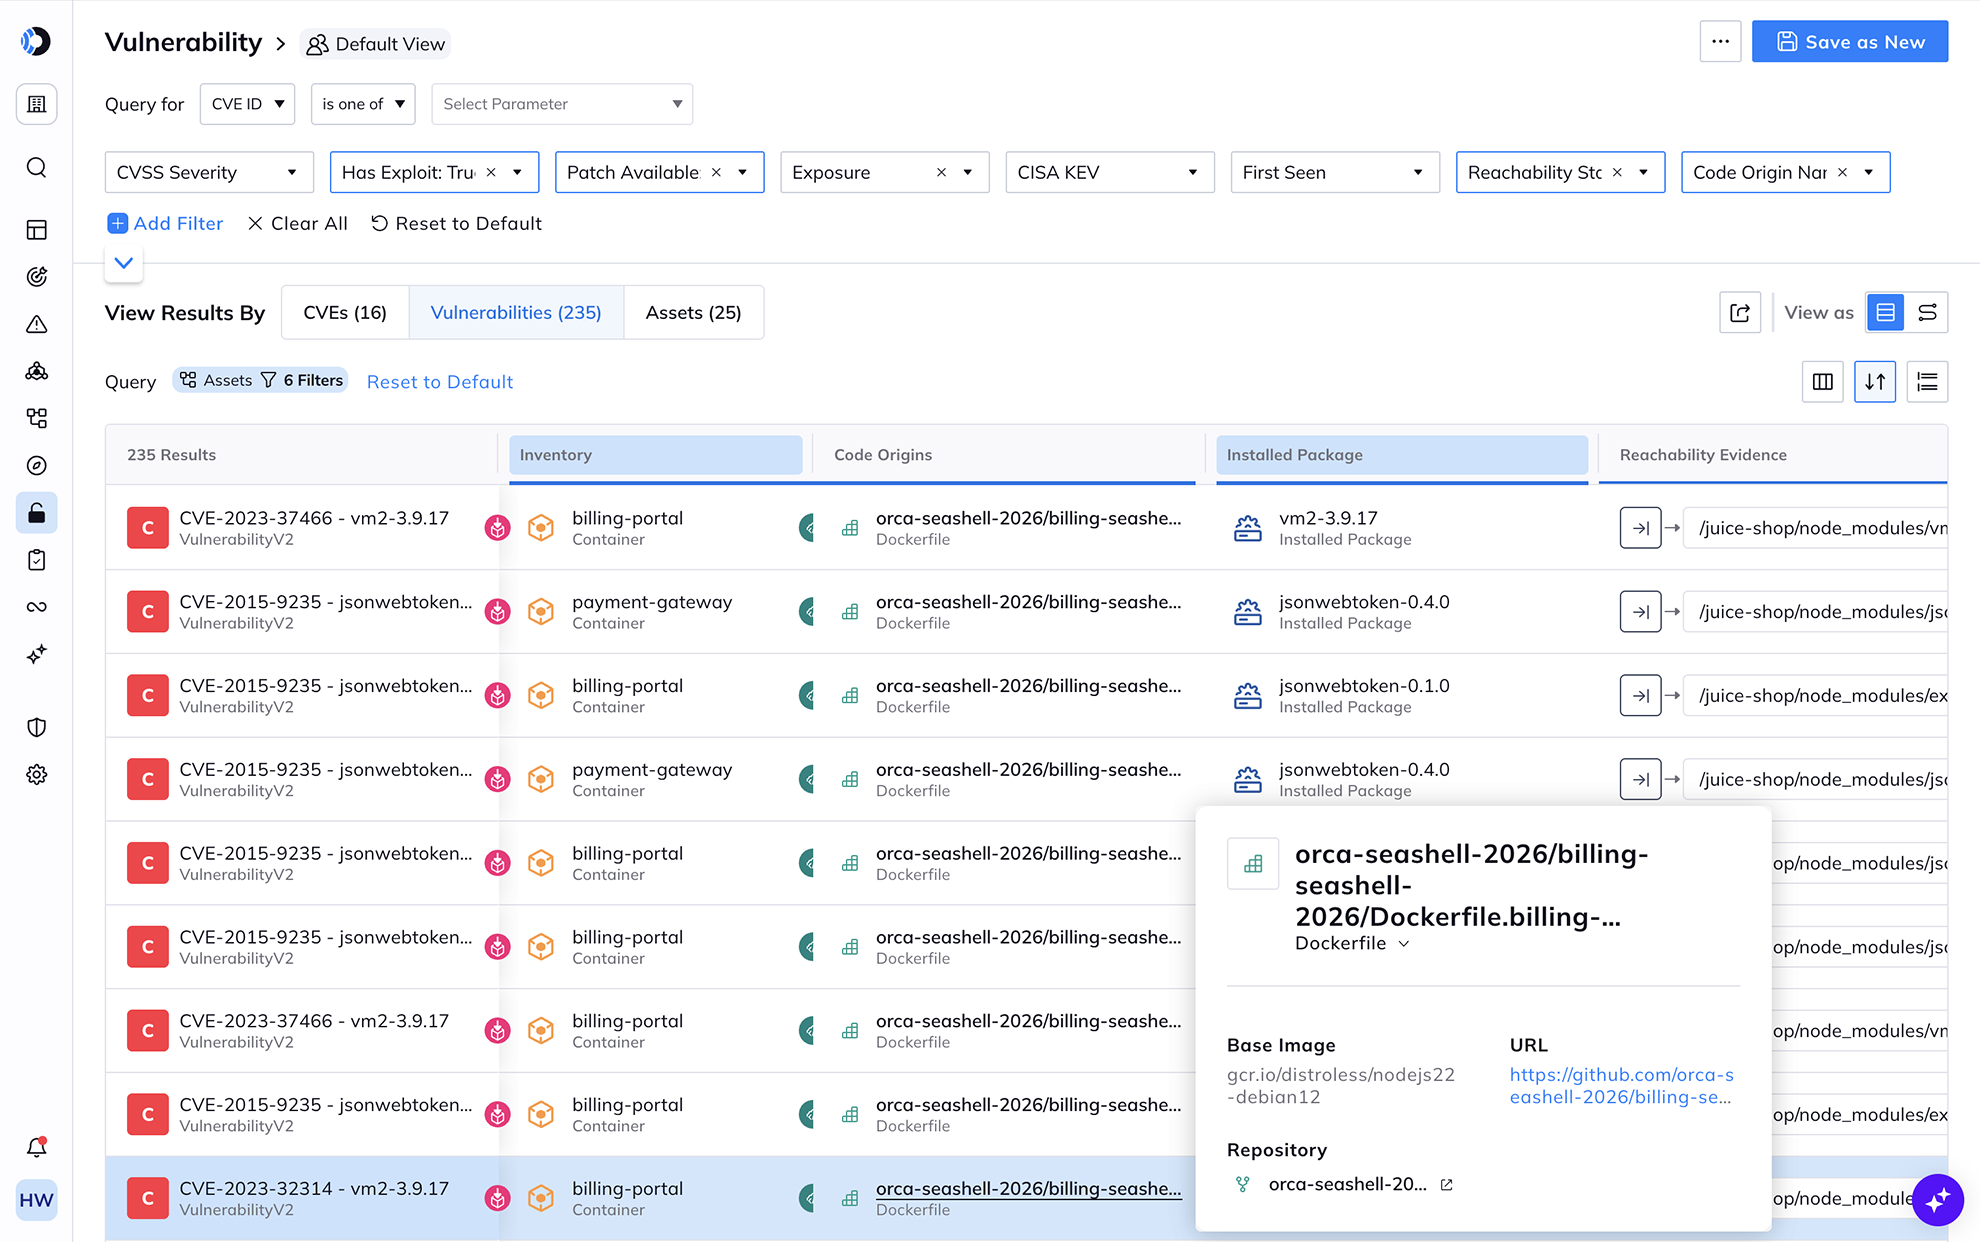
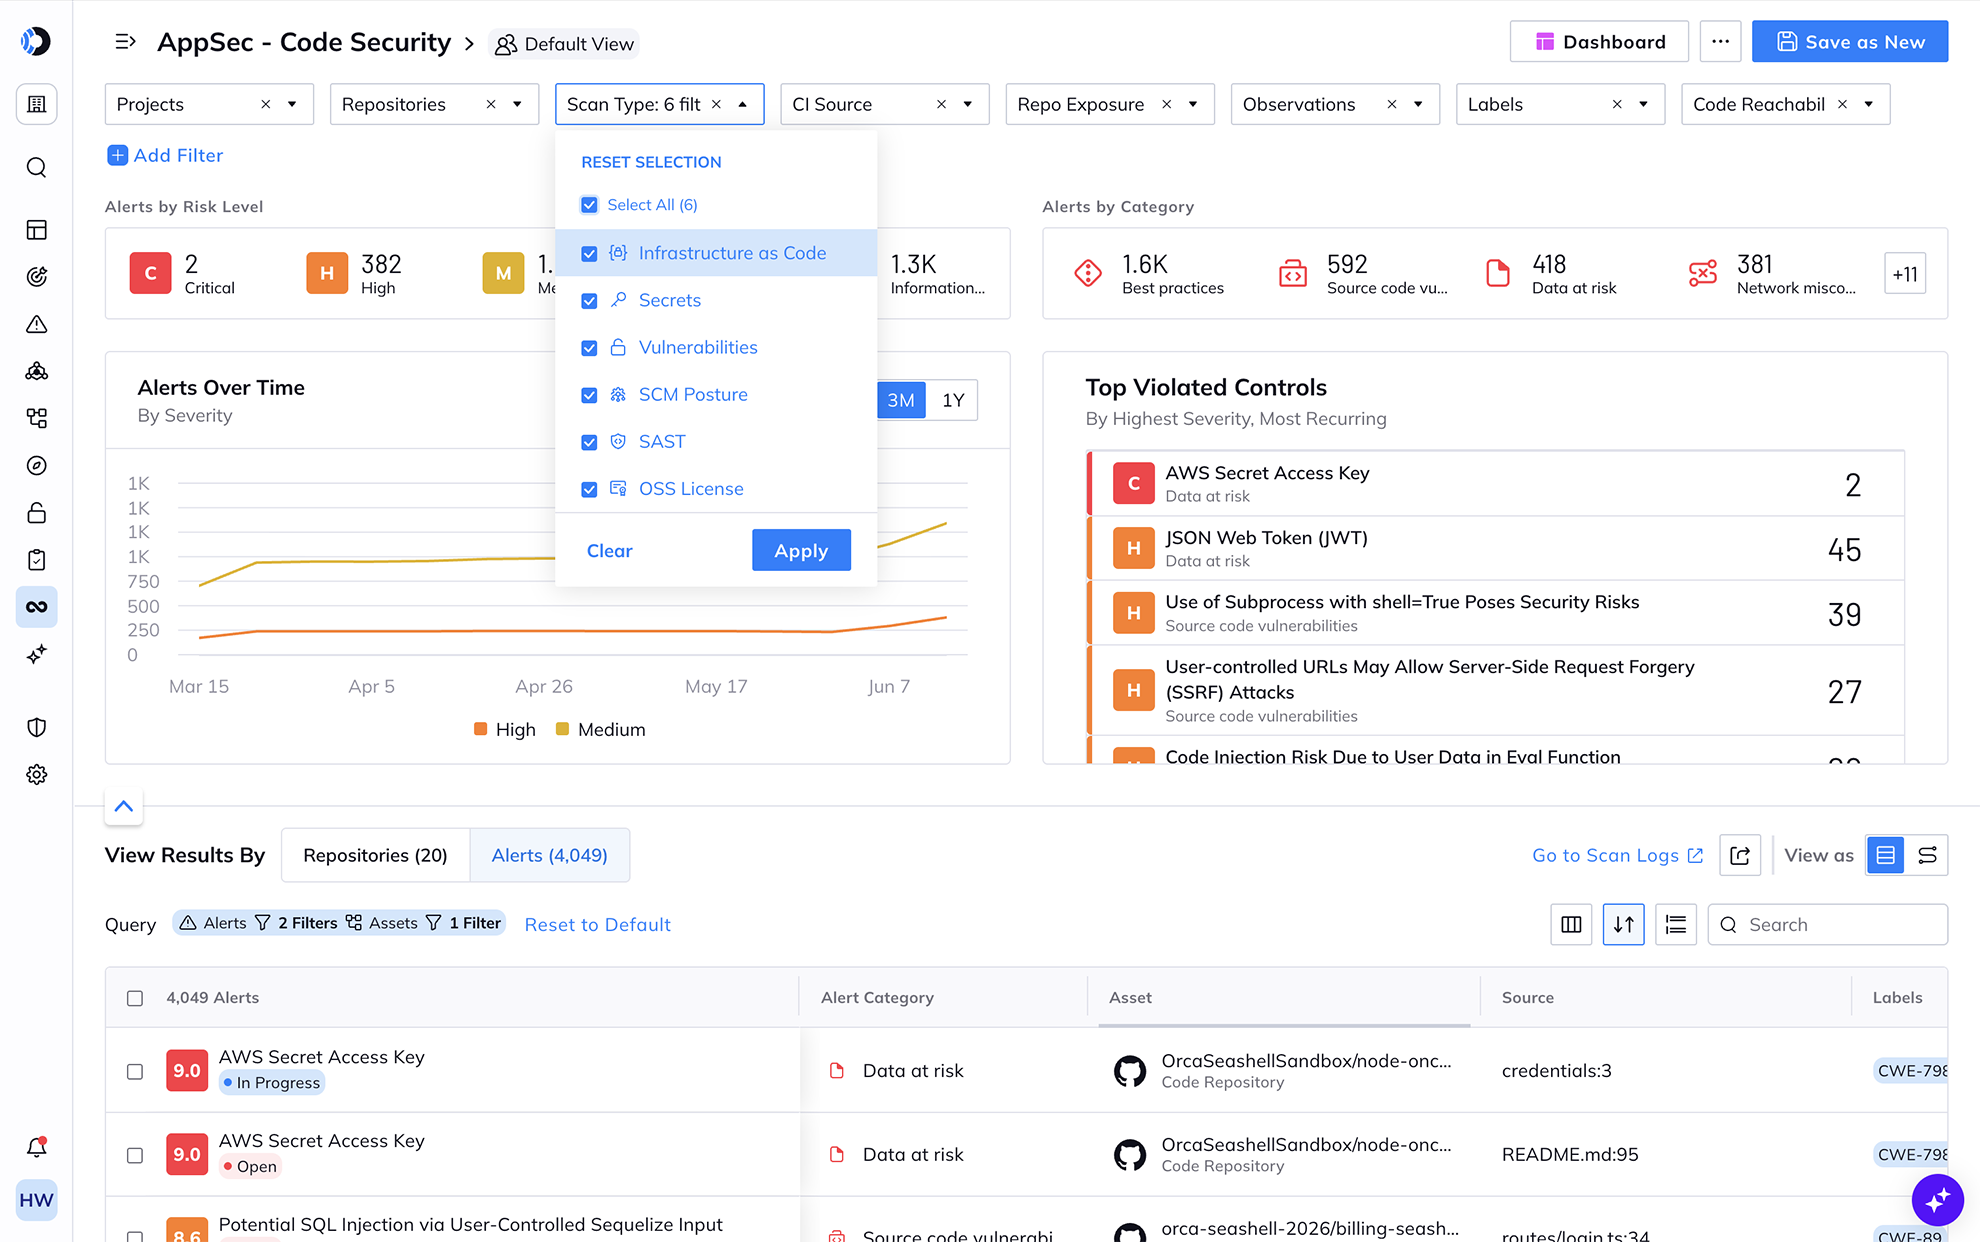
Scannen Sie alles, was Ihre Entwickler bauen
Hören Sie auf, für jede Ebene einen separaten Scanner zu betreiben. Orca scannt Quellcode (SAST/SCA), Infrastructure-as-Code (IaC) Templates, Container-Images, exponierte Secrets und eingebettete Malware über eine einzige Plattform. Weniger Tools, weniger Konsolen, ein Risikomodell statt fünf isolierter. Kunden konsolidieren über 6 Legacy-Tools auf Orca.
Powered By Orca
Der Risikokontext, um Cloud-Sicherheit mit Vertrauen zu skalieren
Verstehen Sie den Kern der Orca Platform, damit Ihr Team sieht, wie Erkenntnisse zusammenhängen, welche ein echtes Risiko darstellen und wo zuerst gehandelt werden muss.

Agentless-Scanning über jeden Workload hinweg.

Runtime-Observability & Schutz.

Die Reasoning-Engine für KI-Agenten, Workflows und Assistenten.

Risikokorrelation für fundierte Maßnahmen mit Kontext, statt nur isolierter Datenpunkte.

Dynamisches Scoring & Angriffspfadanalyse.
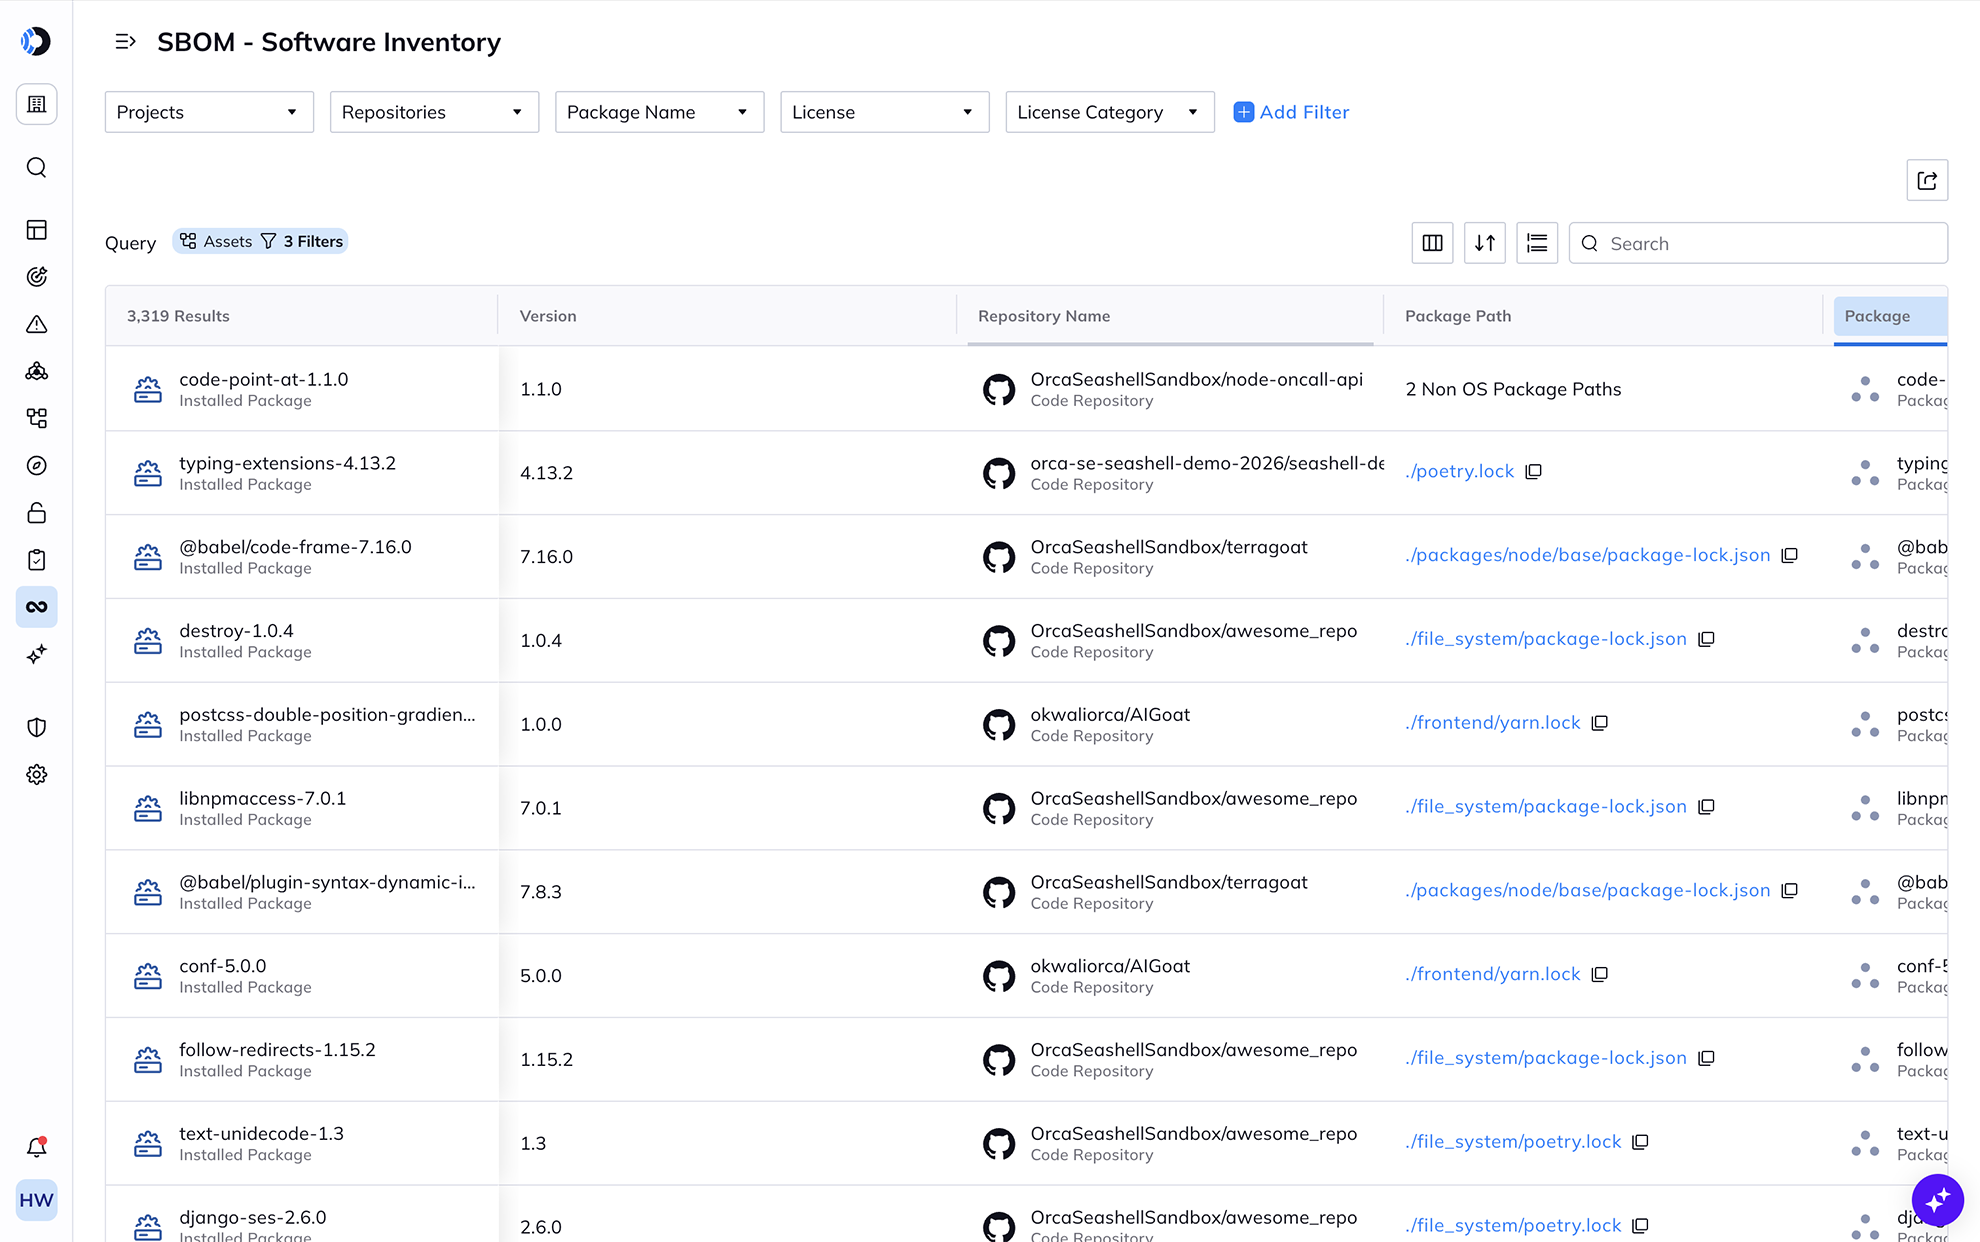
Wissen, was genau in Ihrer Software-Lieferkette steckt
Man kann keine Abhängigkeiten oder Repositories absichern, die man nicht sieht. Orca generiert SBOMs, markiert schwachstellenbehaftete und lizenzkritische Open-Source-Pakete vor dem Release und erkennt fehlkonfigurierte Repos, schwachen Branch-Schutz und zu weitreichende Berechtigungen an der Quelle. Lizenzpflichten werden frühzeitig erkannt, nicht erst beim Audit.

Behebung in Entwicklergeschwindigkeit (oder schneller) in Ihren gewohnten Tools
Sicherheit außerhalb des Entwickler-Workflows wird ignoriert. Orca spielt Ergebnisse und Kontext direkt in IDE, Repos und Ticketing-Tools ein. Für kritische Probleme erstellt Orca KI-generierte Fixes und öffnet Pull-Requests, sodass die Behebung bereits eingeleitet ist, wenn ein Entwickler das Ticket übernimmt.
Echtes Risiko mit KI isolieren
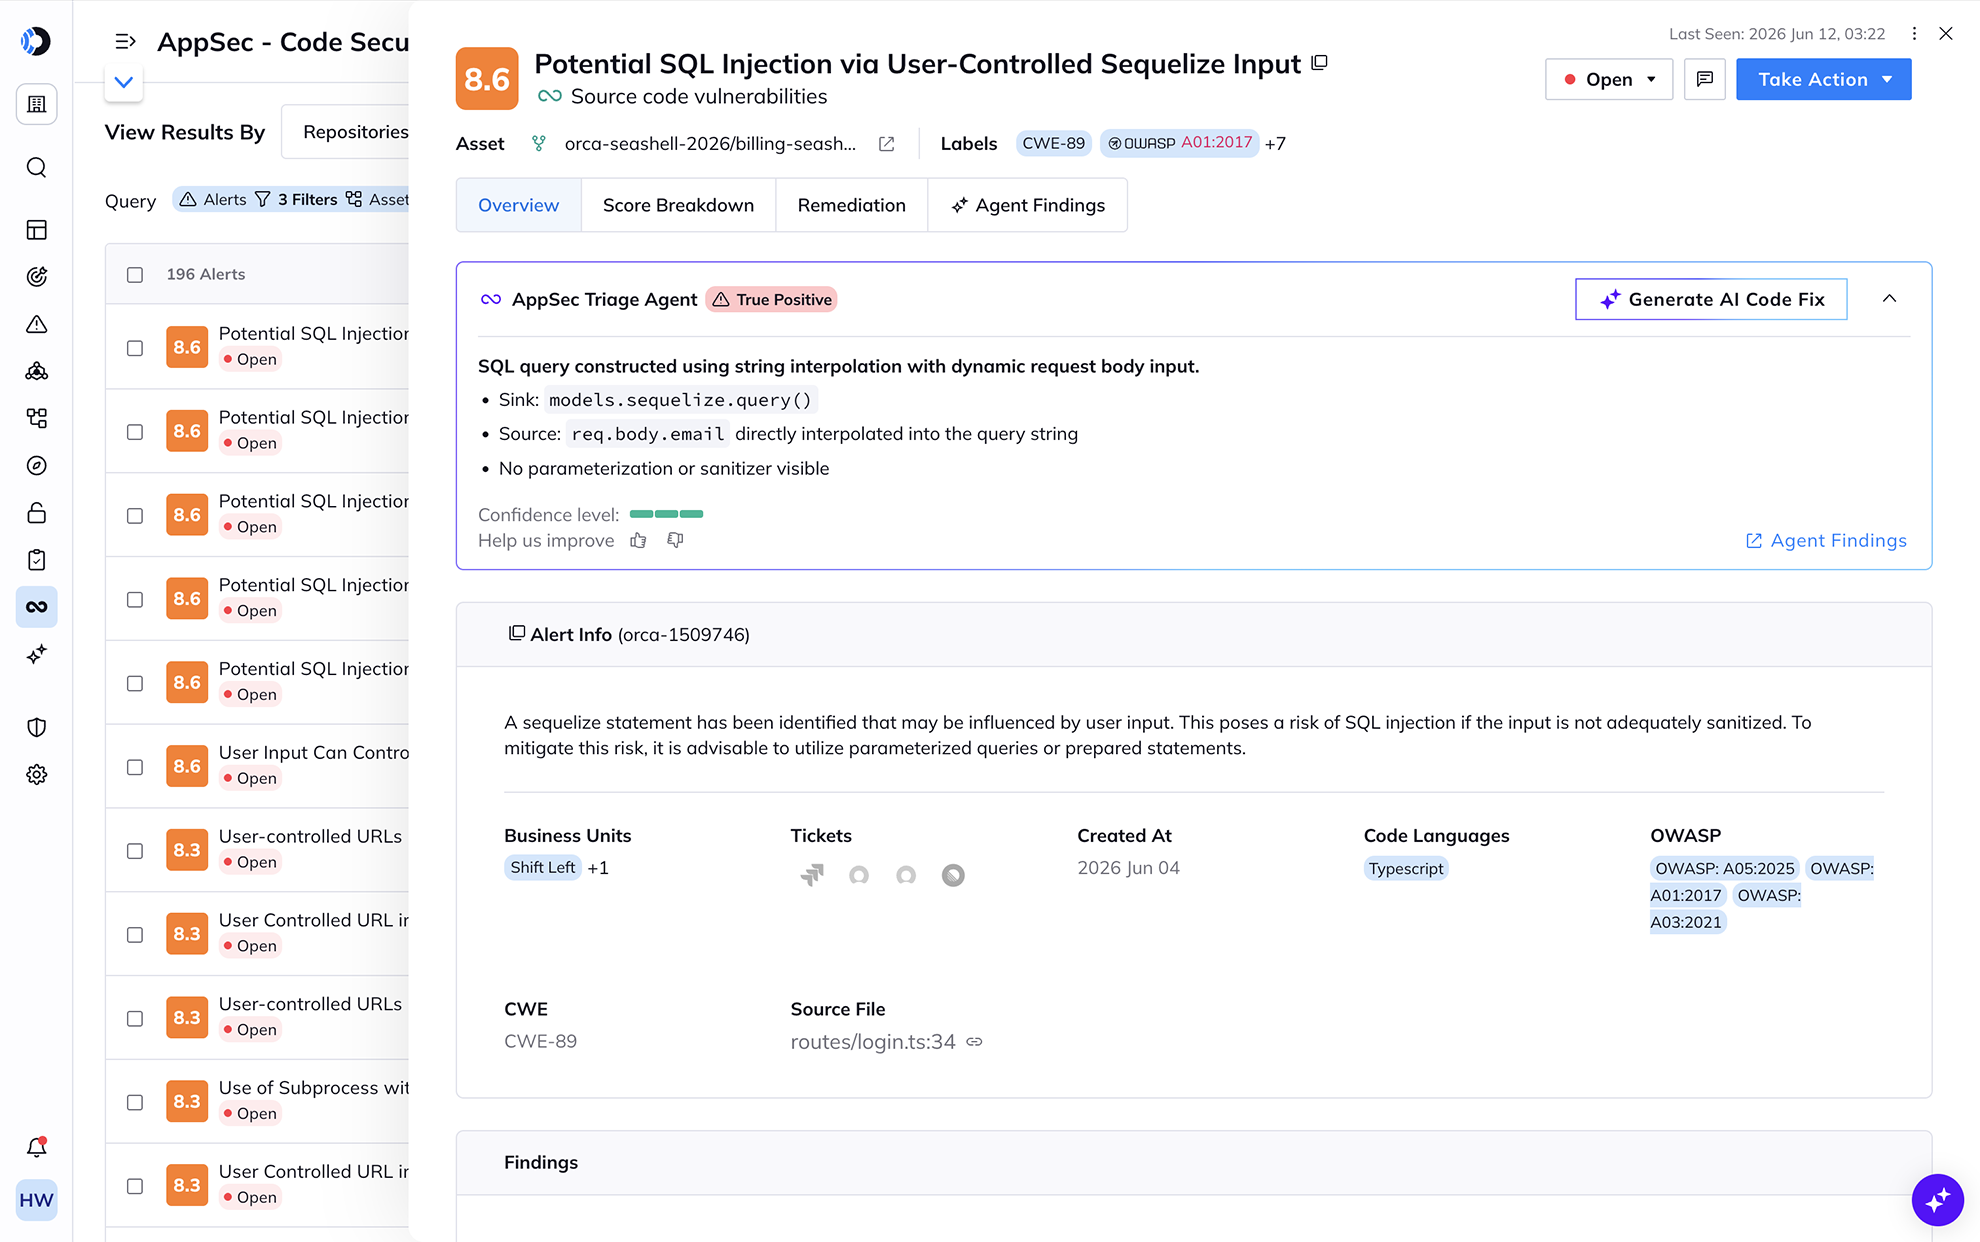
Code-Scanner sind berüchtigt für False Positives. Der AppSec Triage Agent von Orca nutzt Code-Kontext, um False Positives automatisch herabzustufen und echte Treffer zu eskalieren. Stoßen Sie Workflows basierend auf den Ergebnissen des Agents automatisch an und arbeiten Sie Ihr Backlog in kürzester Zeit ab.
Zugehörige Ressourcen
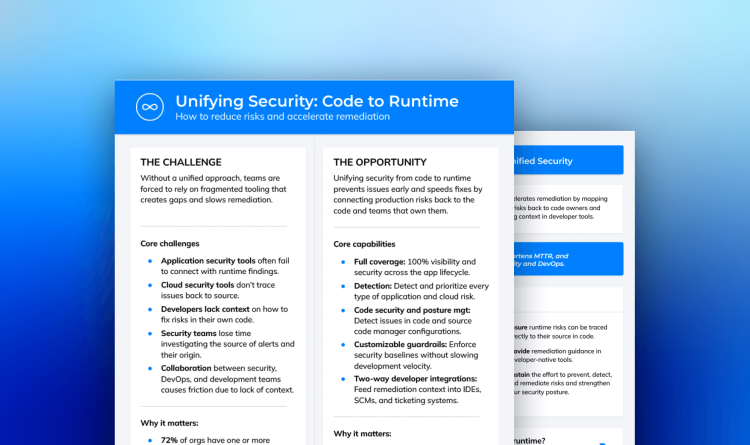


Einheitliche Sicherheit von Code bis Runtime
CHEAT SHEET: Einheitliche Sicherheit von Code bis Runtime. Sicherheitsprobleme beginnen oft im Code, doch die meisten Teams verlassen sich auf fragmentierte...
2026 State of Application Security Report
Tiefgehende Analyse: 2026 State of Application Security Report. Wenn Entwicklungsgeschwindigkeit die Sicherheit überholt. Zum Bericht. Ein klares Bild von…
Häufig gestellte Fragen
Shift Left Security umfasst Strategien, Technologien und Praktiken zur Cloud-Sicherheit, die Sicherheit und Tests in die frühen Phasen des Software Development Lifecycle (SDLC) integrieren. Ziel ist es, Risiken zu finden und zu beheben, bevor Anwendungen produktiv gehen – dann sind Korrekturen deutlich günstiger.
Unternehmen stehen bei der Verlagerung der Sicherheit nach links vor systemimmanenten Herausforderungen, darunter:
- Widerstand gegen Veränderungen: Um „Security nach links zu verlagern“ (Shift Left), müssen Development- und DevOps-Teams Verantwortung für die Sicherheit über den gesamten SDLC übernehmen.
- Alert fatigue: Herkömmliche Tools erzeugen Warnmeldungen, priorisieren diese aber nicht nach kontextuellen Risikofaktoren. Grund dafür ist die mangelnde Sichtbarkeit des gesamten Cloud-Bestands.
- Mangelnde Transparenz: Security-Teams fehlt der Einblick in Entwicklungs-Workflows sowie bestehende Sicherheits- und Compliance-Risiken.
- Mangelnde Integration: Herkömmliche Shift-Left-Security-Tools sind langsam, zwingen Entwickler zur Nutzung isolierter Anwendungen außerhalb ihrer Workflows und liefern Feedback zu spät im SDLC.
- Schulungsaufwand und Zeitdruck: Entwicklern fehlt oft die Erfahrung im Bereich Security und sie benötigen umfassende Schulungen zu Shift-Left-Praktiken. Gepaart mit engen Deadlines ist es schwierig, Entwickler schnell auf Stand zu bringen, selbst wenn die Akzeptanz da ist.
Die Orca Cloud Security Platform bietet umfassende Sicherheits- und Compliance-Prüfungen über den gesamten SDLC, inklusive Scans von IaC-Templates und Container-Images. Orca analysiert die Control- und Data-Planes auf Fehlkonfigurationen, Schwachstellen, Malware, API-Risiken, Datenrisiken, IAM-Risiken und Lateral Movement. Orca verknüpft Ergebnisse aus der Produktionsumgebung zurück mit den ursprünglichen Anwendungs-Artefakten, damit Risiken schnell behoben werden und die Zusammenarbeit zwischen Security-, Development- und DevOps-Teams verbessert wird.
Die Orca Cloud Security Platform bietet API-Security, die Unternehmen dabei unterstützt, API-Fehlkonfigurationen und Sicherheitsrisiken in ihrer gesamten Cloud-Umgebung sofort zu identifizieren, zu priorisieren und zu beheben – ohne Agents oder Netzwerkänderungen. Innerhalb weniger Minuten nach der Bereitstellung liefert Orca ein vollständiges, laufend aktualisiertes Inventar verwalteter und nicht verwalteter APIs, kontextbezogene Warnungen zu riskanten API-Drifts sowie Einblicke in Schwachstellen mit konkreten Schritten zur Behebung.
Orca kombiniert erkannte API-Schwachstellen mit anderen identifizierten Cloud-Risiken zur effektiven Priorisierung. So können sich Security-Teams auf die wichtigsten zeitkritischen Alarme konzentrieren, was Zeit spart, die Reaktion beschleunigt und Alarmmüdigkeit verhindert.
Obwohl das Schwachstellenmanagement eine notwendige Funktion der Cloud-Sicherheit ist, können entsprechende Lösungen verschiedene Herausforderungen mit sich bringen, darunter:
- Mangelnde Sichtbarkeit der gesamten Cloud-Umgebung erhöht die Wahrscheinlichkeit, dass eine Schwachstelle unentdeckt bleibt.
- Mangelnde Priorisierung von Schwachstellen zwingt Sicherheitsteams dazu, Zeit mit der Diagnose von Alerts zu verbringen und zu entscheiden, welche sofortige Aufmerksamkeit verdienen.
- False Positives verschärfen die Alert-Müdigkeit und verzögern die Reaktionszeit auf tatsächliche Schwachstellen.
- Die Zunahme von Schwachstellen macht das Schwachstellenmanagement zu einer permanenten Herausforderung, die einen nachhaltigen Ansatz erfordert, um dauerhaften Schutz zu gewährleisten.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.