

Codifique com segurança
Priorize correções de código pelo que é alcançável e explorável
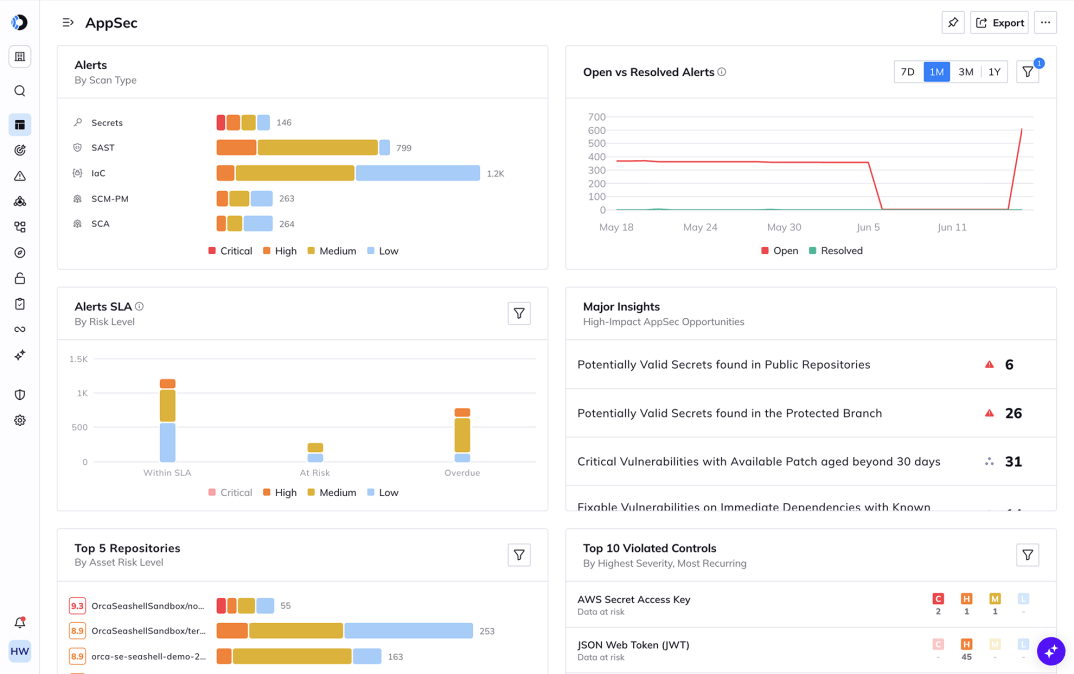
Varra seu código, dependências, IaC, imagens e segredos de forma agentless e, em seguida, priorize automaticamente cada achado pelo que é alcançável e exposto em sua nuvem em execução. Seus desenvolvedores corrigem o pequeno conjunto que é genuinamente explorável em vez de perseguir milhares de CVEs teóricos.
O Desafio
Suas ferramentas encontram milhares de vulnerabilidades. Elas não conseguem dizer quais são reais.
Scanners de SAST, SCA e segredos produzem achados isoladamente, sem visão da nuvem onde essas aplicações realmente rodam. Assim, os desenvolvedores são interrompidos constantemente e ainda precisam corrigir as coisas erradas primeiro, causando atrito e ineficiência operacional.
Sobrecarga de achados: Scanners autônomos classificam pelo CVSS, não pelo que é alcançável em produção. Tudo parece crítico e nada é corrigido primeiro.
Priorização deficiente: Um pacote vulnerável em um contêiner de desenvolvimento isolado e um que está exposto à internet e a dois saltos do seu banco de dados recebem a mesma pontuação.
Ferramentas desconectadas: Os achados se acumulam fora das ferramentas em que os desenvolvedores trabalham, fazendo com que os tickets sejam ignorados e o risco seja implementado de qualquer maneira.
O que realmente diferenciou a Orca foi a capacidade de shift-left. Ser capaz de consolidar conjuntos de ferramentas cria eficiência, não apenas em custo, mas em como você gerencia tudo isso.”
Tony Wilson
Gerente Geral de Segurança da Informação na Latitude Financial
Valor de negócio validado
ferramentas legadas substituídas
Redução do volume de alertas
Economia operacional anual
Retorno sobre o investimento
Implantação média
Corrija o que é alcançável por invasores, não cada CVE
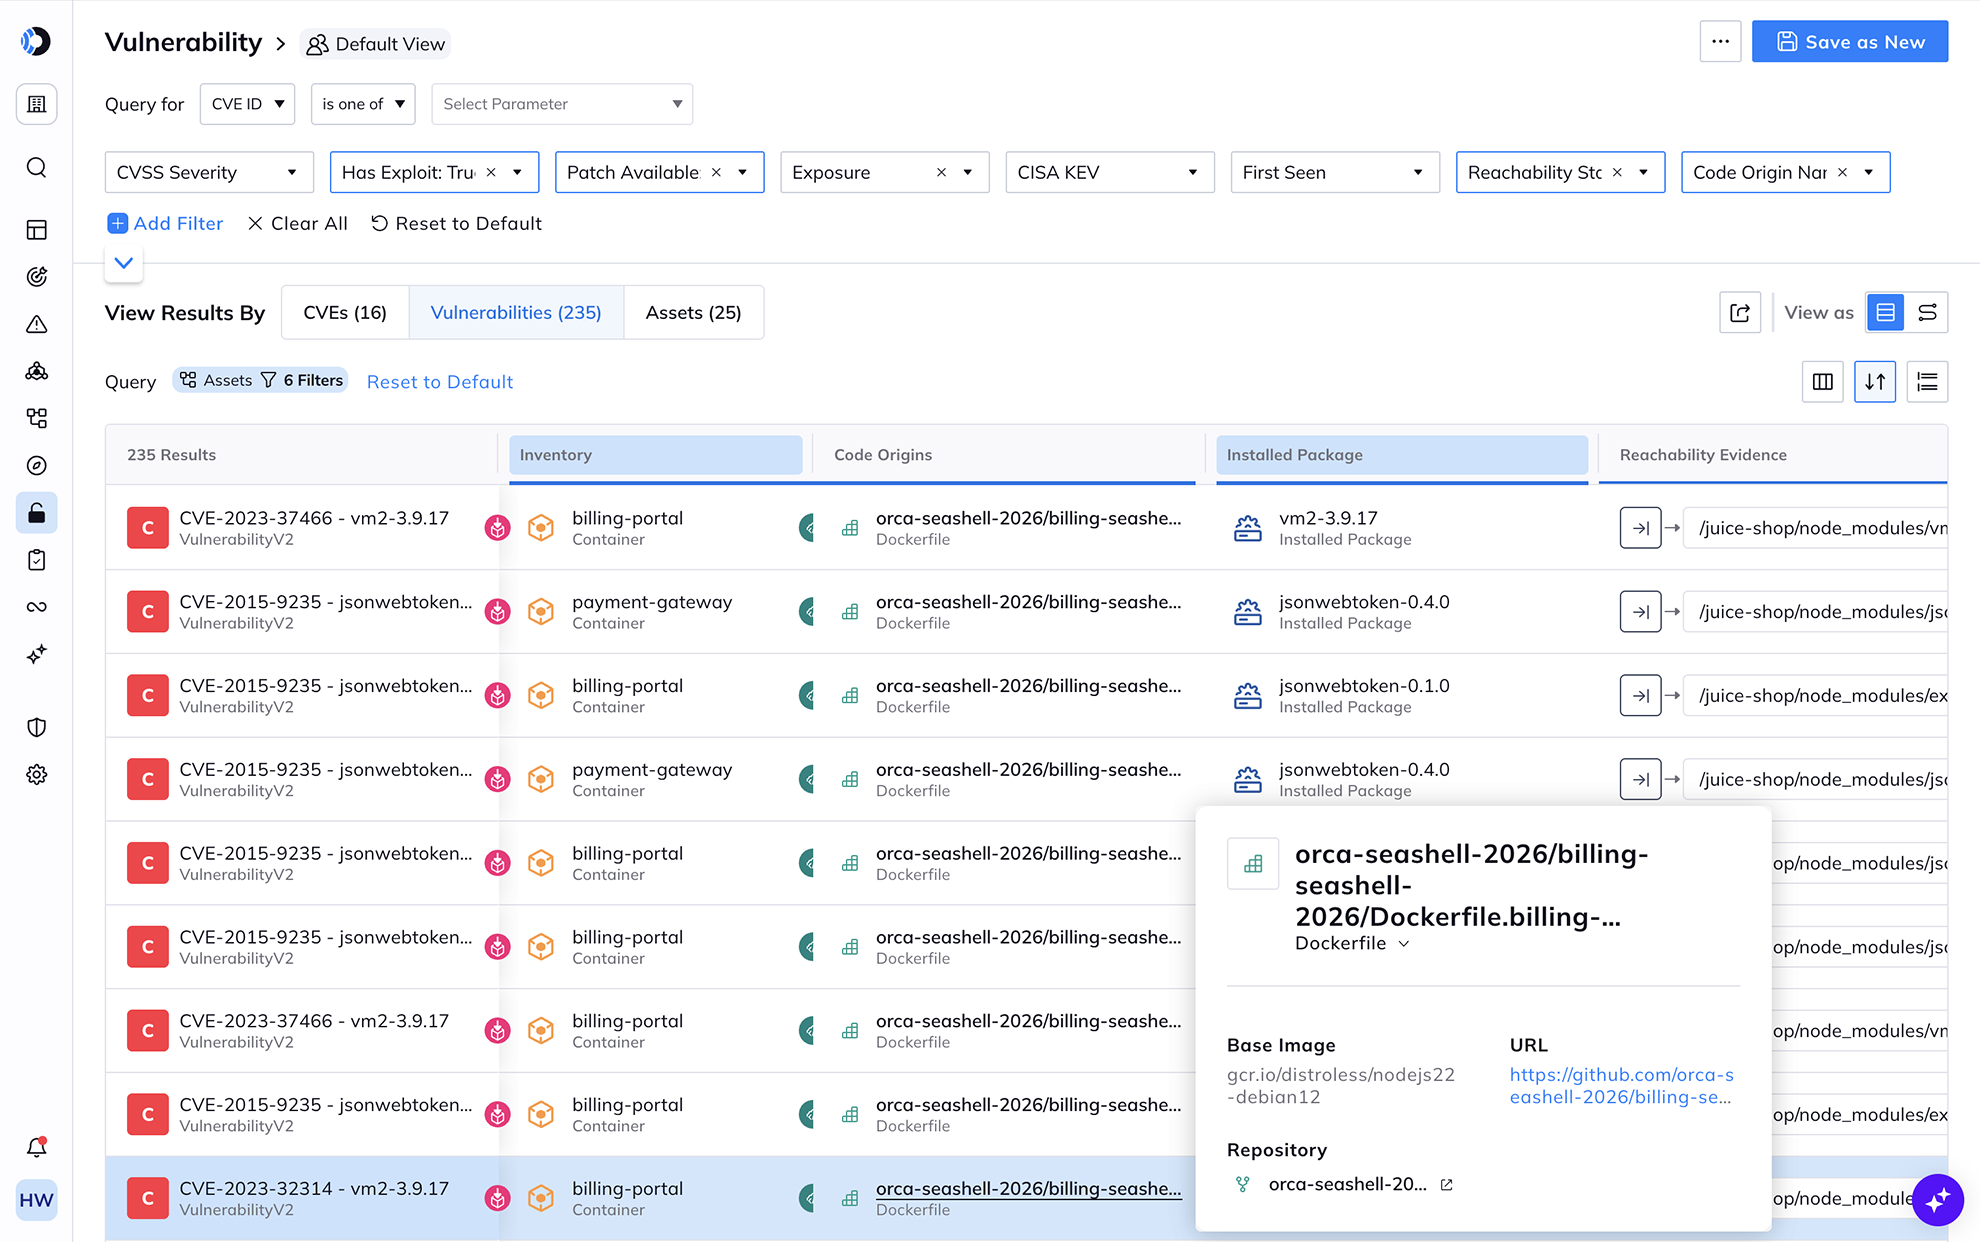
Uma vulnerabilidade com pontuação 9.8 em um contêiner de desenvolvimento isolado não é algo pelo qual sua equipe deva parar tudo. A Orca avalia cada vulnerabilidade de código em relação ao contexto da nuvem em tempo real — alcançabilidade, exposição à internet, permissões de identidade e proximidade com dados sensíveis — e rastreia suas origens no código. Seus desenvolvedores recebem uma lista curta e classificada do que é genuinamente explorável, em vez de milhares de achados ordenados por uma pontuação que ignora seu stack real.
Varra tudo o que seus desenvolvedores constroem
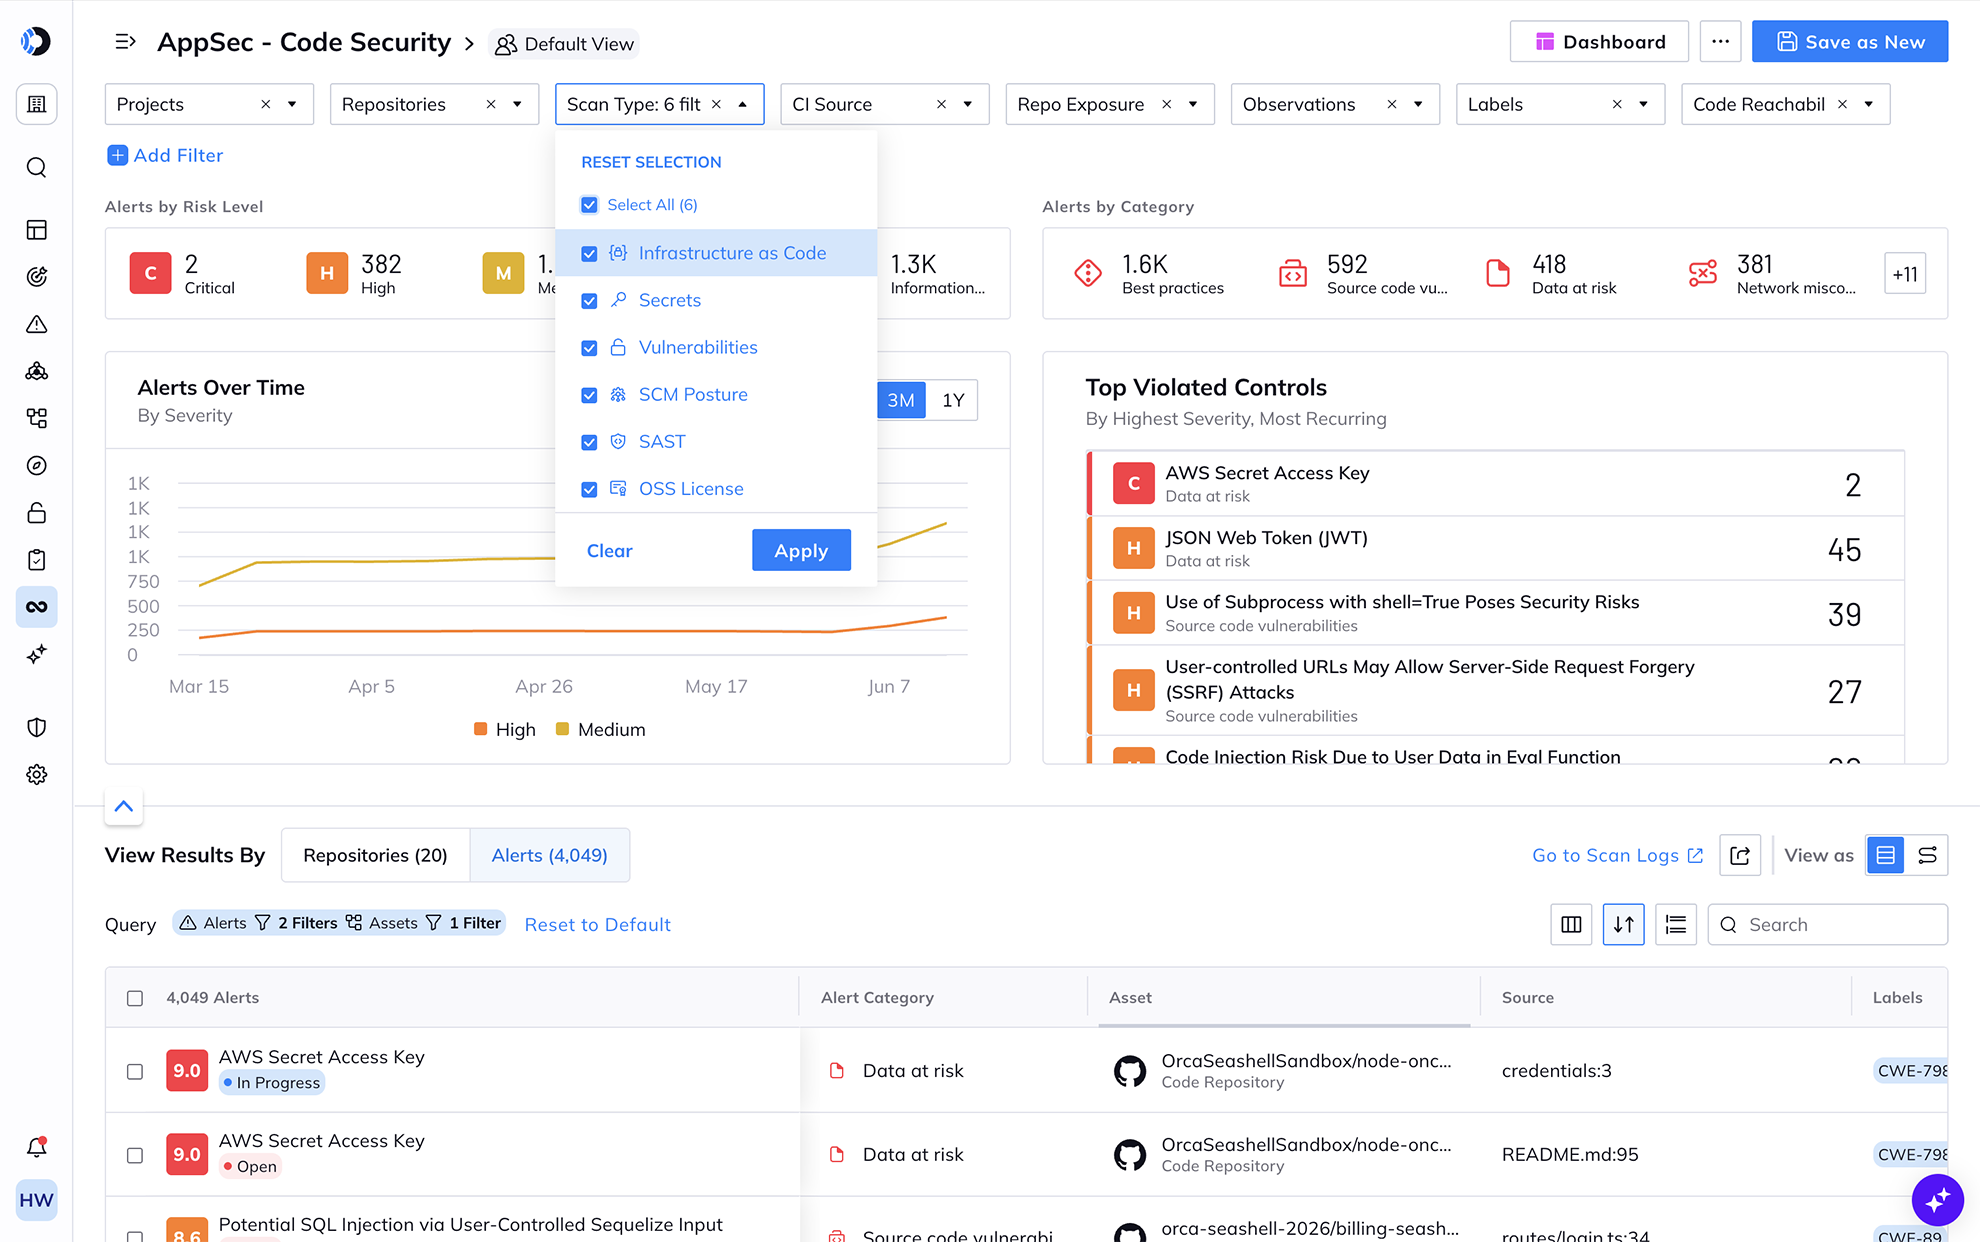
Pare de executar e manter um scanner separado para cada camada. A partir de uma única plataforma, a Orca varre código-fonte (SAST/SCA), modelos de infraestrutura como código (IaC), imagens de contêiner, segredos expostos e malware incorporado. Menos ferramentas para gerenciar, menos consoles para verificar, um único modelo de risco em vez de cinco desconectados. Clientes consolidam mais de 6 ferramentas legadas na Orca.
Powered By Orca
O contexto de risco para escalar a segurança na nuvem com confiança
Entenda o que está no núcleo da Plataforma Orca para que sua equipe possa ver como as descobertas se conectam, quais criam exposição real e onde agir primeiro.

Escaneamento agentless em todas as cargas de trabalho.

Observabilidade e proteção em runtime.

O mecanismo de raciocínio para agentes de IA, fluxos de trabalho e assistentes.

Correlação de riscos para informar a ação com contexto, não apenas pontos de dados isolados.

Pontuação dinâmica e análise de caminhos de ataque.
Saiba exatamente o que há na sua cadeia de suprimentos de software
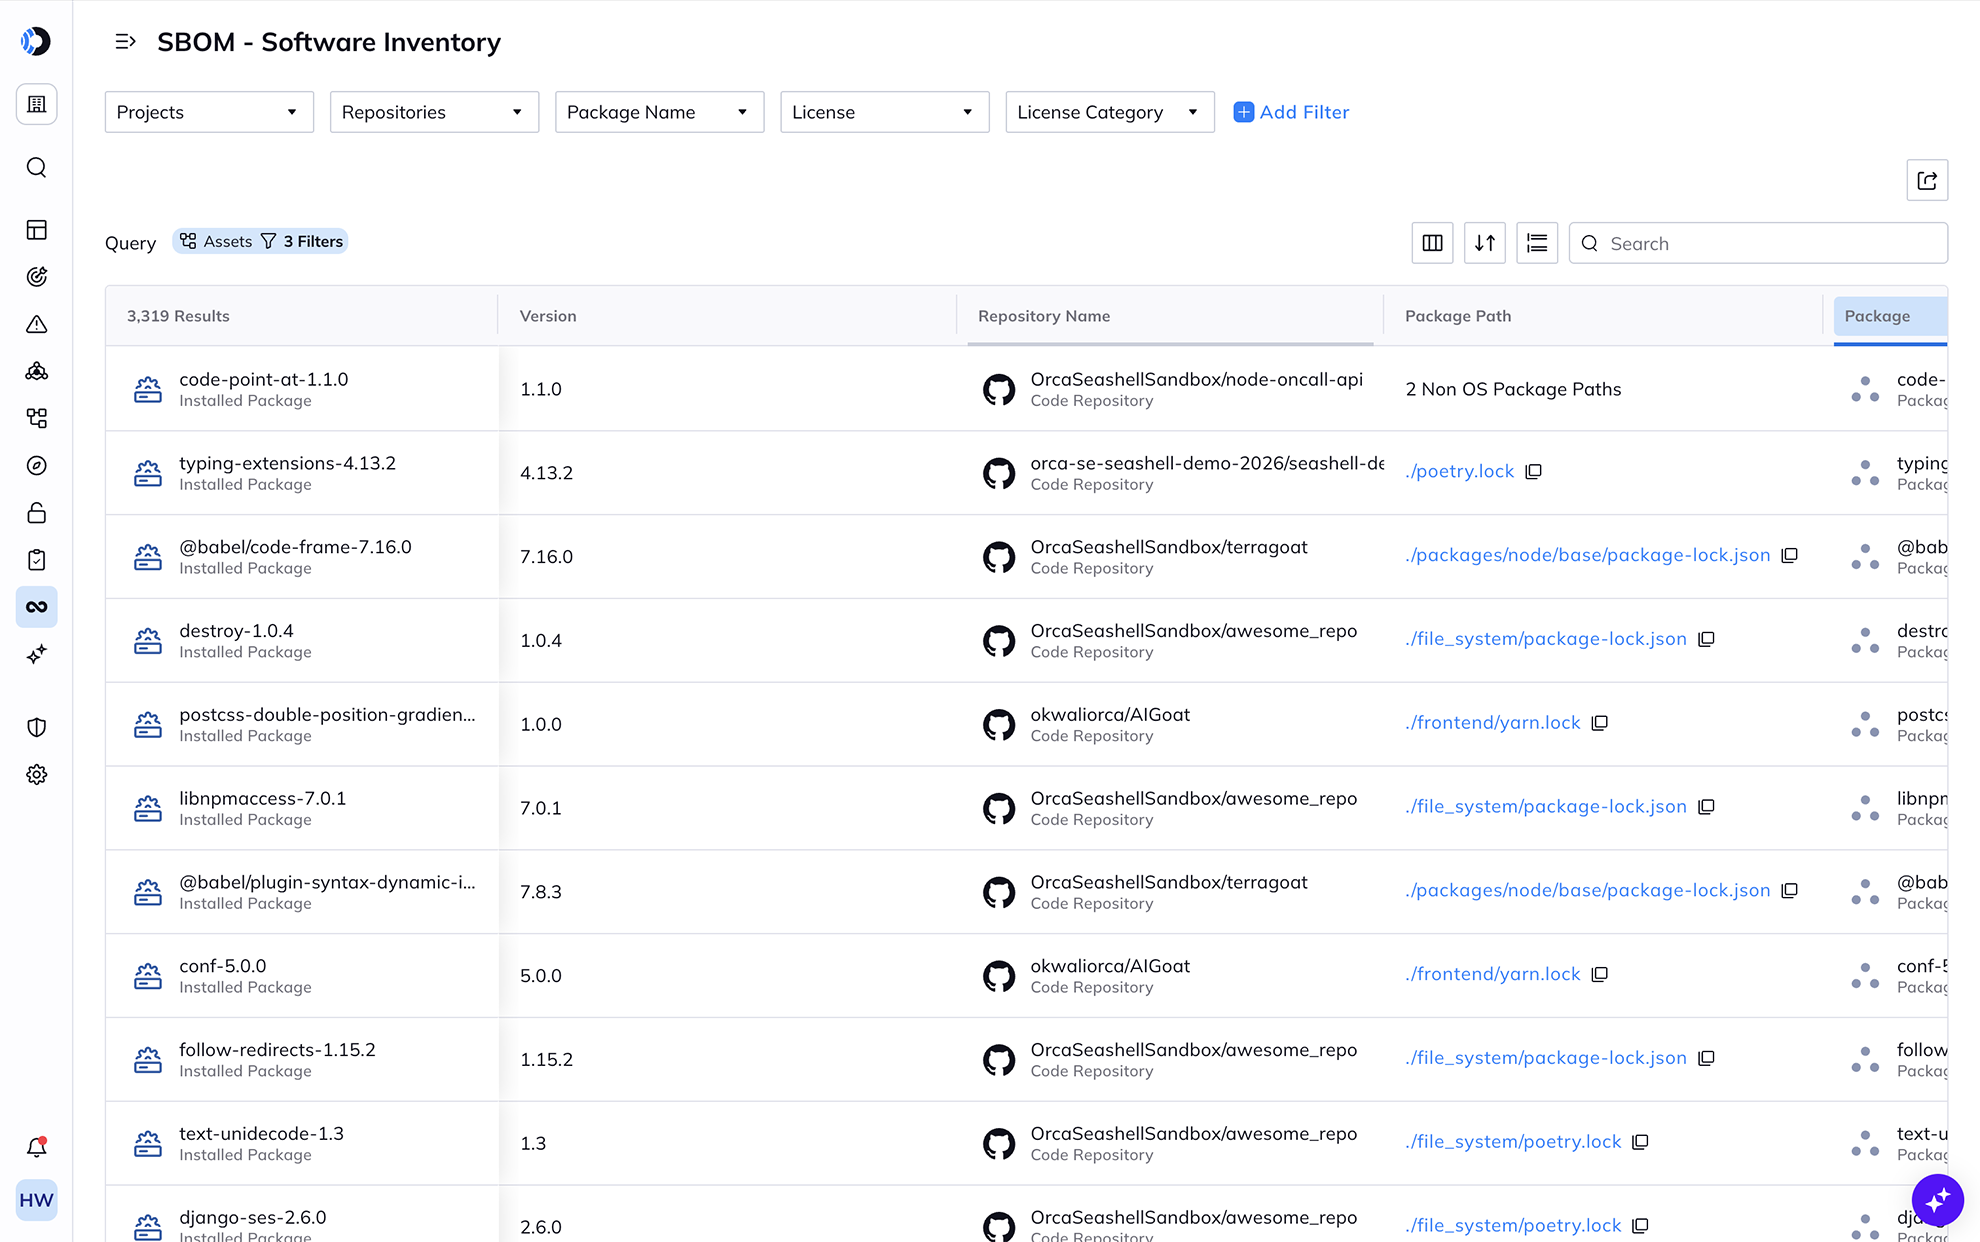
Você não pode proteger dependências ou repositórios que não consegue ver. A Orca gera SBOMs, sinaliza pacotes de código aberto vulneráveis e com riscos de licença antes de serem implementados, e detecta repositórios mal configurados, proteções de branch fracas e acessos com permissões excessivas na fonte. Obrigações de licença surgem cedo, não durante uma auditoria.

Corrija na velocidade do desenvolvedor (ou mais rápido) nas ferramentas que você já usa
A segurança que vive fora do fluxo de trabalho do desenvolvedor é ignorada. A Orca envia achados e contexto diretamente para sua IDE, repositórios e ferramentas de tickets. Para problemas de alto impacto, a Orca elabora correções geradas por IA e abre pull requests, para que a remediação já tenha começado quando um desenvolvedor a assume.
Separe o risco real com IA
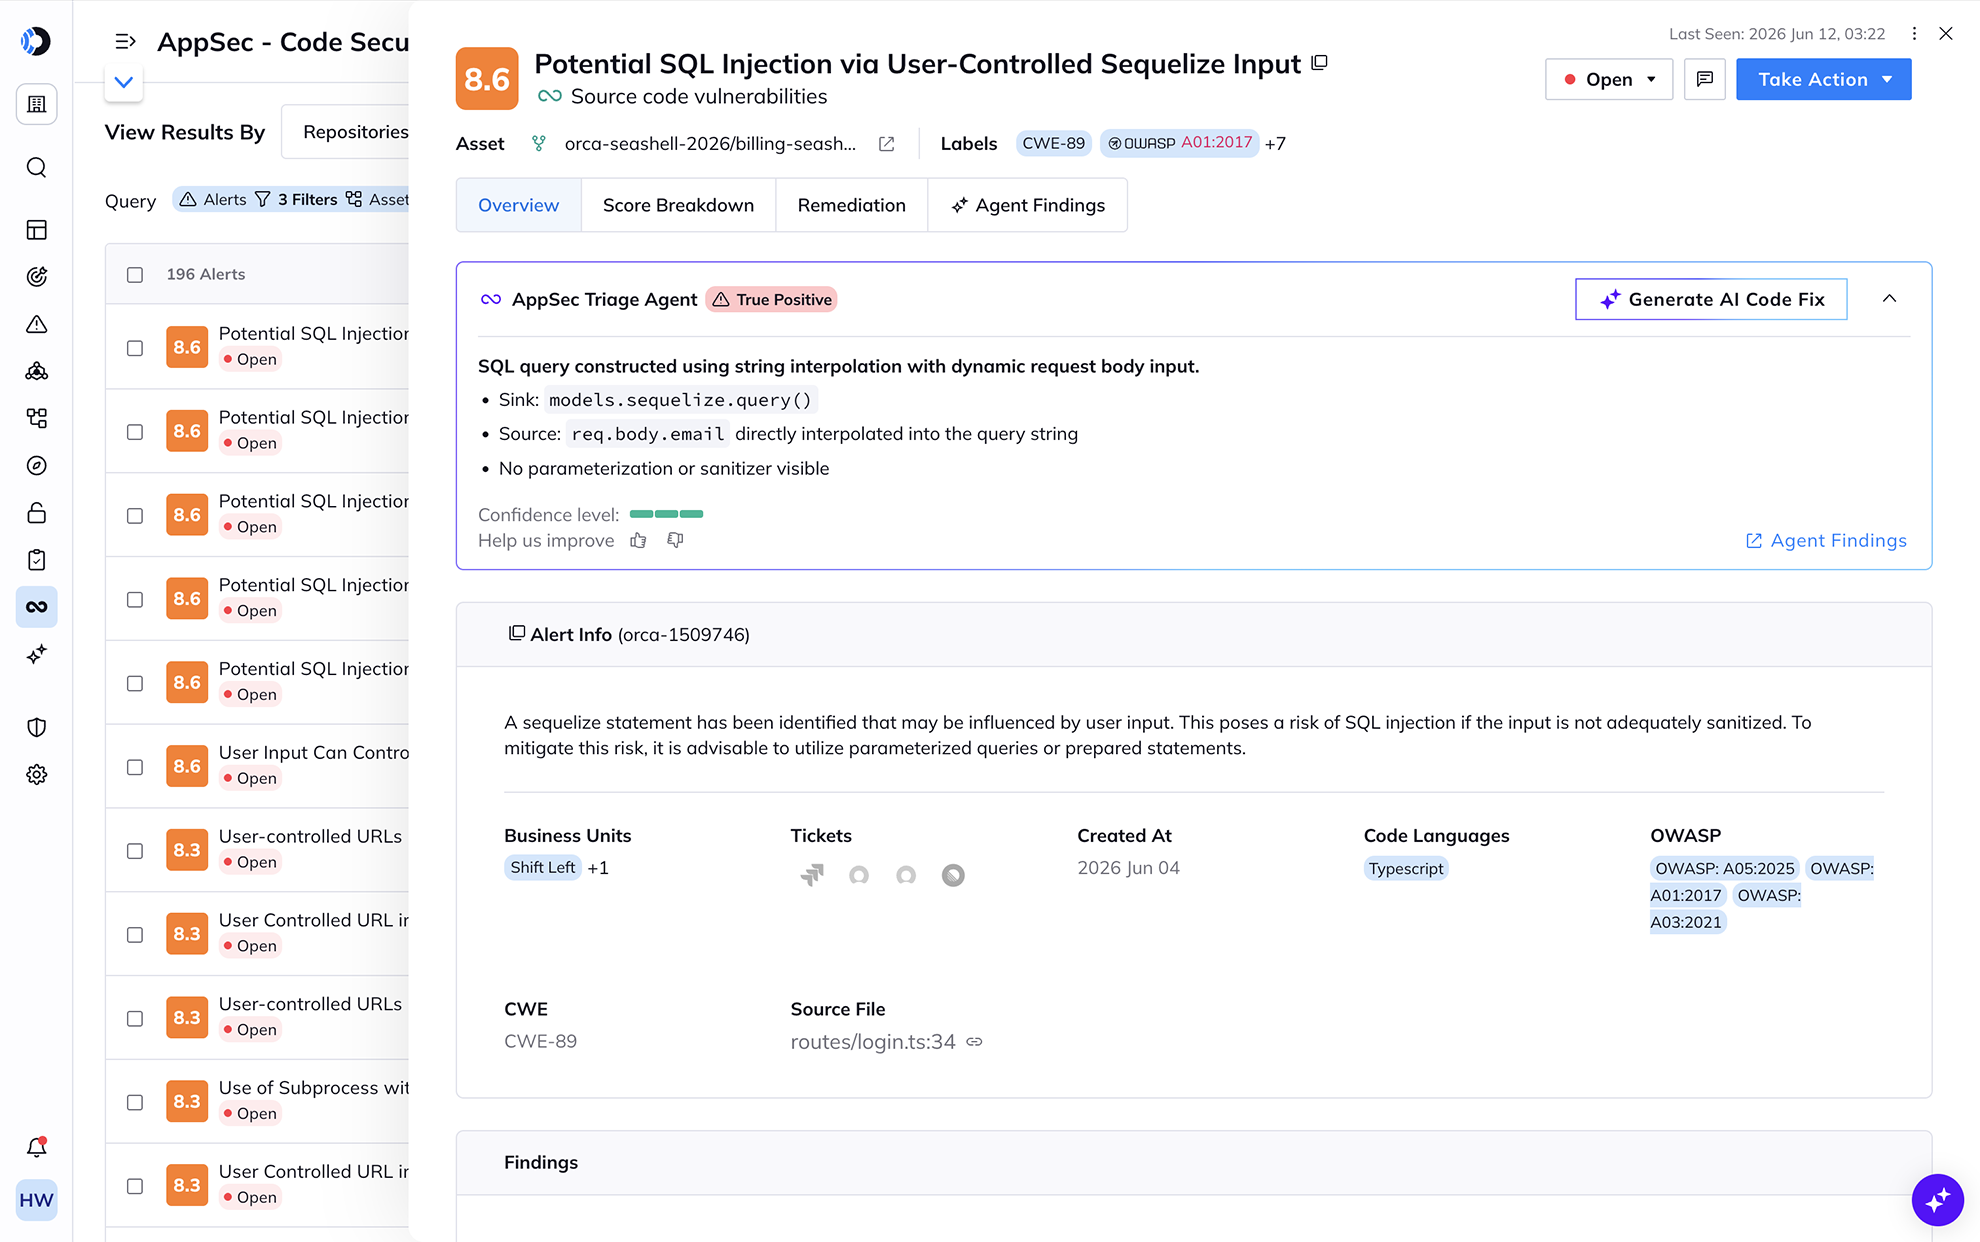
Scanners de código são conhecidos por falsos positivos. O AppSec Triage Agent da Orca usa o contexto do código para despriorizar automaticamente falsos positivos e escalar verdadeiros positivos. Acione fluxos de trabalho automaticamente com base nas conclusões do agente e resolva seu backlog rapidamente.
Recursos Relacionados
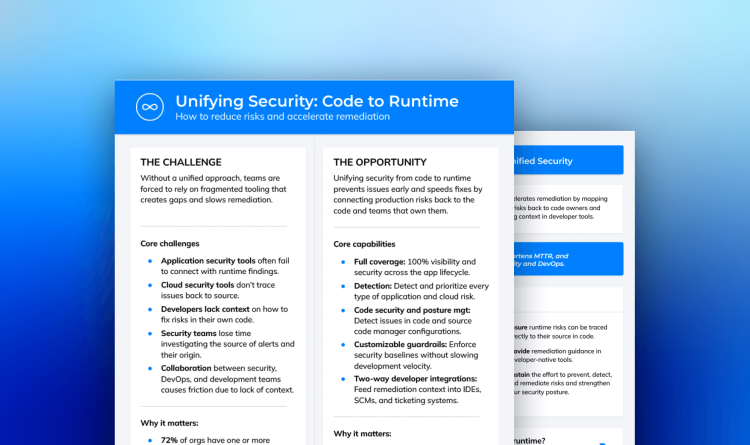


Unificando a segurança do código ao runtime
FOLHA DE CONSULTA Unificando a segurança do código ao runtime Problemas de segurança geralmente começam no código, mas a maioria das equipes depende de ferramentas fragmentadas…
Relatório do Estado da Segurança de Aplicações 2026
Pesquisa aprofundada: Relatório do Estado da Segurança de Aplicações 2026 Quando a velocidade de desenvolvimento supera a segurança Obtenha o relatório Uma visão clara de…
Perguntas Frequentes
Shift Left Security é um conjunto de estratégias, tecnologias e práticas de segurança em nuvem que incorporam segurança e testes nas fases iniciais do ciclo de vida de desenvolvimento de software (SDLC). O Shift Left Security tenta detectar e corrigir riscos e problemas de segurança antes que as aplicações sejam implantadas em produção, quando os problemas são muito menos dispendiosos para corrigir.
As organizações enfrentam desafios inerentes ao levar a segurança para a esquerda, incluindo:
- Resistência à mudança: Para levar a “segurança para a esquerda,” as equipes de desenvolvimento e DevOps devem assumir a responsabilidade de promover a segurança em todo o SDLC.
- Fadiga de alertas: As ferramentas tradicionais geram alertas, mas falham em priorizá-los com base em fatores contextuais que impactam o risco. Isso decorre da falta de visibilidade em todo o ambiente de nuvem.
- Falta de visibilidade: As equipes de segurança carecem de visibilidade nos fluxos de trabalho de desenvolvimento e nos riscos de segurança e conformidade existentes.
- Falta de integração: As ferramentas convencionais de Shift Left Security são lentas, exigem que os desenvolvedores usem outra aplicação isolada fora de seus fluxos de trabalho atuais e fornecem feedback tarde demais no SDLC.
- Restrições de treinamento e tempo: Os desenvolvedores tendem a ter pouca experiência em segurança e precisam de treinamento significativo em práticas de shift left. Isso, somado às demandas por prazos curtos, torna difícil atualizar os desenvolvedores, mesmo após obter sua adesão.
A Orca Cloud Security Platform fornece verificações abrangentes de segurança e conformidade em todo o SDLC, incluindo varredura de modelos IaC e imagens de contêiner. Orca analisa os planos de controle e de dados em busca de configurações incorretas, vulnerabilidades, malware, riscos de API, riscos de dados, riscos de IAM e movimentação lateral. A Orca também vincula achados do ambiente de produção aos artefatos originais de desenvolvimento de aplicações para que os riscos possam ser corrigidos rapidamente e a colaboração entre as equipes de segurança, desenvolvimento e DevOps seja aprimorada.
A Orca Cloud Security Platform oferece segurança de APIs que ajuda instantaneamente as organizações a identificar, priorizar e tratar configurações incorretas e riscos de segurança em todo o seu ambiente de nuvem, sem exigir agentes ou mudanças na rede. Poucos minutos após a implantação da solução, a Orca fornece um inventário completo e continuamente atualizado de APIs gerenciadas e não gerenciadas, alertas contextualizados sobre desvios e alterações de API potencialmente arriscados e insights sobre configurações incorretas e vulnerabilidades com etapas de correção práticas.
A Orca combina fraquezas detectadas em APIs com outros riscos de nuvem identificados para priorizar de forma eficaz os riscos de API mais críticos. O resultado permite que as equipes de segurança se concentrem nos alertas urgentes que mais importam, economizando tempo, acelerando a resposta e eliminando a fadiga de alertas.
Embora seja uma função necessária da segurança em nuvem, as soluções de gerenciamento de vulnerabilidades podem apresentar vários desafios, incluindo:
- A falta de visibilidade de todo o patrimônio de nuvem aumenta a probabilidade de uma vulnerabilidade passar despercebida.
- A falta de priorização de vulnerabilidades força as equipes de segurança a gastar tempo diagnosticando alertas e determinando quais merecem atenção imediata.
- Falsos positivos exacerbam a fadiga de alertas e atrasam o tempo de resposta às vulnerabilidades reais.
- O crescimento das vulnerabilidades torna o gerenciamento de vulnerabilidades um desafio contínuo, exigindo uma abordagem sustentável para garantir proteção contínua.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.