

Cloud Detection and Response
Monitore atividades suspeitas na nuvem para permitir respostas rápidas a ameaças ativas.
Mais de 280 avaliações de


O Desafio
Insights incompletos resultam em segurança incompleta
As soluções de detecção de ameaças existentes não foram criadas para a nuvem e dependem de agentes para obter telemetria de workload. Elas carecem de visão sobre toda a superfície de ataque na nuvem, que abrange workloads, configurações de nuvem, eventos e identidades.
As soluções EDR, TDR e XDR apenas detectam riscos no nível de workload de nuvem, não no plano de controle. Por exemplo, uma identidade roubada usada por um invasor externo não será detectada por ferramentas focadas em workloads.
Muitas ferramentas de CDR existentes são adaptadas de soluções locais de TDR, EDR ou XDR que não oferecem telemetria de nuvem ou apresentam pontos cegos devido à falta de visão contextual.
Ferramentas de Detection & Response exigem a instalação de agentes de segurança para cada ativo.
Nossa Abordagem
CDR feito para a nuvem
A Orca fornece monitoramento 24×7 de logs de provedores de nuvem e feeds de inteligência de ameaças. Ao combinar exclusivamente essas informações com os insights da Orca sobre riscos existentes encontrados em workloads e configurações de nuvem, além da localização dos ativos mais críticos da empresa, a Orca reconhece rapidamente quais eventos são potencialmente perigosos e exigem atenção imediata.
Detectar
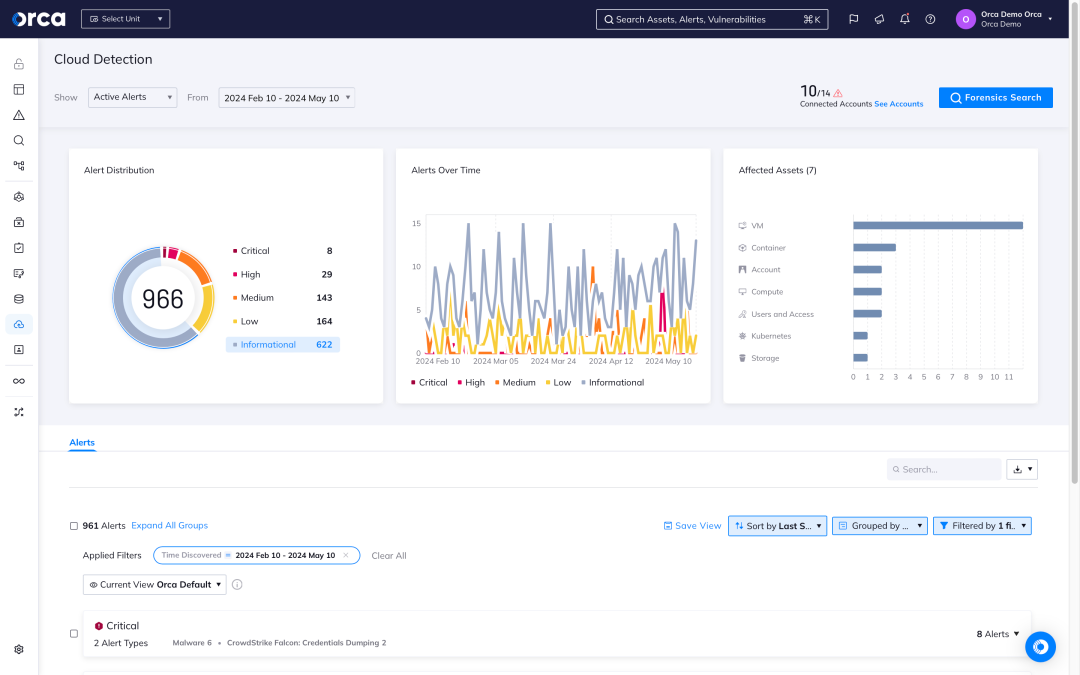
Receba alertas quando ocorrerem mudanças e anomalias que indiquem possível intenção maliciosa em relação ao comportamento normal, priorizando automaticamente eventos que coloquem em risco os ativos mais críticos da empresa.
Investigar
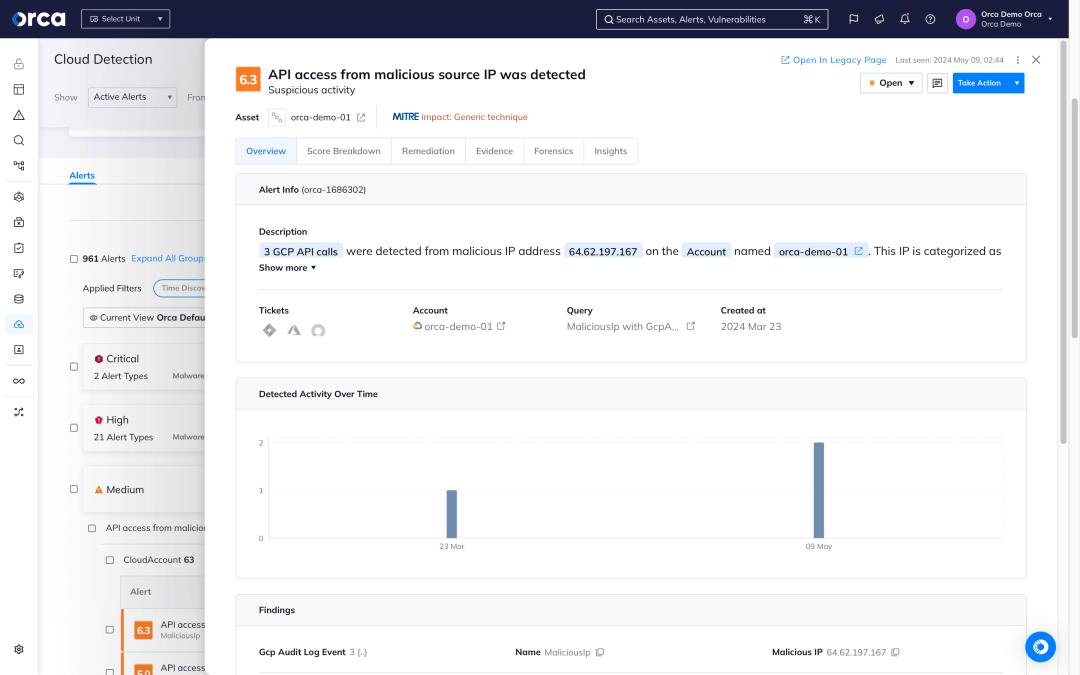
Pesquise atividades maliciosas para obter rapidamente insights sobre se os eventos são maliciosos e se algum dos ativos críticos da organização está em perigo.
Responder
Intercepte ataques na nuvem aproveitando etapas de remediação e atribuindo problemas automaticamente usando as mais de 50 integrações técnicas de terceiros da Orca (incluindo SOAR, notificações e sistemas de tickets).
Com os recursos de CDR da Orca, as organizações podem detectar, investigar e responder a ataques na nuvem em andamento.
Quatro exemplos de como o Orca CDR detecta ataques na nuvem em andamento
Análise contínua sem a necessidade de agentes
A tecnologia SideScanning™ da Orca coleta inteligência profunda de workloads e metadados de configuração de nuvem sem os pontos cegos, o atrito organizacional, o alto TCO e os impactos no desempenho das soluções baseadas em agentes.
- Cubra automaticamente 100% dos seus ativos, incluindo novos ativos adicionados.
- A Orca combina eventos de nuvem e inteligência de ameaças com riscos encontrados em workloads, configurações e identidades de nuvem para entender quando anomalias podem ser potencialmente perigosas.
- Para ameaças baseadas em malware, a plataforma Orca aprimora seus recursos de CDR com detecção de malware baseada em assinatura e heurística para todos os workloads.
Capacitando as equipes de SOC e IR
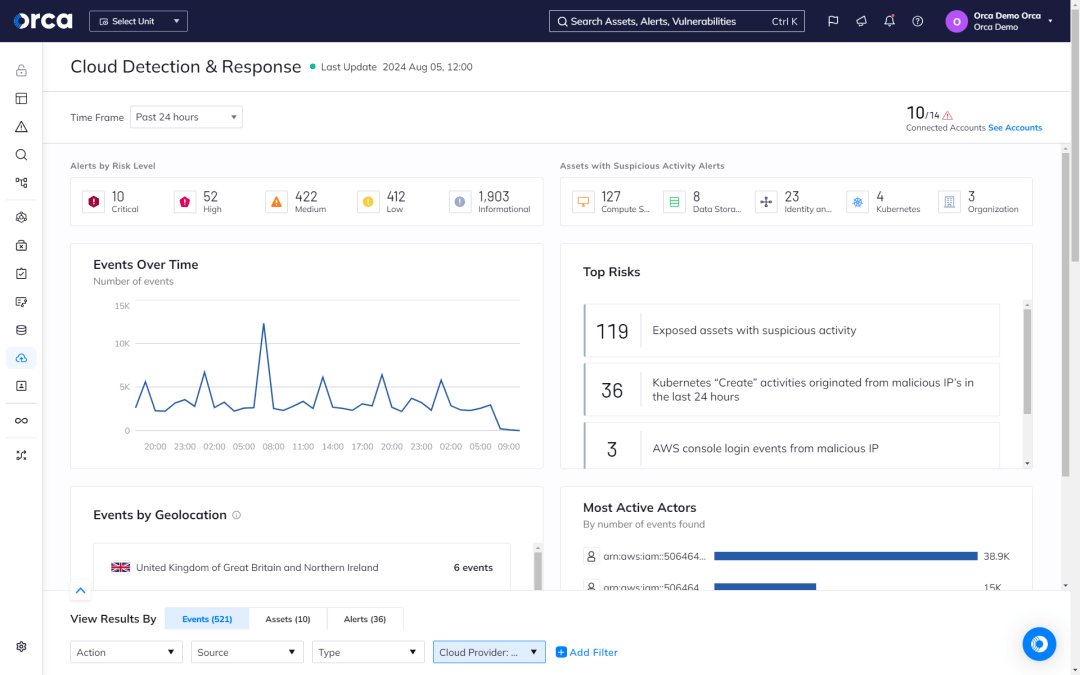
Com o CDR implementado, as equipes podem aproveitar a telemetria vital para monitorar de perto seu ambiente de nuvem e responder rapidamente a atividades suspeitas, eventos ou alterações que exijam ação imediata.
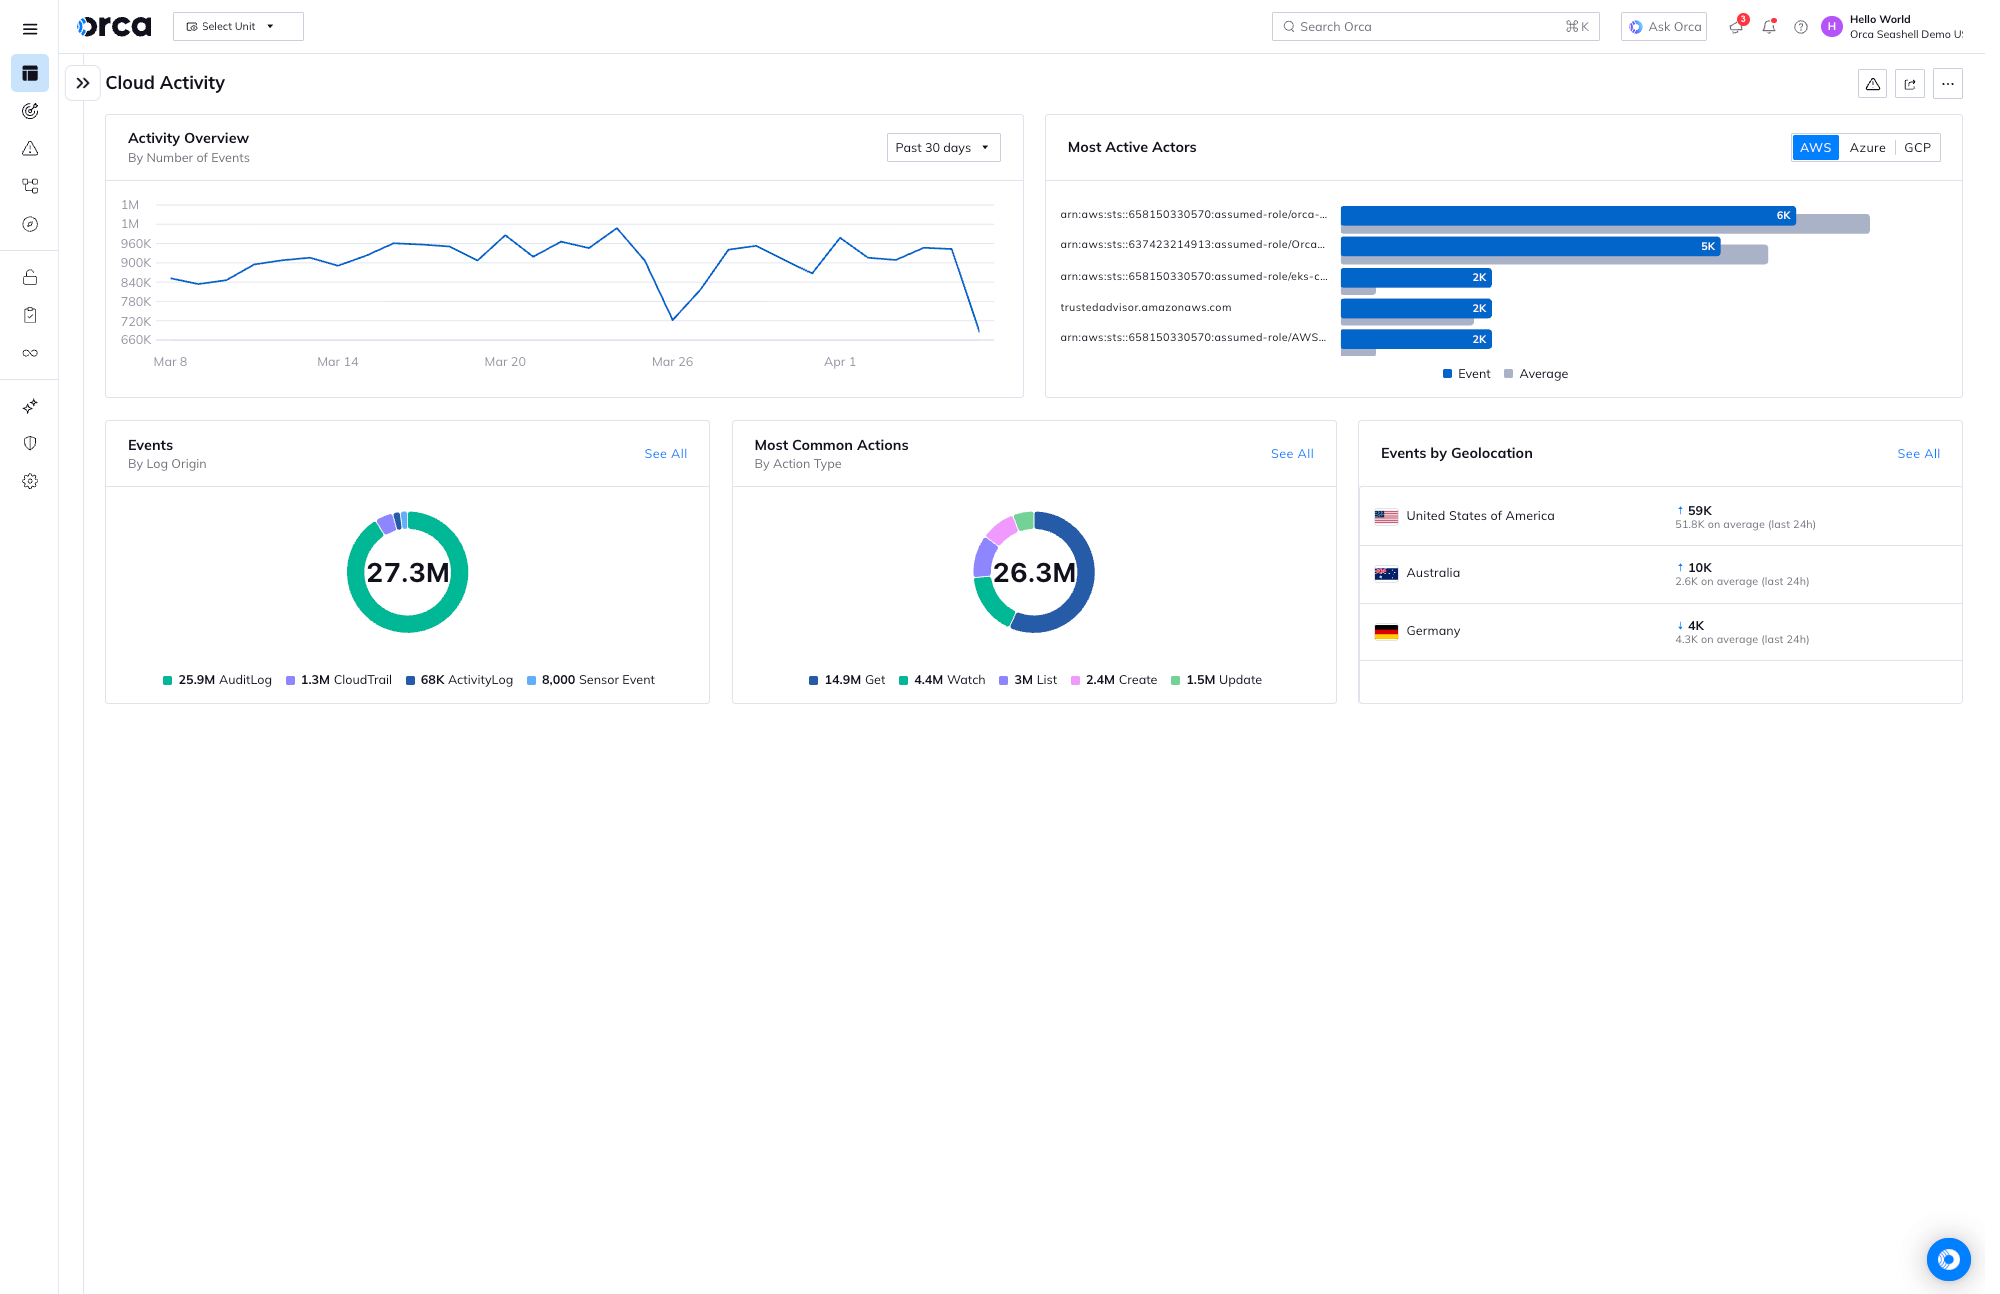
- Visualize insights acionáveis e oportunos do dashboard de segurança orientado a eventos da Orca para agilizar a investigação e a resposta.
- Aproveite parâmetros de eventos agnósticos em relação à nuvem que utilizam terminologia universal, permitindo que equipes enxutas agilizem as investigações sem a necessidade de especialização ou conhecimento do provedor de nuvem.
- Pesquise e filtre dinamicamente todos os logs de nuvem a partir de um local único e unificado, usando qualquer parâmetro de evento, consulta SQL ou investigação pré-configurada do catálogo da Orca.
Remediação rápida para interromper ataques
A Orca ajuda as equipes a descobrir e mitigar riscos rapidamente, limitando qualquer dano potencial de um ataque em andamento.
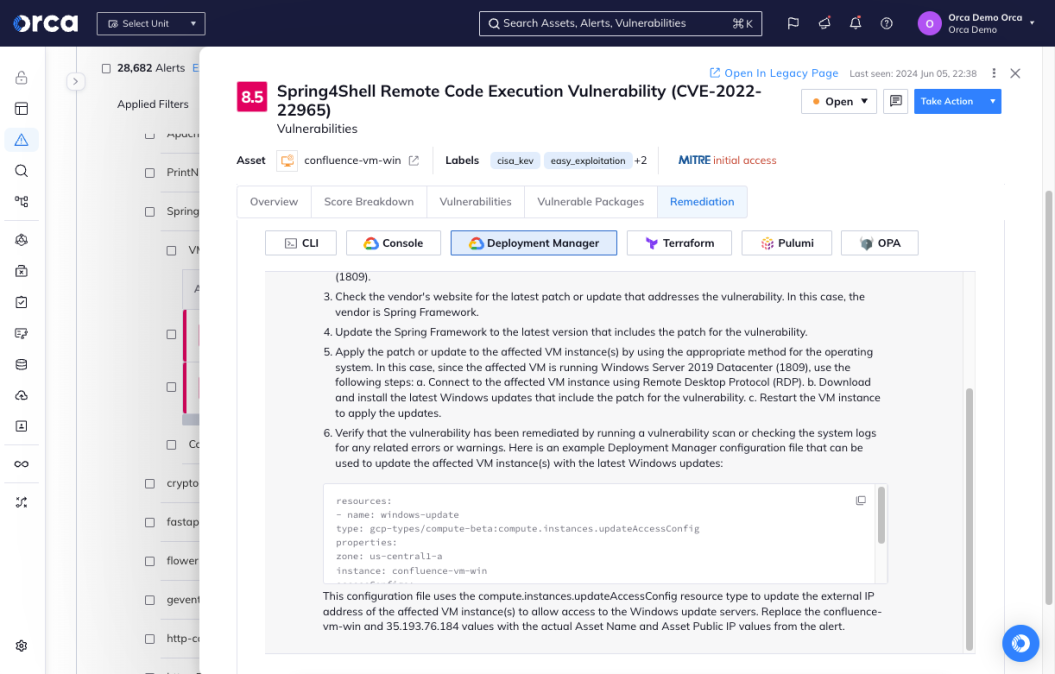
- Automatize a investigação e a resposta com os alertas priorizados da Orca, que abrangem todos os casos de uso de CDR, contextualizam totalmente as descobertas forenses e oferecem opções flexíveis de remediação.
- Acelere a resposta com fluxos de trabalho automatizados que resolvem riscos específicos assim que são detectados, sem exigir intervenção manual.
- Aproveite o recurso de remediação impulsionada por IA da Orca para gerar instruções de remediação de alta qualidade para cada alerta.
Integração de fluxo de trabalho sem atrito
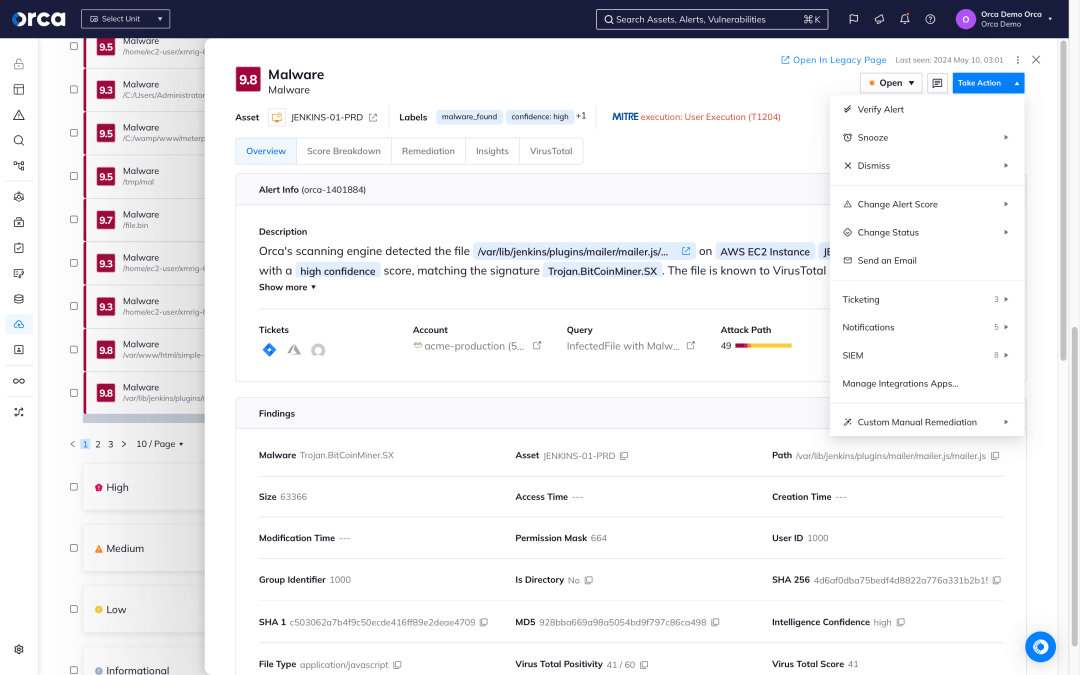
A Orca oferece mais de 50 integrações de terceiros para se integrar perfeitamente às suas ferramentas e fluxos de trabalho existentes:
- Integre alertas de CDR do AWS GuardDuty, Azure Defender for Cloud e GCP Security Command Center com a Orca para uma detecção abrangente.
- Crie e monitore tickets do Jira ou ServiceNow diretamente dos alertas da Orca, aprimorando a colaboração multifuncional.
- Integre alertas da Orca com soluções de SIEM (ex: Splunk, Sumo Logic, IBM QRadar) para investigação e remediação rápidas.
Obtenha visibilidade de runtime e segurança integradas para workloads críticos
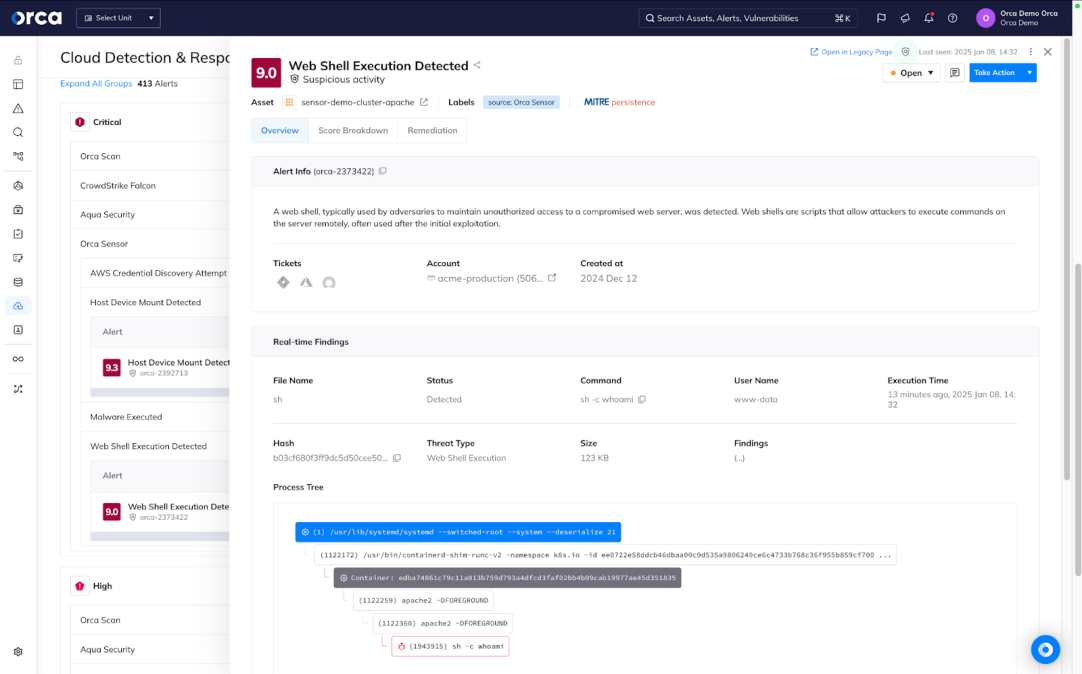
Integrado à Plataforma Orca, o Orca Sensor permite que você obtenha visibilidade poderosa de runtime, detecção, investigação e prevenção para seus workloads críticos.
- Aproveite a telemetria avançada que aprofunda a visibilidade da Plataforma Orca com uma visão em tempo real de atividades, ameaças ativas, fluxos de comportamento malicioso e suspeito e muito mais.
- Use nossa ampla biblioteca de detecções integradas para detectar e prevenir uma vasta gama de ameaças, incluindo persistência e execução em memória, mesmo para ataques fileless.
- Aproveite a proteção de runtime otimizada para aplicações cloud-native com uma solução flexível e leve, criada para o futuro da segurança preventiva e proativa.
Perguntas Frequentes
Cloud Detection and Response (CDR) é um ramo da segurança em nuvem que foca na detecção de ataques ativos em ambientes de nuvem e fornece às organizações as informações e ferramentas necessárias para que as equipes de segurança investiguem e respondam a esses ataques.
O principal objetivo do CDR é detectar invasores de nuvem que violaram os controles de perímetro de recursos e aplicações na nuvem. Ao fornecer continuamente às equipes de centro de operações de segurança (SOC) e resposta a incidentes (IR) dados contextualizados sobre possíveis atividades maliciosas no ambiente de nuvem, o CDR acelera a investigação e a resposta a ataques na nuvem.
À medida que as organizações dependem cada vez mais da nuvem, muitas ainda contam com ferramentas tradicionais on-premises para detectar e responder a ataques na nuvem, o que resulta em visibilidade limitada, ataques não detectados e altas taxas de falsos positivos. O CDR ajuda as organizações a ganhar visibilidade e percepção de ataques em andamento na nuvem, acelerar e aprimorar sua resposta e limitar o escopo e a gravidade dos incidentes.
Assim como na detecção e resposta on-premises, o CDR envolve quatro estágios:
- Detecção: Monitoramento contínuo ou frequente de ataques em feeds de serviços de nuvem com recursos de alerta.
- Investigação: Revisão das etapas, técnicas e cronogramas do ataque, e análise dos dados disponíveis para determinar a resposta necessária à ameaça.
- Resposta: Recursos focados em garantir que as ameaças de nuvem sejam contidas antes que causem danos, como auto-remediação ou encaminhamento automático para sistemas de chamados.
- Resiliência: As organizações realizam uma investigação post-mortem, tiram conclusões e focam em possíveis remediações com base nos dados disponíveis. Após a mitigação da ameaça, investigam a causa raiz e tomam medidas — patches, criptografia, políticas de IAM mais rigorosas — que fortalecem o ambiente de nuvem.
Soluções alternativas ao CDR incluem:
- Endpoint Detection and Response (EDR): As soluções de EDR tratam os endpoints como vetores de ataque potenciais. Elas usam agentes para registrar a atividade do endpoint e identificar ameaças potenciais, baseando-se em detecção de anomalias, machine learning e outras abordagens.
- Network Detection and Response (NDR): O NDR detecta ameaças analisando o tráfego de rede organizacional. Os NDRs buscam ameaças potenciais com base em protocolos anômalos ou não autorizados, utilização de portas, horários e tamanhos de transferência estranhos e muito mais.
- Threat Detection & Response (TDR): O TDR geralmente reúne as informações mais relevantes para uma ameaça atual. As ferramentas de TDR de endpoint registram dados sobre uma ameaça identificada ou analisam se um evento ou processo constitui uma ameaça. Os TDRs analíticos aproveitam os dados existentes e aplicam análises para identificar ameaças.
- Extended Detection & Response (XDR): As plataformas de XDR detectam ameaças ao ingerir dados de agentes de endpoint, informações de nível de rede e logs de dispositivos.
No entanto, essas soluções não oferecem telemetria de nuvem real como o CDR e são ferramentas isoladas, sem visão contextual dos riscos existentes no ambiente de nuvem. Portanto, essas ferramentas tendem a ter uma taxa maior de falsos positivos, pois não conseguem avaliar com precisão o perigo de certas ações.
A Orca Security Platform oferece monitoramento ininterrupto de logs de provedores de nuvem e feeds de inteligência de ameaças. A Orca ingere essas informações e as integra com nossos insights sobre riscos existentes em todo o ambiente de nuvem e a localização dos ativos mais críticos de uma organização. Isso permite que a Orca detecte rapidamente eventos potencialmente perigosos que exigem atenção imediata.
Com a solução CDR da Orca, você pode detectar, investigar e responder a ataques na nuvem em andamento:
- Detectar: Receba alertas priorizados sobre eventos que colocam em risco seus ativos mais críticos.
- Investigar: Obtenha insights rápidos sobre eventos de segurança, incluindo se são maliciosos e se ameaçam seus ativos críticos.
- Responder: Corrija ataques na nuvem em andamento rapidamente com etapas de correção automatizadas e integrações.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.