

Orca AI
Crie Confiança e Ganhe Escala com o Cérebro por Trás das Operações Agênticas
A Orca AI é a camada de raciocínio da Plataforma Orca. Ela alimenta os agentes e o assistente de IA da Orca e, por meio do Orca MCP Server, estende a plataforma para o Claude, Codex, Cursor e qualquer ferramenta de IA que sua equipe já utilize.

O Desafio
Todos os fornecedores entregam IA. Poucos a habilitam em todo o ecossistema de IA. Menos ainda raciocinam sobre todo o cenário.
A segurança impulsionada por IA é o novo normal. O que diferencia a Orca AI é com base em que ela raciocina e onde ela entrega resultados. A Orca AI raciocina sobre o Modelo de Dados Unificado, o mesmo gráfico correlacionado continuamente por trás da priorização de riscos e da análise de caminhos de ataque da Orca. E, por meio do Orca MCP Server, ela estende esse raciocínio para o Claude, Codex, Cursor e qualquer ferramenta de IA que sua equipe já utilize.
A ferramenta de consulta por IA tem sido provavelmente o recurso que mais usei até agora. Ela me permite entender facilmente o que está implantado nos ambientes e compreender os riscos usando linguagem natural. Não precisei aprender uma linguagem ou sintaxe especial.
Lorenzo Pedroncelli
Principal, Segurança Convergente na RSA
Nossa Abordagem
O Mecanismo de Raciocínio para Agentes de IA, Fluxos de Trabalho e Assistentes
A Orca AI prospera com base na visibilidade e no contexto que são fundamentais para a Plataforma Orca. Explore abaixo como a Orca protege código, nuvem e IA.

Conheça sua verdadeira exposição na nuvem e prove à diretoria que seu risco está sob controle.

Governe cada sistema de IA em sua nuvem antes que ele se torne um problema sob sua responsabilidade.

Detecte código de risco antes que ele chegue à produção.

Reforce a segurança de cada carga de trabalho em nuvem sem desacelerar seus pipelines.

Detecte ataques de nuvem e IA enquanto eles ocorrem e contenha o raio de explosão (blast radius).
Conheça os agentes
Os Core Agents da Orca são parceiros de IA especializados, agrupados em pods que trabalham juntos em uma disciplina de segurança. Os Custom Agents permitem que você use o mesmo mecanismo de raciocínio e personalize os agentes para os fluxos de trabalho exclusivos da sua equipe.
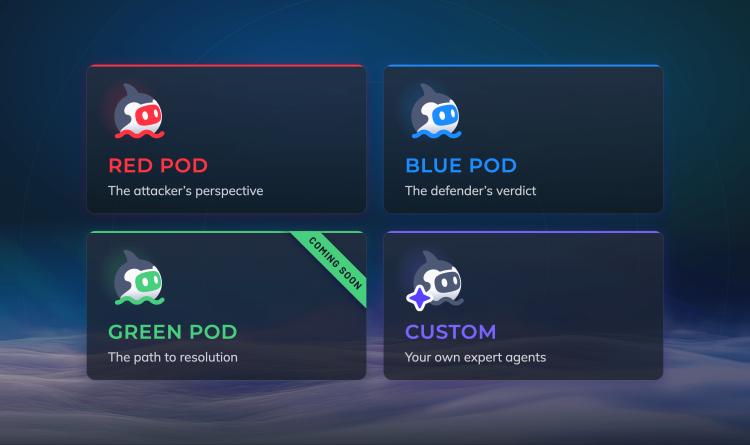
Red Pod: Atacar e Validar
Os agentes do Red Pod trabalham sob a perspectiva do invasor, testando o que está exposto externamente e o que é explorável em seu código. Eles validam antes de relatar, para que o que chegue até você seja o que um invasor realmente poderia usar.
- Code Security Auditor: Varredura de repositórios completos que protege aplicações contra ataques potencializados por IA viabilizados por modelos de fronteira da classe Mythos.
- Superfície de ataque: DAST sob demanda orientado por IA e testes de intrusão que analisam seus ativos expostos publicamente.
Blue Pod: Investigar e Triar
Os agentes Blue Pod investigam alertas e descobertas de ponta a ponta, reunindo evidências em seu ambiente para chegar a um veredito: malicioso ou benigno, risco real ou falso positivo. O que é comprovado é escalado. O que não é, sai do seu caminho. Eles cuidam da triagem diária para que sua equipe possa focar no que é mais importante.
- Agente de Triagem de AppSec: Despriorize falsos positivos revelados por code scanning e descarte alertas automaticamente no futuro. Menos falsos positivos, menos fricção, mais harmonia em seu ecossistema.
- Agente de Investigação de Ameaças: Conduza o ciclo de vida completo de investigação para decidir se um alerta é malicioso, explicar seu raciocínio e recomendar ações automaticamente. A IA faz a caça, sua equipe implementa a ação (por enquanto).
Green Pod: O Caminho para a Resolução
Os agentes Green Pod começam onde uma descoberta termina. Eles identificam quem é o responsável, o que está no caminho e qual é a correção real, entregando-a pronta para ser aplicada. É aqui que o ciclo se fecha: uma descoberta validada pelo Red ou Blue Pod não fica em uma fila esperando que alguém a traduza em trabalho de engenharia. Ela chega com a correção já rascunhada, no formato que a equipe já utiliza.
Agentes Personalizados: Crie Aqueles que se Adaptam ao seu Ambiente
Automatize fluxos de trabalho de segurança com suas próprias instruções, dados e gatilhos. Comece a partir de um modelo da Orca e adapte-o, ou construa um do zero. De qualquer forma, o agente herda o mesmo Modelo de Dados Unificado e tecido de raciocínio que cada Agente Principal usa. Você o personaliza para o modo de trabalho da sua empresa.
Encontre sua Equipe nas Ferramentas de IA que Eles Já Usam
O Orca MCP Server estende o raciocínio do Orca para o Claude, Codex, Cursor, VS Code e qualquer cliente compatível com MCP. O AI Skills Hub é um conjunto de skills open-source e pré-configuradas com lógica de segurança especializada já integrada. As equipes podem criar forks, modificar e estender qualquer skill.

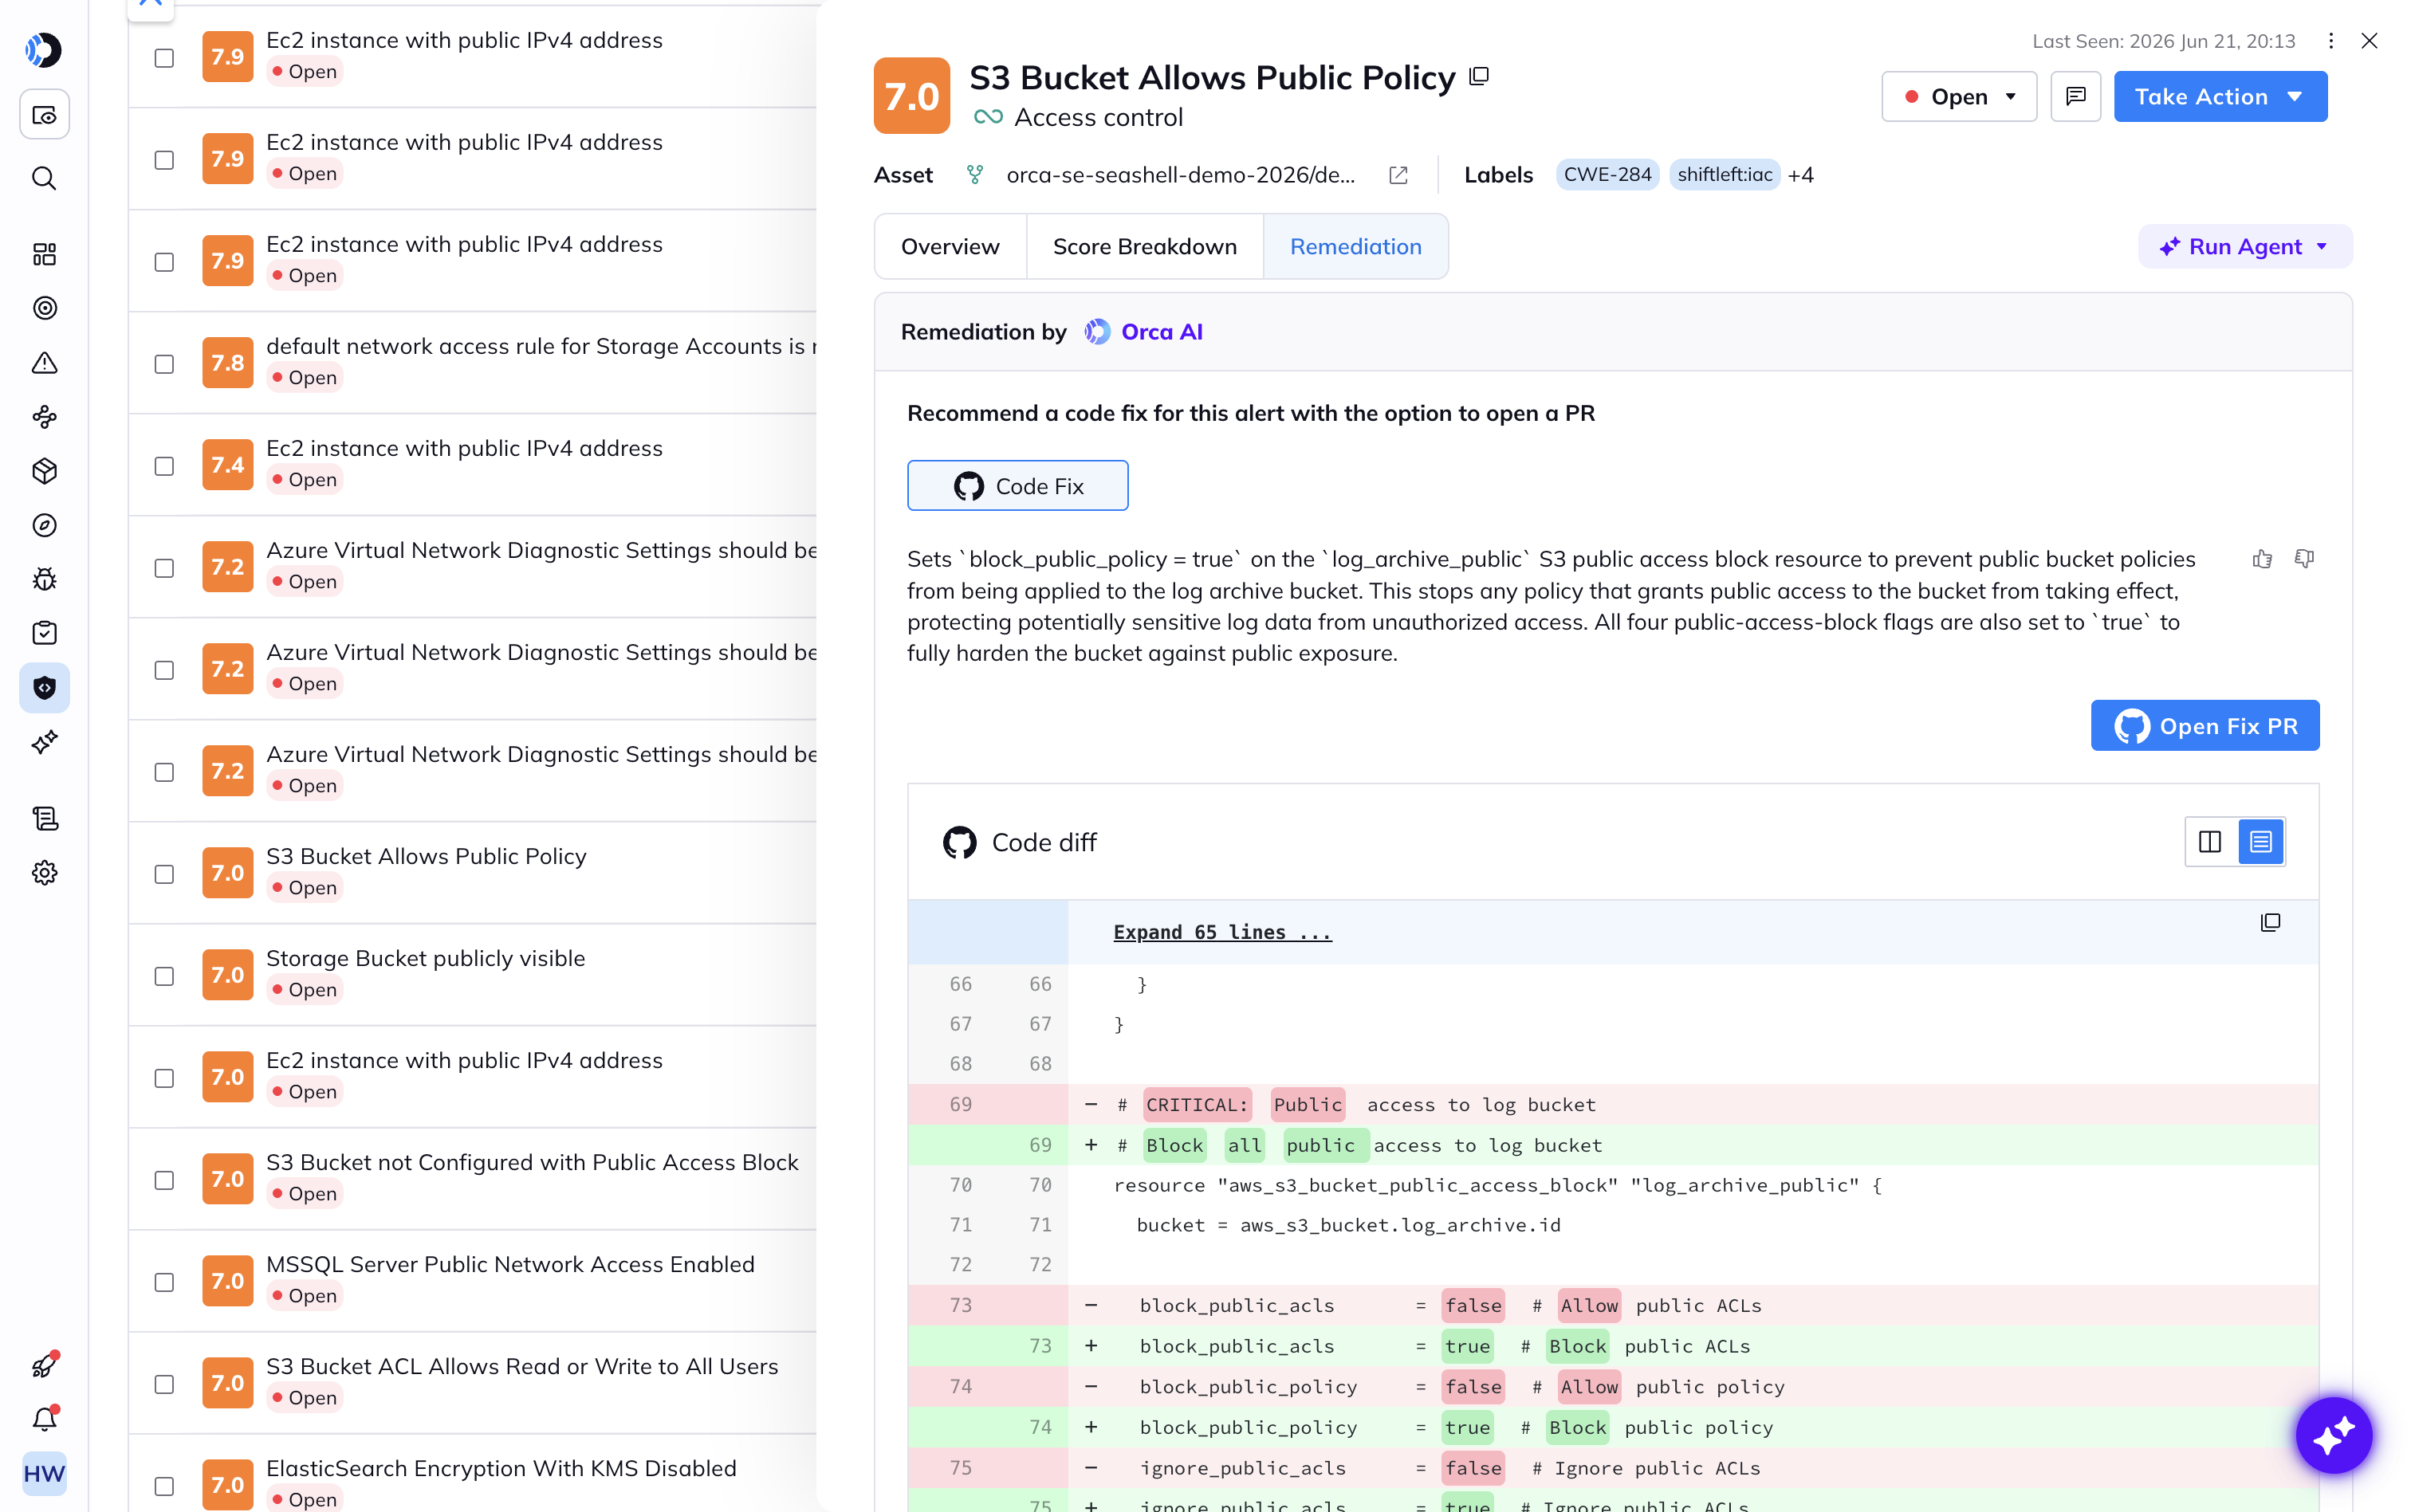
Remedie Problemas de AppSec Mais Rápido com Correções de Código por IA
A Orca AI gera correções de código com a opção de abrir um PR, permitindo que sua equipe recomende correções diretamente nos fluxos de trabalho dos desenvolvedores.
- Copie e cole o código de remediação em uma interface de linha de comando ou em ferramentas de provisionamento de Infraestrutura como Código (IaC), ou siga as etapas no console.
- Faça perguntas de acompanhamento para ajustar as etapas de remediação, se necessário.
- A privacidade dos dados é garantida pela anonimização das solicitações e pelo mascaramento de quaisquer dados sensíveis.
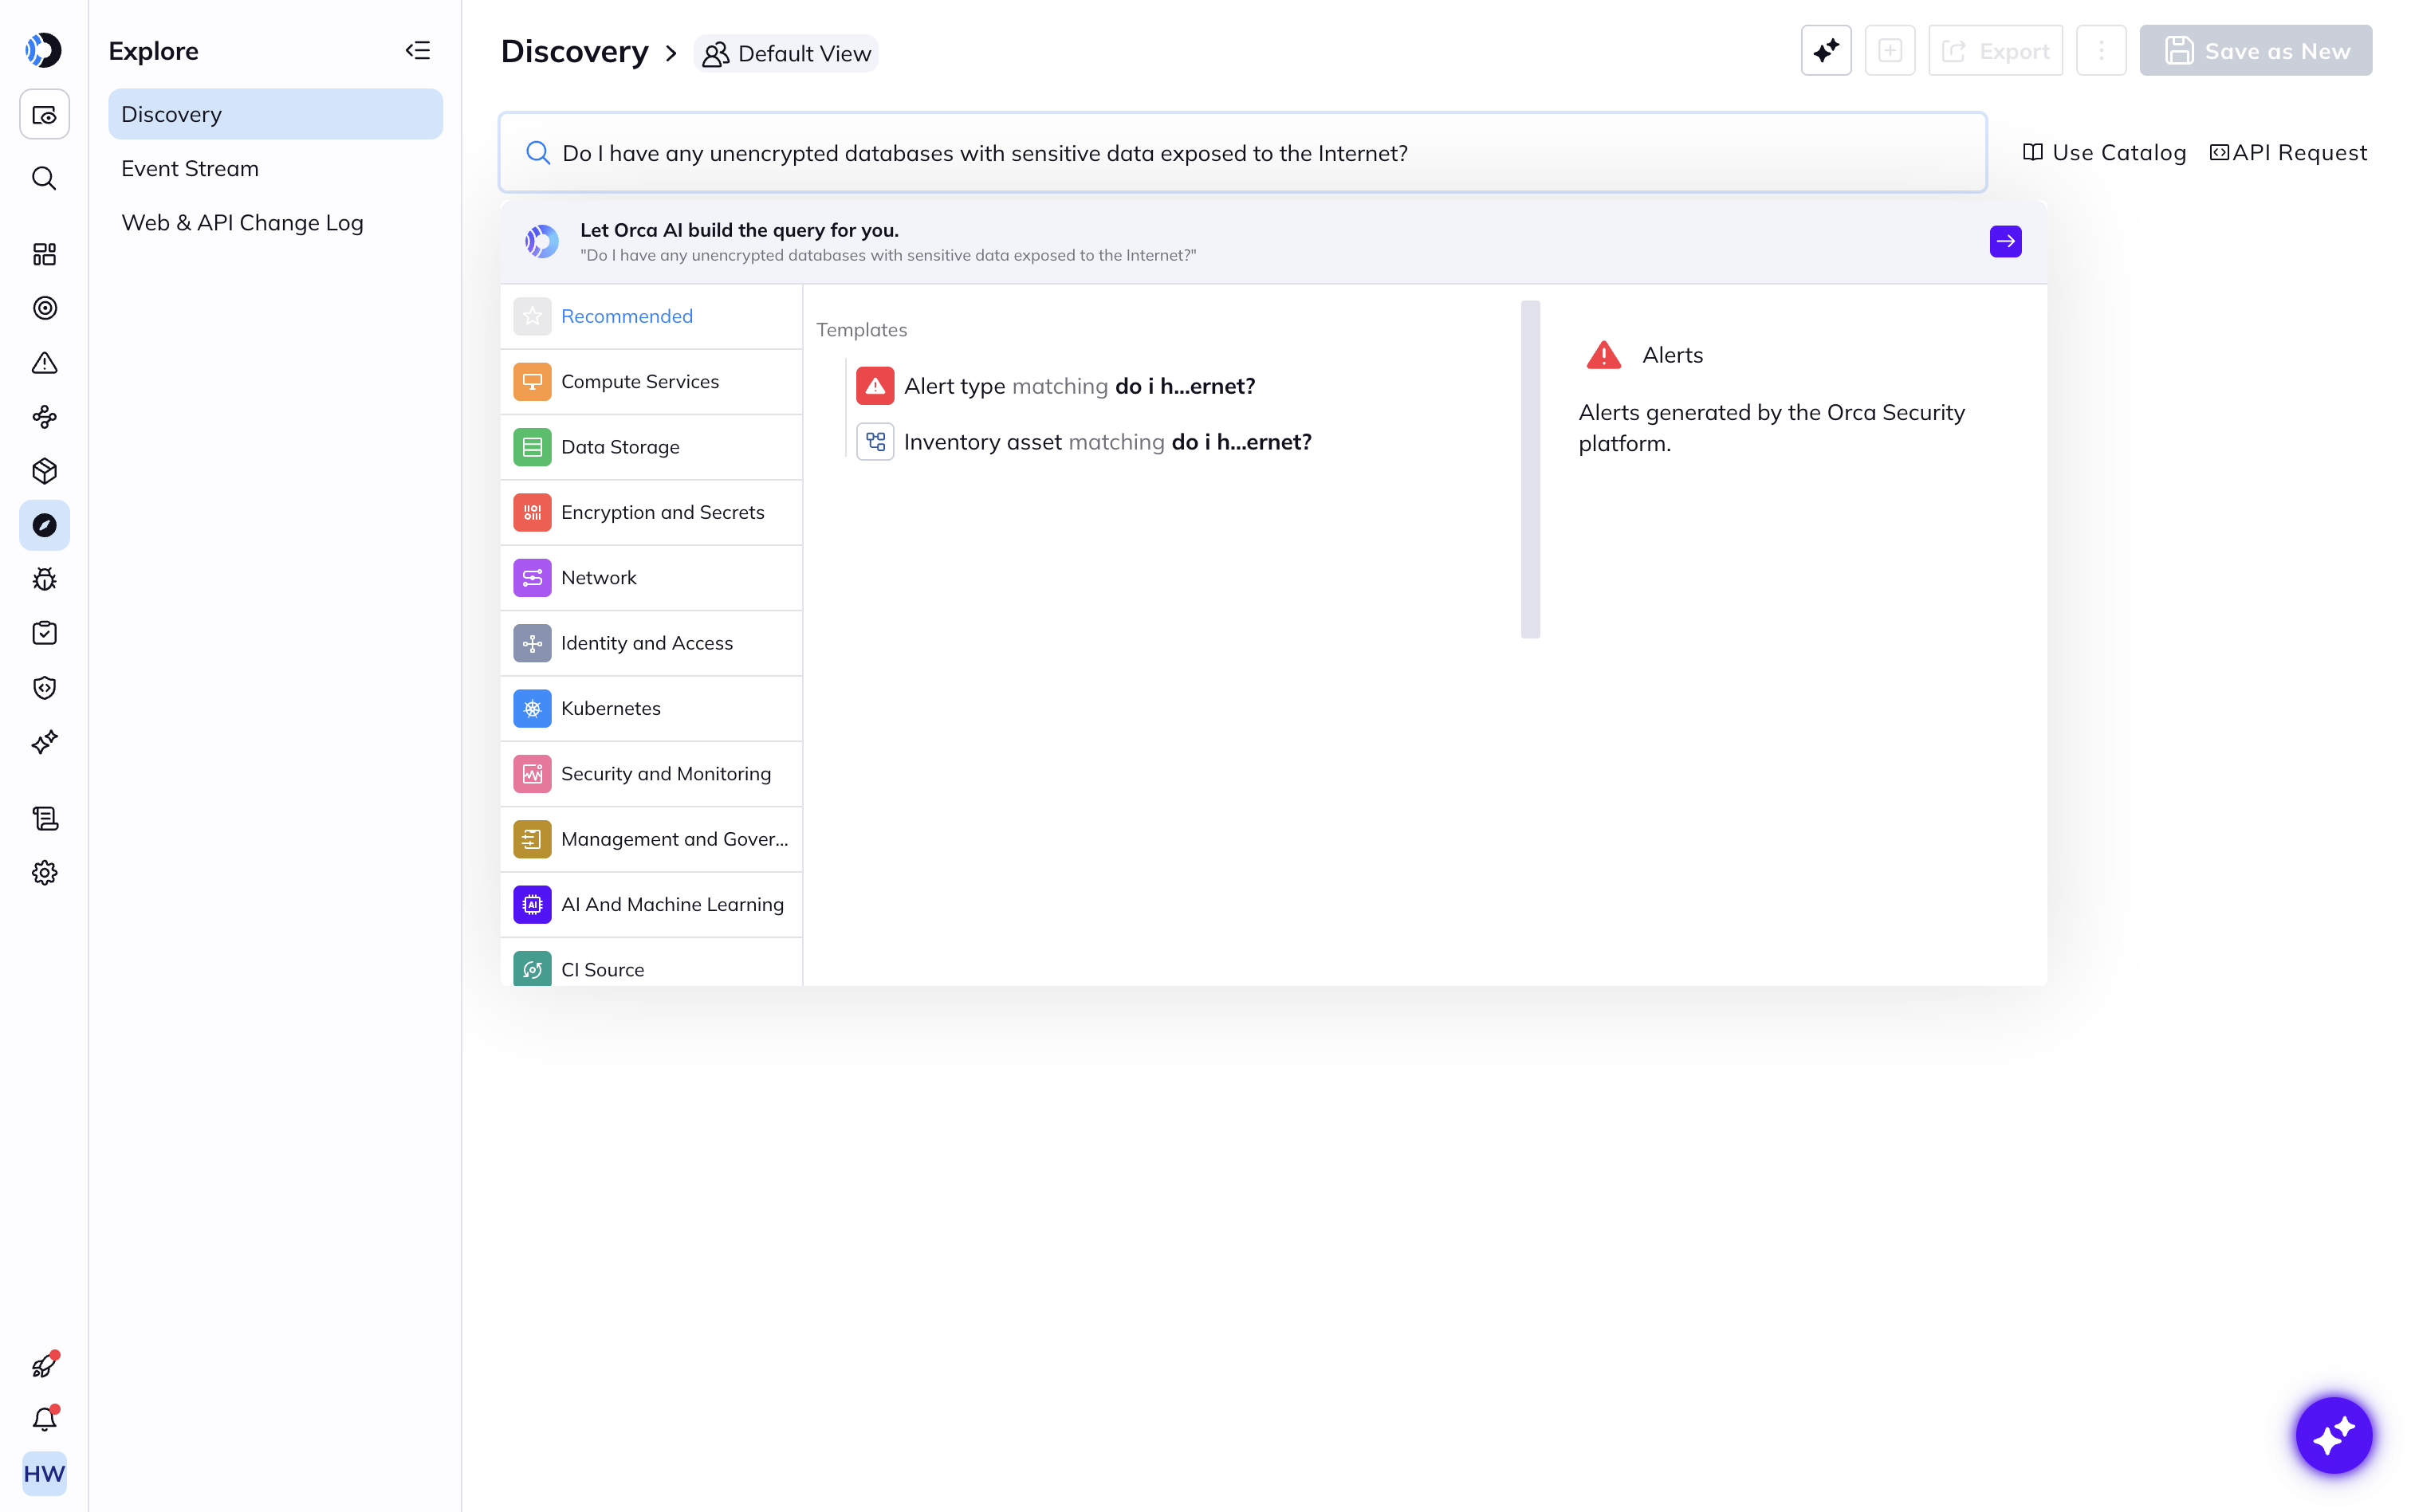
Pule a Sintaxe de Consulta. Encontre o que Você Procura.
Obtenha respostas para perguntas como “Tenho alguma vulnerabilidade log4j voltada para o público?” ou “Tenho algum banco de dados não criptografado com dados sensíveis exposto à Internet?”. Reduz significativamente o tempo de descoberta, preenchendo lacunas de conhecimento para reduzir riscos e melhorar a conformidade.
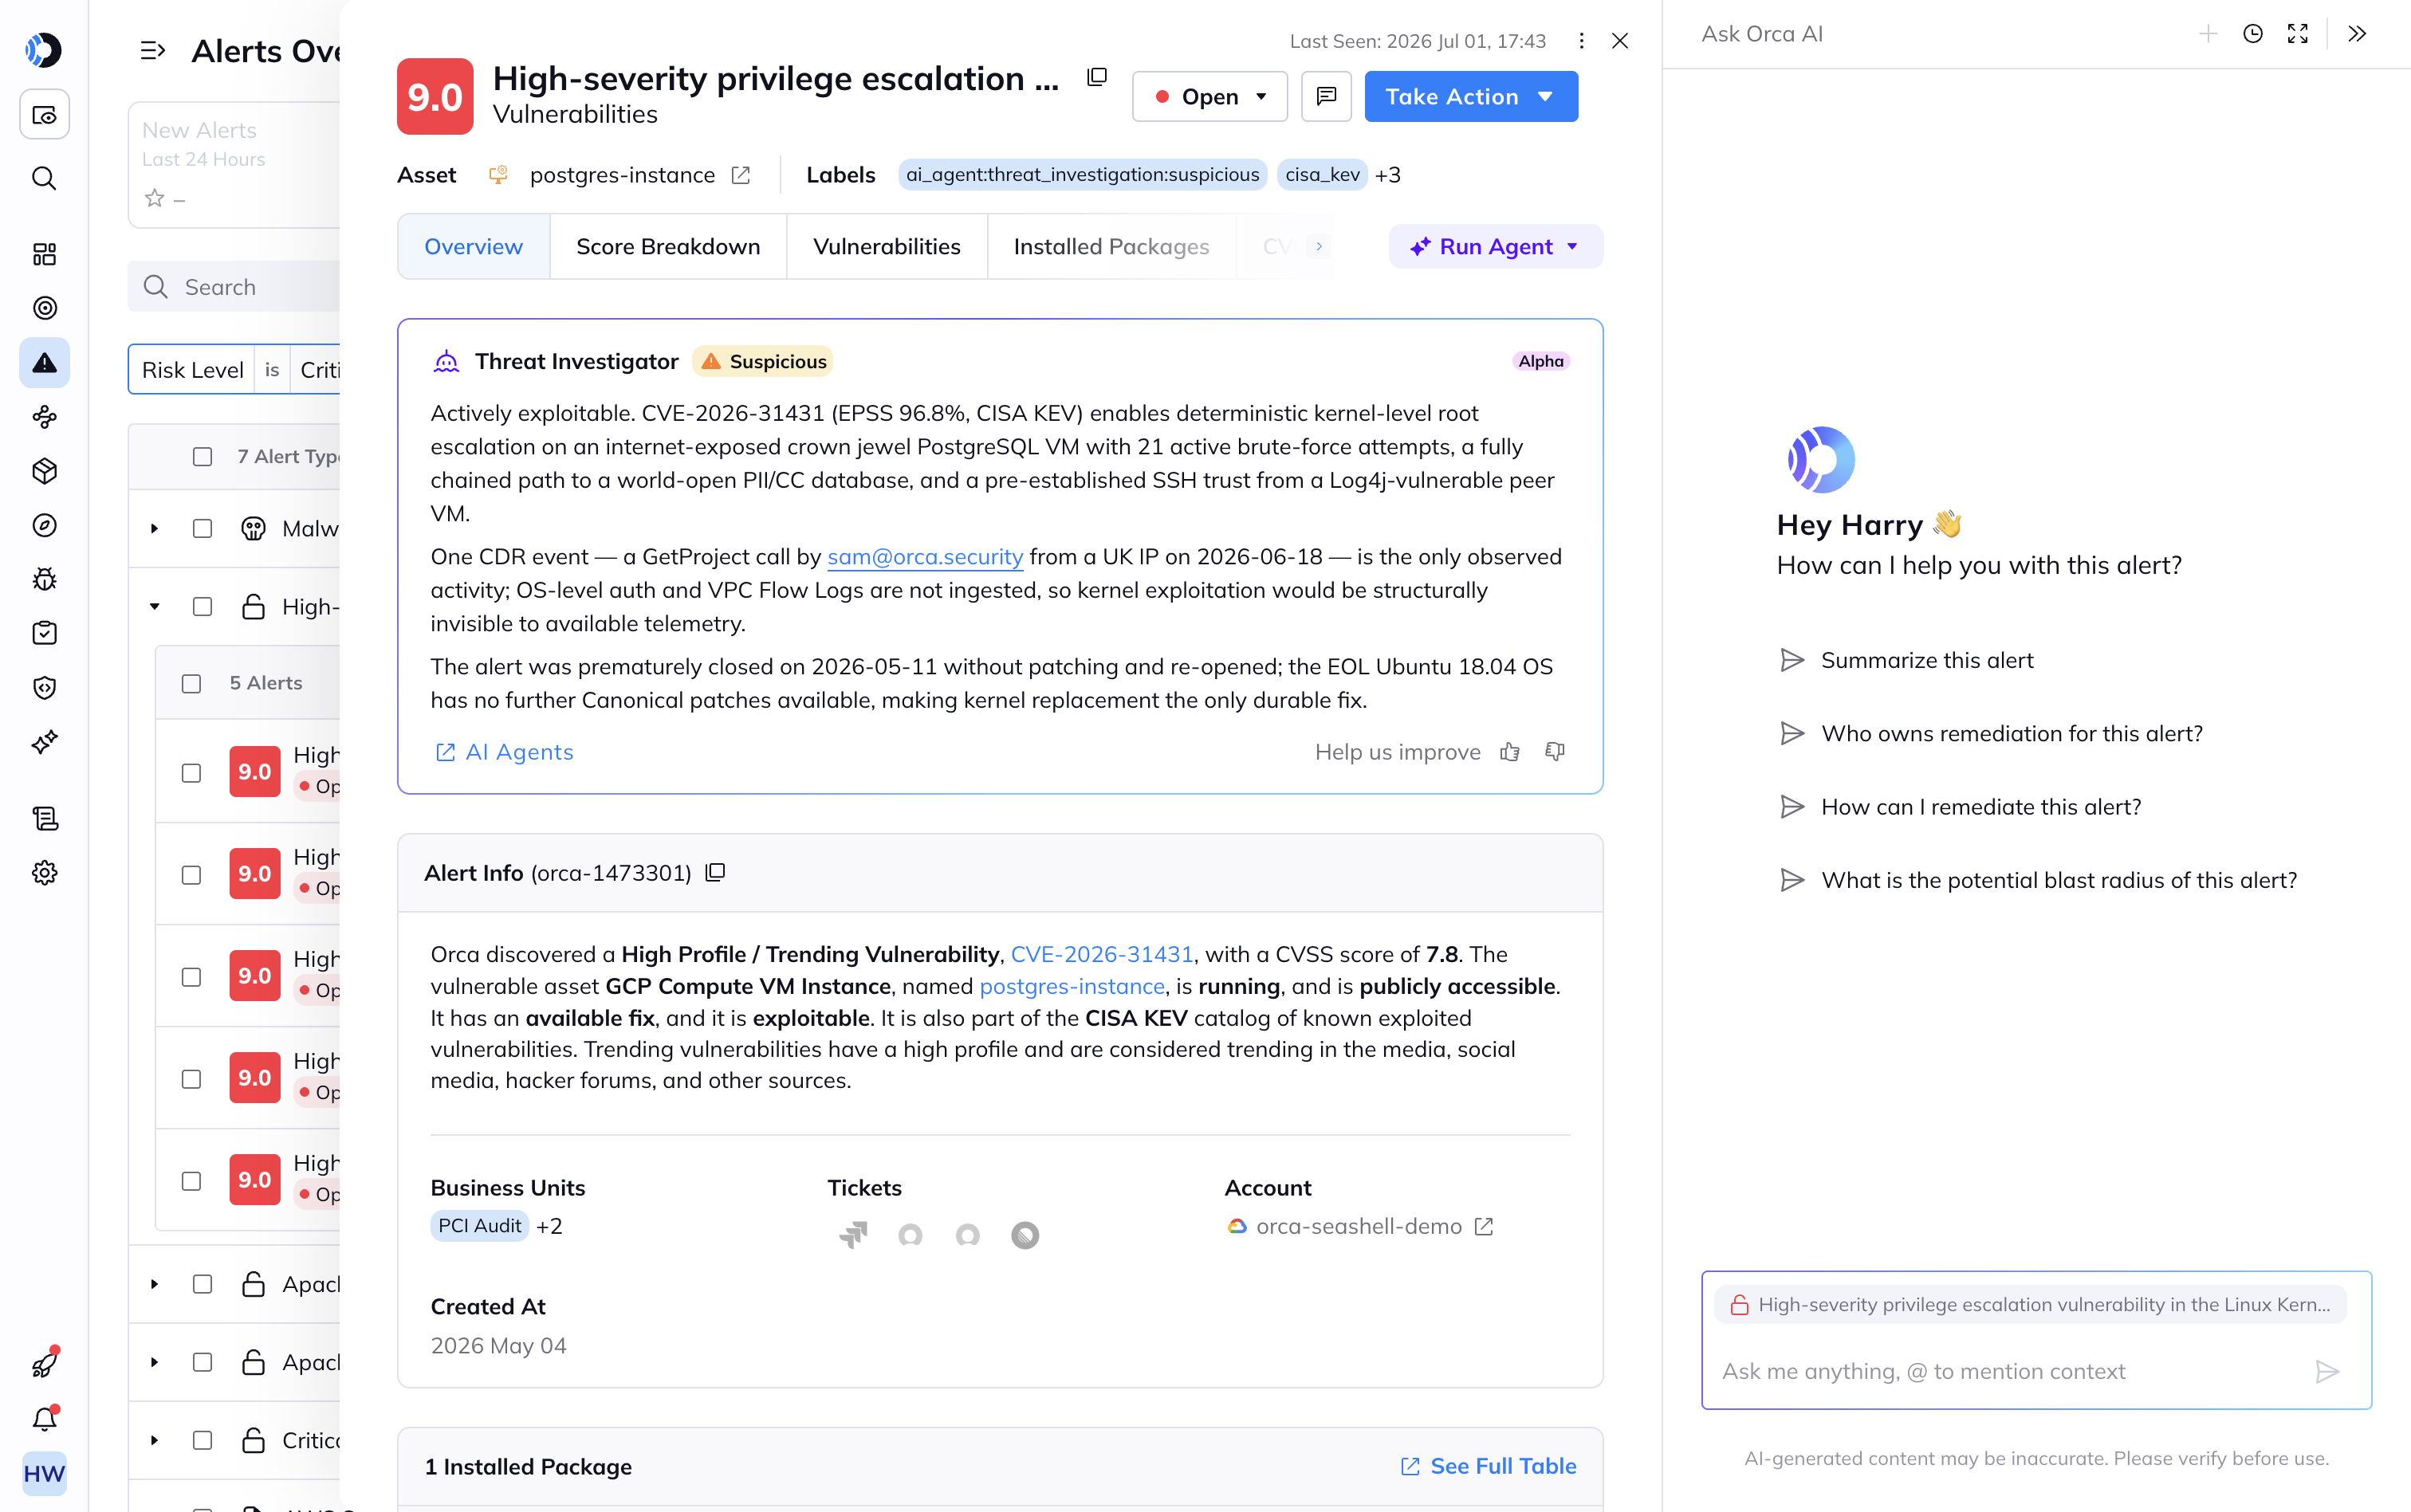
Converse com a Orca AI para Obter Insights Sensíveis ao Contexto
A Orca AI entende todo o seu contexto de nuvem, para que qualquer pergunta traga uma resposta precisa e acionável em segundos.
Recursos Relacionados


Resumo da Solução Orca AI
Obtenha a visão geral da Orca AI, uma análise de como os Agentes Principais da Orca, o Assistente de IA de linguagem natural e o Servidor MCP estendem a velocidade de máquina…
Uma visão interna dos Orca AI Agent Pods
Acreditamos que as plataformas de segurança modernas precisam viabilizar a segurança para a forma como sua equipe realmente trabalha. Na prática, isso significa…

Testes sob a ótica do invasor com base em contexto com o Attack Surface Red Agent da Orca
Principais descobertas Construir rápido significa entregar mudanças constantes: novas aplicações, novos serviços, novos subdomínios, novos endpoints, novas integrações. Cada um…

O que a Orca está construindo na Black Hat 2026
Black Hat USA 2026 | Las Vegas | 1 a 6 de agosto | Estande 5115 Todos os anos, a Black Hat atrai…

Orca MCP: Quando o Texto Para de Escalar
Atualização de 7 de agosto de 2026: A Orca agora está listada no Claude Connector Directory. Por um tempo, uma caixa de chat era…
Anunciando as Cloud Security Agent Skills para o servidor MCP da Orca
SumárioO Modelo de Dados Unificado da Orca Impulsiona Fluxos de Trabalho de IA ConfiáveisO que a Conexão do Servidor Orca MCP FazHabilidades de Agentes para Operacionalizar a Orca…
Perguntas Frequentes
A abordagem prioritariamente agentless da Orca Security para segurança em nuvem torna rápido e fácil lidar com as questões críticas de segurança e conformidade em patrimônios de nuvem empresariais, eliminando o custo, a fricção organizacional e os impactos de desempenho associados a soluções legadas. Os clientes da Orca percebem benefícios imediatos ao implantar a Plataforma de Segurança da Orca, incluindo:
- 100% de visibilidade em todo o patrimônio de nuvem: Com a Orca, não há agentes ou scanners de rede para instalar. Todos os ativos de nuvem são cobertos em minutos após a implantação, incluindo workloads ociosos, pausados e parados, sistemas órfãos e dispositivos não suportados por agentes. Soluções tradicionais baseadas em agentes não conseguem fazer isso.
- Uma única plataforma de proteção construída para a nuvem: A Orca entrega os recursos principais de soluções de Cloud Security Posture Management (CSPM), Cloud Workload Protection Platforms (CWPP), Cloud Infrastructure Entitlement Management (CIEM), Gestão de Vulnerabilidades, Data Security Posture Management (DSPM), Segurança de API e Segurança de IA – tudo em uma única plataforma unificada.
- Priorização de riscos: O mecanismo sensível ao contexto da Orca prioriza os alertas de segurança com base em sua gravidade, bem como na exposição do ativo afetado e no impacto comercial de uma possível violação.
- Visibilidade de caminhos de ataque perdidos por outras soluções: A inteligência sensível ao contexto da Orca reconhece quando problemas não relacionados podem ser combinados para criar caminhos de ataque perigosos.
- Proteção contínua que escala: A Orca detecta e monitora automaticamente novos ativos de nuvem à medida que você os adiciona, sem exigir instalação adicional ou atualizações manuais.
A maioria das organizações implementa cinco ou mais ferramentas de segurança isoladas, muitas delas baseadas em agentes. Isso leva à fadiga de alertas, com um fluxo constante de alertas (possivelmente duplicados) que carecem de contexto e fornecem poucos insights sobre como e onde responder às ameaças mais críticas. Soluções de segurança baseadas em agentes são complexas de implementar e manter, oferecendo apenas cobertura parcial. Novas instalações de agentes são continuamente necessárias à medida que o ambiente em nuvem cresce, tornando virtualmente impossível para as equipes de segurança acompanharem o DevOps.
Ao contrário de outras soluções, a Plataforma Orca (prioritariamente agentless) é implementada em seu ambiente de nuvem em minutos, descobre automaticamente novos ativos conforme seu ambiente se expande e tem impacto zero em suas cargas de trabalho. E o mecanismo sensível ao contexto da Orca separa o 1% de alertas que exigem ação rápida dos 99% que não exigem, permitindo que as equipes de segurança evitem a fadiga de alertas e corrijam os problemas de segurança verdadeiramente críticos antes que os invasores possam explorá-los.
Ao contrário de soluções que simplesmente relatam a gravidade de cada problema de segurança isolado, a abordagem multidimensional da Orca prioriza riscos com base em uma avaliação consolidada em relação a múltiplos fatores:
- Gravidade: Que tipo de ameaça é esta? Qual é a pontuação CVSS e EPSS?
- Exploitability: Qual a facilidade de alguém explorar esse risco?
- Acessibilidade: O ativo está voltado para o público? Existe risco de movimento lateral?
- Impacto nos negócios: O ativo é crítico para os negócios? Ele contém PII ou está adjacente a ativos que contêm?
A Plataforma de Segurança em Nuvem da Orca protege seus modelos de IA de ponta a ponta — desde o treinamento e ajuste fino até a implantação em produção e inferência.
- Inventário de IA e ML e BOM: Obtenha uma visão completa de todos os modelos de IA implantados em seu ambiente – tanto gerenciados quanto não gerenciados.
- Cobertura Total de AI-SPM: Garanta que os modelos de IA sejam configurados com segurança, incluindo segurança de rede, proteção de dados, controles de acesso e IAM.
- Detecção de dados sensíveis: Receba alertas se algum modelo de IA ou dados de treinamento contiverem informações sensíveis para que você possa tomar a ação apropriada.
- Detecção de acesso de terceiros: Detecte quando chaves e tokens para serviços de IA — como OpenAI, Hugging Face — estão expostos de forma insegura em repositórios de código.
Os benefícios incluem:
- Detecção de riscos aprimorada: Ao reconhecer quando problemas de baixa prioridade e aparentemente não relacionados podem ser combinados para criar caminhos de ataque perigosos, as organizações podem evitar perder riscos críticos.
- Reduza a fadiga de alertas: Ao reduzir centenas de alertas a um punhado de caminhos de ataque priorizados, as equipes de segurança se sentirão muito menos sobrecarregadas e não ficarão dessensibilizadas.
- Foco nas joias da coroa: Ao usar as joias da coroa da empresa como ponto focal, as equipes de segurança podem priorizar ameaças que poderiam levar a violações prejudiciais, em vez de apenas tratar todas as ameaças como se tivessem a mesma importância.
- Eficiência aprimorada: Em vez de perder tempo filtrando alertas de baixa prioridade, as equipes podem focar em atividades de maior valor para melhorar ainda mais a postura de segurança em nuvem da organização.
- Remediação mais estratégica: Em vez de tentar corrigir todos os alertas no caminho de ataque, as equipes podem agora começar corrigindo aqueles que interrompem a cadeia para conter rapidamente o perigo mais imediato.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.