

Proteção de Carga de Trabalho
Proteja cargas de trabalho de nuvem e IA sem o atrito de implantação
Proteja containers, clusters Kubernetes, VMs e implantações serverless. Rastreie o risco de runtime até as origens do código. Sua equipe entrega rápido sem herdar exposição em produção e você evita a proliferação de agentes.
O Desafio
Suas cargas de trabalho surgem mais rápido do que a segurança baseada em agentes consegue acompanhar
Cada novo container, função e cluster é uma carga de trabalho que a segurança precisa encontrar, instrumentar e monitorar. Ferramentas baseadas em agentes não conseguem acompanhar o ritmo da infraestrutura efêmera, e scanners de postura sinalizam milhares de problemas sem dizer quais estão realmente em execução.
Instalar, aplicar patches e monitorar um agente em cada container, VM e função nunca termina na sua escala.
Scanners de postura revelam milhares de descobertas, mas não conseguem dizer quais são alcançáveis, quais estão em execução ou sendo exploradas no momento.
Tickets de runtime chegam ao seu backlog sem contexto, fazendo com que as correções parem.
Ao oferecer uma varredura contínua com a funcionalidade agentless, a solução é transparente. Podemos escanear nossos recursos gerenciados, como containers no Kubernetes, e a Orca nos fornece sugestões de melhorias para funções e gerenciamento de identidades. Esta lista continua com o que o agentless faz por nós.
Sébastien Gaucher
Gerente de Operações de TI na Mailinblack
Valor de negócio validado
ferramentas legadas substituídas
Redução do volume de alertas
Economia operacional anual
Retorno sobre o investimento
Implantação média
Cubra todos os tipos de computação sem um agente em cada um
Visualize e proteja VMs, containers e funções serverless a partir de uma única plataforma, implantada de forma agentless em minutos. O SideScanning lê o armazenamento em nuvem diretamente, resultando em impacto zero no desempenho das cargas de trabalho em execução e sem lacunas de cobertura no momento em que algo novo surge. Uma única plataforma substitui as ferramentas de carga de trabalho separadas que você mantém hoje.
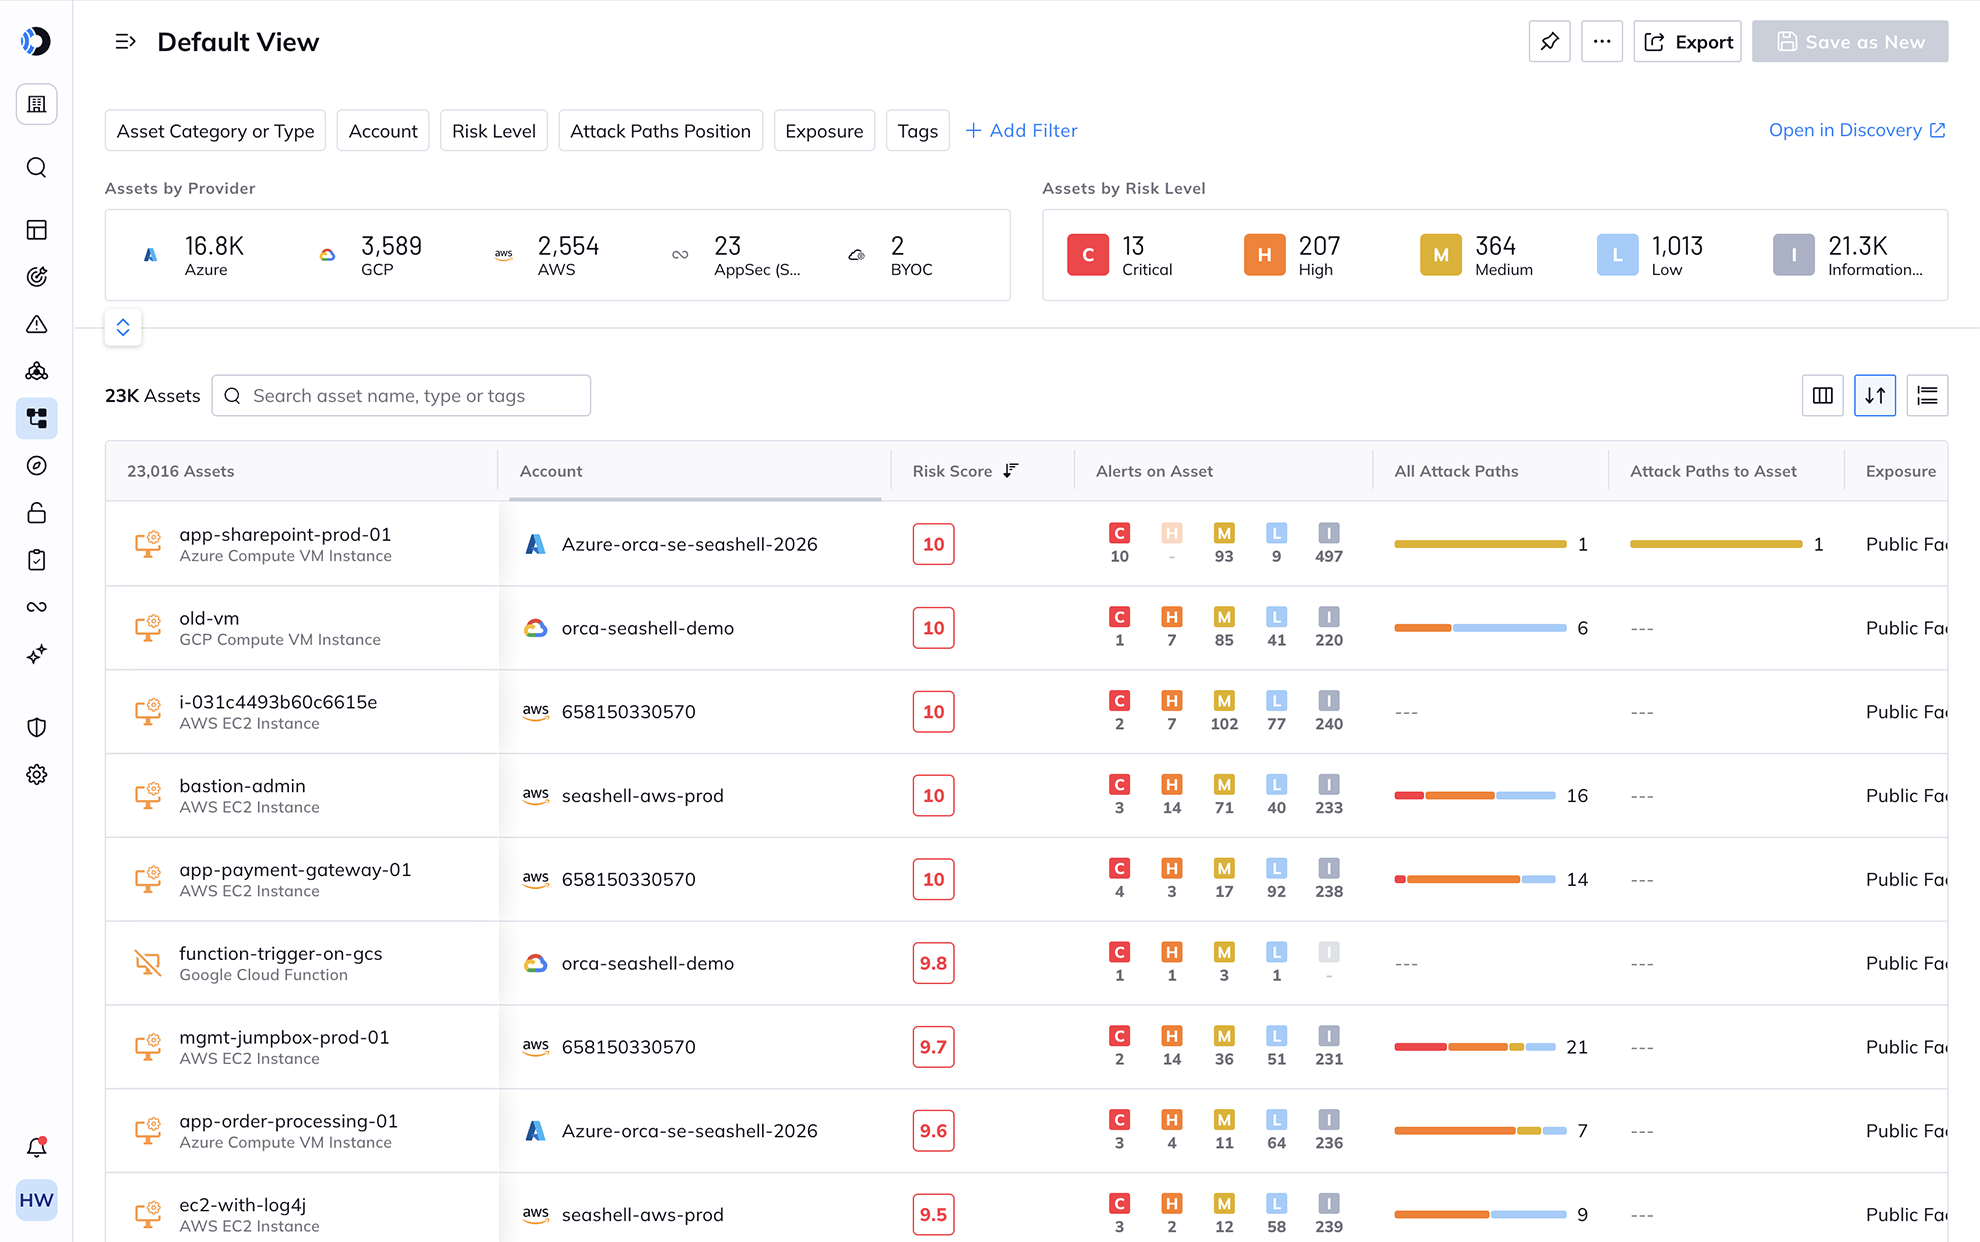
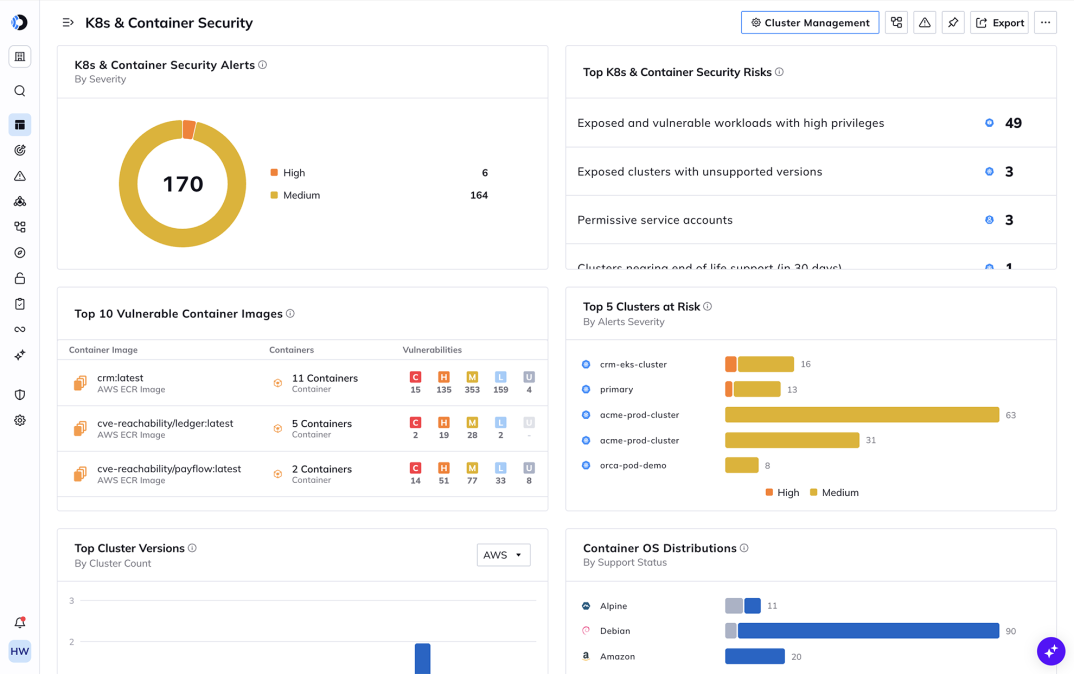
Proteja o Kubernetes sem se tornar um especialista em segurança de Kubernetes
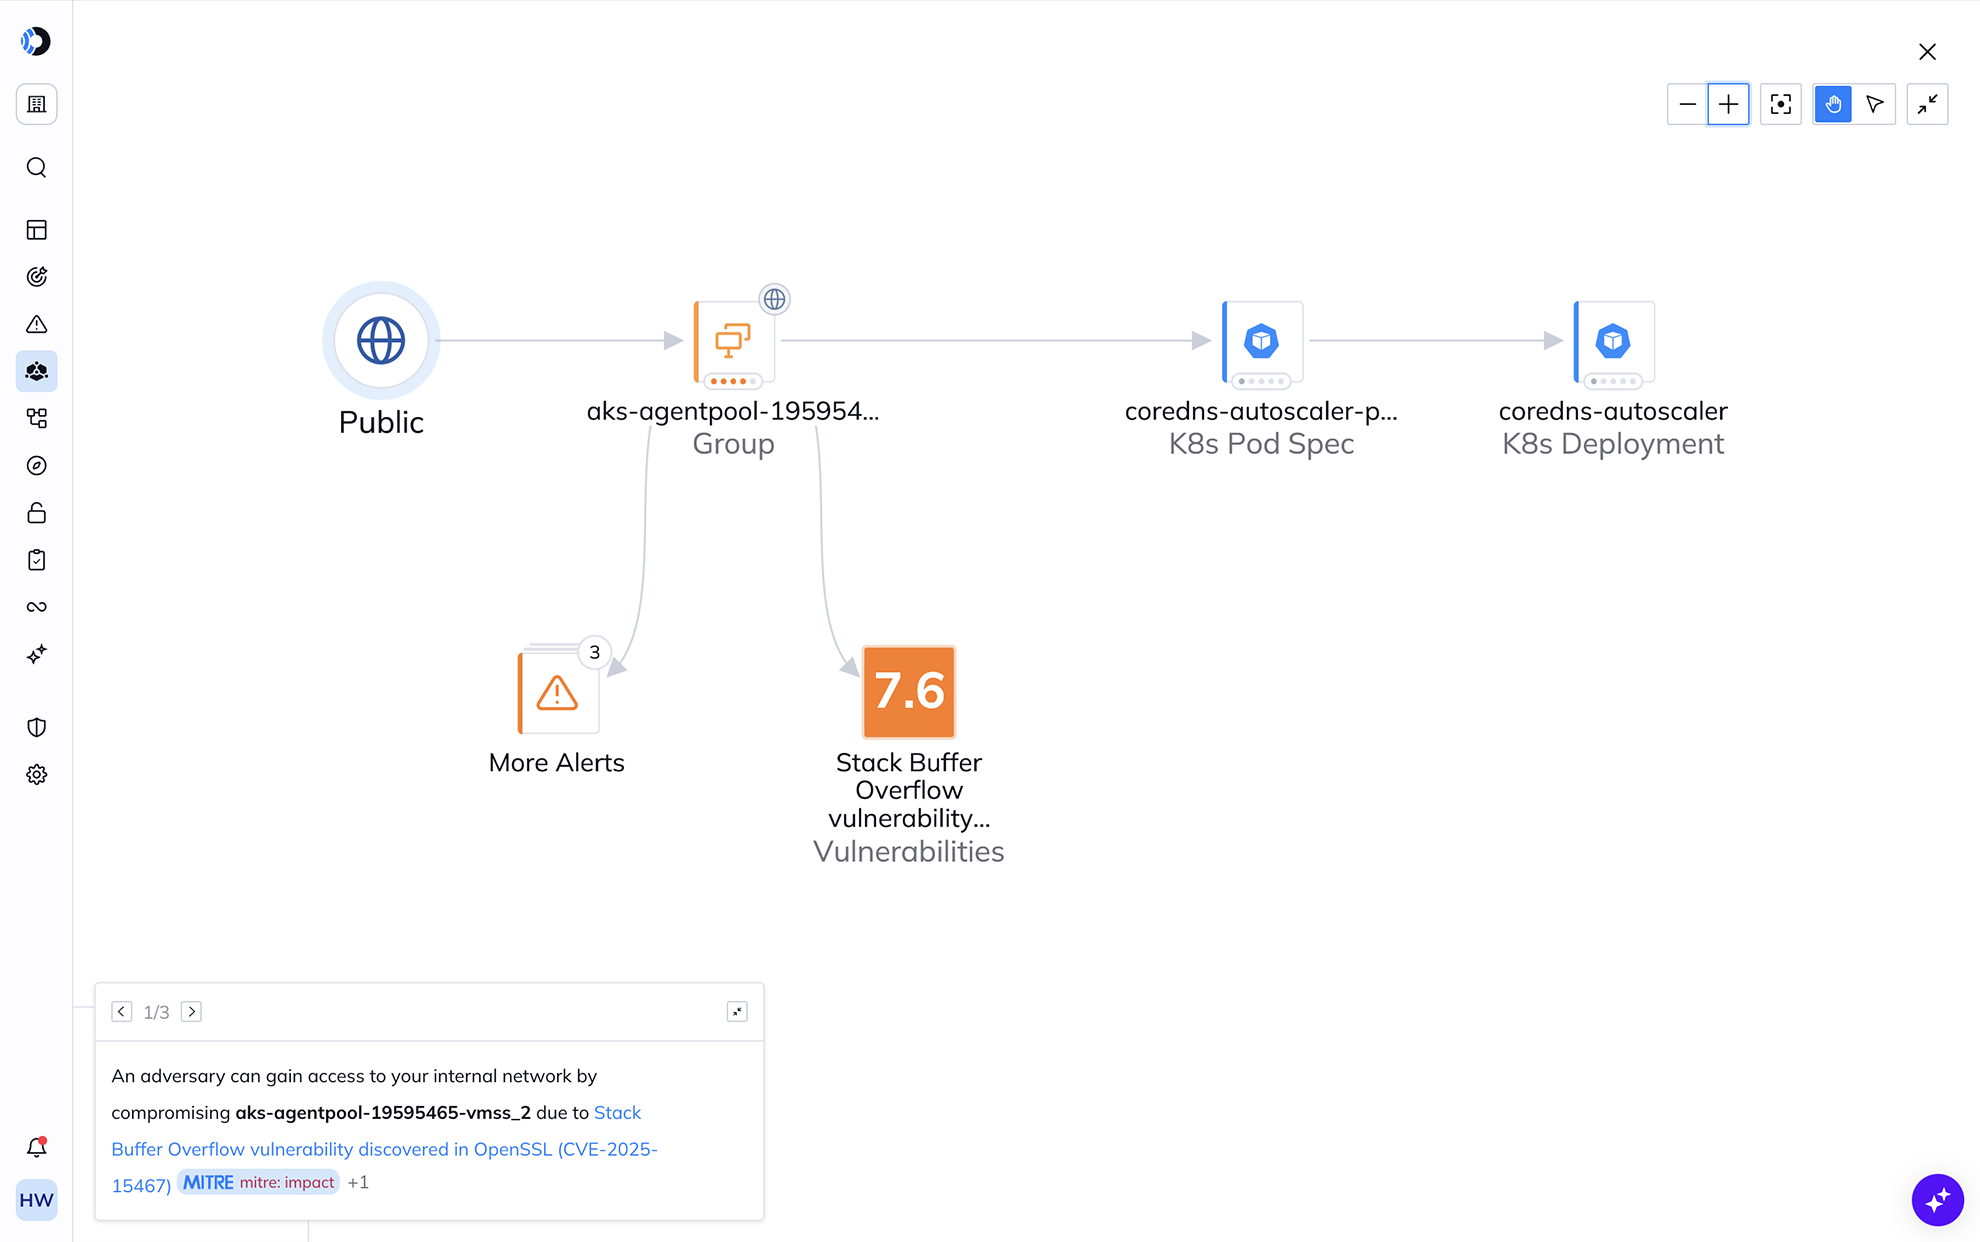
A Orca mapeia seus clusters, cargas de trabalho e configurações e, em seguida, revela as configurações incorretas e exposições que realmente criam um caminho para seus dados. As descobertas chegam ranqueadas pelo raio de explosão real em vez de uma parede de alertas no nível do pod, para que sua equipe saiba qual problema do cluster corrigir primeiro. O controle de admissão interrompe cargas de trabalho arriscadas antes que cheguem à produção, nas equipes que desejam o gate.
Powered By Orca
O contexto de risco para escalar a segurança na nuvem com confiança
Entenda o que está no núcleo da Plataforma Orca para que sua equipe possa ver como as descobertas se conectam, quais criam exposição real e onde agir primeiro.

Escaneamento agentless em todas as cargas de trabalho.

Observabilidade e proteção em runtime.

O mecanismo de raciocínio para agentes de IA, fluxos de trabalho e assistentes.

Correlação de riscos para informar a ação com contexto, não apenas pontos de dados isolados.

Pontuação dinâmica e análise de caminhos de ataque.
Capture ameaças ativas em produção conforme elas acontecem
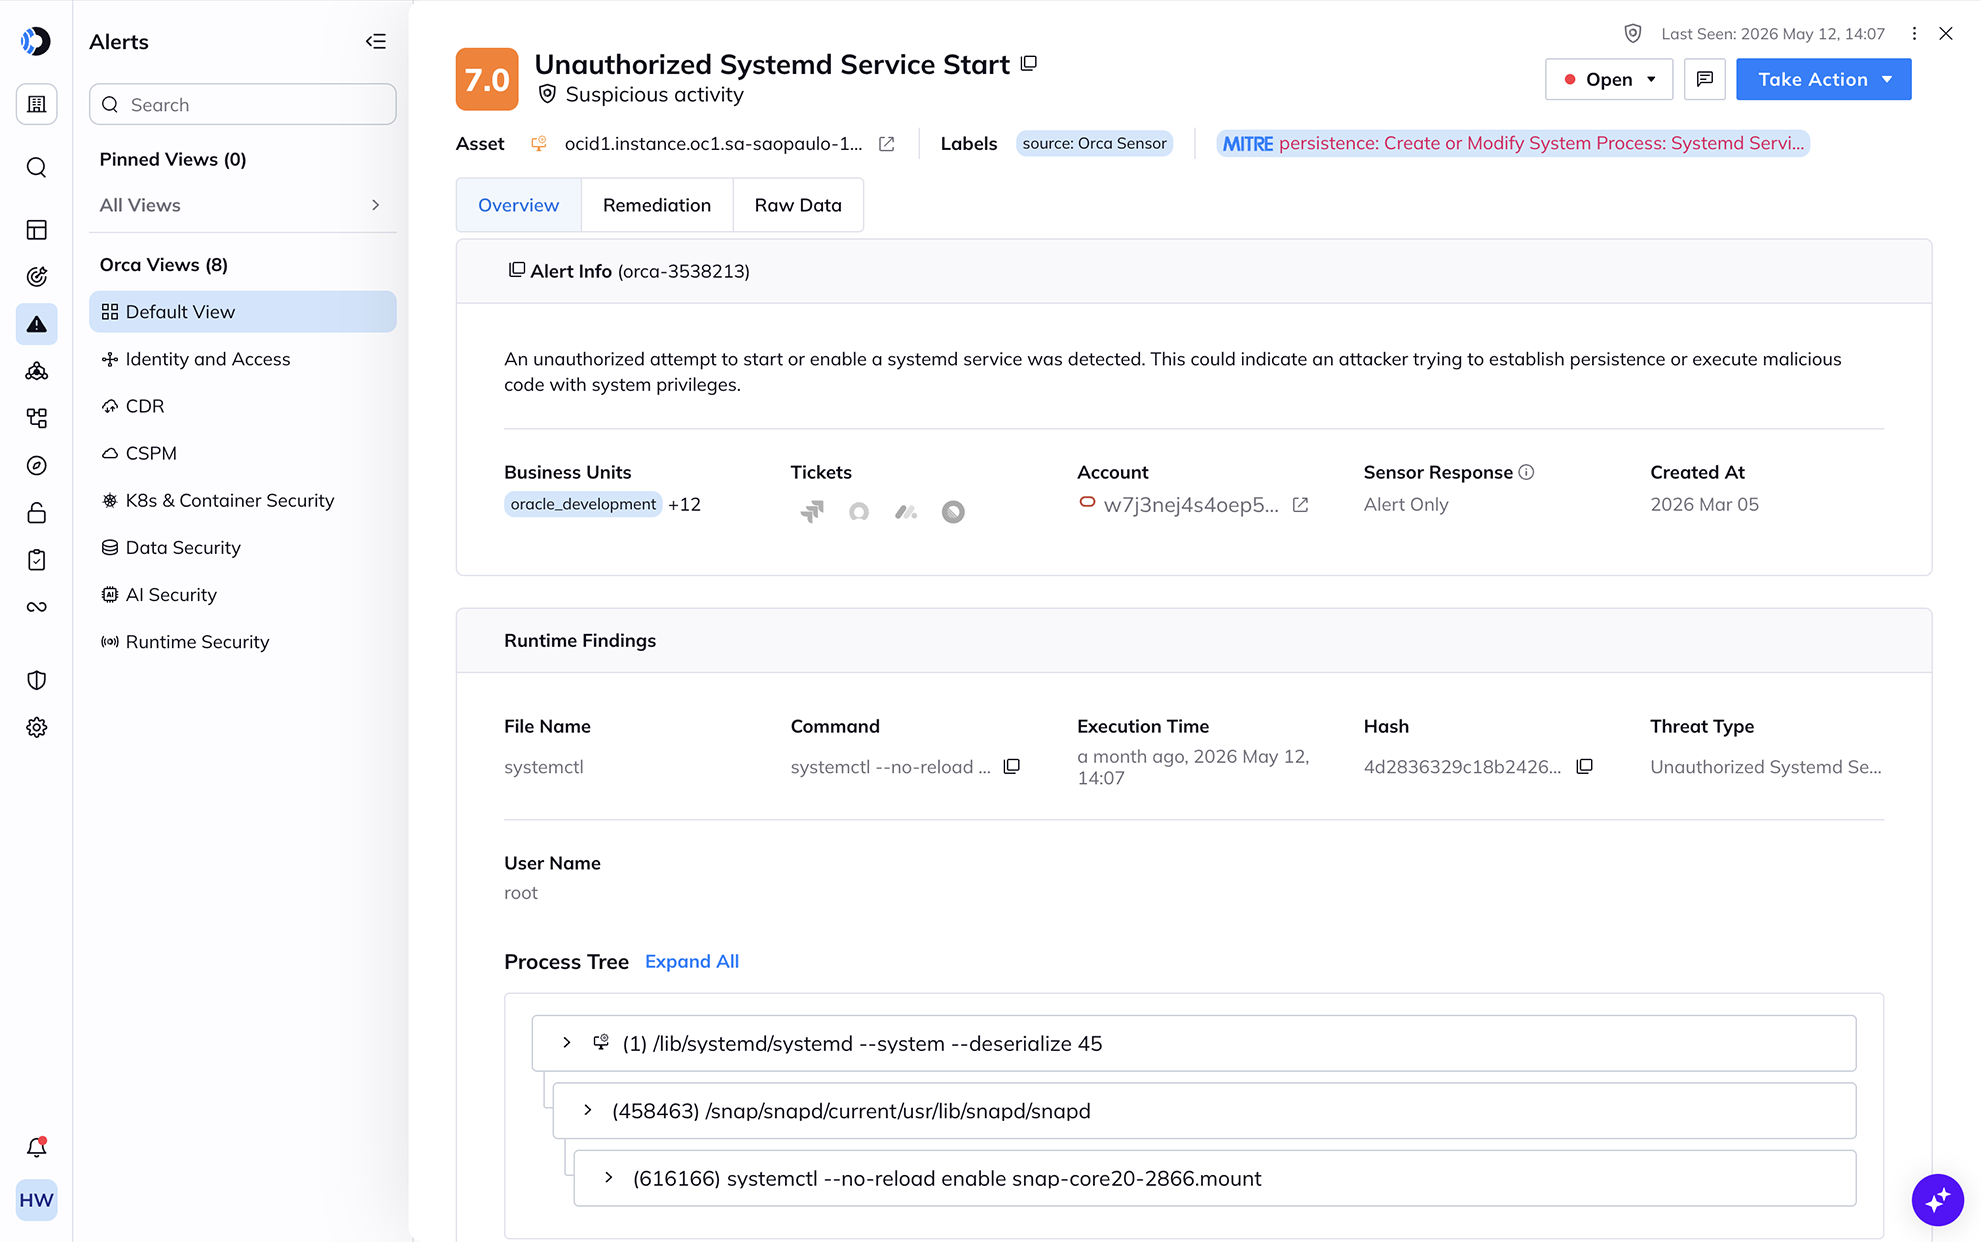
O Orca Sensor detecta comportamento malicioso, atividade anômala e malware em cargas de trabalho em execução em tempo real. As detecções chegam correlacionadas com o contexto completo da nuvem, para que você saiba imediatamente se um evento é um ruído contido ou uma ameaça alcançável às suas joias da coroa — sem precisar juntar sinais de consoles separados.
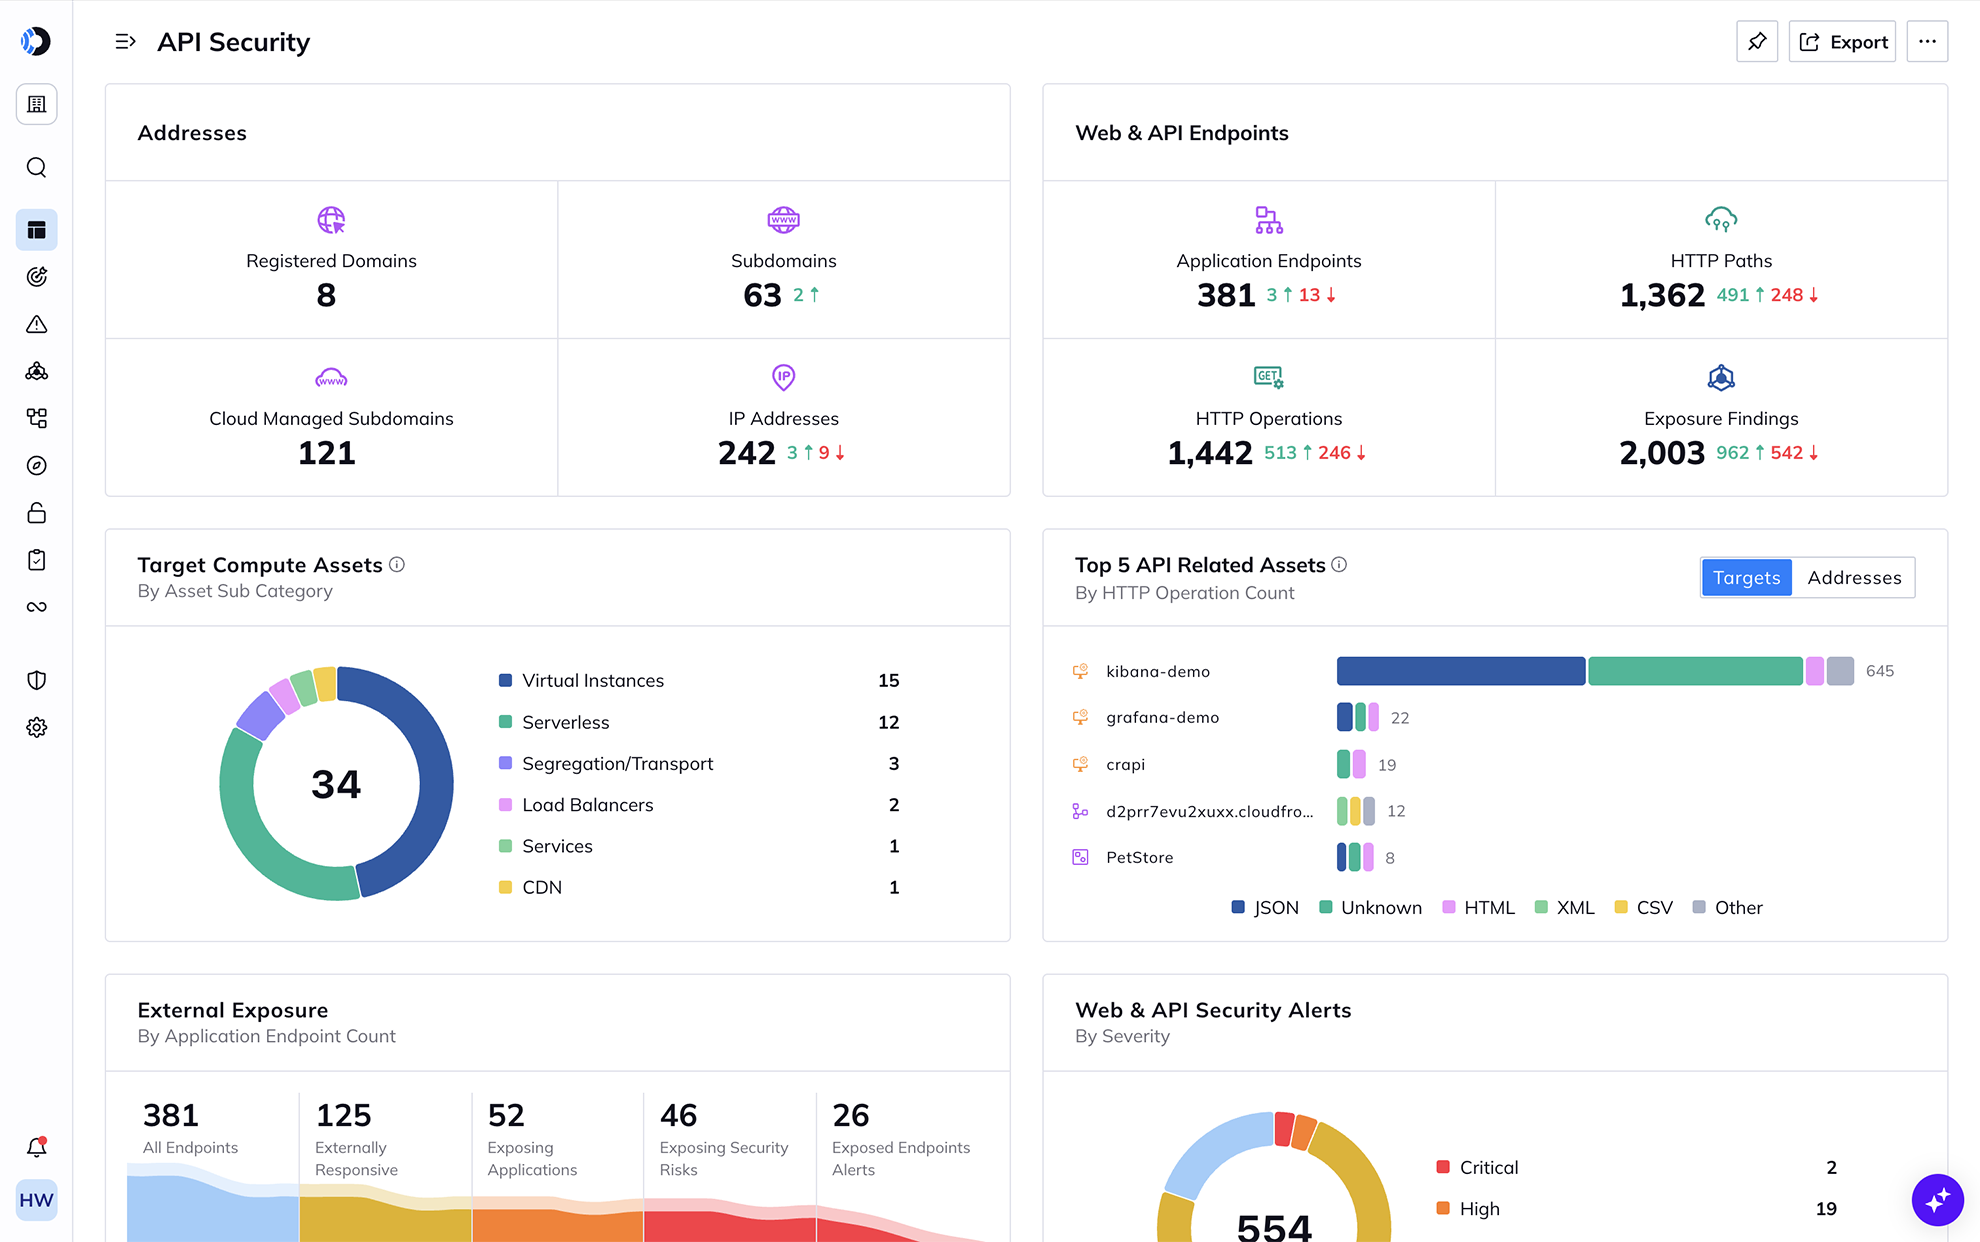
Encontre todas as APIs antes que um invasor o faça
A Orca descobre suas APIs — incluindo as não documentadas e esquecidas — e verifica continuamente sua postura e drift. Endpoints expostos ou configurados incorretamente aparecem ranqueados por exposição e acesso a dados, não por contagem bruta, para que sua equipe corrija os poucos que importam em vez de triar um inventário.
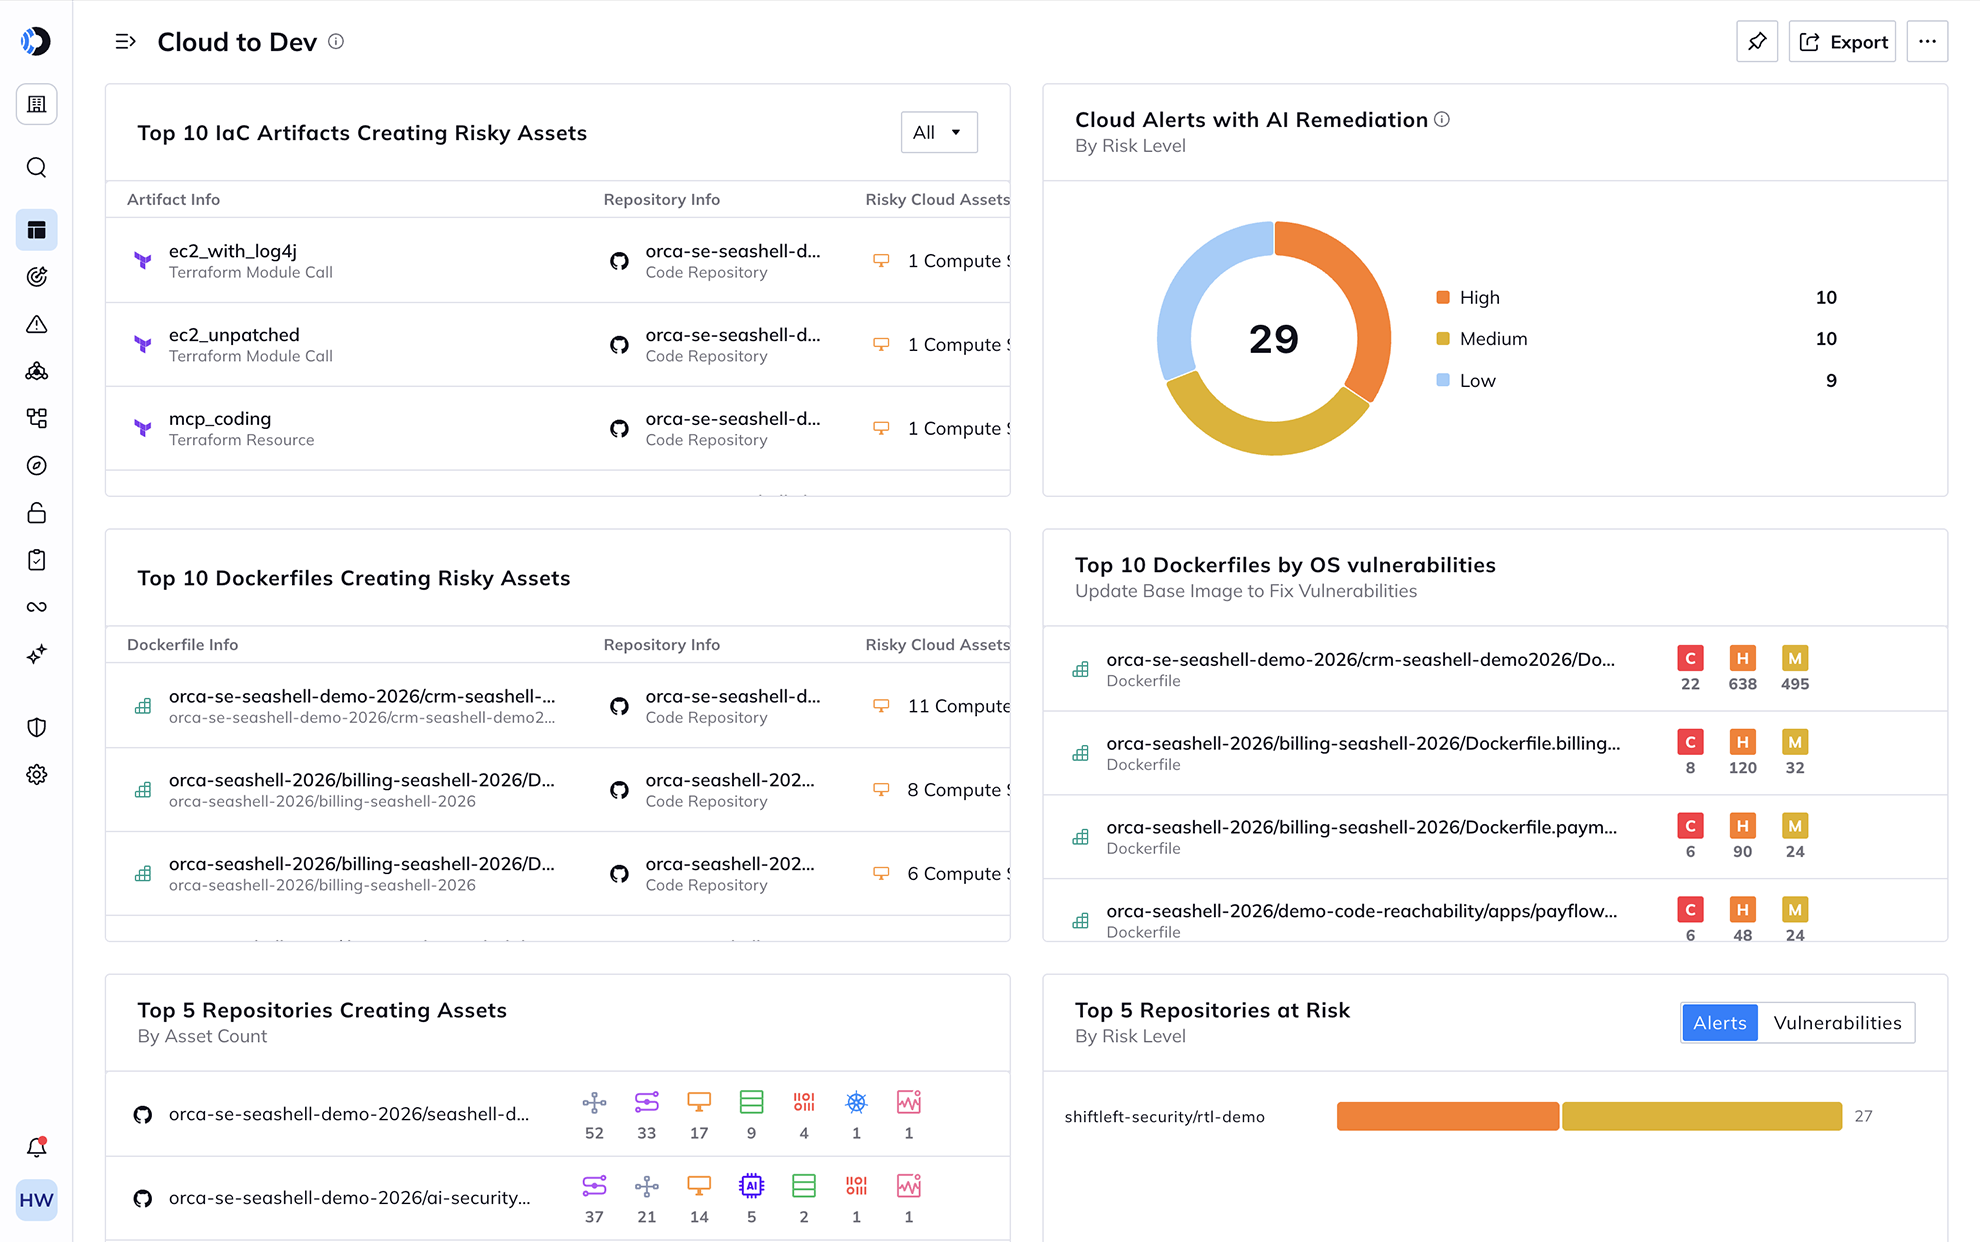
Corrija riscos de runtime na origem, nas ferramentas que você já utiliza
Rastreie descobertas de runtime até o template de IaC, imagem ou commit que as introduziu, com correções roteadas para o Git e seu sistema de tickets. Escaneie IaC e imagens de container antes da implantação para reduzir os picos de CVE que atingem a produção — assim você entrega mais rápido sem herdar exposição, e faz isso sem sair dos seus fluxos de trabalho de desenvolvedor existentes.
Recursos Relacionados


Unificando a segurança do código ao runtime
FOLHA DE CONSULTA Unificando a segurança do código ao runtime Problemas de segurança geralmente começam no código, mas a maioria das equipes depende de ferramentas fragmentadas…
2025 GigaOm Radar Report para CNAPP: Orca Security é nomeada Líder
Relatório Relatório GigaOm Radar 2025 para CNAPP: Orca Security nomeada líder A empresa de análise GigaOm avaliou 18 Cloud-Native Application Protection Platform…
Perguntas Frequentes
Apesar de serem uma solução crucial de segurança em nuvem, as ferramentas CWPP apresentam limitações importantes, incluindo:
- Sem visibilidade do plano de controle: Os CWPPs fornecem visibilidade e segurança apenas para cargas de trabalho, não para o plano de controle da nuvem, incluindo configurações incorretas, como buckets de armazenamento expostos publicamente.
- Incapacidade de contextualizar riscos: Como as soluções CWPP não conseguem enxergar o plano de controle da nuvem, elas também não podem considerar fatores contextuais que podem tornar um risco mais ou menos grave. Como resultado, não conseguem alertar as equipes de forma eficaz nem priorizar seus esforços para focar nos riscos mais críticos.
- Cobertura limitada: Os CWPPs tradicionais são baseados em agentes e, portanto, exigem que agentes individuais sejam instalados e mantidos para cada ativo na nuvem. Isso cria pontos cegos na segurança da nuvem. No entanto, CWPPs modernos, como a Plataforma Orca, fornecem cobertura instantânea de 100% das cargas de trabalho e combinam CWPP com outros recursos de segurança em nuvem, como CSPM, CIEM, DSPM e muito mais.
- Sem detecção de movimentação lateral: Sem uma solução adicional, as ferramentas CWPP não conseguem identificar chaves que invasores poderiam explorar para se mover lateralmente e acessar outros ativos.
CWPPs baseados em agentes exigem implementações e gerenciamento tediosos para cada carga de trabalho, levando a um alto TCO. Fornecedores que oferecem uma escolha entre abordagens baseadas em agentes e agentless apenas aumentam a complexidade e, muitas vezes, possuem limites ocultos em suas capacidades 'agentless'. Além disso, os CWPPs cobrem apenas cargas de trabalho na nuvem e perdem riscos no plano de controle da nuvem, como configurações incorretas e identidades excessivamente permissivas.
Essa visibilidade limitada impacta a capacidade da ferramenta de fornecer cobertura total de segurança e priorização eficaz de alertas. Quaisquer riscos devido a configurações incorretas na nuvem (como MFA não habilitado para a conta de usuário 'root' ou chaves de criptografia KMS não rotacionadas) não podem ser detectados por um CWPP. Essa falta de visibilidade também significa que os CWPPs carecem do contexto necessário para entender as implicações completas de um problema de segurança e, portanto, são incapazes de priorizar alertas com base no contexto ambiental. Isso causa a triagem de alertas "swivel chair", que leva à fadiga de alertas.
A plataforma Orca fornece visibilidade full-stack do seu patrimônio em nuvem, abrangendo as camadas de infraestrutura de nuvem, SO, aplicação e dados, sem exigir um único agente e fornecendo cobertura contínua e instantânea de 100% dos seus ativos em nuvem.
Vulnerabilidades de containers e Kubernetes podem resultar em violações de dados, acesso não autorizado a informações sensíveis e interrupção da continuidade dos negócios. Como os containers e o Kubernetes foram originalmente projetados para funcionalidade e não para segurança, eles carecem de controles e recursos de segurança importantes para lidar com problemas como configurações incorretas, imagens ou componentes vulneráveis, injeção de sidecar e escalonamento de privilégios na camada de orquestração. A segurança de containers e Kubernetes permite que as organizações detectem e mitiguem riscos de segurança de forma proativa, evitem acessos não autorizados e mantenham uma postura de segurança robusta.
As ferramentas tradicionais de segurança de APIs apresentam vários desafios, incluindo:
- Proliferação de APIs (API sprawl): A incapacidade de inventariar APIs de forma eficaz, impedindo que as organizações descubram endpoints não autorizados.
- Falta de visibilidade sobre APIs não gerenciadas: APIs não gerenciadas criam vulnerabilidades que podem levar a incidentes de segurança.
- Entender riscos de API de alta vs. baixa prioridade: As ferramentas de segurança de APIs carecem de visibilidade sobre o plano de nuvem ou dados de carga de trabalho. Como resultado, elas não conseguem comunicar ou contextualizar os riscos de API de forma eficaz.
- As APIs mudam rápido e com frequência: A velocidade do desenvolvimento de aplicações baseadas na nuvem e a crescente adoção de processos de CI/CD tornam irrealista o acompanhamento manual das mudanças nas APIs. Cada alteração de API exige a reconfiguração manual das ferramentas de segurança tradicionais.
- Dificuldade em entender a exposição ao risco de APIs: Devido a inventários de API incompletos, falta de acompanhamento de alterações de API e visão incompleta do contexto, as organizações não conseguem obter respostas facilmente para suas perguntas sobre exposição de APIs.
No entanto, a Orca Cloud Security Platform resolve esses problemas ao oferecer segurança de APIs agentless em combinação com insights abrangentes sobre cargas de trabalho e configurações em nuvem para fornecer às equipes de segurança uma visão de 360 graus das APIs e riscos relacionados, escalando sem esforço à medida que seu ambiente de nuvem cresce.
Embora seja uma função necessária da segurança em nuvem, as soluções de gerenciamento de vulnerabilidades podem apresentar vários desafios, incluindo:
- A falta de visibilidade de todo o patrimônio de nuvem aumenta a probabilidade de uma vulnerabilidade passar despercebida.
- A falta de priorização de vulnerabilidades força as equipes de segurança a gastar tempo diagnosticando alertas e determinando quais merecem atenção imediata.
- Falsos positivos exacerbam a fadiga de alertas e atrasam o tempo de resposta às vulnerabilidades reais.
- O crescimento das vulnerabilidades torna o gerenciamento de vulnerabilidades um desafio contínuo, exigindo uma abordagem sustentável para garantir proteção contínua.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.