

Workload Protection
Sichern Sie Cloud- und KI-Workloads ohne Deployment-Hürden
Sichern Sie Container, Kubernetes-Cluster, VMs und Serverless-Deployments. Verfolgen Sie runtime Risiken bis zum Code-Ursprung zurück. Ihr Team liefert schnell, ohne Schwachstellen in die Produktion zu übernehmen, und Sie vermeiden Agent-Wildwuchs.
Die Herausforderung
Ihre Workloads fahren schneller hoch, als agentenbasierte Sicherheit mithalten kann
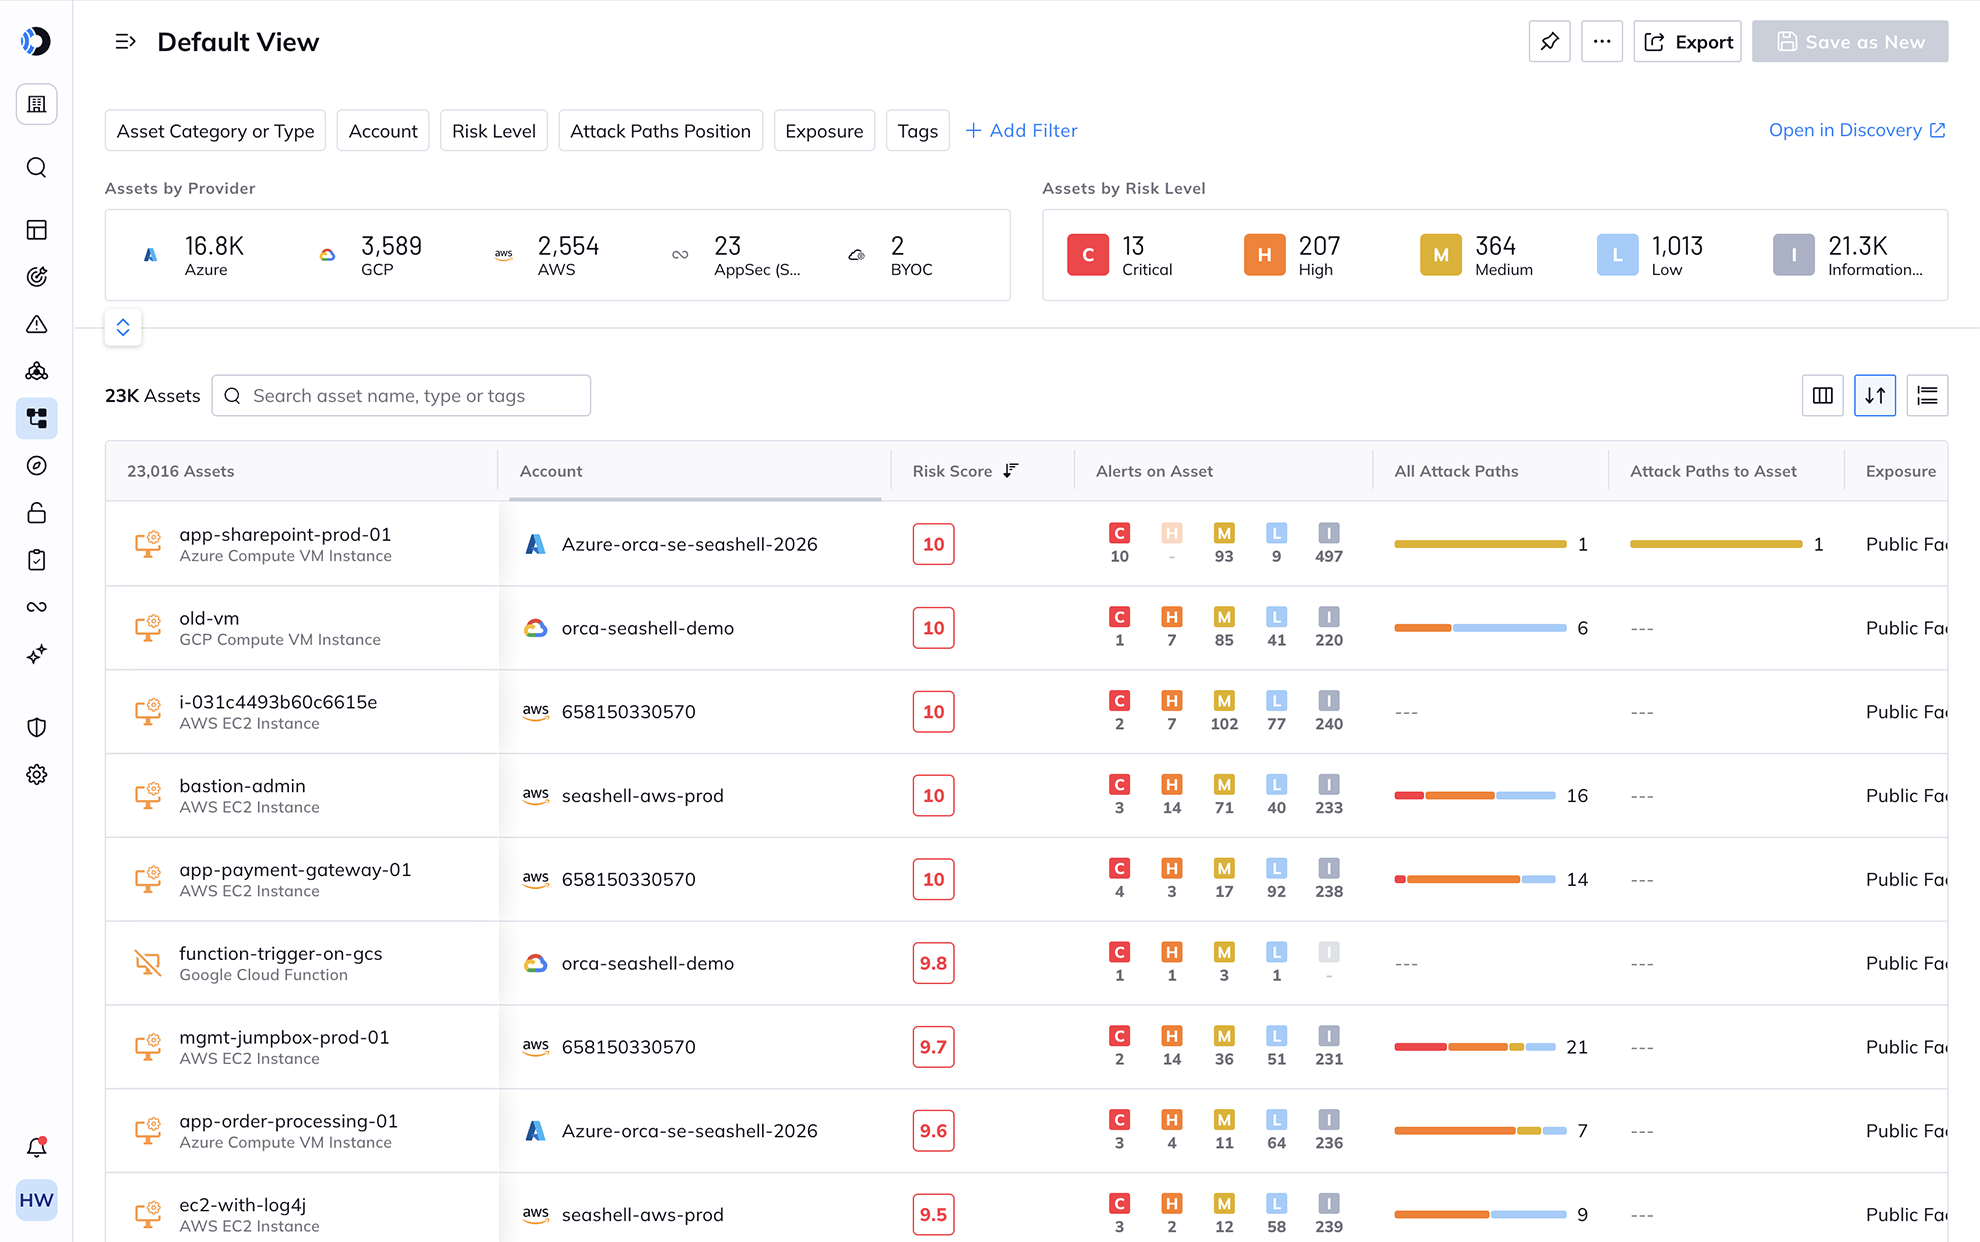
Jeder neue Container, jede Funktion und jeder Cluster ist ein Workload, den die Sicherheit finden, instrumentieren und überwachen muss. Agentenbasierte Tools können mit kurzlebigen Infrastrukturen nicht Schritt halten, und Posture-Scanner melden tausende Probleme, ohne zu sagen, welche davon tatsächlich aktiv sind.
Das Installieren, Patchen und Verwalten eines Agenten auf jedem Container, jeder VM und jeder Funktion nimmt bei Ihrer Skalierung kein Ende.
Posture-Scanner liefern tausende Ergebnisse, können Ihnen aber nicht sagen, welche davon erreichbar, aktiv oder bereits kompromittiert sind.
Runtime Tickets landen ohne Kontext in Ihrem Backlog, sodass die Behebung ins Stocken gerät.
Durch einen nahtlosen Scan mit der agentless Funktionalität ist die Lösung transparent. Wir können unsere verwalteten Ressourcen wie Container in Kubernetes scannen, und Orca liefert uns Verbesserungsvorschläge für Rollen und Identitätsmanagement. Diese Liste ließe sich fortsetzen, was agentless alles für uns leistet.“
Sébastien Gaucher
IT Operations Manager bei Mailinblack
Validierter Geschäftswert
Abgelöste Legacy-Tools
Reduzierung des Alarmvolumens
Jährliche Betriebseinsparungen
Return on Investment
Durchschnittliche Bereitstellung
Sichern Sie jeden Compute-Typ ab – ohne Agenten auf jedem einzelnen
Überwachen und schützen Sie VMs, Container und Serverless-Funktionen über eine einzige Plattform, die in wenigen Minuten agentless bereitgestellt wird. SideScanning liest Cloud-Speicher direkt aus, sodass keine Auswirkungen auf die Performance aktiver Workloads entstehen und keine Abdeckungslücken entstehen, sobald etwas Neues gestartet wird. Eine Plattform ersetzt die verschiedenen Workload-Tools, die Sie heute verwalten.
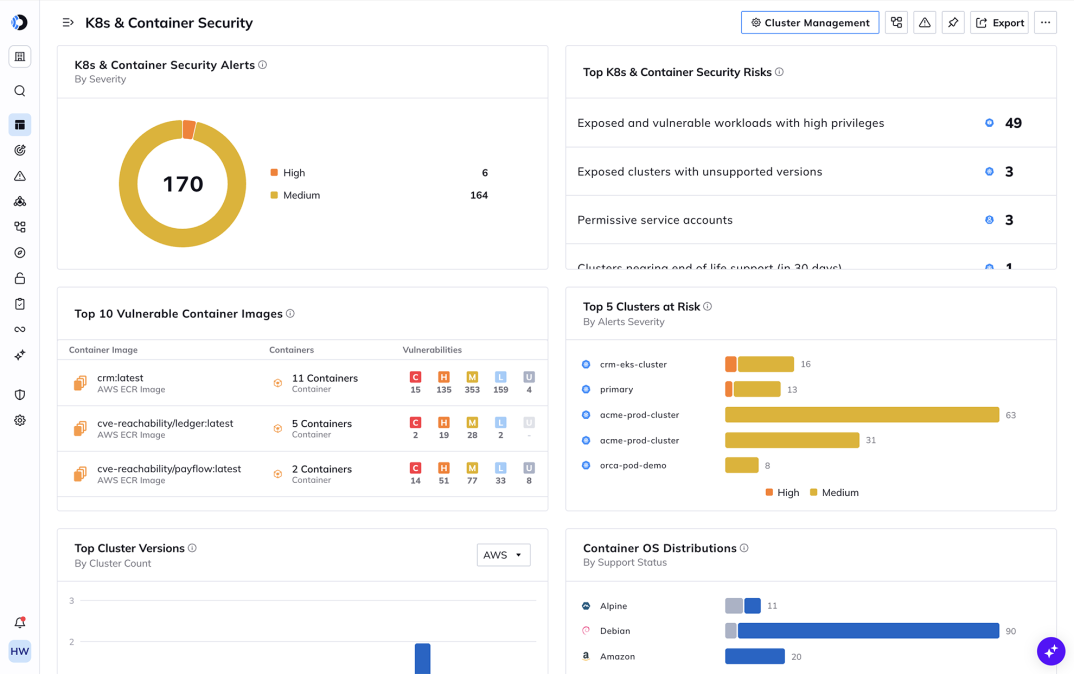
Sichern Sie Kubernetes, ohne zum Spezialisten für Kubernetes-Sicherheit zu werden
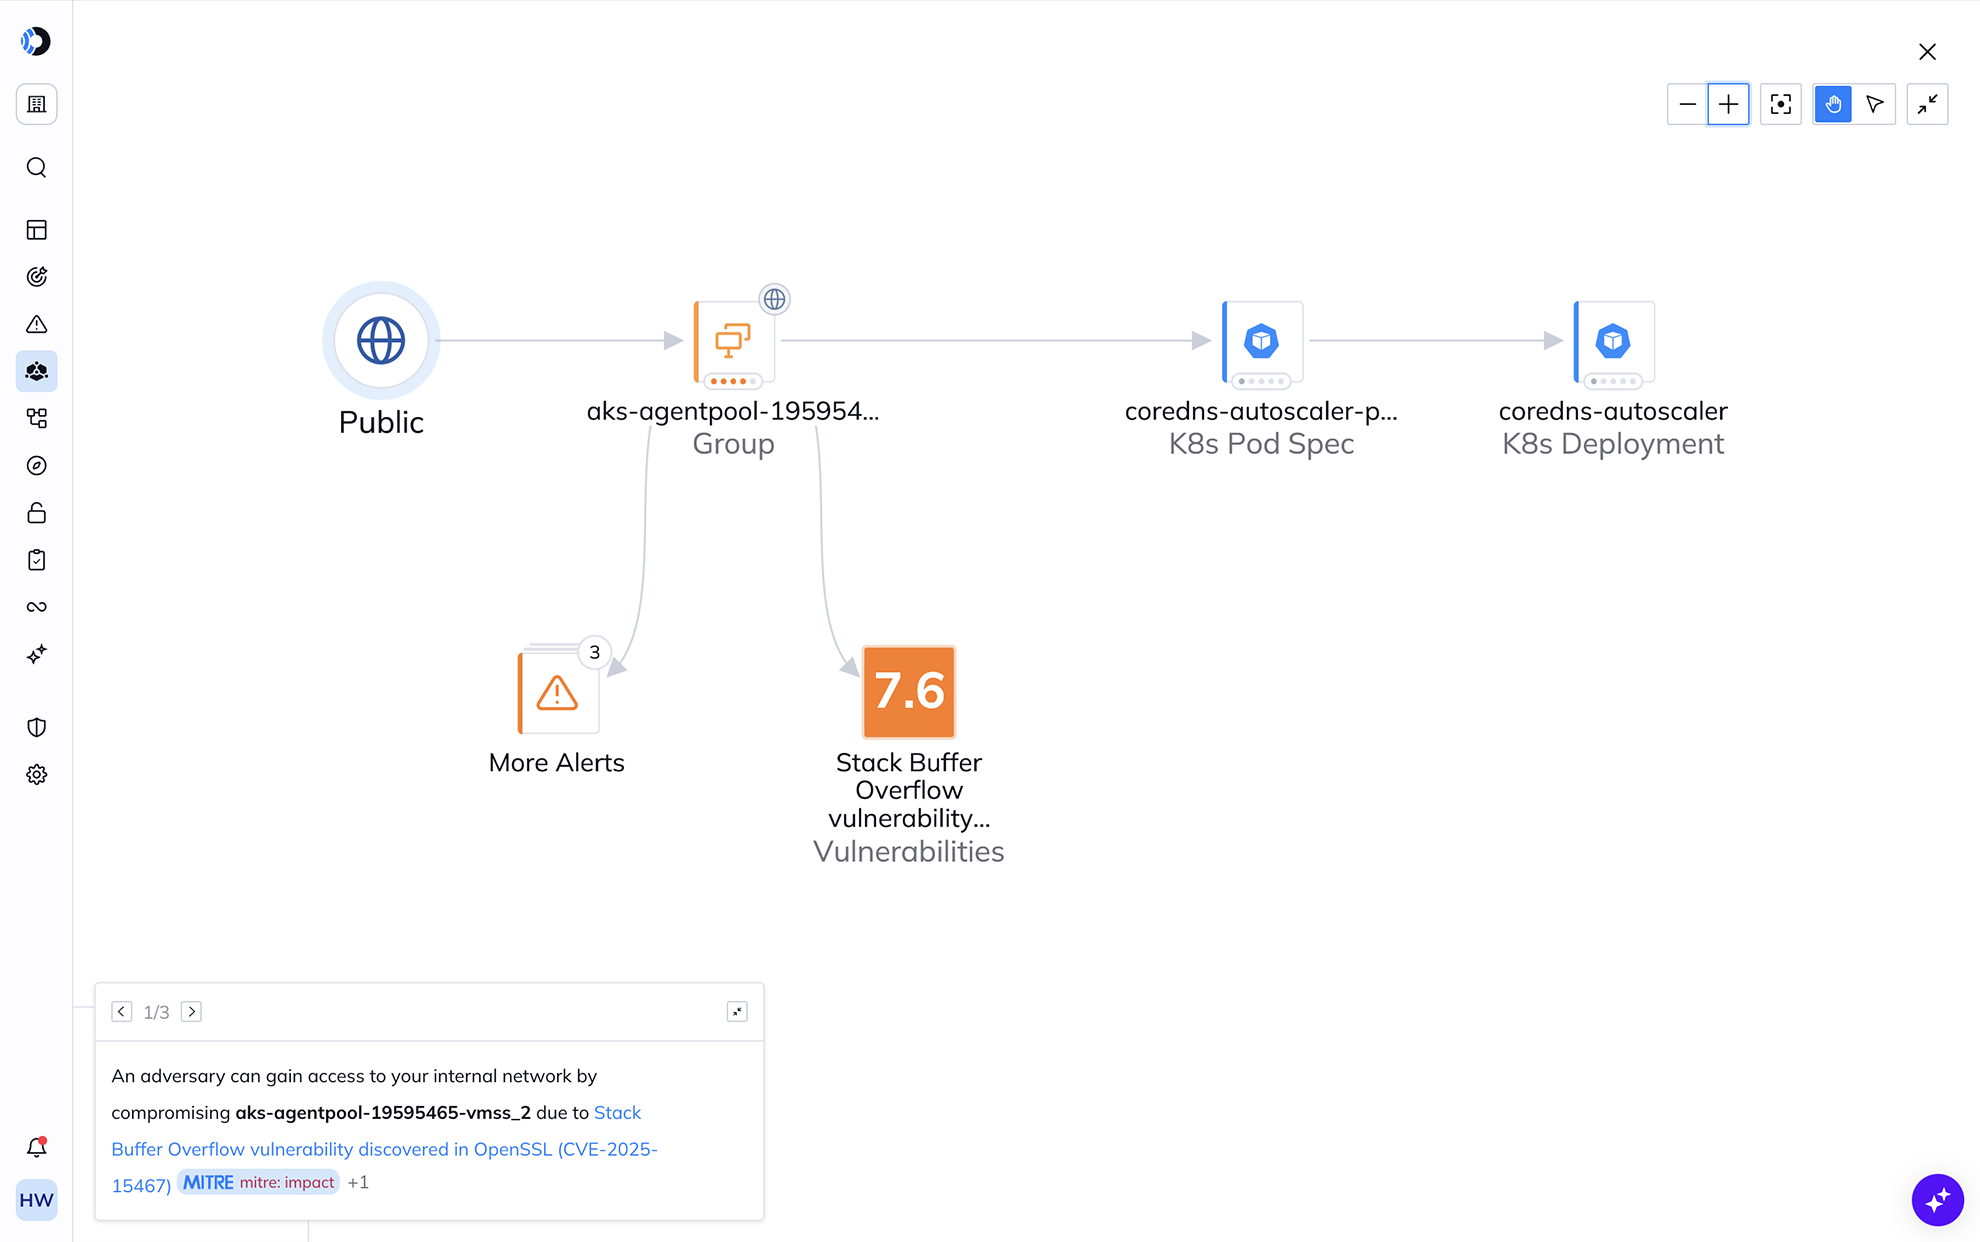
Orca bildet Ihre Cluster, Workloads und Konfigurationen ab und zeigt dann die Fehlkonfigurationen und Schwachstellen auf, die tatsächlich einen Pfad zu Ihren Daten eröffnen. Die Ergebnisse werden nach dem realen Explosionsradius anstatt als Flut von Alerts auf Pod-Ebene priorisiert, damit Ihr Team weiß, welches Cluster-Problem zuerst gelöst werden muss. Die Admission Control stoppt riskante Workloads vor der Produktion in den Teams, die eine Kontrollinstanz wünschen.
Powered By Orca
Der Risikokontext, um Cloud-Sicherheit mit Vertrauen zu skalieren
Verstehen Sie den Kern der Orca Platform, damit Ihr Team sieht, wie Erkenntnisse zusammenhängen, welche ein echtes Risiko darstellen und wo zuerst gehandelt werden muss.

Agentless-Scanning über jeden Workload hinweg.

Runtime-Observability & Schutz.

Die Reasoning-Engine für KI-Agenten, Workflows und Assistenten.

Risikokorrelation für fundierte Maßnahmen mit Kontext, statt nur isolierter Datenpunkte.

Dynamisches Scoring & Angriffspfadanalyse.
Stoppen Sie aktive Bedrohungen in der Produktion in Echtzeit
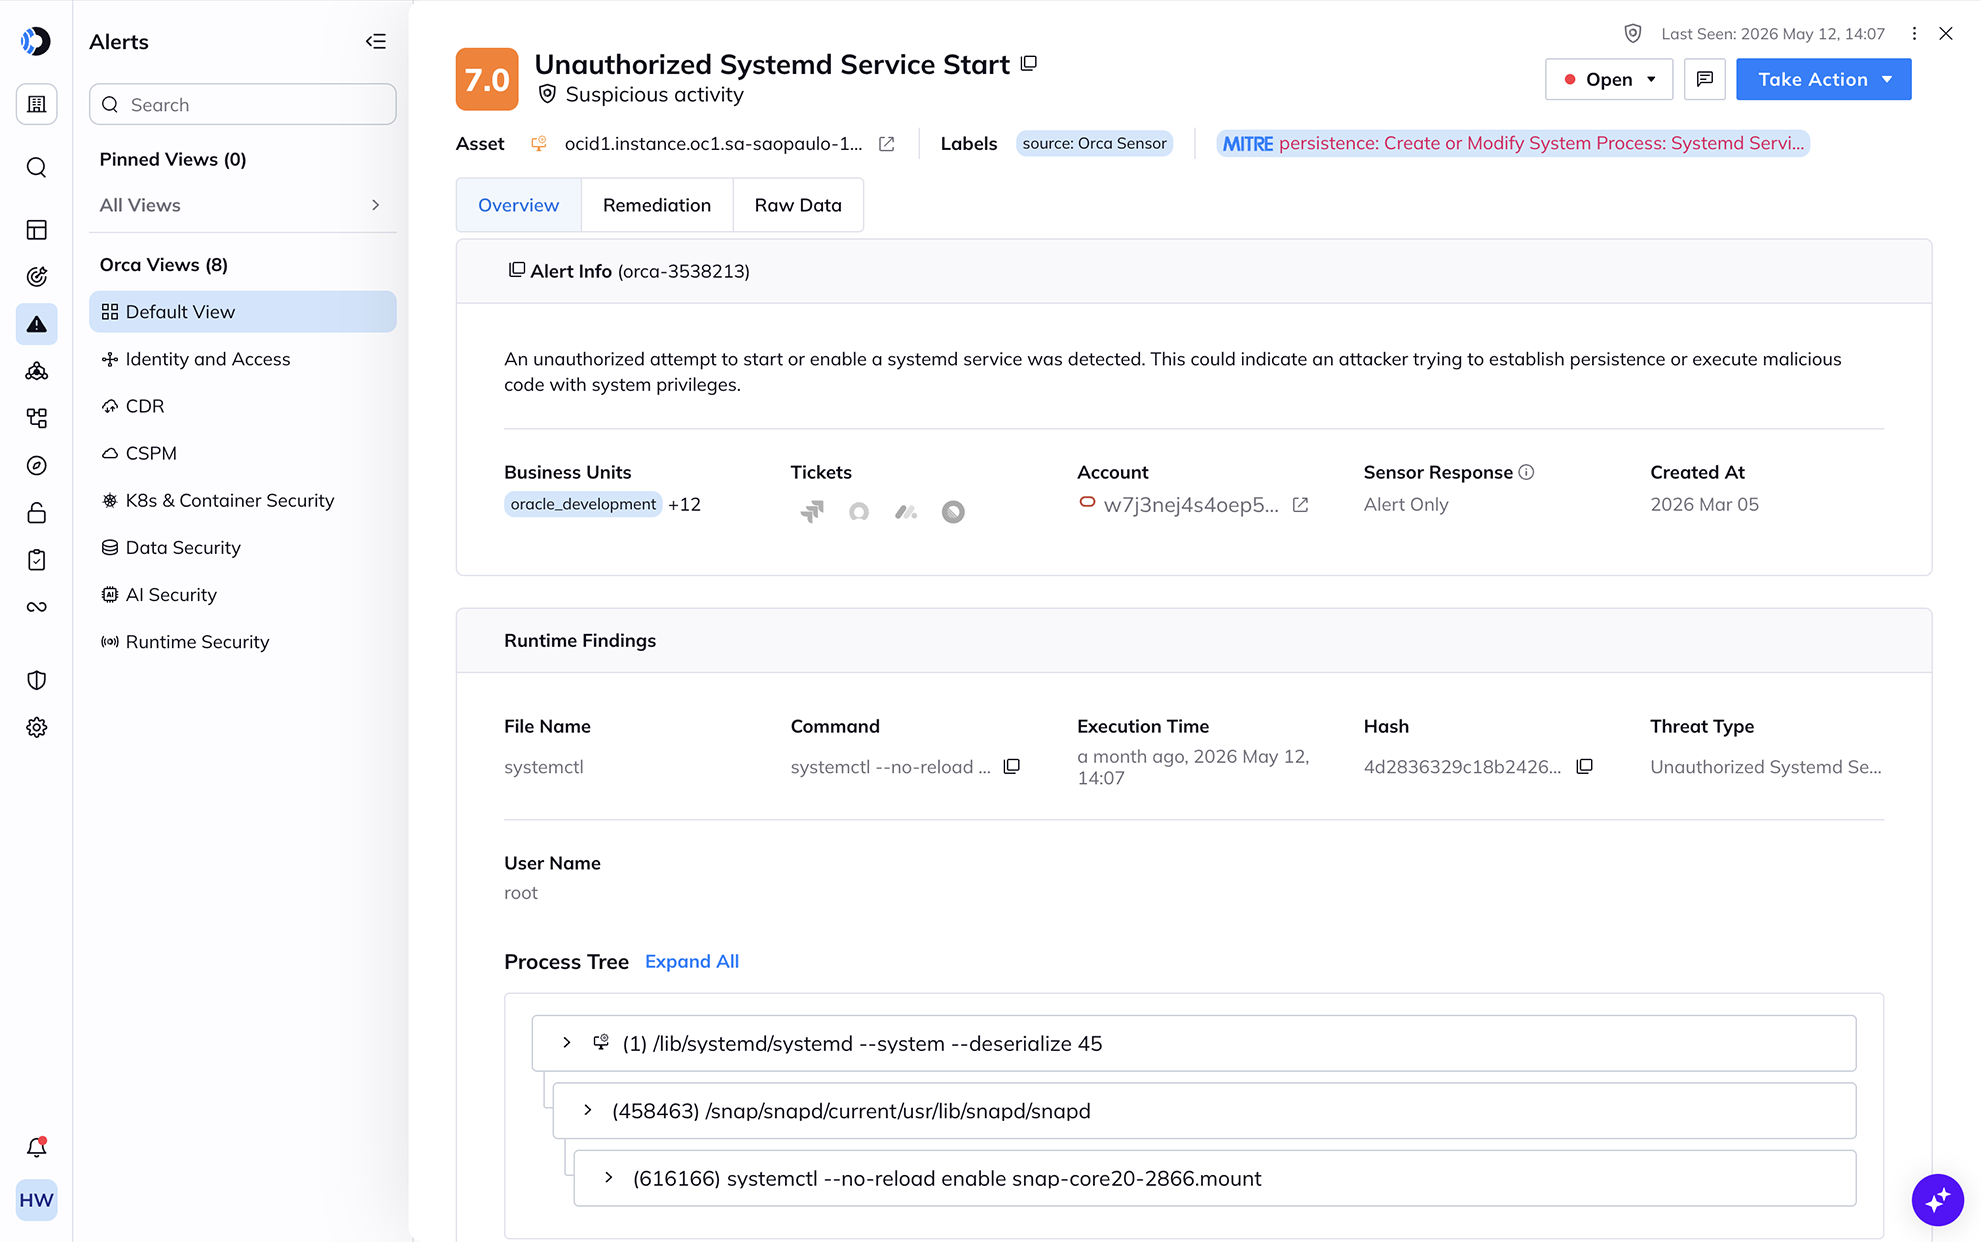
Der Orca Sensor erkennt bösartiges Verhalten, anomale Aktivitäten und Malware auf aktiven Workloads in Echtzeit. Die Erkennungen werden mit dem vollen Cloud-Kontext korreliert, sodass Sie sofort wissen, ob ein Ereignis isoliertes Rauschen oder eine reale Bedrohung für Ihre wichtigsten Assets darstellt – ohne Signale aus verschiedenen Konsolen mühsam zusammenzufügen.
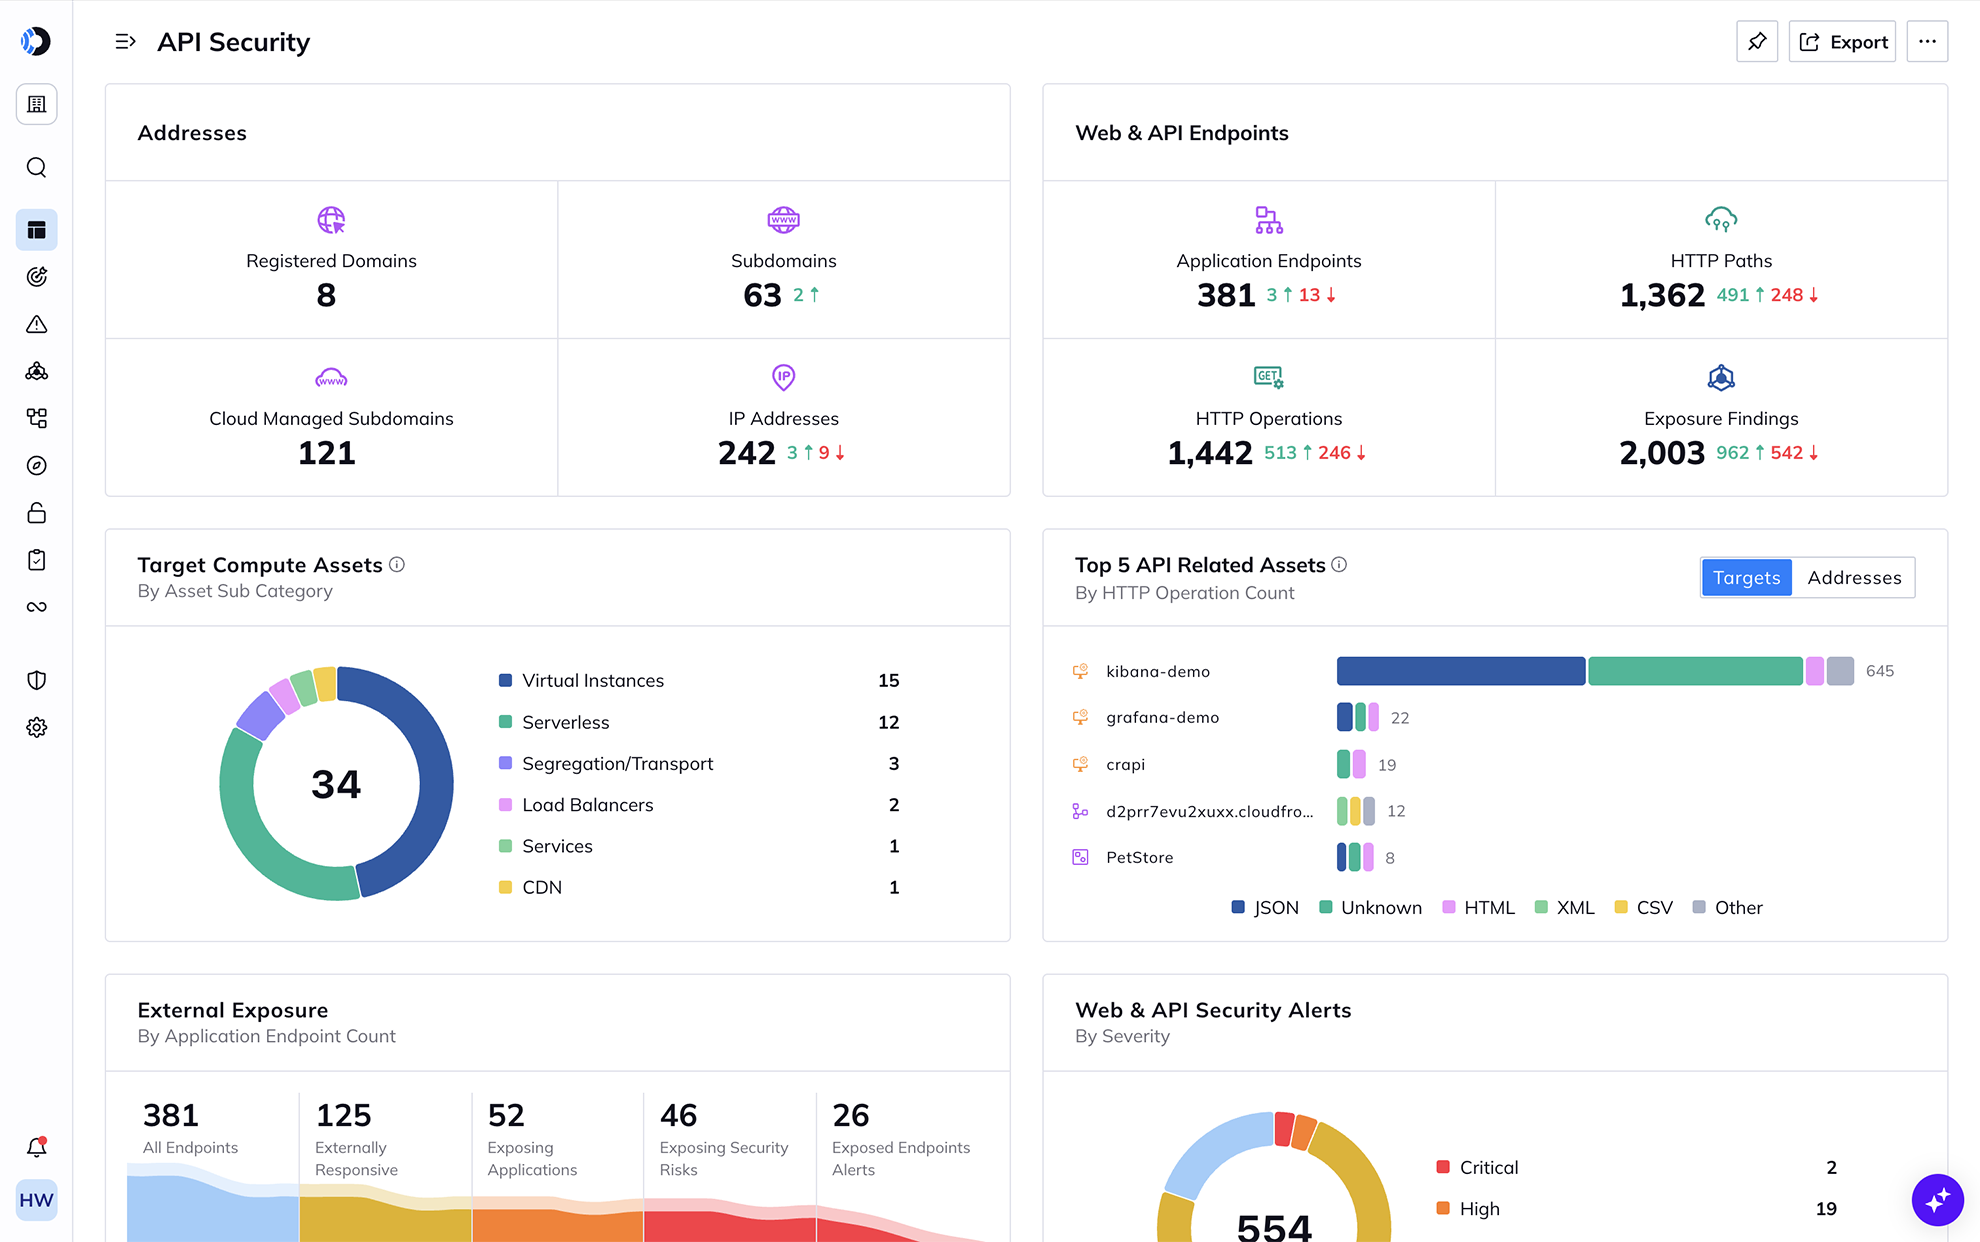
Finden Sie jede API, bevor Angreifer es tun
Orca erkennt Ihre APIs – auch die undokumentierten und vergessenen – und prüft kontinuierlich deren Posture und Drift. Exponierte oder fehlkonfigurierte Endpunkte werden nach Exponierung und Datenzugriff priorisiert, nicht nach der reinen Anzahl, sodass Ihr Team die wenigen wichtigen behebt, anstatt ein Inventar zu triagieren.
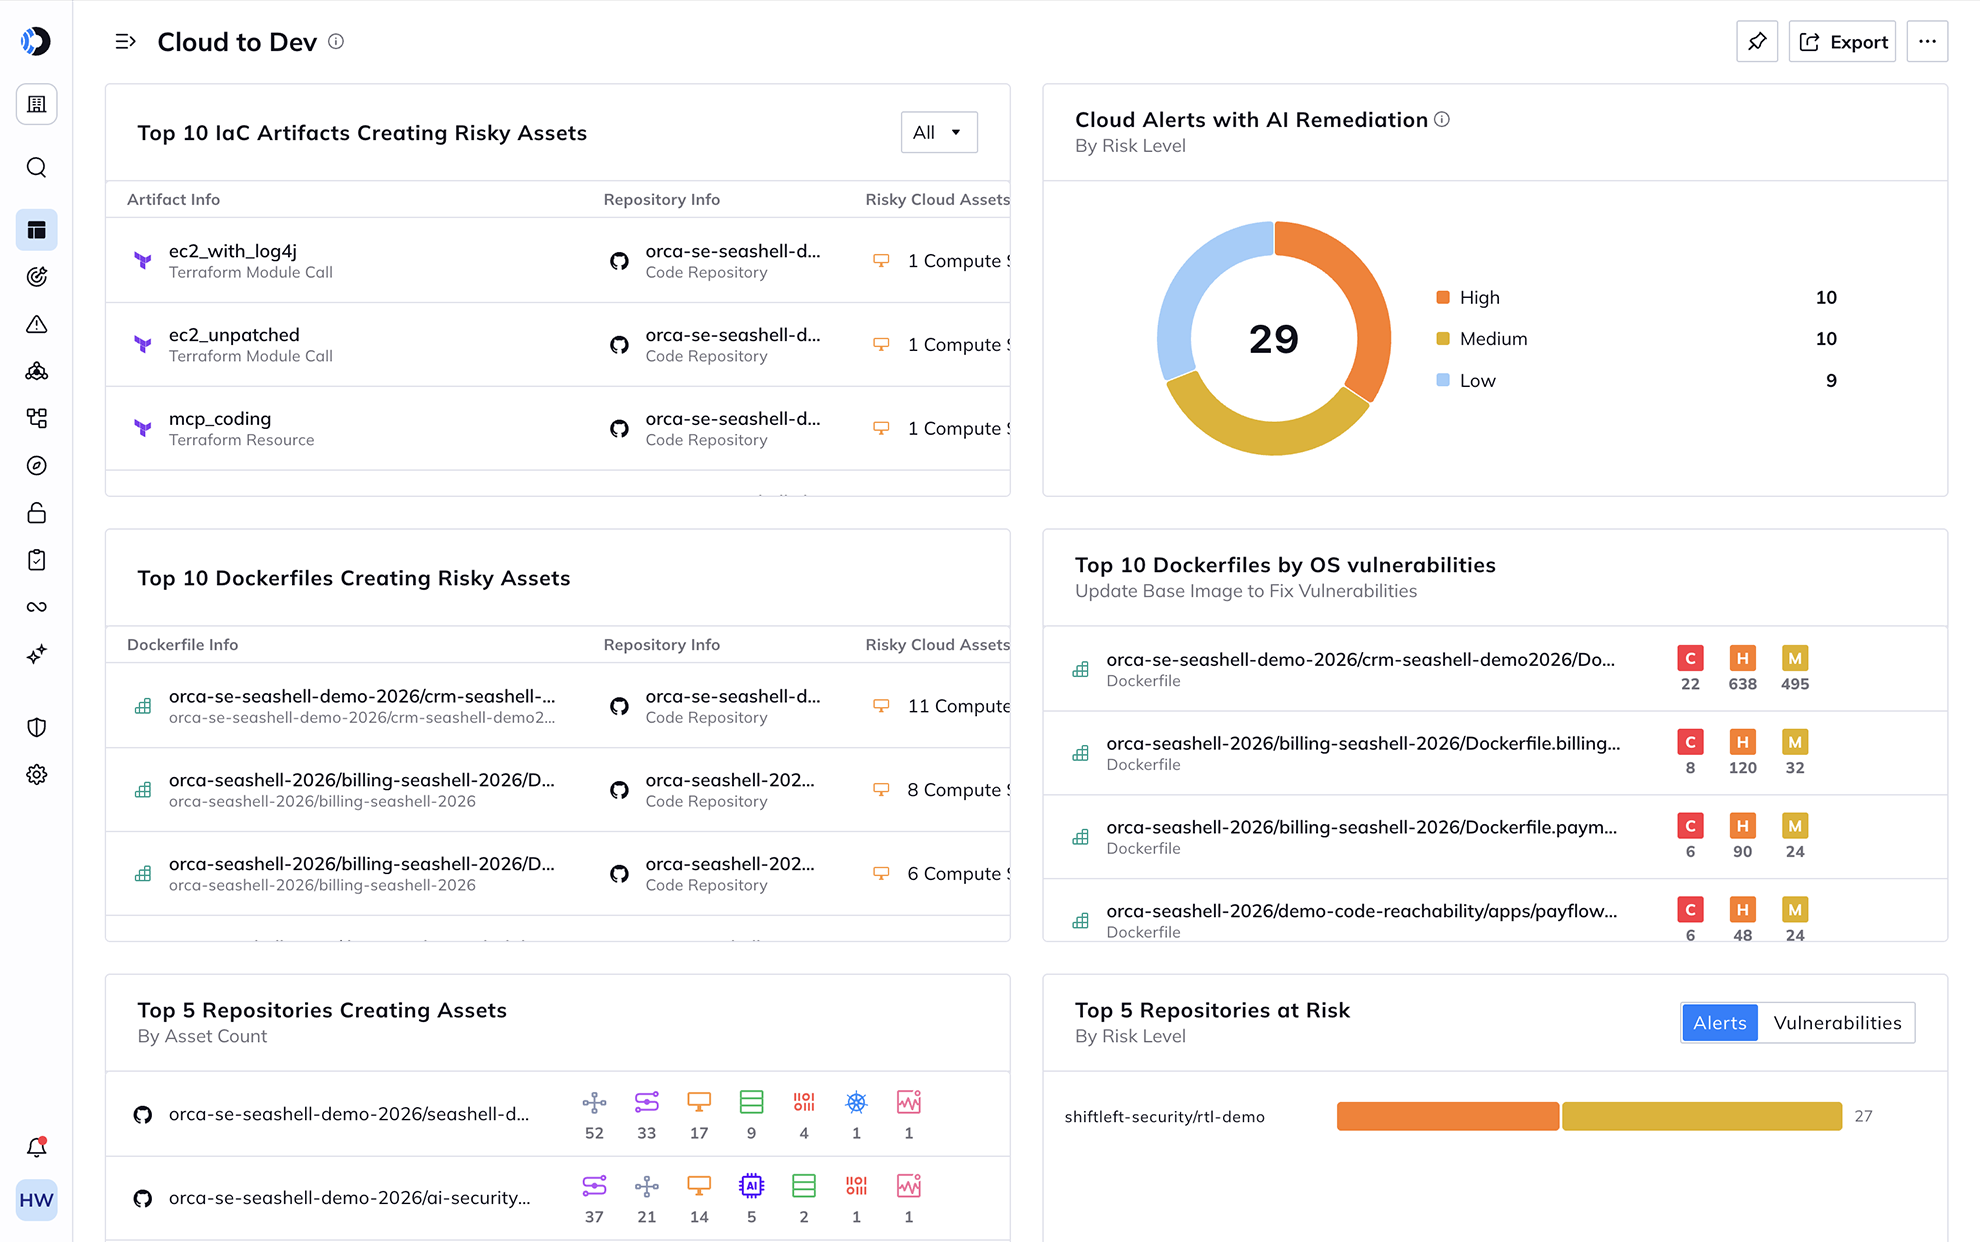
Beheben Sie runtime Risiken direkt an der Quelle, in den Tools, die Sie bereits nutzen
Verfolgen Sie runtime Befunde bis zum IaC-Template, Image oder Commit zurück, der sie verursacht hat, wobei Fixes direkt in Git und Ihr Ticketsystem geleitet werden. Scannen Sie IaC und Container-Images vor dem Deployment, um CVE-Spitzen in der Produktion zu vermeiden – so liefern Sie schneller, ohne Schwachstellen zu übernehmen, und das innerhalb Ihrer bestehenden Entwickler-Workflows.
Zugehörige Ressourcen


Einheitliche Sicherheit von Code bis Runtime
CHEAT SHEET: Einheitliche Sicherheit von Code bis Runtime. Sicherheitsprobleme beginnen oft im Code, doch die meisten Teams verlassen sich auf fragmentierte...
2025 GigaOm Radar Report für CNAPP: Orca Security als Leader ausgezeichnet
Bericht 2025 GigaOm Radar Report für CNAPP: Orca Security als Leader ausgezeichnet Das Analystenhaus GigaOm hat 18 Cloud-Native Application Protection Platforms bewertet…
Häufig gestellte Fragen
Obwohl CWPP-Tools eine entscheidende Cloud-Sicherheitslösung sind, weisen sie erhebliche Einschränkungen auf, darunter:
- Keine Sichtbarkeit in die Control Plane: CWPPs bieten nur Sichtbarkeit und Sicherheit für Workloads, nicht aber für die Cloud Control Plane, einschließlich Fehlkonfigurationen wie öffentlich zugängliche Storage Buckets.
- Unfähigkeit zur Kontextualisierung von Risiken: Da CWPP-Lösungen keinen Einblick in die Cloud Control Plane haben, können sie kontextuelle Faktoren nicht berücksichtigen, die ein Risiko mehr oder weniger schwerwiegend machen. Infolgedessen können sie Teams nicht effektiv alarmieren und ihre Bemühungen nicht auf die kritischsten Risiken priorisieren.
- Begrenzte Abdeckung: Herkömmliche CWPPs sind agentenbasiert und erfordern daher die Installation und Wartung einzelner Agenten für jedes Cloud-Asset. Dies schafft blinde Flecken in der Cloud-Sicherheit. Moderne CWPPs wie die Orca-Plattform bieten jedoch sofortige 100%ige Workload-Abdeckung und kombinieren CWPP mit anderen Cloud-Sicherheitsfunktionen wie CSPM, CIEM, DSPM und mehr.
- Keine Erkennung von Lateral Movement: Ohne eine Zusatzlösung können CWPP-Tools keine Keys identifizieren, die Hacker ausnutzen könnten, um sich lateral zu bewegen und auf andere Assets zuzugreifen.
Agentenbasierte CWPPs erfordern mühsame Deployments und Verwaltung für jeden Workload, was zu hohen TCO führt. Anbieter, die die Wahl zwischen agentenbasierten und agentless Ansätzen lassen, erhöhen die Komplexität und weisen oft versteckte Einschränkungen bei ihren „agentless“ Funktionen auf. Zudem decken CWPPs nur Cloud-Workloads ab und übersehen Risiken in der Cloud Control Plane, wie Fehlkonfigurationen und übermäßig permissive Identitäten.
Diese eingeschränkte Sichtbarkeit beeinträchtigt die Fähigkeit des Tools, eine vollständige Sicherheitsabdeckung und eine effektive Alert-Priorisierung zu gewährleisten. Alle Risiken aufgrund von Cloud-Fehlkonfigurationen (z. B. nicht aktiviertes MFA für das „Root“-Benutzerkonto oder nicht rotierte KMS-Verschlüsselungsschlüssel) können von einer CWPP nicht erkannt werden. Dieser Mangel an Sichtbarkeit bedeutet auch, dass CWPPs der Kontext fehlt, der erforderlich ist, um die vollen Auswirkungen eines Sicherheitsproblems zu verstehen, und sie daher nicht in der Lage sind, Alerts basierend auf dem Umgebungskontext zu priorisieren. Dies führt zu einer manuellen Alert-Triage („Swivel Chair“), was zu Alert-Müdigkeit führt.
Die Orca-Plattform bietet Full-Stack-Sichtbarkeit Ihrer Cloud-Umgebung über die Cloud-Infrastruktur, das Betriebssystem, die Anwendung und die Datenebene hinweg, ohne einen einzigen Agenten zu benötigen, und bietet eine sofortige und kontinuierliche 100%ige Abdeckung Ihrer Cloud-Assets.
Schwachstellen in Containern und Kubernetes können zu Datenpannen, unbefugtem Zugriff auf sensible Informationen und Unterbrechungen des Geschäftsbetriebs führen. Da Container und Kubernetes ursprünglich auf Funktionalität und nicht auf Sicherheit ausgelegt waren, fehlen ihnen wichtige Sicherheitskontrollen und Funktionen zur Behebung von Problemen wie Fehlkonfigurationen, anfälligen Images oder Komponenten, Sidecar-Injection und Privilegieneskalation auf der Orchestrierungsebene. Container and Kubernetes Security ermöglicht es Unternehmen, Sicherheitsrisiken proaktiv zu erkennen und zu mindern, unbefugten Zugriff zu verhindern und eine robuste Sicherheitslage aufrechtzuerhalten.
Traditionelle API-Security-Tools bringen verschiedene Herausforderungen mit sich, darunter:
- API-Wildwuchs: Die Unfähigkeit, APIs effektiv zu inventarisieren, was Unternehmen daran hindert, Rogue Endpoints zu entdecken.
- Mangelnde Sichtbarkeit nicht verwalteter APIs: Nicht verwaltete APIs verursachen Schwachstellen, die zu Sicherheitsvorfällen föhren können.
- Unterscheidung zwischen API-Risiken mit hoher und niedriger Priorität: API-Security-Tools fehlt die Sichtbarkeit in die Cloud-Ebene oder Workload-Daten. Daher können sie API-Risiken nicht effektiv kommunizieren oder kontextualisieren.
- APIs ändern sich schnell und häufig: Die Geschwindigkeit der Cloud-Entwicklung und CI/CD-Prozesse machen eine manuelle Verfolgung von API-Änderungen unrealistisch. Jede Änderung erfordert die manuelle Rekonfiguration herkömmlicher Security-Tools.
- Schwierige Einschätzung der API-Risikoexposition: Aufgrund unvollständiger Inventare, mangelnder Nachverfolgung von Änderungen und fehlendem Kontext können Unternehmen Fragen zu ihrer API-Exposition nur schwer beantworten.
Die Orca Cloud Security Platform löst diese Probleme jedoch durch agentless API-Security kombiniert mit umfassenden Einblicken in Cloud-Workloads und -Konfigurationen. Dies bietet Security-Teams eine 360-Grad-Sicht auf APIs und Risiken, die mit Ihrer Cloud-Umgebung mitwächst.
Obwohl das Schwachstellenmanagement eine notwendige Funktion der Cloud-Sicherheit ist, können entsprechende Lösungen verschiedene Herausforderungen mit sich bringen, darunter:
- Mangelnde Sichtbarkeit der gesamten Cloud-Umgebung erhöht die Wahrscheinlichkeit, dass eine Schwachstelle unentdeckt bleibt.
- Mangelnde Priorisierung von Schwachstellen zwingt Sicherheitsteams dazu, Zeit mit der Diagnose von Alerts zu verbringen und zu entscheiden, welche sofortige Aufmerksamkeit verdienen.
- False Positives verschärfen die Alert-Müdigkeit und verzögern die Reaktionszeit auf tatsächliche Schwachstellen.
- Die Zunahme von Schwachstellen macht das Schwachstellenmanagement zu einer permanenten Herausforderung, die einen nachhaltigen Ansatz erfordert, um dauerhaften Schutz zu gewährleisten.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.