

Protection des workloads
Sécurisez les workloads cloud et IA sans les frictions liées au déploiement
Sécurisez les conteneurs, les clusters Kubernetes, les VM et les déploiements serverless. Remontez les risques runtime jusqu'à l'origine du code. Votre équipe livre rapidement sans hériter d'expositions en production, et vous évitez la prolifération des agents.
Le défi
Vos workloads se lancent plus rapidement que la sécurité basée sur des agents ne peut les suivre
Chaque nouveau conteneur, fonction et cluster est un workload que la sécurité doit trouver, instrumenter et surveiller. Les outils basés sur des agents ne peuvent pas suivre le rythme des infrastructures éphémères, et les scanners de posture signalent des milliers de problèmes sans dire lesquels sont réellement en cours d'exécution.
L'installation, l'application de correctifs et la gestion constante d'un agent sur chaque conteneur, VM et fonction ne s'arrêtent jamais à votre échelle.
Les scanners de posture font remonter des milliers de résultats mais ne peuvent pas vous dire lesquels sont accessibles, en cours d'exécution ou exploités en ce moment même.
Les tickets runtime arrivent dans votre backlog sans aucun contexte, ce qui bloque les corrections.
En offrant un scan fluide grâce à la fonctionnalité agentless, la solution est transparente. Nous pouvons scanner nos ressources managées comme les conteneurs dans Kubernetes, et Orca nous propose des suggestions d'amélioration pour les rôles et la gestion des identités. Et la liste des bénéfices de l'agentless pour nous est encore longue.”
Sébastien Gaucher
IT Operations Manager chez Mailinblack
Valeur commerciale validée
outils hérités remplacés
Réduction du volume d'alertes
Économies opérationnelles annuelles
Retour sur investissement
Déploiement moyen
Couvrez tous les types de calcul sans agent sur chacun d'eux
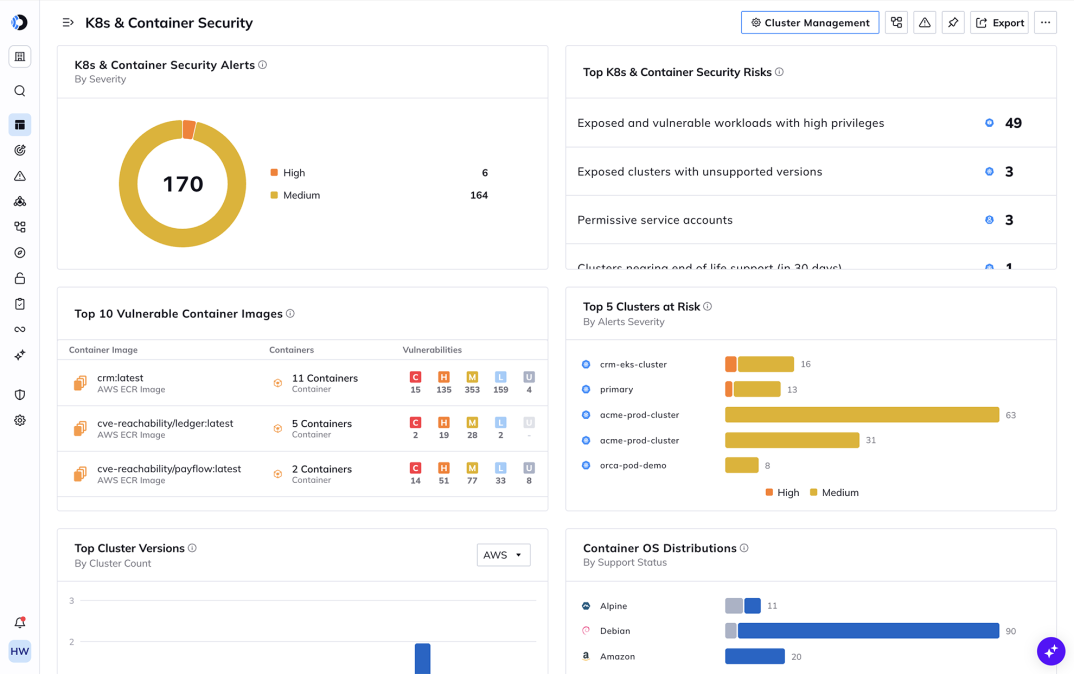
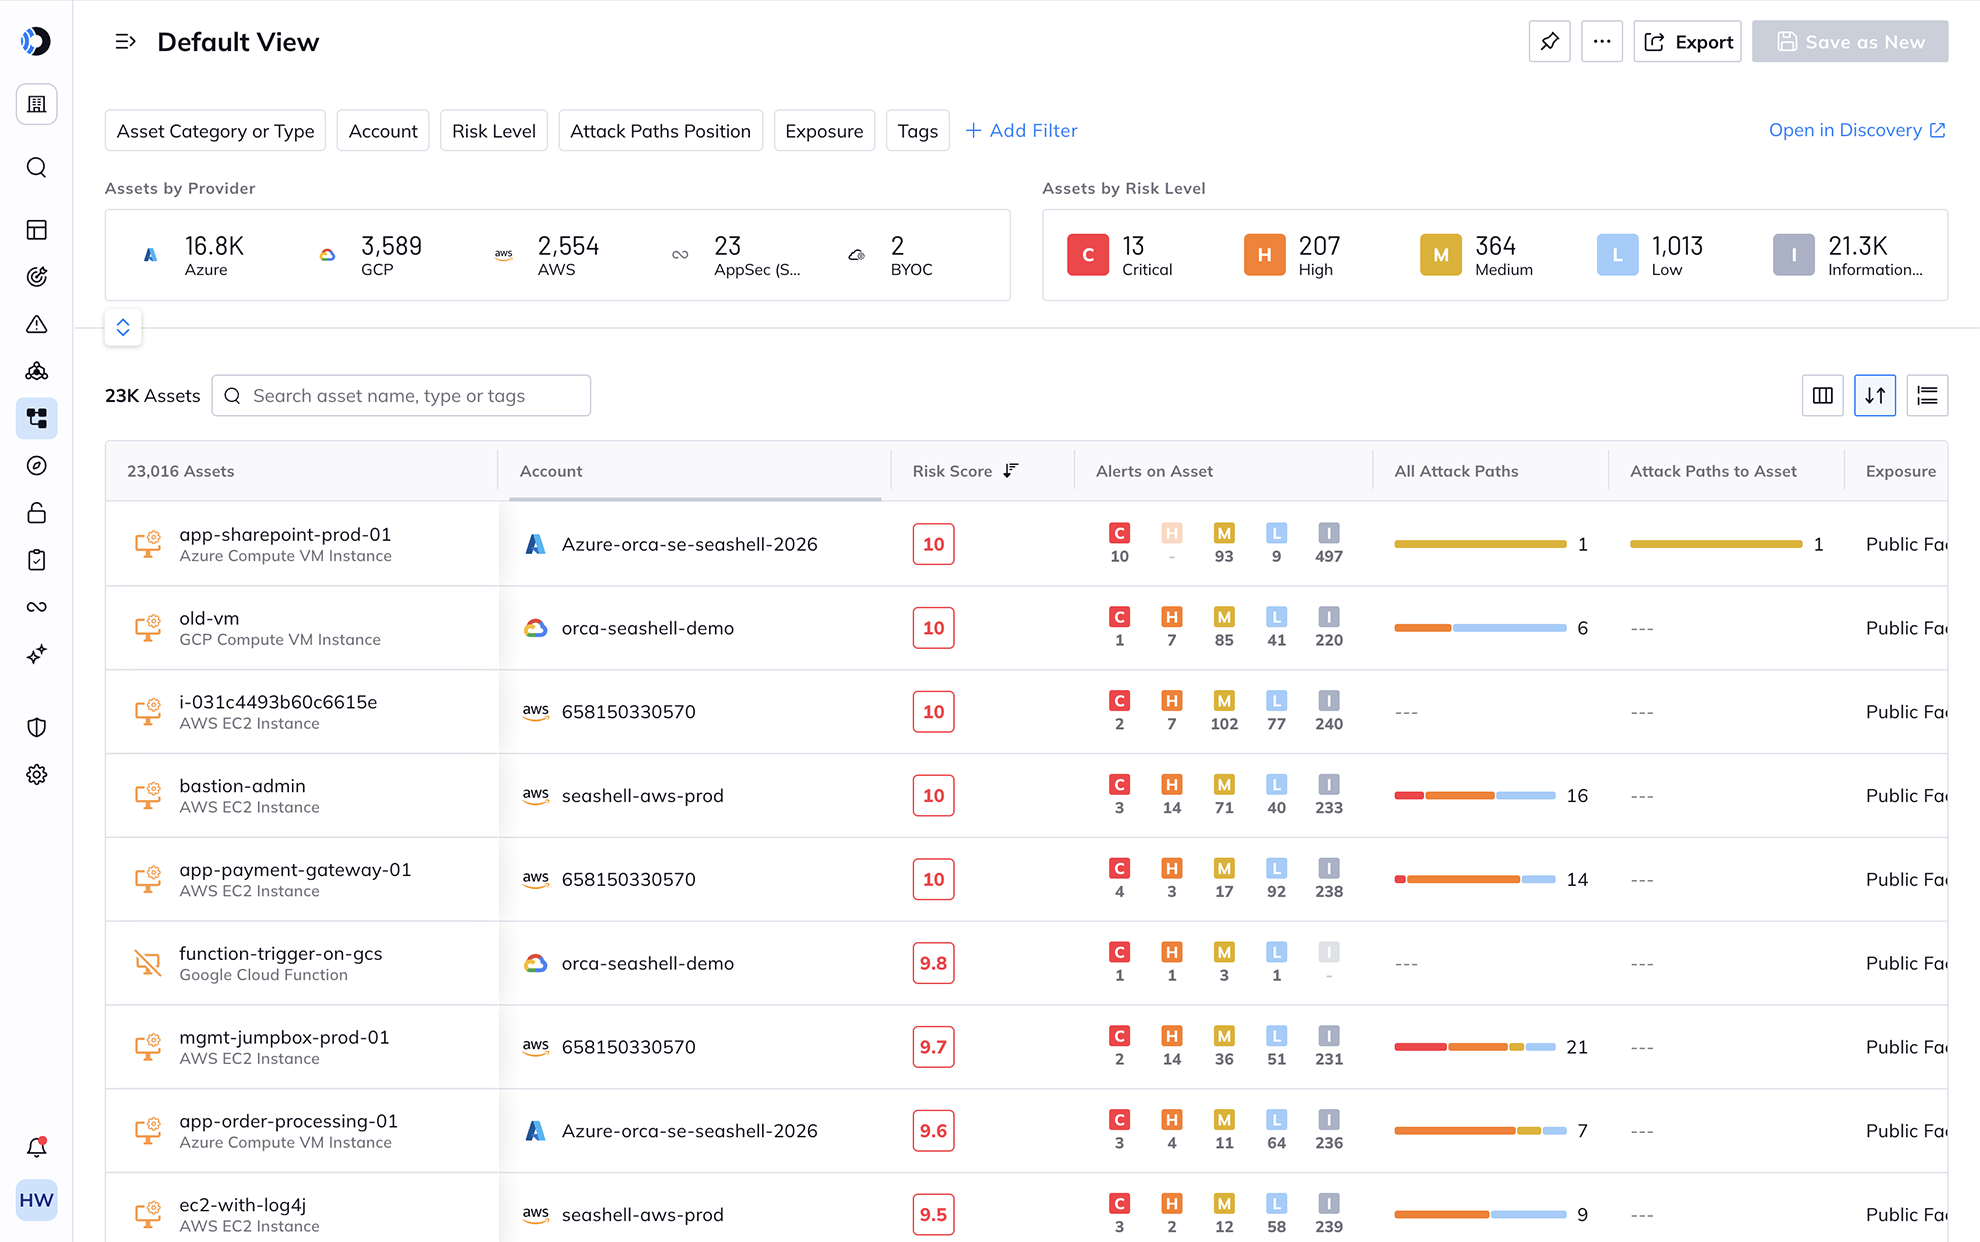
Visualisez et protégez les VM, conteneurs et fonctions serverless depuis une plateforme unique, déployée de manière agentless en quelques minutes. SideScanning lit directement le stockage cloud, il n'y a donc aucun impact sur les performances des workloads en cours d'exécution et aucun manque de couverture dès qu'une nouvelle ressource est lancée. Une seule plateforme remplace les outils de workloads distincts que vous gérez aujourd'hui.
Sécurisez Kubernetes sans devenir un spécialiste de la sécurité Kubernetes
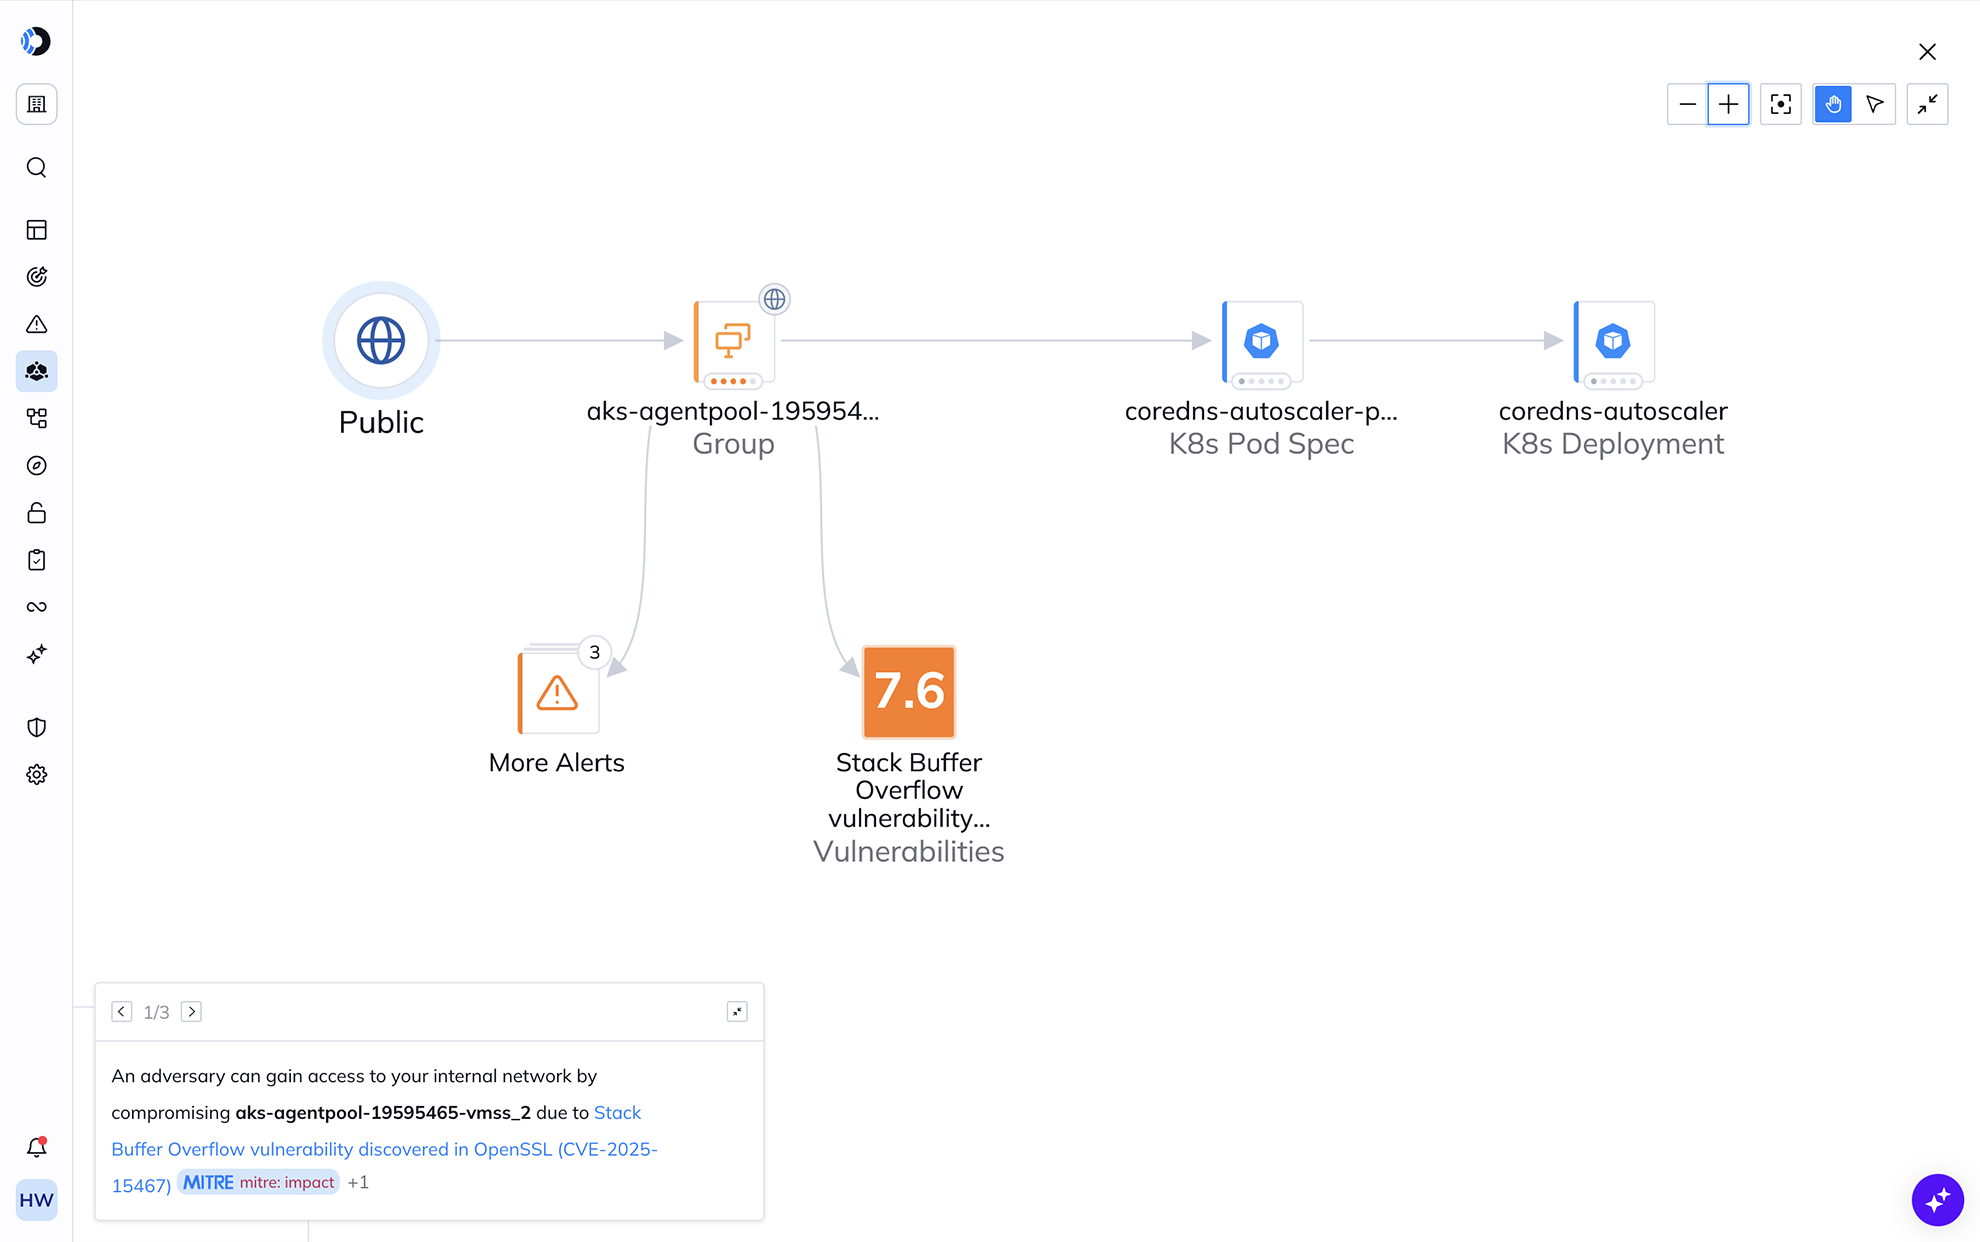
Orca cartographie vos clusters, workloads et configurations, puis fait ressortir les erreurs de configuration et les expositions qui créent réellement un chemin vers vos données. Les résultats arrivent classés par rayon d'impact réel plutôt que par une accumulation d'alertes au niveau des pods, afin que votre équipe sache quel problème de cluster corriger en priorité. Le contrôle d'admission arrête les workloads à risque avant qu'ils n'atteignent la production, pour les équipes qui souhaitent ce filtrage.
Propulsé par Orca
Le contexte du risque pour faire évoluer la sécurité du cloud en toute confiance
Comprenez ce qui est au cœur de la plateforme Orca pour que votre équipe puisse voir comment les résultats se connectent, lesquels créent une exposition réelle et où agir en priorité.

Analyse agentless sur chaque charge de travail.

Observabilité et protection du runtime.

Le moteur de raisonnement pour les agents d'IA, les workflows et les assistants.

Corrélation des risques pour guider l'action avec du contexte, pas seulement des points de données disparates.

Score dynamique et analyse du chemin d'attaque.
Interceptez les menaces actives en production au moment où elles surviennent
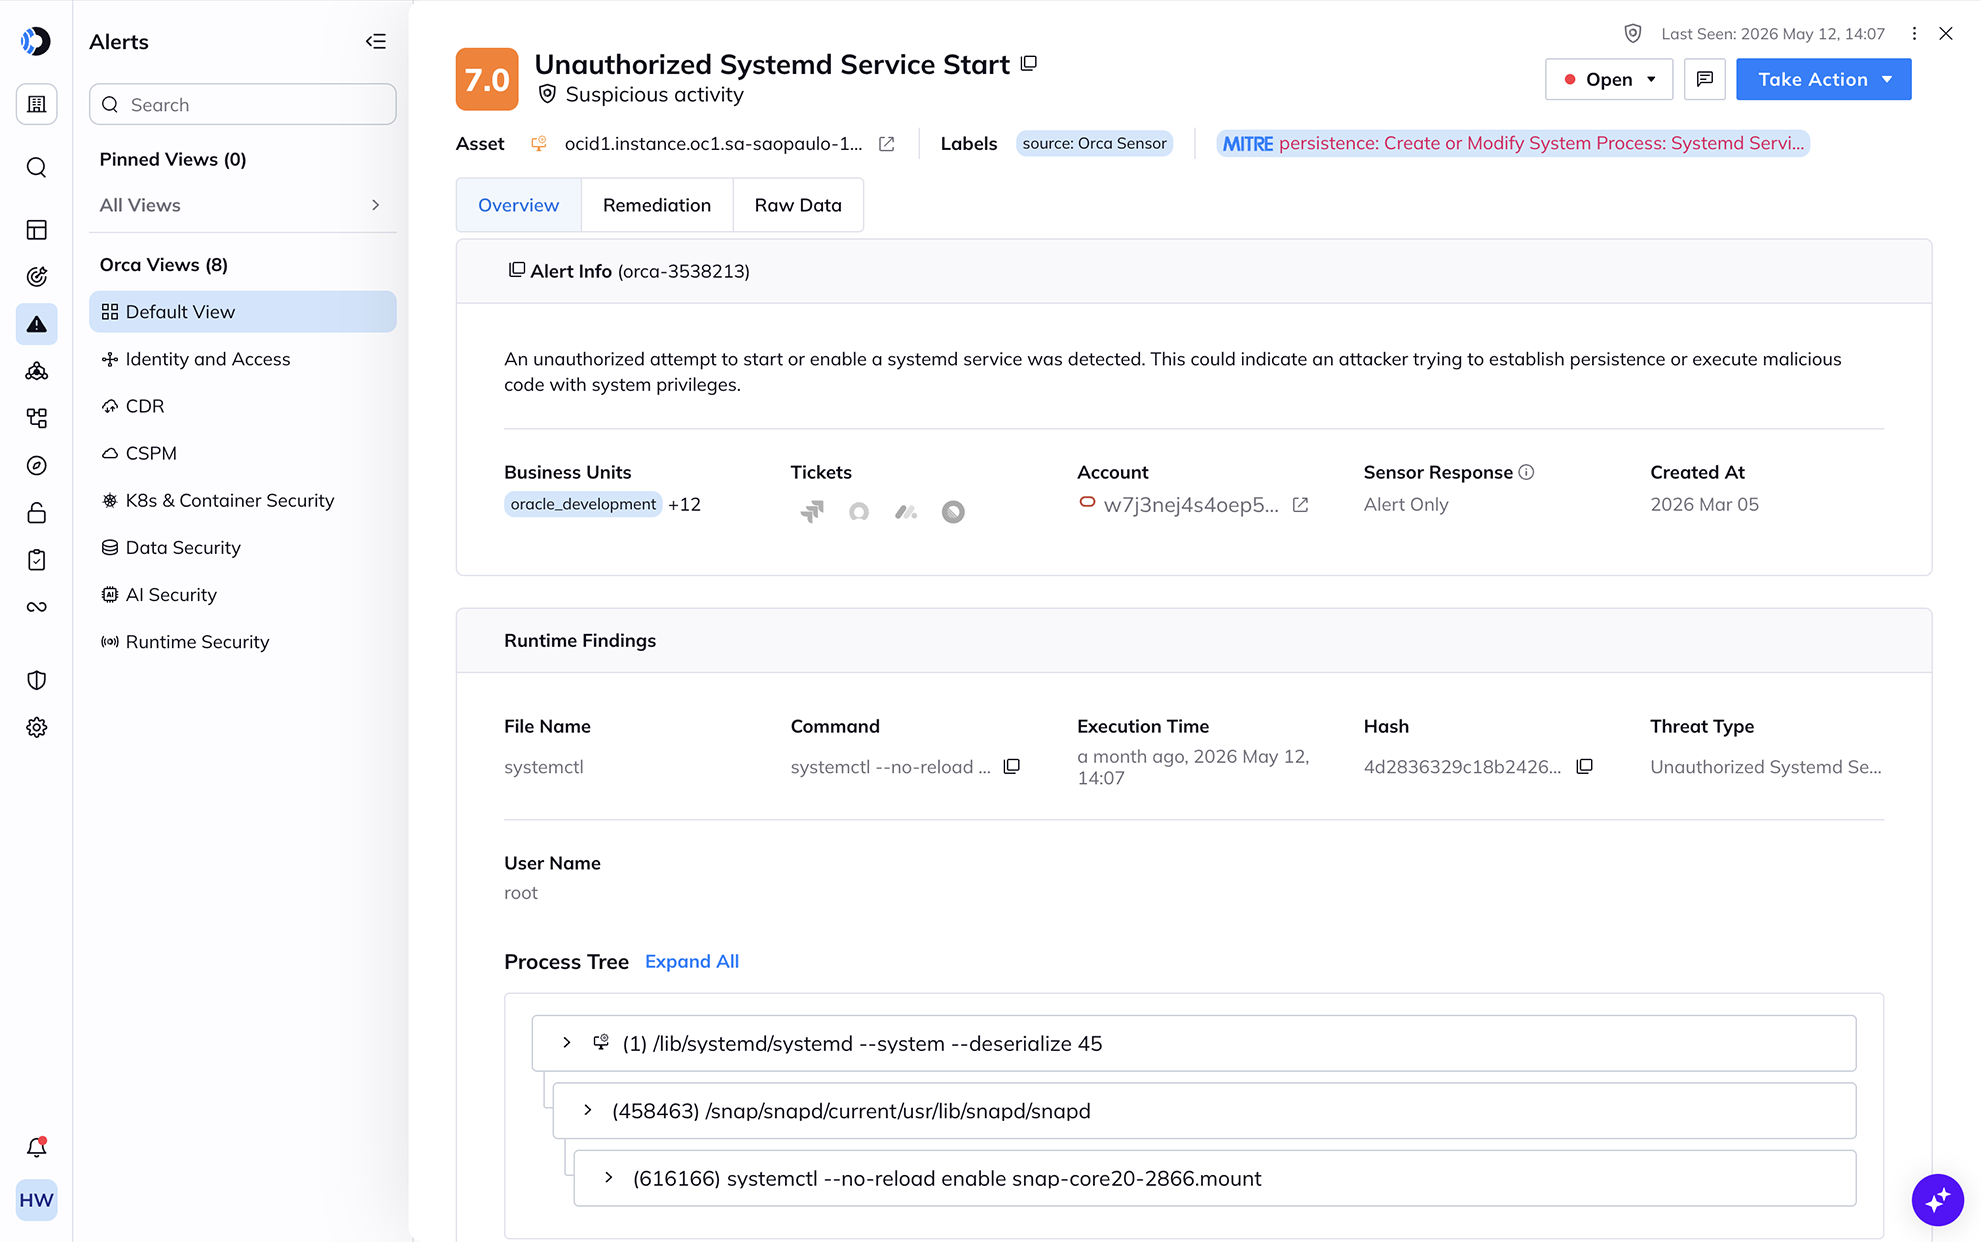
Orca Sensor détecte les comportements malveillants, les activités anormales et les malwares sur les workloads en cours d'exécution en temps réel. Les détections arrivent corrélées avec un contexte cloud complet, vous permettant de savoir immédiatement si un événement est un bruit sans importance ou une menace accessible pour vos actifs critiques — sans avoir à regrouper les signaux provenant de consoles distinctes.
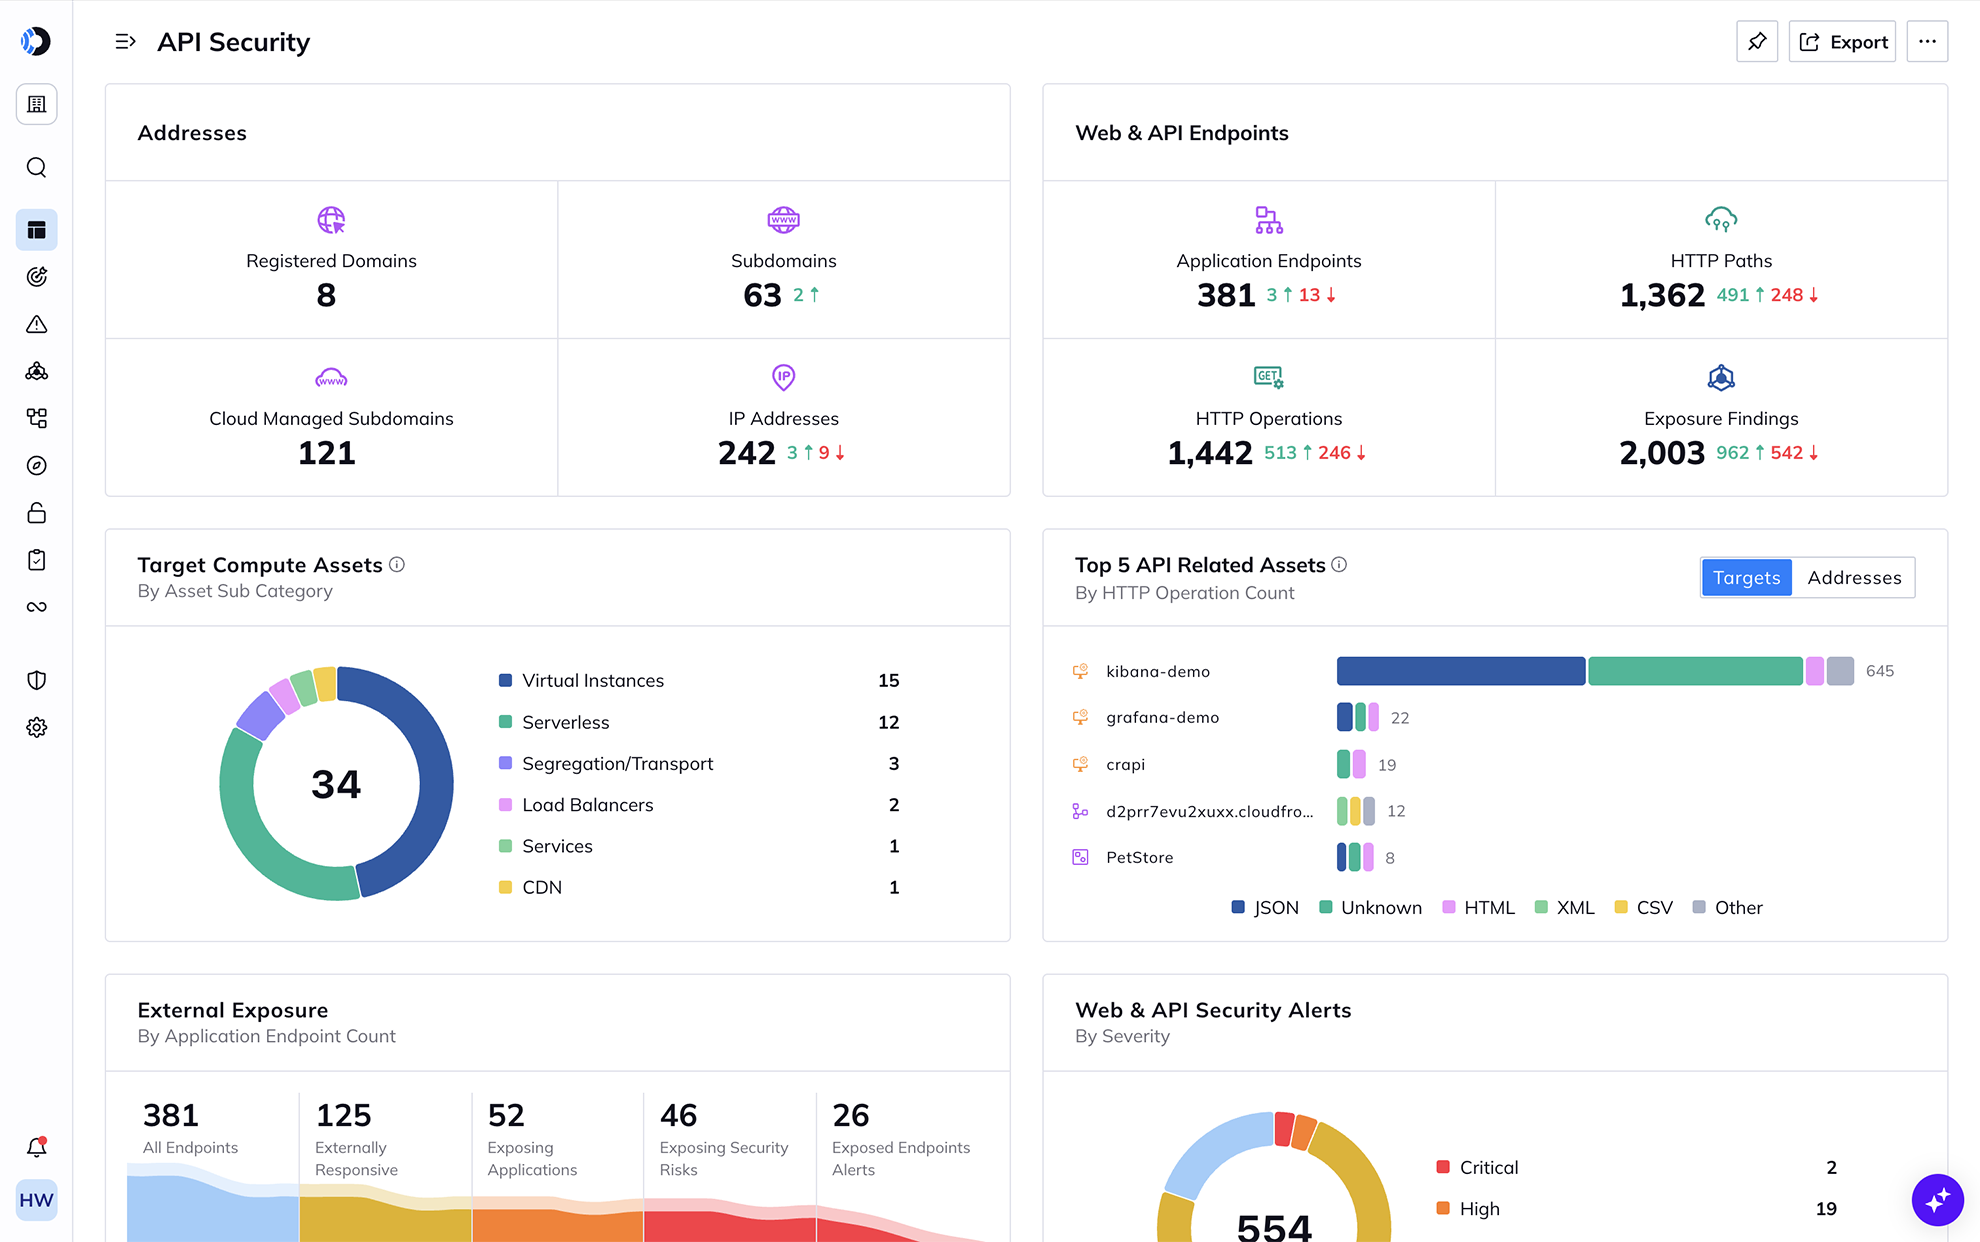
Trouvez chaque API avant qu'un attaquant ne le fasse
Orca découvre vos API — y compris celles qui sont non documentées ou oubliées — et vérifie en continu leur posture et leur dérive. Les points de terminaison exposés ou mal configurés apparaissent classés par exposition et accès aux données, et non par nombre brut, afin que votre équipe corrige les quelques éléments critiques plutôt que de trier un inventaire.
Corrigez les risques runtime à la source, dans les outils que vous utilisez déjà
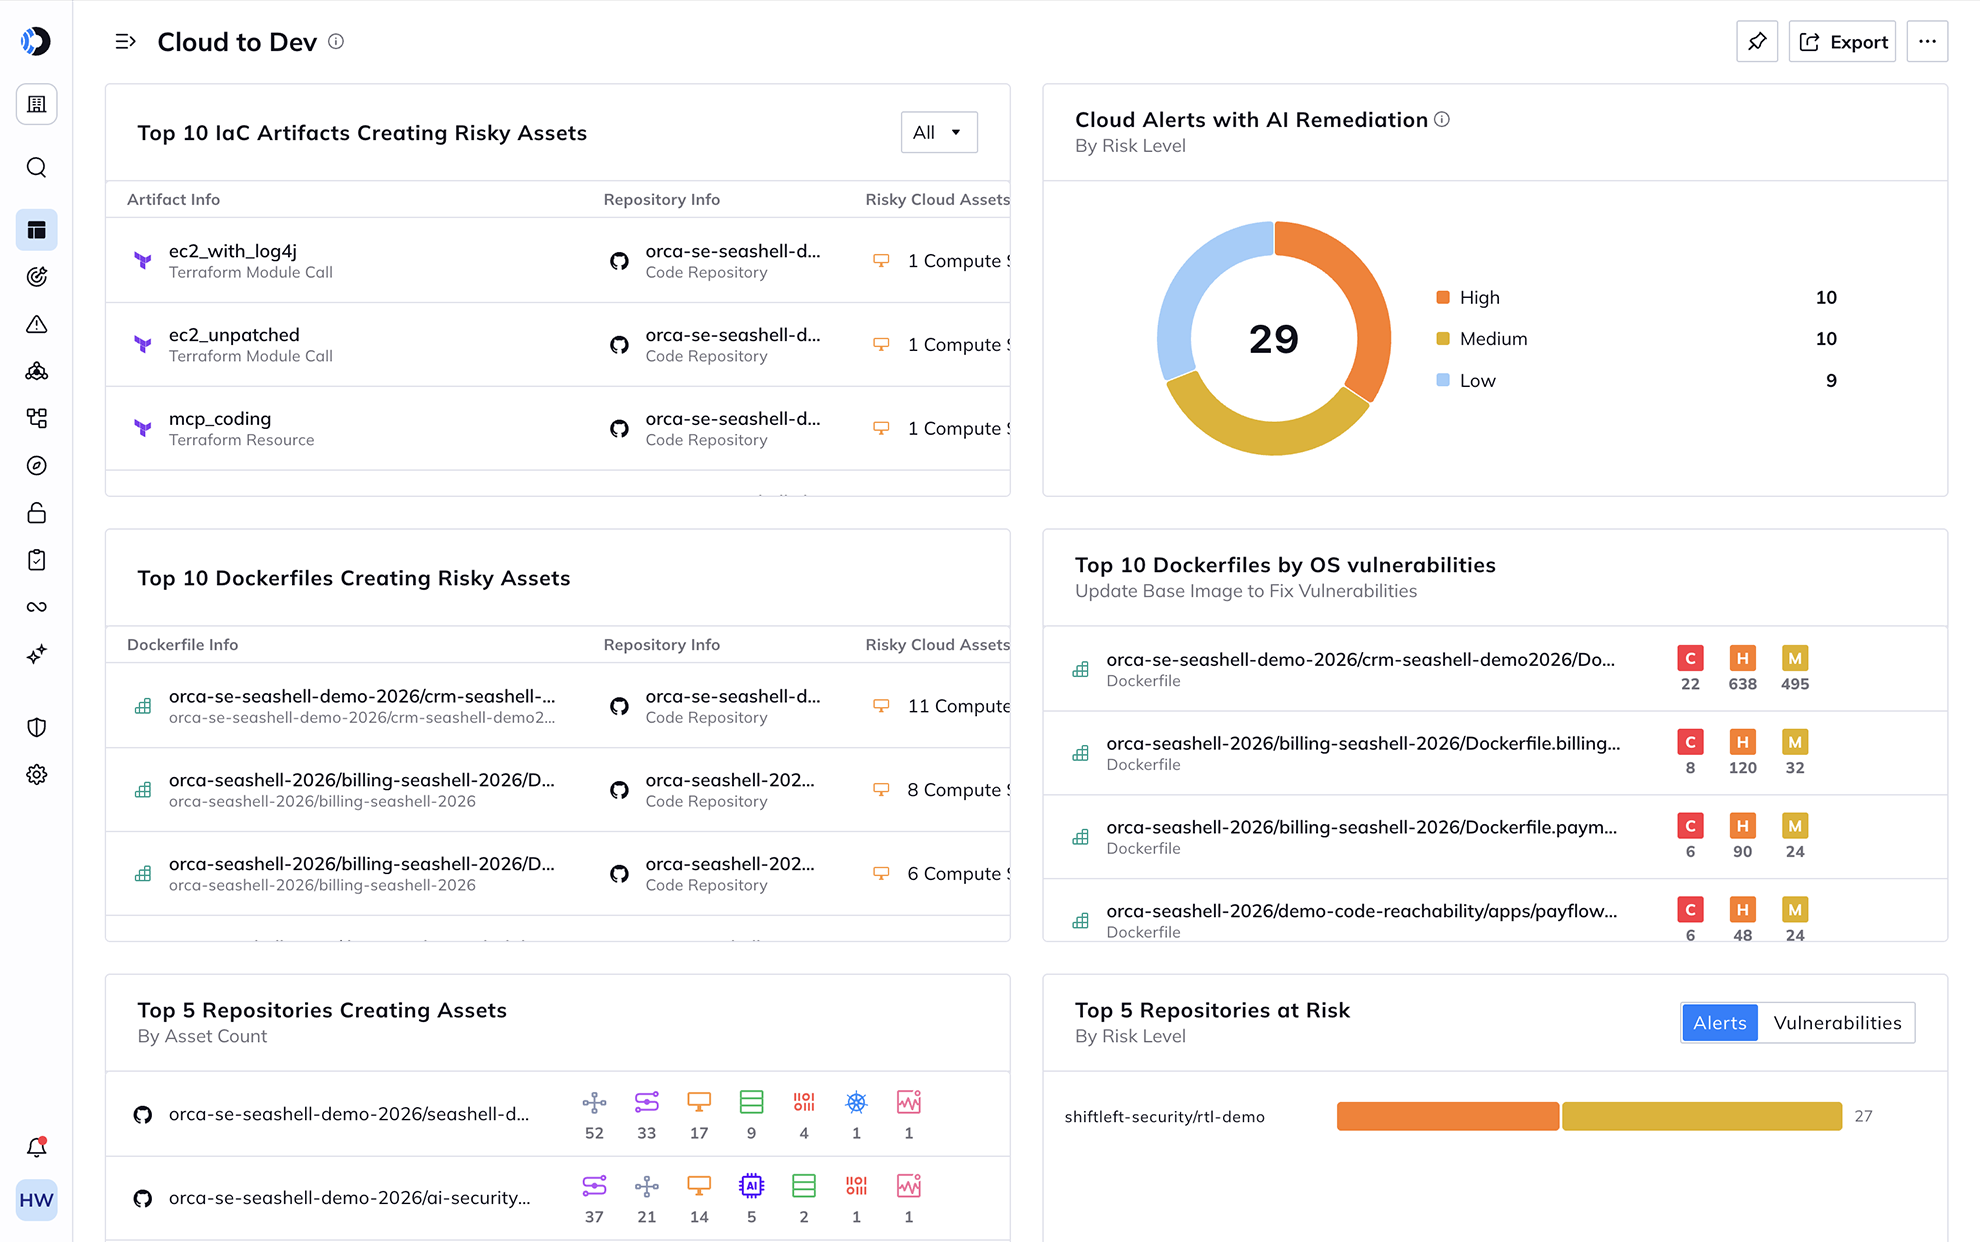
Remontez les résultats runtime jusqu'au modèle IaC, à l'image ou au commit qui les a introduits, avec des correctifs acheminés vers Git et votre système de tickets. Scannez l'IaC et les images de conteneurs avant leur déploiement pour réduire les pics de CVE en production — afin de livrer plus rapidement sans hériter d'expositions, le tout sans quitter vos workflows de développement existants.
Ressources associées


Unifier la sécurité, du code au runtime
AIDE-MÉMOIRE : Unifier la sécurité du code au runtime. Les problèmes de sécurité commencent souvent dans le code, pourtant la plupart des équipes s'appuient sur des solutions fragmentées…
Rapport GigaOm Radar 2025 pour les CNAPP : Orca Security nommé Leader
Rapport GigaOm Radar 2025 pour le CNAPP : Orca Security nommé leader Le cabinet d'analystes GigaOm a évalué 18 plateformes de protection des applications cloud-natives (CNAPP)…
Questions fréquentes
Bien qu'ils constituent une solution de sécurité cloud cruciale, les outils CWPP présentent des limites importantes, notamment :
- Aucune visibilité sur le plan de contrôle : les CWPP n'offrent une visibilité et une sécurité que pour les workloads, pas pour le plan de contrôle cloud, incluant les erreurs de configuration telles que les compartiments de stockage exposés publiquement.
- Incapacité à contextualiser les risques : parce que les solutions CWPP ne voient pas le plan de contrôle cloud, elles ne peuvent pas non plus tenir compte des facteurs contextuels qui peuvent rendre un risque plus ou moins grave. Par conséquent, elles ne peuvent pas alerter efficacement les équipes ni prioriser leurs efforts sur les risques les plus critiques.
- Couverture limitée : les CWPP traditionnelles sont basées sur des agents et nécessitent donc l'installation et la maintenance d'agents individuels pour chaque actif cloud. Cela crée des angles morts dans la sécurité du cloud. Cependant, les CWPP modernes, telles que la plateforme Orca, offrent une couverture instantanée de 100 % des workloads et combinent la CWPP avec d'autres capacités de sécurité cloud telles que le CSPM, le CIEM, le DSPM, et plus encore.
- Aucune détection des mouvements latéraux : sans solution supplémentaire, les outils CWPP ne peuvent pas identifier les clés que les pirates pourraient exploiter pour se déplacer latéralement et accéder à d'autres actifs.
Les CWPP basées sur des agents nécessitent des déploiements et une gestion fastidieux pour chaque workload, ce qui entraîne un TCO élevé. Les fournisseurs qui proposent le choix entre des approches avec ou sans agent ne font qu'ajouter de la complexité et imposent souvent des limites cachées à leurs capacités ‘agentless’. De plus, les CWPP ne couvrent que les workloads cloud et ignorent les risques du plan de contrôle cloud, tels que les erreurs de configuration et les identités trop permissives.
Cette visibilité limitée impacte la capacité de l'outil à fournir une couverture de sécurité complète et une priorisation efficace des alertes. Aucun risque dû à une erreur de configuration cloud (comme le fait que le MFA ne soit pas activé pour le compte utilisateur ‘root’ ou que les clés de chiffrement KMS ne fassent pas l'objet d'une rotation) ne peut être détecté par une CWPP. Ce manque de visibilité signifie également que les CWPP manquent du contexte nécessaire pour comprendre les implications complètes d'un problème de sécurité et sont donc incapables de prioriser les alertes en fonction du contexte environnemental. Cela provoque un triage d'alertes 'swivel chair', ce qui mène à une fatigue liée aux alertes.
La plateforme Orca offre une visibilité full-stack de votre patrimoine cloud, couvrant l'infrastructure cloud, l'OS, l'application et les couches de données, sans nécessiter un seul agent et en fournissant une couverture instantanée et continue de 100 % de vos actifs cloud.
Les vulnérabilités des conteneurs et de Kubernetes peuvent entraîner des violations de données, des accès non autorisés à des informations sensibles et une interruption de la continuité des activités. Comme les conteneurs et Kubernetes ont été conçus à l'origine pour la fonctionnalité et non pour la sécurité, ils manquent de contrôles et de capacités de sécurité importants pour traiter des problèmes tels que les erreurs de configuration, les images ou composants vulnérables, l'injection de sidecars et l'escalade de privilèges au niveau de la couche d'orchestration. La sécurité des conteneurs et de Kubernetes permet aux organisations de détecter et d'atténuer de manière proactive les risques de sécurité, d'empêcher les accès non autorisés et de maintenir une posture de sécurité robuste.
Les outils de sécurité d'API traditionnels présentent plusieurs défis, notamment :
- Prolifération des API : l'incapacité d'inventorier efficacement les API, empêchant les entreprises de découvrir les points de terminaison non autorisés.
- Manque de visibilité sur les API non gérées : les API non gérées créent des vulnérabilités pouvant mener à des incidents de sécurité.
- Comprendre les risques d'API de haute vs basse priorité : les outils de sécurité d'API manquent de visibilité sur le plan cloud ou les données des workloads. Par conséquent, ils ne peuvent pas communiquer ou contextualiser efficacement les risques liés aux API.
- Les API changent rapidement et souvent : la vitesse de développement des applications cloud et l'adoption croissante des processus CI/CD rendent irréaliste le suivi manuel des changements d'API. Chaque modification d'API nécessite une reconfiguration manuelle des outils de sécurité traditionnels.
- Il est difficile de comprendre l'exposition aux risques d'API : en raison d'inventaires d'API incomplets, d'un suivi insuffisant des changements d'API et d'une vision contextuelle lacunaire, les entreprises ont du mal à obtenir des réponses sur leur exposition aux API.
Cependant, Orca Cloud Security Platform résout ces problèmes en proposant une solution de sécurité d'API agentless, associée à une visibilité complète sur les workloads et les configurations cloud, pour offrir aux équipes de sécurité une vue à 360 degrés des API et des risques associés, évoluant sans effort à mesure que votre environnement cloud se développe.
Bien qu'indispensables à la sécurité du cloud, les solutions de gestion des vulnérabilités peuvent présenter plusieurs défis, notamment :
- Le manque de visibilité sur l'ensemble du parc cloud augmente la probabilité qu'une vulnérabilité passe inaperçue.
- Le manque de priorisation des vulnérabilités oblige les équipes de sécurité à passer du temps à diagnostiquer les alertes et à déterminer celles qui méritent une attention immédiate.
- Les faux positifs exacerbent la fatigue des alertes et retardent le temps de réponse aux vulnérabilités réelles.
- La croissance des vulnérabilités fait de la gestion des vulnérabilités un défi permanent, nécessitant une approche durable pour garantir une protection continue.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.