

Cloud Detection and Response
Surveillez les activités cloud suspectes pour permettre des réponses rapides aux menaces actives.
Plus de 280 avis de


Le défi
Une visibilité incomplète offre une sécurité incomplète
Les solutions de détection des menaces existantes n'ont pas été conçues pour le cloud et dépendent d'agents pour obtenir la télémétrie des workloads. Elles manquent de visibilité sur l'ensemble de la surface d'attaque cloud, qui englobe les workloads, les configurations cloud, les événements et les identités.
Les solutions EDR, TDR et XDR ne détectent les risques qu'au niveau du workload cloud, et non du plan de contrôle. Par exemple, une identité volée utilisée par un attaquant externe ne sera pas détectée par des outils axés sur les workloads.
De nombreux outils CDR existants sont adaptés de solutions TDR, EDR ou XDR sur site qui n'offrent aucune télémétrie cloud ou présentent des angles morts par manque de contexte.
Les outils de Detection & Response nécessitent l'installation d'agents de sécurité sur chaque actif.
Notre approche
Le CDR conçu pour le cloud
Orca assure une surveillance 24h/24 et 7j/7 des journaux des fournisseurs cloud et des flux de threat intelligence. En combinant de manière unique ces informations avec les données d'Orca sur les risques existants identifiés dans les workloads et configurations cloud, ainsi que l'emplacement des actifs les plus critiques de l'entreprise, Orca identifie rapidement les événements potentiellement dangereux nécessitant une attention immédiate.
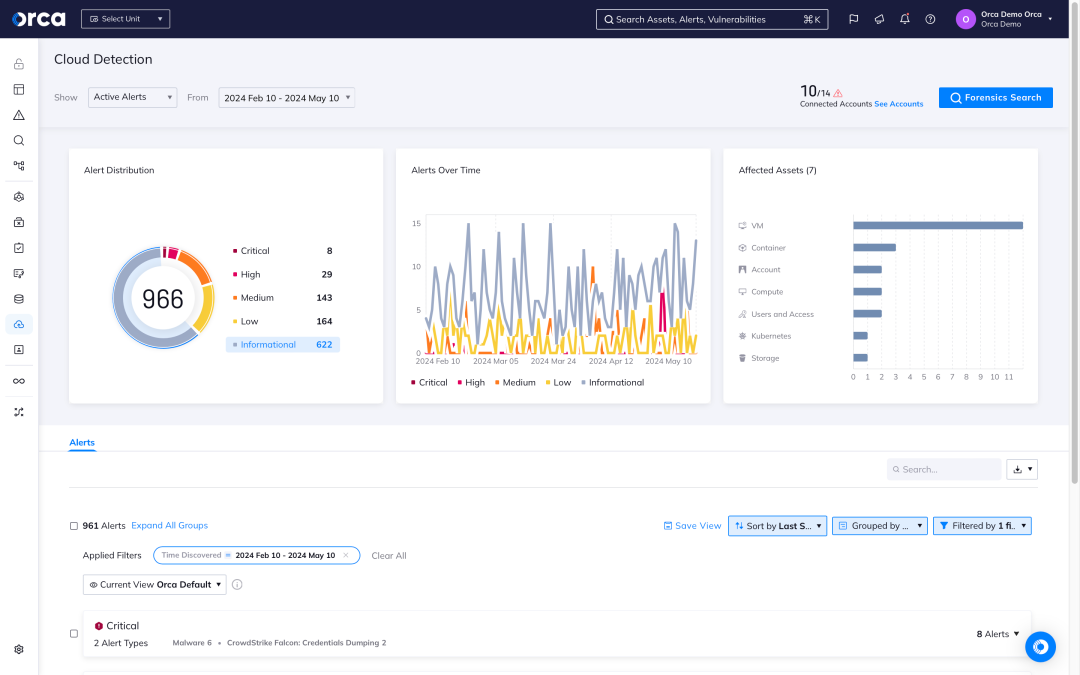
Détecter
Recevez des alertes lors de changements ou d'anomalies indiquant une intention malveillante potentielle par rapport à un comportement normal, en priorisant automatiquement les événements qui mettent en danger les actifs les plus critiques de l'entreprise.
Investiguer
Analysez les activités suspectes pour déterminer rapidement si les événements sont malveillants et si des actifs critiques de l'organisation sont en danger.
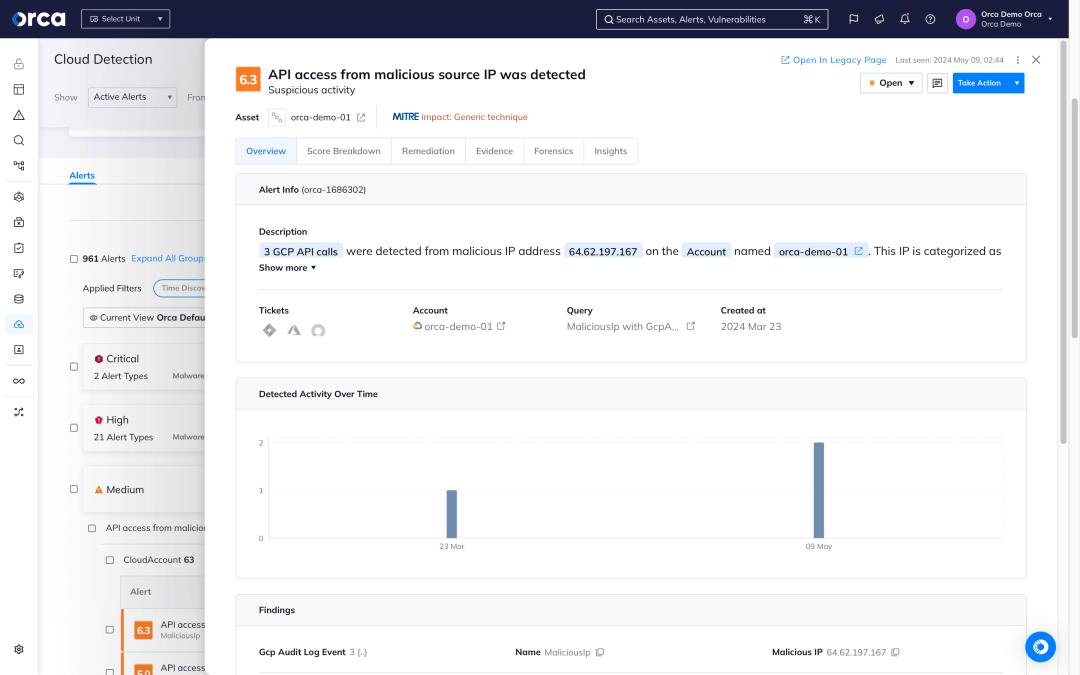
Répondre
Interceptez les attaques cloud en exploitant des étapes de remédiation et en attribuant automatiquement les problèmes via les plus de 50 intégrations techniques tierces d'Orca (incluant SOAR, notifications et systèmes de ticketing).
Grâce aux capacités CDR d'Orca, les organisations peuvent détecter, investiguer et répondre aux attaques cloud en cours.
Quatre exemples de la façon dont Orca CDR détecte les attaques cloud en cours
Analyse continue sans nécessiter d'agents
La technologie SideScanning™ d'Orca collecte des renseignements approfondis sur les workloads et des métadonnées de configuration cloud sans les angles morts, les frictions organisationnelles, le TCO élevé et les impacts sur les performances des solutions basées sur des agents.
- Couvrez automatiquement 100 % de vos actifs, y compris les nouveaux.
- Orca combine les événements cloud et la threat intelligence avec les risques identifiés dans les workloads, configurations et identités cloud pour comprendre quand des anomalies pourraient être dangereuses.
- Pour les menaces basées sur des malwares, la plateforme Orca complète ses capacités CDR avec une détection de malwares basée sur les signatures et l'heuristique pour tous les workloads.
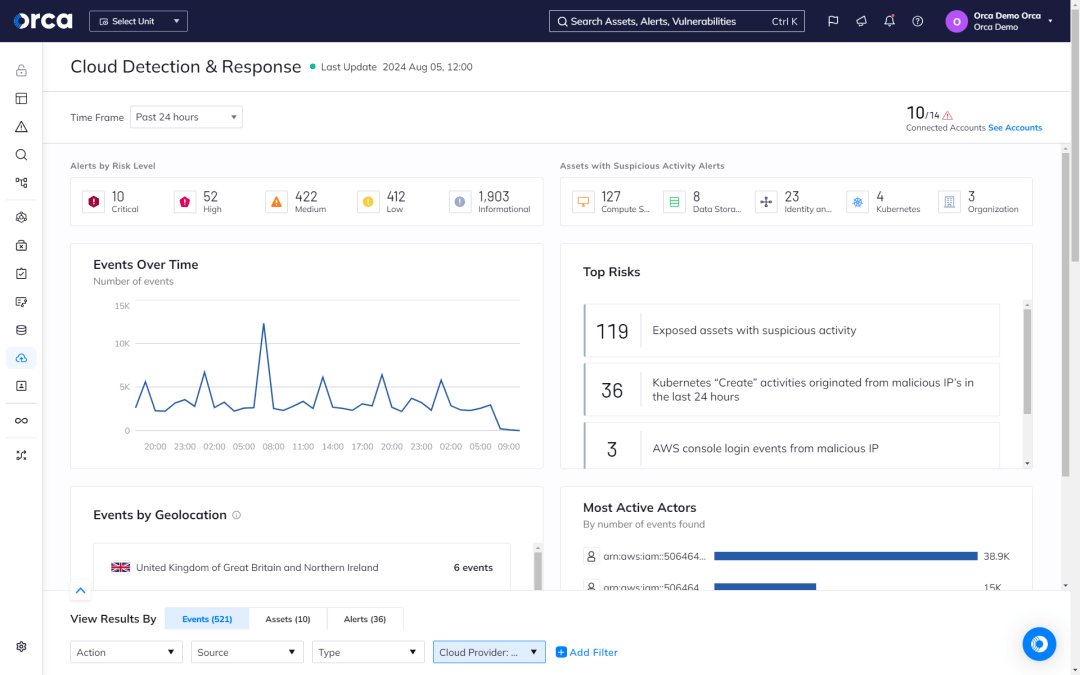
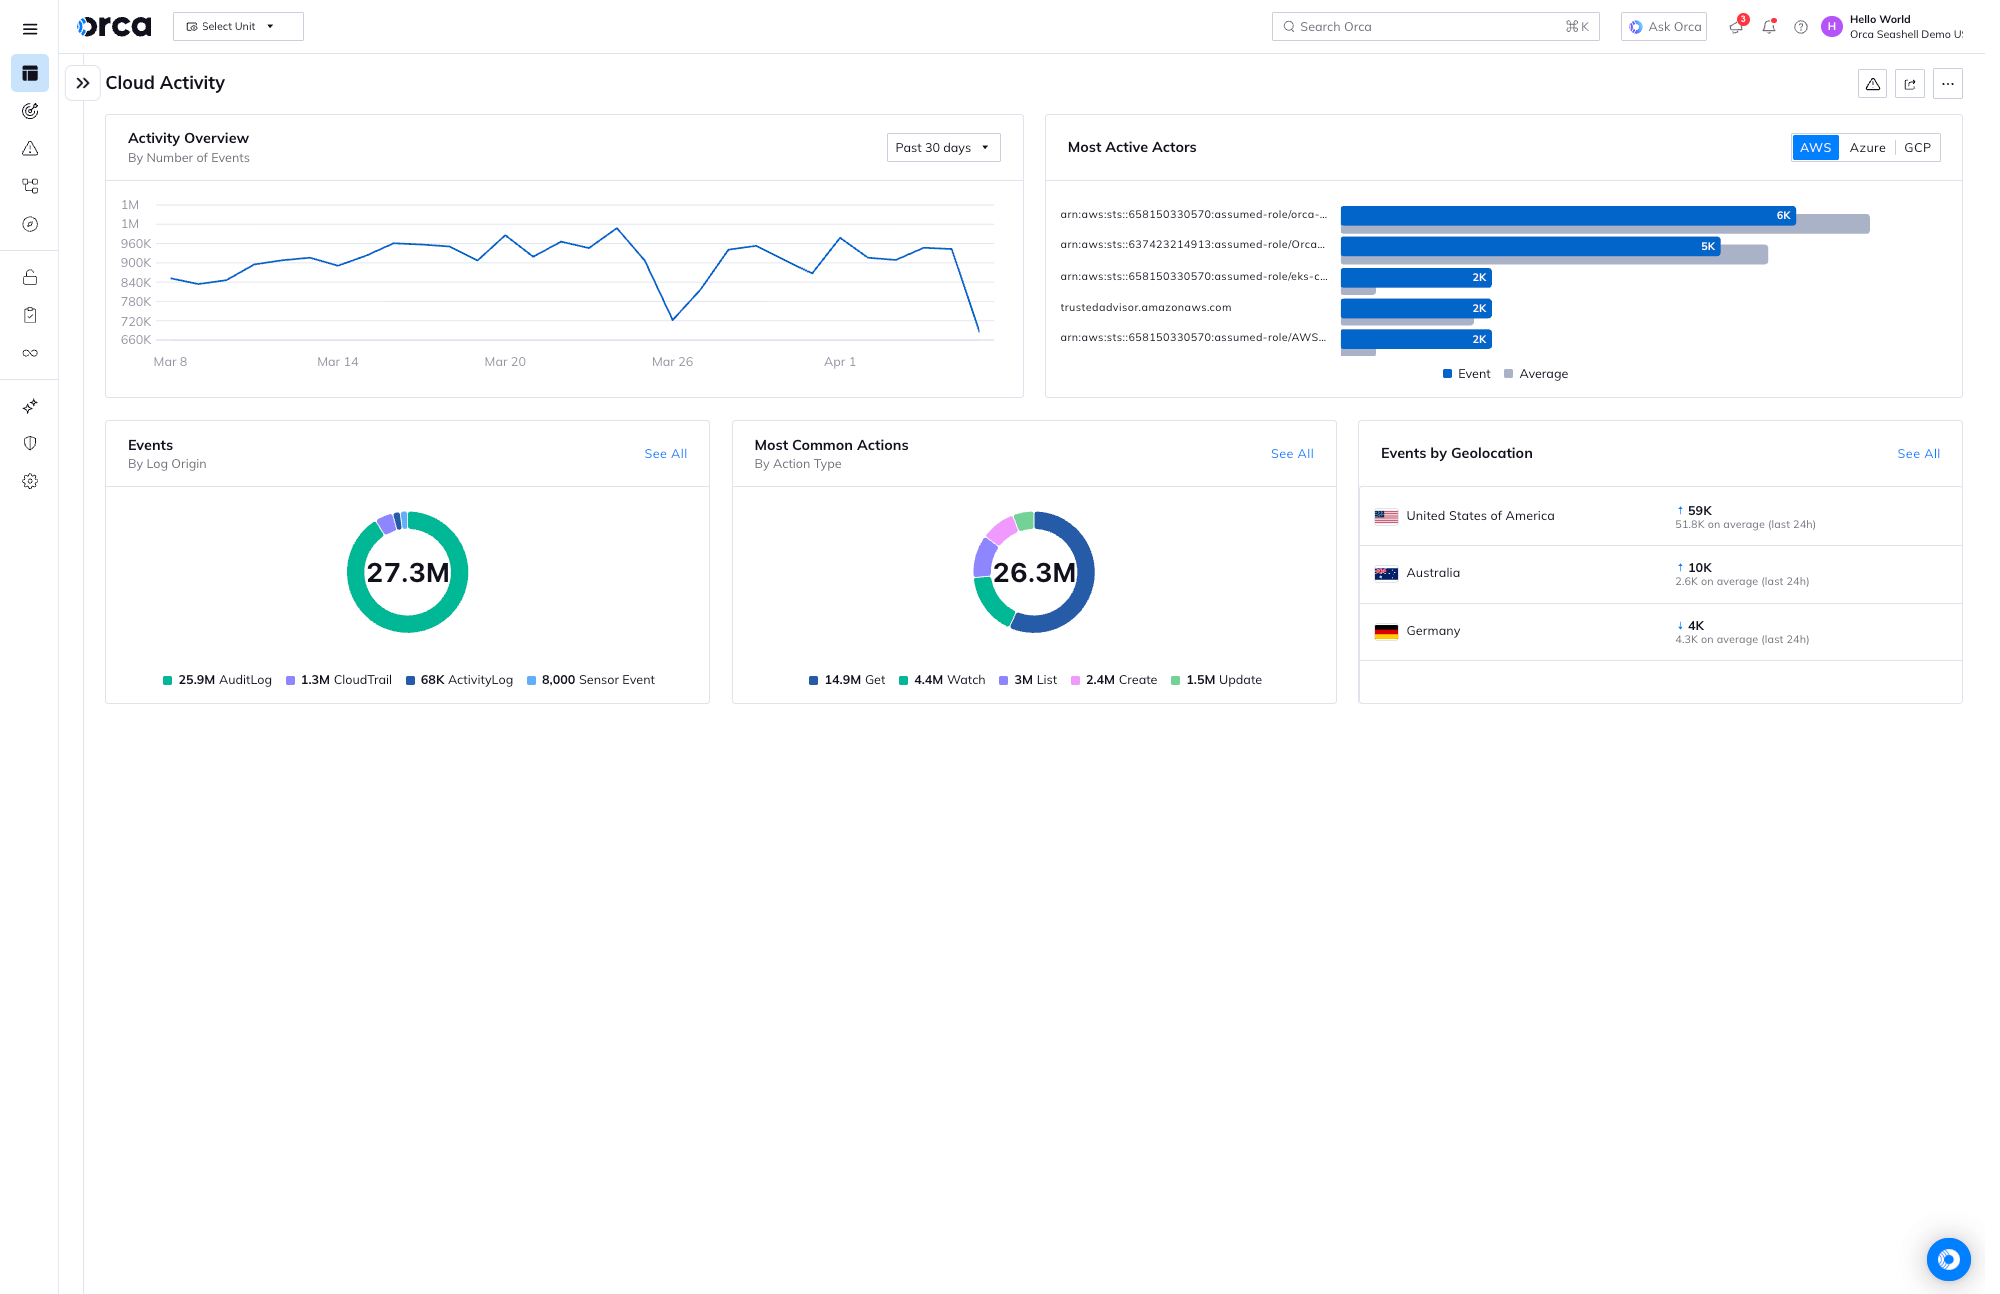
Renforcer les équipes SOC et IR
Avec le CDR en place, les équipes peuvent exploiter une télémétrie vitale pour surveiller de près leur environnement cloud et répondre rapidement aux activités suspectes, aux événements ou aux changements exigeant une action immédiate.
- Consultez des informations exploitables et opportunes depuis le tableau de bord de sécurité basé sur les événements d'Orca pour accélérer l'investigation et la réponse.
- Exploitez des paramètres d'événements agnostiques au cloud utilisant une terminologie universelle, permettant aux équipes restreintes de simplifier les investigations sans expertise spécifique aux fournisseurs cloud.
- Recherchez et filtrez dynamiquement tous les journaux cloud depuis un emplacement unique et unifié, en utilisant n'importe quel paramètre d'événement, requête SQL ou investigation prédéfinie du catalogue Orca.
Une remédiation rapide pour stopper les attaques
Orca aide les équipes à découvrir et atténuer rapidement les risques, limitant ainsi les dommages potentiels d'une attaque en cours.
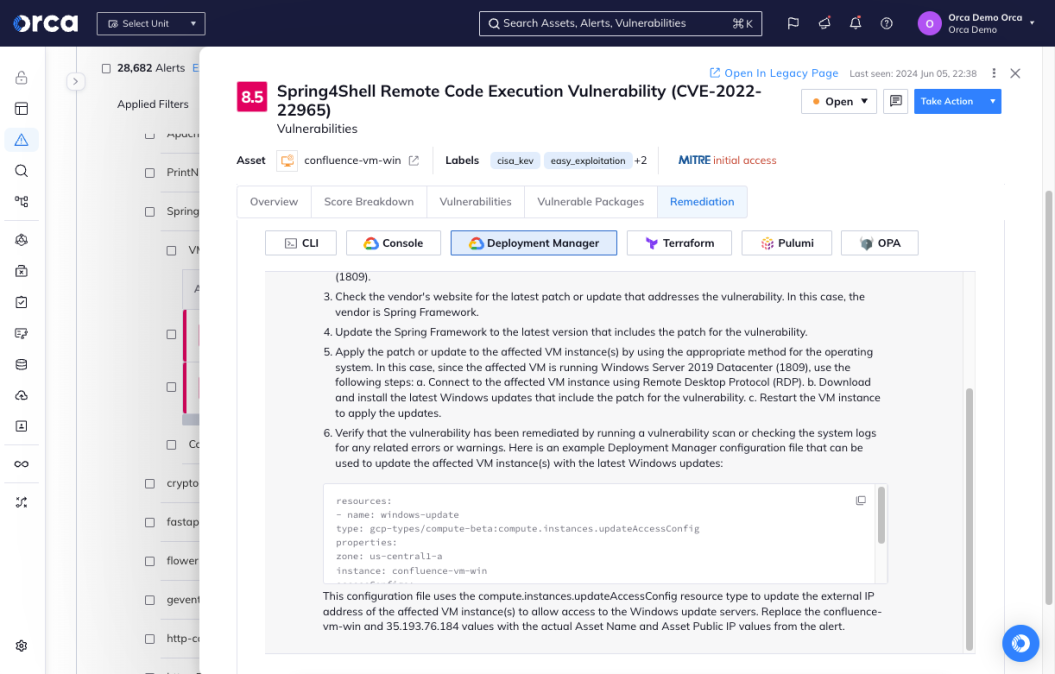
- Automatisez l'investigation et la réponse avec les alertes prioritaires d'Orca, qui couvrent tous les cas d'usage CDR, contextualisent pleinement les résultats forensiques et offrent des options de remédiation flexibles.
- Accélérez la réponse grâce à des workflows automatisés qui résolvent les risques spécifiques dès leur détection, sans intervention manuelle.
- Exploitez la fonctionnalité de remédiation assistée par l'IA d'Orca pour générer des instructions de remédiation de haute qualité pour chaque alerte.
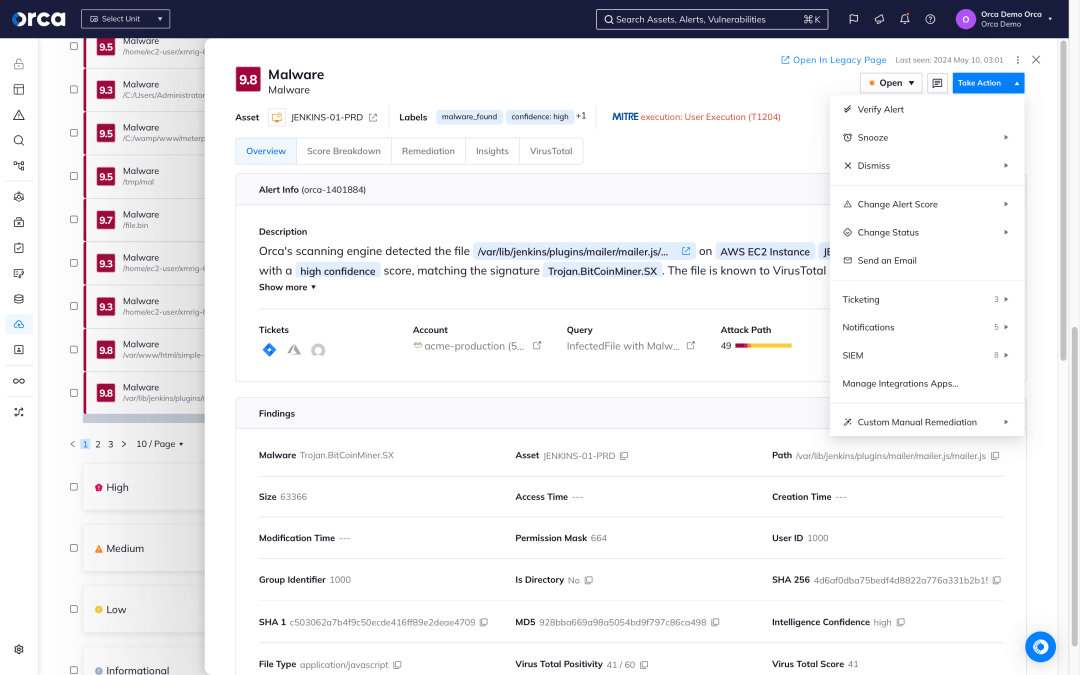
Intégration fluide des workflows
Orca propose plus de 50 intégrations tierces pour s'insérer parfaitement dans vos outils et workflows existants :
- Intégrez les alertes CDR d'AWS GuardDuty, Azure Defender for Cloud et GCP Security Command Center à Orca pour une détection exhaustive.
- Créez et surveillez des tickets Jira ou ServiceNow directement depuis les alertes Orca, renforçant ainsi la collaboration transversale.
- Intégrez les alertes Orca aux solutions SIEM (ex. Splunk, Sumo Logic, IBM QRadar) pour une investigation et une remédiation rapides.
Bénéficiez d'une visibilité runtime et d'une sécurité intégrées pour les workloads critiques
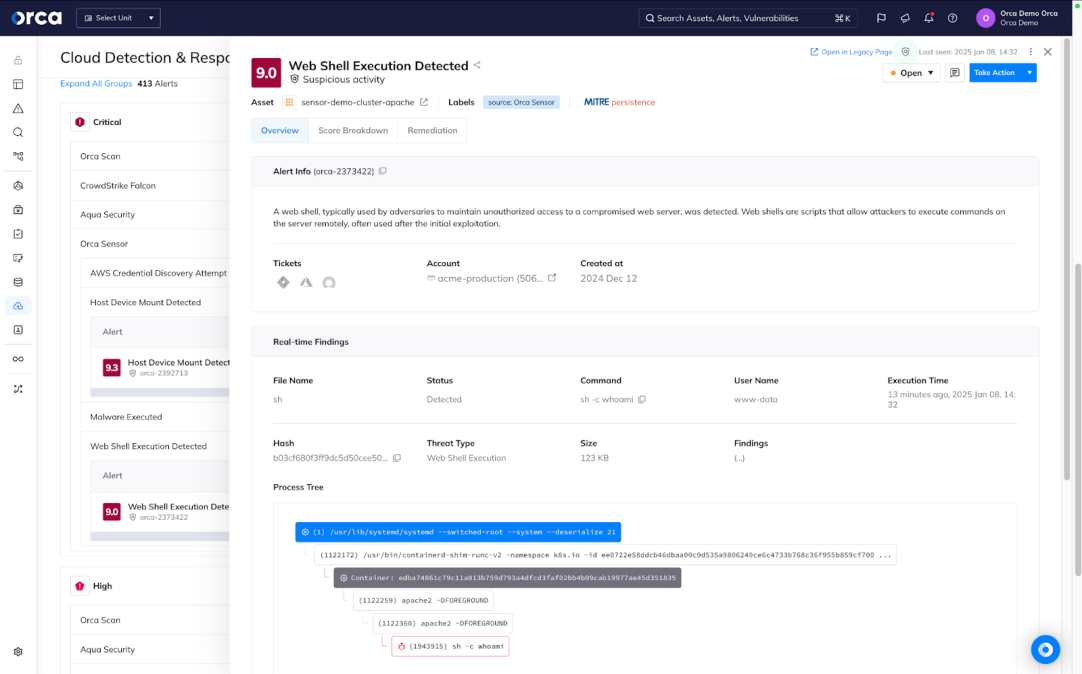
Intégré à la plateforme Orca, l'Orca Sensor vous permet de bénéficier d'une visibilité runtime, d'une détection, d'une investigation et d'une prévention puissantes pour vos workloads critiques.
- Exploitez une télémétrie riche qui approfondit la visibilité de la plateforme Orca avec une vue en temps réel de l'activité, des menaces actives, des flux de comportements malveillants et suspects, et plus encore.
- Utilisez notre vaste bibliothèque de détections intégrées pour détecter et prévenir un large éventail de menaces, y compris la persistance en mémoire et l'exécution, même pour les attaques sans fichier.
- Profitez d'une protection runtime optimisée pour les applications natives du cloud grâce à une solution flexible et légère, conçue pour l'avenir de la sécurité préventive et proactive.
Questions fréquentes
Le Cloud Detection and Response (CDR) est une branche de la sécurité cloud axée sur la détection des attaques actives dans les environnements cloud. Il fournit aux organisations les informations et les outils nécessaires aux équipes de sécurité pour enquêter sur ces attaques et y répondre.
L'objectif principal du CDR est de détecter les attaquants cloud ayant franchi les contrôles périmétriques des ressources et des applications cloud. En fournissant en continu aux équipes du centre d'opérations de sécurité (SOC) et de réponse aux incidents (IR) des données contextualisées sur l'activité malveillante potentielle dans l'environnement cloud, le CDR accélère l'investigation et la réponse aux attaques cloud.
Alors que les organisations dépendent de plus en plus du cloud, beaucoup s'appuient encore sur des outils traditionnels sur site pour détecter les attaques cloud et y répondre, ce qui limite la visibilité, laisse passer des attaques et génère des taux élevés de faux positifs. Le CDR aide les organisations à obtenir la visibilité et la connaissance des attaques cloud en cours, à accélérer et améliorer leur réponse, et à limiter la portée et la gravité des incidents.
Tout comme pour la détection et la réponse sur site, le CDR comporte quatre étapes :
- Détection : Surveillance continue ou fréquente des attaques sur les flux de services cloud avec des capacités d'alerte.
- Investigation : Examen des étapes, des techniques et de la chronologie de l'attaque, et analyse des données disponibles pour déterminer la réponse nécessaire à la menace.
- Réponse : Capacités axées sur le confinement des menaces cloud avant qu'elles ne causent des dommages, telles que l'auto-remédiation ou le transfert automatique vers des systèmes de tickets.
- Résilience : Les organisations mènent une enquête post-mortem, tirent des conclusions et se concentrent sur les remédiations potentielles basées sur les données disponibles. Après l'atténuation des menaces, elles recherchent la cause racine et prennent des mesures (correctifs, chiffrement, politiques IAM plus strictes) qui renforcent l'environnement cloud.
Les solutions alternatives au CDR incluent :
- Endpoint Detection and Response (EDR) : les solutions EDR traitent les terminaux comme des vecteurs d'attaque potentiels. Elles utilisent des agents pour enregistrer l'activité des terminaux et identifier les menaces potentielles, et s'appuient sur la détection d'anomalies, le machine learning et d'autres approches.
- Network Detection and Response (NDR) : l'NDR détecte les menaces en analysant le trafic réseau de l'organisation. Les solutions NDR recherchent des menaces potentielles basées sur des protocoles anormaux ou non autorisés, l'utilisation des ports, des horaires et des tailles de transfert inhabituels, et plus encore.
- Threat Detection & Response (TDR) : le TDR rassemble généralement les informations les plus pertinentes pour une menace actuelle. Les outils TDR pour terminaux enregistrent les données sur une menace identifiée ou analysent si un événement ou un processus constitue une menace. Les TDR analytiques exploitent les données existantes et appliquent des analyses pour identifier les menaces.
- Extended Detection & Response (XDR) : les plateformes XDR détectent les menaces en ingérant les données des agents de terminaux, les informations au niveau du réseau et les journaux des appareils.
Cependant, ces solutions n'offrent pas de réelle télémétrie cloud comme le fait le CDR et sont des outils silotés sans aucune vision contextuelle des risques existants de l'environnement cloud. Par conséquent, ces outils ont tendance à avoir un taux plus élevé de faux positifs car ils ne peuvent pas évaluer avec précision le danger de certaines actions.
La plateforme Orca Security assure une surveillance 24h/24 et 7j/7 des journaux des fournisseurs de cloud et des flux de threat intelligence. Orca ingère ces informations et les intègre à nos connaissances sur les risques existants dans tout le parc cloud et sur l'emplacement des actifs les plus critiques d'une organisation. Cela permet à Orca de détecter rapidement les événements potentiellement dangereux nécessitant une attention immédiate.
Avec la solution CDR d'Orca, vous pouvez détecter, investiguer et répondre aux attaques cloud en cours :
- Détecter : recevez des alertes prioritaires sur les événements qui mettent en danger vos actifs les plus critiques.
- Investiguer : obtenez rapidement des informations sur les événements de sécurité, notamment s'ils sont malveillants et s'ils menacent vos actifs critiques.
- Répondre : remédiez rapidement aux attaques cloud en cours grâce à des étapes de remédiation automatisées et des intégrations.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.