

SideScanning d'Orca
Sécurité cloud et IA agentless
Visualisez votre inventaire d'actifs en quelques minutes et vos failles de sécurité prioritaires en 24 heures, sans envoyer un seul paquet sur le réseau ni exécuter une seule ligne de code dans votre environnement.
Le défi
Les solutions basées sur des agents ne passent pas à l'échelle dans le cloud
Les agents traditionnels nécessitent une intégration fastidieuse avec chaque workload, provoquant de dangereux angles morts, un TCO élevé, une dégradation des performances et limitant la capacité de vos équipes IT et DevOps déjà surchargées à avancer à la vitesse du cloud. Les fournisseurs qui proposent une option « agentless » en plus de leur solution basée sur des agents présentent souvent des limitations cachées et augmentent encore la complexité.
Le déploiement partiel d'agents entraîne de graves angles morts. En moyenne, nous avons constaté que moins de 50 % des actifs sont couverts par des solutions basées sur des agents.
Si la sécurité ne s'intègre pas sans effort aux workflows DevOps, les décalages de priorité et la confusion sur les responsabilités des équipes entraîneront des frustrations et des retards de remédiation.
L'exécution d'agents sur les workloads a un impact significatif sur les performances des actifs et les ressources système, en particulier si les actifs nécessitent l'installation de plusieurs agents pour différentes solutions ponctuelles.
Notre approche
Une sécurité cloud conçue spécifiquement pour le cloud
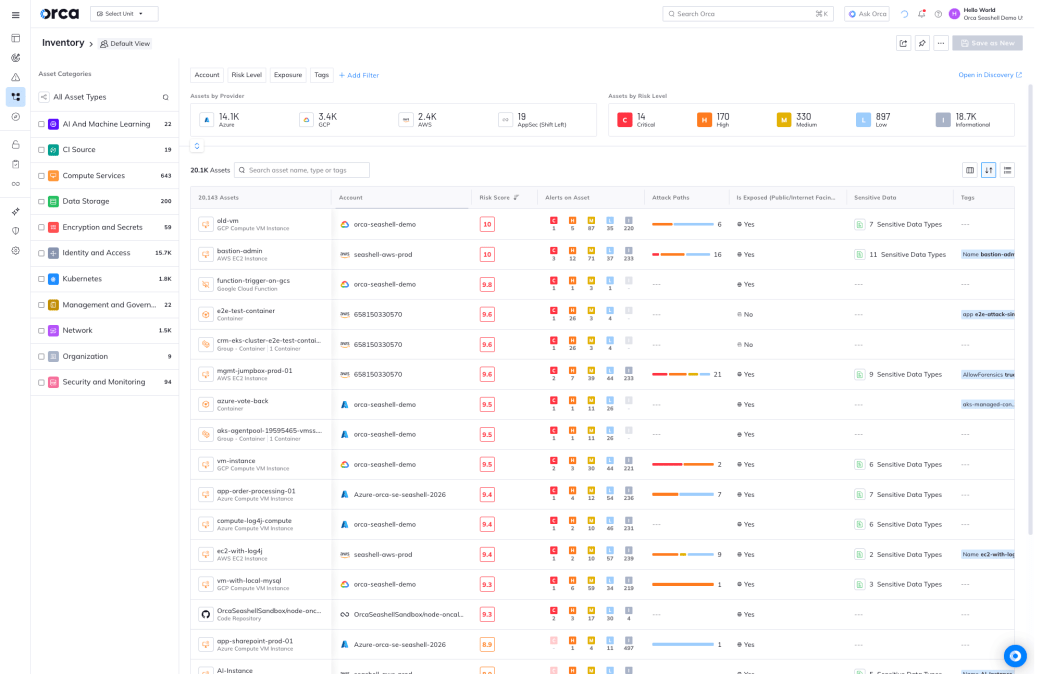
SideScanning d'Orca remédie aux lacunes des solutions basées sur des agents en collectant les données du stockage par blocs au runtime des workloads sans nécessiter d'agents. Orca reconstruit ensuite le système de fichiers du workload — OS, applications et données — dans une vue virtuelle en lecture seule, et effectue une analyse de risque complète avec un impact nul sur les performances des workloads eux-mêmes.

Connaissez votre exposition réelle au cloud et prouvez au conseil d'administration que vos risques sont sous contrôle.

Gérez chaque système d'IA dans votre cloud avant qu'il ne devienne une vulnérabilité sous votre surveillance.

Identifiez le code risqué avant qu'il n'atteigne la production.

Sécurisez chaque workload cloud sans ralentir vos pipelines.

Détectez les attaques cloud et IA en temps réel et limitez le rayon d'impact.
Un « IRM » pour votre parc cloud
SideScanning ressemble un peu à un scanner IRM médical : au lieu d'utiliser des aiguilles et des scalpels, l'appareil d'IRM diagnostique les problèmes de santé par un balayage non invasif des organes et des tissus. SideScanning est similaire en ce sens qu'il scanne tous les actifs cloud et leur interconnectivité, offrant une visibilité profonde et large sur l'ensemble du parc cloud, sans affecter les actifs d'aucune manière.
Capturer une télémétrie de workload qu'aucune autre solution ne peut obtenir
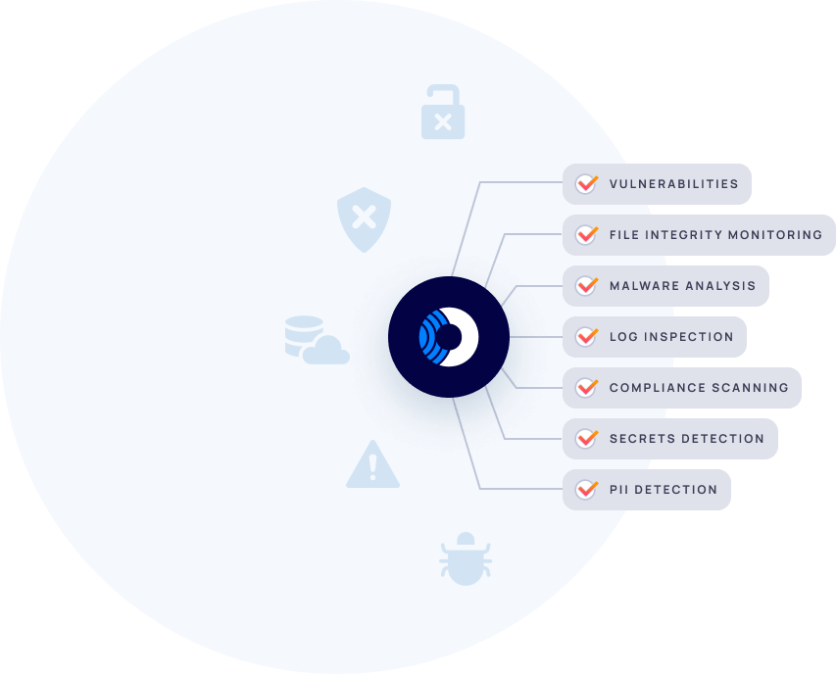
SideScanning couvre tous les principaux types de workloads, y compris les VM Linux et Windows, les conteneurs et les images de conteneurs, et les fonctions serverless. Alors que la plupart des solutions n'identifient que les vulnérabilités de base, Orca fournit des données détaillées sur les problèmes de conformité, l'inspection des journaux, la surveillance de l'intégrité des fichiers, l'analyse des logiciels malveillants, et bien plus encore, afin d'offrir une télémétrie que les autres solutions n'ont pas.
Ressources associées


Fiche technique Orca SideScanning™
Fiche solution | Fiche technique SideScanning™ d'Orca. Dans cette fiche technique, découvrez les coulisses et le fonctionnement du SideScanning breveté d'Orca…
Paidy choisit Orca Security pour la visibilité multi-cloud et économise deux ETP ainsi que 500 000 $/an en coûts de gestion de la sécurité cloud
Paidy – une institution financière japonaise dans le cloud. Paidy est un leader de la Fintech dans la fourniture de paiements sans carte et autres…
La plateforme de sécurité cloud Orca offre un ROI de 198 %
Rapport : La plateforme Orca Cloud Security offre un ROI de 198 %. Dans cette analyse actualisée du retour sur investissement (ROI) 2026, les analystes de TAG ont évalué…
Questions fréquentes
Une bonne analogie pour SideScanning est l'IRM médicale. Au lieu d'utiliser des aiguilles et des scalpels pour une chirurgie exploratoire invasive, l'IRM diagnostique les problèmes de santé par un balayage non invasif pour obtenir une image détaillée de tous les organes et tissus. Le patient n'est jamais physiquement touché par le médecin pendant la procédure.
SideScanning fonctionne de manière similaire en visualisant tous les actifs cloud et leur connectivité pour construire un modèle complet de votre environnement cloud. Il utilise ensuite ce modèle pour déterminer le risque dans son contexte, sans affecter les actifs cloud ni leur fonctionnalité de quelque manière que ce soit.
Orca SideScanning ne s'exécute pas sur vos workloads, ce qui lui permet d'examiner 100 % de votre environnement cloud sans impacter leurs performances. Et comme le processus SideScanning n'utilise pas d'agents nécessitant une installation, il peut être déployé à tout moment et n'impactera pas vos équipes IT ou DevOps.
La technologie brevetée SideScanning d'Orca se déploie en quelques minutes et couvre tous les actifs cloud, y compris les machines virtuelles, les compartiments de stockage cloud, tous les types de conteneurs et de fonctions serverless quel que soit le mode de déploiement, et bien plus encore. SideScanning permet de créer un profil de risque complet de l'ensemble de votre parc cloud – sans envoyer un seul paquet sur le réseau ni exécuter une seule ligne de code dans votre environnement. SideScanning d'Orca fournit également des données détaillées sur les problèmes de conformité, la surveillance de l'intégrité des fichiers, l'inspection des journaux, l'analyse des logiciels malveillants, et plus encore, afin d'offrir une télémétrie que les autres solutions n'ont pas.
Non. Puisque la plateforme Orca s'intègre via l'infrastructure de virtualisation partagée du fournisseur cloud et lit le stockage par blocs au runtime des workloads hors bande, plutôt que de s'exécuter sur le workload lui-même, elle peut examiner 100 % de votre environnement cloud sans envoyer un seul paquet sur le réseau ni exécuter une seule ligne de code dans votre environnement. Résultat : aucun temps d'arrêt et aucun impact sur les workloads ou les utilisateurs.
Les solutions de sécurité reposant sur des agents ou des scanners réseau sont lentes à déployer et ont un impact significatif sur les performances des actifs. Comme il est pratiquement impossible de déployer des agents partout, certains actifs seront inévitablement exposés à des menaces de sécurité. Et les scanners réseau nécessitent des ports ouverts qui peuvent poser un risque de sécurité s'ils ne sont pas configurés et maintenus correctement.
La plateforme Orca se déploie en quelques minutes, plutôt qu'en jours ou en semaines, et a un impact nul sur les performances des actifs. Orca élimine également le risque de lacunes de visibilité, car elle découvre et surveille automatiquement tous les actifs de votre parc cloud et ne nécessite aucune mise à jour à mesure que de nouveaux actifs sont ajoutés.
Grâce à la technologie SideScanning d'Orca, vous pouvez détecter instantanément les risques critiques de sécurité cloud sur l'ensemble de votre parc cloud sans utiliser d'agents ni de scanners réseau, évitant ainsi les lacunes de couverture, les frictions organisationnelles, les coûts de maintenance élevés et les délais de déploiement lents associés à ces technologies héritées.
Orca collecte des métadonnées à partir des comptes et des workloads cloud. Ces métadonnées incluent les groupes de sécurité, les configurations réseau, les vulnérabilités, les politiques et d'autres paramètres de configuration.
Voici quelques exemples des types de données collectées par Orca :
Données de configuration cloud :
- Configuration des sous-réseaux
- Configuration IAM et liste de permissions
- Configuration VPC
- Configuration ELB
- Liste des actifs en cours d'exécution
Problèmes de sécurité cloud :
- Une vulnérabilité a été détectée sur la VM – X
- Un logiciel malveillant a été trouvé sur le conteneur – Y
- Des données PII ont été détectées sur la VM – Z
- La VM X a SSH activé avec un nom d'utilisateur et un mot de passe

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.