

Modèle de données unifié
Enfin, vos outils offrent une vision claire et unique du risque
Chaque actif, configuration, identité et risque cloud et IA, intégré dans un modèle dynamique unique. Le contexte indispensable à chaque décision de sécurité est déjà connecté avant même que vous ne posiez la question.
Le défi
Les outils fragmentés produisent des visions de risque contradictoires
La plupart des équipes ne manquent pas d'outils de sécurité. Elles manquent d'un verdict unique et tranché. Chaque scanner ne voit qu'un fragment, l'évalue différemment et laisse l'équipe de sécurité réconcilier manuellement six visions contradictoires d'un même actif.
Les outils déconnectés possèdent chacun une vue partielle, de sorte qu'aucun système ne connaît à lui seul le risque complet d'un actif.
Corréler les résultats entre la posture, l'identité, les données et le runtime devient un travail manuel impossible à mettre à l'échelle.
Les workloads d'IA intègrent l'environnement plus rapidement que les outils fragmentés ne peuvent les découvrir ou les contextualiser.
Notre approche
Vos données transformées en contexte pour guider vos décisions
Un modèle unique unifie les signaux sur l'ensemble de votre environnement cloud et IA, permettant de comprendre le risque dans son contexte global, et non de manière isolée. Ce contexte partagé garantit une priorisation précise et des workflows agentiques fiables.

Connaissez votre exposition réelle au cloud et prouvez au conseil d'administration que vos risques sont sous contrôle.

Gérez chaque système d'IA dans votre cloud avant qu'il ne devienne une vulnérabilité sous votre surveillance.

Identifiez le code risqué avant qu'il n'atteigne la production.

Sécurisez chaque workload cloud sans ralentir vos pipelines.

Détectez les attaques cloud et IA en temps réel et limitez le rayon d'impact.
Chaque équipe travaille à partir du même contexte sur l'ensemble des environnements cloud et IA
Normalisez les données entre les différents fournisseurs de services cloud sans effort.
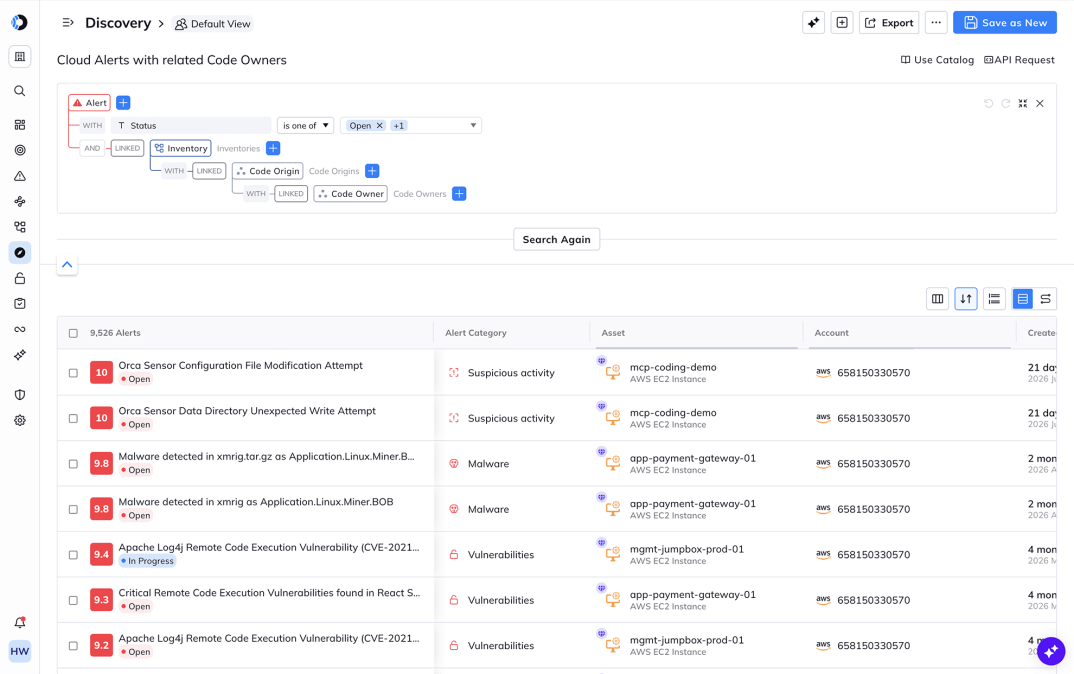
Le Unified Data Model d'Orca cartographie en continu chaque actif, configuration, identité, chemin réseau et stockage de données sur AWS, Azure, GCP, Alibaba, Oracle, Tencent et plus encore, dans un modèle unique. Une couverture complète signifie qu'aucun actif, ni aucun risque, ne se cache entre deux outils.
Le contexte qui change la décision, pas seulement le nombre d'alertes
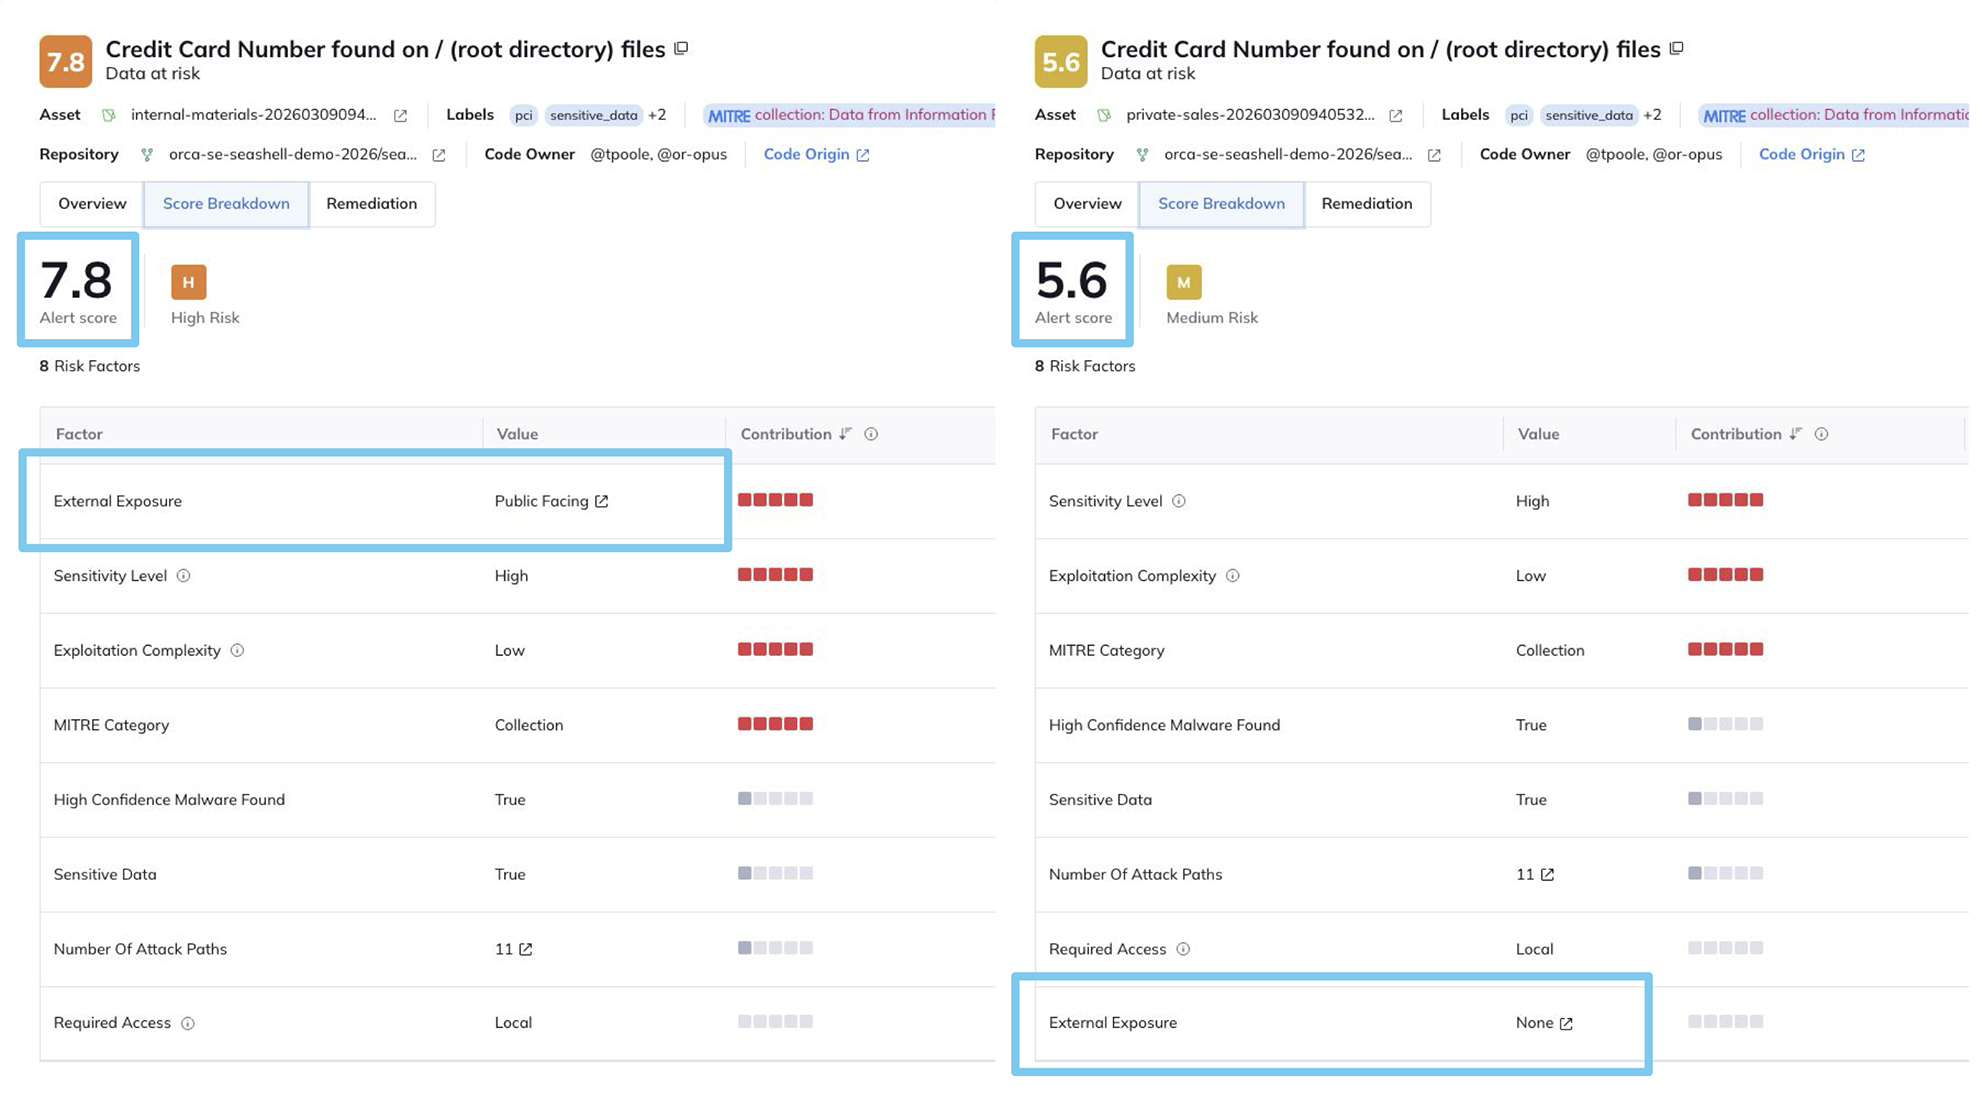
Remontez les risques qui comptent vraiment.
Une CVE critique sur une machine de développement isolée n'est que du bruit ; la même CVE sur un workload exposé à Internet ayant accès à des données sensibles représente un risque réel. Comme le modèle contient toutes les relations entre les actifs, Orca priorise en évaluant le risque selon la sévérité, l'exposition de l'actif, le rayon d'impact, la sensibilité des données, et plus encore.
La sécurité qui s'adapte aux méthodes de travail de votre équipe
Le contexte n'est utile que là où le travail s'effectue.
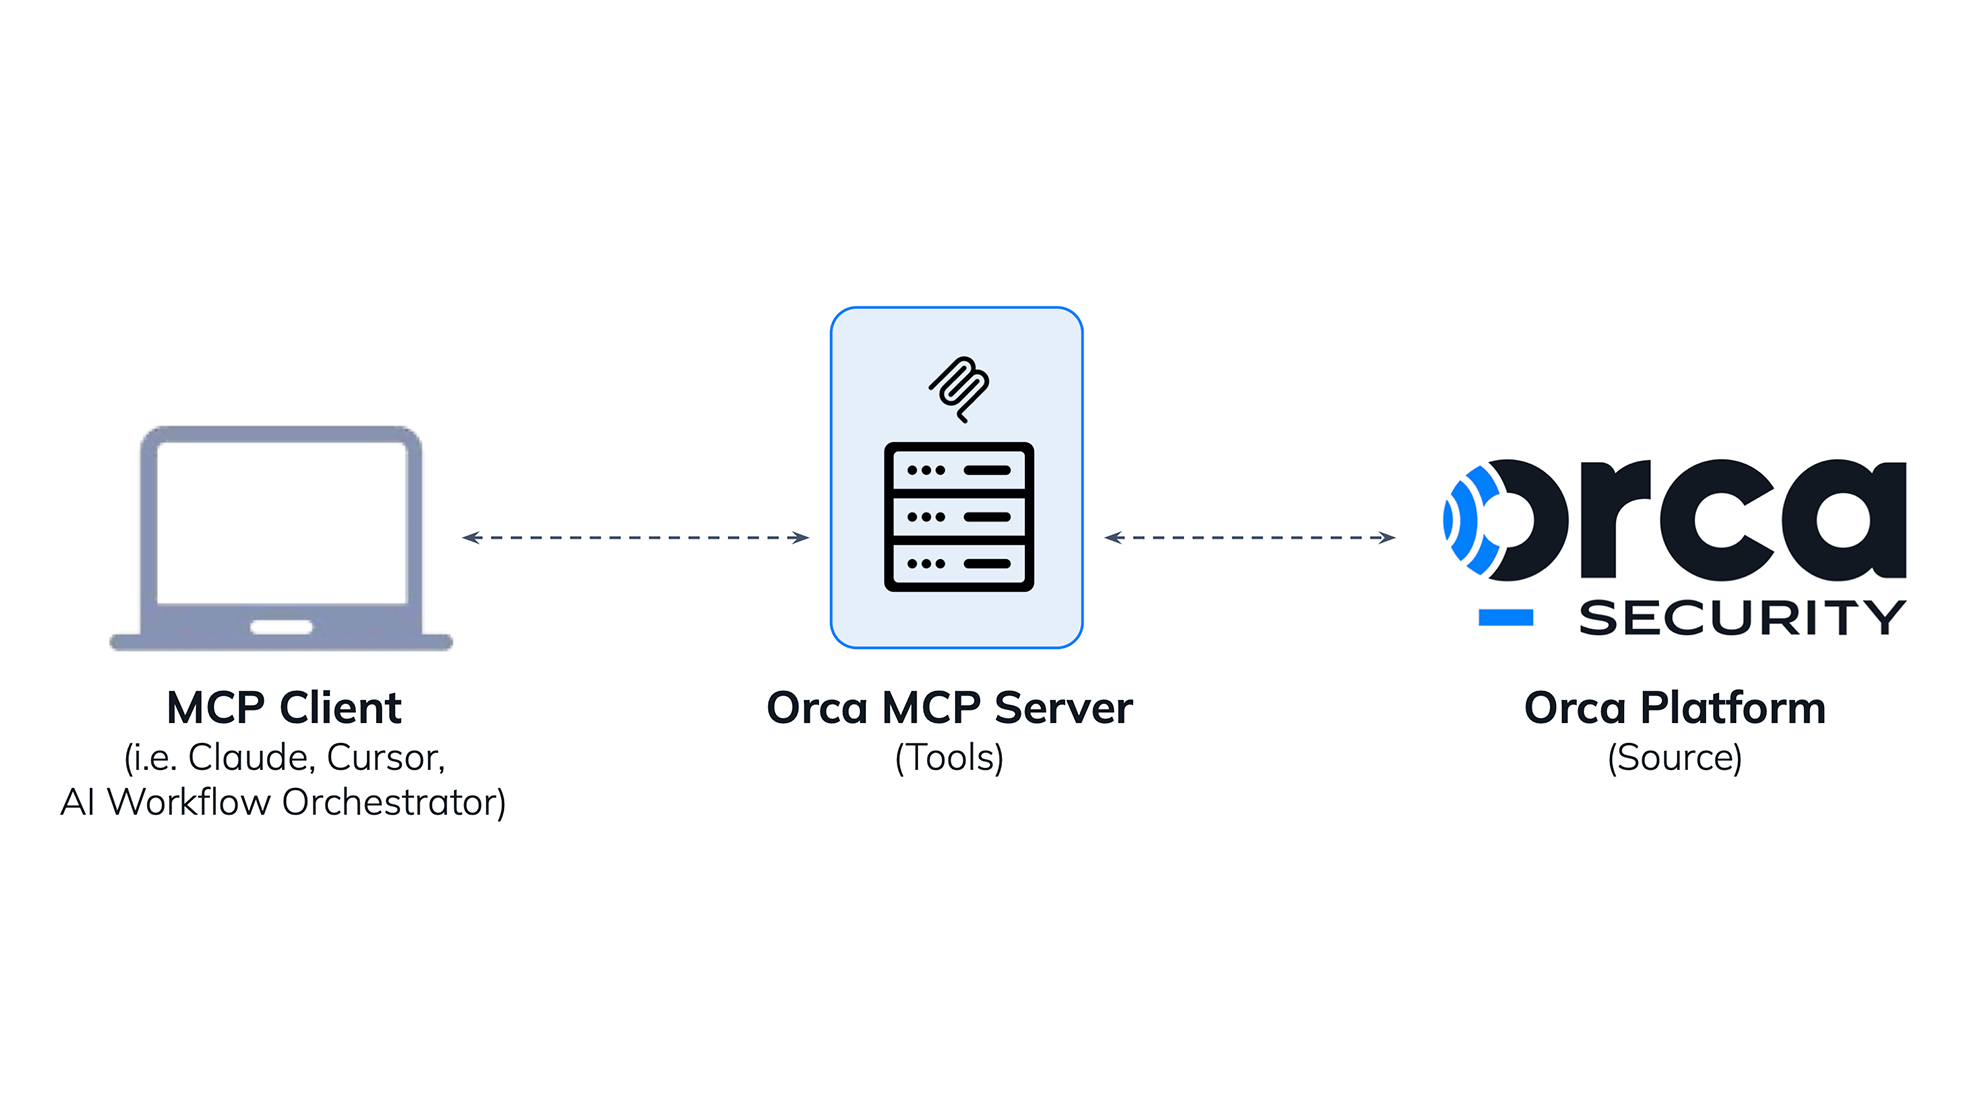
Orca se connecte via des intégrations natives et un serveur MCP, permettant au Unified Data Model d'alimenter les workflows et les copilotes déjà utilisés par votre équipe. Le contexte de risque parvient à vos développeurs, à votre pipeline ou à votre propre LLM, sans imposer l'utilisation d'une console supplémentaire.
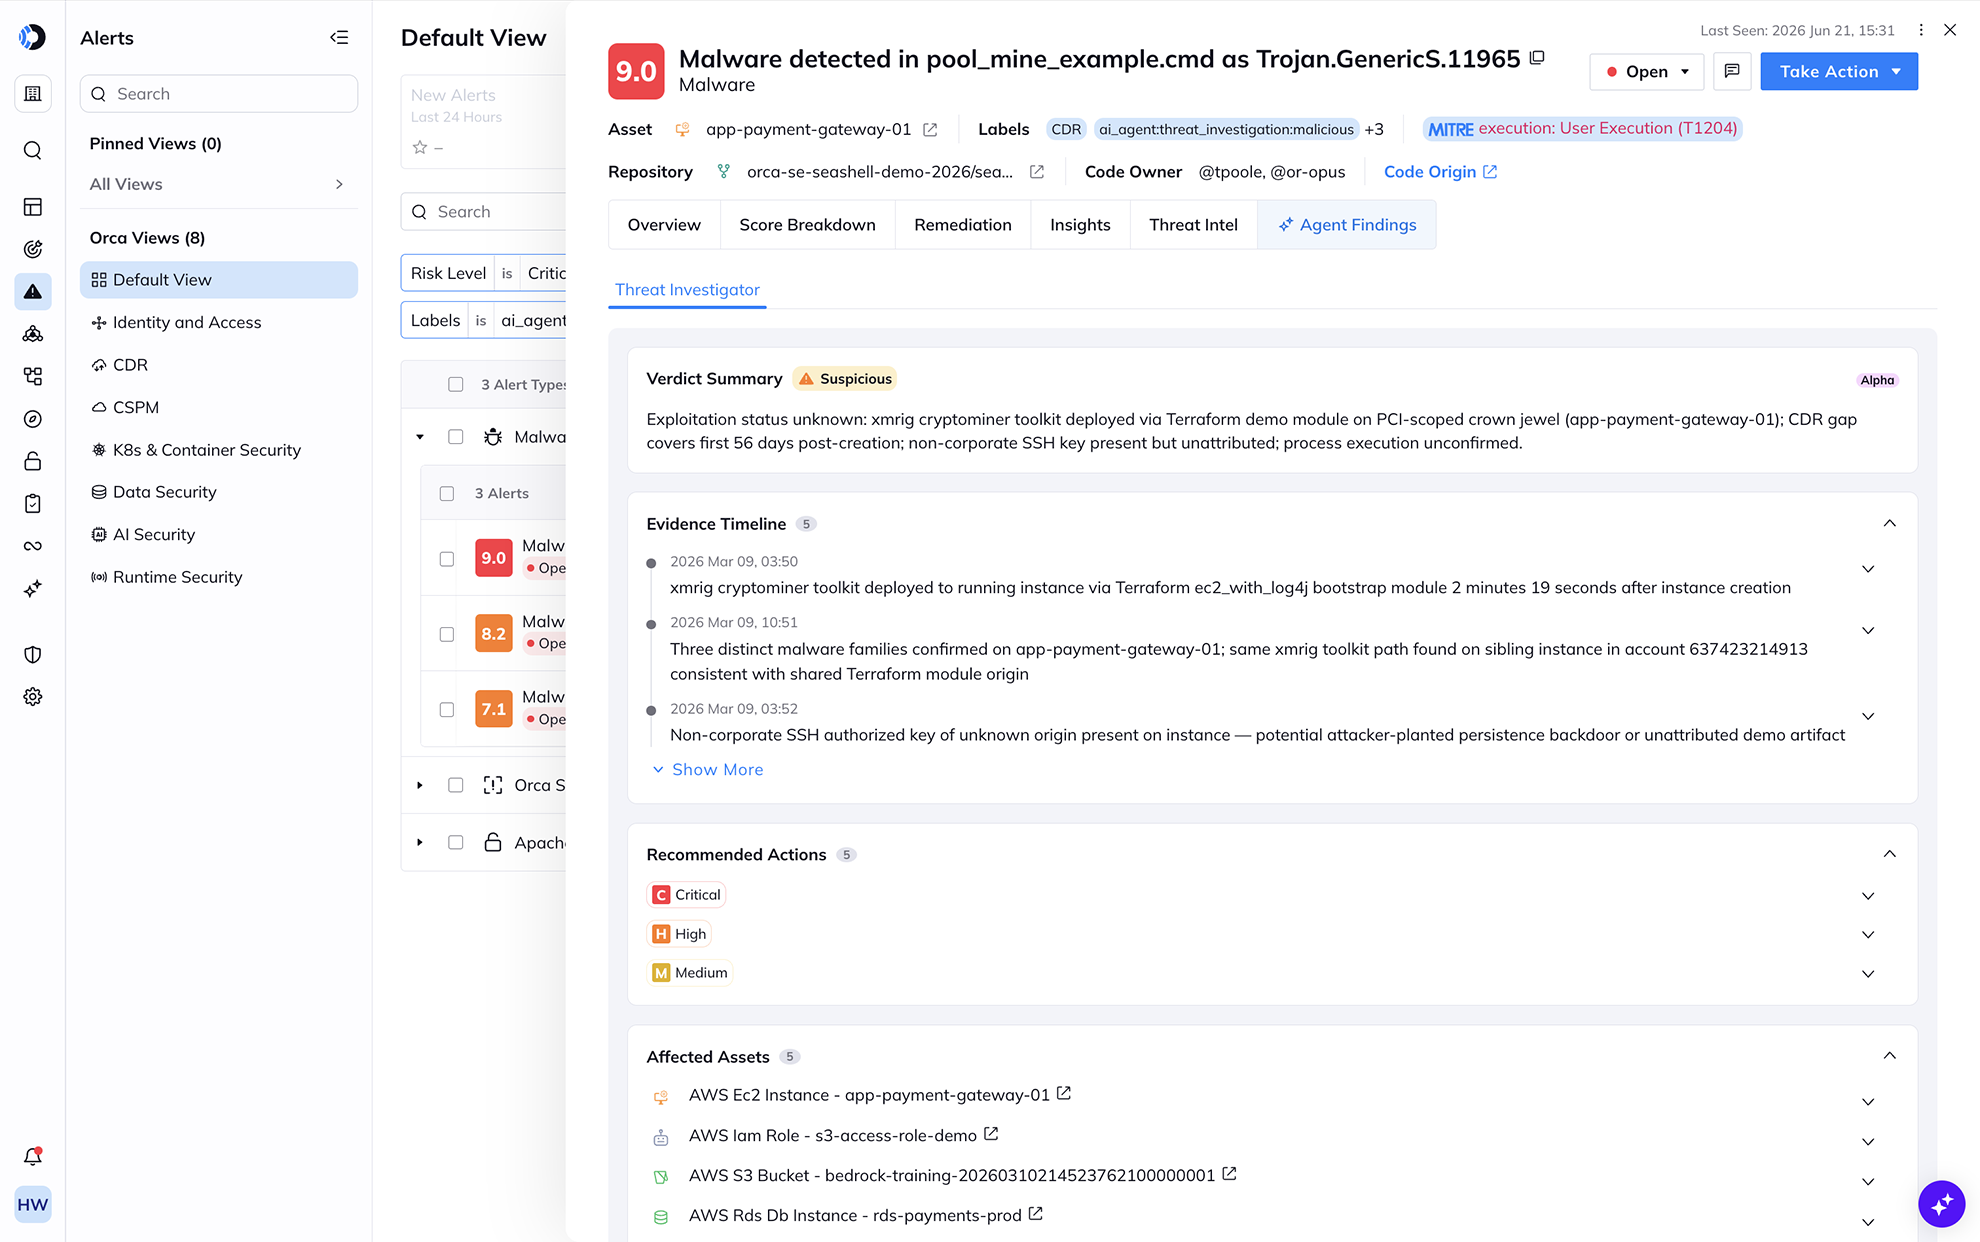
Des conclusions agentiques auxquelles vous pouvez vraiment faire confiance
Chaque conclusion remonte aux faits connectés qui la justifient.
En basant Orca AI et les agents externes sur un Unified Data Model unique plutôt que sur des données éparpillées et contradictoires, les enquêtes et les remédiations reposent sur des bases solides. Le résultat est une automatisation qui propose la bonne correction car elle comprend la situation globale, et non une supposition plausible.
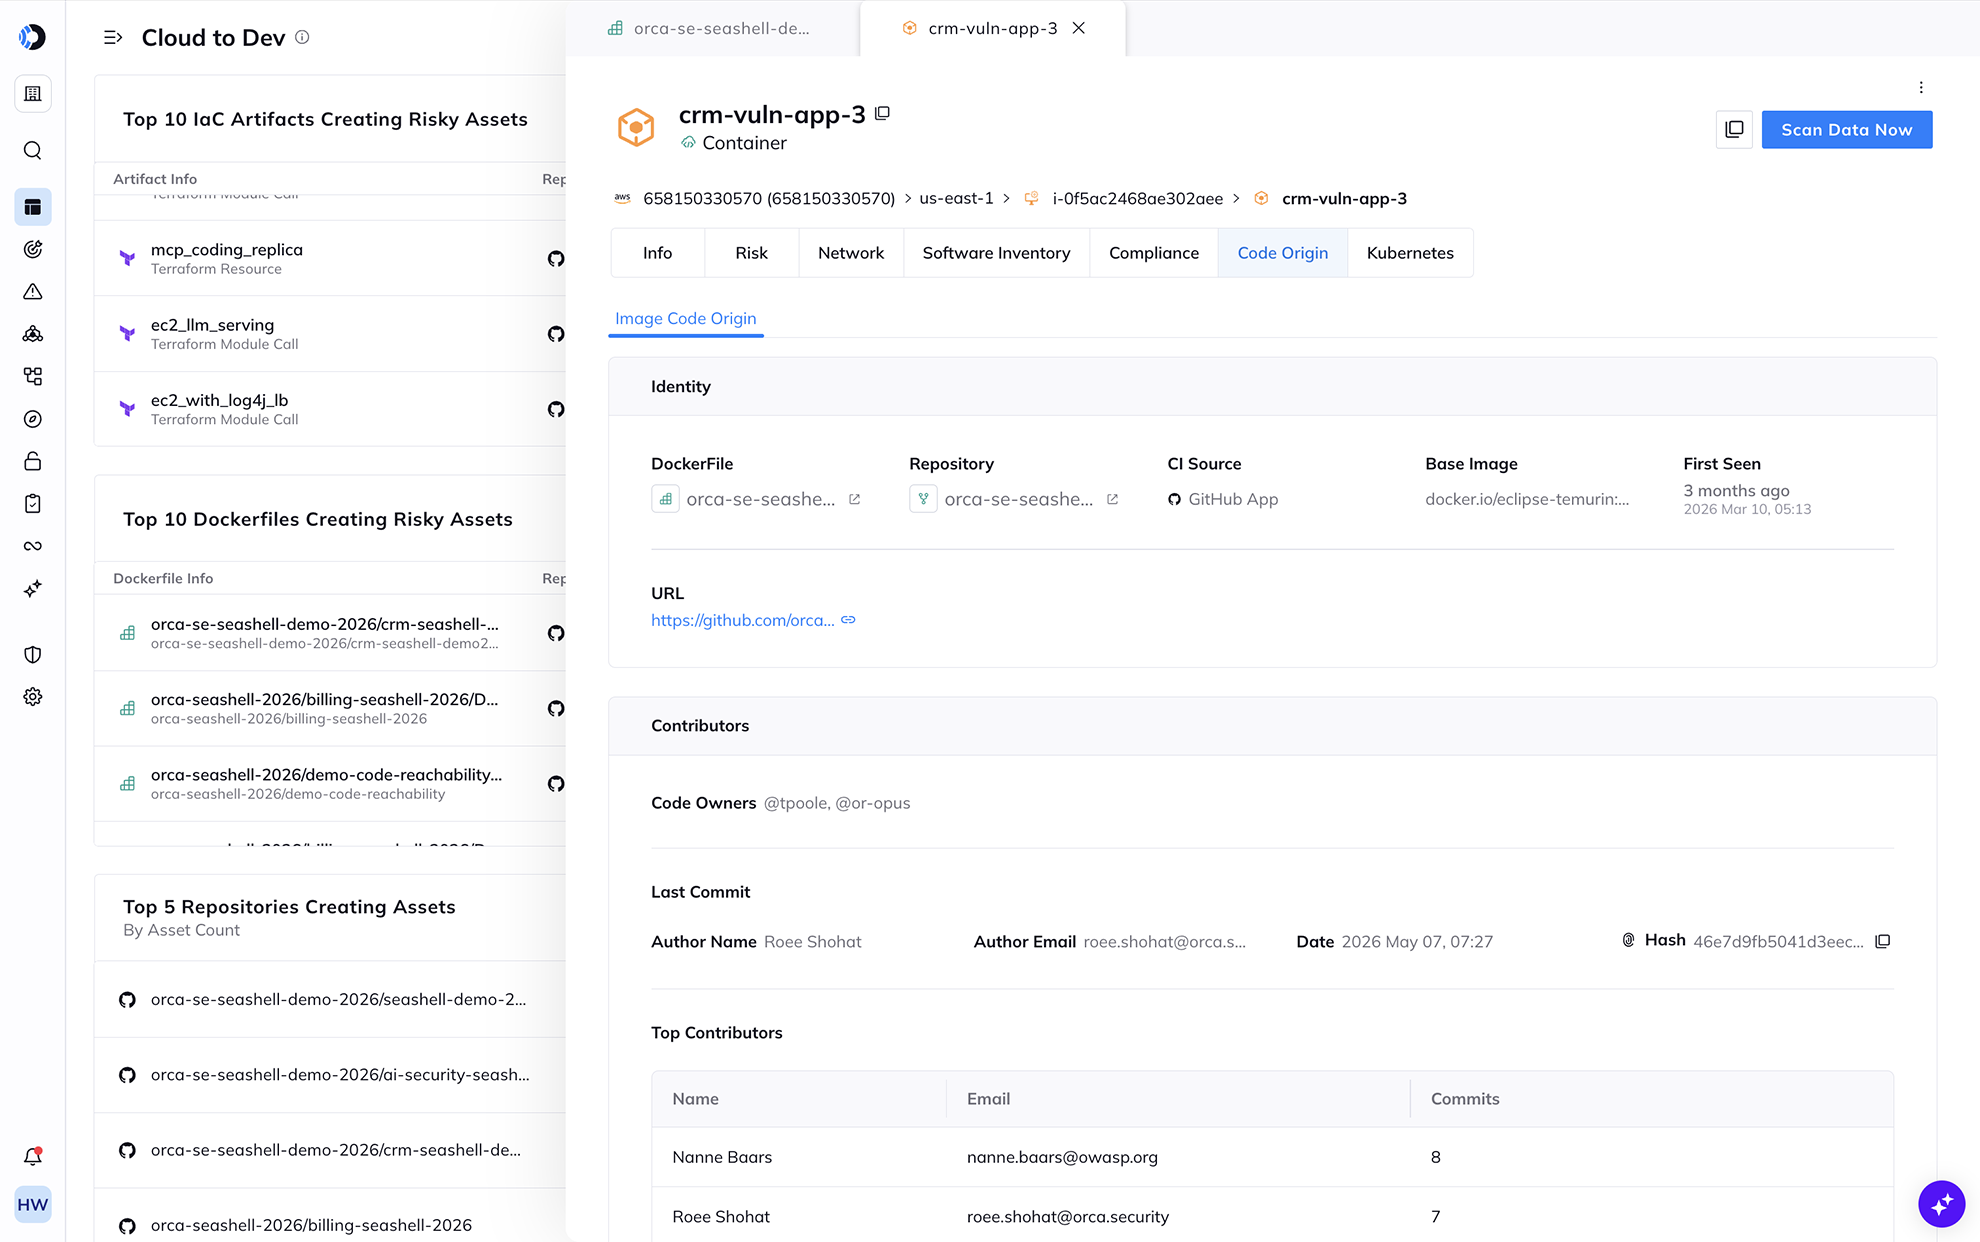
Du code au cloud et au runtime, dans une lignée connectée unique
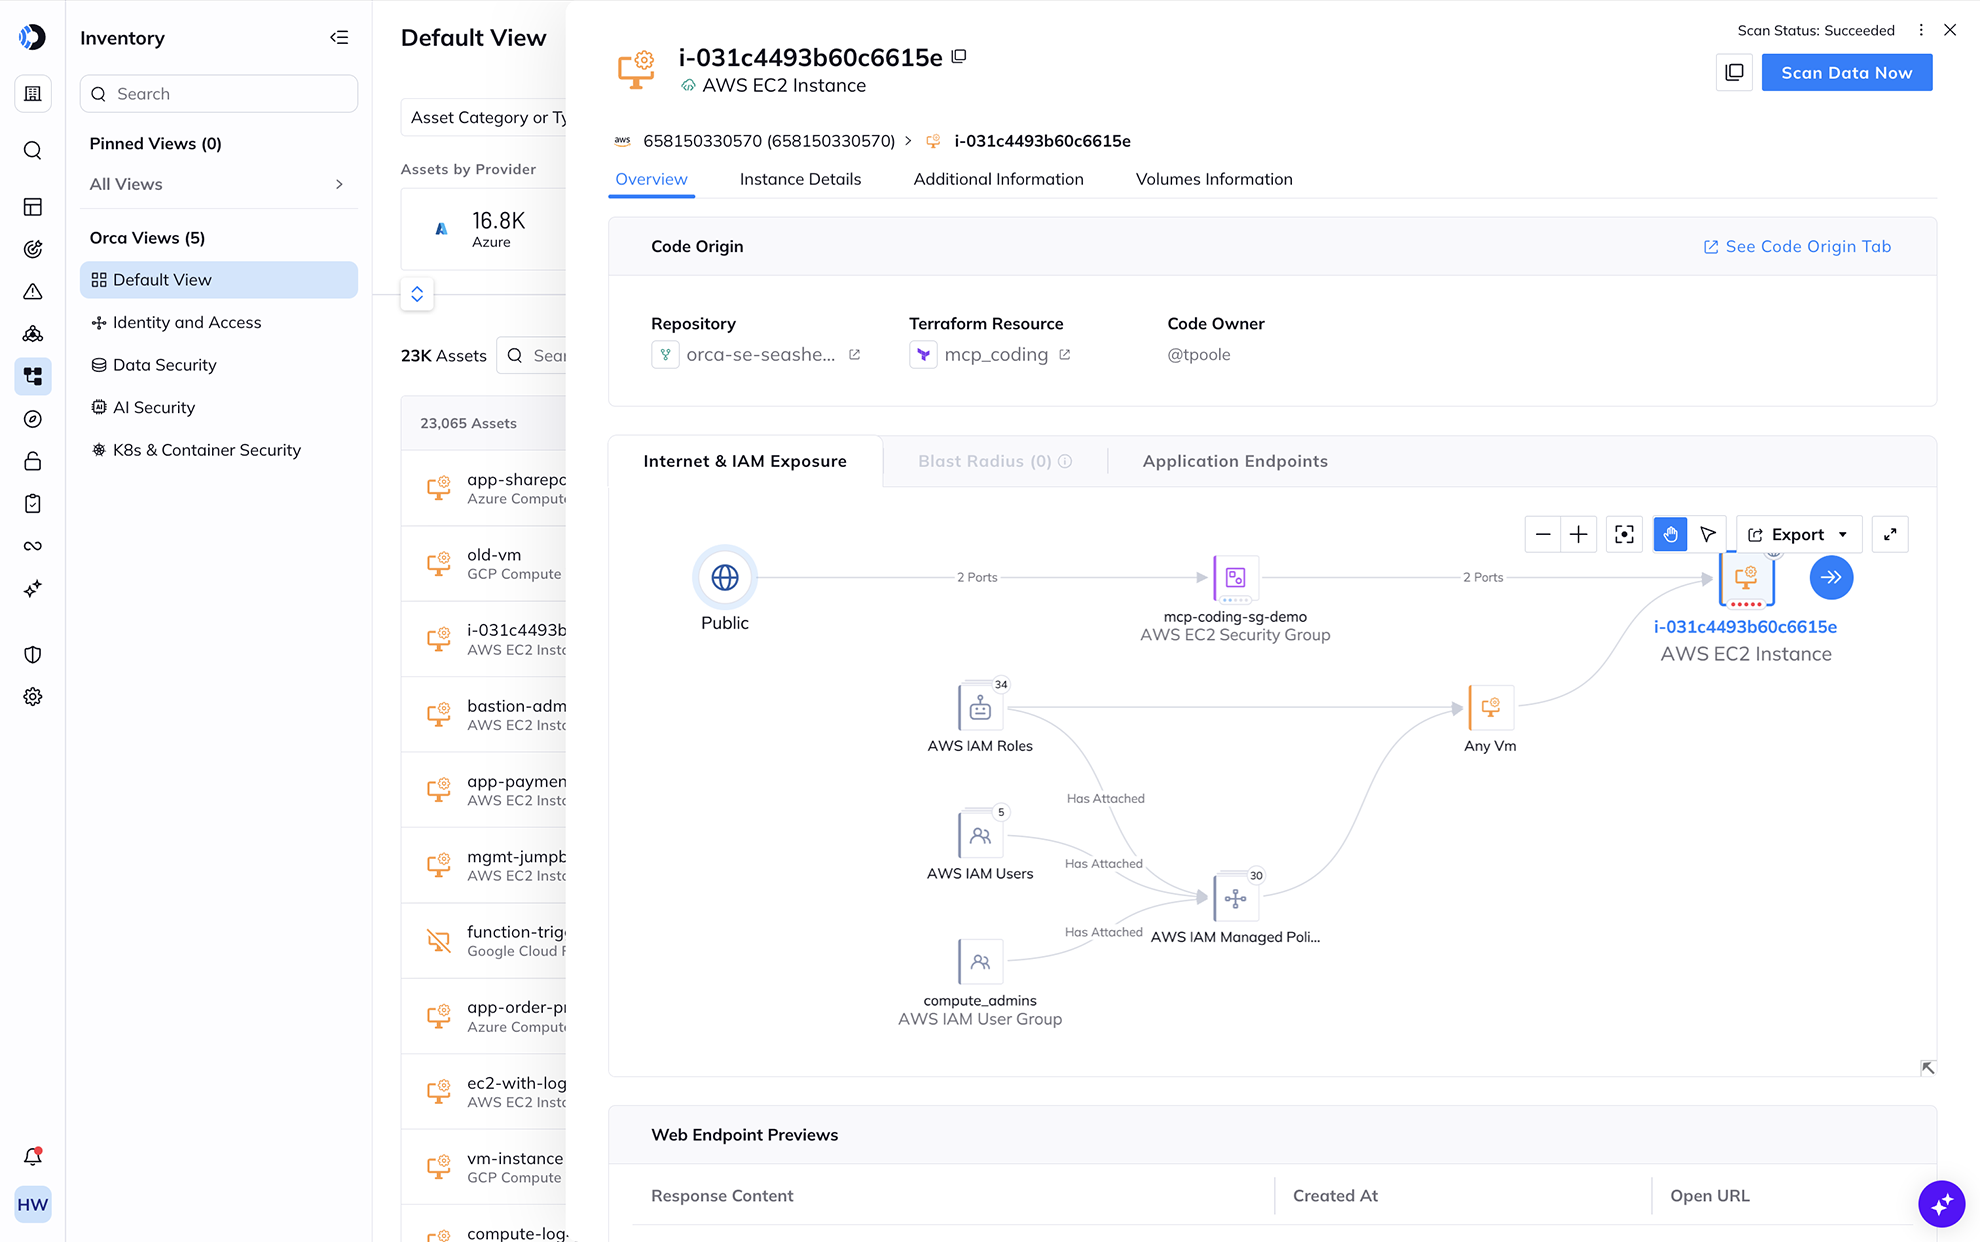
Remontez l'exposition au runtime jusqu'au commit de code qui en est à l'origine.
Lorsqu'une exposition au runtime apparaît, Orca connaît déjà le template IaC, le repository et le commit qui l'ont produit. Cette lignée fait le lien entre détection et prévention. Vous corrigez la cause racine dans le code au lieu de patcher la même erreur de configuration en production au sprint suivant.
Ressources associées


Guide du marché Gartner® 2025 pour CNAPP
Guide du marché Gartner® 2025 pour les plateformes de protection des applications cloud-native (CNAPP). Lisez le rapport pour découvrir pourquoi Gartner recommande que…
La plateforme de sécurité cloud Orca offre un ROI de 198 %
Rapport : La plateforme Orca Cloud Security offre un ROI de 198 %. Dans cette analyse actualisée du retour sur investissement (ROI) 2026, les analystes de TAG ont évalué…
Questions fréquentes
Contrairement aux solutions qui se contentent de signaler la gravité de chaque problème de sécurité isolé, l'approche multidimensionnelle d'Orca hiérarchise les risques sur la base d'une évaluation consolidée de plusieurs facteurs :
- Gravité : De quel type de menace s'agit-il ? Quel est le score CVSS et EPSS ?
- Exploitabilité : Est-il facile pour quelqu'un d'exploiter ce risque ?
- Accessibilité : L'actif est-il exposé au public ? Existe-t-il un risque de mouvement latéral ?
- Impact métier : L'actif est-il critique pour l'entreprise ? Contient-il des PII ou est-il adjacent à des actifs qui en contiennent ?
Les avantages incluent :
- Détection des risques améliorée : En identifiant quand des problèmes de faible priorité apparemment sans lien peuvent se combiner pour créer des chemins d'attaque dangereux, les organisations peuvent éviter de passer à côté de risques critiques.
- Réduction de la fatigue liée aux alertes : En réduisant des centaines d'alertes à quelques chemins d'attaque prioritaires, les équipes de sécurité se sentent moins submergées et ne risquent pas de se désensibiliser.
- Priorité aux « crown jewels » : En se concentrant sur les actifs les plus critiques de l'entreprise, les équipes de sécurité peuvent prioriser les menaces susceptibles d'entraîner des violations graves, au lieu de traiter toutes les menaces avec la même importance.
- Efficacité accrue : Au lieu de perdre du temps à trier des alertes de faible priorité, les équipes peuvent se concentrer sur des activités à plus forte valeur ajoutée afin d'améliorer davantage la posture de sécurité cloud de l'organisation.
- Remédier de manière plus stratégique : Au lieu de tenter de corriger toutes les alertes du chemin d'attaque, les équipes peuvent désormais commencer par corriger celles qui rompent la chaîne pour endiguer rapidement le danger le plus immédiat.
Le CNAPP combine en réalité les capacités de CSPM (détection des mauvaises configurations et de la conformité), de CWPP (détection des vulnérabilités, des logiciels malveillants et des secrets exposés dans les workloads basés sur le cloud à travers les machines virtuelles (VM), les conteneurs et les fonctions serverless), de CIEM (gestion des droits d'accès et des permissions pour vos ressources cloud), du Data Security Posture Management (DSPM), de la sécurité des conteneurs et de Kubernetes, de la sécurité des API, et plus encore.
La plateforme Orca Cloud Security a été conçue dès le départ comme une plateforme cloud native véritablement unifiée : une plateforme unique qui offre une couverture à 100 %, détecte les risques à chaque couche de votre parc cloud et offre une vision d'ensemble pour identifier efficacement les risques les plus critiques sur lesquels les équipes de sécurité doivent se concentrer.
Comme Orca est agentless-first, la plateforme se déploie en quelques minutes sans interruption de service et sans impact sur les performances des workloads ou les workflows DevOps—tout en maintenant une visibilité totale à mesure que votre parc cloud évolue. En plus des conteneurs, du serverless et de l'infrastructure cloud, Orca détecte et surveille les workloads inactifs, en pause et arrêtés, les systèmes orphelins et les appareils qui ne peuvent pas supporter d'agents.
Une bonne analogie pour SideScanning est l'IRM médicale. Au lieu d'utiliser des aiguilles et des scalpels pour une chirurgie exploratoire invasive, l'IRM diagnostique les problèmes de santé par un balayage non invasif pour obtenir une image détaillée de tous les organes et tissus. Le patient n'est jamais physiquement touché par le médecin pendant la procédure.
SideScanning fonctionne de manière similaire en visualisant tous les actifs cloud et leur connectivité pour construire un modèle complet de votre environnement cloud. Il utilise ensuite ce modèle pour déterminer le risque dans son contexte, sans affecter les actifs cloud ni leur fonctionnalité de quelque manière que ce soit.
Orca SideScanning ne s'exécute pas sur vos workloads, ce qui lui permet d'examiner 100 % de votre environnement cloud sans impacter leurs performances. Et comme le processus SideScanning n'utilise pas d'agents nécessitant une installation, il peut être déployé à tout moment et n'impactera pas vos équipes IT ou DevOps.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.