

Tout le monde est un builder.
AI AppGen Security leur permet de continuer à bâtir.
Les générateurs d'applications IA permettent à n'importe qui dans votre organisation de mettre en production une nouvelle application en quelques heures. Votre stack de sécurité n'est pas conçue pour cela.
Le défi
Le Shadow IT se résumait autrefois à un abonnement SaaS. C'est désormais une application active construite en dehors des pipelines traditionnels.
Les équipes qui bâtissent avec des générateurs d'applications IA n'ouvrent pas de ticket et n'impliquent pas la sécurité. Vous ignorez l'existence de ces applications à moins que quelqu'un ne vous le dise. C'est la nouvelle génération du shadow IA et elle est présente dans chaque département de votre entreprise.
Les citizen developers créent des applications avec un défi métier à l'esprit, pas la sécurité.
Les applications générées par IA avec des URL publiques et un accès aux données critiques mettent les données en péril.
Les outils de sécurité existants ne voient que des fragments de ces applications générées par IA.
Perspective du PDG
Un message de Gil Geron, cofondateur et PDG
Le nombre de builders dans votre organisation vient d'augmenter d'un ordre de grandeur
Il y a deux ans, « développeur » désignait un effectif réel. Le travail de chaque développeur passait par des pipelines contrôlés par votre entreprise. Ce modèle fonctionnait parce que bâtir était difficile.
Bâtir n'est plus difficile. N'importe qui dans l'organisation, alias les « citizen developers », peut déployer une application en un après-midi sur une infrastructure louée, sans jamais toucher à un environnement que vous surveillez.
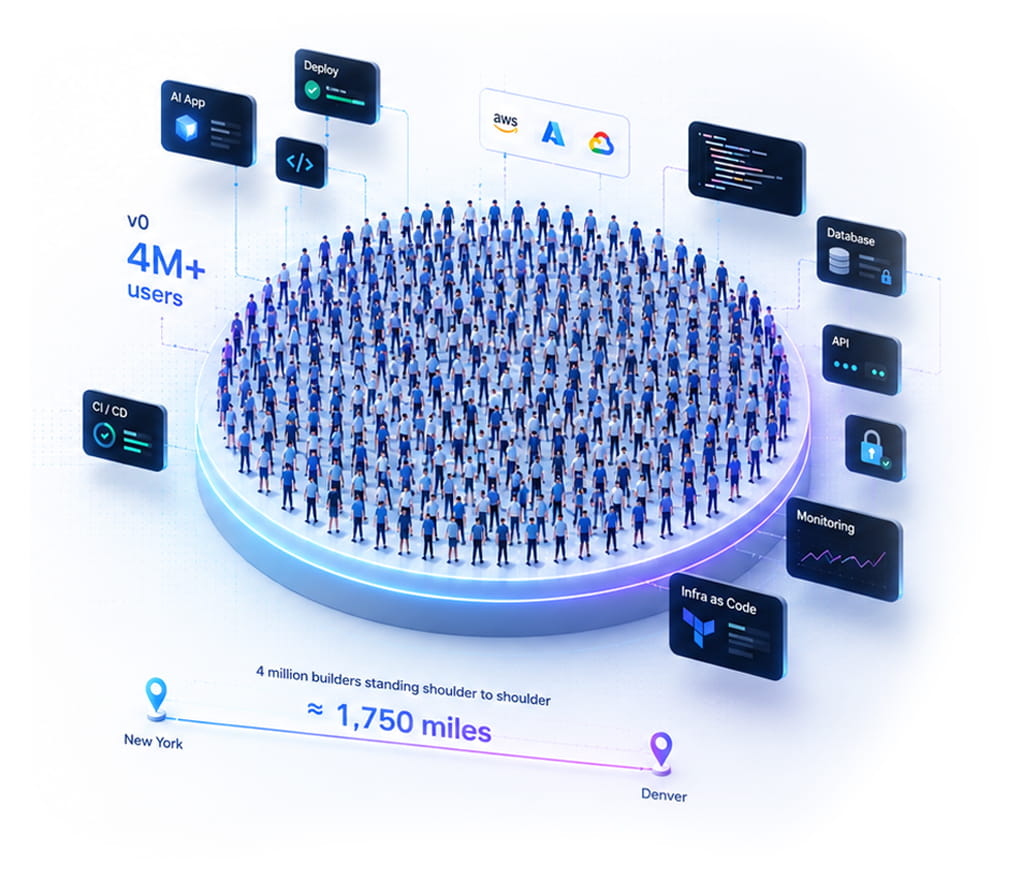
v0 de Vercel a franchi la barre des 4 millions d'utilisateurs début 2026. S'ils se tenaient côte à côte, ils formeraient une ligne de New York à Denver, s'étendant sur environ 1 750 miles.
La plateforme Orca sécurise les deux cohortes de bâtisseurs : les développeurs traditionnels sur le code, le cloud et l'IA, et les citizen developers avec AI AppGen Security.
Les applications générées par IA résident sur une infrastructure louée
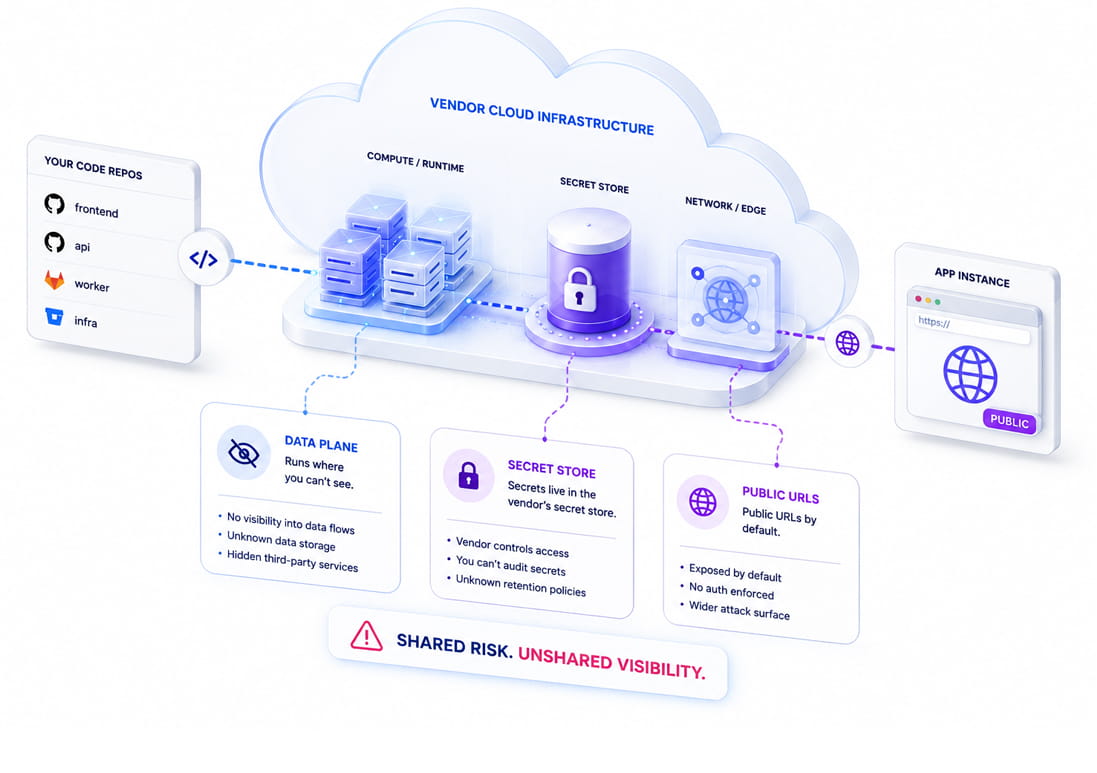
Lorsque votre équipe publie une application sur une plateforme AI AppGen, l'application s'exécute dans l'infrastructure cloud du vendeur, mais les dépôts de code sont les vôtres. Vous devriez vous poser des questions, car cela crée un risque partagé avec une visibilité non partagée.
- Le plan de données s'exécute là où vous ne pouvez pas voir.
- Les secrets résident dans le magasin de secrets du vendeur.
- Les applications sont livrées avec des URL publiques par défaut, contournant toute authentification ou autorisation appropriée.
Le nombre de plateformes que votre équipe doit désormais surveiller a explosé, passant de 5 fournisseurs de services cloud à plus de 50 fournisseurs soutenant l'infrastructure et l'écosystème AI AppGen.
La surface d'attaque s'étend au-delà de votre stack de sécurité actuelle
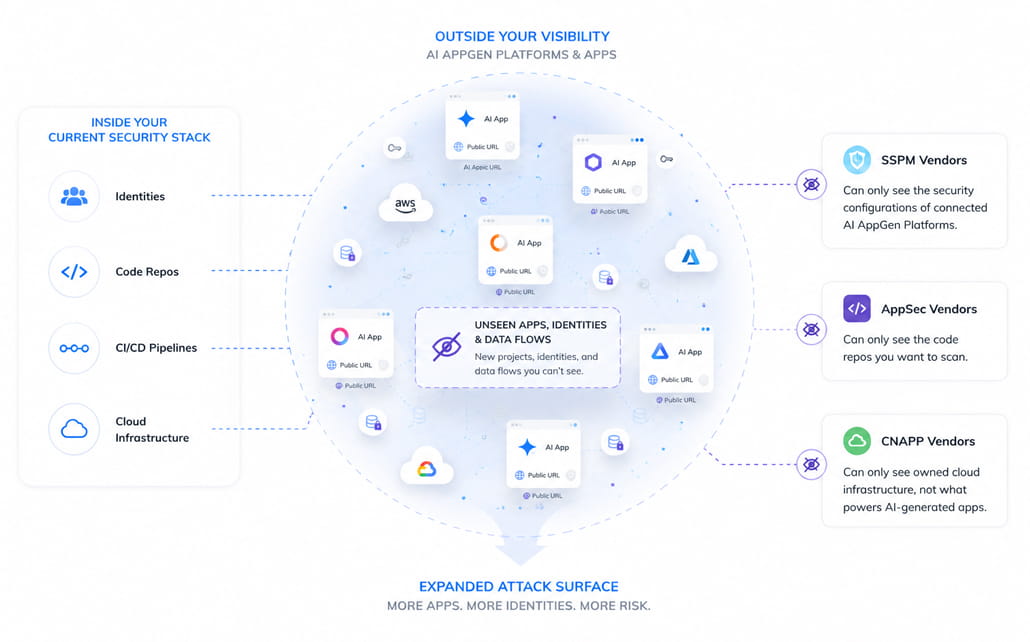
Chaque nouveau bâtisseur représente une nouvelle identité, un nouveau projet et un nouveau flux de données en dehors de vos pipelines.
- Les fournisseurs de SSPM ne voient que les configurations de sécurité des plateformes AI AppGen connectées.
- Les fournisseurs d' AppSec ne voient que les dépôts de code que vous souhaitez scanner.
- Les fournisseurs de CNAPP ne peuvent voir que l'infrastructure cloud possédée, pas ce qui propulse les applications générées par IA..
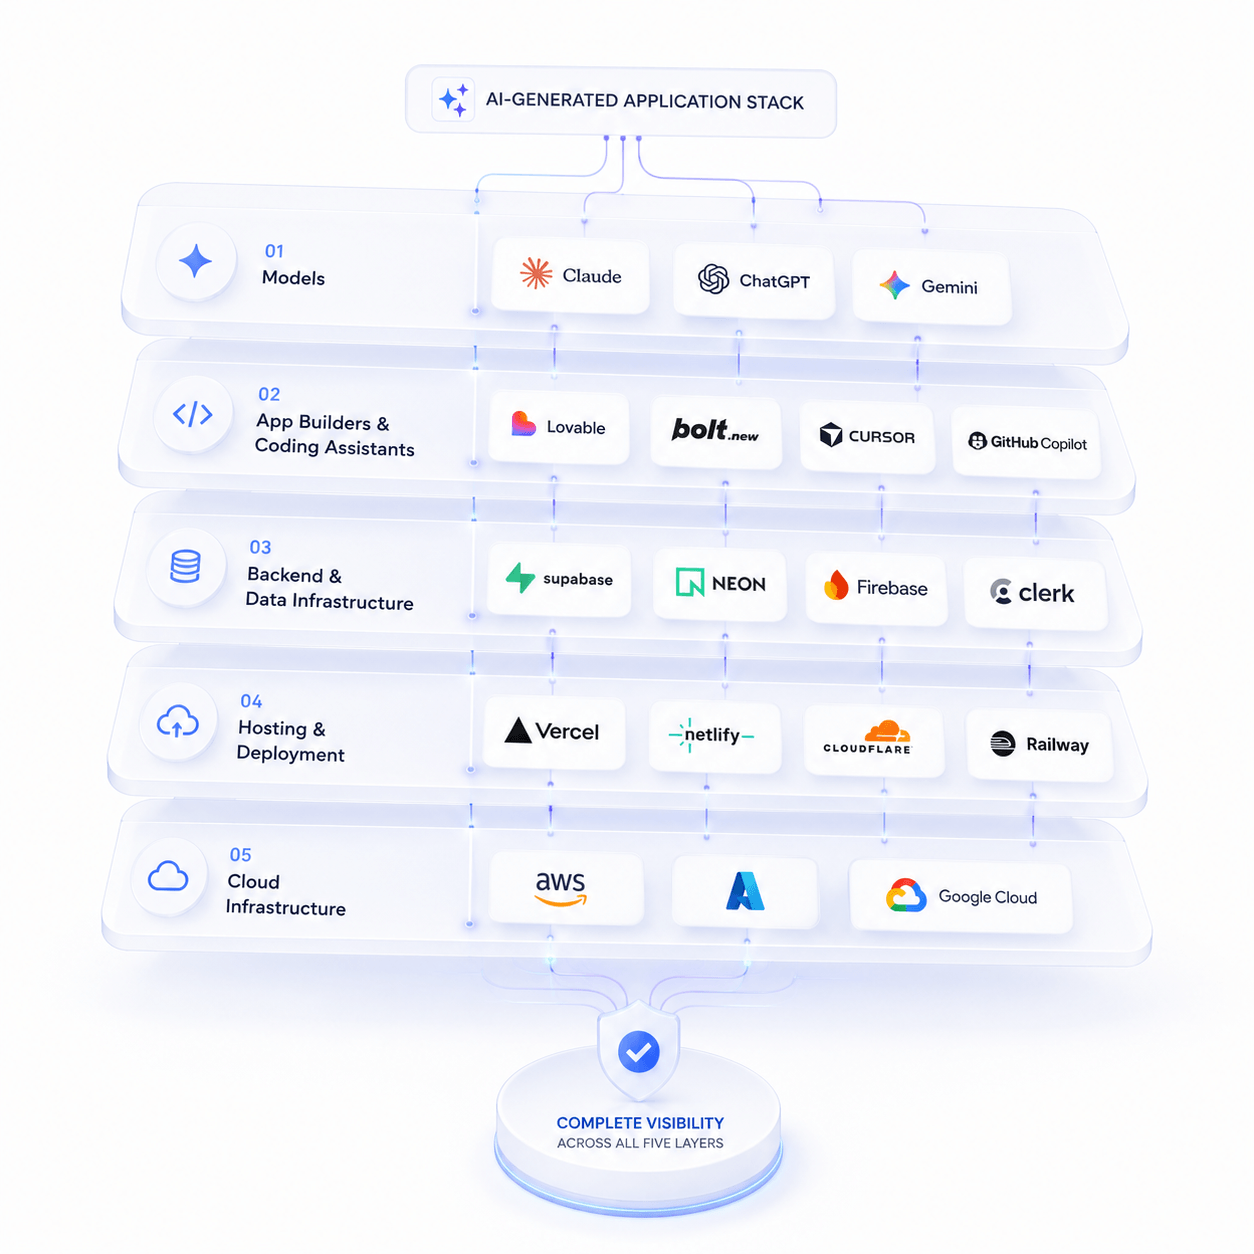
Sécuriser les applications générées par IA signifie sécuriser les cinq couches
Pour offrir une visibilité complète, les plateformes de sécurité AI AppGen couvrent 5 domaines clés des applications générées par IA :
- Modèles de fondation
- Générateurs d'applications IA et assistants de codage
- Infrastructure backend et de données
- Outils d'hébergement et de déploiement
- Infrastructure cloud
Ressources associées


Orca Security étend sa plateforme à la nouvelle génération de builders IA
En amont de Black Hat USA 2026, Orca dévoile AI AppGen Security et AI Code Security Auditor, offrant aux équipes de sécurité un…
La sécurité adaptée à votre façon de travailler : Orca s'intègre à l'API de conformité de Claude
Quiconque peut prompter Claude est désormais un bâtisseur. Les ingénieurs écrivent du code avec. Les analystes rédigent des recherches avec…
Rapport 2026 sur l'état de la sécurité de l'IA
Recherche approfondie : Rapport 2026 sur l'état de la sécurité de l'IA | Résultats de sécurité IA de plus de 1 200 organisations en production | Obtenir le rapport | Adoption de l'IA…
Questions fréquentes
AI AppGen Security est une gestion de la posture pour les applications construites sur des plateformes de génération d'applications IA comme Replit, Lovable, Vercel et Bolt. Ces outils permettent à n'importe qui dans une organisation de décrire une application et de la déployer en direct en quelques minutes, souvent sans authentification, contrôles d'accès ou implication de l'IT et de la sécurité. AI AppGen Security découvre ces applications en continu, identifie les mauvaises configurations présentes par défaut et relie chaque découverte à l'environnement cloud environnant pour que les équipes de sécurité sachent ce qui est réellement exposé.
CNAPP, AppSec et les outils SSPM supposent tous que vous connaissez déjà l'existence d'une application ou d'une plateforme avant de pouvoir la sécuriser : la CNAPP couvre les comptes cloud provisionnés par votre équipe, l'AppSec scanne les dépôts de code que vous lui indiquez, et le SSPM vérifie les configurations des plateformes connectées. AI AppGen Security part d'un postulat différent : la plupart des applications générées par IA ne sont jamais signalées à la sécurité. Elle découvre ces applications directement depuis l'environnement cloud, au lieu de dépendre d'une inscription volontaire ou du scan d'un dépôt connu.
Les générateurs d'applications IA optimisent le fonctionnement, pas la sécurité. Ils omettent souvent l'authentification, laissent les URL de production publiques par défaut et stockent des secrets en clair. Des recherches indépendantes ont révélé des vulnérabilités dans le code généré par l'IA à un taux environ 2,7 fois supérieur à celui du code écrit par des humains. Un scan largement cité a découvert des centaines de milliers d'applications créées par IA accessibles publiquement, dont des milliers exposaient des données d'entreprise sensibles. Comme ces applications contournent généralement les revues informatiques et de sécurité, personne ne gère leur cycle de vie sécuritaire.
Orca étend la même agentless discovery utilisée pour détecter le shadow AI dans tout l'environnement cloud aux plateformes AI AppGen, afin d'identifier les applications créées avec ces outils. Orca évalue le risque dans le contexte global de votre environnement cloud : exposition Internet, accès aux données sensibles et connexions aux identités et aux chemins d'attaque. Cette combinaison distingue notre couverture axée sur la découverte des outils qui n'évaluent une application que si elle leur est déjà signalée.
La sécurité AI AppGen est une fonctionnalité intégrée à AI Security d'Orca, et non un outil autonome. Les équipes de sécurité utilisant déjà Orca pour détecter le shadow AI, les modèles et les données dans le cloud bénéficient de la couverture des applications générées par IA via la même plateforme. Les résultats sont prioritisés dans le même modèle de risque unifié que le reste de leur environnement cloud. Cela signifie qu'il n'y a aucune nouvelle console à gérer ni d'outil ponctuel supplémentaire à ajouter à une pile de sécurité IA déjà complexe.
Soyez informé des nouvelles fonctionnalités de sécurité AI AppGen
Les générateurs d'applications IA font de chacun un builder. Restez informés : Orca assure la gouvernance, les contrôles et la sécurité de cette surface d'attaque émergente.