

Codez en toute sécurité
Priorisez les corrections de code selon leur accessibilité et leur exploitabilité.
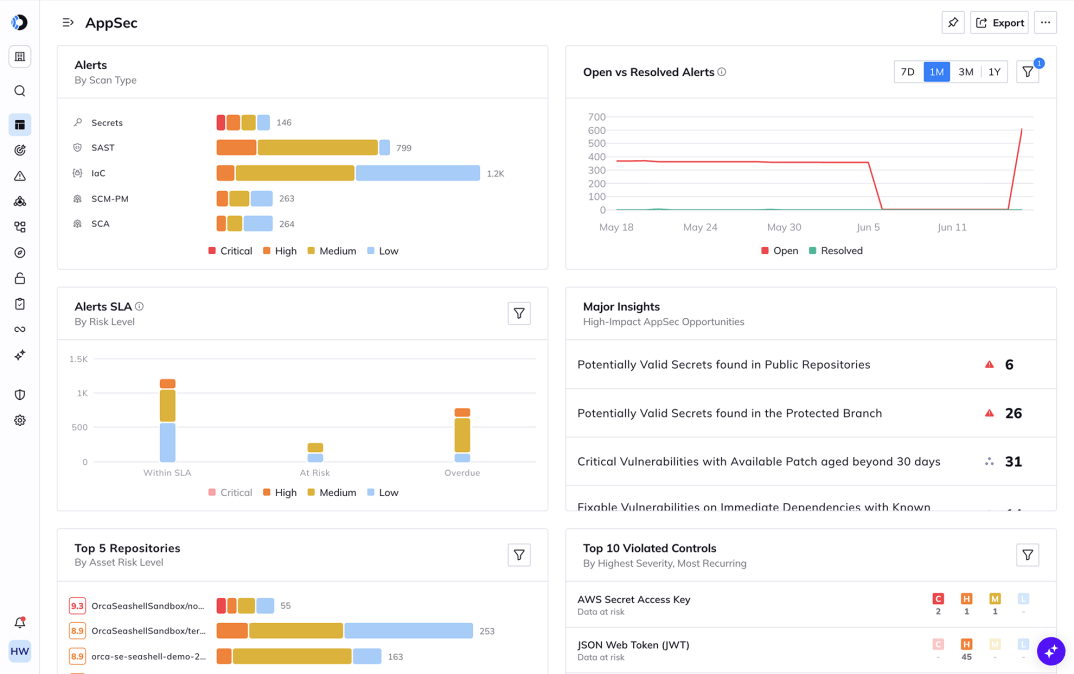
Scannez votre code, vos dépendances, l'IaC, vos images et vos secrets de manière agentless, puis priorisez automatiquement chaque résultat selon son accessibilité et son exposition dans votre cloud actif. Vos développeurs corrigent le petit groupe de failles réellement exploitables au lieu de courir après des milliers de CVE théoriques.
Le défi
Vos outils trouvent des milliers de vulnérabilités. Ils sont incapables de vous dire lesquelles sont réelles.
Les scanners SAST, SCA et de secrets produisent chacun des résultats de manière isolée, sans visibilité sur le cloud où ces applications s'exécutent réellement. Résultat : les développeurs sont constamment interrompus et on leur demande de corriger les mauvaises priorités, ce qui crée des frictions et de l'inefficacité opérationnelle.
Surcharge de résultats : Les scanners autonomes classent par score CVSS, pas selon l'accessibilité en production. Tout semble critique et rien n'est corrigé en priorité.
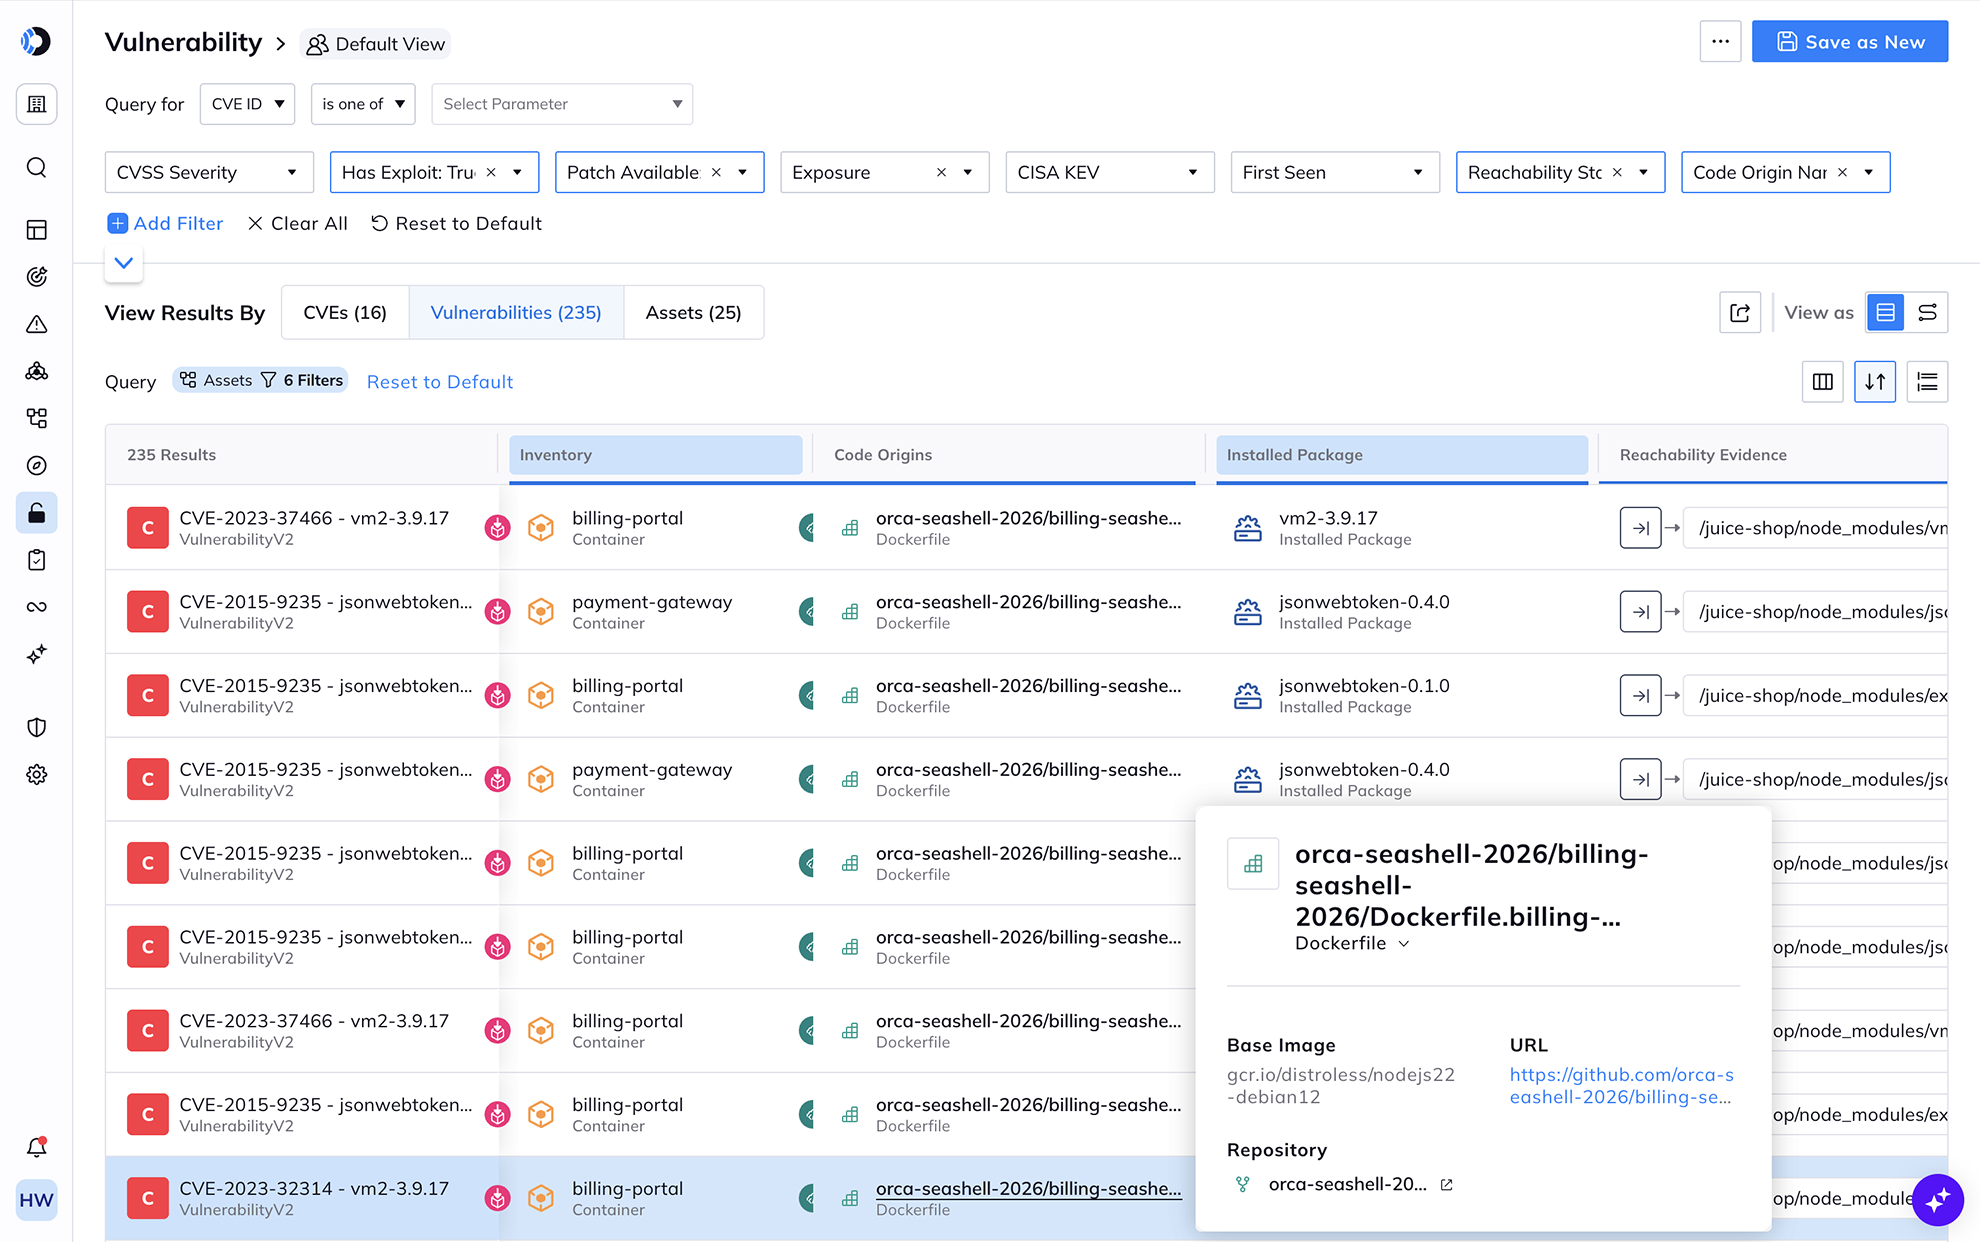
Mauvaise priorisation : Un paquet vulnérable dans un conteneur de dev isolé et un autre exposé sur Internet à deux sauts de votre base de données reçoivent le même score.
Outils déconnectés : Les résultats s'accumulent en dehors des outils de travail des développeurs ; les tickets sont ignorés et les risques sont mis en production.
« Ce qui a vraiment distingué Orca, c'est sa capacité de shift-left. Pouvoir consolider les ensembles d'outils crée de l'efficacité, non seulement en termes de coûts, mais aussi dans la manière de gérer tout cela. »
Tony Wilson
Directeur général, sécurité de l'information chez Latitude Financial
Valeur commerciale validée
outils hérités remplacés
Réduction du volume d'alertes
Économies opérationnelles annuelles
Retour sur investissement
Déploiement moyen
Corrigez ce qui est accessible aux attaquants, pas chaque CVE.
Une vulnérabilité de score 9.8 dans un conteneur de dev isolé n'est pas ce pour quoi votre équipe doit tout arrêter. Orca évalue chaque vulnérabilité de code selon le contexte cloud réel — accessibilité, exposition internet, permissions d'identité et proximité des données sensibles — et remonte à l'origine du code. Vos développeurs reçoivent une liste courte et classée de ce qui est réellement exploitable, au lieu de milliers de résultats triés par un score ignorant votre stack réelle.
Scannez tout ce que vos développeurs construisent.
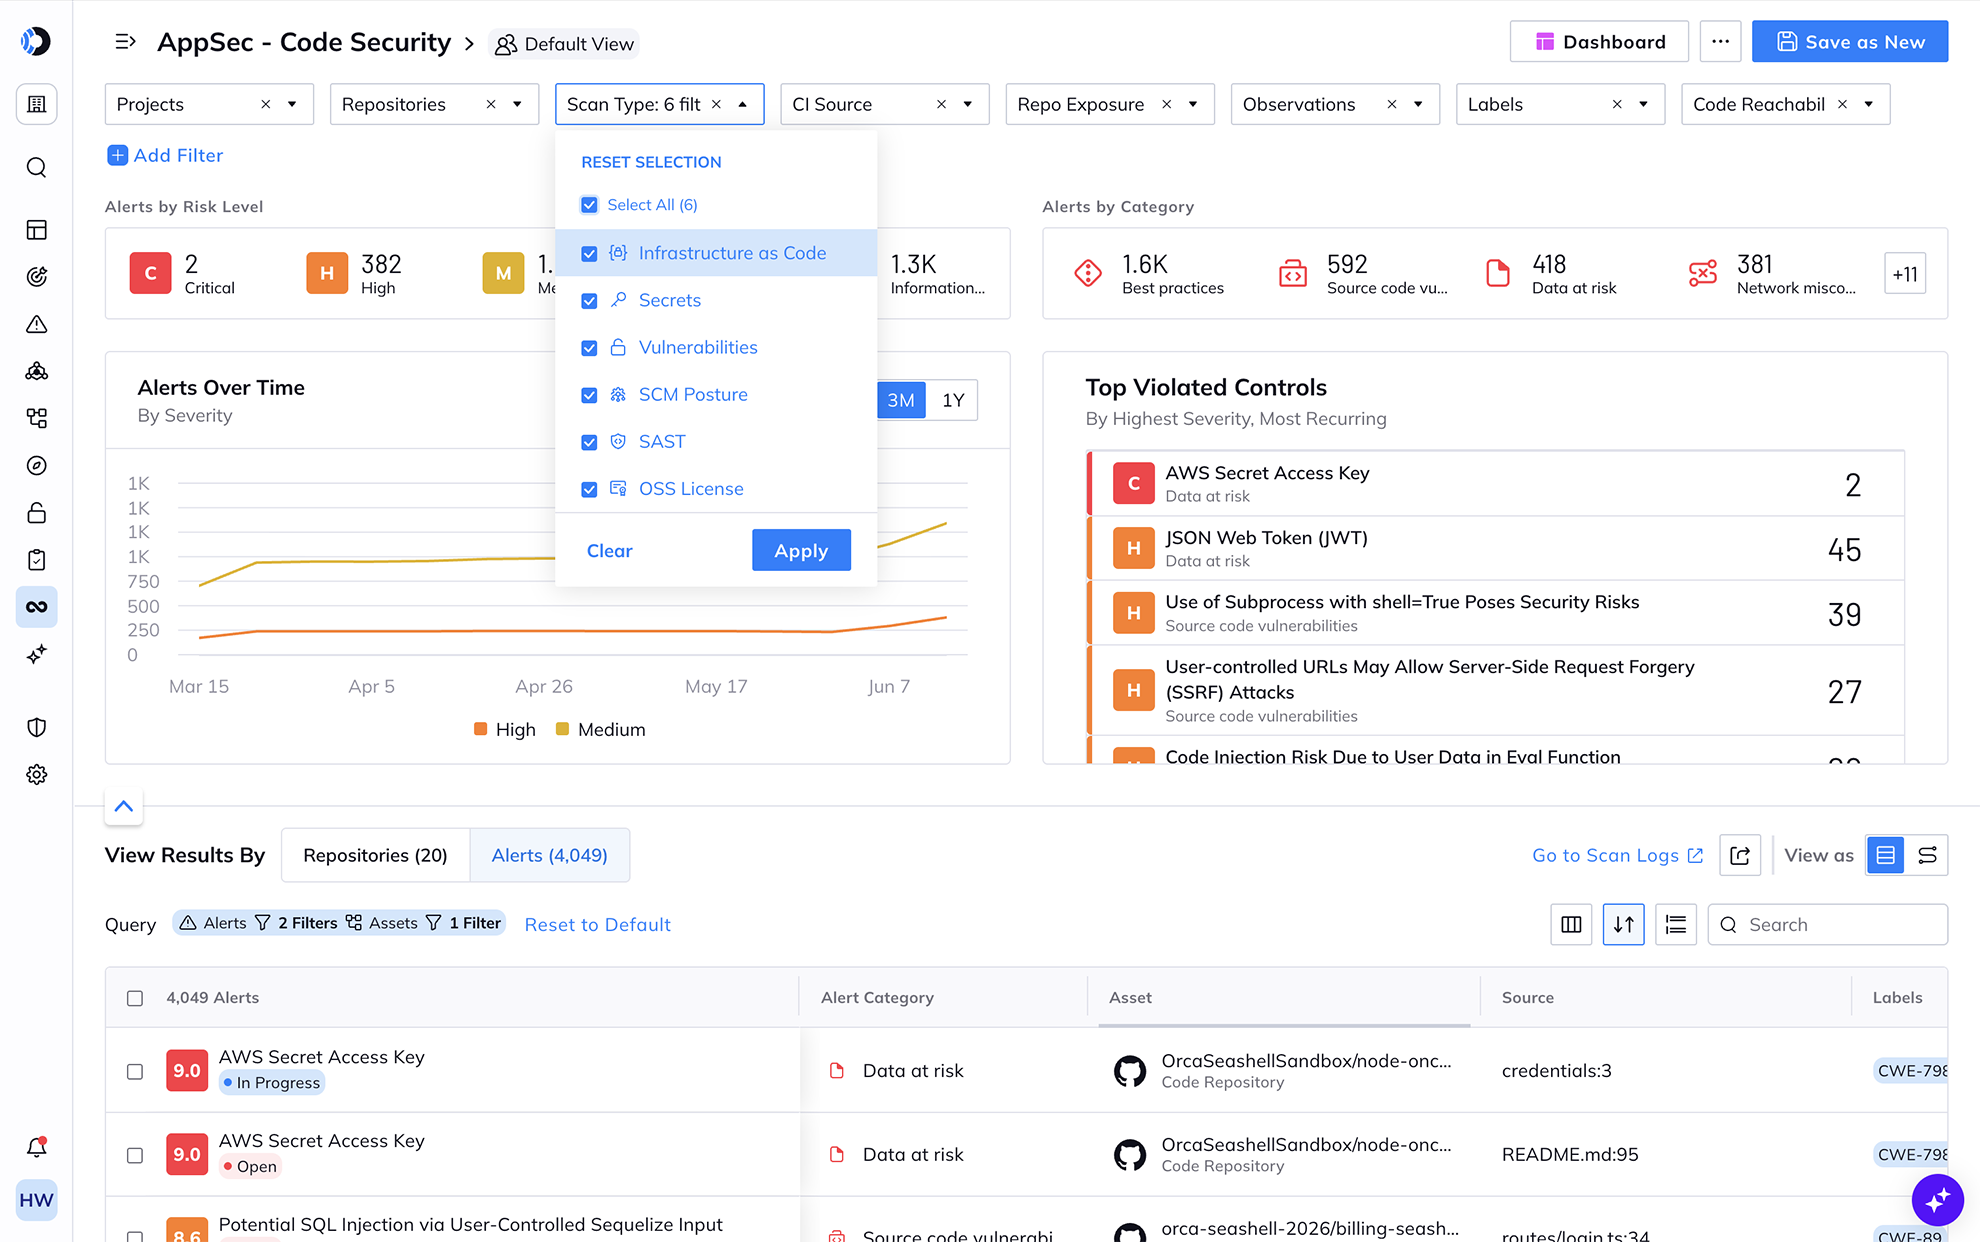
Arrêtez d'exécuter et de maintenir un scanner distinct pour chaque couche. Depuis une plateforme unique, Orca scanne le code source (SAST/SCA), les modèles d'infrastructure-as-code (IaC), les images de conteneurs, les secrets exposés et les logiciels malveillants intégrés. Moins d'outils à gérer, moins de consoles à vérifier, un seul modèle de risque au lieu de cinq déconnectés. Les clients consolident plus de 6 outils hérités sur Orca.
Propulsé par Orca
Le contexte du risque pour faire évoluer la sécurité du cloud en toute confiance
Comprenez ce qui est au cœur de la plateforme Orca pour que votre équipe puisse voir comment les résultats se connectent, lesquels créent une exposition réelle et où agir en priorité.

Analyse agentless sur chaque charge de travail.

Observabilité et protection du runtime.

Le moteur de raisonnement pour les agents d'IA, les workflows et les assistants.

Corrélation des risques pour guider l'action avec du contexte, pas seulement des points de données disparates.

Score dynamique et analyse du chemin d'attaque.
Sachez exactement ce que contient votre chaîne d'approvisionnement logicielle.
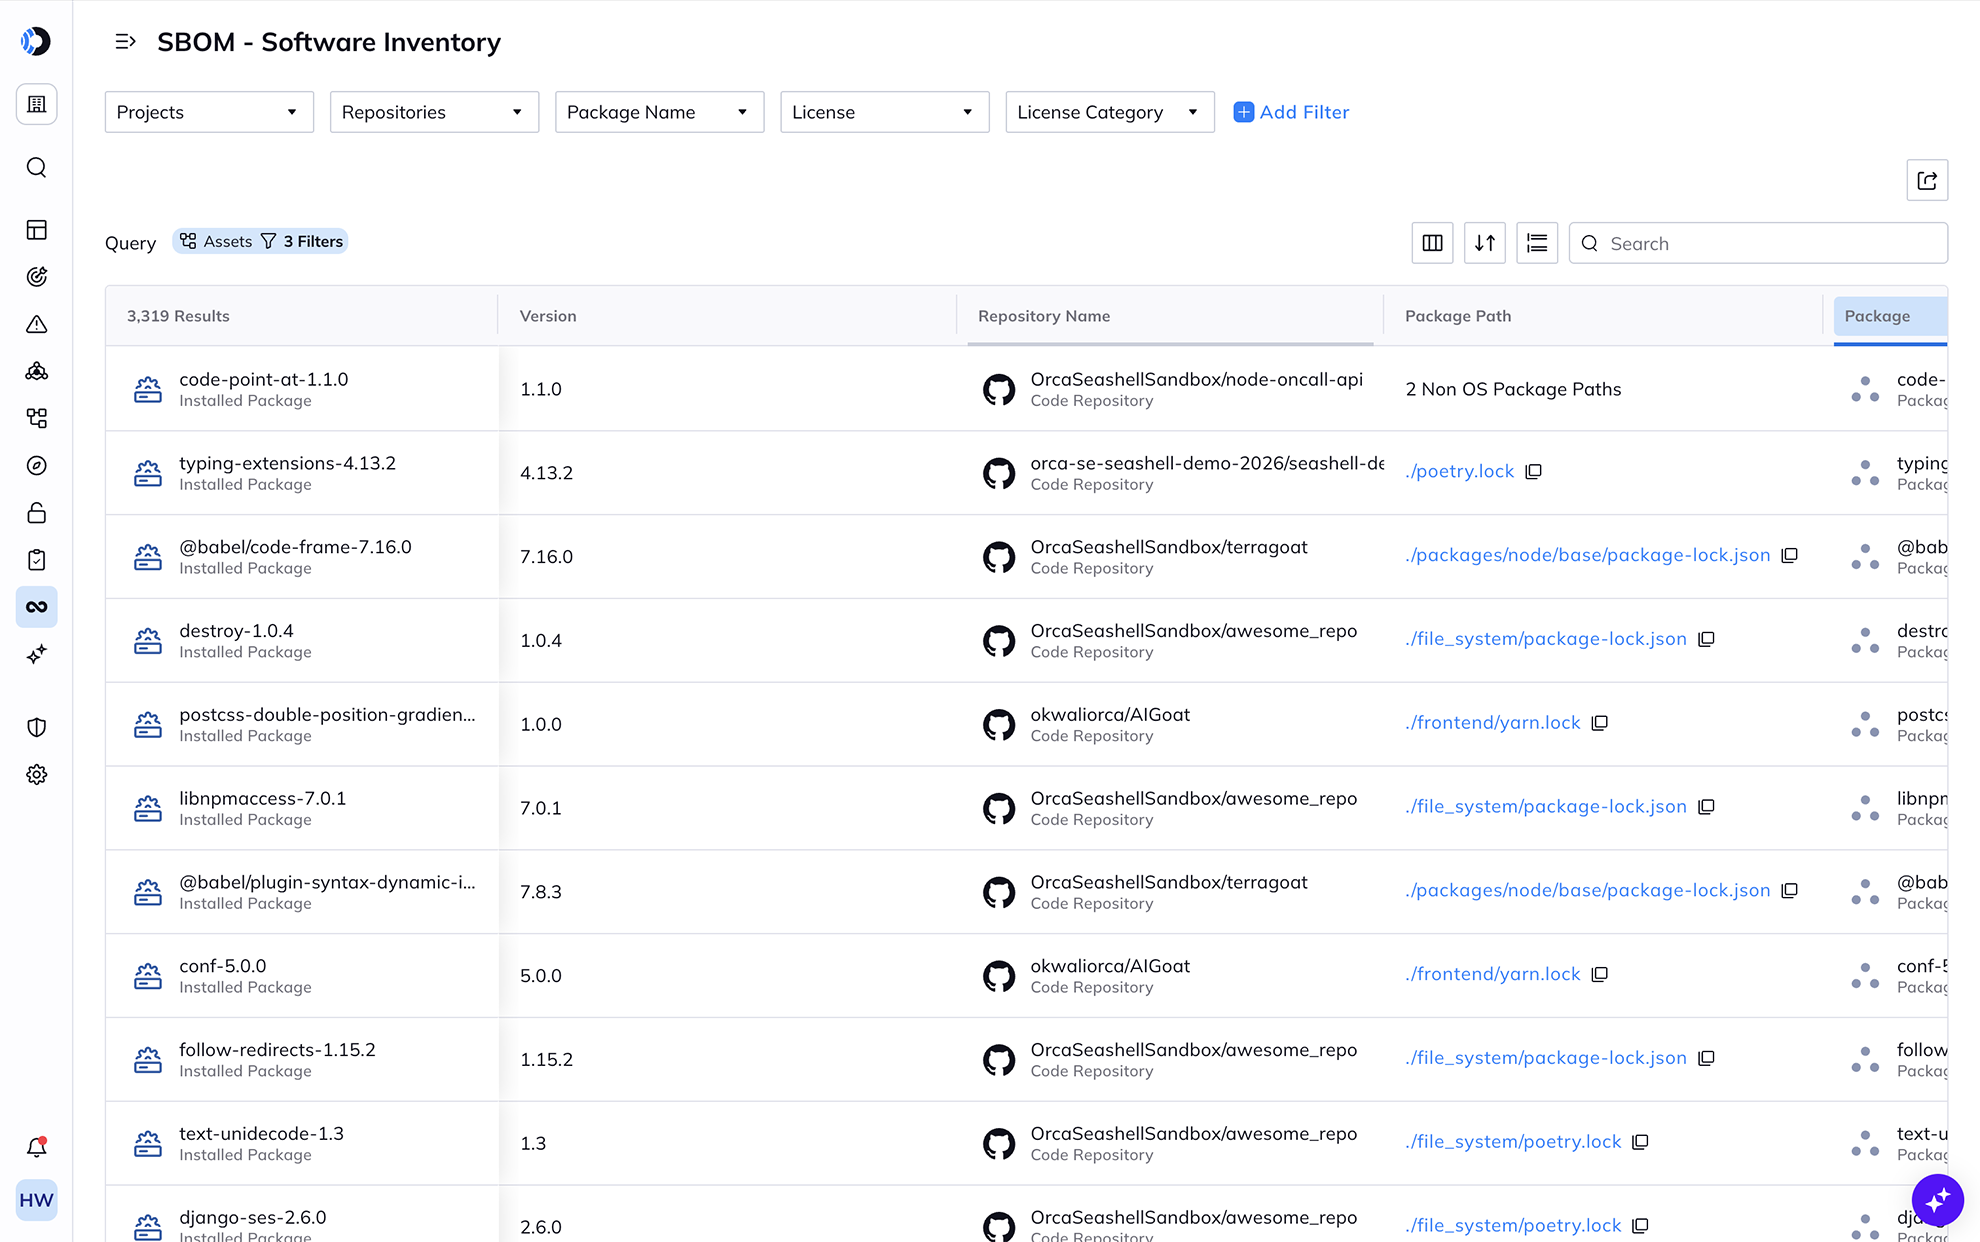
Vous ne pouvez pas sécuriser des dépendances ou des dépôts que vous ne voyez pas. Orca génère des SBOM, signale les paquets open-source vulnérables ou présentant des risques de licence avant leur mise en production, et détecte les dépôts mal configurés, les protections de branche faibles et les accès sur-permissionnés à la source. Les obligations de licence apparaissent tôt, pas lors d'un audit.

Corrigez à la vitesse des développeurs (ou plus vite) dans les outils que vous utilisez déjà.
La sécurité hors du flux de travail des développeurs est ignorée. Orca pousse les résultats et le contexte directement dans votre IDE, vos dépôts et vos outils de ticketing. Pour les incidents à fort impact, Orca prépare des corrections générées par IA et ouvre des pull requests : la remédiation a déjà commencé quand le développeur s'en saisit.
Distinguez les risques réels grâce à l'IA.
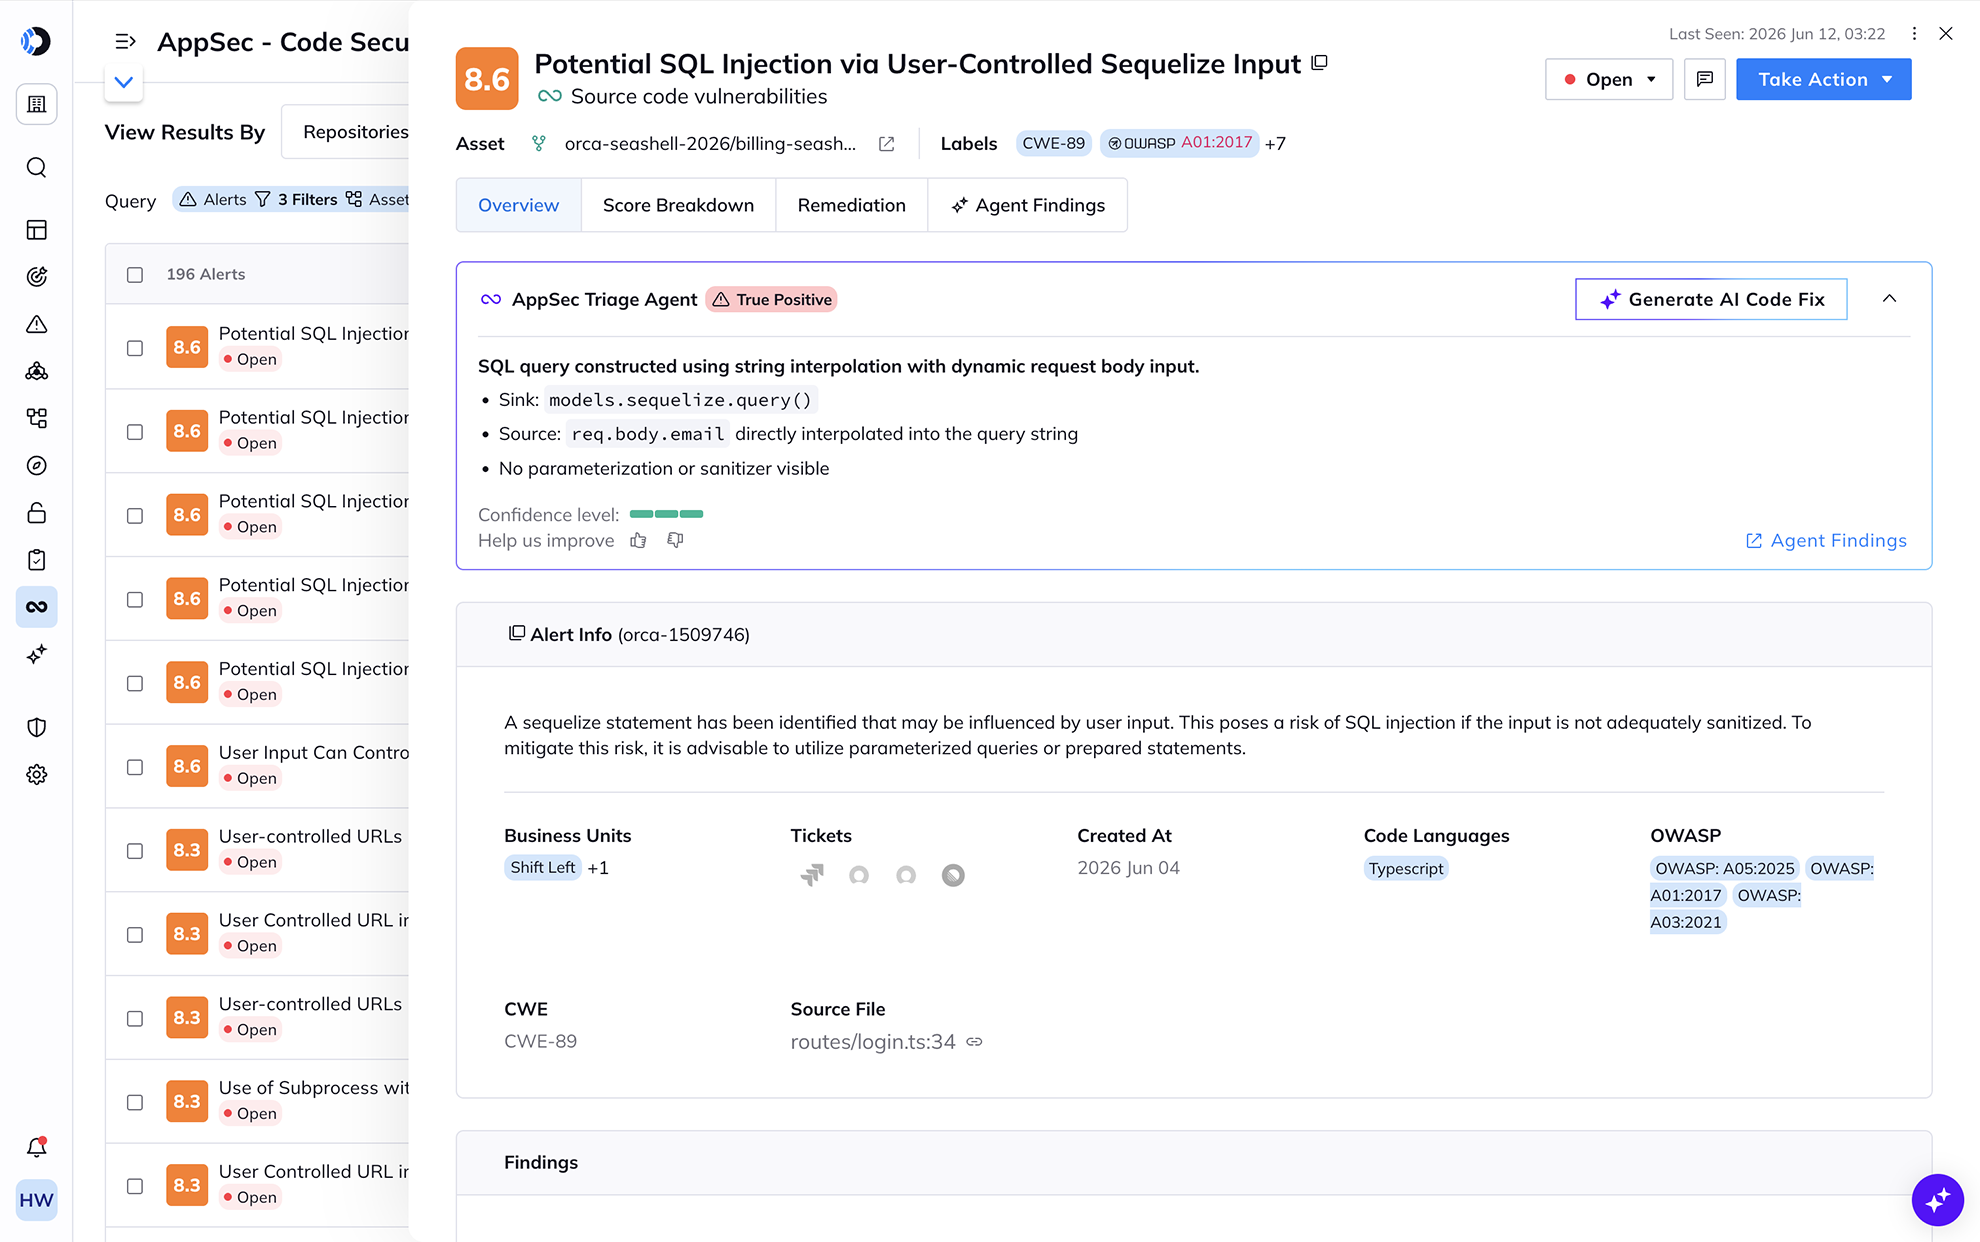
Les scanners de code sont connus pour leurs faux positifs. L'AppSec Triage Agent d'Orca utilise le contexte du code pour déprioriser automatiquement les faux positifs et faire remonter les vrais positifs. Déclenchez automatiquement des workflows basés sur les conclusions de l'agent et traitez votre backlog en un rien de temps.
Ressources associées
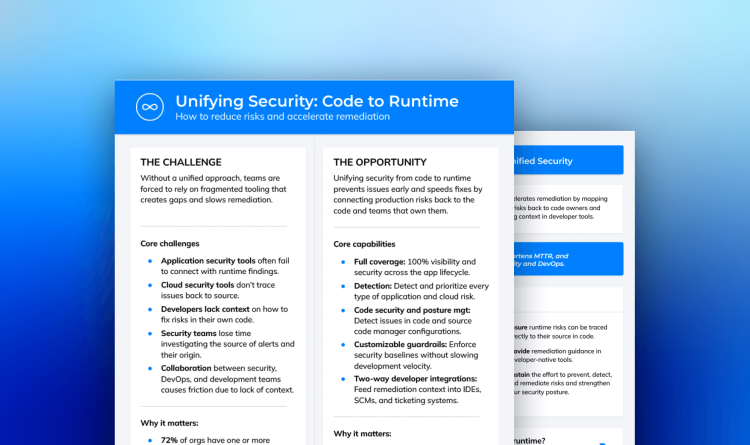


Unifier la sécurité, du code au runtime
AIDE-MÉMOIRE : Unifier la sécurité du code au runtime. Les problèmes de sécurité commencent souvent dans le code, pourtant la plupart des équipes s'appuient sur des solutions fragmentées…
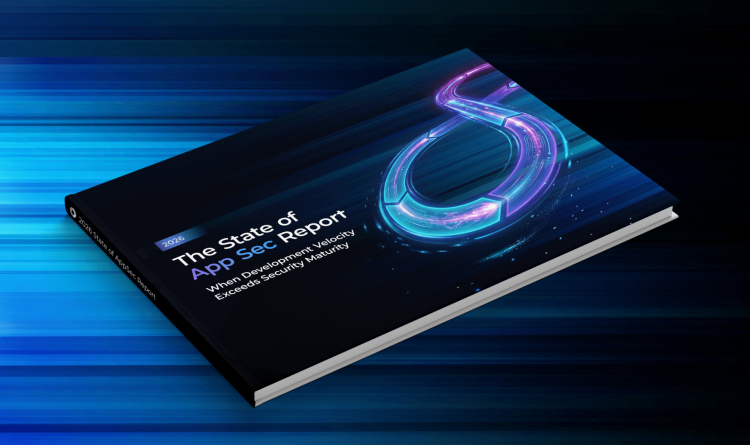
Rapport 2026 sur l'état de la sécurité des applications
Recherche approfondie : Rapport 2026 sur l'état de la sécurité des applications. Quand la vélocité du développement dépasse la sécurité. Obtenir le rapport. Une vision claire de...
Questions fréquentes
Le Shift Left Security est un ensemble de stratégies, technologies et pratiques de sécurité cloud qui intègrent la sécurité et les tests dès les premières phases du cycle de vie du développement logiciel (SDLC). Le Shift Left Security vise à détecter et corriger les risques et problèmes de sécurité avant le déploiement en production, moment où les corrections sont bien moins coûteuses.
Les organisations font face à des défis inhérents au « shift left » de la sécurité, notamment :
- Résistance au changement : Pour déplacer la sécurité vers la gauche (« shift left »), les équipes de développement et DevOps doivent s'approprier la promotion de la sécurité tout au long du SDLC.
- Fatigue des alertes : Les outils traditionnels génèrent des alertes mais ne parviennent pas à les prioriser selon les facteurs contextuels impactant le risque. Cela provient d'un manque de visibilité sur l'ensemble du parc cloud.
- Manque de visibilité : Les équipes de sécurité manquent de visibilité sur les workflows de développement et les risques de sécurité et de conformité existants.
- Manque d'intégration : Les outils de Shift Left Security conventionnels sont lents, obligent les développeurs à utiliser une autre application silotée hors de leurs workflows habituels et fournissent des retours trop tardifs dans le SDLC.
- Contraintes de formation et de temps : Les développeurs manquent souvent d'expérience en sécurité et nécessitent une formation importante sur les pratiques de shift left. Ajouté aux délais serrés, il est difficile de les mettre à niveau, même avec leur adhésion.
La plateforme Orca Cloud Security fournit des contrôles complets de sécurité et de conformité tout au long du SDLC, incluant le scan de modèles IaC et d'images de conteneurs. Orca analyse les plans de contrôle et de données pour détecter les mauvaises configurations, vulnérabilités, malwares, risques d'API, risques de données, risques IAM et mouvements latéraux. Orca lie également les résultats de l'environnement de production aux artefacts de développement d'origine pour corriger les risques rapidement et améliorer la collaboration entre les équipes sécurité, développement et DevOps.
Orca Cloud Security Platform offre une solution de sécurité d'API qui aide instantanément les entreprises à identifier, prioriser et traiter les erreurs de configuration et les risques de sécurité des API sur l'ensemble de leur parc cloud, sans nécessiter d'agents ni de modifications du réseau. Quelques minutes après le déploiement de la solution, Orca fournit un inventaire complet et continuellement mis à jour des API gérées et non gérées, des alertes contextualisées sur les dérives et changements d'API potentiellement risqués, ainsi qu'une visibilité sur les erreurs de configuration et les vulnérabilités des API avec des étapes de remédiation concrètes.
Orca combine les faiblesses détectées dans les API avec d'autres risques cloud identifiés pour prioriser efficacement les risques d'API les plus critiques. Les équipes de sécurité peuvent ainsi se concentrer sur les alertes urgentes et essentielles, ce qui permet de gagner du temps, d'accélérer la réponse et d'éliminer la fatigue liée aux alertes.
Bien qu'indispensables à la sécurité du cloud, les solutions de gestion des vulnérabilités peuvent présenter plusieurs défis, notamment :
- Le manque de visibilité sur l'ensemble du parc cloud augmente la probabilité qu'une vulnérabilité passe inaperçue.
- Le manque de priorisation des vulnérabilités oblige les équipes de sécurité à passer du temps à diagnostiquer les alertes et à déterminer celles qui méritent une attention immédiate.
- Les faux positifs exacerbent la fatigue des alertes et retardent le temps de réponse aux vulnérabilités réelles.
- La croissance des vulnérabilités fait de la gestion des vulnérabilités un défi permanent, nécessitant une approche durable pour garantir une protection continue.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.