

Sécurité des applications
Sécurisez vos applications du code au cloud et traitez les risques de production à la source.
Plus de 280 avis de


Le défi
Les équipes de développement, DevOps et de sécurité opèrent en silos
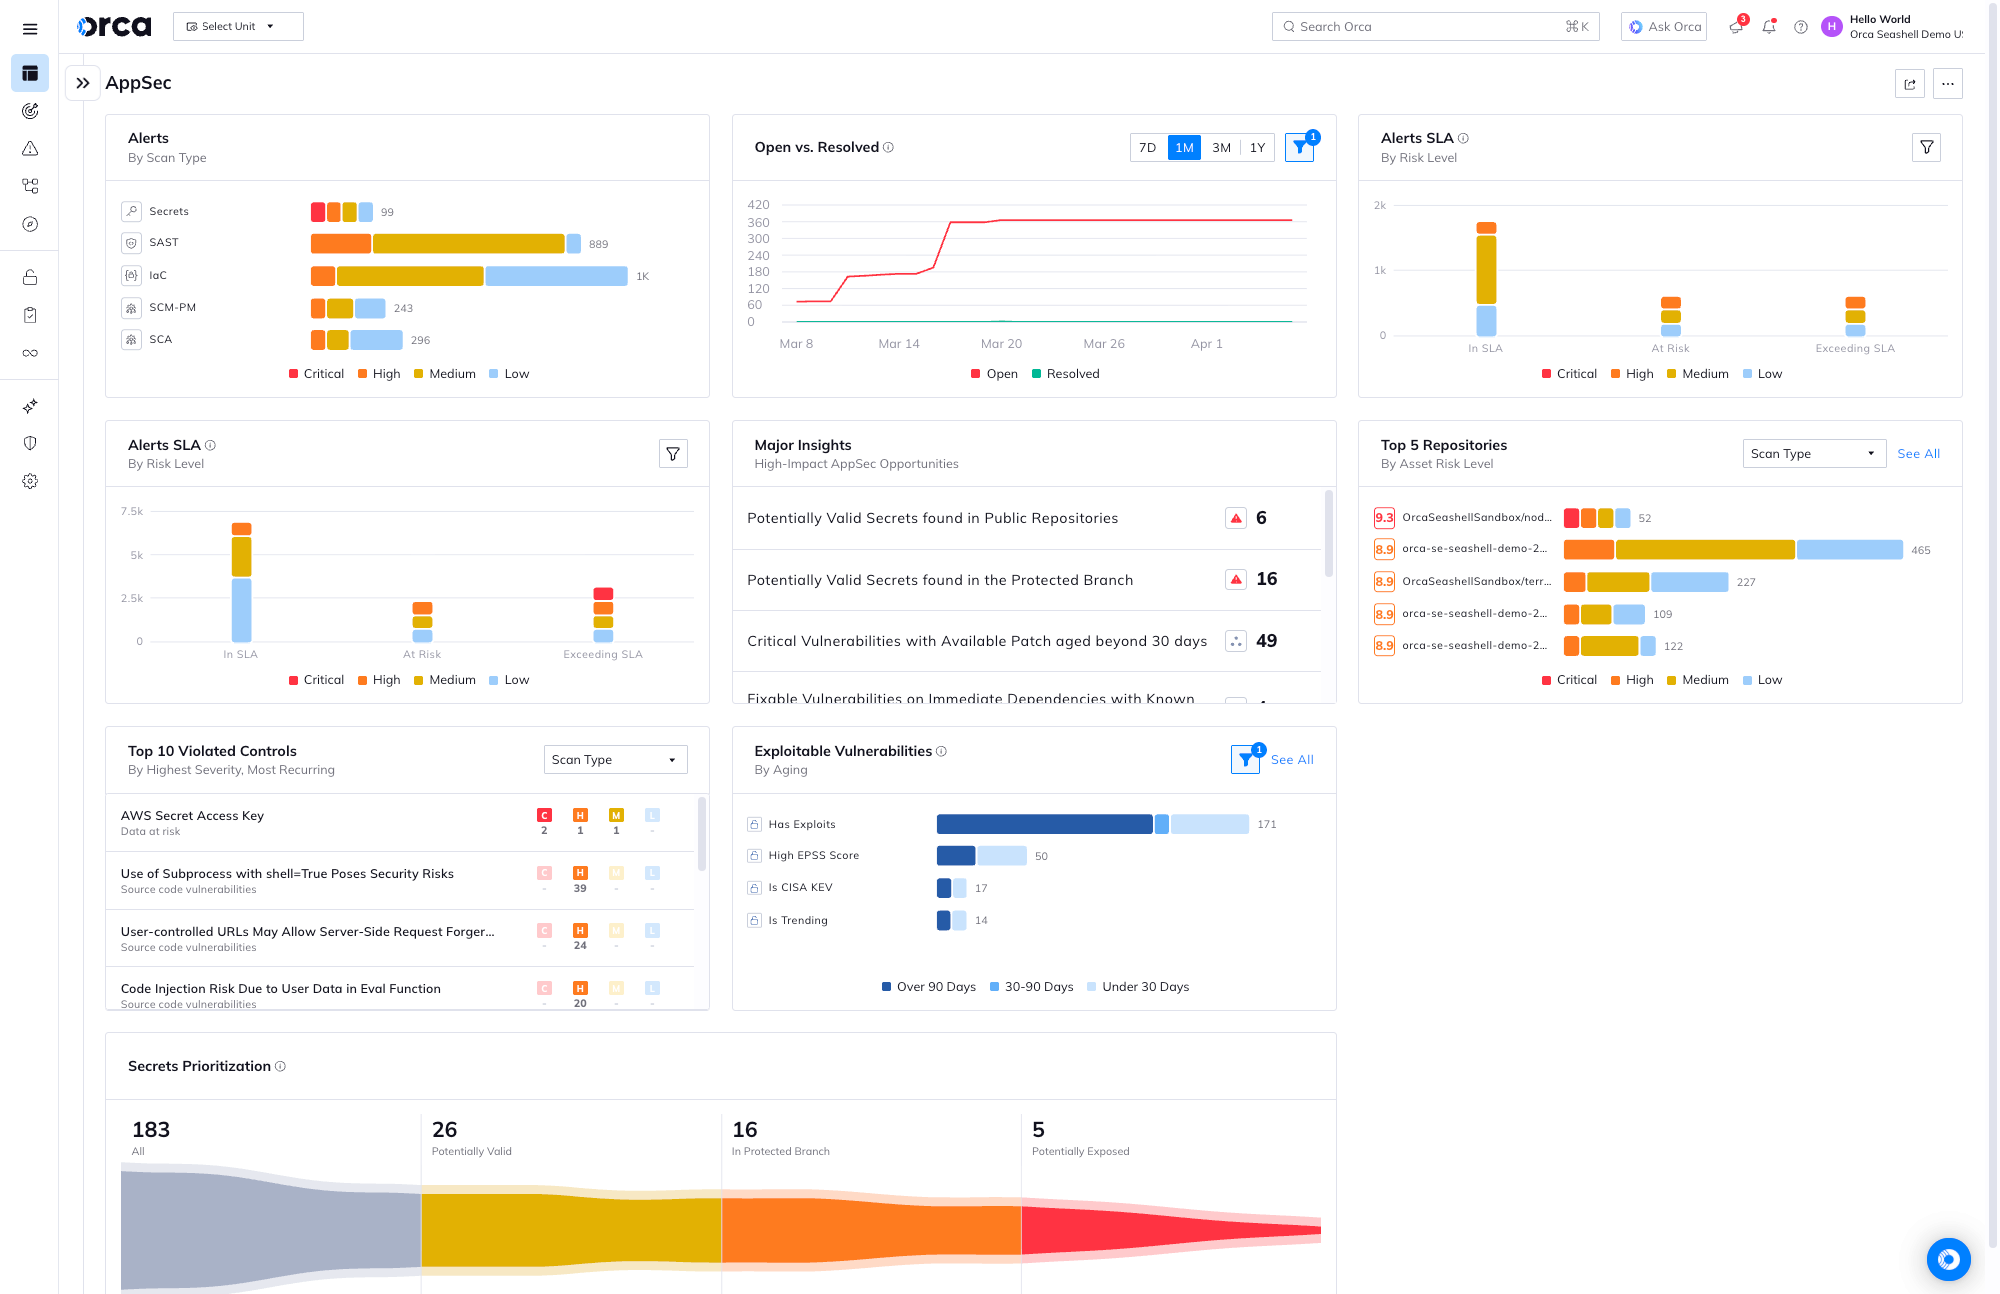
La sécurisation des applications exige de combler le fossé entre la sécurité du cloud et celle des applications. Pourtant, les outils et approches actuels ne font que dresser des barrières. Orca offre une visibilité et des capacités unifiées sur l'ensemble du pipeline applicatif, permettant une protection complète du cycle de vie et une collaboration fluide conçue pour les équipes de sécurité, de développement et DevOps.
Les développeurs doivent identifier les vulnérabilités et les problèmes de sécurité tout en livrant du code rapidement.
Les équipes DevOps doivent gérer les politiques et créer des intégrations pour de multiples outils, ce qui duplique les efforts et nuit à la cohérence.
Les équipes de sécurité sont confrontées à des intégrations complexes, au manque de contexte partagé et à des alertes contradictoires.
Notre approche
Une plateforme unifiée pour rassembler les équipes tout au long du cycle de vie des applications
La plateforme de sécurité cloud Orca fournit des contrôles complets de sécurité et de conformité tout au long du SDLC et aide à sécuriser les applications sur l'ensemble de leur cycle de vie. La plateforme Orca offre la gestion de la posture SCM (SCM-PM) et une sécurité du code avancée, incluant la Software Composition Analysis (SCA), le Static Application Security Testing (SAST), la détection de secrets, la sécurité IaC et l'analyse d'images de conteneurs. Orca trace également les risques cloud jusqu'à leur origine dans le code grâce à ses capacités Cloud-to-Dev, permettant aux utilisateurs de transformer les alertes en pull requests (PR) instantanées, d'accélérer les remédiations et de traiter les problèmes à la source.

Code
Le code des développeurs est analysé en continu lors de chaque revue de code et soumis aux analyses SCA, SAST, IaC et à la détection de secrets.
Build
Les images de conteneurs et les modèles IaC sont analysés dans le cadre des flux de travail réguliers d'intégration continue (CI) et de déploiement continu (CD).
Deploy
Les registres sont surveillés en permanence pour garantir que les images d'application sont sécurisées avant le déploiement, avec des politiques de garde-fous (guardrails) en place pour empêcher les déploiements non sécurisés.
Run (et retour)
Les environnements de production sont surveillés avec des alertes contextuelles et priorisées qui lient les risques cloud au code source et permettent des remédiations pilotées par l'IA ainsi que des PR en un clic.
Rapport
État de la sécurité applicative 2026
Sécurisez votre IaC à n'importe quelle étape du pipeline applicatif
Les erreurs de configuration dans l'Infrastructure-as-Code (IaC) peuvent rapidement se propager à des centaines ou des milliers d'actifs cloud vulnérables lorsqu'elles sont réutilisées pour d'autres projets. Orca propose une analyse IaC détaillée pour intercepter les problèmes tôt dans le SDLC, ainsi que le traçage Cloud-to-Dev, la remédiation pilotée par l'IA et des PR en un clic pour corriger les problèmes IaC générant des risques cloud.
- Définissez et personnalisez facilement les politiques d'analyse IaC — y compris les garde-fous — pour refléter vos exigences de sécurité uniques, et analysez automatiquement le code IaC à chaque PR pour détecter les nouveaux problèmes ou les violations de politique.
- Validez le code IaC sur les plateformes IaC les plus populaires, notamment Terraform, AWS CloudFormation, Azure Resource Manager, Google Deployment Manager, Ansible, Kubernetes, et plus encore.
- Transformez les alertes cloud en corrections de code pilotées par l'IA et en PR en un clic qui corrigent les problèmes à leur origine IaC et empêchent la réapparition des risques.




Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.

Détectez les secrets avant le commit du code
Les attaquants peuvent découvrir des secrets exposés en quelques minutes. Orca empêche l'exposition des secrets en les détectant tôt dans le SDLC, bien avant que le code ne soit compilé ou livré, afin que vos secrets restent secrets.
- Intégrez la détection de secrets aux plateformes de développement pour l'analyse automatique, le scoring dynamique des alertes et la priorisation des risques via l'application GitHub d'Orca, l'application GitLab, l'intégration Azure DevOps ou l'Orca CLI.
- Personnalisez facilement les politiques de détection de secrets pour filtrer des problèmes de sécurité spécifiques et définir des garde-fous afin de bloquer les builds ou de notifier les développeurs.
- Exploitez le hook de pré-commit d'Orca pour détecter les problèmes avant qu'ils n'atteignent les dépôts, éliminant ainsi le besoin de rotations de secrets, d'analyses de risques et d'autres mesures post-commit.
Identifiez les risques open-source avec la Software Composition Analysis (SCA)
Les vulnérabilités open-source, les erreurs de configuration et les exigences de licence ne sont pas une question de « si », mais de « quand ». Avec Orca, vous pouvez automatiquement détecter et sécuriser les logiciels open-source dans votre codebase pour une sécurité et une confiance accrues.
- Analysez en continu votre codebase, vos images de conteneurs et vos dépôts lors de chaque push de code ou pull request.
- Obtenez un SBOM complet de vos dépôts de code, y compris les dépendances transitives.
- Identifiez les vulnérabilités introduites par les dépendances dans un large éventail de packages, incluant Ruby, Python, PHP, Node.js, .NET, Java, Golang, et plus encore.
- Détectez les licences OSS des packages tiers et visualisez les exigences associées, du code au cloud, pour permettre une conformité efficace.


Sécurisez le code propriétaire avec le Static Application Security Testing (SAST)
Les équipes de sécurité manquent souvent de visibilité pour détecter les risques lorsque les développeurs introduisent des vulnérabilités dans le code propriétaire. Avec Orca, les équipes de sécurité peuvent exploiter l'analyse SAST pour détecter les problèmes tôt dans le pipeline de développement.
- Analysez le code source pour détecter les vulnérabilités et fournir des informations exploitables que les développeurs peuvent utiliser pendant le processus de codage.
- Visualisez, activez ou personnalisez facilement des politiques SAST centralisées pour l'analyse afin d'adapter les détections automatisées à l'échelle de vos dépôts de code.
- Exploitez les intégrations approfondies avec GitHub, GitLab et Azure DevOps pour garantir un déploiement SAST rapide et une expérience fluide, centrée sur le développeur.
- Profitez des corrections de code basées sur l'IA et des PR en un clic pour corriger les vulnérabilités du code propriétaire, du cloud au code.
Sécurisez les configurations de gestion du code source (SCM)
Les plateformes de gestion du code source (SCM) peuvent présenter des risques de sécurité importants si elles sont mal configurées. Avec Orca, les équipes de sécurité peuvent aller au-delà de la sécurité du code pour détecter et corriger les mauvaises configurations et les risques sur les comptes et dépôts SCM.
- Obtenez un inventaire complet et détaillé de vos instances de référentiel, y compris les nouveaux dépôts dès leur création.
- Scannez les plateformes et les actifs SCM en utilisant les meilleures pratiques du secteur de l'Open Source Security Foundation (OPSSF), Legitify et d'autres standards de l'industrie.
- Tirez parti des évaluations dynamiques des risques d'Orca et des alertes priorisées pour améliorer les efforts de remédiation, réduire la fatigue liée aux alertes et maximiser la productivité.

Intégrez la sécurité dans chaque processus CI/CD
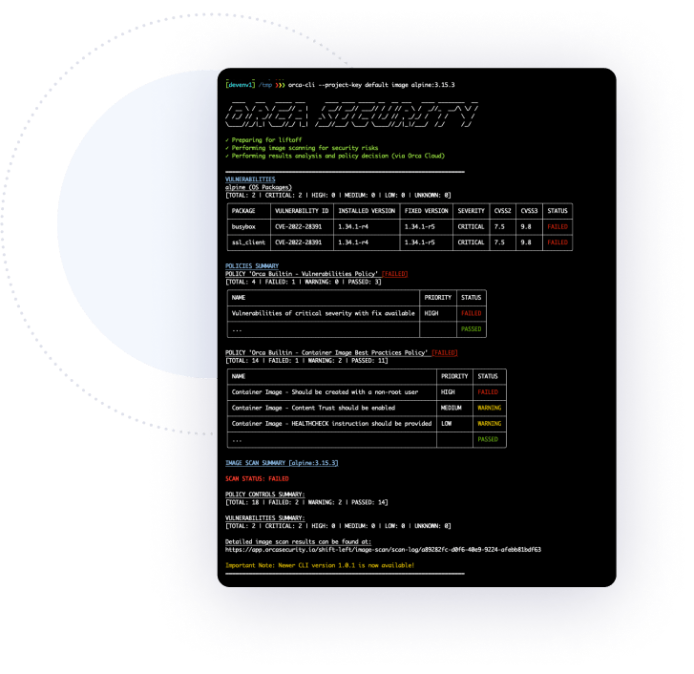
Intégrez des contrôles complets de sécurité cloud dans votre processus CI/CD en exploitant les intégrations natives d'Orca ou son interface de ligne de commande facile à utiliser pour :
- Exécutez automatiquement tous les contrôles de sécurité et de conformité critiques à l'aide des benchmarks CIS et de politiques personnalisées.
- Affichez les découvertes dans les outils de développement natifs ainsi que dans l'interface de la plateforme Orca.
- Orca prend en charge les outils de CI et de développement courants, notamment Jenkins, BitBucket, CircleCI, GitHub, GitLab et bien d'autres.
Intégration et automatisation des workflows sans friction
Orca propose plusieurs intégrations prêtes à l'emploi pour s'adapter à vos workflows existants, garantissant une remédiation rapide et évitant toute confusion quant aux responsabilités des équipes.
- Transférez les découvertes vers des systèmes de notification tels que l'e-mail, PagerDuty, OpsGenie et Slack.
- Affectez automatiquement les alertes aux équipes de remédiation via des systèmes de tickets tels que Jira ou ServiceNow.
- Appliquez les politiques de sécurité directement dans GitHub, GitLab et Azure DevOps grâce à nos intégrations approfondies.
- Automatisez la remédiation en intégrant Orca aux systèmes SOAR, notamment Torq et Brinqa


Analysez et écartez les faux positifs avec l'AppSec Triage Agent
Dépriorisez les faux positifs et remontez les vrais positifs en toute confiance grâce à l'AppSec Triage Agent. Au lieu d'utiliser des règles rigides, l'AppSec Triage Agent analyse intelligemment le contexte du code de la découverte pour déterminer s'il s'agit d'un faux positif. Ensuite, tout comme un humain écarterait ou déprioriserait l'alerte, l'agent réduit le score, laissant à l'utilisateur final la possibilité d'annuler les conclusions avec lesquelles il n'est pas d'accord ou d'écarter automatiquement les alertes similaires.
Concentrez-vous sur l'essentiel avec Code Reachability Analysis
Orca vérifie l'accessibilité au niveau des fonctions, l'un des trois types de Reachability Analysis de la plateforme. Cela permet d'identifier quand la fonction vulnérable spécifique est réellement appelée, afin que vous puissiez prioriser uniquement les risques que les attaquants peuvent réellement exploiter.

Études de cas

« Je dis à mes pairs du secteur bancaire d'essayer Orca. S'ils l'essaient, ils l'adopteront à coup sûr. »


Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.