

Sécuriser l'IA
Visualisez et protégez l'IA partout où les applications sont créées
Savoir quels modèles d'IA, packages et agents sont déployés dans votre cloud est un point de départ. Obtenez une visibilité au runtime avec Orca Sensor pour surveiller l'activité des LLM et du MCP. Démasquez les shadow app builders avec AI AppGen Security.

Le défi
L'IA évolue plus vite que vos contrôles de sécurité
Chaque équipe utilise l'IA pour créer. Toutes n'en informent pas la sécurité. Il en résulte une zone d'ombre croissante : des modèles en production que vous n'avez pas approuvés, des données sensibles alimentant des pipelines que vous ne voyez pas, et des cadres de conformité qui n'ont pas encore de réponse pour tout cela.
L'IA est déjà présente dans votre cloud, avec des modèles et des pipelines déployés en dehors de tout processus d'examen formel, invisibles pour votre stack de sécurité.
Les équipes métiers développent des applications sans supervision de sécurité, sans gestion des risques ni examen de conformité.
Lorsque le conseil d'administration et les auditeurs demandent comment vous gérez les risques liés à l'IA, la plupart des programmes de sécurité n'ont pas encore de réponse claire.
Rapport
État de la sécurité de l'IA 2026
Nous utilisons Orca pour rechercher toute vulnérabilité liée à la GenAI identifiée dans les packages et bibliothèques de nos actifs cloud. Ensuite, nous utilisons ces données pour contacter les équipes produit en vue d'une remédiation. »
Sri Tiruveedhula
Principal Engineer chez Autodesk
Nouveau
Présentation d'AI AppGen Security
Les shadow builders ne créent pas de ticket et n'informent pas la sécurité lorsqu'ils publient des applications générées par l'IA avec des URL publiques, surtout si elles sont connectées à des données sensibles. Les outils de sécurité actuels ne voient que des fragments de ces applications. Comblez cette lacune avec AI AppGen Security.
Valeur commerciale validée
outils hérités remplacés
Réduction du volume d'alertes
Économies opérationnelles annuelles
Retour sur investissement
Déploiement moyen
Présentez-vous à chaque conseil d'administration avec une réponse claire sur les risques liés à l'IA
« On y travaille » n'est pas une réponse suffisante pour le conseil d'administration.
Orca offre aux CISO une vue d'ensemble actualisée en continu des risques liés à l'IA dans tout l'environnement cloud, avec le contexte nécessaire pour parler d'exposition, de couverture et de progression de la remédiation en termes clairs. Pas de rapports manuels, pas de consolidation de feuilles de calcul, pas de précipitation avant la réunion.


Identifiez chaque actif d'IA dans votre cloud, y compris ceux dont vos équipes ne vous ont pas parlé
Mettez à jour votre inventaire d'IA au rythme de votre entreprise.
Orca découvre automatiquement les modèles d'IA, les jeux de données, les pipelines d'entraînement et les points de terminaison d'inférence sur AWS, Azure et GCP, sans agents, sans configuration et sans attendre que les équipes ne se déclarent d'elles-mêmes. Le résultat est un inventaire actuel des actifs d'IA et une nomenclature de l'IA (AI-BOM), vous offrant un registre complet et auditable de chaque composant d'IA dans votre environnement, incluant la propriété, le contexte de déploiement et l'exposition aux risques.
Propulsé par Orca
Le contexte du risque pour faire évoluer la sécurité du cloud en toute confiance
Comprenez ce qui est au cœur de la plateforme Orca pour que votre équipe puisse voir comment les résultats se connectent, lesquels créent une exposition réelle et où agir en priorité.

Analyse agentless sur chaque charge de travail.

Observabilité et protection du runtime.

Le moteur de raisonnement pour les agents d'IA, les workflows et les assistants.

Corrélation des risques pour guider l'action avec du contexte, pas seulement des points de données disparates.

Score dynamique et analyse du chemin d'attaque.
Détectez les menaces runtime et les erreurs de configuration spécifiques à l'IA en temps réel
Soyez informé des activités d'IA dangereuses en temps réel.
La gestion de la posture vous indique ce qui ne va pas avant une attaque. La runtime security vous indique ce qui se passe pendant l'attaque. Orca surveille les workloads d'IA au runtime, détectant les tentatives d'exfiltration de modèles, les schémas d'injection de prompt, le trafic d'inférence inhabituel et la dérive de configuration. Lorsqu'un changement survient dans votre environnement d'IA, vous le savez en quelques minutes, pas après coup.


Comprenez à quelles données vos systèmes d'IA peuvent accéder
Verrouillez les données sensibles auxquelles les modèles d'IA ne devraient pas avoir accès.
Orca associe la gestion de la posture de sécurité des données (DSPM) à la découverte des actifs d'IA pour vous montrer exactement quels jeux de données sensibles, PII, dossiers financiers et données réglementées sont accessibles ou consommés par vos systèmes d'IA. Lorsqu'un modèle dispose d'un accès inutile à des données critiques, Orca le signale avec tout le contexte nécessaire : nature des données, flux et mesures pour remédier à l'exposition.
Priorisez les risques d'IA en fonction de l'impact métier réel, et non de la simple gravité brute
Tous les risques liés à l'IA ne sont pas urgents.
Le modèle de données unifié d'Orca associe les résultats de risque au contexte de déploiement, en déterminant si ce modèle est exposé à Internet, s'il a accès à des données sensibles et s'il tourne en production, afin que votre équipe corrige d'abord ce qui compte vraiment. Le résultat est une liste de remédiations prioritaires considérablement réduite, avec suffisamment de contexte pour agir immédiatement plutôt que de mener des investigations supplémentaires.

Ressources associées


Rapport 2026 sur l'état de la sécurité de l'IA
Recherche approfondie : Rapport 2026 sur l'état de la sécurité de l'IA | Résultats de sécurité IA de plus de 1 200 organisations en production | Obtenir le rapport | Adoption de l'IA…
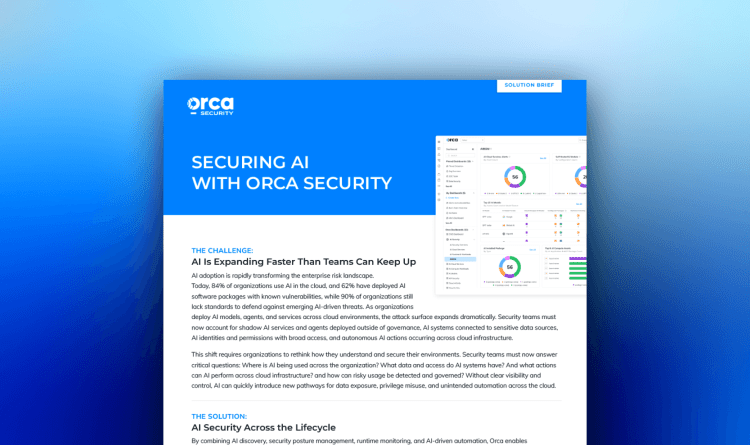
Fiche solution : Sécurité de l'IA
Alors que les entreprises adoptent rapidement l'IA, les équipes de sécurité peinent à suivre l'expansion de la surface d'attaque et des services de « shadow AI »...
Rapport SACR : La convergence de l'IA et de la sécurité des données
Alors que l'IA évolue vers une couche d'exécution autonome, les modèles de sécurité traditionnels deviennent obsolètes. Ce rapport SACR explore les solutions d'Orca Security...
Questions fréquentes
La sécurité de l'IA est un domaine émergent de la sécurité cloud qui consiste à traiter les risques de sécurité et les problèmes de conformité liés à l'utilisation des modèles d'IA. Elle regroupe un ensemble de stratégies, de solutions et de pratiques conçues pour permettre aux organisations d'exploiter en toute sécurité les modèles d'IA et les LLM dans leurs activités.
Comme les autres actifs cloud, les modèles d'IA et les LLM présentent des risques de sécurité inhérents, notamment une visibilité limitée, un accès public accidentel, le shadow data, des données non chiffrées, des clés non sécurisées, et plus encore.
Malgré ses avantages, l'IA présente des risques de sécurité importants que les organisations doivent prendre en compte et traiter, notamment :
- Manque de visibilité : les équipes de sécurité ne savent pas toujours quels modèles d'IA sont utilisés et ne sont pas en mesure de découvrir le shadow AI.
- Exposition des données : des paramètres d'accès public mal configurés, des clés exposées et des données sensibles non chiffrées peuvent provoquer des fuites de données.
- Empoisonnement des données : des acteurs malveillants peuvent potentiellement altérer les données et insérer du contenu malveillant.
- Exposition de clés dans les dépôts : ces clés permettent à des acteurs malveillants d'effectuer des requêtes API, d'altérer le modèle d'IA et d'exfiltrer des données.
La plateforme Orca Cloud Security sécurise vos modèles d'IA de bout en bout — de l'entraînement et de l'ajustement (fine-tuning) au déploiement en production et à l'inférence.
- Inventaire et BOM IA/ML : Obtenez une vue complète de tous les modèles d'IA déployés dans votre environnement – qu'ils soient gérés ou non.
- Couverture AI-SPM complète : Garantissez que les modèles d'IA sont configurés de manière sécurisée, y compris la sécurité réseau, la protection des données, les contrôles d'accès et l'IAM.
- Détection des données sensibles : Soyez alerté si des modèles d'IA ou des données d'entraînement contiennent des informations sensibles afin de prendre les mesures appropriées.
- Détection des accès tiers : Détectez quand des clés et des jetons d'accès aux services d'IA — tels qu'OpenAI ou Hugging Face — sont exposés de manière non sécurisée dans les dépôts de code.
Orca Cloud Security Platform fournit les fonctionnalités clés d'une solution DSPM, et notre approche globale de la sécurité cloud signifie que la sécurité des données est nativement incluse dans une plateforme cloud unique, sans nécessiter d'intégrations supplémentaires.
De plus, contrairement aux outils DSPM qui se concentrent uniquement sur la sécurité des données, Orca adopte une vision holistique qui combine l'intelligence des données avec d'autres risques cloud : vulnérabilités, malwares, erreurs de configuration, risques de mouvement latéral, risques d'identité et d'accès, risques d'API, et plus encore. Cette vision complète permet à Orca de mettre en évidence la manière dont les risques indirects et directs peuvent mener à l'exposition de données sensibles.
La technologie SideScanning™ d'Orca, qui collecte les données du stockage par blocs du runtime des workloads sans nécessiter d'agents, effectue une analyse complète des risques liés aux données sans impact sur les performances. Cela offre aux équipes de sécurité une visibilité totale sur leur stockage de données à travers tout l'environnement cloud, y compris les dépôts de données sensibles mal placés et le shadow data.
Ces dernières années, l'usage de l'IA a augmenté de manière spectaculaire. Plus de la moitié des organisations l'utilisent déjà dans le cadre de leurs activités. L'adoption massive de l'IA, associée aux risques de sécurité liés aux services et packages d'IA, expose les organisations à un risque accru d'incidents. Les chiffres ci-dessous illustrent ce risque :
- 94 % des organisations utilisant OpenAI possèdent au moins un compte accessible publiquement sans restriction.
- 97 % des organisations utilisant les notebooks Amazon Sagemaker en possèdent au moins un avec un accès direct à Internet.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.