

Gestion des droits aux infrastructures cloud (CIEM)
Sécurisez les identités et les droits cloud et garantissez les privilèges minimums.
Plus de 280 avis de


Le défi
Les solutions CIEM autonomes manquent de contexte cloud global
Les identités cloud présentent des risques pour les organisations car elles sont un composant central de chaque environnement et application cloud native. La surveillance de la gestion efficace et l'audit des identités et permissions cloud dans des environnements multi-cloud nécessitent une visibilité et une automatisation complètes, ce qui manque aux outils CIEM ponctuels. Sans visibilité sur les identités non gérées, telles que les clés SSH, les mots de passe ou les rôles de compte, les équipes de sécurité peinent à assurer une sécurité cloud complète à l'échelle.
La configuration et l'audit manuels des droits cloud sont inefficaces et entraînent des erreurs de configuration.
Les solutions ponctuelles n'ont pas de visibilité sur les risques des workloads et les identités non gérées, telles que les clés SSH, les mots de passe et d'autres problèmes critiques, limitant ainsi la visibilité sur le contexte cloud global.
Le résultat est une mauvaise hiérarchisation des risques, une remédiation imprécise ou sans contexte, et une conformité incomplète.
Notre approche
Prenez le contrôle de vos identités
Plutôt que de fournir une gestion des identités et des privilèges d'accès dans une solution isolée, Orca combine les risques d'identité avec d'autres données de risque — vulnérabilités, erreurs de configuration, logiciels malveillants, emplacement des données sensibles et risques de mouvement latéral — pour vous aider à hiérarchiser les risques de votre environnement de manière holistique.
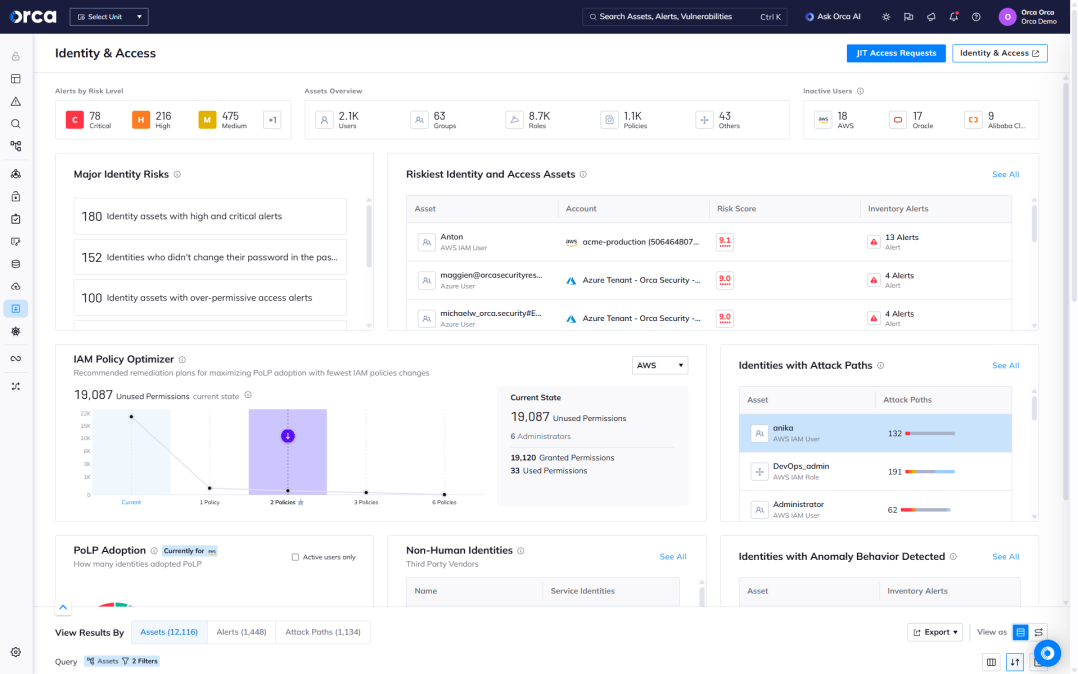
Surveillez toutes les identités, rôles, groupes, permissions et politiques déployés dans votre environnement cloud.
Recevez des alertes lorsque les meilleures pratiques de sécurité, telles que le principe du moindre privilège, ne sont pas respectées.
Obtenez des réponses à des questions telles que : « Quelles identités humaines et machines ont accès à cette ressource Google Standard Storage ? » ou « Quelles instances AWS EC2 ont accès à un bucket S3 contenant des PII ? »
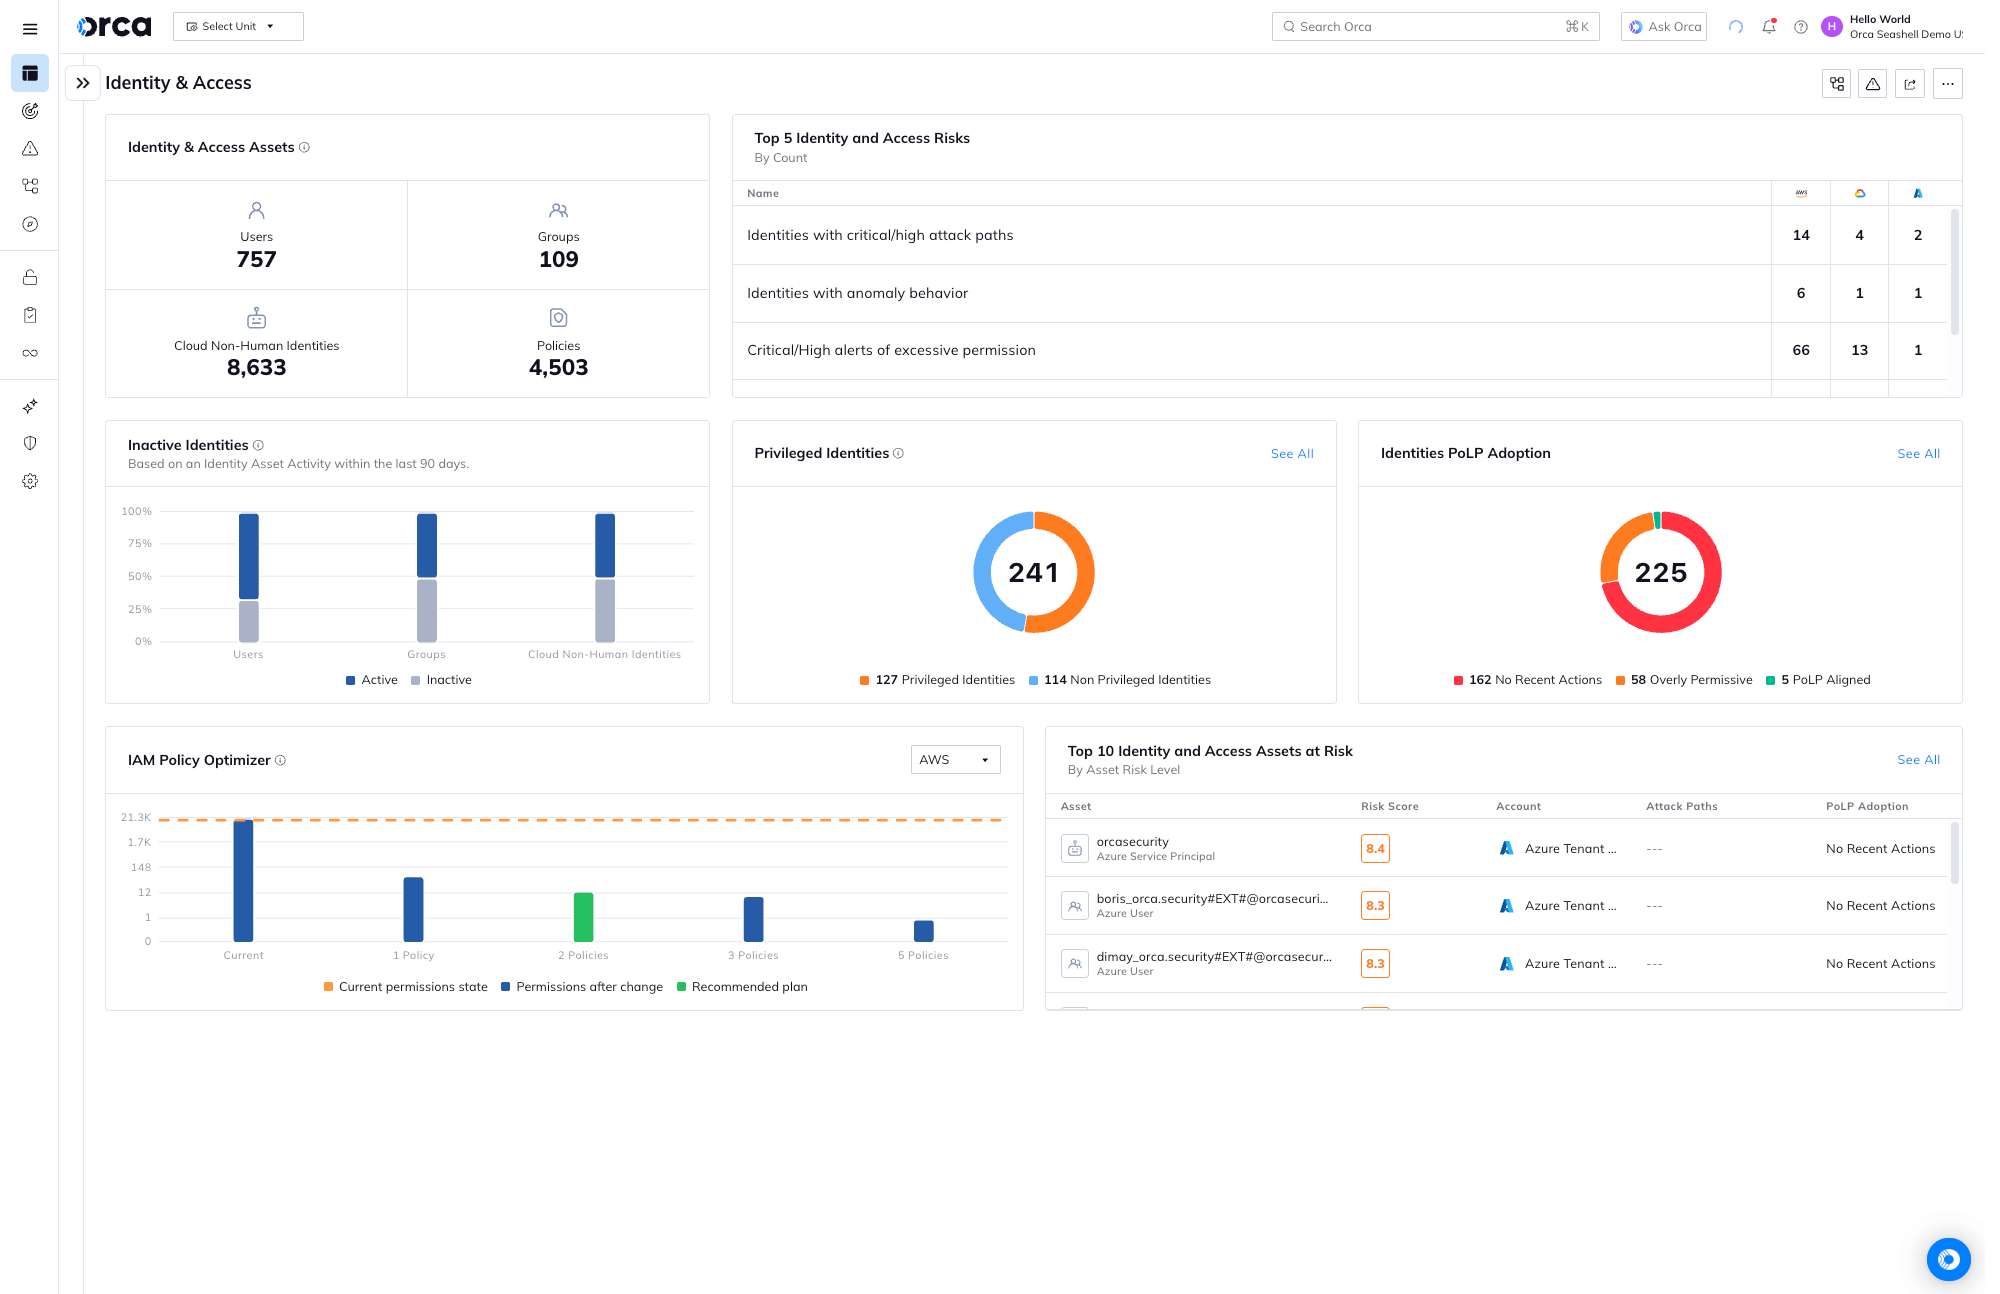
Le tableau de bord CIEM d'Orca aide les organisations à comprendre la relation entre les droits d'accès et les ressources cloud. Orca alerte lorsque des identités trop permissives sont détectées et les hiérarchise en fonction de l'impact potentiel sur l'activité.
Rapport
Guide du marché Gartner® 2025 pour CNAPP
Découverte et conformité multi-cloud centralisées
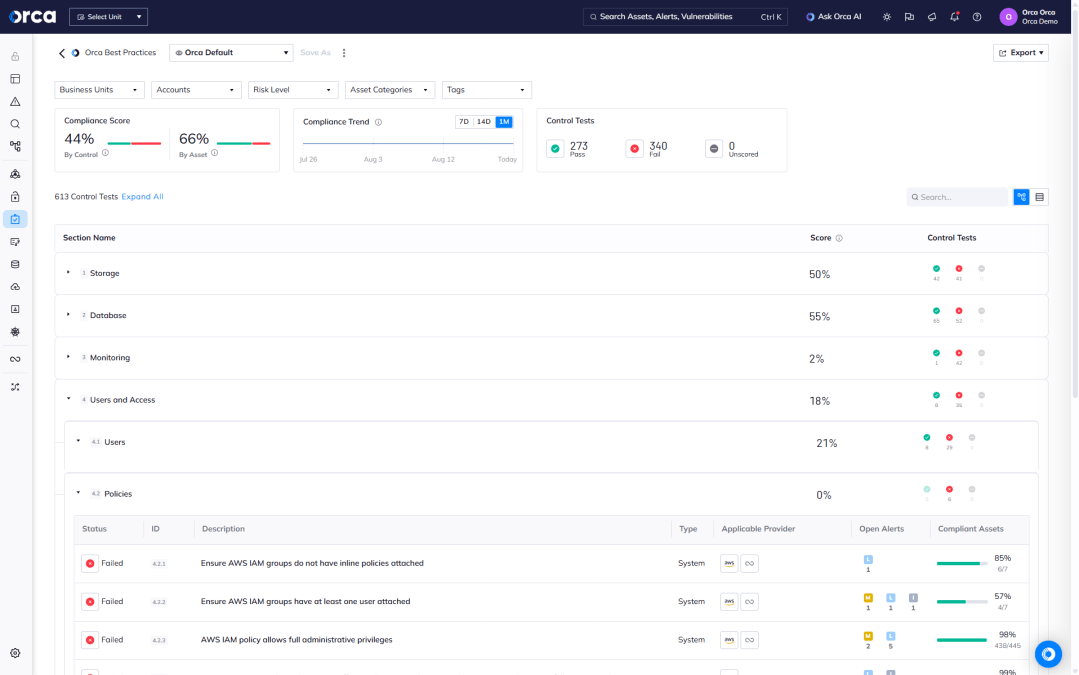
La plateforme agentless d'Orca vous permet de suivre les ressources, les rôles et les droits cloud sur plusieurs plateformes cloud, et de garantir la conformité aux normes réglementaires et aux benchmarks CIS.
- Bénéficiez d'une visibilité granulaire et contextuelle sur toutes les identités, configurations, politiques d'accès, droits, permissions et activités de votre cloud.
- Visualisez l'accès au réseau et les ressources exposées publiquement dans l'ensemble de votre patrimoine cloud.
- Exploitez des milliers de contrôles répartis dans plus de 20 catégories, notamment l'authentification, la protection des données, la journalisation et la surveillance, les erreurs de configuration IAM et l'intégrité du système.



Passez de l'observation à l'action.
Passez le formulaire et connectez-vous instantanément avec un expert en sécurité cloud Orca dans Slack. Obtenez des conseils pratiques et exploitables adaptés à votre environnement spécifique.
 Discutez avec un expert Orca
Aucun compte Slack requis.
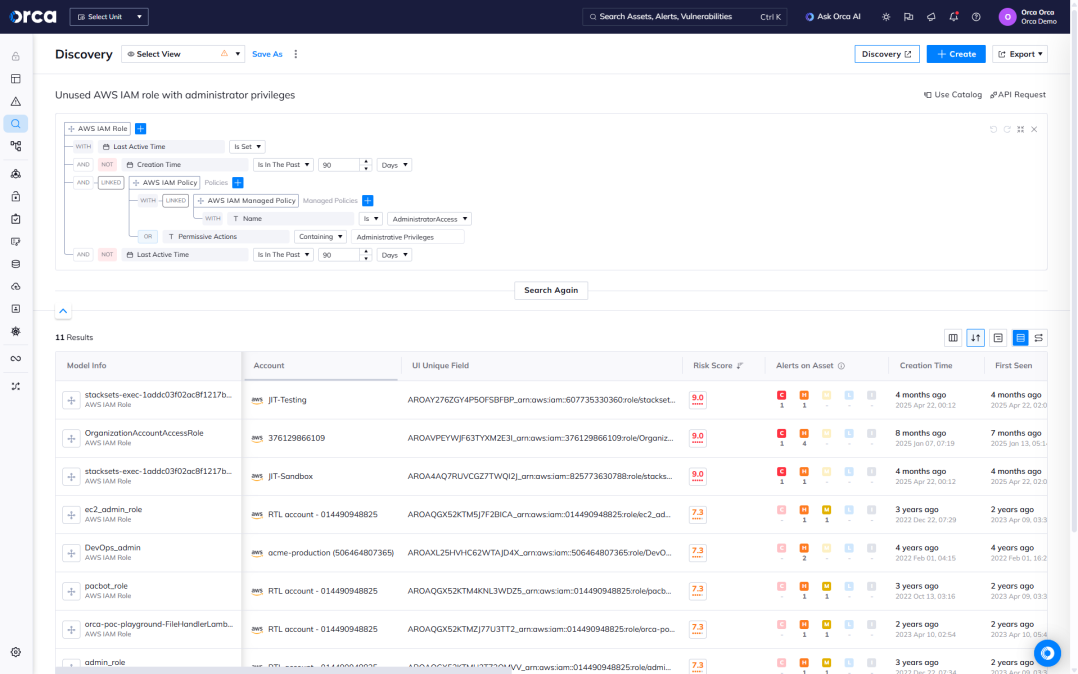
Requêtes avancées sur les risques liés aux identités et aux droits
Orca vous permet d'effectuer des requêtes avancées sur les données de droits et d'identités, en utilisant des milliers de modèles d'alerte intégrés, le générateur de requêtes intuitif d'Orca, un catalogue de requêtes étendu ou notre intégration de l'IA en langage naturel.
- Configurez des alertes personnalisées — avec actions de remédiation — pour être notifié lorsque les développeurs cloud violent le principe du moindre privilège ou d'autres politiques de sécurité.
- Prenez en charge des modèles de requêtes de conformité continue alignés sur plus de 185 cadres réglementaires et benchmarks CIS.
- Intégrez les requêtes et les alertes à vos workflows et systèmes de tickets existants.
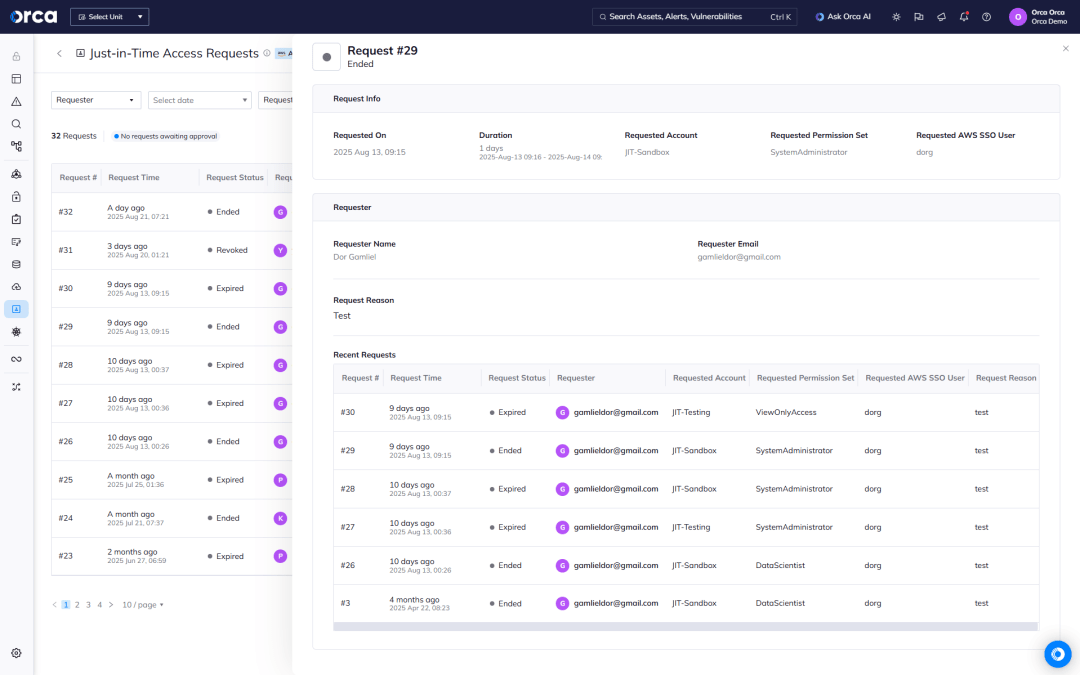
Utilisez l'accès Just-in-Time (JIT) pour le contrôle du moindre privilège
Orca propose l'accès Just-in-Time (JIT) pour AWS, permettant aux équipes de réduire les privilèges permanents et d'appliquer l'accès au moindre privilège dans des environnements multi-cloud sans ralentir les opérations.
- Accordez des accès limités dans le temps et spécifiques à un rôle uniquement en cas de besoin, minimisant ainsi les risques liés aux permissions excessives ou inutilisées.
- Visualisez et gérez de manière centralisée les demandes JIT, consultez les informations contextuelles et historiques complètes pour chaque demande, et accédez à des journaux d'audit détaillés pour une conformité et une surveillance continues.
- Rendez le provisionnement flexible et rapide grâce à notre intégration bidirectionnelle avec Slack et à la possibilité de formuler et recevoir des demandes JIT, que vous soyez connecté ou non à la plateforme Orca.
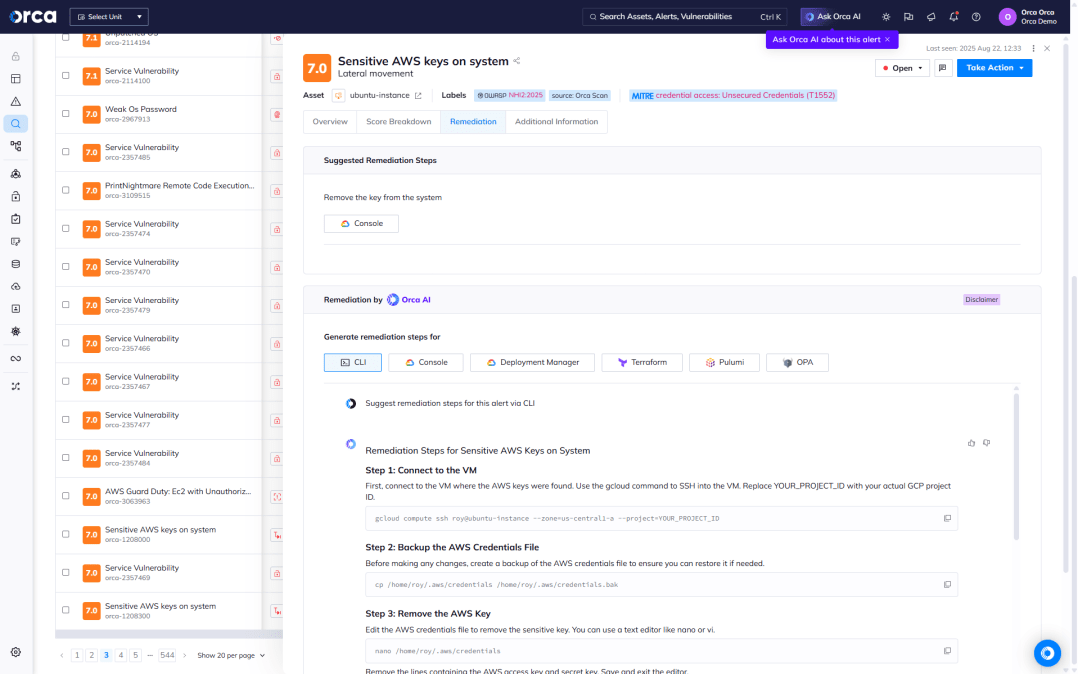
Trouvez les clés stockées de manière non sécurisée avant les attaquants
Contrairement aux solutions CIEM ponctuelles, Orca scanne vos identités non gérées et d'autres télémétries sur l'ensemble du patrimoine cloud pour détecter les clés exposées, les mots de passe dans l'historique du shell et d'autres informations qu'un attaquant pourrait exploiter pour un mouvement latéral.
- Orca scanne le système de fichiers de chaque machine pour trouver des clés privées et crée des hachages de toutes les clés découvertes. Ensuite, Orca scanne toutes les autres ressources pour trouver des configurations de clés publiques autorisées avec des hachages correspondants.
- Orca met en évidence les informations relatives aux clés, notamment les chemins vers les clés stockées de manière non sécurisée, les workloads accessibles avec des clés exposées, ainsi que les comptes utilisateurs et les permissions stockés.
- Orca découvre toutes les clés d'accès à distance, y compris les clés des fournisseurs de services cloud, les clés SSH et plus encore, susceptibles de permettre aux attaquants d'accéder à d'autres ressources sensibles.
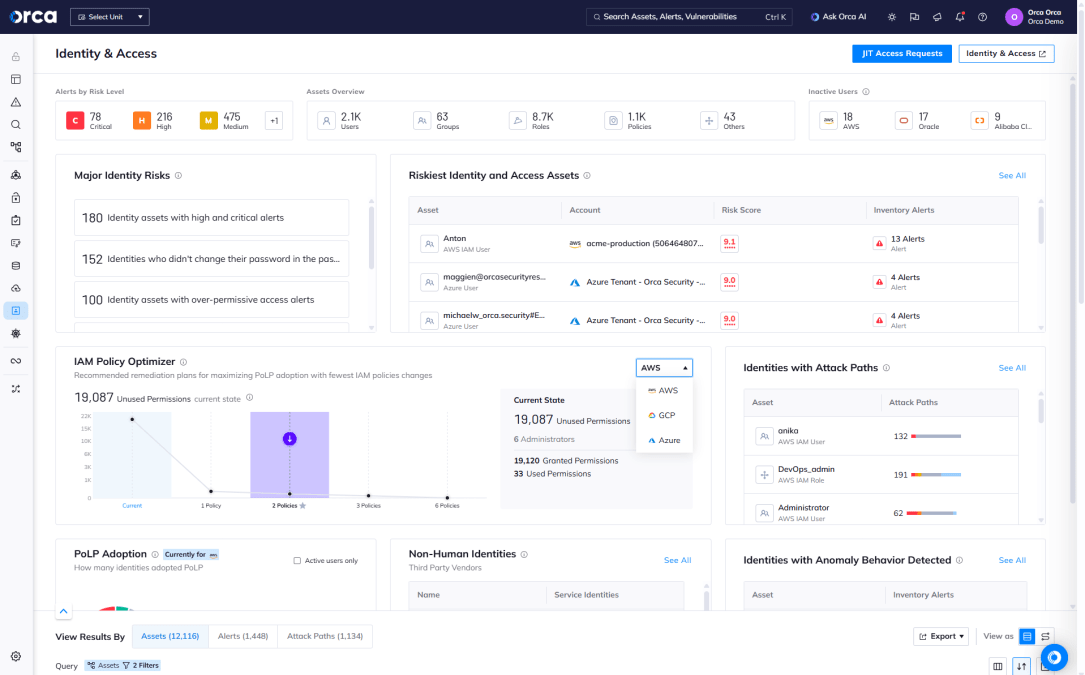
Appliquer des configurations de politiques IAM optimales
Grâce à l'analyse prescriptive et à l'intelligence artificielle, Orca calcule les améliorations de sécurité les plus significatives avec un minimum de changements de politiques et fournit des fichiers de configuration prêts à l'emploi.
- Orca compare les politiques IAM existantes à l'utilisation réelle des 90 derniers jours pour recommander les meilleures améliorations de sécurité avec un minimum d'effort.
- Orca suggère les configurations optimales garantissant une hygiène IAM et une conformité élevées, sans surcharger les équipes de sécurité.
- Les politiques IAM recommandées peuvent être téléchargées et déployées instantanément sur votre compte cloud.
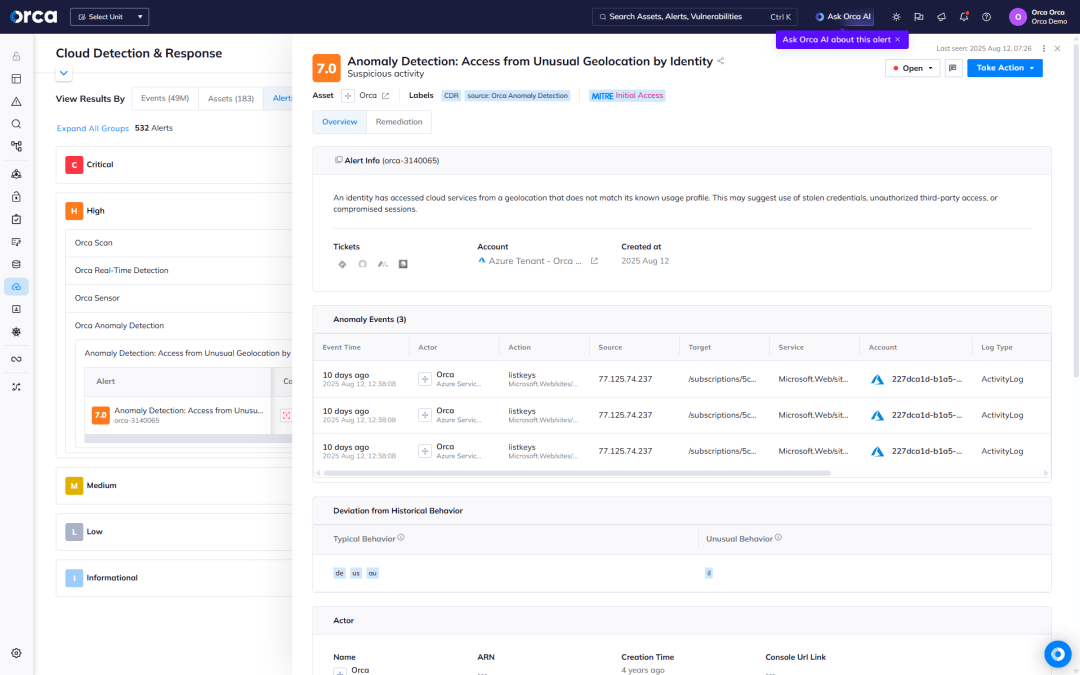
Détecter les attaques cloud et y répondre
Orca permet aux équipes d'identifier les attaques cloud et d'y répondre rapidement en collectant et en analysant en continu les données des flux cloud, des workloads, des configurations et des identités sur une plateforme unique.
- Détecter : Recevez des alertes en cas d'activités malveillantes, telles que des comptes compromis ou des clés d'accès volées.
- Investiguer : Analysez les activités signalées pour déterminer rapidement si les événements sont malveillants et si des actifs critiques sont en danger.
- Répondre : Interceptez les attaques cloud grâce aux étapes de remédiation et à l'assignation automatique des problèmes via les plus de 20 intégrations techniques tierces d'Orca (incluant SOAR, notifications et systèmes de ticketing).
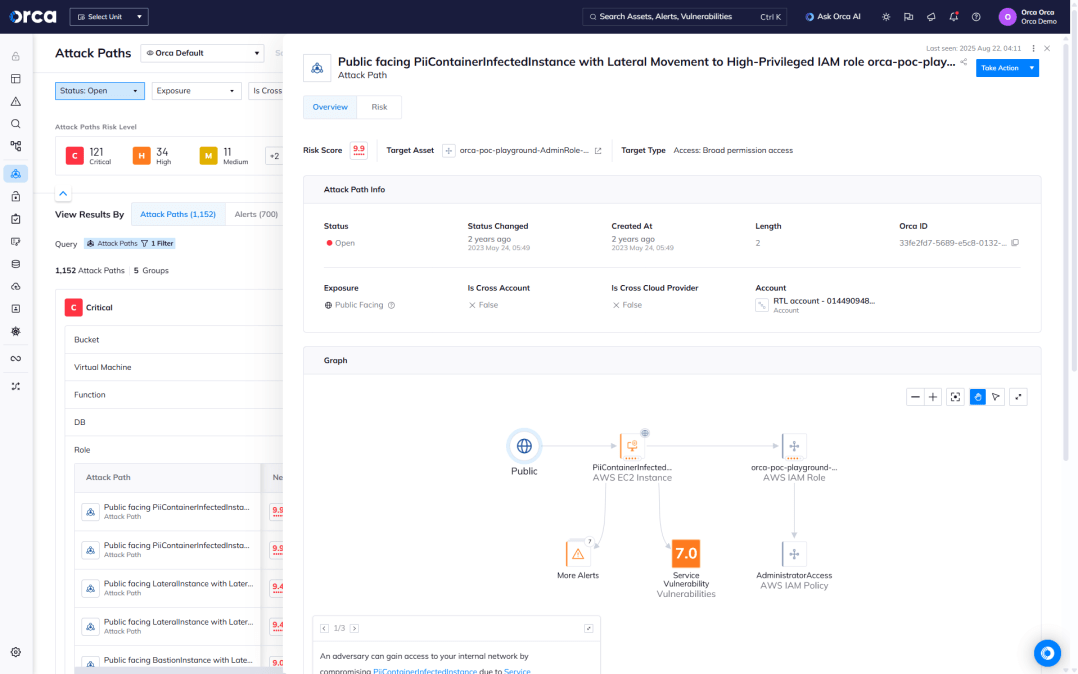
Visualisation et priorisation des chemins d'attaque
En analysant tous les risques et vulnérabilités sur toutes les couches de votre environnement cloud, Orca découvre les combinaisons de risques dangereuses menant à vos actifs critiques, permettant aux équipes de se concentrer sur l'essentiel.
- Orca présente chaque chemin d'attaque sous forme de graphique visuel avec des données contextuelles sur les entités cloud concernées (IAM, calcul, stockage, etc.) et leurs relations.
- En se concentrant sur un nombre réduit de chemins d'attaque prioritaires, les équipes n'ont plus à trier des centaines d'alertes isolées.
- Orca indique précisément aux équipes quels problèmes doivent être résolus pour neutraliser le chemin d'attaque.
Études de cas

Amérique du Nord
Assurance
AWS, GCP, Azure
« Tout ce qui impacte le développement se heurtera à une résistance. Mais avec SideScanning d'Orca, l'impact sur les systèmes est nul. C'est également facile à utiliser. »

« Orca a fait passer la visibilité de notre environnement cloud de zéro à 100 %. Lorsque je discute avec mon équipe des priorités, je m'exprime désormais d'une position bien plus crédible. »
Questions fréquentes
Le Cloud Infrastructure Entitlements Management (CIEM) est une solution de sécurité cloud conçue pour gérer les droits d'accès et les permissions des entités de ressources. Les solutions CIEM (prononcé « KIM ») sont indispensables pour appliquer le principe du moindre privilège (PoLP), garantissant que les utilisateurs n'accèdent qu'aux ressources strictement nécessaires à leurs missions.
Les outils CIEM gagnent en importance avec l'augmentation continue des déploiements cloud, des infrastructures et du nombre massif de droits disponibles.
Le CIEM permet aux entreprises de gérer efficacement les identités et l'accès aux ressources dans des environnements cloud en constante évolution. Avec une solution CIEM, les entreprises peuvent renforcer leur posture de sécurité cloud et bénéficier d'une assurance de conformité, d'une visibilité évolutive sur les droits, d'un ajustement des permissions cloud (rightsizing) et d'une détection et remédiation automatisées des risques d'accès.
Voici trois avantages majeurs du CIEM :
- Support et conformité pour les environnements multi-cloud : Les solutions CIEM offrent une visibilité et une conformité centralisées pour les environnements multi-cloud. Cela permet aux équipes de sécurité de suivre les actifs cloud, les composants de calcul, les services, les rôles et les droits sur plusieurs plateformes cloud tout en garantissant la conformité.
- Remédiation automatique : Les outils CIEM peuvent détecter et remédier automatiquement aux problèmes de gestion des identités et des accès (IAM) liés à la gestion des droits.
- Validation continue des droits sur l'infrastructure cloud : Les solutions CIEM permettent d'évaluer les droits sur l'infrastructure cloud efficacement. Ces outils offrent une visibilité sur les identités, les politiques d'accès, les droits, les configurations, les permissions et les activités.
Pour garantir une gestion des droits selon le principe du moindre privilège, les solutions CIEM suivent un processus continu comprenant les activités suivantes :
- Scanner l'environnement : Les solutions CIEM analysent l'environnement cloud pour inventorier tous les actifs, utilisateurs et droits.
- Inventorier le parc cloud : Les outils CIEM utilisent ces informations pour construire une vue d'ensemble du parc cloud et des risques associés aux droits.
- Effectuer une remédiation automatisée : Après avoir scanné l'environnement cloud, les outils CIEM remédient automatiquement aux problèmes identifiés, notamment en révoquant les privilèges inutiles des rôles trop permissifs et en bloquant les accès non autorisés.
- Surveiller et alerter en continu : Les solutions CIEM surveillent l'environnement cloud en continu pour détecter de nouveaux problèmes et alerter les équipes en cas de menaces ou de problèmes de politiques.
- Générer des rapports de conformité : Les outils CIEM génèrent des rapports pour aider les entreprises à auditer et à respecter les cadres réglementaires et les référentiels du secteur.
La solution CIEM d'Orca identifie les risques suivants :
- Rôles privilégiés avec confiance inter-comptes
- Rôles IAM inactifs avec privilèges administrateur
- Politiques privilégiées non attachées
- Rôles les plus actifs avec confiance inter-comptes
- Actifs compromis avec permissions IAM privilégiées
- Identités privilégiées inactives
En plus de détecter les risques d'identité isolés, Orca utilise l'analyse des chemins d'attaque pour identifier les risques combinés, c'est-à-dire l'association de risques d'identité à d'autres vulnérabilités pour créer des chemins d'attaque dangereux.
Orca assure le Cloud Infrastructure Entitlements Management (CIEM) en :
- Promotion de l'hygiène des identités, y compris l'application du principe du moindre privilège (PoLP).
- Détection des écarts par rapport aux meilleures pratiques d'identité.
- Utilisation des données d'identité pour aider à comprendre et prioriser les risques détectés dans votre système.
- Calcul des configurations de politiques optimales basées sur l'utilisation des rôles au cours des 90 derniers jours, à l'aide de l'outil IAM Policy Optimizer d'Orca.

Discutez avec nous
Découvrez Orca Security en action
Gagnez en visibilité, assurez la conformité et priorisez les risques avec la plateforme de sécurité cloud Orca.
 Discutez avec un expert Orca
Aucun compte Slack requis.