

Gerenciamento de Direitos de Infraestrutura de Nuvem (CIEM)
Proteja identidades e direitos de nuvem e garanta permissões de privilégio mínimo.
Mais de 280 avaliações de


O Desafio
Soluções CIEM independentes carecem de um contexto de nuvem mais amplo
Identidades em nuvem apresentam riscos para as organizações, pois são um componente central de cada ambiente e aplicação nativa da nuvem. O monitoramento do gerenciamento eficaz e a auditoria de identidades e permissões em nuvem em ambientes multinuvem exigem visibilidade e automação abrangentes, algo que falta em ferramentas CIEM pontuais. Sem a visibilidade de identidades não gerenciadas, como chaves SSH, senhas ou funções de conta, as equipes de segurança têm dificuldade em alcançar uma segurança em nuvem abrangente em escala.
Manualmente configurar e auditar direitos de nuvem é ineficiente e leva a erros de configuração incorreta.
Soluções pontuais não têm visibilidade de riscos de carga de trabalho e identidades não gerenciadas, como chaves SSH, senhas e outros problemas críticos, limitando assim a visibilidade do contexto de nuvem mais amplo.
O resultado é uma priorização de risco deficiente, remediação imprecisa ou sem contexto e conformidade incompleta.
Nossa Abordagem
Assuma o controle de suas identidades
Em vez de fornecer gerenciamento de privilégios de identidade e acesso em uma solução isolada, a Orca combina riscos de identidade com outros dados de risco — vulnerabilidades, configurações incorretas, malware, localização de dados confidenciais e risco de movimentação lateral — para ajudar você a priorizar os riscos em seu ambiente de forma holística.
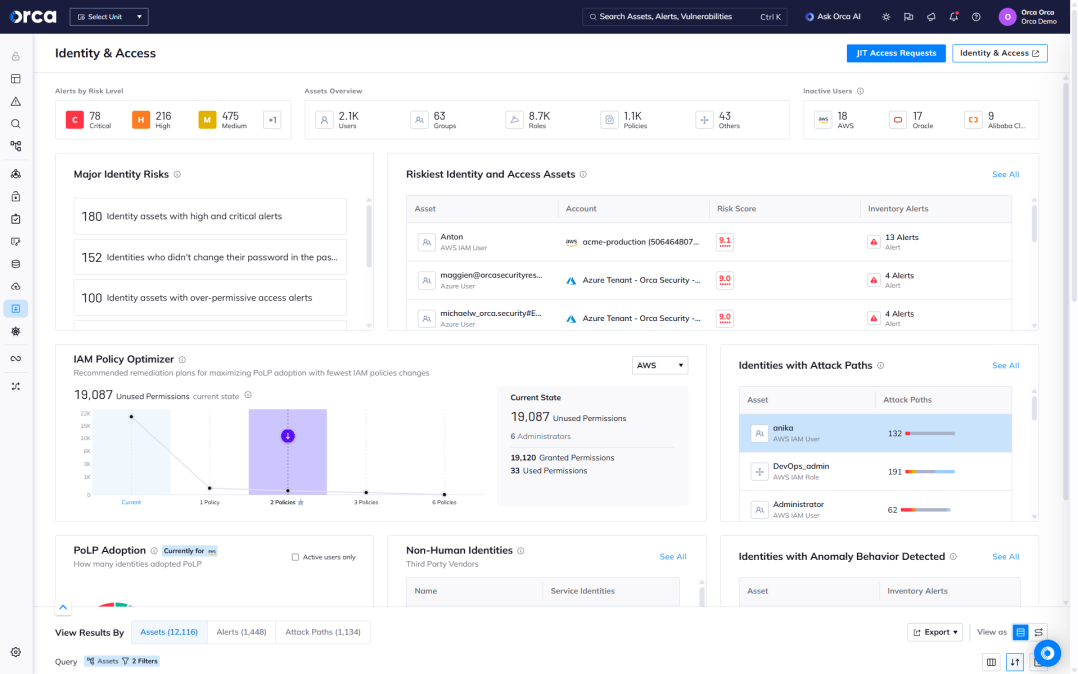
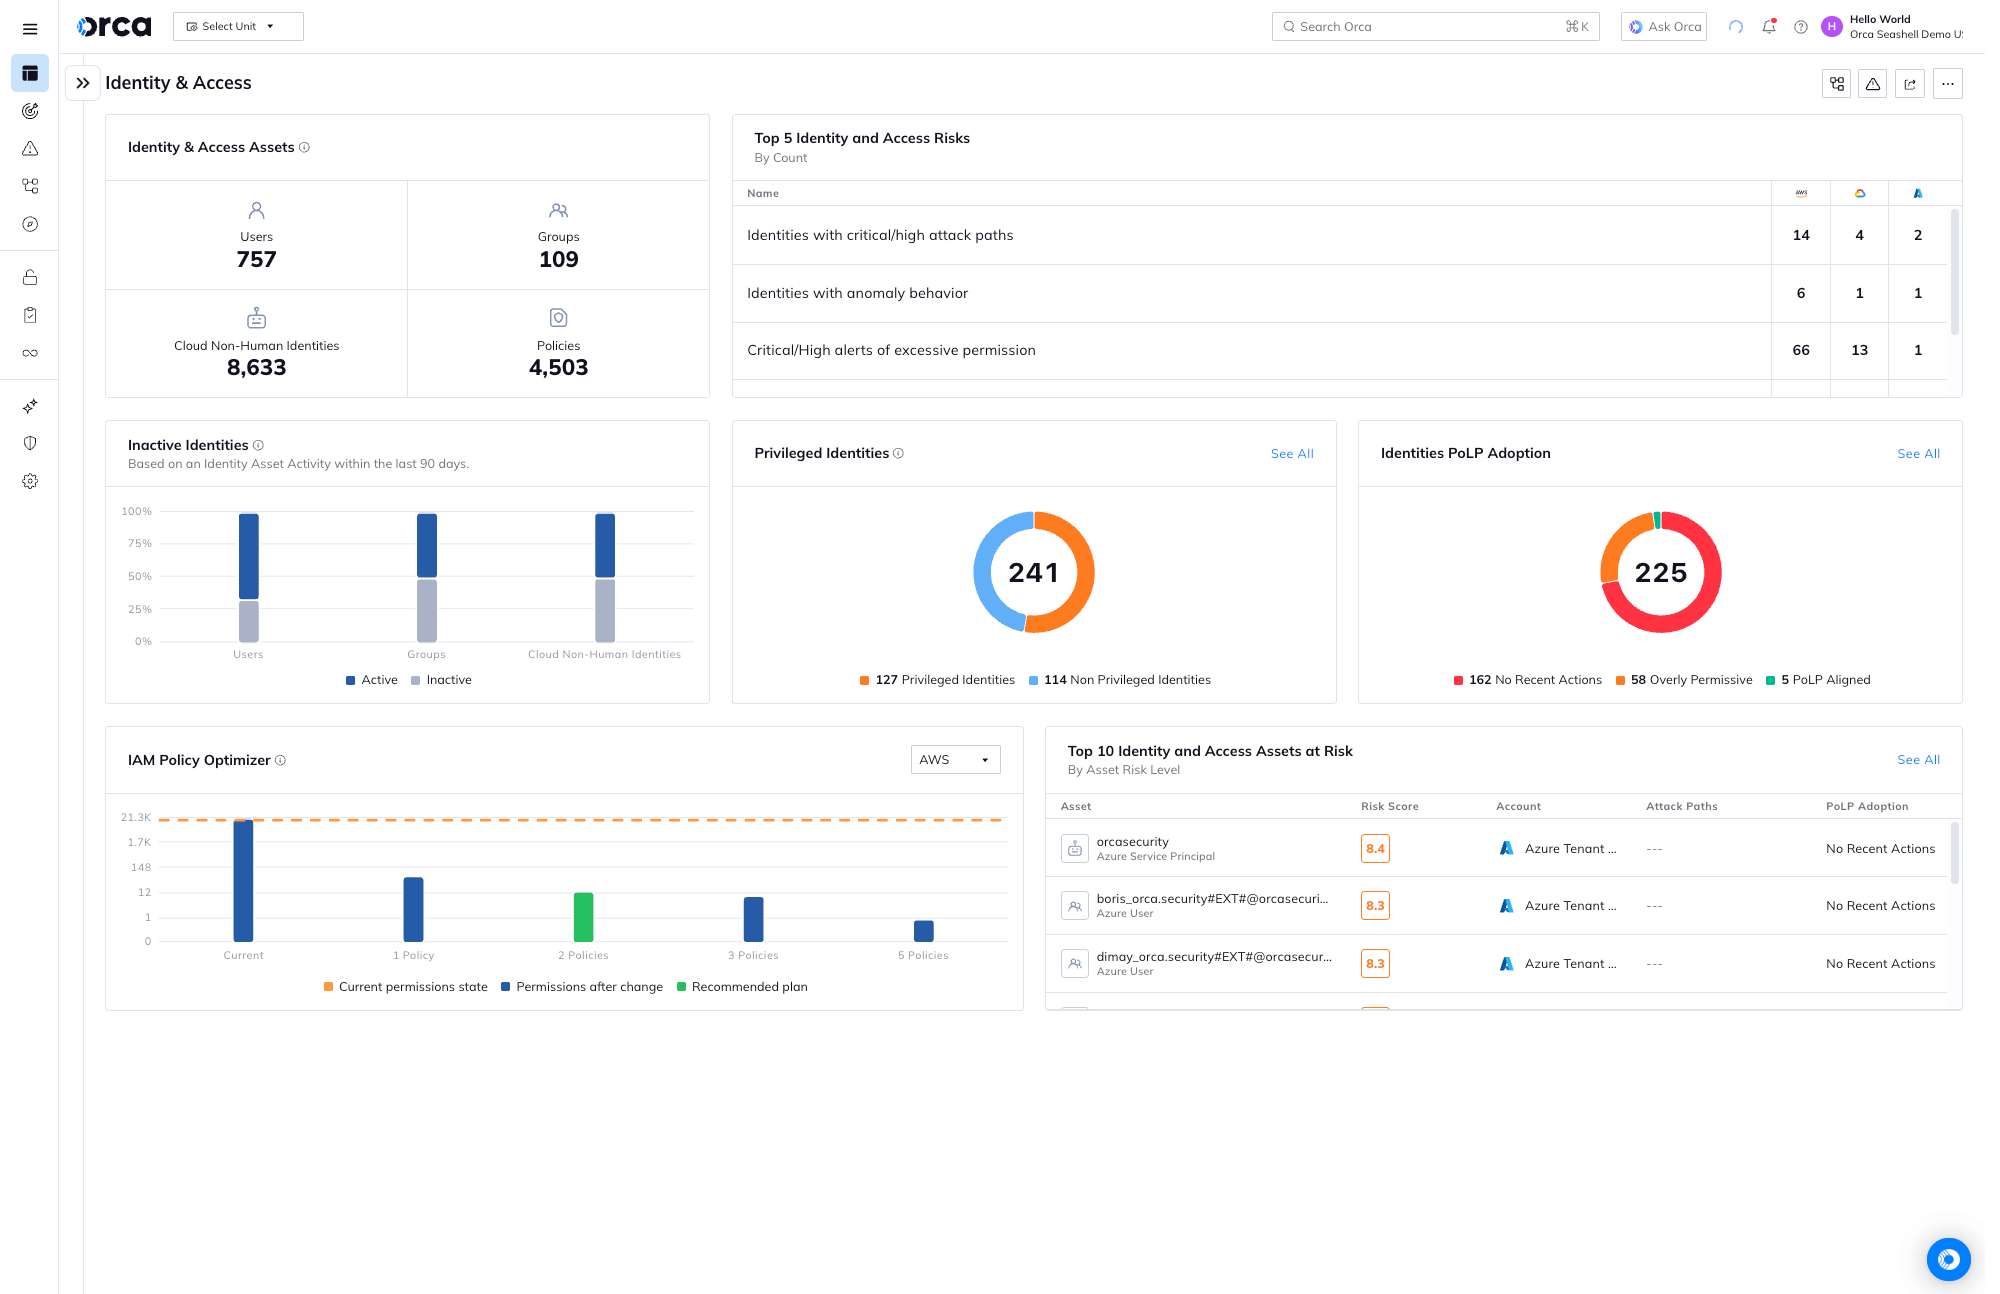
Monitore todas as identidades, funções, grupos, permissões e políticas implementadas em seu ambiente de nuvem.
Receba alertas quando as melhores práticas de segurança, como o princípio do privilégio mínimo, não forem seguidas.
Obtenha respostas para perguntas como: “Quais identidades humanas e de máquina têm acesso a este recurso do Google Standard Storage?” ou “Quais instâncias do AWS EC2 têm acesso a um bucket S3 com PII?”
O painel CIEM da Orca ajuda as organizações a entenderem a relação entre direitos de acesso e recursos de nuvem. A Orca emite alertas quando identidades excessivamente permissivas são encontradas e as prioriza de acordo com o impacto potencial nos negócios.
Relatório
Guia de Mercado Gartner® 2025 para CNAPP
Descoberta e conformidade multinuvem centralizadas
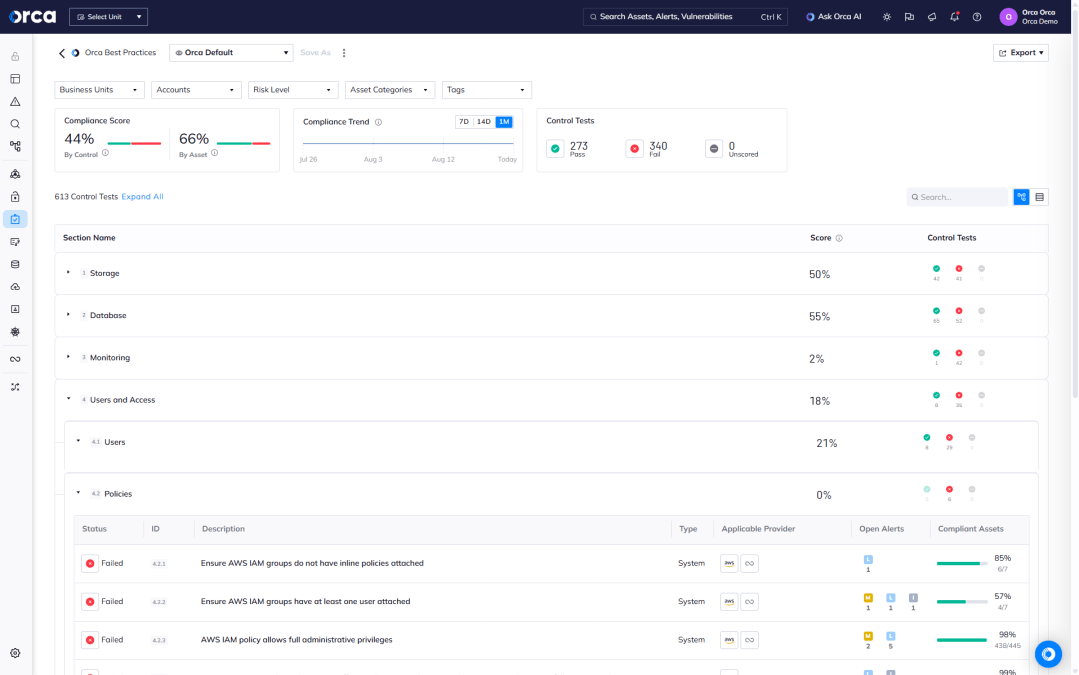
A plataforma agentless da Orca permite rastrear ativos de nuvem, funções e direitos em várias plataformas de nuvem, garantindo a conformidade com padrões regulatórios e benchmarks do CIS.
- Obtenha visibilidade granular e contextual de todas as identidades, configurações, políticas de acesso, direitos, permissões e atividades em sua nuvem.
- Visualize o acesso à rede e recursos expostos publicamente em todo o seu ambiente de nuvem.
- Aproveite milhares de controles em mais de 20 categorias, incluindo autenticação, proteção de dados, registro e monitoramento, configurações incorretas de IAM e integridade do sistema.



Da observação à ação.
Pule o formulário e conecte-se instantaneamente com um especialista em segurança em nuvem da Orca no Slack. Receba orientações práticas e acionáveis adaptadas ao seu ambiente específico.
 Converse com um especialista da Orca
Não requer conta no Slack.
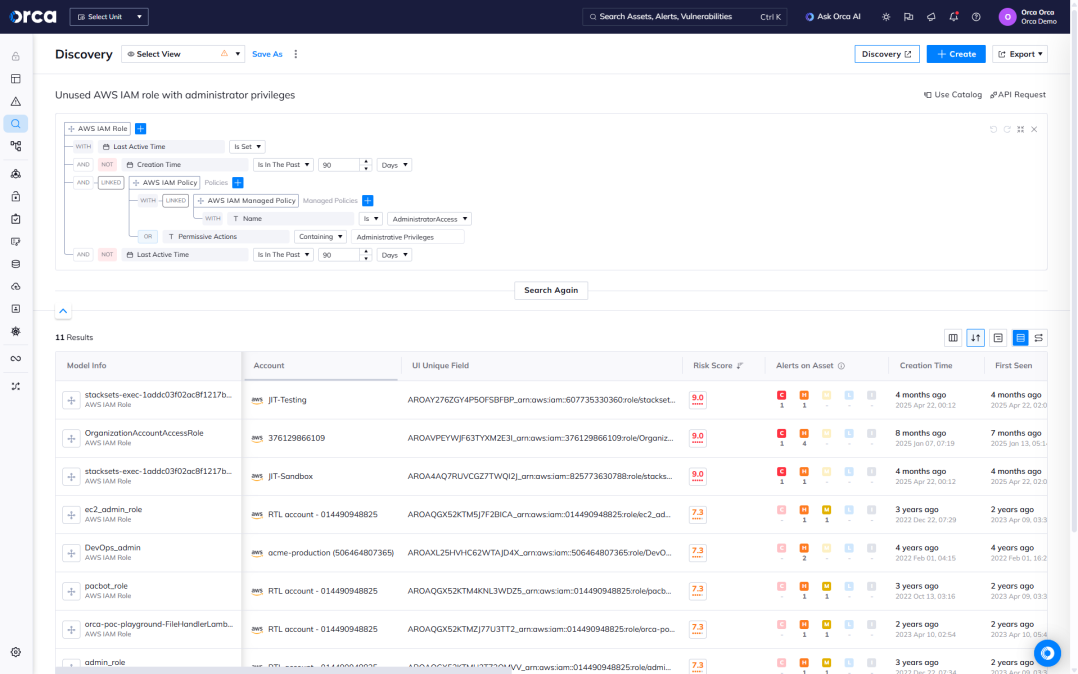
Consultas avançadas de riscos de identidade e direitos
A Orca permite realizar consultas avançadas em dados de direitos e identidade, usando milhares de modelos de alerta integrados, o construtor de consultas intuitivo da Orca, um catálogo de consultas extenso ou nossa integração de IA de linguagem natural.
- Configure alertas personalizados — com ações de remediação — para receber notificações quando desenvolvedores de nuvem violarem o princípio de privilégio mínimo ou outras políticas de segurança.
- Suporte a modelos de consulta de conformidade contínua alinhados a mais de 185 estruturas regulatórias e benchmarks do CIS.
- Integre consultas e alertas aos seus fluxos de trabalho e sistemas de tickets existentes.
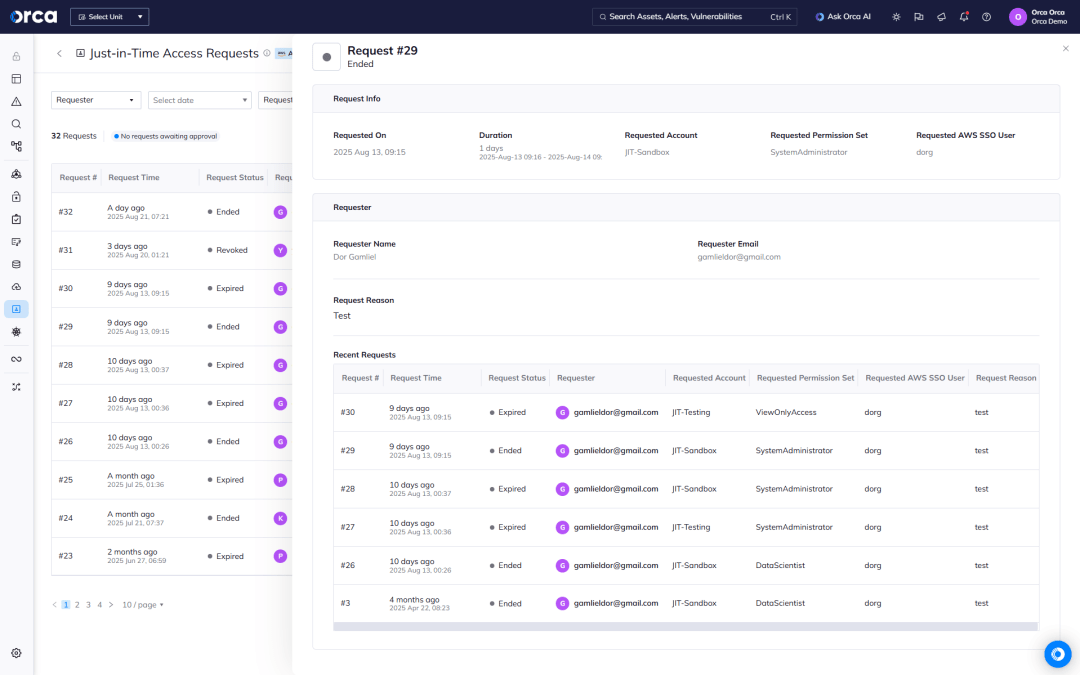
Use o acesso Just-in-Time (JIT) para controle de privilégio mínimo
A Orca oferece acesso Just-in-Time (JIT) para AWS, permitindo que as equipes reduzam privilégios permanentes e apliquem o acesso de privilégio mínimo em ambientes multinuvem sem retardar as operações.
- Conceda acesso específico a funções e por tempo limitado apenas quando necessário, minimizando os riscos associados a permissões excessivas ou não utilizadas.
- Visualize e gerencie centralmente solicitações JIT, veja informações contextuais e históricas completas para cada solicitação e acesse logs de auditoria detalhados para conformidade e supervisão contínuas.
- Torne o provisionamento flexível e rápido com nossa integração bidirecional com o Slack e a capacidade de fazer e receber solicitações JIT, independentemente de estar logado na plataforma Orca.
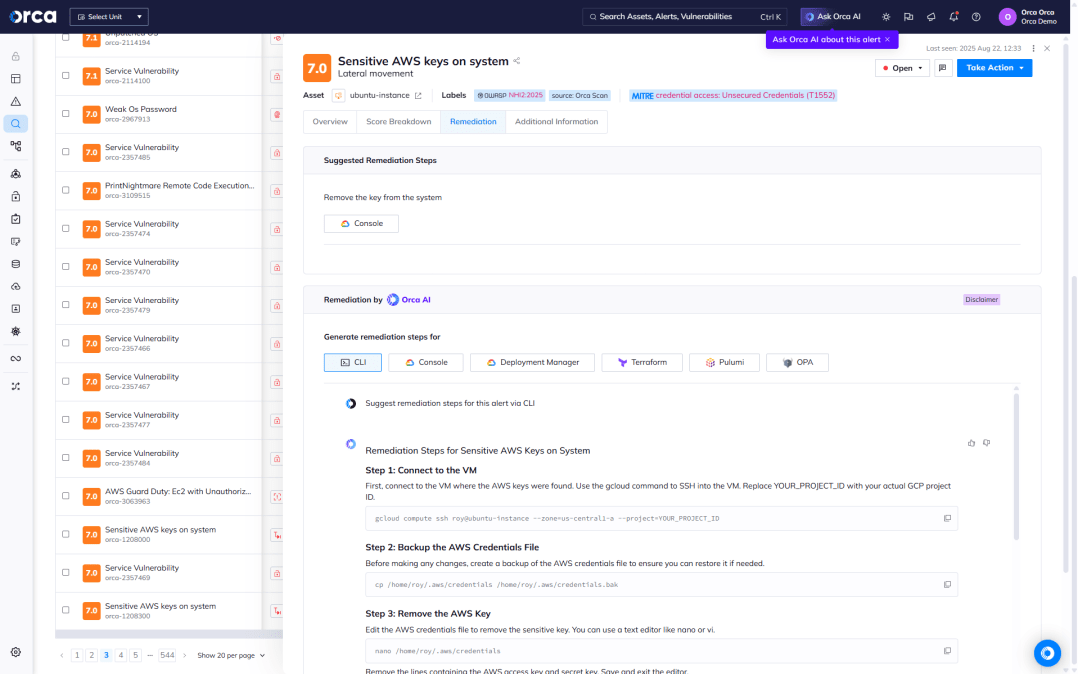
Encontre chaves armazenadas de forma insegura antes dos invasores
Ao contrário de produtos CIEM de solução pontual, a Orca varre suas identidades não gerenciadas e outras telemetrias em todo o ambiente de nuvem em busca de chaves expostas, senhas no histórico do shell e outras informações que um invasor pode aproveitar para se mover lateralmente em seu ambiente.
- A Orca varre o sistema de arquivos de cada máquina em busca de chaves privadas e cria hashes de todas as chaves descobertas. Em seguida, a Orca varre todos os outros ativos em busca de configurações de chaves públicas autorizadas com hashes correspondentes.
- A Orca traz à tona informações relacionadas a chaves, incluindo caminhos para chaves armazenadas de forma insegura, cargas de trabalho que podem ser acessadas com chaves expostas e contas de usuário e permissões armazenadas.
- A Orca descobre quaisquer chaves de acesso remoto, incluindo chaves de provedores de serviços em nuvem, chaves SSH e muito mais, que possam permitir que invasores acessem recursos confidenciais adicionais.
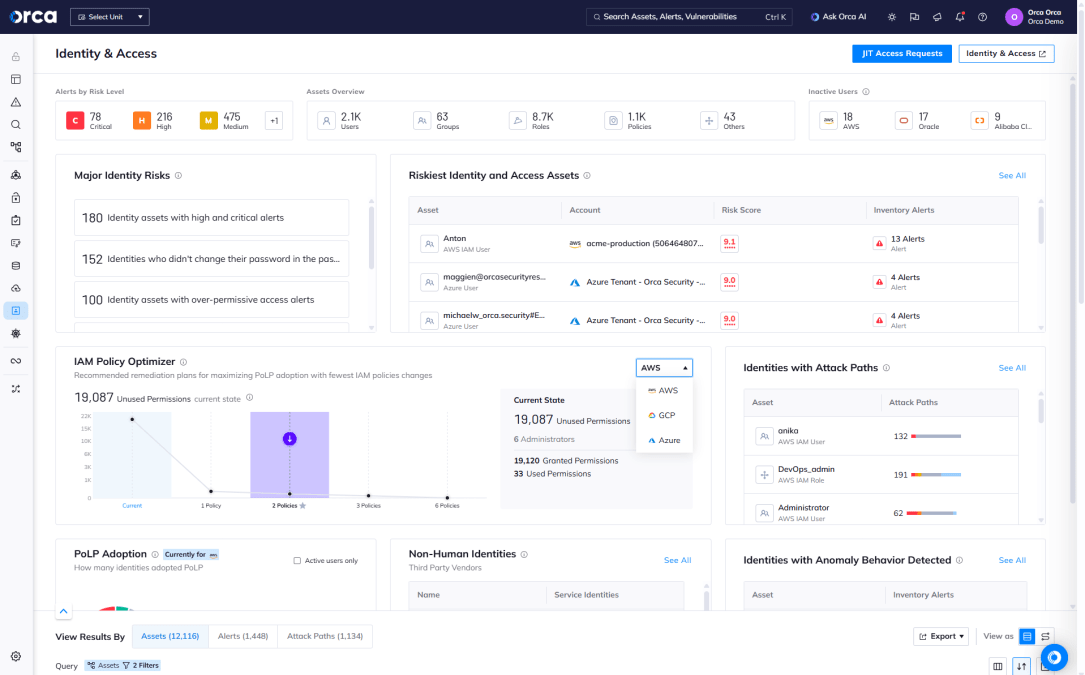
Aplique configurações ideais de política de IAM
Usando análise prescritiva e inteligência artificial, a Orca calcula as maiores melhorias de segurança que podem ser feitas com o mínimo de alterações de política e fornece arquivos de configuração prontos para uso.
- A Orca compara as políticas de IAM existentes com o uso real das políticas nos últimos 90 dias para recomendar as maiores melhorias de segurança com o mínimo de esforço.
- A Orca sugere as configurações ideais que garantem um alto nível de higiene e conformidade de IAM, sem sobrecarregar as equipes de segurança.
- As políticas de IAM recomendadas podem ser baixadas e implantadas instantaneamente em sua conta de nuvem.
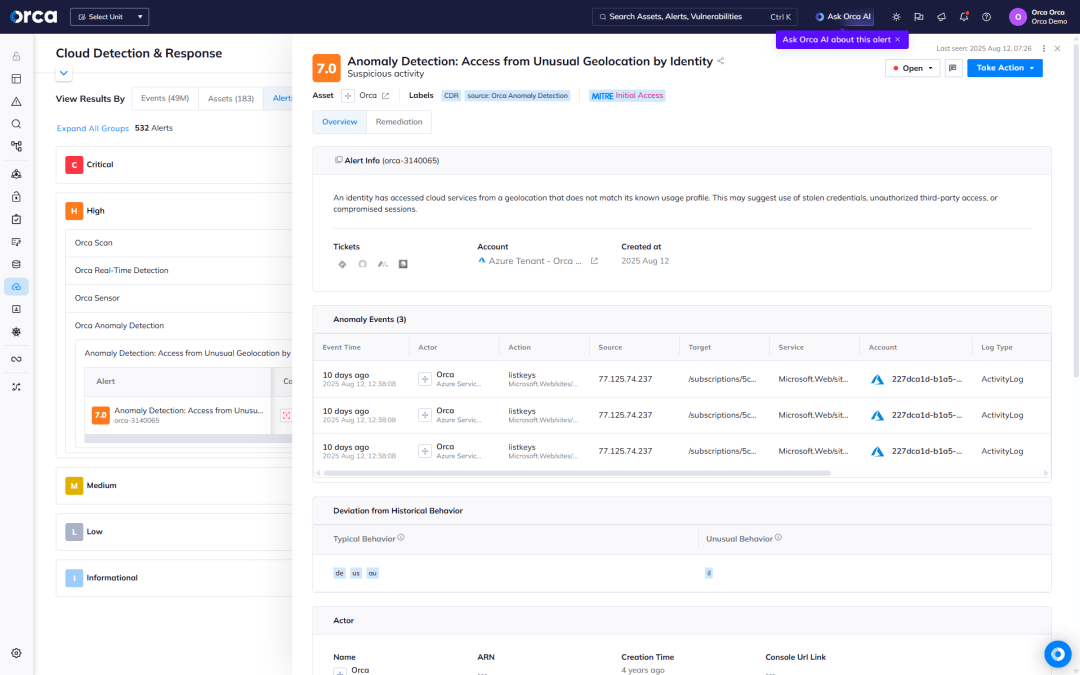
Detectar e responder a ataques na nuvem
A Orca permite que as equipes identifiquem e respondam rapidamente a ataques na nuvem coletando e analisando continuamente inteligência de feeds de nuvem, cargas de trabalho, configurações e identidades em uma única plataforma.
- Detectar: Receba alertas quando ocorrerem atividades de usuários maliciosos, como contas comprometidas e chaves de acesso roubadas.
- Investigar: Pesquise atividades sinalizadas para obter rapidamente informações sobre se os eventos são maliciosos e se algum dos ativos críticos da organização está em perigo.
- Responder: Intercepte ataques na nuvem aproveitando etapas de remediação e atribuindo problemas automaticamente usando mais de 20 integrações técnicas de terceiros da Orca (incluindo SOAR, notificações e sistemas de chamados).
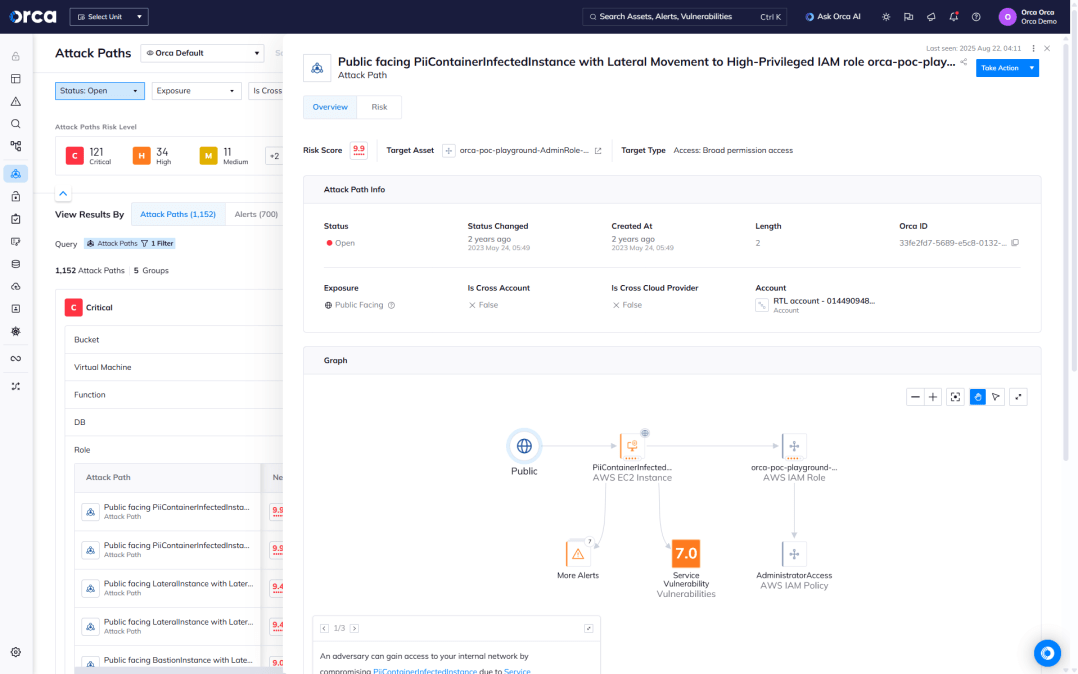
Visualização e priorização do caminho de ataque
Ao analisar todos os riscos e vulnerabilidades em todas as camadas do seu ambiente de nuvem, a Orca descobre combinações de riscos perigosas que poderiam resultar em um caminho direto para seus ativos críticos, para que as equipes de segurança possam focar no que é mais importante.
- A Orca apresenta cada caminho de ataque em um gráfico visual com dados contextuais sobre as entidades de nuvem relevantes (IAM, computação, armazenamento, etc.) e as relações entre elas.
- Ao focar em um número muito menor de caminhos de ataque priorizados, as equipes não precisam filtrar centenas de alertas isolados.
- A Orca mostra às equipes exatamente quais problemas precisam ser remediados para desarmar o caminho de ataque.
Estudos de Caso

América do Norte
Seguros
AWS, GCP, Azure
“Qualquer coisa que cause impacto no desenvolvimento enfrentará resistência. Mas com o Orca SideScanning, o impacto nos sistemas é zero. Além disso, é fácil de usar.”

“A Orca levou a visibilidade do nosso ambiente de nuvem de zero a 100%. Quando discuto com minha equipe o que resolver primeiro, agora falo de uma posição muito mais confiável.”
Perguntas Frequentes
Cloud Infrastructure Entitlements Management (CIEM) é um tipo de solução de segurança em nuvem projetada para gerenciar direitos de acesso e permissões para entidades de recursos em nuvem. As soluções CIEM (pronuncia-se “KIM”) são necessárias para implementar o princípio do privilégio mínimo (PoLP), uma estratégia de segurança que garante que os usuários tenham acesso apenas aos recursos de que estritamente precisam para realizar seus trabalhos.
As ferramentas CIEM estão ganhando importância em meio ao aumento contínuo de implantações em nuvem, infraestruturas e ao grande número de direitos (entitlements) disponíveis.
O CIEM permite que as organizações gerenciem com sucesso o acesso a identidades e recursos em ambientes de nuvem em constante mudança. Usando uma solução CIEM, as organizações podem fortalecer sua postura de segurança na nuvem e se beneficiar da garantia de conformidade, visibilidade escalável de direitos, dimensionamento correto de permissões de nuvem e detecção e remediação automatizadas de riscos de acesso.
Três benefícios importantes dos CIEMs incluem:
- Suporte e conformidade para ambientes multi-cloud: Soluções CIEM podem fornecer visibilidade e conformidade centralizadas para ambientes multi-cloud. Isso permite que as equipes de segurança rastreiem ativos de nuvem, componentes de computação, serviços, funções e direitos (entitlements) em várias plataformas de nuvem, garantindo a conformidade.
- Remediação automática: Ferramentas CIEM podem detectar e remediar automaticamente problemas de gerenciamento de identidade e acesso (IAM) quando se trata de gerenciamento de direitos (entitlements).
- Validação contínua para direitos de infraestrutura de nuvem: As soluções CIEM permitem que as equipes de segurança avaliem os direitos (entitlements) de infraestrutura de nuvem de forma fácil e eficaz. Essas ferramentas fornecem visibilidade sobre identidades de nuvem, políticas de acesso, direitos, configurações, permissões e atividades.
Para garantir que as organizações gerenciem os direitos e permissões de ativos de nuvem de acordo com o princípio do privilégio mínimo, as soluções CIEM seguem um processo contínuo que envolve as seguintes atividades:
- Escanear ambiente: Soluções CIEM analisam o ambiente de nuvem para inventariar todos os ativos, usuários e direitos (entitlements) de nuvem.
- Inventariar ambiente de nuvem: As ferramentas CIEM usam essas informações para criar uma visão abrangente do ambiente de nuvem e de quaisquer riscos associados aos direitos (entitlements).
- Executar remediação automatizada: Após escanear o ambiente de nuvem, as ferramentas CIEM remediam automaticamente os problemas identificados, incluindo a revogação de privilégios desnecessários de funções com permissões excessivas, interrupção de acesso não autorizado e muito mais.
- Monitorar e alertar continuamente: As soluções CIEM também monitoram continuamente o ambiente de nuvem em busca de novos problemas e alertam as equipes de segurança sobre possíveis ameaças ou problemas de política.
- Gerar relatórios de conformidade: Ferramentas CIEM produzem relatórios que ajudam as organizações a auditar e cumprir frameworks regulatórios e benchmarks do setor.
A solução CIEM da Orca identifica os seguintes riscos:
- Funções privilegiadas com confiança entre contas
- Funções de IAM inativas com privilégios de administrador
- Políticas privilegiadas não vinculadas
- Funções mais ativas com confiança entre contas
- Ativos comprometidos com permissões IAM privilegiadas
- Identidades inativas privilegiadas
Além de detectar riscos de identidade isolados, a Orca usa a análise de caminho de ataque para identificar riscos compostos, ou seja, quando riscos de identidade podem ser combinados com outros riscos para criar caminhos de ataque perigosos.
A Orca fornece Gerenciamento de Direitos de Infraestrutura de Nuvem (CIEM) através de:
- Promoção da higiene de identidade, incluindo a aplicação do Princípio do Privilégio Mínimo (PoLP).
- Detecção de desvios das melhores práticas de identidade.
- Uso de dados de identidade para ajudar a entender e priorizar os riscos encontrados em seu sistema.
- Cálculo de configurações de política ideais com base no uso de funções nos últimos 90 dias, usando o IAM Policy Optimizer da Orca.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.