

Gerenciamento de Postura de Segurança em Nuvem (CSPM)
Monitore continuamente configurações incorretas na nuvem, violações de políticas e riscos de conformidade.
Mais de 280 avaliações de


O Desafio
O CSPM tradicional não é suficiente
As soluções de CSPM tradicionais ajudam as organizações a manter a conformidade e a lidar com riscos na nuvem, como configurações incorretas e identidades excessivamente permissivas. No entanto, um CSPM cobre apenas uma parte da superfície de ataque, deixando de fora cargas de trabalho em nuvem, monitoramento de eventos e descoberta de dados sensíveis.
CSPMs tradicionais carecem de visibilidade sobre as cargas de trabalho em nuvem, o que significa que não conseguem detectar vulnerabilidades, malware, dados em risco ou segredos expostos.
Equipes de segurança devem complementar os CSPMs tradicionais com várias ferramentas isoladas, o que resulta na troca constante de consoles, duplicação de esforços e prejuízo à consistência.
Ferramentas isoladas ou 'integradas' carecem de contexto compartilhado, resultando em alertas contraditórios e priorização ineficaz de alertas.
Nossa Abordagem
Orca define o futuro do CSPM
A Orca consolida segurança de carga de trabalho em nuvem, configuração, segurança de identidade e gerenciamento de direitos, segurança de contêiner, descoberta de dados sensíveis e detecção e resposta, tudo em uma única plataforma em todo o SDLC. Essa abordagem unificada permite que a Orca entenda o contexto completo dos riscos e reconheça quando problemas aparentemente não relacionados podem criar caminhos de ataque perigosos. Aproveitando esses insights, a Orca é capaz de priorizar os riscos de forma eficaz, reduzindo a fadiga de alertas e garantindo que as equipes de segurança mantenham o foco no que é mais importante.
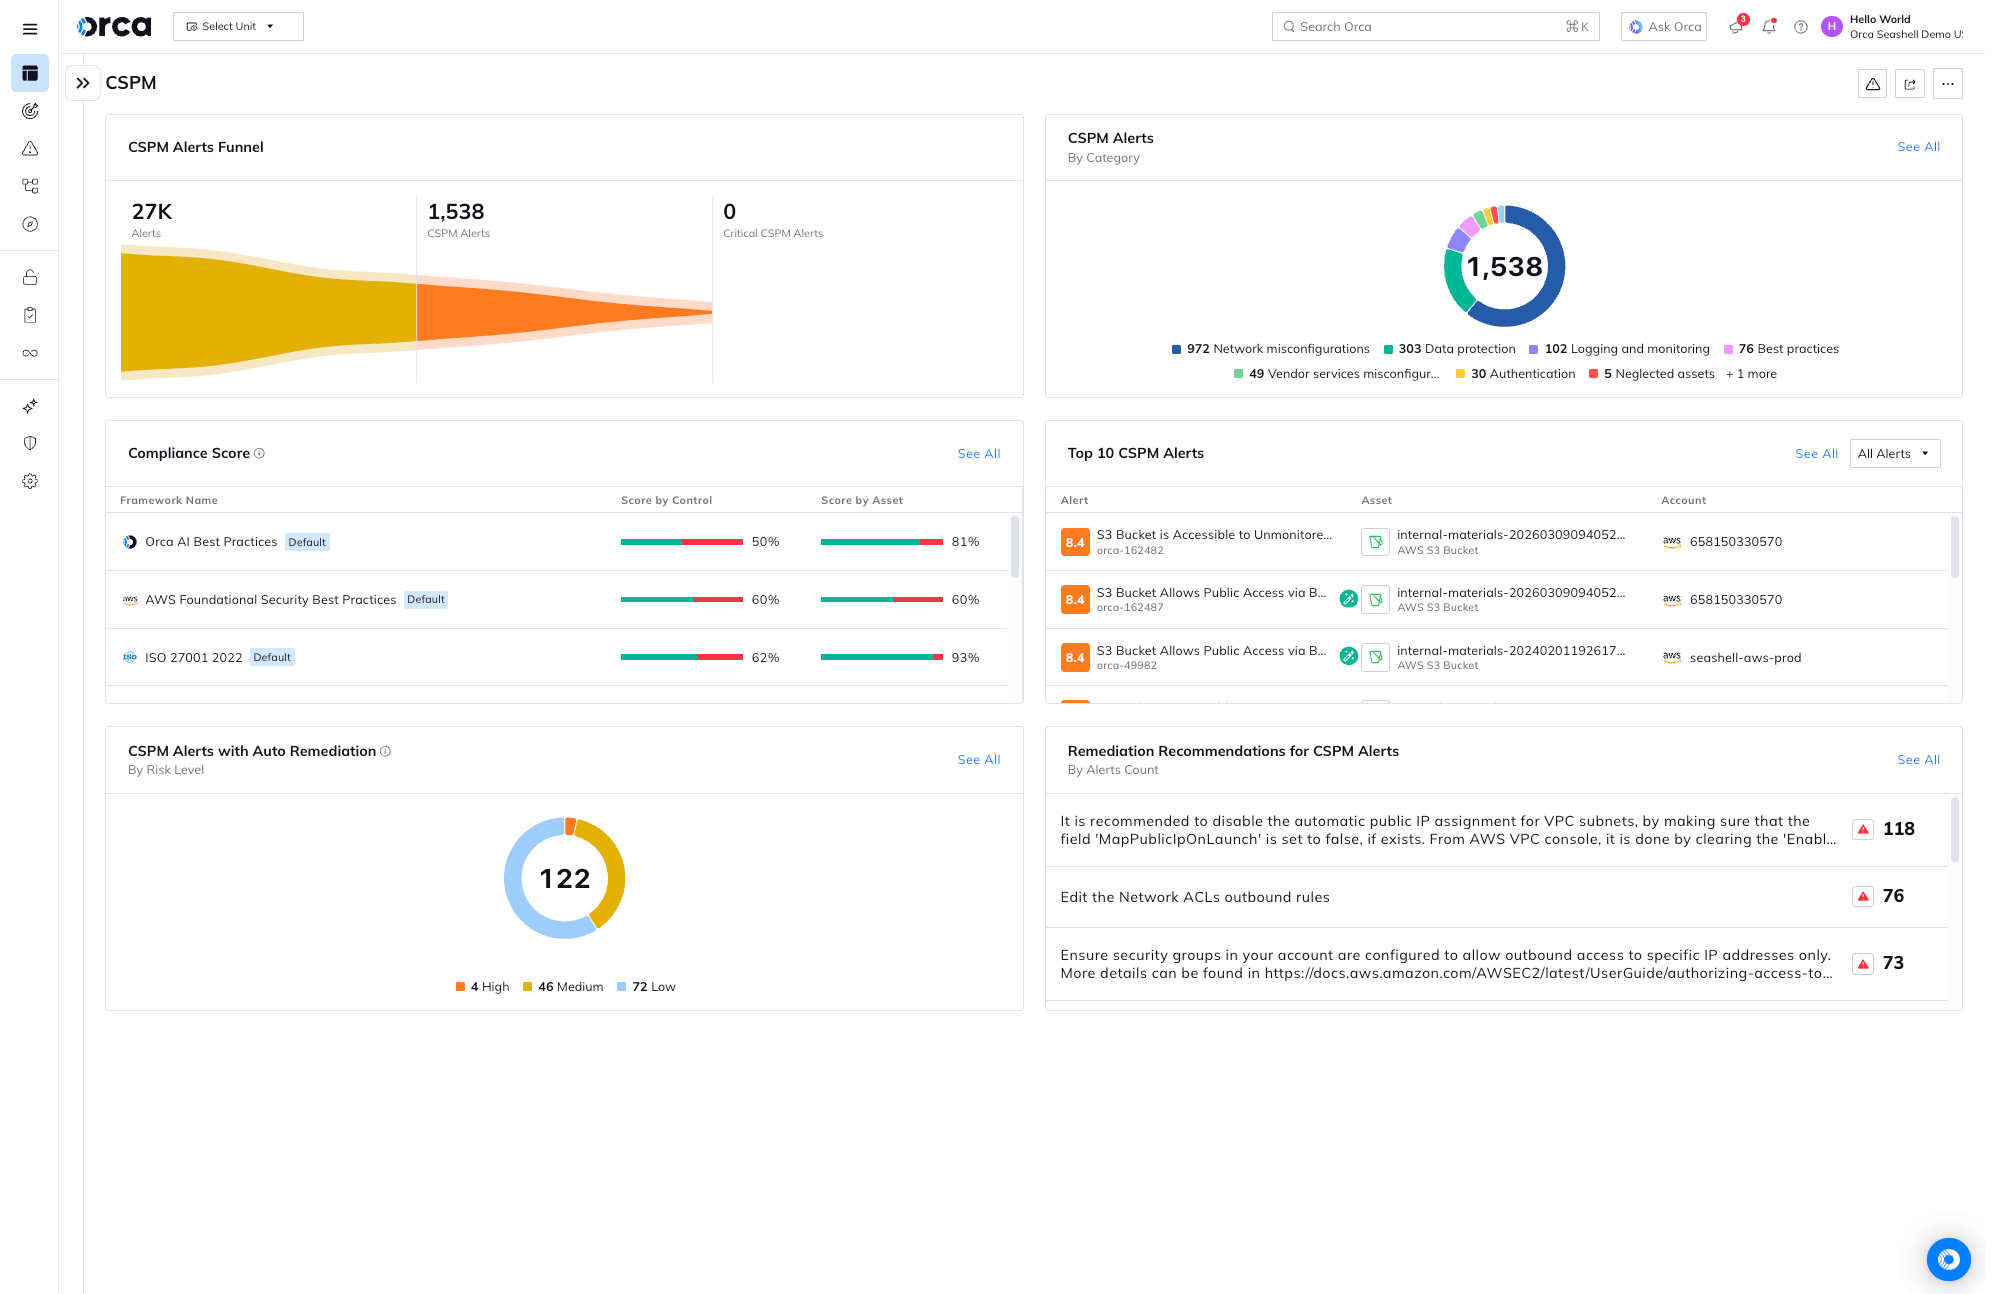
Receba alertas quando ocorrerem violações de políticas de segurança, como buckets S3, buckets do Google Storage, chaves KMS, bancos de dados Elasticsearch e RDS mal configurados e muito mais.
Aproveite mais de 2.500 controles de configuração em mais de 10 categorias, incluindo autenticação, proteção de dados, registro e monitoramento, configurações de rede, configurações de Kubernetes e integridade do sistema.
Em vez de serem inundadas com alertas, as equipes de segurança podem contar com a Orca para priorizar os riscos que ameaçam os ativos mais críticos da empresa, para que possam ser tratados primeiro.
Além disso, a Orca verifica continuamente configurações incorretas em ambientes multinuvem para garantir que os controles sejam definidos de forma segura e estejam em conformidade com as melhores práticas e padrões regulatórios e do setor.
Entenda os riscos em todo o seu stack de tecnologia
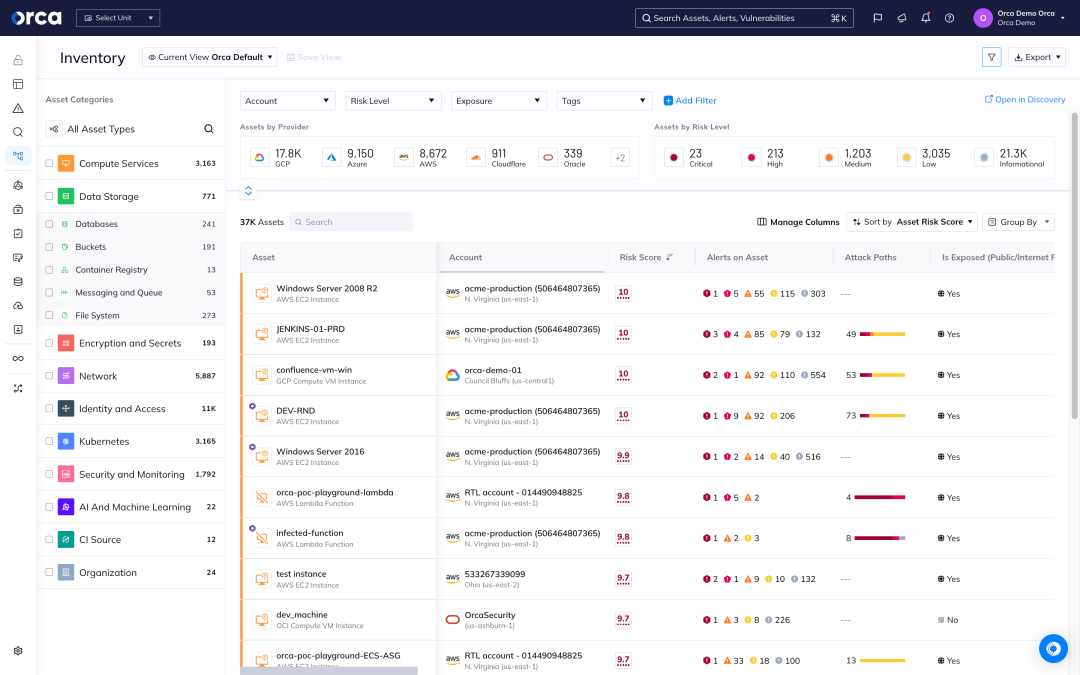
Diferente de outros CSPMs, a Orca também varre cargas de trabalho e identidades na nuvem para trazer insights completos sobre os riscos em todo o seu stack de tecnologia. Isso permite que a Orca entenda quais combinações de risco representam o maior perigo, para que suas equipes possam tratar essas primeiro.
- Ao pontuar e priorizar caminhos de ataque, as equipes de segurança podem se concentrar em um número muito menor de caminhos de ataque perigosos, em vez de filtrar centenas de alertas isolados.
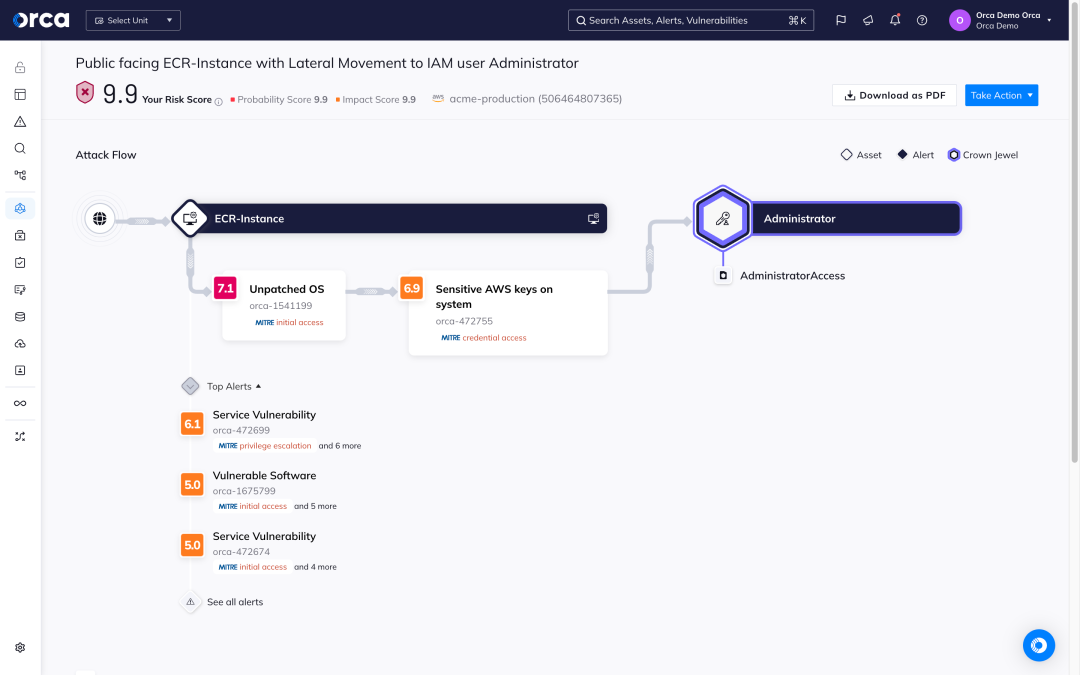
- A Orca apresenta caminhos de ataque potenciais em um gráfico visual que mostra o alvo final, bem como informações detalhadas sobre cada etapa.
- Para cada caminho de ataque, a Orca mostra quais riscos precisam ser remediados para interromper o caminho de ataque, priorizando ainda mais os problemas para remediação se eles interromperem vários caminhos.



Da observação à ação.
Pule o formulário e conecte-se instantaneamente com um especialista em segurança em nuvem da Orca no Slack. Receba orientações práticas e acionáveis adaptadas ao seu ambiente específico.
 Converse com um especialista da Orca
Não requer conta no Slack.
Garanta a conformidade multi-cloud
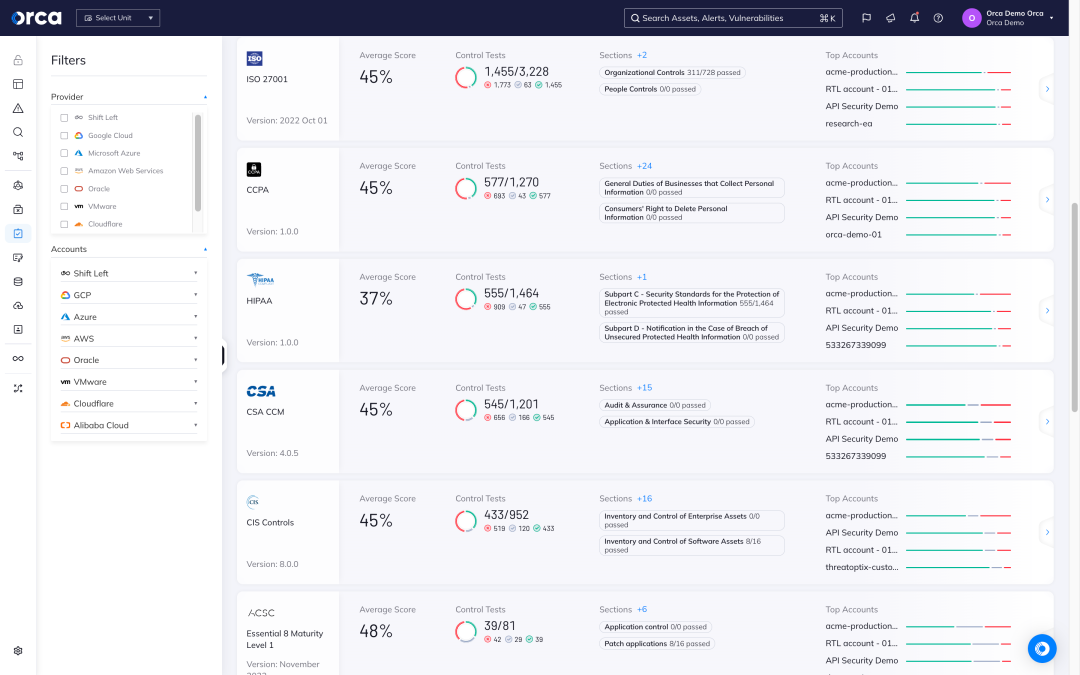
Outra função importante de CSPM que a Orca oferece é garantir que os recursos de nuvem estejam em conformidade com estruturas regulatórias e benchmarks do setor, incluindo requisitos de privacidade de dados. A Orca unifica a conformidade para cargas de trabalho de infraestrutura em nuvem, contêineres, identidades, dados e muito mais – tudo em um único painel.
- A Orca verifica as configurações e políticas de nuvem em relação a mais de 150 estruturas do setor e regulatórias, incluindo as Melhores Práticas da Orca e uma ampla gama de benchmarks de controle do CIS.
- Diferente de outros CSPMs, a Orca também descobre dados sensíveis em seu ambiente de nuvem e notifica você quando dados, como PII, estão vulneráveis por meio de caminhos de exploração potenciais.
- Com esse insight, a Orca ajuda as organizações a priorizar a segurança dos dados e a demonstrar sua conformidade com mandatos como PCI-DSS, GDPR, HIPAA e CCPA.
Corrija riscos na velocidade da nuvem
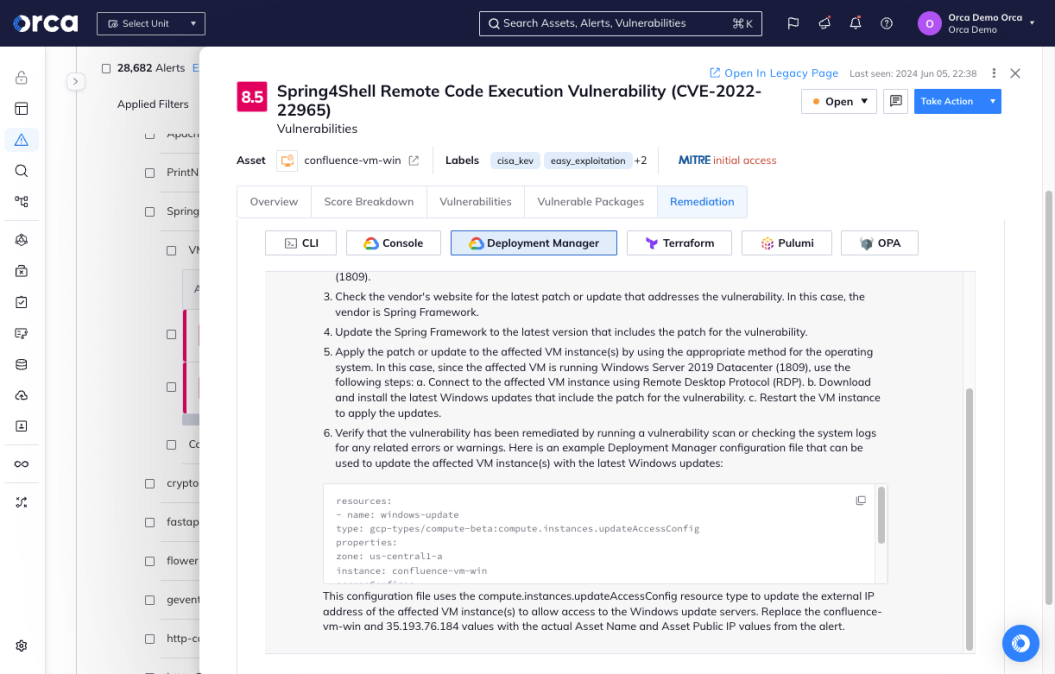
A Orca oferece opções de remediação automática e guiada, ajudando você a lidar rapidamente com quaisquer riscos detectados – reduzindo seu Tempo Médio de Remediação (MTTR) e melhorando sua postura de segurança em nuvem.
- Configure regras de automação que corrigem alertas assim que detectados, sem exigir intervenção manual.
- Gere instruções de remediação de alta qualidade para cada alerta aproveitando a IA generativa integrada à plataforma Orca.
- Copie e cole o código de remediação em uma interface de linha de comando ou em ferramentas de provisionamento de Infraestrutura como Código (IaC), ou siga as etapas no console.
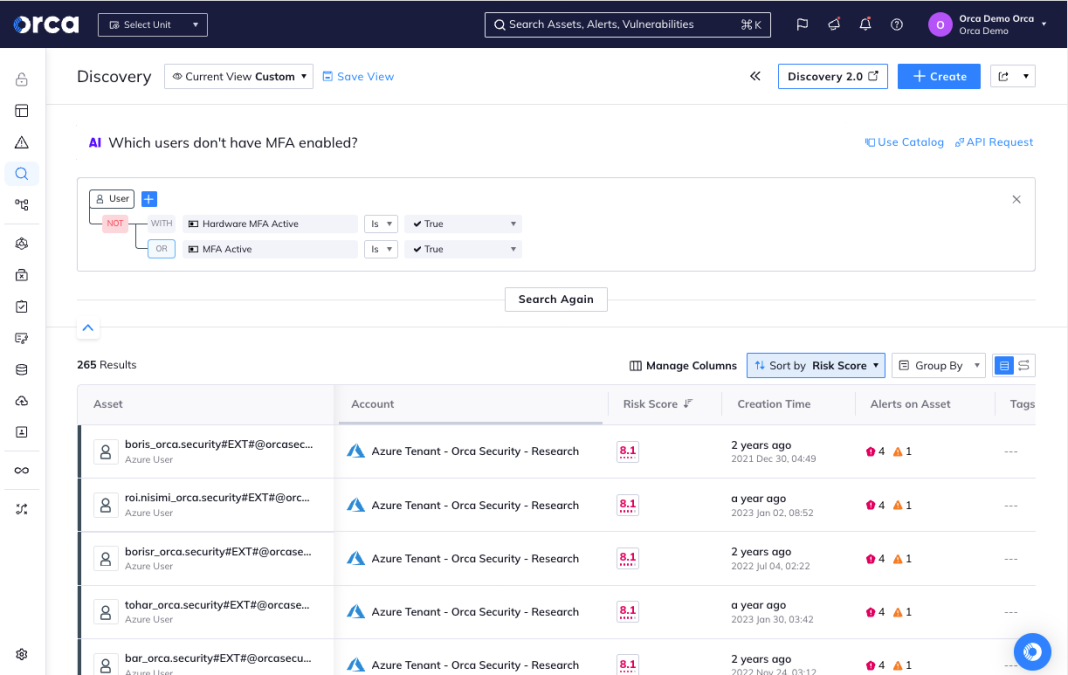
Pesquise facilmente em seu ambiente de nuvem
Aproveitando a IA, a Orca simplifica significativamente as pesquisas ao permitir que os usuários façam perguntas em linguagem natural – reduzindo drasticamente o tempo de descoberta e melhorando a conformidade.
- Faça perguntas em linguagem simples, como 'Tenho alguma vulnerabilidade voltada para o público?' ou 'Tenho algum banco de dados não criptografado com dados sensíveis expostos à Internet?'
- Independentemente do nível de habilidade, a Orca permite que usuários em toda a organização entendam facilmente exatamente o que há em seu ambiente de nuvem.
- Usuários avançados podem criar consultas complexas e granulares muito mais rápido do que quando precisam programar em uma linguagem de consulta proprietária.
Estudos de Caso

América do Norte
Seguros
AWS, GCP, Azure
“Qualquer coisa que cause impacto no desenvolvimento enfrentará resistência. Mas com o Orca SideScanning, o impacto nos sistemas é zero. Além disso, é fácil de usar.”

Global
Serviços Financeiros
AWS, GCP, Azure
“Temos 12 contas da AWS. Não sabíamos o que havia em todas elas, então as conectamos à Orca. Em 30 minutos, tivemos uma boa ideia do que estava sendo executado em todas as contas. Não poderíamos ter feito isso tão rápido de outra maneira.”
Perguntas Frequentes
Gerenciamento de Postura de Segurança em Nuvem (CSPM) é uma solução de segurança em nuvem que permite às organizações identificar e corrigir riscos e quaisquer configurações incorretas em sua infraestrutura de nuvem para que possam reduzir sua superfície de ataque.
O Gartner nomeou os CSPMs pela primeira vez como uma categoria de segurança em nuvem em 2014. Os CSPMs surgiram como uma solução necessária para ajudar as organizações a manter as configurações adequadas dos serviços de nuvem conforme migravam para ambientes de nuvem pública populares, como AWS, Azure e Google Cloud.
Os CSPMs continuam sendo uma solução de segurança em nuvem popular. De acordo com o Gartner, espera-se que o mercado de CSPM cresça nos próximos anos, com receitas anuais previstas para atingir US$ 3,32 bilhões até 2027. Ainda assim, uma análise subsequente do Gartner estima que 75% das novas compras de CSPM virão de plataformas de proteção de aplicações nativas em nuvem (CNAPPs) até 2025.
Configurações incorretas na nuvem são uma das principais preocupações de segurança. Vários fatores aumentam sua probabilidade, incluindo monitoramento insuficiente, controles de acesso irrestritos, segredos mal gerenciados, valores padrão não revisados e muito mais. De acordo com uma pesquisa do Gartner, as configurações incorretas causam 80% de todas as violações de segurança de dados, e as previsões são de que, até 2025, 99% das falhas no ambiente de nuvem serão atribuídas a erros humanos.
Como um segmento de ferramentas de segurança em nuvem, os CSPMs desempenham um papel importante no monitoramento contínuo da infraestrutura em nuvem em busca de lacunas na aplicação de políticas de segurança. Eles identificam automaticamente configurações incorretas em infraestruturas de nuvem e, em alguns casos, também as corrigem. Como resultado, os CSPMs podem ajudar as organizações a economizar dinheiro, identificar riscos de segurança e educar as equipes.
Um CSPM ajuda as equipes de segurança a corrigir configurações incorretas e manter a conformidade monitorando o plano de controle da nuvem e garantindo que ele esteja alinhado com as políticas de segurança definidas. Mais especificamente, um CSPM:
- Mantém um inventário de ativos em nuvem: cria e mantém um inventário organizado de toda a infraestrutura em nuvem.
- Garante a conformidade na nuvem: de forma contínua, rastreia ativos na nuvem para conformidade com estruturas regulatórias relevantes e benchmarks do setor.
- Define e aplica políticas: identifica e aplica políticas para acesso a dados e relatórios de conformidade.
- Detecta ameaças na nuvem: identifica riscos em sua infraestrutura de nuvem e cria alertas para remediação.
- Facilita a resposta a incidentes: Auxilia na resposta a incidentes ao apresentar informações relevantes e as orientações necessárias para remediar riscos ou problemas de conformidade.
Os CSPMs são essenciais para a segurança na nuvem, no entanto, as soluções tradicionais de CSPM apresentam limitações importantes, incluindo:
- Cobre apenas o plano de controle: os CSPMs fornecem visibilidade das configurações de nuvem (plano de controle), mas não das cargas de trabalho de nuvem (plano de dados). Como resultado, eles não têm insight sobre vulnerabilidades, malware ou segredos expostos.
- Fadiga de alertas: sem visibilidade das cargas de trabalho, as soluções CSPM carecem do insight unificado para contextualizar totalmente os riscos e priorizar os alertas com base no contexto completo.
- Sem gerenciamento de identidade e permissões: as ferramentas CSPM também não gerenciam controles de acesso, permissões ou direitos. Para apoiar e aplicar o princípio do privilégio mínimo (PoLP), as organizações precisam de uma solução de gerenciamento de direitos de infraestrutura em nuvem (CIEM).
Por este motivo, as CNAPPs (Plataformas de Proteção de Aplicações Nativas da Nuvem) surgiram para enfrentar os desafios do uso de soluções de segurança de nuvem tradicionais isoladas. Uma CNAPP é uma solução de segurança em nuvem que detecta riscos em todo o stack de tecnologia (plano de controle e plano de dados), incluindo erros de configuração de nuvem, acesso de identidade mal gerenciado, vulnerabilidades, malware e dados em risco.
As ferramentas tradicionais de CSPM extraem metadados por meio das APIs do provedor de nuvem para obter visibilidade da infraestrutura de nuvem, mas identificam apenas configurações incorretas simples no plano de controle e possuem visão limitada da postura de risco geral das cargas de trabalho. Ferramentas de CSPM só conseguem detectar riscos como malware e vulnerabilidades na camada de infraestrutura de nuvem, deixando uma parte significativa (SO, aplicação e dados) do ambiente de nuvem exposta. Além disso, por terem uma perspectiva limitada sobre o risco de dados, as ferramentas de CSPM carecem de visão sobre onde dados sensíveis podem estar armazenados e o potencial de sua exposição.
Por outro lado, como um CNAPP, a Orca combina CSPM, CWPP, CIEM e muito mais em uma única plataforma, oferecendo visibilidade full-stack de todo o seu ambiente de nuvem — ou seja, visibilidade que abrange as camadas de infraestrutura de nuvem, SO, aplicação e dados — garantindo cobertura completa de segurança e conformidade.

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.