

Segurança de Containers e Kubernetes
Realize verificações de segurança extensivas em cada camada de nuvem, sem a necessidade de agentes.
Mais de 280 avaliações de


O Desafio
Os Agentes Não Foram Projetados para Aplicações Nativas da Nuvem
Soluções de segurança de containers e Kubernetes baseadas em agentes fornecem cobertura apenas para workloads de nuvem que possuem um agente instalado. Devido à natureza efêmera das aplicações nativas da nuvem, simplesmente não é viável instalar agentes em cada recurso, o que inevitavelmente leva a lacunas de segurança. Fornecedores que oferecem uma escolha entre abordagens baseadas em agentes e agentless apenas aumentam a complexidade e costumam ter limites ocultos em suas capacidades 'agentless'. Além disso, as soluções legadas cobrem apenas workloads de nuvem e ignoram riscos no plano de controle da nuvem, como configurações incorretas e identidades excessivamente permissivas.
A implementação parcial de agentes causa pontos cegos graves e os agentes podem ter um impacto significativo no desempenho das aplicações
As equipes de Segurança e DevOps precisam gastar inúmeras horas instalando, configurando e mantendo agentes, criando fricção organizacional.
A falta de visibilidade sobre configurações de nuvem e identidades deixa lacunas de segurança importantes.
Nossa Abordagem
Segurança Escalável para Containers e Kubernetes
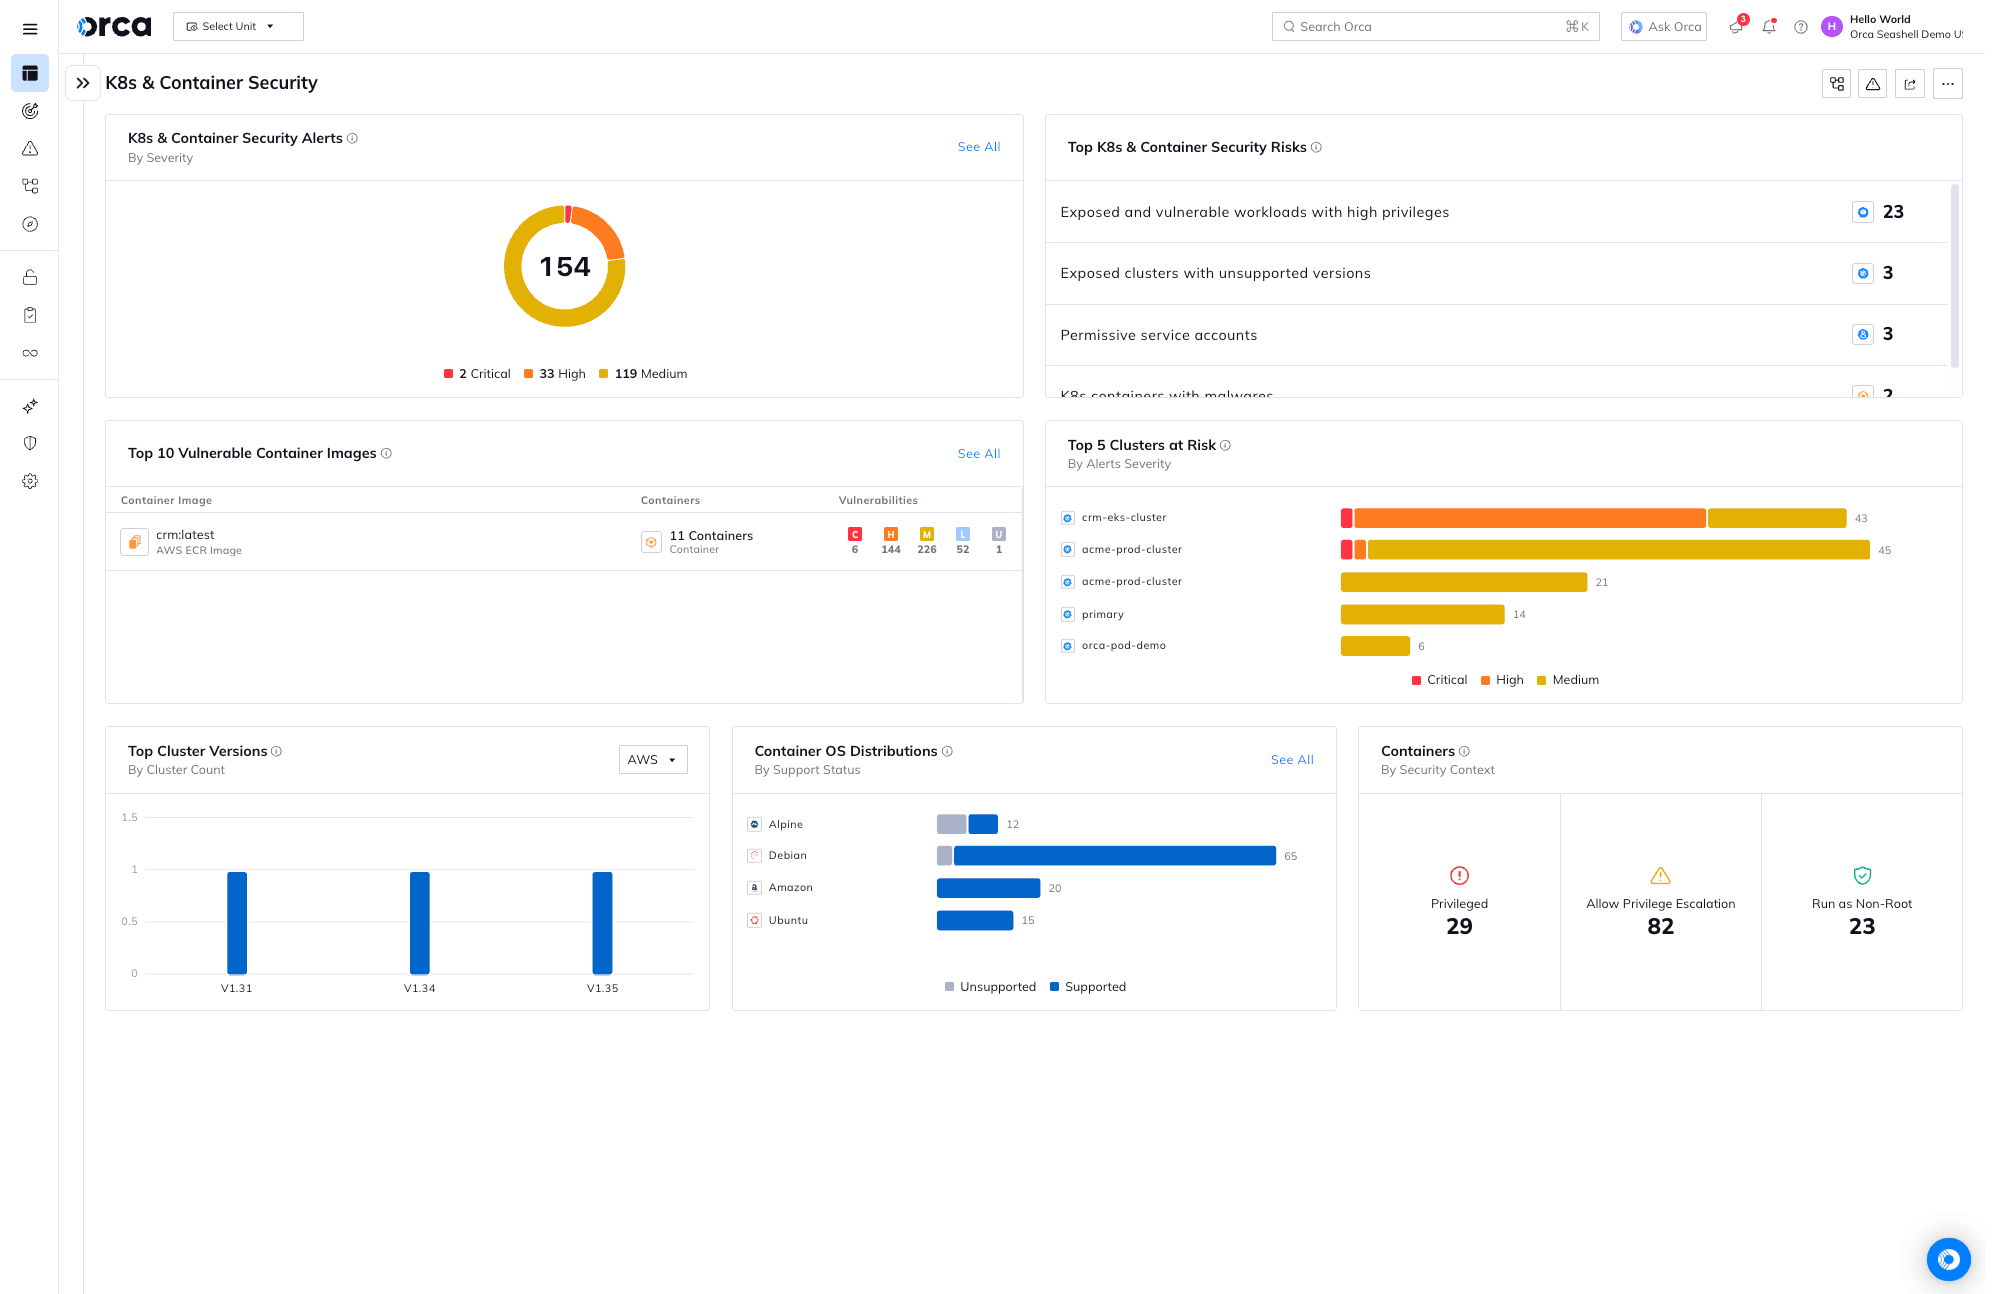
Diferente de outras soluções, a Orca é completamente agentless e é totalmente implementada em minutos com 100% de cobertura, fornecendo visibilidade ampla e profunda sobre riscos em todas as camadas do seu patrimônio de nuvem. Isso inclui configurações de nuvem, imagens de container, o plano de controle do Kubernetes, bem como suas aplicações. A Orca combina todas essas informações em um Modelo de Dados Unificado para priorizar riscos de forma eficaz e reconhecer quando problemas aparentemente não relacionados podem ser combinados para criar caminhos de ataque perigosos.
Construir
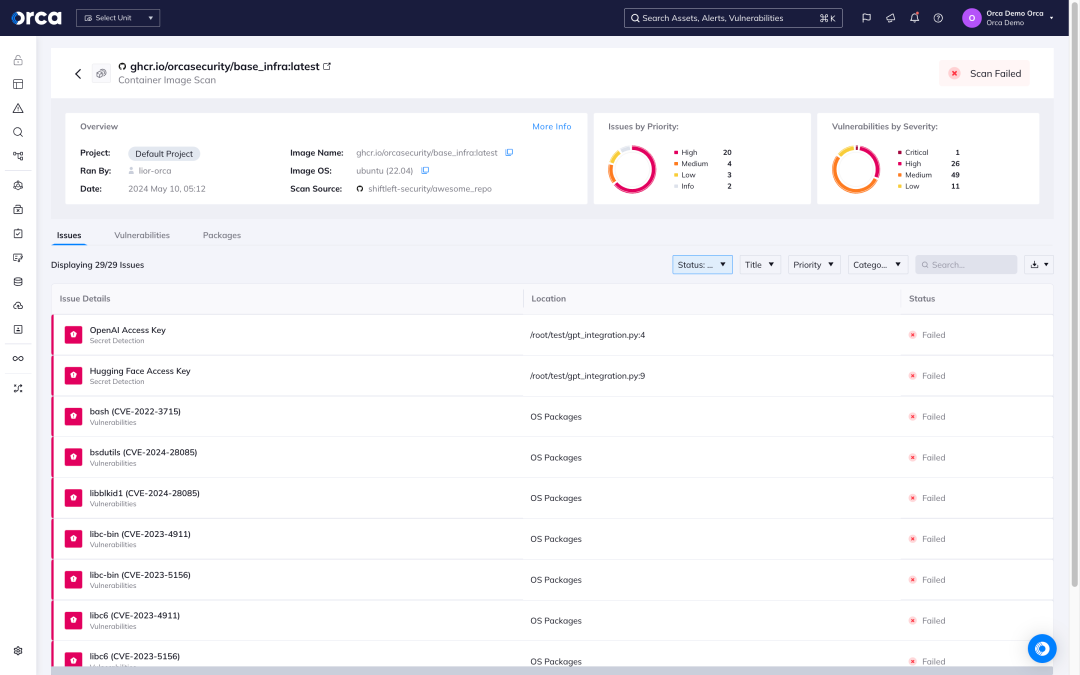
Imagens de container e templates de IaC são verificados no desktop do desenvolvedor ou como parte de fluxos de trabalho regulares de integração contínua (CI) / entrega contínua (CD).
Implementação
Registries são monitorados continuamente para garantir que as imagens de aplicação estejam seguras antes da implementação, com políticas de guardrail em vigor para evitar implementações inseguras.
Execução
Os ambientes de produção são monitorados contra riscos com alertas contextuais e priorização de riscos, além de integrações com ferramentas de ticketing e notificação.
Além disso, a Orca verifica continuamente configurações incorretas em ambientes multinuvem para garantir que os controles sejam definidos de forma segura e estejam em conformidade com as melhores práticas e padrões regulatórios e do setor.
Protegendo o Kubernetes em Escala: Implementando Clusters Invioláveis
Segurança de containers e Kubernetes agentless
A tecnologia patenteada SideScanning™ da Orca é uma nova abordagem radical que resolve as deficiências das soluções de segurança de nuvem baseadas em agentes.
- A Orca coleta dados diretamente da sua configuração de nuvem e do armazenamento em bloco do runtime do workload de forma out-of-band.
- Em poucos minutos, a Orca encontra e prioriza seus riscos de nuvem mais críticos, incluindo vulnerabilidades, malware, configurações incorretas, riscos de movimentação lateral, riscos de IAM e dados sensíveis em risco.
- Diferente de outras soluções, a Orca combina inteligência profunda de workload com metadados de configuração de nuvem em uma única plataforma.



Da observação à ação.
Pule o formulário e conecte-se instantaneamente com um especialista em segurança em nuvem da Orca no Slack. Receba orientações práticas e acionáveis adaptadas ao seu ambiente específico.
 Converse com um especialista da Orca
Não requer conta no Slack.
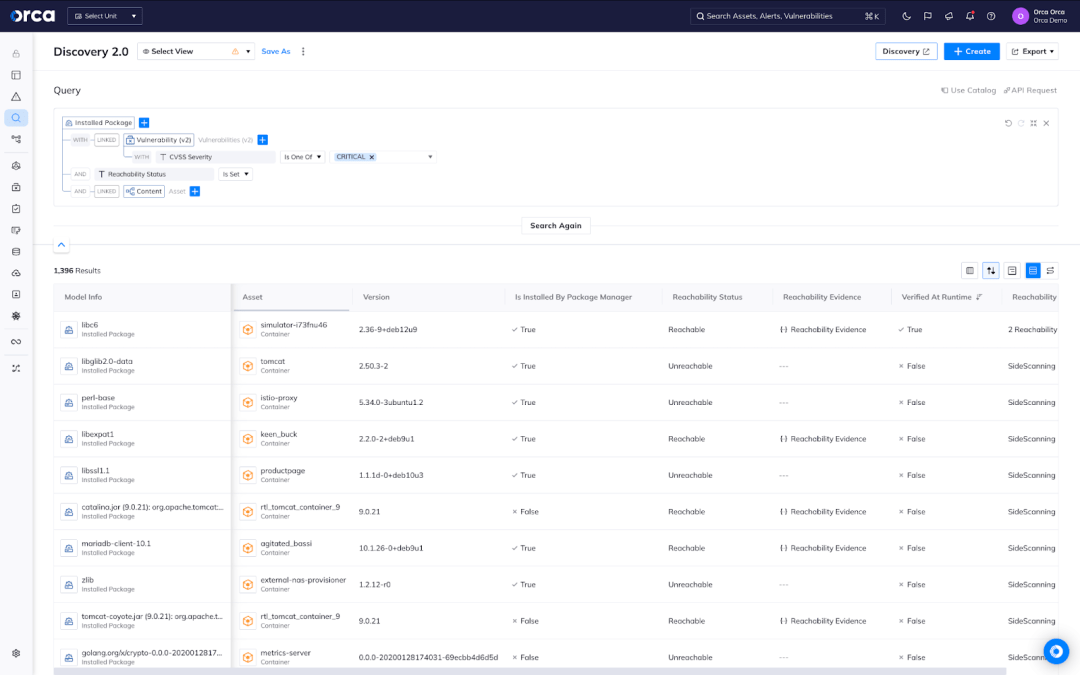
Gerenciamento de vulnerabilidades em hosts e imagens
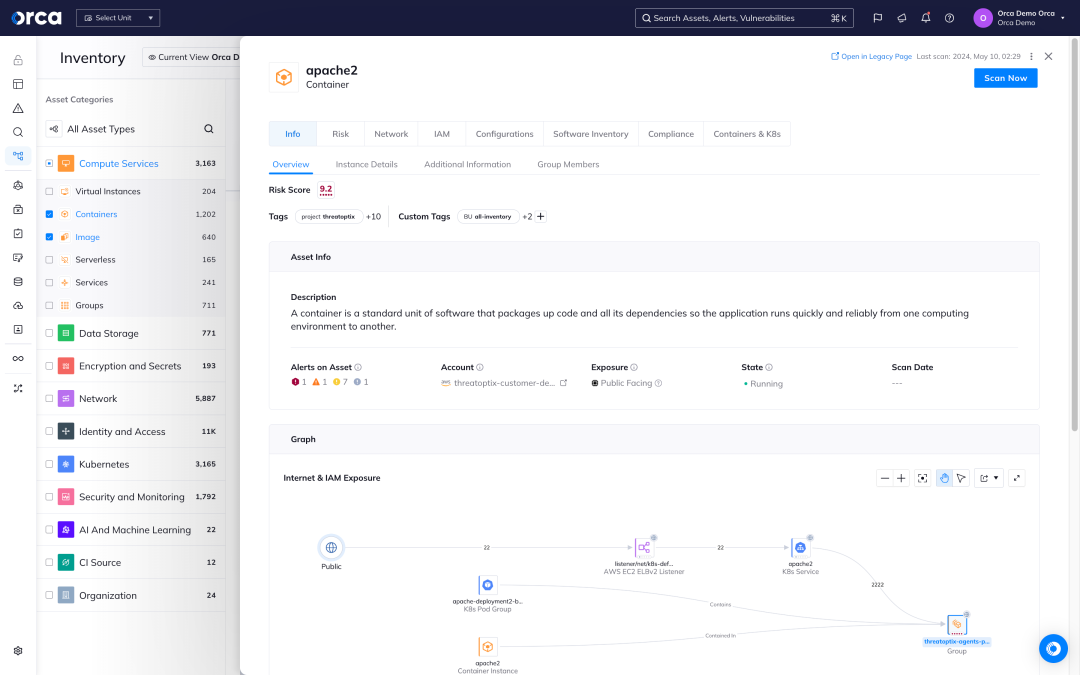
A Orca cria um inventário completo do seu ambiente de nuvem e utiliza mais de 20 fontes de dados de vulnerabilidade para descobrir e priorizar vulnerabilidades em todo o seu patrimônio de nuvem.
- O inventário de workloads da Orca inclui informações sobre pacotes de SO, aplicações, bibliotecas, bem como versões e outras características de identificação.
- Diferente de outras soluções que apenas relatam a pontuação CVSS, a Orca considera o contexto dos ativos de nuvem, suas conexões e riscos, realizando também uma Análise de Alcancabilidade Agentless para entender quais vulnerabilidades precisam ser tratadas primeiro.
- Em situações de resposta rápida, como o Log4Shell, a Orca permite identificar rapidamente ativos de nuvem vulneráveis e priorizar a correção daqueles que representam o maior risco para o negócio.
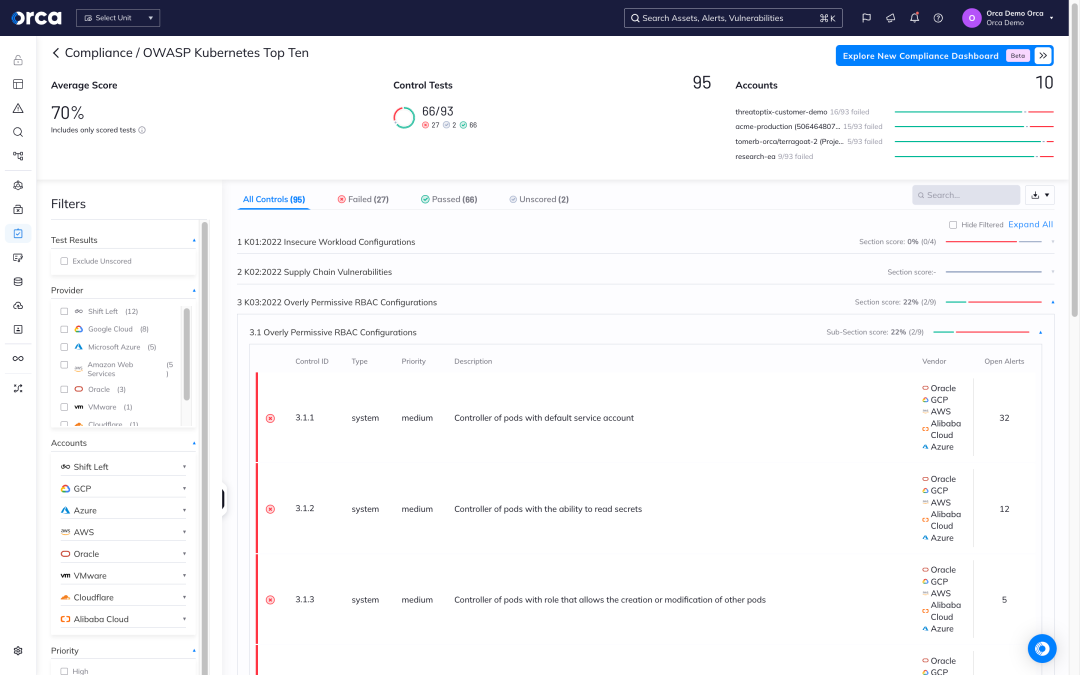
Conformidade full-stack para toda a sua aplicação
A Orca suporta mais de 100 modelos de conformidade prontos para uso, permitindo conformidade e relatórios rápidos e eficazes. Para aplicações modernas nativas da nuvem, aproveite e personalize os Benchmarks do Center for Internet Security (CIS), incluindo Docker, Kubernetes, Linux e muito mais.
- Aproveite modelos de conformidade pré-configurados para frameworks vitais do setor, como PCI-DSS, HIPAA, GDPR, SOC 2 e mais
- Habilite Benchmarks do CIS de forma rápida e eficaz, com suporte para hosts Linux e Windows, Docker, Kubernetes e outras tecnologias nativas da nuvem
- Integre verificações de conformidade ao ciclo de vida de CI/CD para aplicar políticas de conformidade e melhores práticas
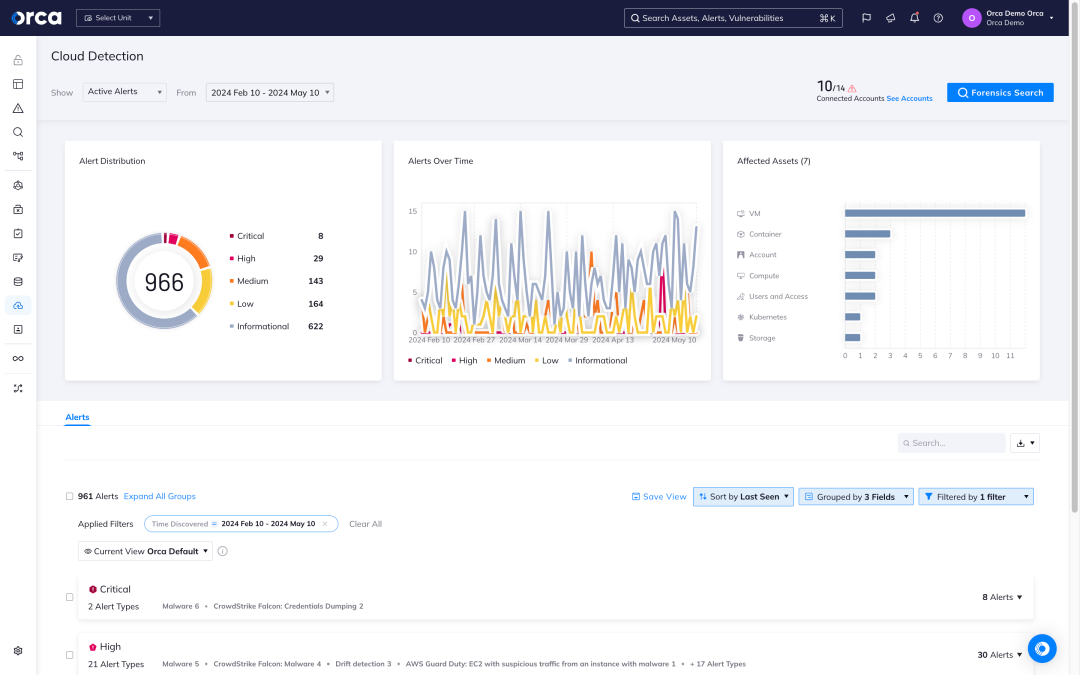
Detectar e responder a ataques na nuvem
Com os recursos de CDR da Orca, as organizações podem detectar, investigar e responder a ataques na nuvem em andamento:
- Detectar: Receba alertas quando ocorrerem mudanças e anomalias que indiquem possível intenção maliciosa em comparação ao comportamento normal, priorizando automaticamente eventos que coloquem em risco os ativos mais críticos da empresa.
- Investigar: Pesquise atividades maliciosas para obter rapidamente insights sobre se os eventos são maliciosos e se algum dos ativos críticos da organização está em perigo.
- Responder: Intercepte ataques na nuvem aproveitando etapas de remediação e atribuindo problemas automaticamente usando mais de 20 integrações técnicas de terceiros da Orca (incluindo SOAR, notificações e sistemas de chamados).
Estudos de Caso

América do Norte
Seguros
AWS, GCP, Azure
“Qualquer coisa que cause impacto no desenvolvimento enfrentará resistência. Mas com o Orca SideScanning, o impacto nos sistemas é zero. Além disso, é fácil de usar.”
América do Norte, EMEA e Ásia-Pacífico
Nuvem
AWS

Converse conosco
Veja a Orca Security em ação
Ganhe visibilidade, alcance conformidade e priorize riscos com a Orca Cloud Security Platform.
 Converse com um especialista da Orca
Não requer conta no Slack.