

コンテナおよびKubernetesセキュリティ
エージェントを必要とせずに、あらゆるクラウドレイヤーで広範なセキュリティチェックを実行します。
280件以上のレビュー:


課題
エージェントはクラウドネイティブアプリケーション向けに設計されていない
エージェントベースのコンテナおよびKubernetesセキュリティソリューションは、エージェントがインストールされているクラウドワークロードのみをカバーします。クラウドネイティブアプリケーションは短命であるため、すべての資産にエージェントをインストールすることは現実的ではなく、必然的にセキュリティギャップが生じます。エージェントとエージェントレスのアプローチの選択肢を提供するベンダーは、複雑さを増すだけであり、多くの場合、その「エージェントレス」機能には隠れた制限があります。さらに、レガシーなソリューションはクラウドワークロードのみをカバーし、設定ミスや過剰な権限を持つアイデンティティなど、クラウドコントロールプレーンのリスクを見逃しています。
エージェントを部分的にしかデプロイしないと深刻なブラインドスポットが生じ、また、エージェントはアプリケーションのパフォーマンスに重大な影響を及ぼす可能性があります。
セキュリティおよびDevOpsチームは、エージェントのインストール、設定、保守に膨大な時間を費やす必要があり、組織内の摩擦を生んでしまいます。
可視性の欠如:クラウドの設定やアイデンティティに対する洞察がない状態は、重要なセキュリティギャップを残します。
私たちのアプローチ
コンテナおよびKubernetes向けの拡張可能なセキュリティ
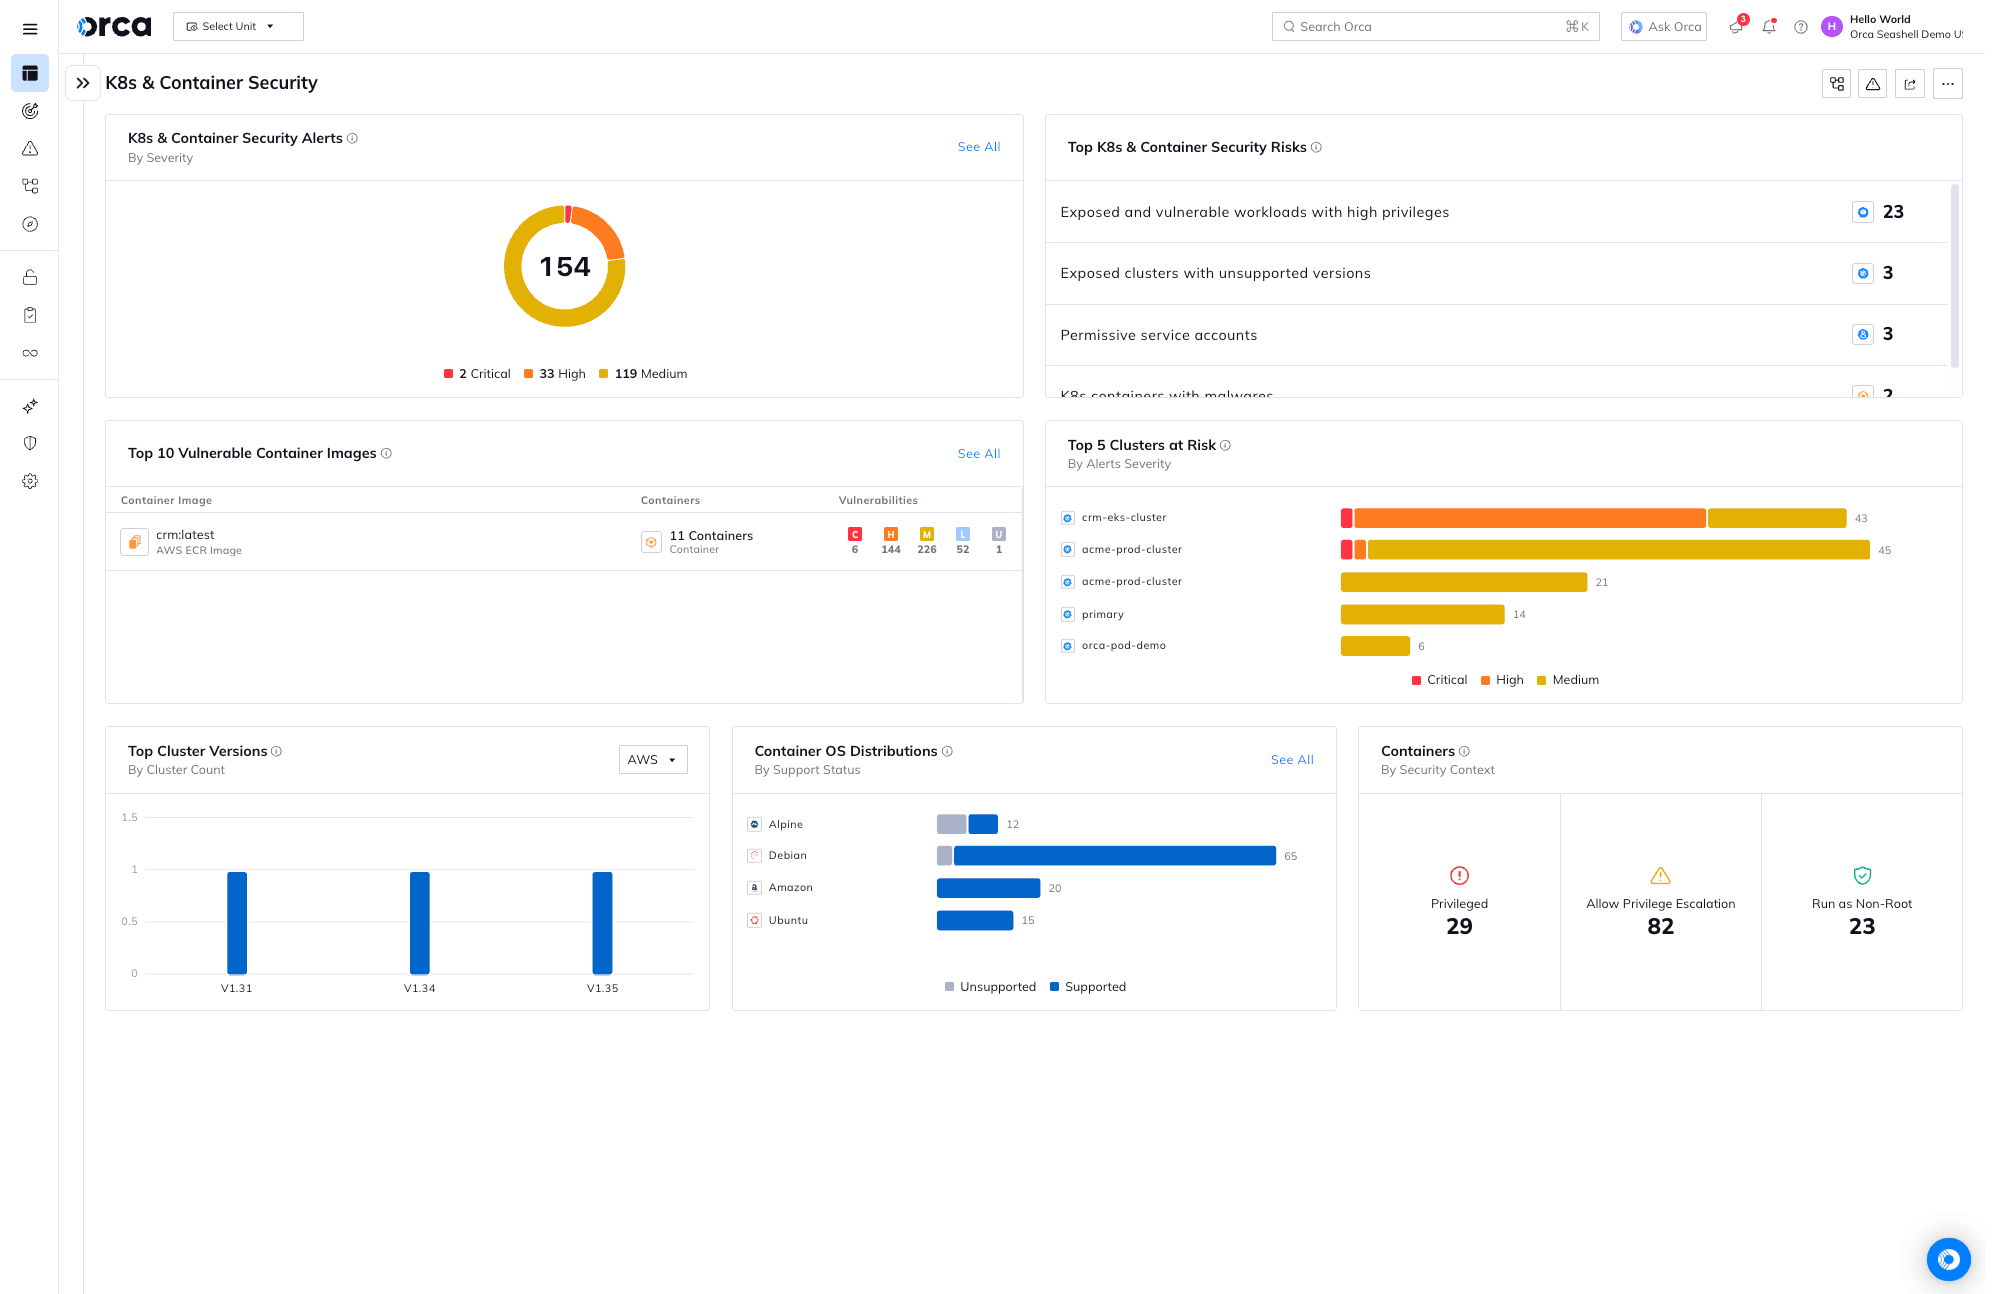
他のソリューションとは異なり、Orcaは完全にエージェントレスで、数分で完全にデプロイでき、100%のカバー率を誇ります。クラウド環境のあらゆるレイヤーにわたるリスクを広く深く可視化します。これには、クラウド設定、コンテナイメージ、Kubernetesコントロールプレーン、およびアプリケーションが含まれます。Orcaはこれらすべての情報を統合データモデルに集約し、リスクを効果的に優先順位付けし、一見無関係に見える問題が組み合わさって危険な攻撃パスを形成する瞬間を認識します。
構築
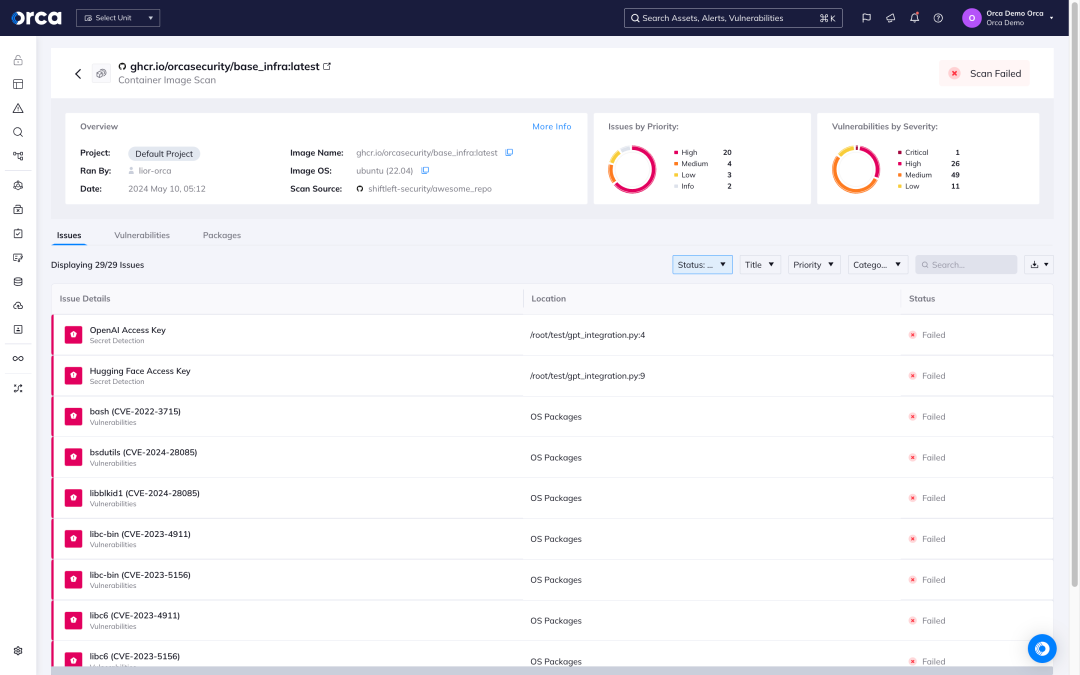
コンテナイメージとIaCテンプレートは、開発者のデスクトップ、または定期的な継続的インテグレーション(CI)/継続的デリバリー(CD)ワークフローの一環としてスキャンされます。
デプロイ
レジストリは継続的に監視され、デプロイ前にアプリケーションイメージの安全性が確認されます。また、安全でないデプロイを防止するためのガードレールポリシーが適用されます。
実行
本番環境のリスクは、コンテキストに基づいたアラートとリスクの優先順位付け、さらにチケット管理や通知ツールとの連携によって監視されます。
さらに、Orcaはマルチクラウド環境全体の設定ミスを継続的にチェックし、コントロールが安全に設定され、ベストプラクティスや業界・規制標準に準拠していることを確認します。
大規模なKubernetesの保護:解読不可能なクラスターのデプロイ
エージェントレスなコンテナおよびKubernetesセキュリティ
Orcaの特許取得済みSideScanning™テクノロジーは、エージェントベースのクラウドセキュリティソリューションの欠点を解消する、画期的な新しいアプローチです。
- Orcaは、クラウド設定およびワークロードのランタイムブロックストレージから、アウトオブバンドでデータを直接収集します。
- 数分以内に、Orcaは脆弱性、マルウェア、設定ミス、横方向移動のリスク、IAMのリスク、危険にさらされている機密データなど、最も深刻なクラウドリスクを発見し、優先順位を付けます。
- 他のソリューションとは異なり、Orcaはワークロードの詳細なインテリジェンスとクラウド設定のメタデータをすべて1つのプラットフォームに統合します。



監視からアクションへ。
フォームをスキップして、SlackでOrcaのクラウドセキュリティエキスパートに即座に相談。お客様の環境に合わせた、実践的で実効性のあるガイダンスを提供します。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。
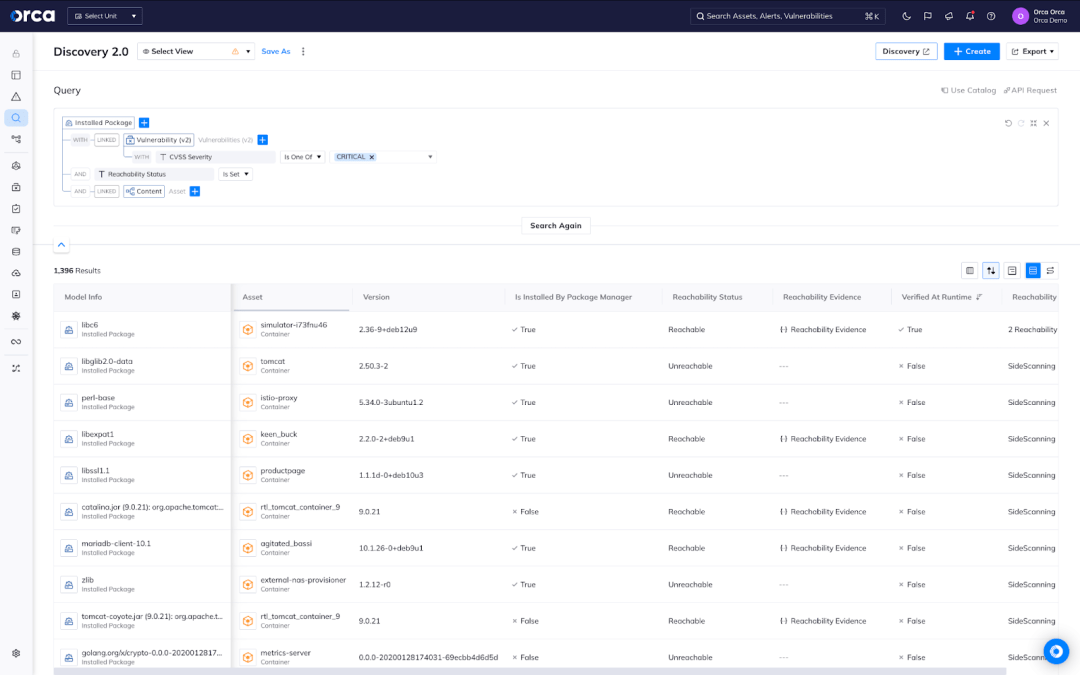
ホストとイメージにわたる脆弱性管理
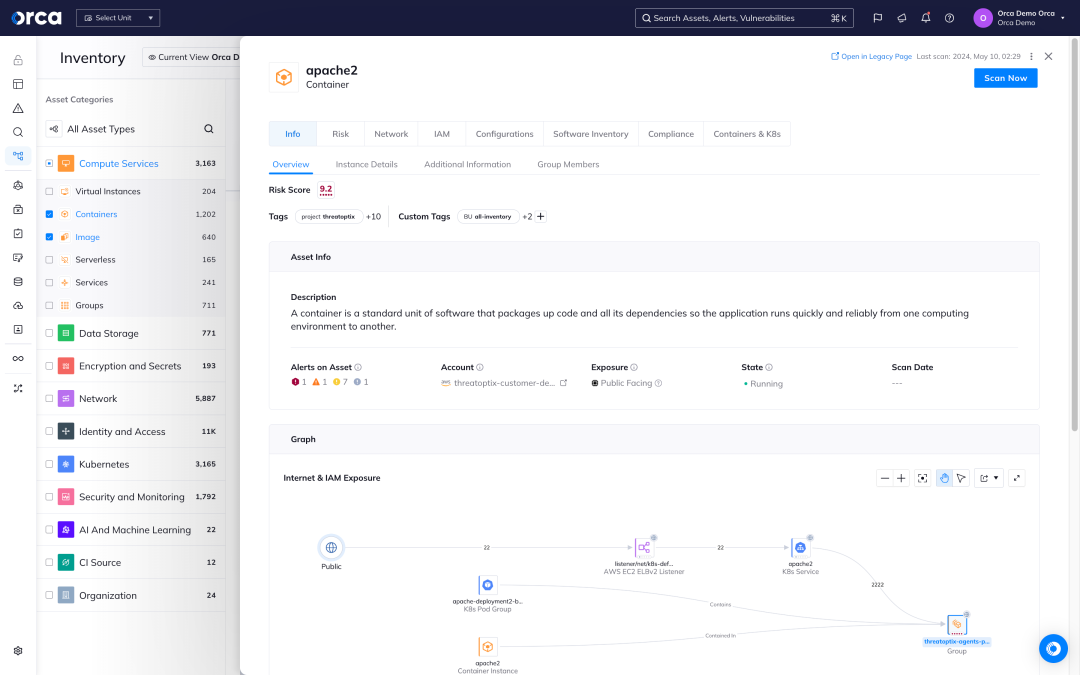
Orcaはクラウド環境の完全なインベントリを作成し、20以上の脆弱性データソースを活用して、クラウド環境全体にわたる脆弱性を発見し、優先順位を付けます。
- Orcaのワークロードインベントリには、OSパッケージ、アプリケーション、ライブラリの情報、およびバージョンやその他の識別特性が含まれます。
- 単にCVSSスコアを報告するだけの他のソリューションとは異なり、Orcaはクラウド資産のコンテキスト、接続性、およびリスクを考慮し、さらにエージェントレス到達可能性分析を実行して、どの脆弱性に最初に対処すべきかを把握します。
- Log4Shellのような迅速な対応が求められる状況において、Orcaは脆弱なクラウド資産を素早く特定し、ビジネスに最大のリスクをもたらす資産のパッチ適用を優先順位付けすることを可能にします。
アプリケーション全体にわたるフルスタックのコンプライアンス
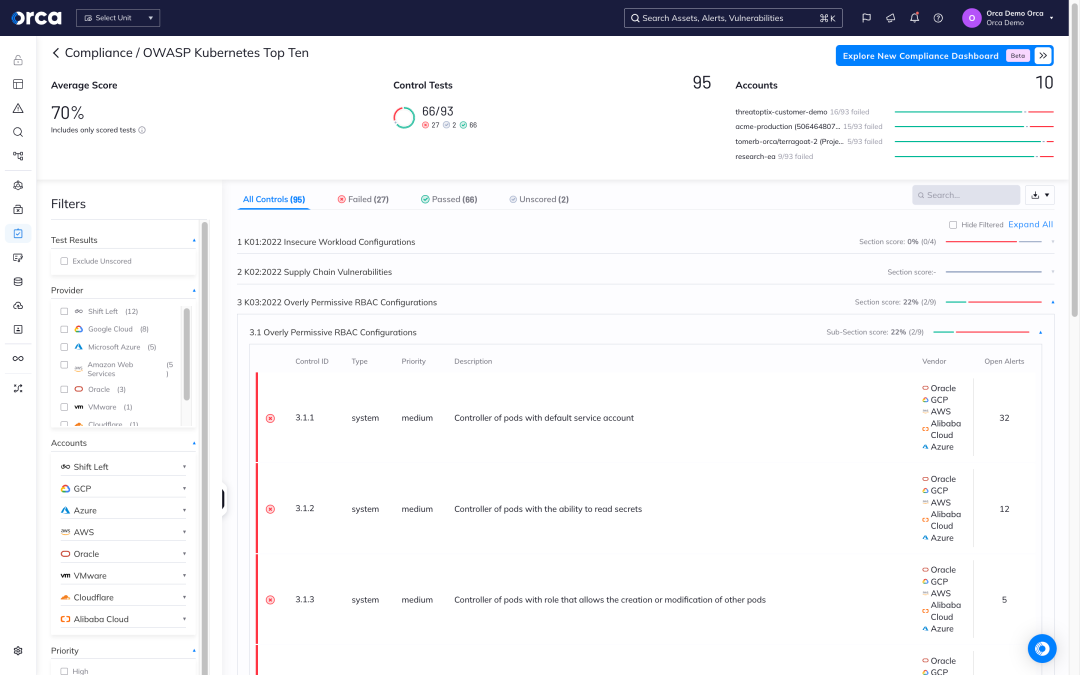
Orcaは100以上の事前定義済みコンプライアンステンプレートをサポートしており、迅速かつ効果的なコンプライアンス遵守とレポート作成を可能にします。モダンなクラウドネイティブアプリケーションについては、Docker、Kubernetes、Linuxなどを含むCenter for Internet Security(CIS)ベンチマークを活用・カスタマイズできます。
- PCI-DSS、HIPAA、GDPR、SOC 2などの主要な業界フレームワークに対応した、事前構築済みのコンプライアンステンプレートを活用できます。
- CISベンチマークを迅速かつ効果的に有効化。LinuxおよびWindowsホスト、Docker、Kubernetes、その他のクラウドネイティブテクノロジーをサポートしています。
- コンプライアンスチェックをCI/CDライフサイクルに統合し、コンプライアンスポリシーとベストプラクティスを徹底します
クラウド攻撃の検知と対応
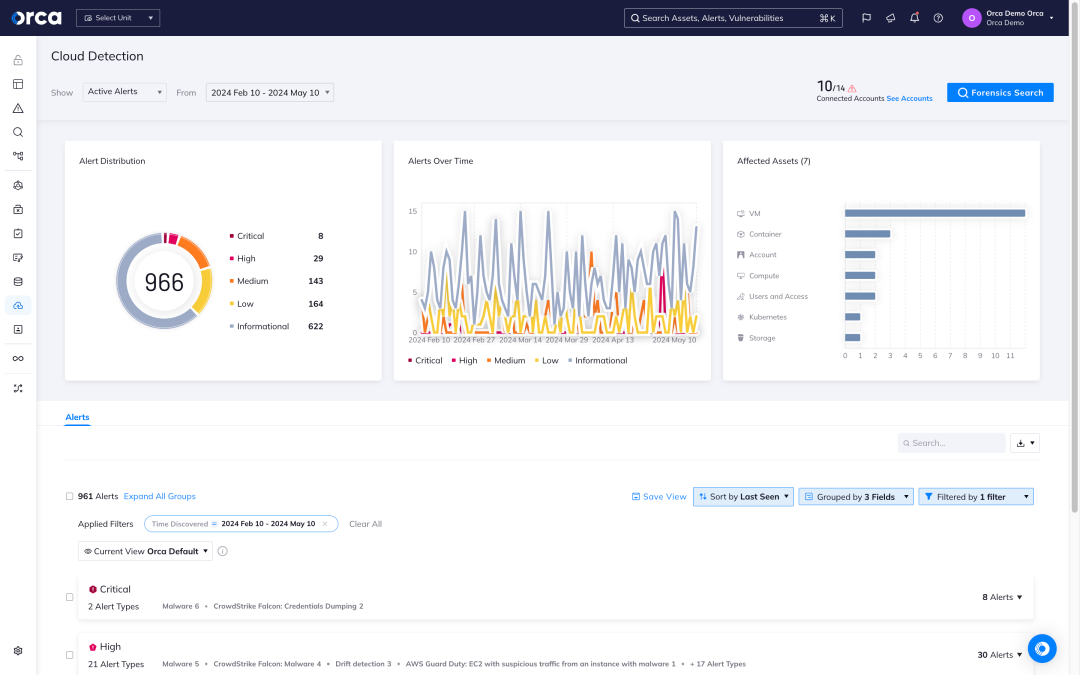
OrcaのCDR機能により、組織は進行中のクラウド攻撃を検知、調査、対応できます。
- 検知:通常の動作とは異なる悪意のある意図を示す変更や異常が発生した際にアラートを受信し、企業の最も重要な資産を危険にさらすイベントを自動的に優先順位付けします。
- 調査:悪意のあるアクティビティを調査して、イベントが本当に悪意のあるものか、組織の重要な資産が危険にさらされているかを迅速に把握します。
- 対応:修復ステップを活用し、Orcaの20以上のサードパーティ技術連携(SOAR、通知、チケット管理システムなど)を使用して問題を自動的に割り当てることで、クラウド攻撃を阻止します。
ケーススタディ


チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。