

マルチクラウドコンプライアンス
150以上のフレームワークとCISベンチマークで、継続的なマルチクラウドセキュリティコンプライアンスを実現します。
280件以上のレビュー:


課題
部分的なカバレッジ、コンプライアンスのギャップ、そしてバラバラのソリューション
マルチクラウドコンプライアンスには、クラウド資産全体を完全かつ継続的にカバーすることが求められます。しかし、エージェントを必要とし、資産ごとにコンプライアンスに取り組むツールに頼ると、カバレッジのギャップ、サイバーセキュリティリスクの増大、組織内の摩擦、監査の失敗を招きます。さらに、複数のポイントソリューションや統合が不十分な製品を使用すると、データの相関付けやポリシーの整合性を保つための手動作業が増えるだけです。
コンプライアンスは、クラウド資産全体の100%のカバレッジなしには達成できません。平均して、エージェントベースのソリューションでカバーされている資産は50%未満です。
ほとんどのCSPネイティブのセキュリティツールは各プラットフォームに固有であるため、バラバラのソリューション間でポリシーを維持し、整合性を保つ必要があります。
専用のコンプライアンスソリューションは存在しますが、手動のプロセスが必要であったり、修復手法が欠けていたり、カスタムフレームワークを作成する機能が提供されていなかったりすることがよくあります。
私たちのアプローチ
マルチクラウドのセキュリティとコンプライアンスのための単一プラットフォーム
他のソリューションとは異なり、agentless優先のOrcaプラットフォームは数分でデプロイでき、クラウド資産全体の100%継続的なカバレッジを保証し、新しく追加された資産も自動的にカバーします。Orcaは、クラウドのワークロード、設定、アイデンティティ、データにわたって、すぐに使えるカスタマイズ可能なコンプライアンスチェックを実行し、すべてのクラウドプロバイダープラットフォームにおけるセキュリティとコンプライアンスのポリシーを一致させます。さらに、Orcaは問題を効果的に優先順位付けし、自動およびガイド付きの修復を提供し、既存のツールやワークフローと統合することで、継続的なコンプライアンス維持を簡素化します。
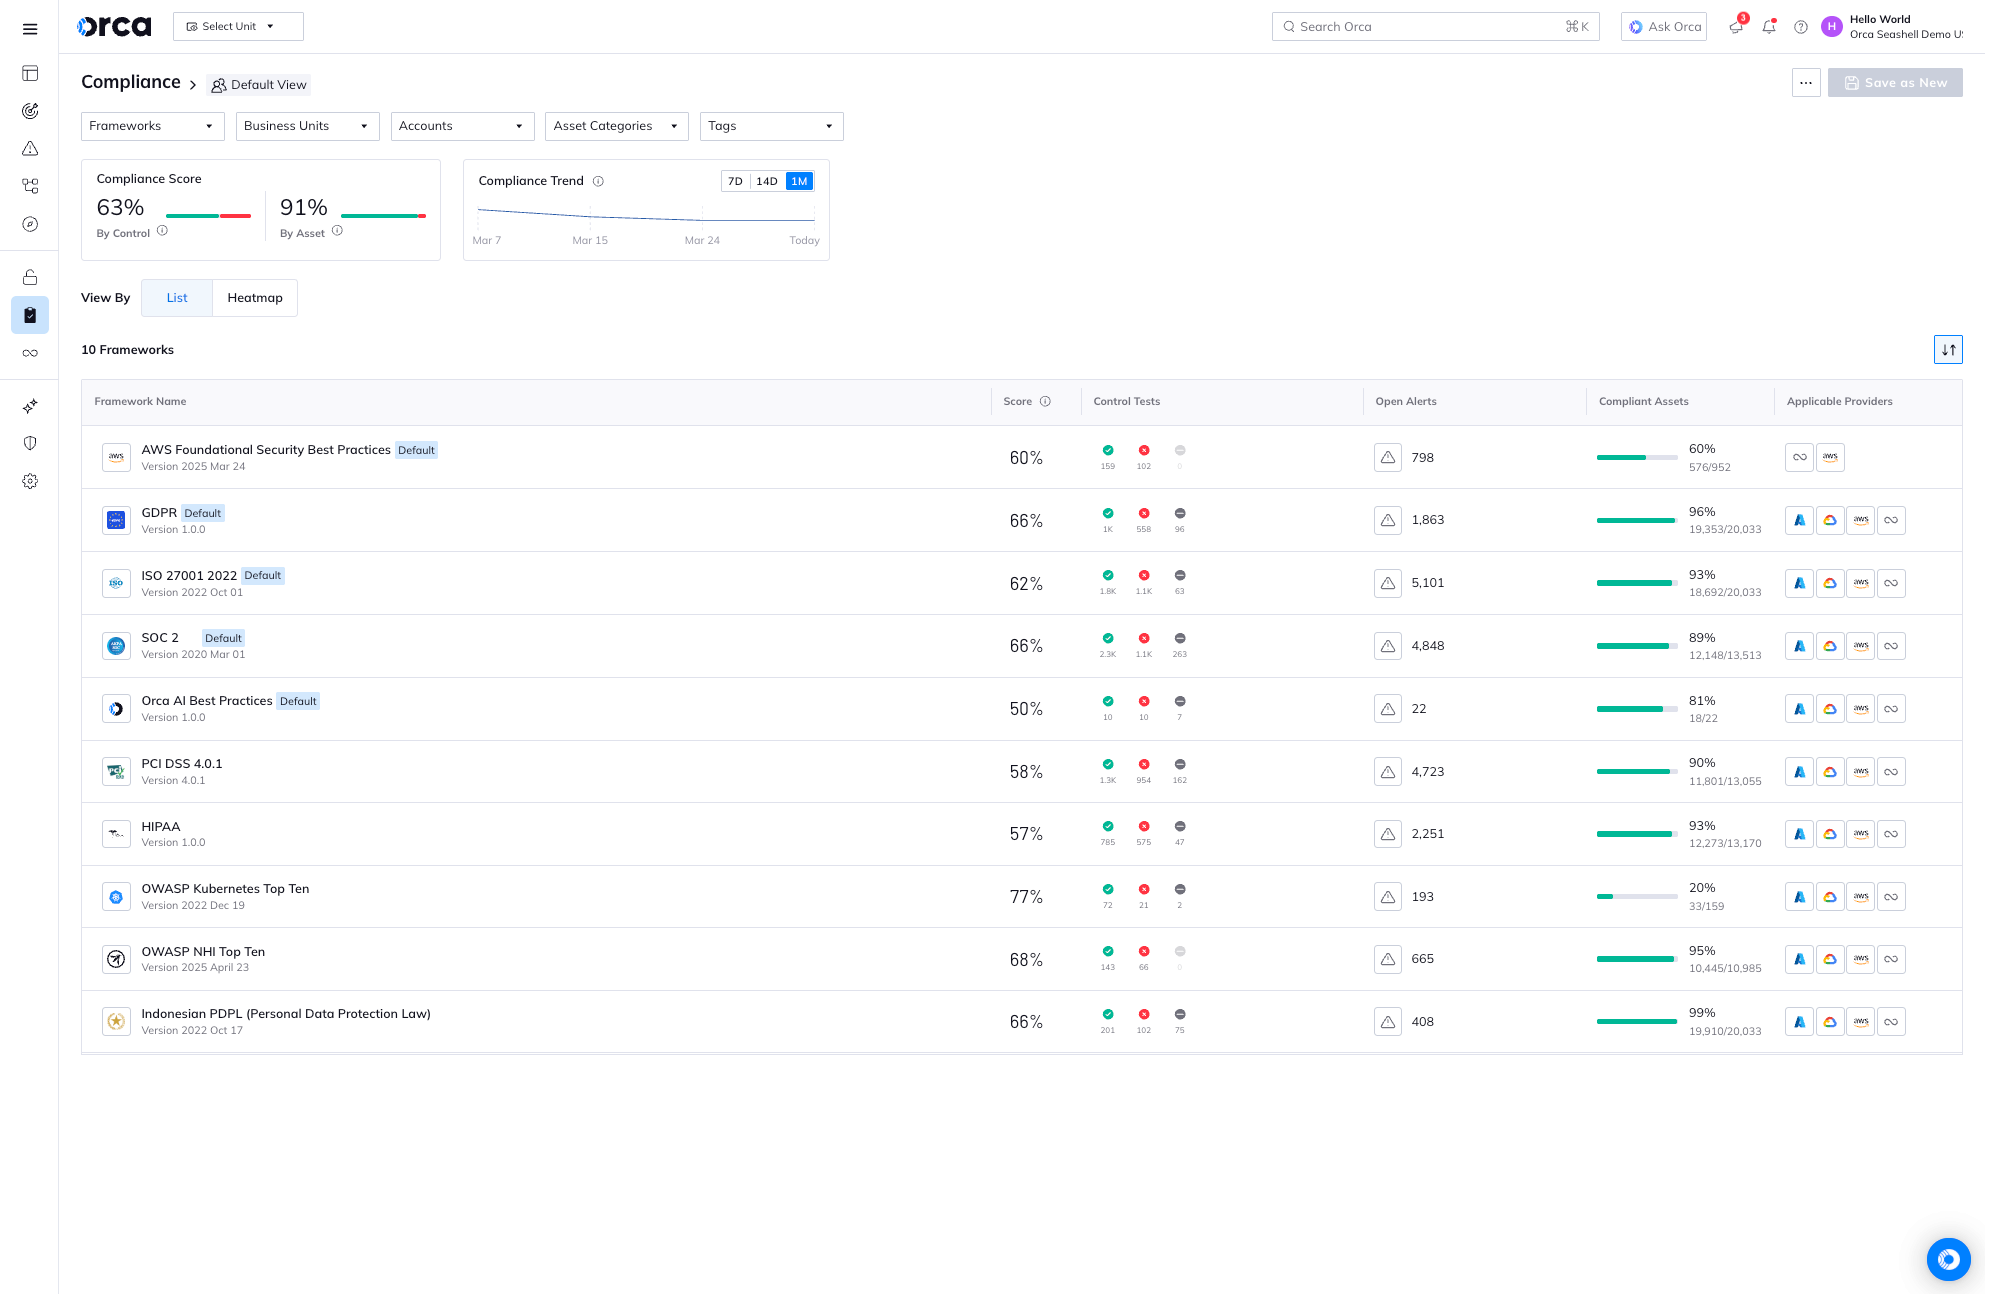
Orcaの包括的な管理ダッシュボードを使用して、AWS、Azure、Google Cloud、Kubernetes、Alibaba Cloud、Oracle Cloudにわたるクラウドコンプライアンスを一元化します。
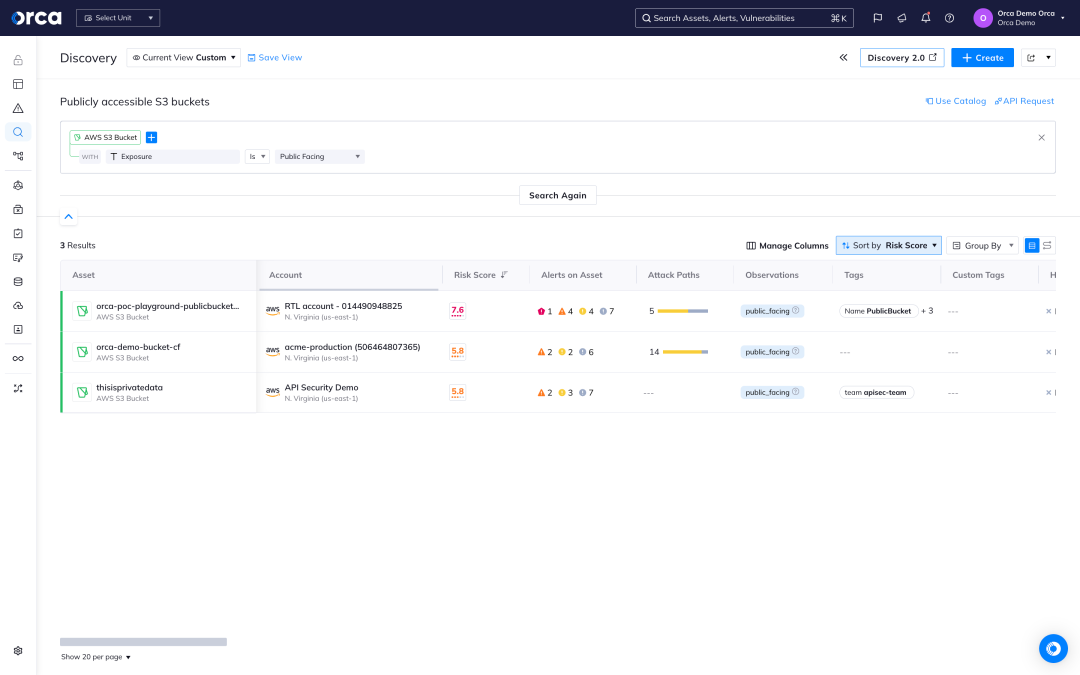
ストレージバケット、ネットワーク設定、アイデンティティ、データ、ワークロード、アプリケーション、APIなど、クラウド全体で継続的なコンプライアンスチェックを活用できます。
単一の自動化ソリューションで問題を簡単に特定・修復し、手動の監査やコンプライアンス管理を削減します。
Orca Securityでクラウドコンプライアンスの苦労を解消
ニーズに合わせてフレームワークを簡単にカスタマイズ
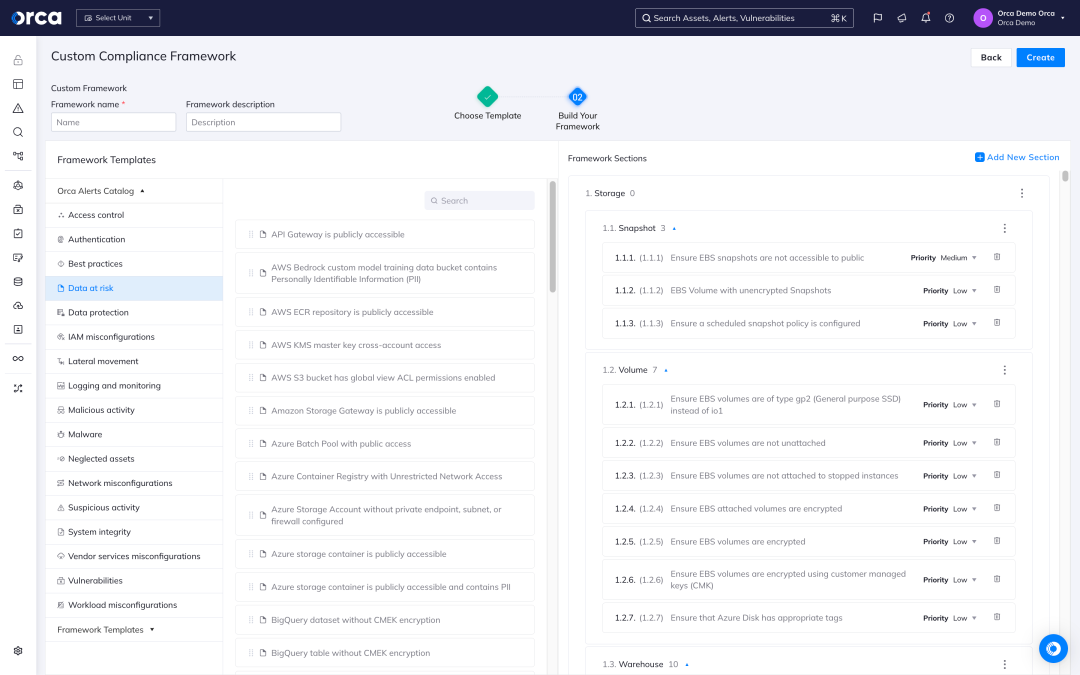
「万能な解決策はない」という考えに基づき、Orcaはカスタムコンプライアンスフレームワークを設定する機能も提供しています。
- 既存のテンプレートを使用するか、新しいフレームワークをゼロから構築。
- 既存のフレームワークの微調整、2つ以上のフレームワークのルールの組み合わせ、または独自のルールやコントロールの設定が可能です。
- 通知スケジュール、コントロールの優先順位、その他の設定をカスタマイズ。
修復ワークフローの自動化
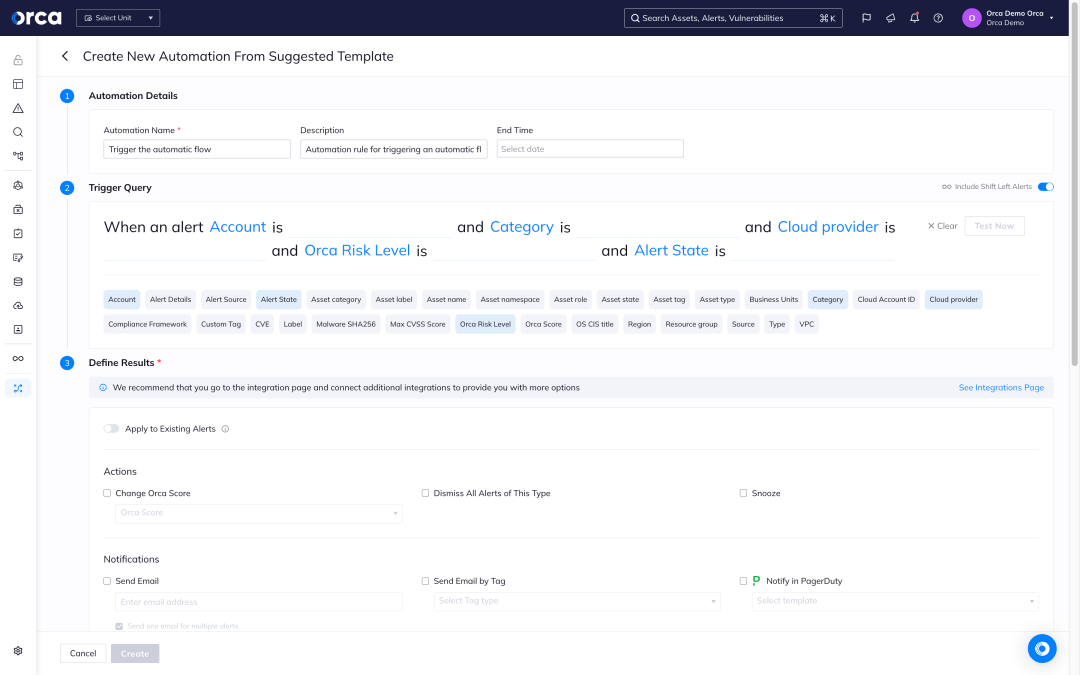
Orcaの多数の技術的統合を使用して、組織はコンプライアンスアラートを既存の修復ワークフローに統合し、問題が適切なチームに自動的に割り当てられ、処理されるようにすることができます。
- コンプライアンスアラートをメール、PagerDuty、OpsGenie、Slackに自動転送、またはJiraやServiceNowなどのチケットシステムを通じて問題を割り当てます。
- 自動化されたAI駆動のガイド付き修復により、リスクに迅速に対処し、コンプライアンス違反を回避します。
- アラートとともに豊富なコンテキスト情報が提供されるため、修復チームは自律的かつ効率的に活動できます。
非準拠アプリケーションのリリースを回避
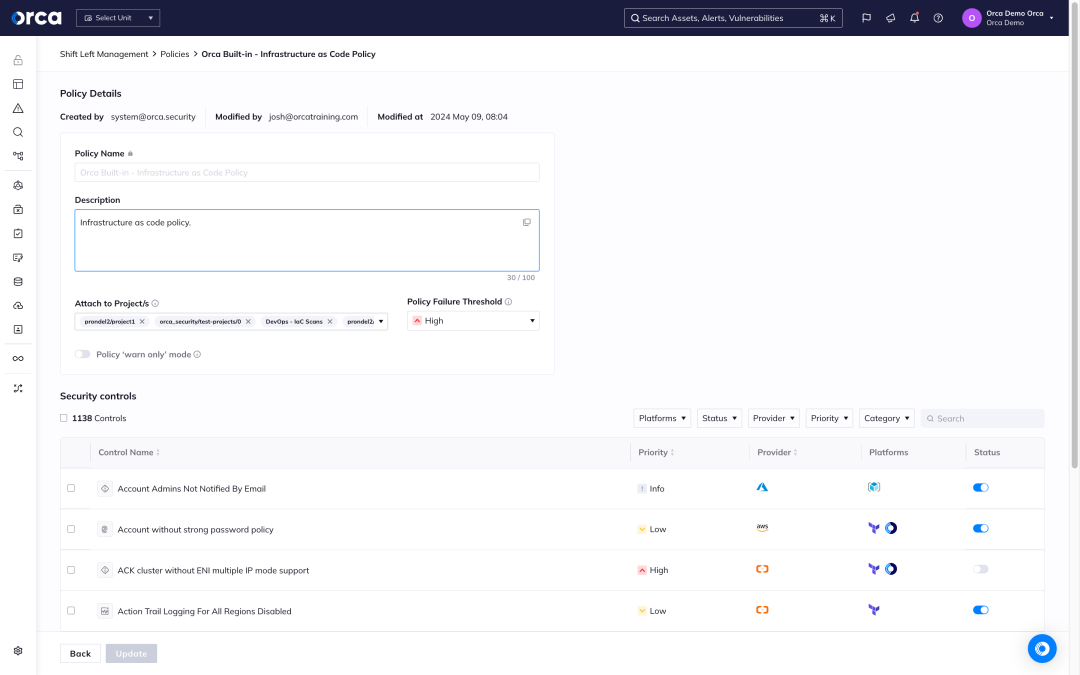
Orcaは、IaCテンプレート、コンテナイメージ、コンテナレジストリスキャンを含む、ソフトウェア開発ライフサイクル(SDLC)全体にわたるコンプライアンスチェックを提供し、チームは以下のことが可能になります。
- 開発ライフサイクルの早い段階でリスクを検出し、本番環境にリリースされる前に対処します。
- コードの変更が本番環境の既存のリスクと組み合わさった際に、危険な攻撃パスを作成する可能性があるかどうかを予測します。
- 本番環境のリスクを、そのインスタンスの作成に最初に使用されたデプロイ前のイメージやIaCテンプレートに関連付けます。
コンプライアンスレポートの簡素化
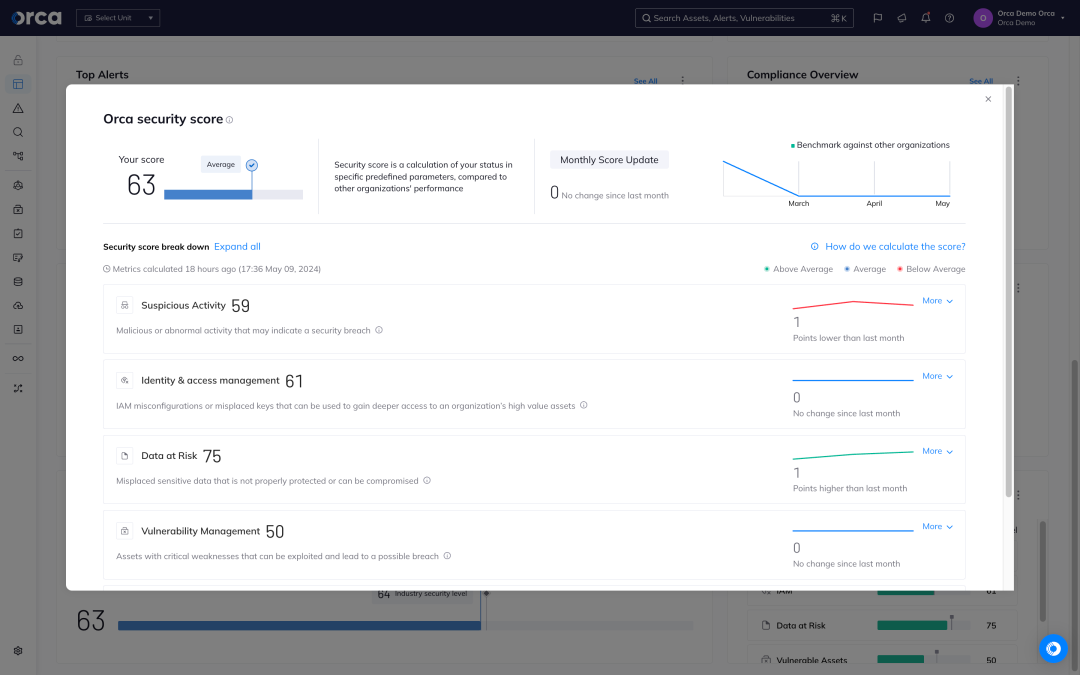
Orcaは包括的なレポートを生成し、コンプライアンス体制を改善するためにどのコントロールに対処すべきかをチームが容易に理解・伝達し、進捗状況を報告できるようにします。
- 内部関係者および監査人の両方に対するコンプライアンス状況の報告。広範なカスタマイズが可能です。
- エグゼクティブサマリーを共有し、コンプライアンスの進捗状況と推移のエビデンスを提供します。
- CSV、JSON、PDF形式でアドホックまたはスケジュールされたレポートを生成し、メールやSlackなどのチャネルを介して自動的に共有します。
ケーススタディ


関連リソース


クラウドでSOC 2コンプライアンスを達成する方法
PwCの「2024年グローバル・デジタル・インサイト」レポートによると、経営幹部の約半数がクラウドセキュリティを最大のサイバー懸念事項として挙げています。その…
Orca SecurityによるISO 27001コンプライアンスの自動維持
ISO 27001コンプライアンスフレームワークは、組織が情報資産の機密性、完全性、可用性を維持するのに役立ちます。単なる必要性を超えて…
クラウドにおけるPCI DSSコンプライアンスの5つのベストプラクティス
組織でクレジットカード決済を処理している場合、当初は…というコンプライアンス義務であったPCI DSSをご存じでしょう。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。