

ヘルスケア企業向けクラウドセキュリティとコンプライアンス
セキュリティとHIPAAコンプライアンスを簡素化する業界最先端のプラットフォームで、自信を持ってクラウドでのイノベーションを推進しましょう。
課題
ヘルスケアにおけるクラウドデータのセキュリティとコンプライアンスの維持は、譲れない必須条件です。
ほとんどのクラウドセキュリティソリューションでは、ヘルスケア企業が死角なく患者データを保護し、コンプライアンスを容易かつ一元的に監視することは困難です。
組織がクラウドで拡張し続ける中、患者データのセキュリティを維持することの管理は困難を極めます。
複数のフレームワークや規制要件へのコンプライアンスを維持することは時間がかかり、レポート作成も分散化されがちです。
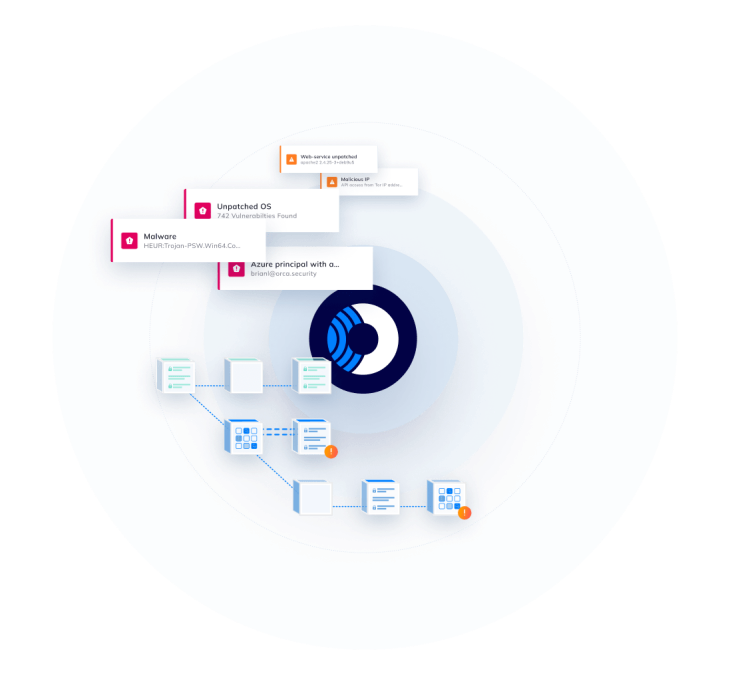
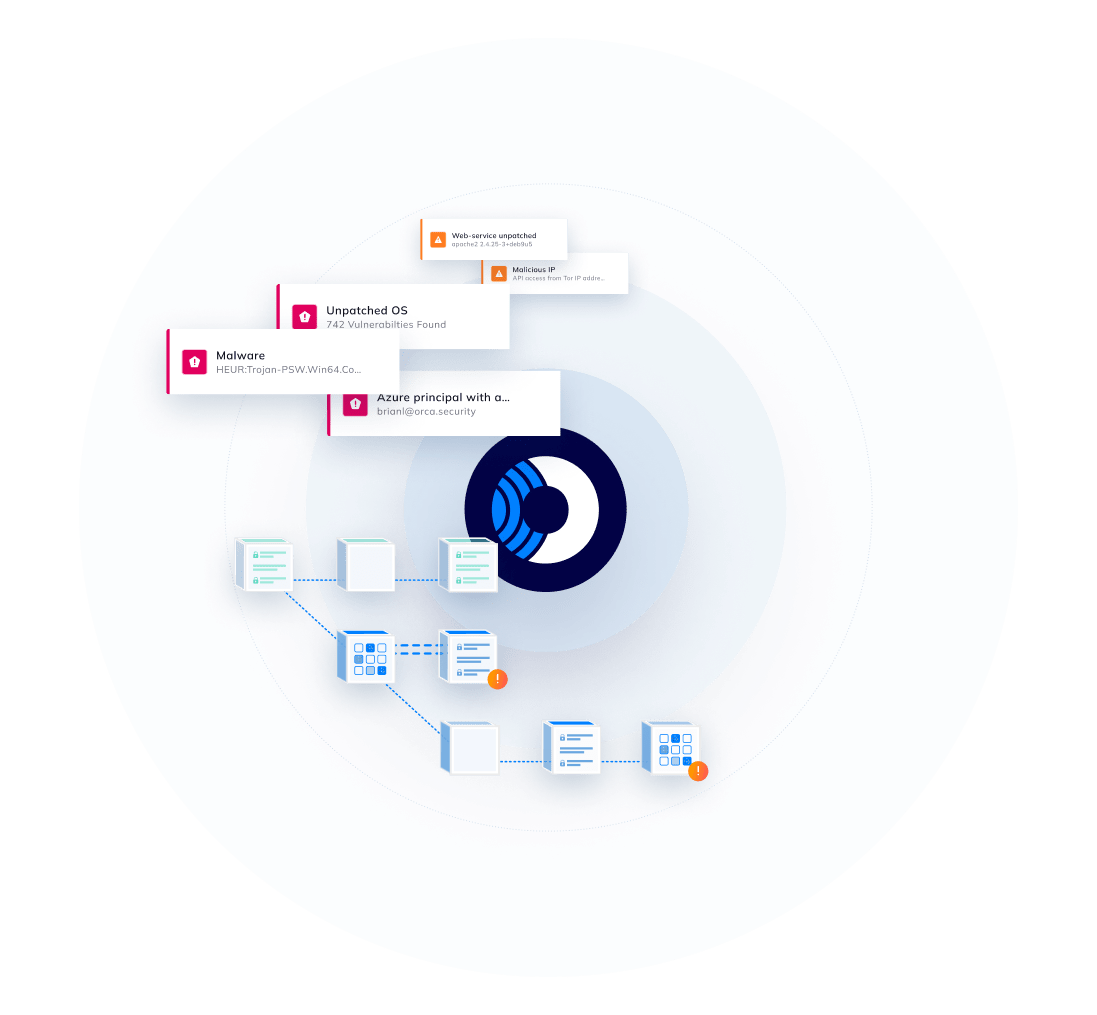
コンテキストを欠いた大量のアラートへの対応は、最も重大なクラウドセキュリティおよびHIPAAコンプライアンスの問題を解決するために、どこを最優先すべきかを不明瞭にします。
死角のない、ヘルスケア向けフルスタック・クラウド可視化
Orcaの特許取得済みSideScanning™テクノロジーは、クラウド構成とワークロードのruntime blogストレージをアウトオブバンドで読み取ります。カバレッジの隙間、アラート疲れ、エージェントの運用コストは発生しません。
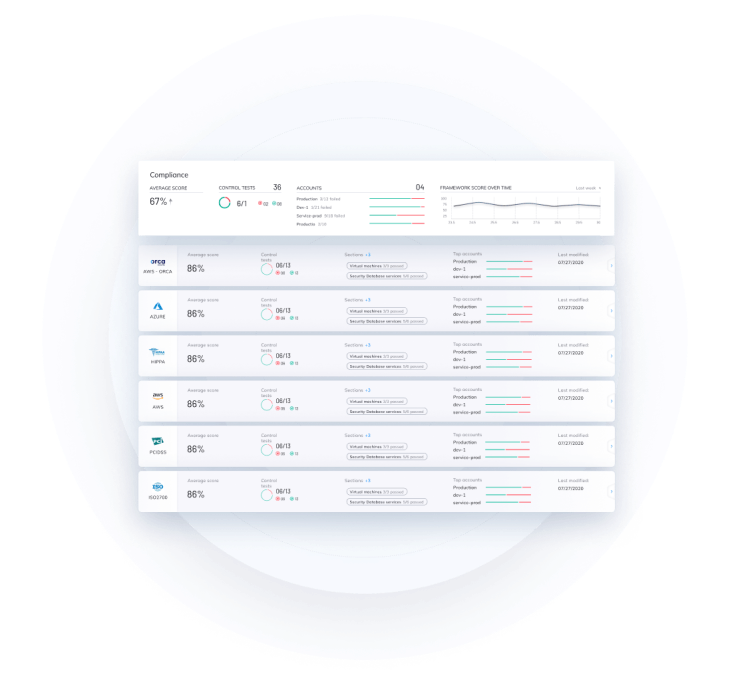
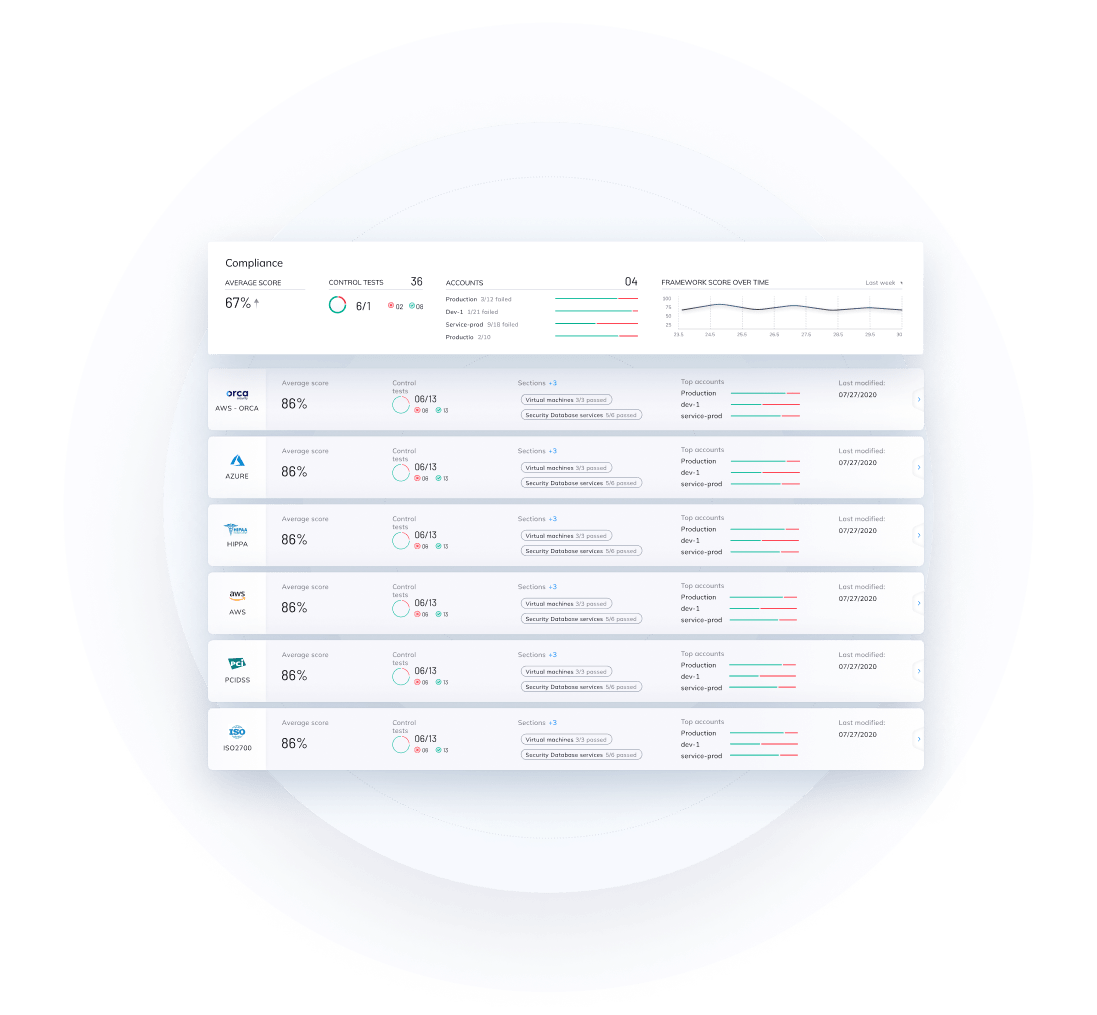
クラウドにおけるHIPAA準拠のヘルスケアレポート
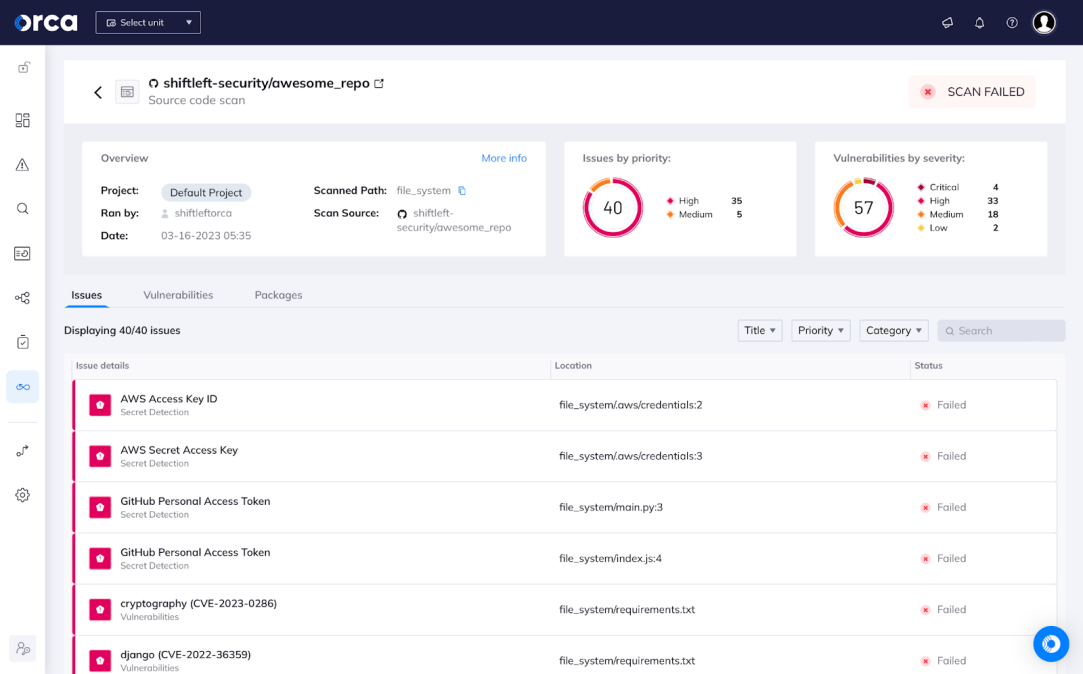
ヘルスケア組織は、PHIを保護し、HIPAAやCCPAなどの厳格なデータプライバシー規制へのコンプライアンスを実証する必要があります。Orcaは、すべての重要なコンプライアンスチェックを自動的に実行し、リスクのある患者データを単一のプラットフォームから検出します。
- HIPAA、PCI-DSS、SOC 2、CCPA、GDPRなどの主要なデータプライバシーおよびコンプライアンス要件への対応能力を実証します。
- Orcaは、Apache CIS、AWS CIS、Azure CIS、Docker CIS、GCP CIS、Linux CIS、Windows CISを含む、幅広いCISベンチマークをサポートしています。
- Orcaに組み込まれたコンプライアンステンプレートを活用するか、特定のニーズに合わせてカスタマイズできます。
健康情報の保護に不可欠なアラートを優先順位付け
サイロ化された他のツールとは異なり、Orcaは全体像を把握し、コンテキストに基づいてアラートを優先順位付けします。これにより、PHIを侵害する可能性のある真に重大な問題に集中できます。
- Orcaは、セキュリティ問題の深刻度、アクセシビリティ、ビジネスへの影響を考慮し、最大の脅威となる重要な少数のリスクを優先順位付けします。
- 攻撃ベクトルグラフはクラウド資産を攻撃者の視点から提示するため、攻撃者の一歩先を行くことができます。
- Orcaは修復への的確なパスを提供し、人員不足のセキュリティチームがクラウドセキュリティのリスクに迅速に対処できるよう支援します。
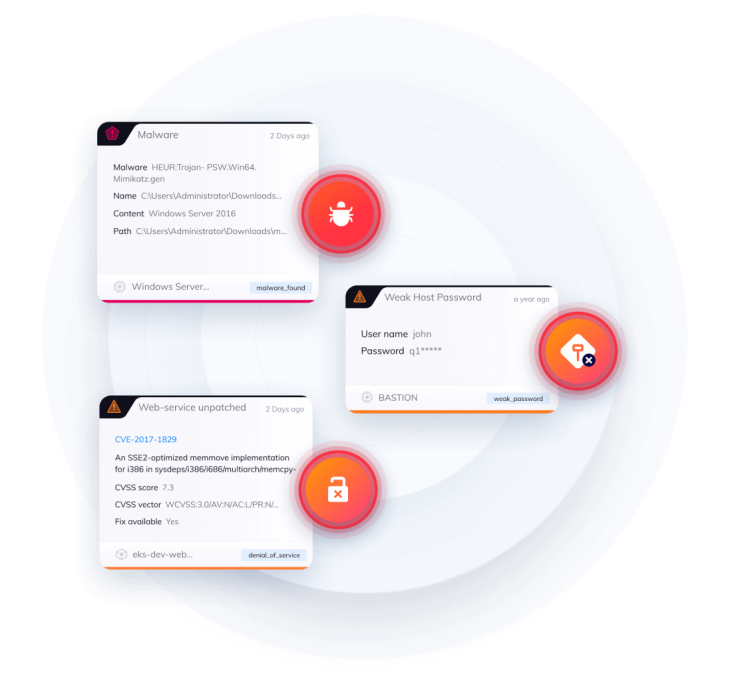
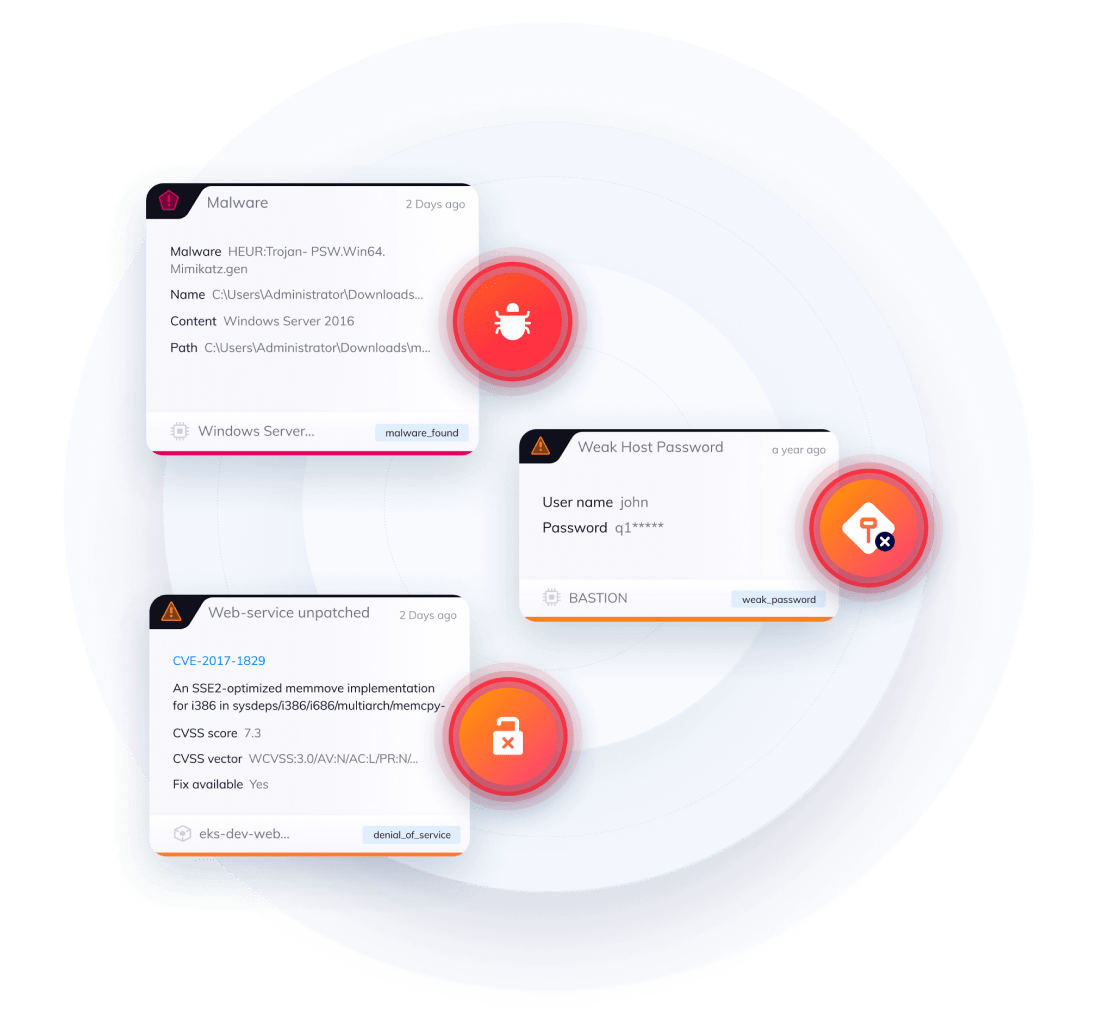
ヘルスケア組織に最適化された、実用的なセキュリティインテリジェンス
クラウド資産のデータをクエリして、クラウドセキュリティ問題の調査と割り当てを自動化することで、修復の迅速化、効率の向上、ROIの増大、規制コンプライアンスの維持を実現します。
- 2,000以上の組み込みクエリを活用するか、Orcaの直感的で柔軟なクエリビルダーを使用して独自のクエリをカスタマイズできます。開発経験は不要です。
- チームが既に使用しているツール(PagerDuty、OpsGenie、Slack、MS Teams、Jira、ServiceNow)内で実用的な情報を提供します。
- 有益なコンテキストと専門的なガイダンスを含むアラートにより、修復チームが問題を迅速に解決できるようにします。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。