

Orca SecurityとServiceNow:クラウドリスクをアクションへ
ミッションクリティカルなアラートを検出し、ServiceNowでのチケット作成と割り当てを自動化。迅速な調査と優先順位に基づいた修復を可能にします。
ServiceNowについて
ServiceNowは、企業のオペレーションにおけるデジタルワークフローの管理を支援するクラウドコンピューティングプラットフォームです。ServiceNowにより、従業員はソフトウェアに縛られることなく、自分たちの望むスタイルで業務を遂行できます。そして、顧客は必要なものを、必要なタイミングで手に入れられます。
ServiceNow + Orca Security
セキュリティおよびDevOpsチームにとって、クラウドセキュリティリスクを「発見」から「修正」へと導くプロセスは、手間のかかる作業になりがちです。通常、問題のコンテキストを理解するために多くのチームが関与し、変更や解決策をデプロイする必要があります。そのため、多くの組織がServiceNowなどのチケット管理プラットフォームを採用しています。適切な問題を適切な担当者に割り当てて優先順位を付け、迅速かつ効果的な修復を実現するためです。
OrcaとServiceNowは、クラウド資産の可視化から能動的な修復まで、ライフサイクル全体を網羅する統合機能で連携します。CMDBの保守、脆弱性の適切なワークフローへのルーティング、クラウドセキュリティアラートの追跡可能なチケット化など、Orcaはチームがすでに運用しているシステムに、深層的かつ高精度で実用的なコンテキストをもたらします。

CMDB
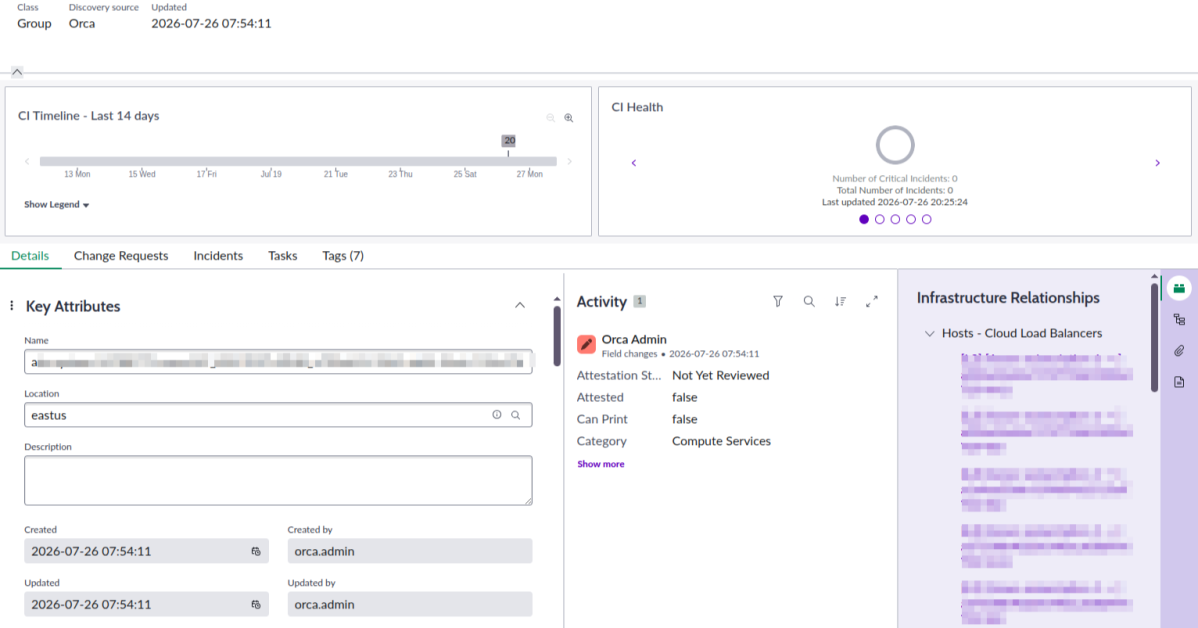
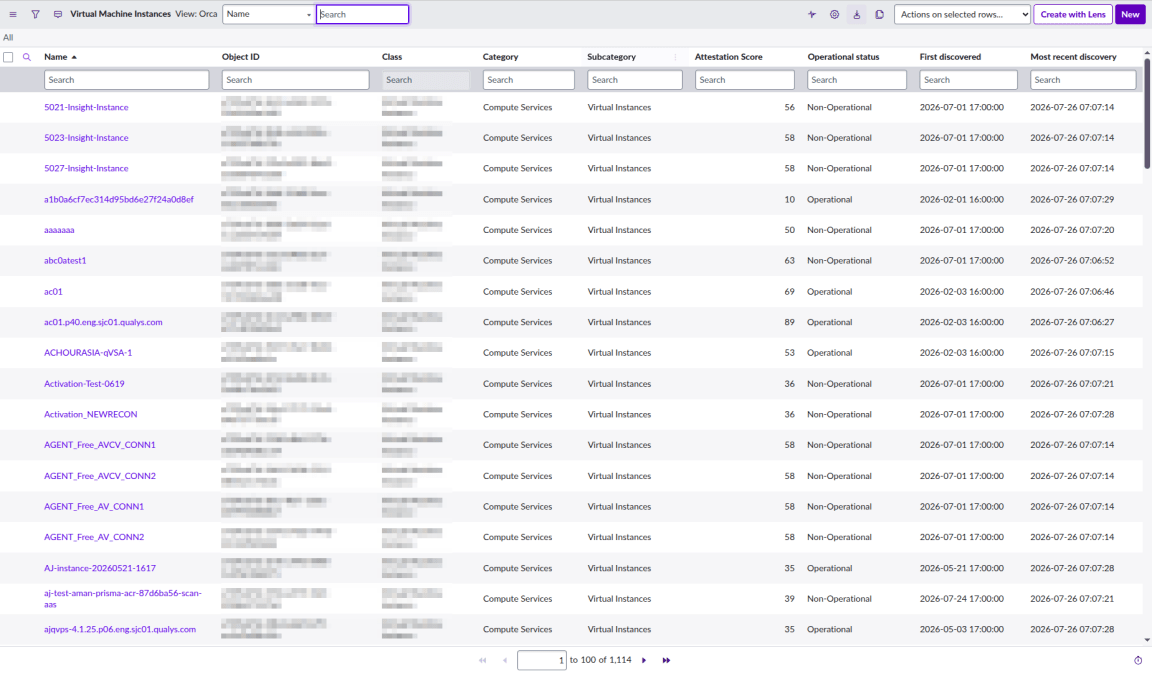
Orcaはクラウド資産インベントリをServiceNow CMDBに継続的に同期し、AWS、Azure、GCP、OCI全体の仮想マシン、コンテナ、Kubernetesクラスターおよびワークロード、データベース、ロードバランサー、ストレージバケット、サーバーレス機能、ネットワーキング、IDを網羅します。すべての構成アイテム(CI)にはOrcaのリスクスコアが信頼性の高いフィールドとして付与されるため、CMDBには保有資産だけでなく各資産のリスク度も反映されます。この統合機能により、重複排除や古い資産の廃止処理が自動で行われ、手作業によるクリーンアップなしでインベントリを常に最新の状態に保ちます。
アラートとチケット発行
Orcaは重大なクラウドセキュリティの検出事項に対してServiceNowチケットを自動作成し、重要度、環境、資産タイプに基づいて適切なチームにルーティングします。チームは攻撃パス、資産の関連性、リスクスコアなど、Orcaが提示する調査コンテキスト全体をチケット内で直接把握できるため、アラートが発生した時点で優先順位付けを開始できます。手動のトリアージや再入力、コンテキストの切り替えは一切不要です。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。