

クラウドインフラストラクチャ・エンタイトルメント管理(CIEM)
アイデンティティとクラウドエンタイトルメントを保護し、最小権限を確保。
280件以上のレビュー:


課題
スタンドアロンのCIEMソリューションには広範なクラウドコンテキストが欠如
クラウドアイデンティティは、あらゆる環境やクラウドネイティブアプリケーションの中心的な構成要素であるため、組織にリスクをもたらします。マルチクラウド環境全体でクラウドアイデンティティと権限の効果的な管理と監査を監視するには、包括的な可視性と自動化が必要ですが、ポイントCIEMツールにはそれが欠けています。SSHキー、パスワード、アカウントロールなどの管理されていないアイデンティティを可視化できなければ、セキュリティチームが大規模に包括的なクラウドセキュリティを実現することは困難です。
手動 でのクラウドエンタイトルメントの構成と監査は非効率であり、構成ミスの原因となります。
ポイントソリューション は、ワークロードのリスクや、SSHキー、パスワード、その他の重要な問題といった管理されていないアイデンティティを可視化できません。そのため、より広範なクラウドコンテキストの把握が制限されます。
その結果 、リスクの優先順位付けが不十分になり、不正確またはコンテキストのない修復、不完全なコンプライアンスを招きます。
私たちのアプローチ
アイデンティティを完全に制御
アイデンティティとアクセスの権限管理をサイロ化したソリューションで提供するのではなく、Orcaはアイデンティティのリスクを、脆弱性、構成ミス、マルウェア、機密データの場所、ラテラルムーブメントのリスクといった他のリスクデータと統合。環境内のリスクを包括的に優先順位付けできるよう支援します。
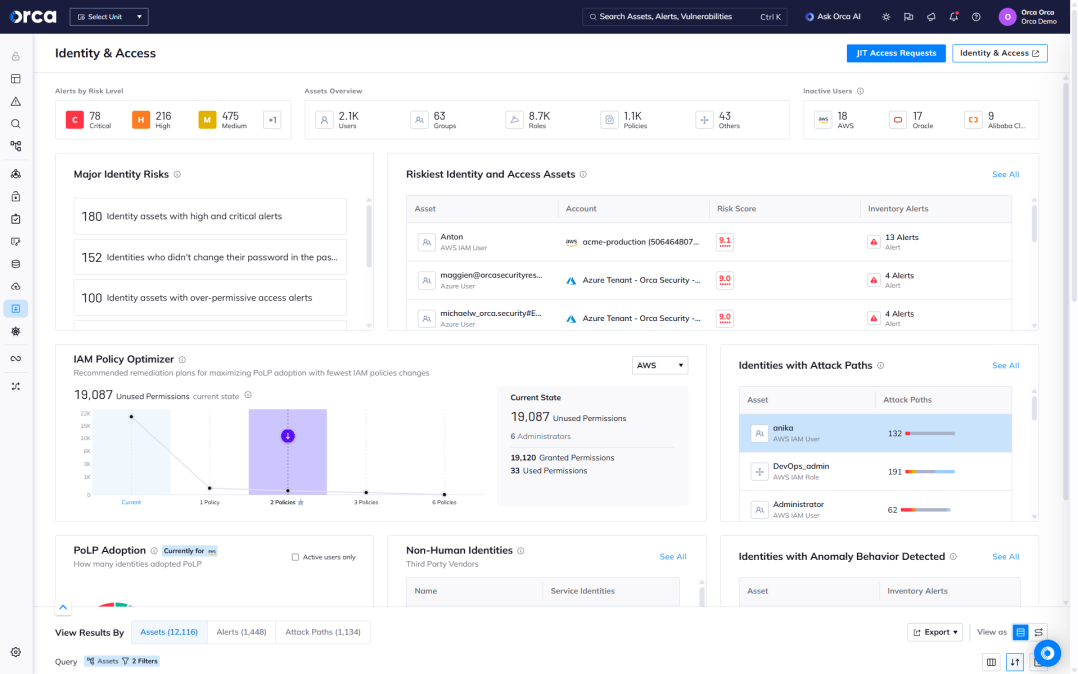
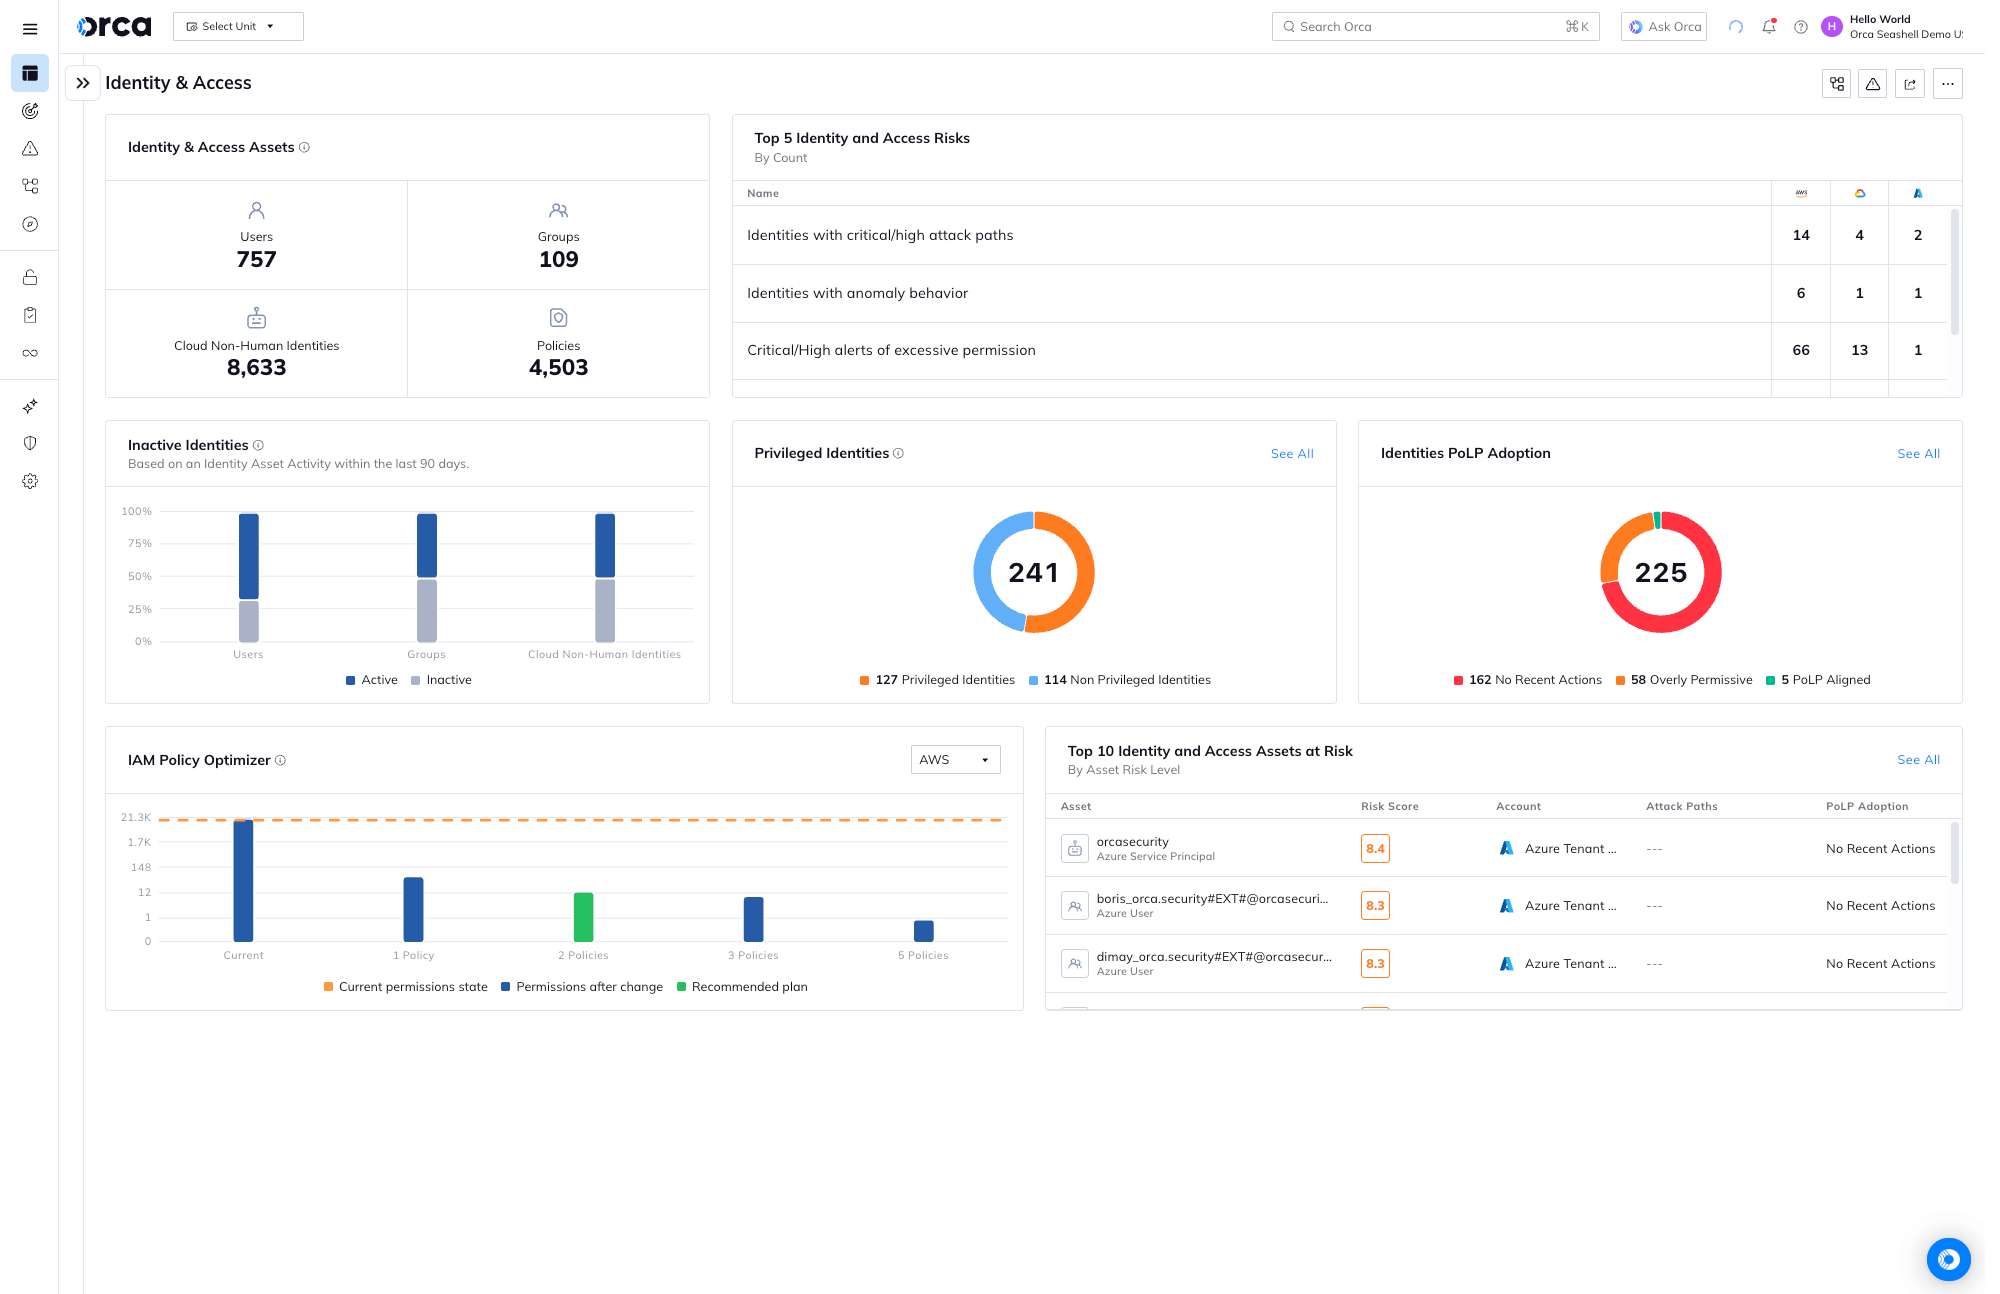
クラウド環境にデプロイされたすべてのアイデンティティ、ロール、グループ、権限、ポリシーを監視。
最小権限の原則などのセキュリティベストプラクティスが守られていない場合にアラートを受信。
「このGoogle Standard Storageリソースにアクセスできる人やマシンのアイデンティティはどれか?」や「PIIを含むS3バケットにアクセスできるAWS EC2インスタンスはどれか?」といった質問に回答。
OrcaのCIEMダッシュボードは、アクセス権限とクラウドリソースの関係の把握を支援します。過剰な権限を持つアイデンティティが見つかるとOrcaがアラートを通知し、ビジネスへの潜在的な影響に基づいて優先順位を付けます。
レポート
2025年 Gartner® CNAPP向けマーケット・ガイド
マルチクラウドのディスカバリーとコンプライアンスを一元化
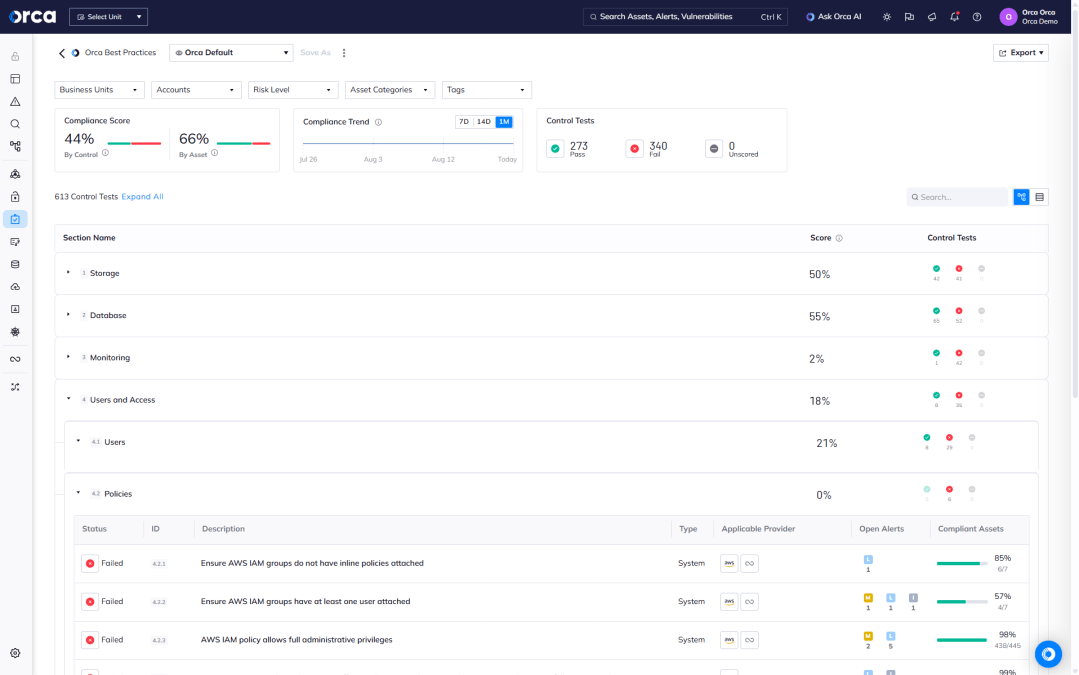
Orcaのagentlessプラットフォームにより、複数のクラウドプラットフォームにわたるクラウド資産、ロール、エンタイトルメントを追跡し、規制基準やCISベンチマークへの準拠を確保。
- クラウド内のすべてのアイデンティティ、構成、アクセスポリシー、エンタイトルメント、権限、アクティビティを、きめ細かくコンテキストに沿って可視化。
- クラウド資産全体におけるネットワークアクセスと外部公開されているリソースを表示。
- 認証、データ保護、ロギングとモニタリング、IAMの構成ミス、システムの整合性など、20以上のカテゴリにわたる数千のコントロールを活用。



監視からアクションへ。
フォームをスキップして、SlackでOrcaのクラウドセキュリティエキスパートに即座に相談。お客様の環境に合わせた、実践的で実効性のあるガイダンスを提供します。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。
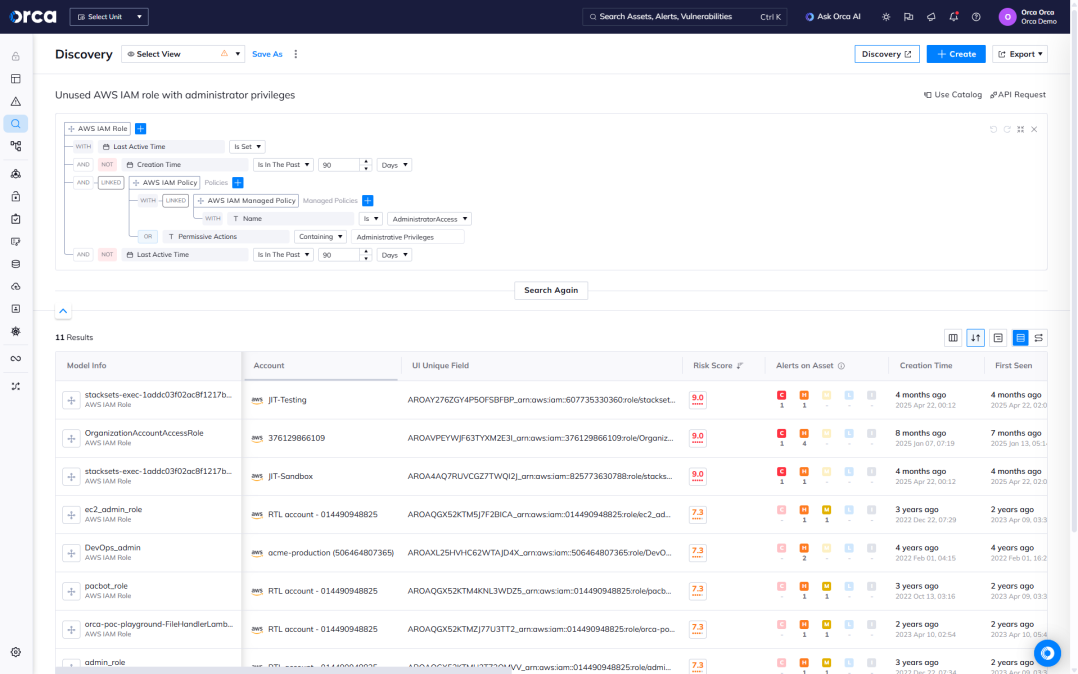
アイデンティティとエンタイトルメントのリスクに関する高度なクエリ
数千の組み込みアラートテンプレート、直感的なクエリビルダー、広範なクエリカタログ、または自然言語AI連携を使用して、エンタイトルメントおよびアイデンティティデータに対して高度なクエリを実行。
- クラウド開発者が最小権限の原則やその他のセキュリティポリシーに違反した際に通知を受け取れるよう、修復アクションを含むカスタマイズされたアラートを設定。
- 185以上の規制フレームワークやCISベンチマークに適合する継続的なコンプライアンスクエリテンプレートをサポート。
- クエリとアラートを既存のワークフローやチケット管理システムと統合。
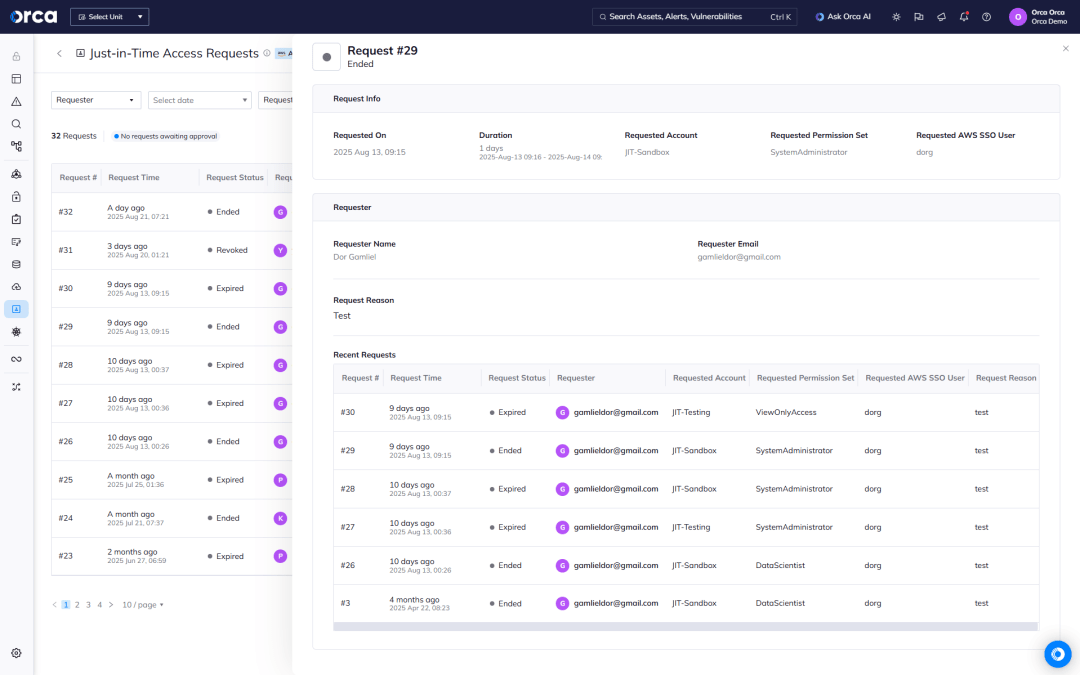
最小権限制御のためにJust-in-Time (JIT) アクセスを活用
OrcaはAWS向けのJust-in-Time (JIT) アクセスを提供。運用のスピードを落とすことなく、常設権限を削減し、マルチクラウド環境全体で最小権限アクセスを徹底。
- 必要な時にのみ、期限付きでロール固有のアクセスを許可。過剰な権限や未使用の権限に関連するリスクを最小限に抑制。
- JITリクエストを一元的に表示・管理し、各リクエストの完全なコンテキスト情報と履歴情報を確認し、継続的なコンプライアンスと監視のための詳細な監査ログにアクセスできます。
- Slackとの双方向連携と、Orcaプラットフォームへのログインの有無にかかわらずJITリクエストの送受信ができる機能により、プロビジョニングを柔軟かつ迅速に行うことができます。
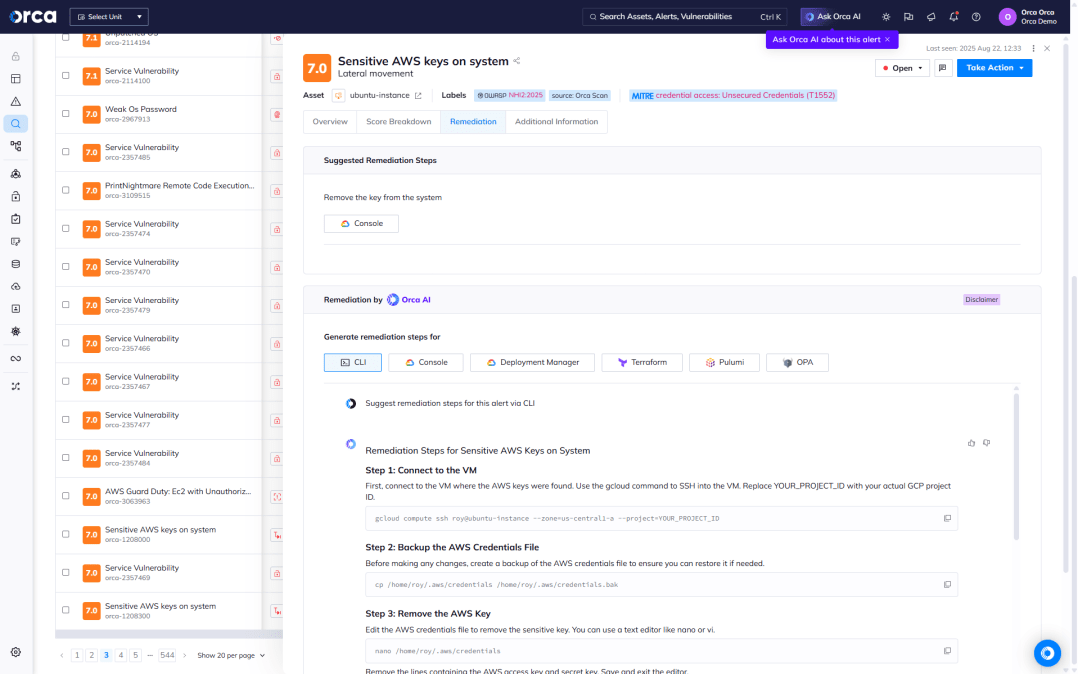
攻撃者よりも先に、安全でない状態で保存されたキーを見つけ出す
単体ソリューションのCIEM製品とは異なり、Orcaは管理外のアイデンティティやクラウド環境全体のその他のテレメトリをスキャンし、露出したキー、シェル履歴内のパスワード、攻撃者が環境内でラテラルムーブメント(横展開)に利用できるその他の情報を探します。
- Orcaは各マシンのファイルシステムで秘密鍵をスキャンし、発見されたすべての鍵のハッシュを作成します。その後、Orcaは他のすべてのアセットをスキャンし、一致するハッシュを持つ許可された公開鍵設定を探します。
- Orcaは、安全でない状態で保存されたキーへのパス、露出したキーでアクセス可能なワークロード、保存されたユーザーアカウントと権限など、キーに関連する情報を浮き彫りにします。
- Orcaは、クラウドサービスプロバイダーのキーやSSHキーなど、攻撃者が追加の機密リソースにアクセスすることを可能にするリモートアクセスキーを検出します。
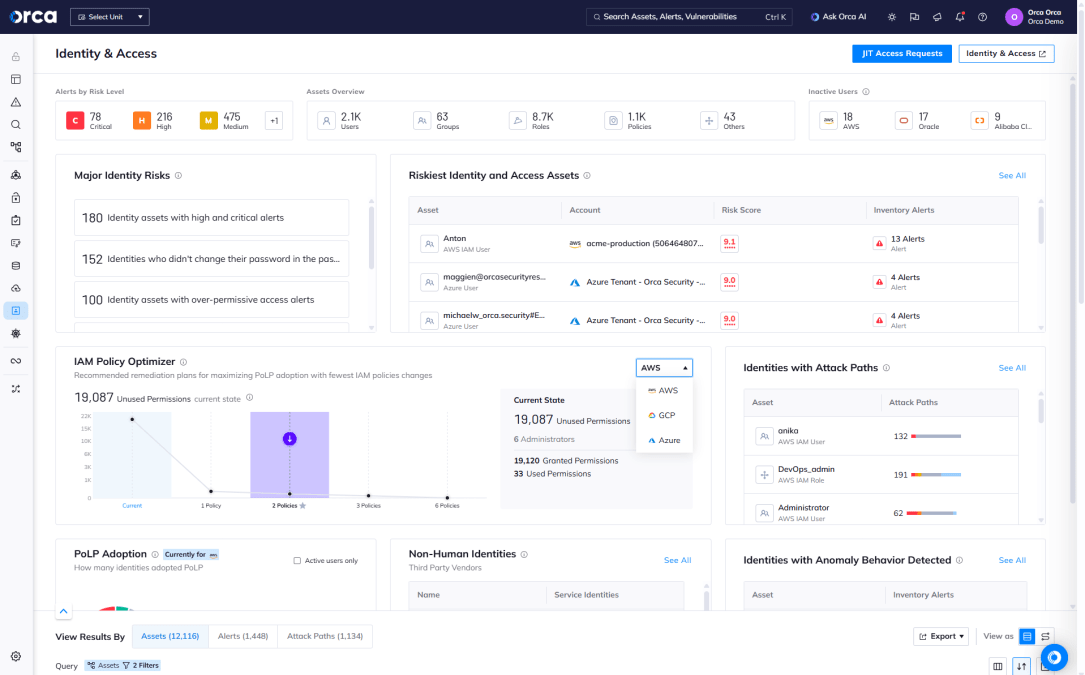
最適なIAMポリシー設定の適用
Orcaは、処方的分析と人工知能を使用して、最小限のポリシー変更で最大のセキュリティ改善を実現する方法を算出し、すぐに使用可能な設定ファイルを提供します。
- Orcaは既存のIAMポリシーを過去90日間の実際のポリシー使用状況と比較し、最小限の労力で最大のセキュリティ改善を提案します。
- Orcaは、セキュリティチームに過度な負担をかけることなく、高いレベルのIAMハイジーンとコンプライアンスを確保する最適な設定を提案します。
- 推奨されるIAMポリシーはダウンロードして、クラウドアカウントに即座にデプロイできます。
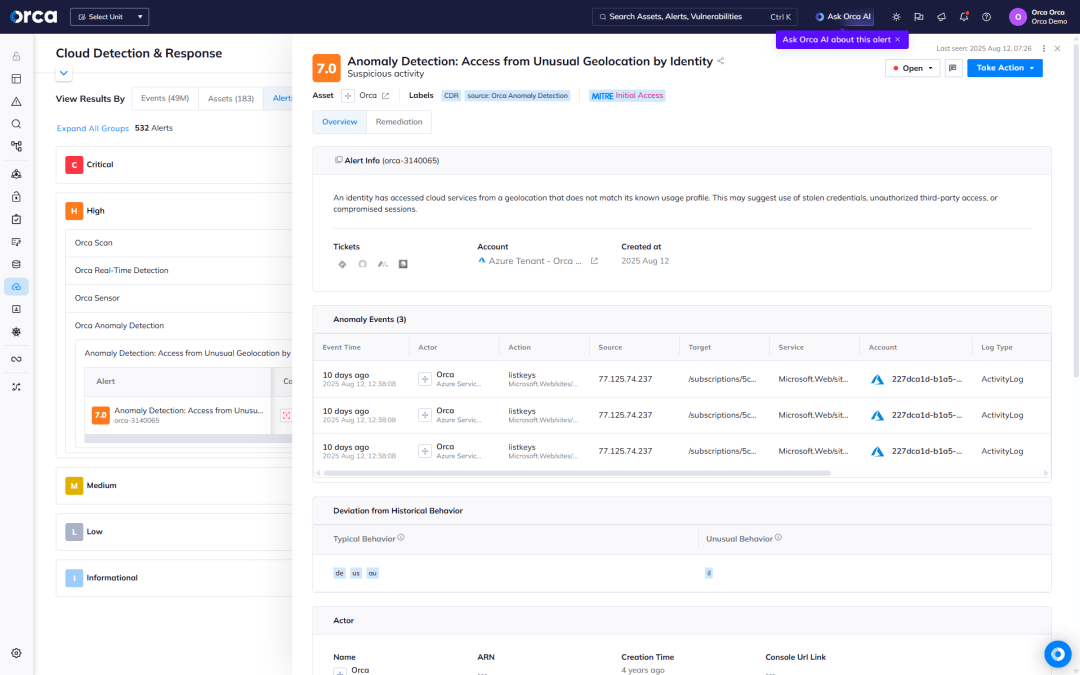
クラウド攻撃の検知と対応
Orcaを使用すると、単一のプラットフォームでクラウドフィード、ワークロード、設定、アイデンティティからインテリジェンスを継続的に収集・分析することで、チームはクラウド攻撃を迅速に特定し、対応できます。
- 検知:アカウントの侵害やアクセスキーの盗難など、悪意のあるユーザーアクティビティが発生した際にアラートを受け取ります。
- 調査:フラグが立てられたアクティビティを調査し、イベントが悪意のあるものか、組織の重要な資産が危険にさらされていないかを迅速に把握します。
- 対応:修復ステップを活用し、Orcaの20以上のサードパーティ技術連携(SOAR、通知、チケット管理システムなど)を使用して問題を自動的に割り当てることで、クラウド攻撃を阻止します。
アタックパスの可視化と優先順位付け
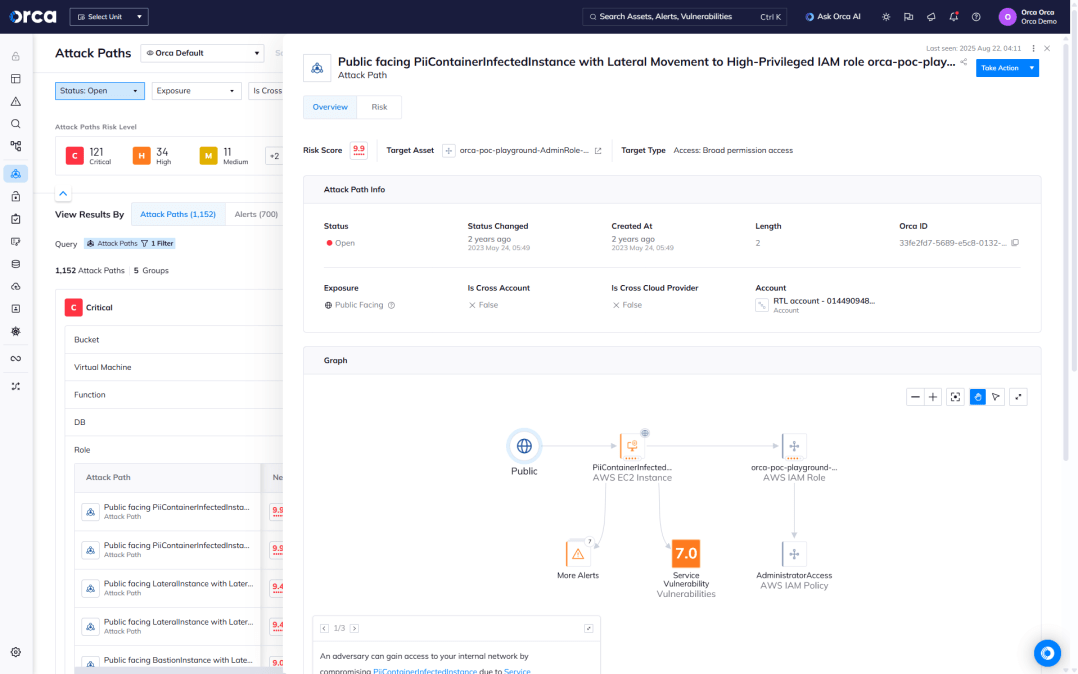
クラウド環境のすべてのレイヤーにわたるすべてのリスクと脆弱性を分析することで、Orcaは重要な資産への直接的な経路につながる危険なリスクの組み合わせを発見します。これにより、セキュリティチームは最も重要な事項に集中できます。
- Orcaは、関連するクラウドエンティティ(IAM、コンピューティング、ストレージなど)とその関係性に関するコンテキストデータと共に、各アタックパスを視覚的なグラフで表示します。
- 優先順位付けされた少数のアタックパスに集中することで、チームは断片化された何百ものアラートを精査する必要がなくなります。
- Orcaは、アタックパスを無効化するためにどの問題を修復すべきかをチームに正確に示します。
ケーススタディ


よくある質問
Cloud Infrastructure Entitlements Management (CIEM)は、クラウドリソースエンティティのアクセス権と権限を管理するために設計されたクラウドセキュリティソリューションの一種です。CIEM(「キム」と発音)ソリューションは、ユーザーが業務遂行に厳密に必要なリソースにのみアクセスできるようにするセキュリティ戦略である、最小権限の原則(PoLP)を実装するために不可欠です。
クラウドの導入、インフラストラクチャ、および利用可能なエンティティメントの数の継続的な増加に伴い、CIEMツールの重要性が高まっています。
CIEMにより、組織は急速に変化するクラウド環境全体でアイデンティティとリソースアクセスを適切に管理できます。CIEMソリューションを使用することで、組織はクラウドセキュリティポスチャを強化し、コンプライアンスの保証、スケーラブルなエンティティメントの可視化、クラウド権限の適正化、アクセスリスクの自動検知と修復といったメリットを享受できます。
CIEMの3つの重要なメリットは以下の通りです:
- マルチクラウド環境のサポートとコンプライアンス:CIEMソリューションは、マルチクラウド環境に対して一元化された可視性とコンプライアンスを提供します。これにより、セキュリティチームはコンプライアンスを確保しながら、複数のクラウドプラットフォームにわたるクラウド資産、コンピューティング要素、サービス、ロール、エンティティメントを追跡できます。
- 自動修復:CIEMツールは、エンティティメント管理におけるアイデンティティおよびアクセス管理(IAM)の問題を自動的に検知して修復できます。
- クラウドインフラストラクチャ・エンティティメントの継続的な検証:CIEMソリューションにより、セキュリティチームはクラウドインフラストラクチャのエンティティメントを容易かつ効果的に評価できます。これらのツールは、クラウドアイデンティティ、アクセスポリシー、エンティティメント、設定、権限、およびアクティビティに対する可視性を提供します。
組織が最小権限の原則に従ってクラウド資産の権利と権限を管理できるように、CIEMソリューションは以下のアクティビティを含む継続的なプロセスに従います:
- 環境のスキャン:CIEMソリューションはクラウド環境を分析し、すべてのクラウド資産、ユーザー、エンティティメントのインベントリを作成します。
- クラウド資産のインベントリ作成:CIEMツールはこの情報を使用して、クラウド資産の包括的な全体像とエンティティメントに関連するリスクを構築します。
- 自動修復の実行:クラウド環境のスキャン後、CIEMツールは、過剰な権限を持つロールからの不要な特権の剥奪や不正アクセスの停止など、特定された問題を自動的に修復します。
- 継続的な監視とアラート:CIEMソリューションはクラウド環境を継続的に監視して新しい問題を検出し、潜在的な脅威やポリシーの問題についてセキュリティチームにアラートを通知します。
- コンプライアンスレポートの作成:CIEMツールは、組織が規制フレームワークや業界ベンチマークを監査し、準拠するのに役立つレポートを作成します。
OrcaのCIEMソリューションは以下のリスクを特定します:
- クロスアカウントの信頼関係を持つ特権ロール
- 管理者権限を持つ非アクティブなIAMロール
- アタッチされていない特権ポリシー
- クロスアカウントの信頼関係を持つ最もアクティブなロール
- 特権IAM権限を持つ侵害されたアセット
- 特権を持つ非アクティブなアイデンティティ
断片化されたアイデンティティリスクの検知に加えて、Orcaはアタックパス分析を使用して、複合的なリスク(アイデンティティリスクが他のリスクと組み合わさり、危険なアタックパスが形成されるケースなど)を特定します。
Orcaは以下の方法でクラウドインフラストラクチャ・エンタイトルメント管理(CIEM)を提供します:
- 最小権限の原則(PoLP)の徹底を含む、アイデンティティハイジーンの促進。
- アイデンティティのベストプラクティスからの逸脱を検知。
- アイデンティティデータを活用し、システム内で発見されたリスクの把握と優先順位付けを支援。
- OrcaのIAM Policy Optimizerを使用し、過去90日間のロールの使用状況に基づいて最適なポリシー構成を算出。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。