

アプリケーションセキュリティ
コードからクラウドまでアプリケーションを保護し、本番環境のリスクにその発生源で対処します。
280件以上のレビュー:


課題
開発、DevOps、セキュリティチームのサイロ化
アプリケーションのセキュリティ保護には、クラウドセキュリティとアプリケーションセキュリティのギャップを埋めることが求められます。しかし、既存のツールやアプローチは障壁となるばかりです。Orcaは、アプリケーションパイプライン全体にわたる統一された可視性と機能を提供し、セキュリティ、開発、DevOpsチームを考慮して設計された、完全なライフサイクル保護とシームレスなコラボレーションを可能にします。
開発者は、コードを迅速にリリースしながら、脆弱性やセキュリティの問題を特定する必要があります。
DevOpsチームは、複数のツールのポリシー管理と連携作成を行う必要があり、作業が重複して一貫性が損なわれます。
セキュリティチームは、複雑な連携、共有コンテキストの欠如、相反するアラートに苦労しています。
私たちのアプローチ
アプリケーションライフサイクル全体でチームを統合する統合プラットフォーム
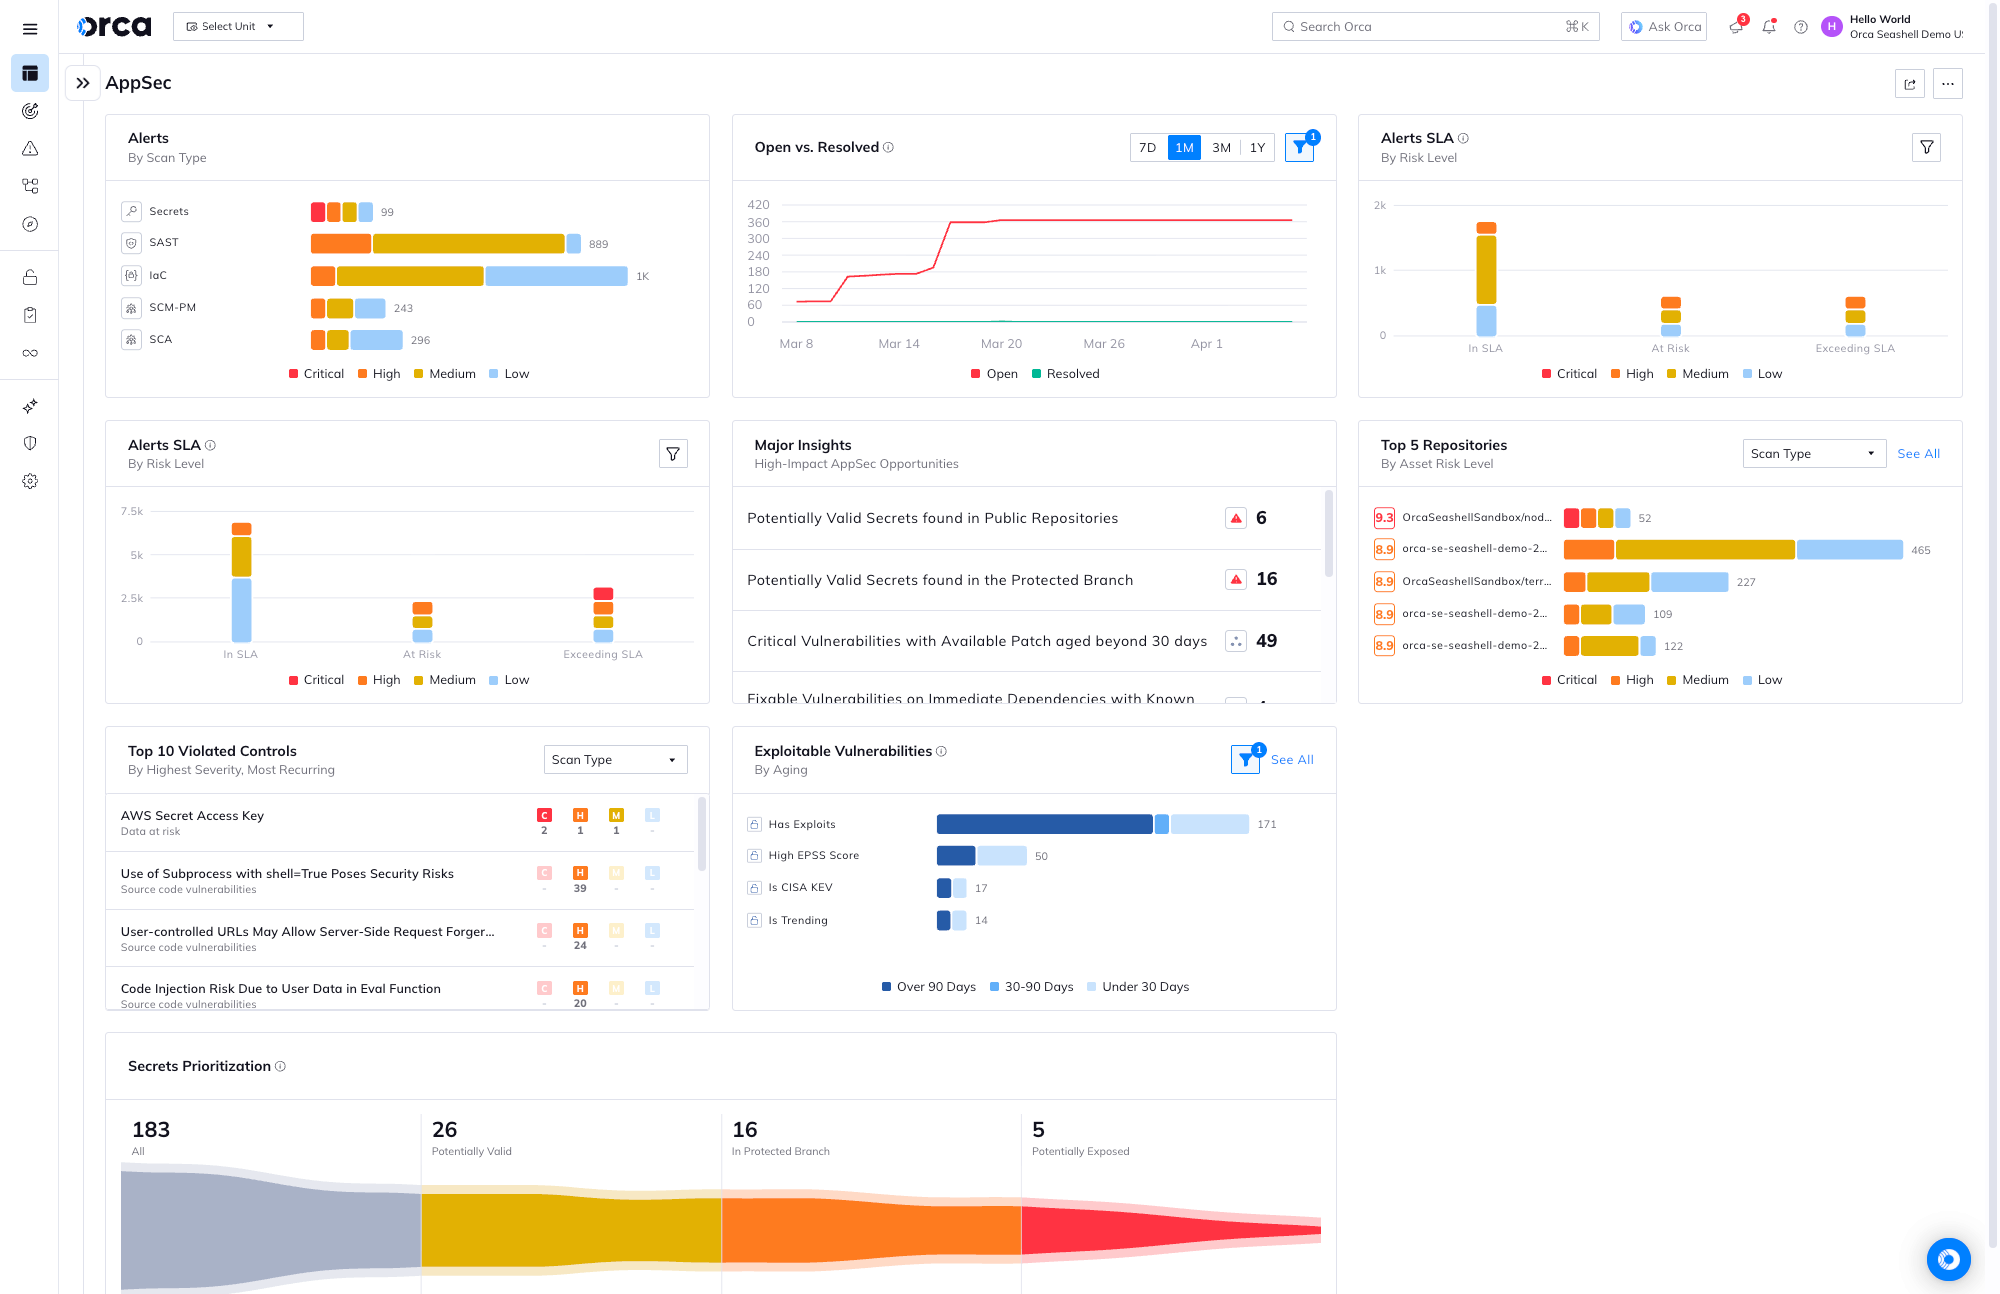
Orcaクラウドセキュリティプラットフォームは、SDLC全体にわたる包括的なセキュリティとコンプライアンスチェックを提供し、ライフサイクル全体でアプリケーションの保護を支援します。Orcaプラットフォームは、SCMポスチャ管理(SCM-PM)と、ソフトウェアコンポジション解析(SCA)、静的アプリケーションセキュリティテスト(SAST)、シークレット検出、IaCセキュリティ、コンテナイメージスキャンを含む高度なコードセキュリティを提供します。また、OrcaはCloud-to-Dev機能により、クラウドのリスクをそのコードの起源まで追跡し、ユーザーがアラートを即座にプルリクエスト(PR)に変換し、レメディエーションを加速させ、問題の発生源で対処することを可能にします。

コード
開発者のコードは、すべてのコードレビュー中に継続的にスキャンされ、SCA、SAST、IaCスキャン、シークレット検出が行われます。
構築
コンテナイメージとIaCテンプレートは、定期的な継続的インテグレーション(CI)/継続的デリバリー(CD)ワークフローの一環としてスキャンされます。
デプロイ
レジストリは継続的に監視され、デプロイ前にアプリケーションイメージの安全性が確認されます。また、安全でないデプロイを防止するためのガードレールポリシーが適用されます。
実行(そして再び戻る)
本番環境は、クラウドのリスクをソースコードに関連付け、AI駆動のレメディエーションとワンクリックPRを可能にする、コンテキスト化され優先順位付けされたアラートによって監視されます。
レポート
2026年アプリケーションセキュリティの現状
アプリケーションパイプラインのあらゆる段階でIaCを保護
Infrastructure-as-Code(IaC)の設定ミスは、他のプロジェクトで再利用されると、数百または数千の脆弱なクラウド資産に急速に拡散する可能性があります。Orcaは、SDLCの早期段階で問題を捉える詳細なIaCスキャンのほか、Cloud-to-Devの追跡、AI駆動のレメディエーション、クラウドリスクを生むIaCの問題を修正するワンクリックPRを提供します。
- ガードレールを含むIaCスキャンのポリシーを簡単に設定およびカスタマイズして、独自のセキュリティ要件を反映させ、すべてのPRでIaCコードを自動的にスキャンして新しい問題やポリシー違反を検出します。
- Terraform、AWS CloudFormation、Azure Resource Manager、Google Deployment Manager、Ansible、Kubernetesなど、主要なIaCプラットフォーム全体でIaCコードを検証します。
- クラウドのアラートをAI駆動のコード修正とワンクリックPRに変換し、IaCの発生源で問題を修正して、リスクの再発を防ぎます。




監視からアクションへ。
フォームをスキップして、SlackでOrcaのクラウドセキュリティエキスパートに即座に相談。お客様の環境に合わせた、実践的で実効性のあるガイダンスを提供します。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。

コードをコミットする前にシークレットを検出
攻撃者は数分で露出したシークレットを発見できます。Orcaは、コードがビルドまたはリリースされるずっと前のSDLCの早期段階でシークレットを検出することで露出を防ぎ、シークレットを秘密のままに保つことができます。
- OrcaのGitHub App、GitLab App、Azure DevOps連携、またはOrca CLIを使用して、自動スキャン、動的なアラートスコアリング、リスクの優先順位付けのためにシークレット検出を開発プラットフォームに統合します。
- シークレット検出のポリシーを簡単にカスタマイズして、特定のセキュリティ問題をフィルタリングし、ビルドのブロックや開発者への通知を行うためのガードレールを設定できます。
- Orcaのプリコミットフックを活用して、リポジトリに到達する前に問題を検出し、シークレットのローテーションやリスク分析、その他のコミット後の対策の必要性を排除します。
ソフトウェアコンポジション解析(SCA)でオープンソースのリスクを特定
オープンソースの脆弱性、設定ミス、ライセンス要件は、「もし」ではなく「いつ」発生するかの問題です。Orcaを使用すると、コードベース内のオープンソースソフトウェアを自動的に検出して保護し、セキュリティと信頼性を高めることができます。
- すべてのコードプッシュまたはプルリクエスト中に、コードベース、コンテナイメージ、リポジトリを継続的にスキャンします。
- 間接的な依存関係を含む、コードリポジトリの完全なSBOMを取得します。
- Ruby、Python、PHP、Node.js、.NET、Java、Golangなど、幅広いパッケージの依存関係によって混入した脆弱性を特定します。
- サードパーティパッケージのOSSライセンスを検出し、コードからクラウドまでの関連要件を表示して、効果的なコンプライアンスを可能にします。


静的アプリケーションセキュリティテスト(SAST)で自社コードを保護
セキュリティチームは、開発者が自社コードに脆弱性を混入させた際、そのリスクを捉える可視性に欠けていることがよくあります。Orcaを使用すれば、セキュリティチームはSASTスキャンを活用して、開発パイプラインの早期段階で問題を検出できます。
- ソースコードをスキャンして脆弱性を検出し、開発者がコーディングプロセス中に利用できる実用的なインサイトを提供します。
- スキャン用の中央集中型SASTポリシーを簡単に表示、有効化、またはカスタマイズして、コードリポジトリ全体にスケールする自動検出を最適化できます。
- GitHub、GitLab、Azure DevOpsとの高度な統合を活用し、迅速なSAST導入とシームレスな開発者中心の体験を実現します。
- AI駆動のコード修正とワンクリックPRを活用して、クラウドからコードに至るまでのファーストパーティコード内の脆弱性を修正します。
ソースコード管理(SCM)設定のセキュリティを維持
ソースコード管理(SCM)プラットフォームは、適切に設定されていない場合、重大なセキュリティリスクとなる可能性があります。Orcaを使用すると、セキュリティチームはコードセキュリティの枠を超えて、SCMアカウントやリポジトリ全体の設定ミスやリスクを検出・修復できます。
- 新しく作成されたリポジトリを含め、リポジトリインスタンスの包括的で詳細なインベントリを取得します。
- Open Source Security Foundation (OPSSF)、Legitify、およびその他の業界標準のベストプラクティスを使用して、SCMプラットフォームとアセットをスキャンします。
- Orcaの動的なリスクアセスメントと優先順位付けされたアラートを活用して、修復作業を強化し、アラート疲れを軽減して、生産性を最大化します。

あらゆるCI/CDプロセスにセキュリティを組み込む
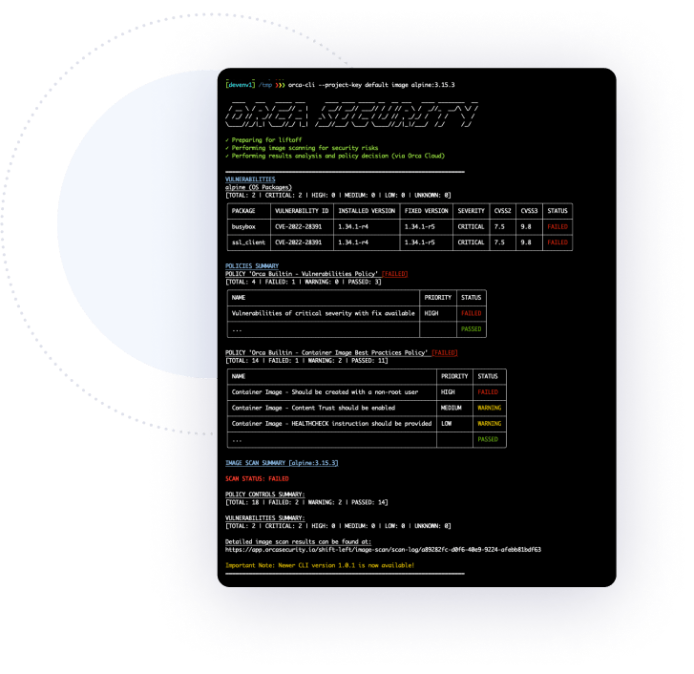
Orcaのネイティブ統合や使いやすいコマンドラインインターフェースを活用して、包括的なクラウドセキュリティチェックをCI/CDプロセスに組み込み、以下を実行します:
- CISベンチマークとカスタムポリシーを使用して、重要なセキュリティおよびコンプライアンスチェックをすべて自動的に実行します。
- 検出結果を、OrcaプラットフォームのUIだけでなく、ネイティブの開発ツール上にも表示します。
- Orcaは、Jenkins、BitBucket、CircleCI、GitHub、GitLabなど、一般的なCIおよび開発ツールをサポートしています。
摩擦のないワークフロー統合と自動化
Orcaは複数の標準統合機能を提供しているため、既存のワークフローにOrcaを適合させることができ、迅速な修復を確実にし、チームの責任範囲に関する混乱を回避できます。
- 検出結果を電子メール、PagerDuty、OpsGenie、Slackなどの通知システムに転送します。
- JiraやServiceNowなどのチケット管理システムを使用して、アラートを修復チームに自動割り当てします。
- 高度な統合機能により、GitHub、GitLab、Azure DevOpsでセキュリティポリシーを直接適用します。
- OrcaをTorqやBrinqaなどのSOARシステムと統合し、修復を自動化します。


AppSec Triage Agentで誤検知を分析・却下
AppSec Triage Agentにより、確度の高い真の検知をエスカレーションし、誤検知の優先順位を下げます。固定的なルールを使用する代わりに、AppSec Triage Agentが検出結果のコードコンテキストをインテリジェントに分析し、誤検知かどうかを判断します。その後、人間がアラートを却下したり優先順位を下げたりするのと同様に、エージェントがスコアを下げます。これにより、エンドユーザーは同意できない結論をロールバックしたり、同様のアラートを自動的に却下したりすることが可能になります。
コード到達可能性分析(Code Reachability Analysis)で重要な事項に集中
Orcaは、プラットフォームにおける3種類の到達可能性分析の1つとして、関数レベルの到達可能性をチェックします。これにより、特定の脆弱な関数が実際に呼び出されているかどうかを認識できるため、攻撃者が実際に悪用可能なリスクのみを優先順位付けできます。

ケーススタディ


チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。