

クラウドセキュリティ
1つの統合プラットフォームでクラウドリスクを軽減
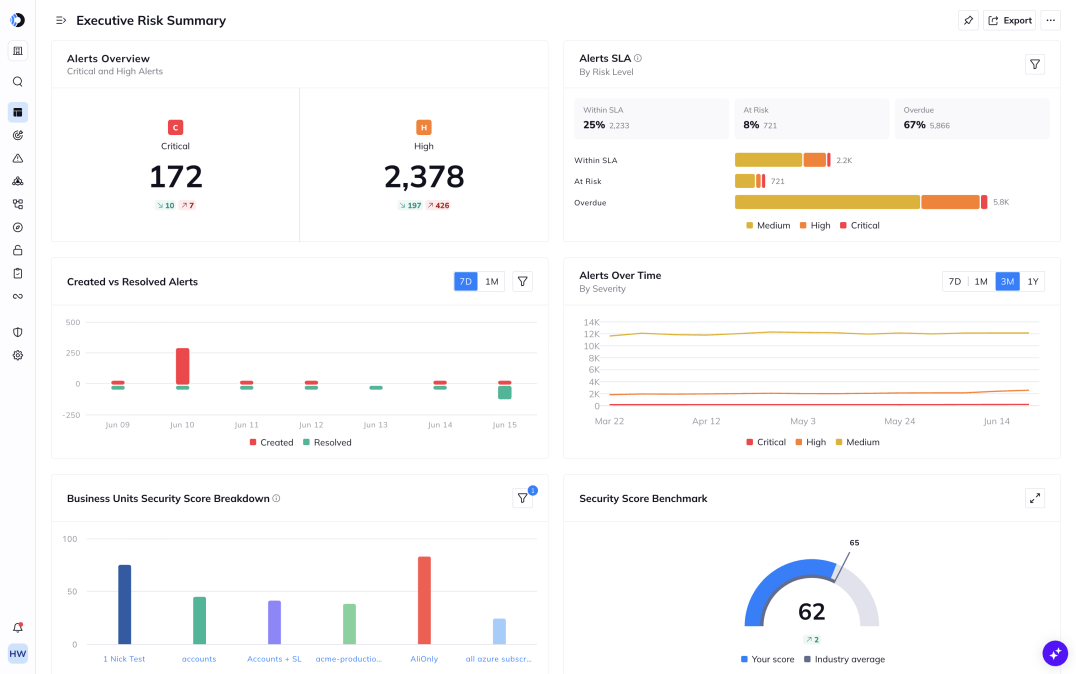
マルチクラウドのインフラ、ワークロード、アイデンティティ、データ、AI、コードにわたる、統合された1つのビュー。本当に重要なものを把握し、明確なセキュリティポスチャを経営層に示し、ビジネスが求める規模で行動しましょう。
課題
クラウドの成長スピードが、リスクを可視化する能力を上回っている
クラウド環境は現在、ワークロード、アイデンティティ、API、データストア、AIシステムにまで及んでいます。AIはセキュリティが追跡できる以上の速さで開発を加速させています。ポイントツールは断片的な部分しか見えませんが、攻撃者が狙うのはまさにその「部品のつながり」です。
6つ以上のデータソースを使い分けることは、セキュリティチームにツール間の死角を生じさせ、重要なリスクを修正する時間を奪います。
アラートの量が人員を上回っており、どの調査結果が侵害につながるかを知る確実な方法がありません。
自動化されたリスク相関がなければ、アイデンティティ、ワークロード、データにわたる重大なエクスポージャーが、別々のダッシュボード上で低重要度の調査結果のように見えてしまいます。
「これをCEOに見せれば理解してもらえますし、その後エンジニアが修復にあたることができます」
Erika Voss
Blue Yonder、シニアバイスプレジデント兼最高セキュリティ責任者
検証済みのビジネス価値
リプレイスされたレガシーツール
アラート件数の削減
年間の運用コスト削減
投資収益率(ROI)
平均デプロイ時間
経営層にそのまま報告できるポスチャビューと、アクションにつながる正確な設定詳細を取得
攻撃者に見つけられる前に、セキュリティギャップを解消。
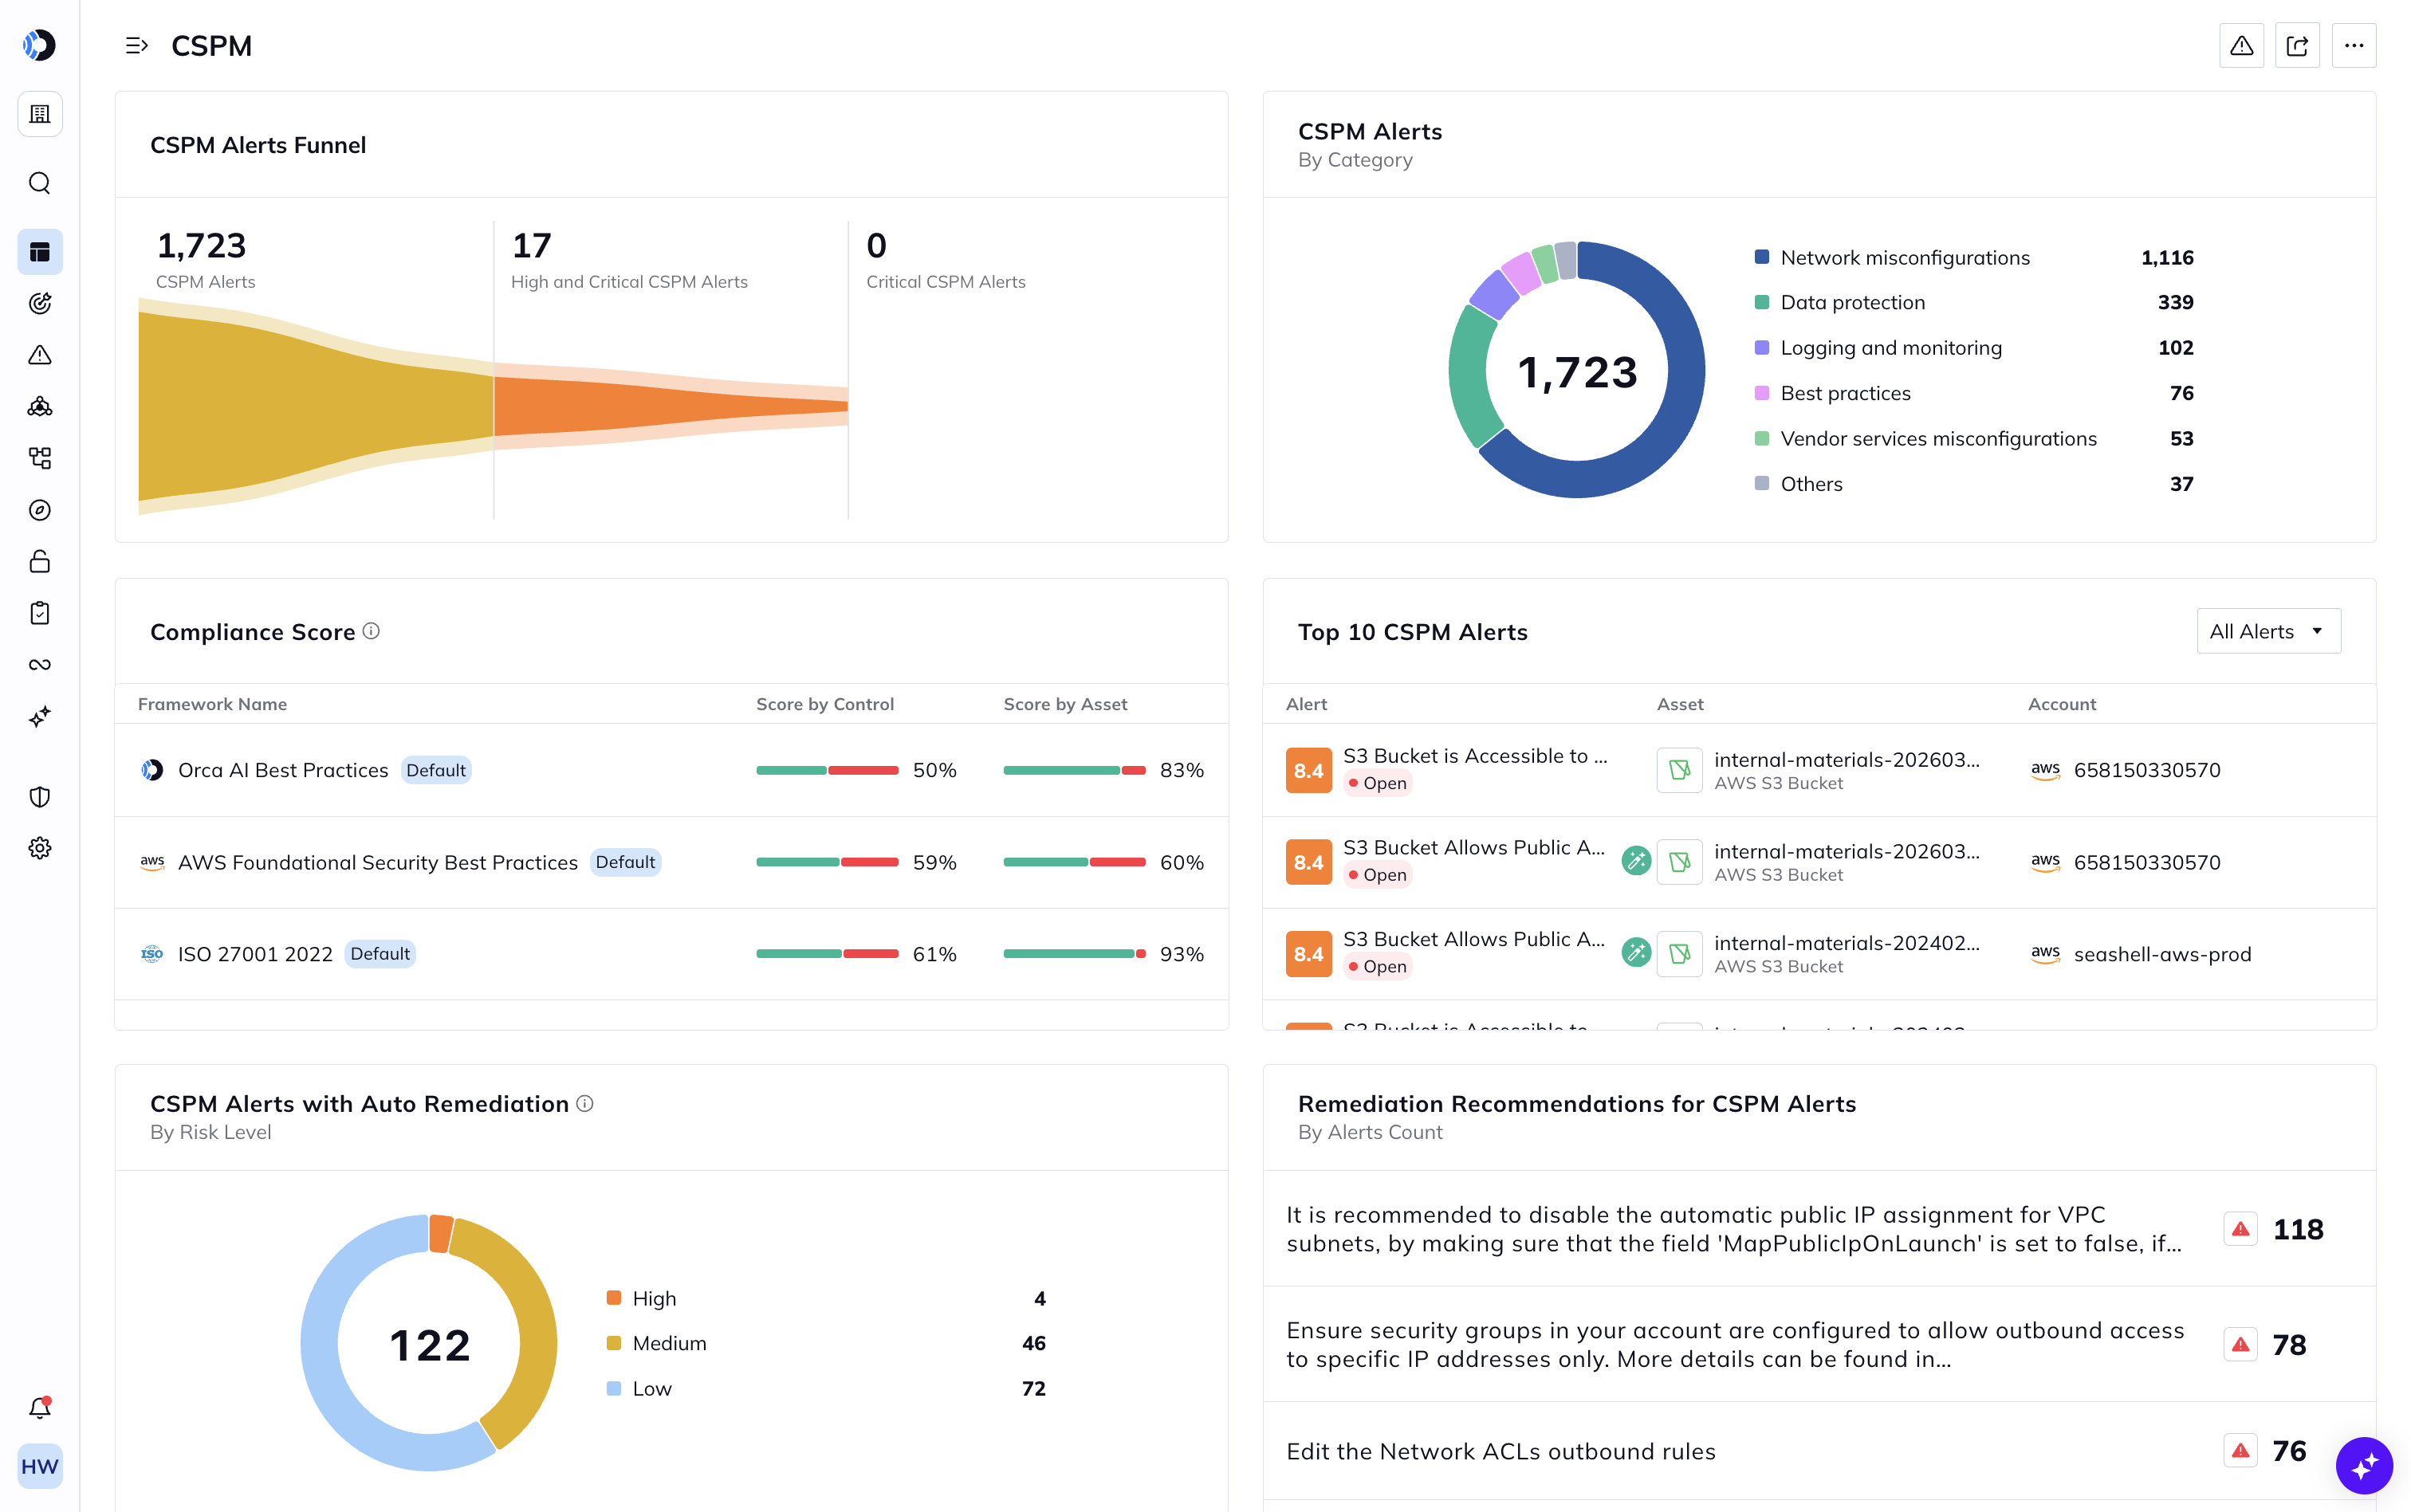
Orcaのクラウドネイティブ・アプリケーション保護プラットフォーム(CNAPP)は、すべてのクラウドネットワークとサービスにわたる設定ミス、ポリシー違反、リスクのあるポスチャ設定を、エージェントレスで継続的に可視化します。リスクはアタックパスのコンテキストとともに表示されるため、個別の調査結果を追いかける必要はありません。その代わり、攻撃者が実際に利用する侵入口を塞ぐことができます。
アイデンティティリスクを侵害に発展する前に食い止める
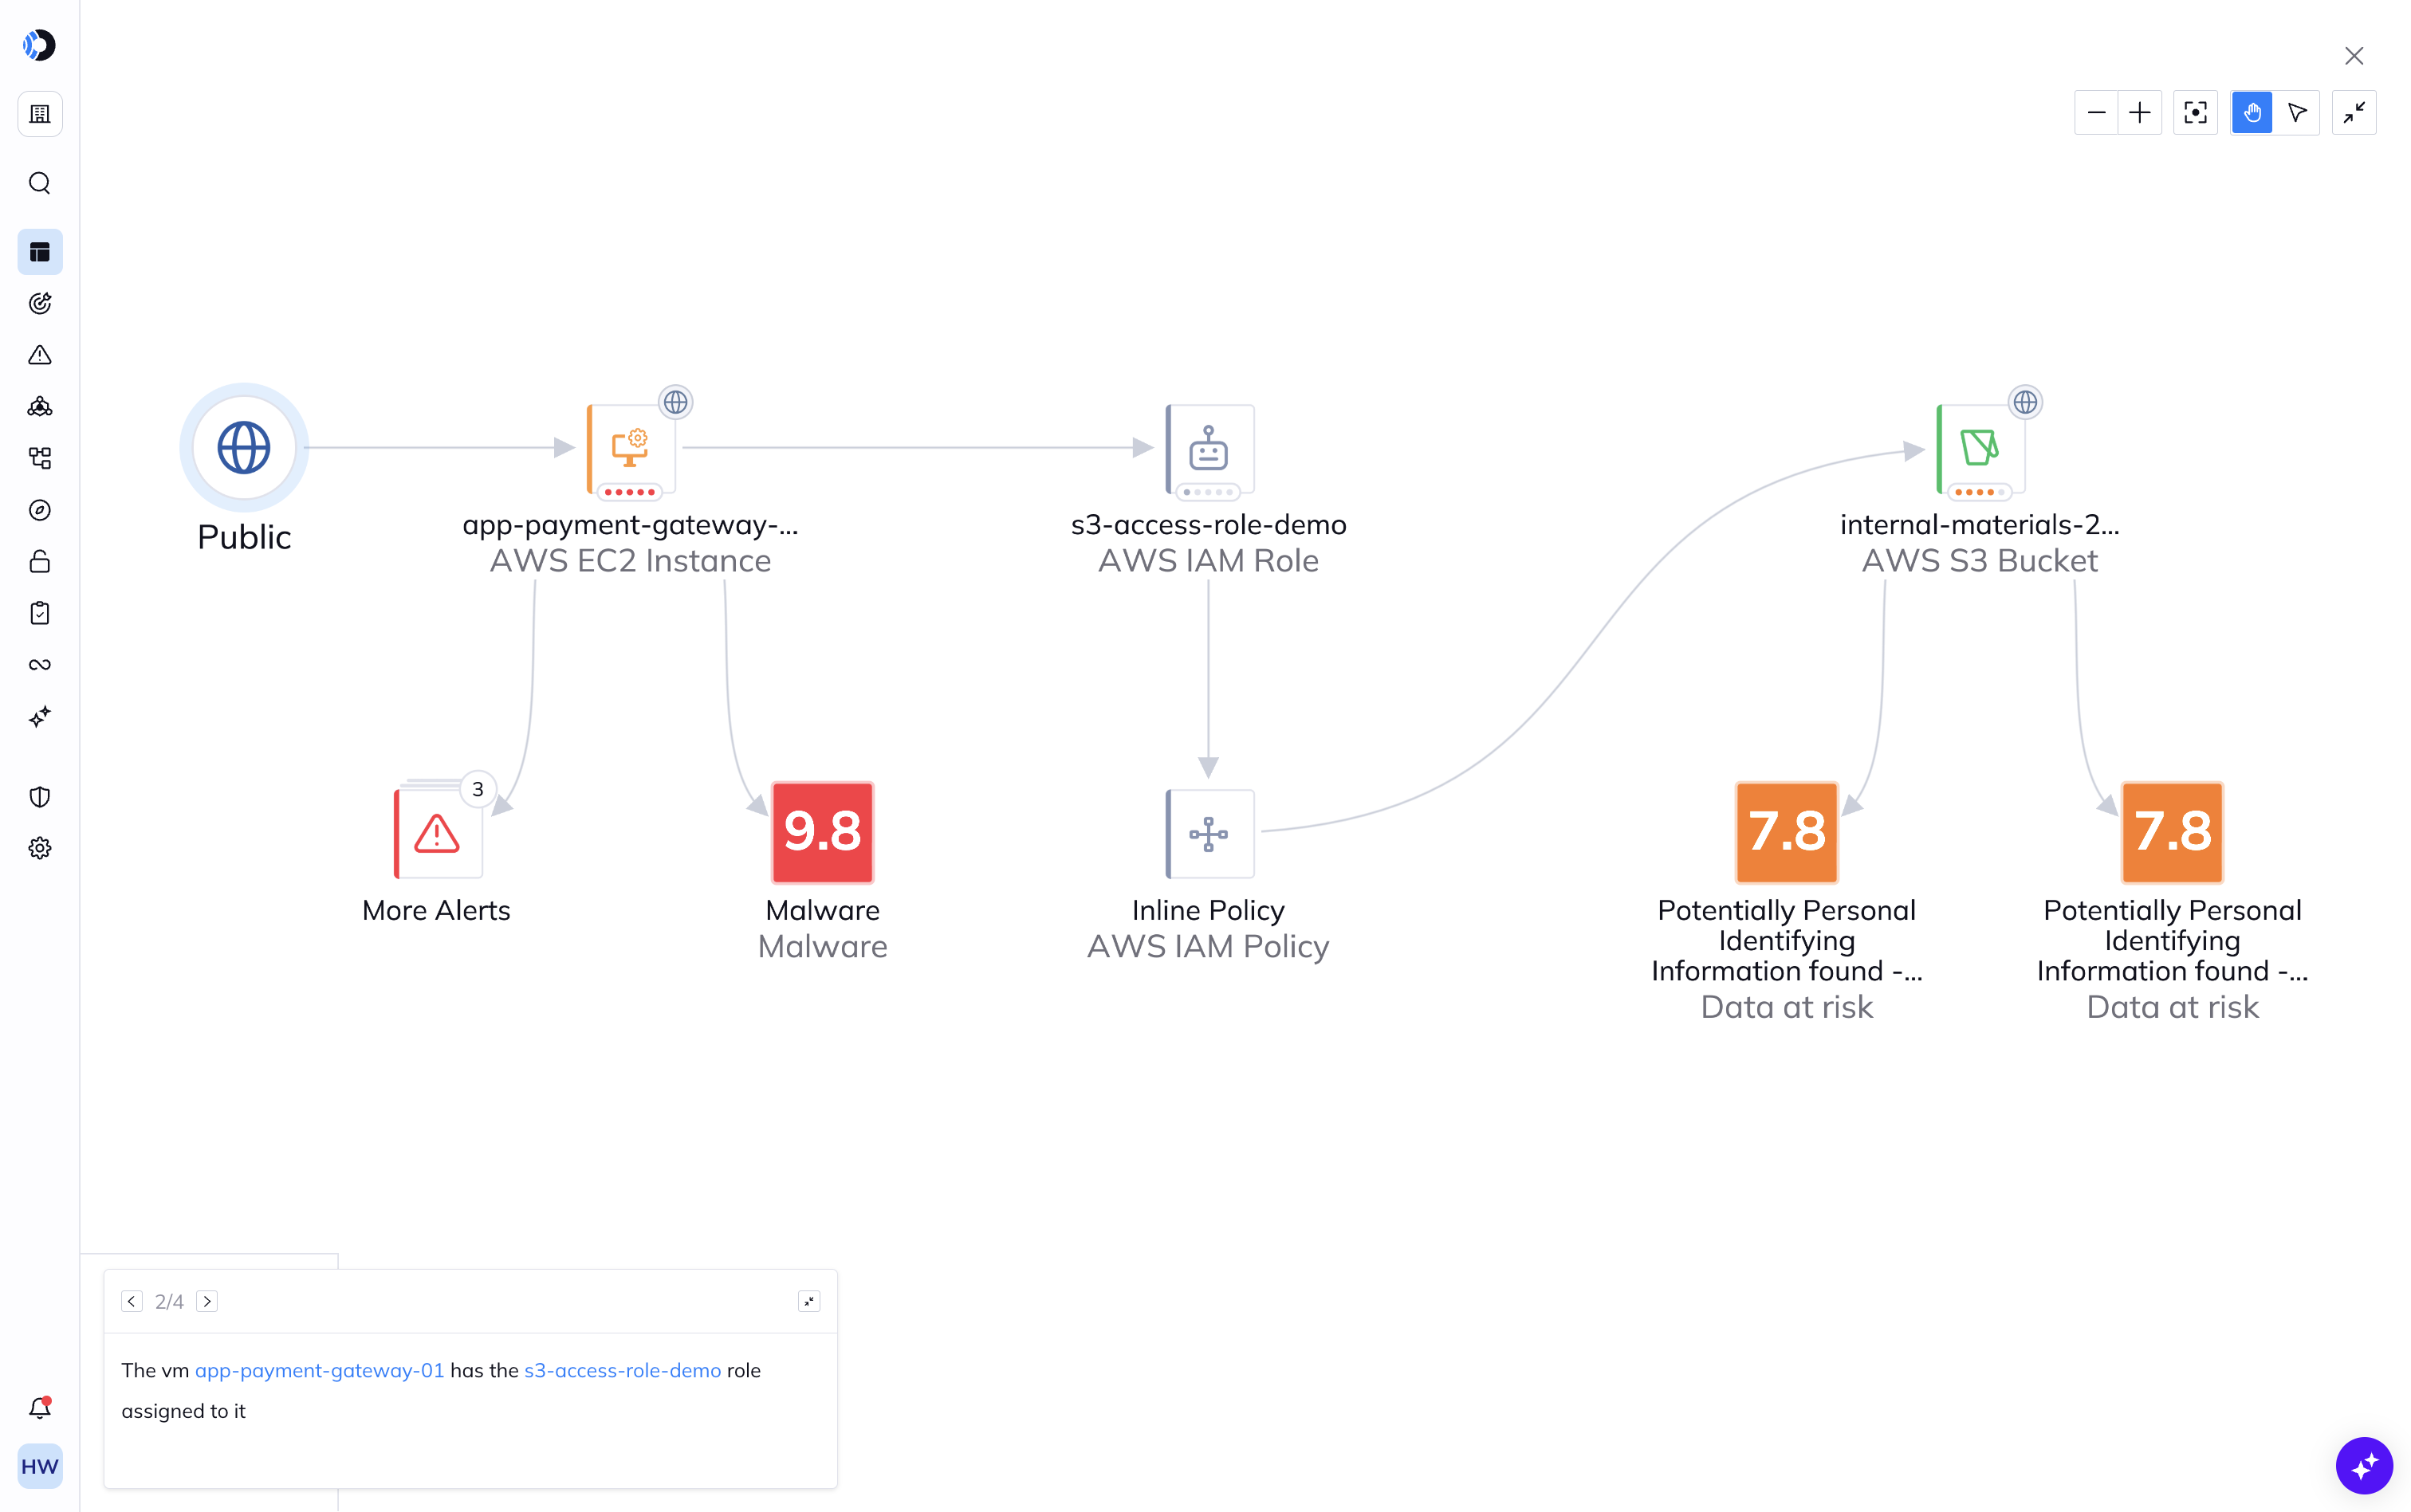
どのアイデンティティリスクが危険な場所につながるか、優先順位付けされたビューで確認。
過剰な権限を持つアイデンティティ(人間および非人間)は、現在、クラウド侵害における最も一般的な初期侵入経路となっています。Orcaは、クラウド環境全体のすべてのアイデンティティ、権限、アクセス関係をマッピングし、未使用の管理者ロール、アカウント間の信頼設定のミス、ワークロード環境に残された認証情報など、実際のリスクにつながるものを浮き彫りにします。
Powered By Orca
自信を持ってクラウドセキュリティを拡張するためのリスクコンテキスト
Orcaプラットフォームの中核を理解することで、チームは発見事項の関連性、実際のエクスポージャにつながるもの、そして最初に対処すべき場所を把握できます。

すべてのワークロードにわたるAgentlessスキャン。

runtimeのオブザーバビリティと保護。

AIエージェント、ワークフロー、アシスタントのための推論エンジン。

単なるバラバラなデータポイントではなく、コンテキストに基づいたアクションを可能にするリスク相関分析。

動的なスコアリングと攻撃パス分析。
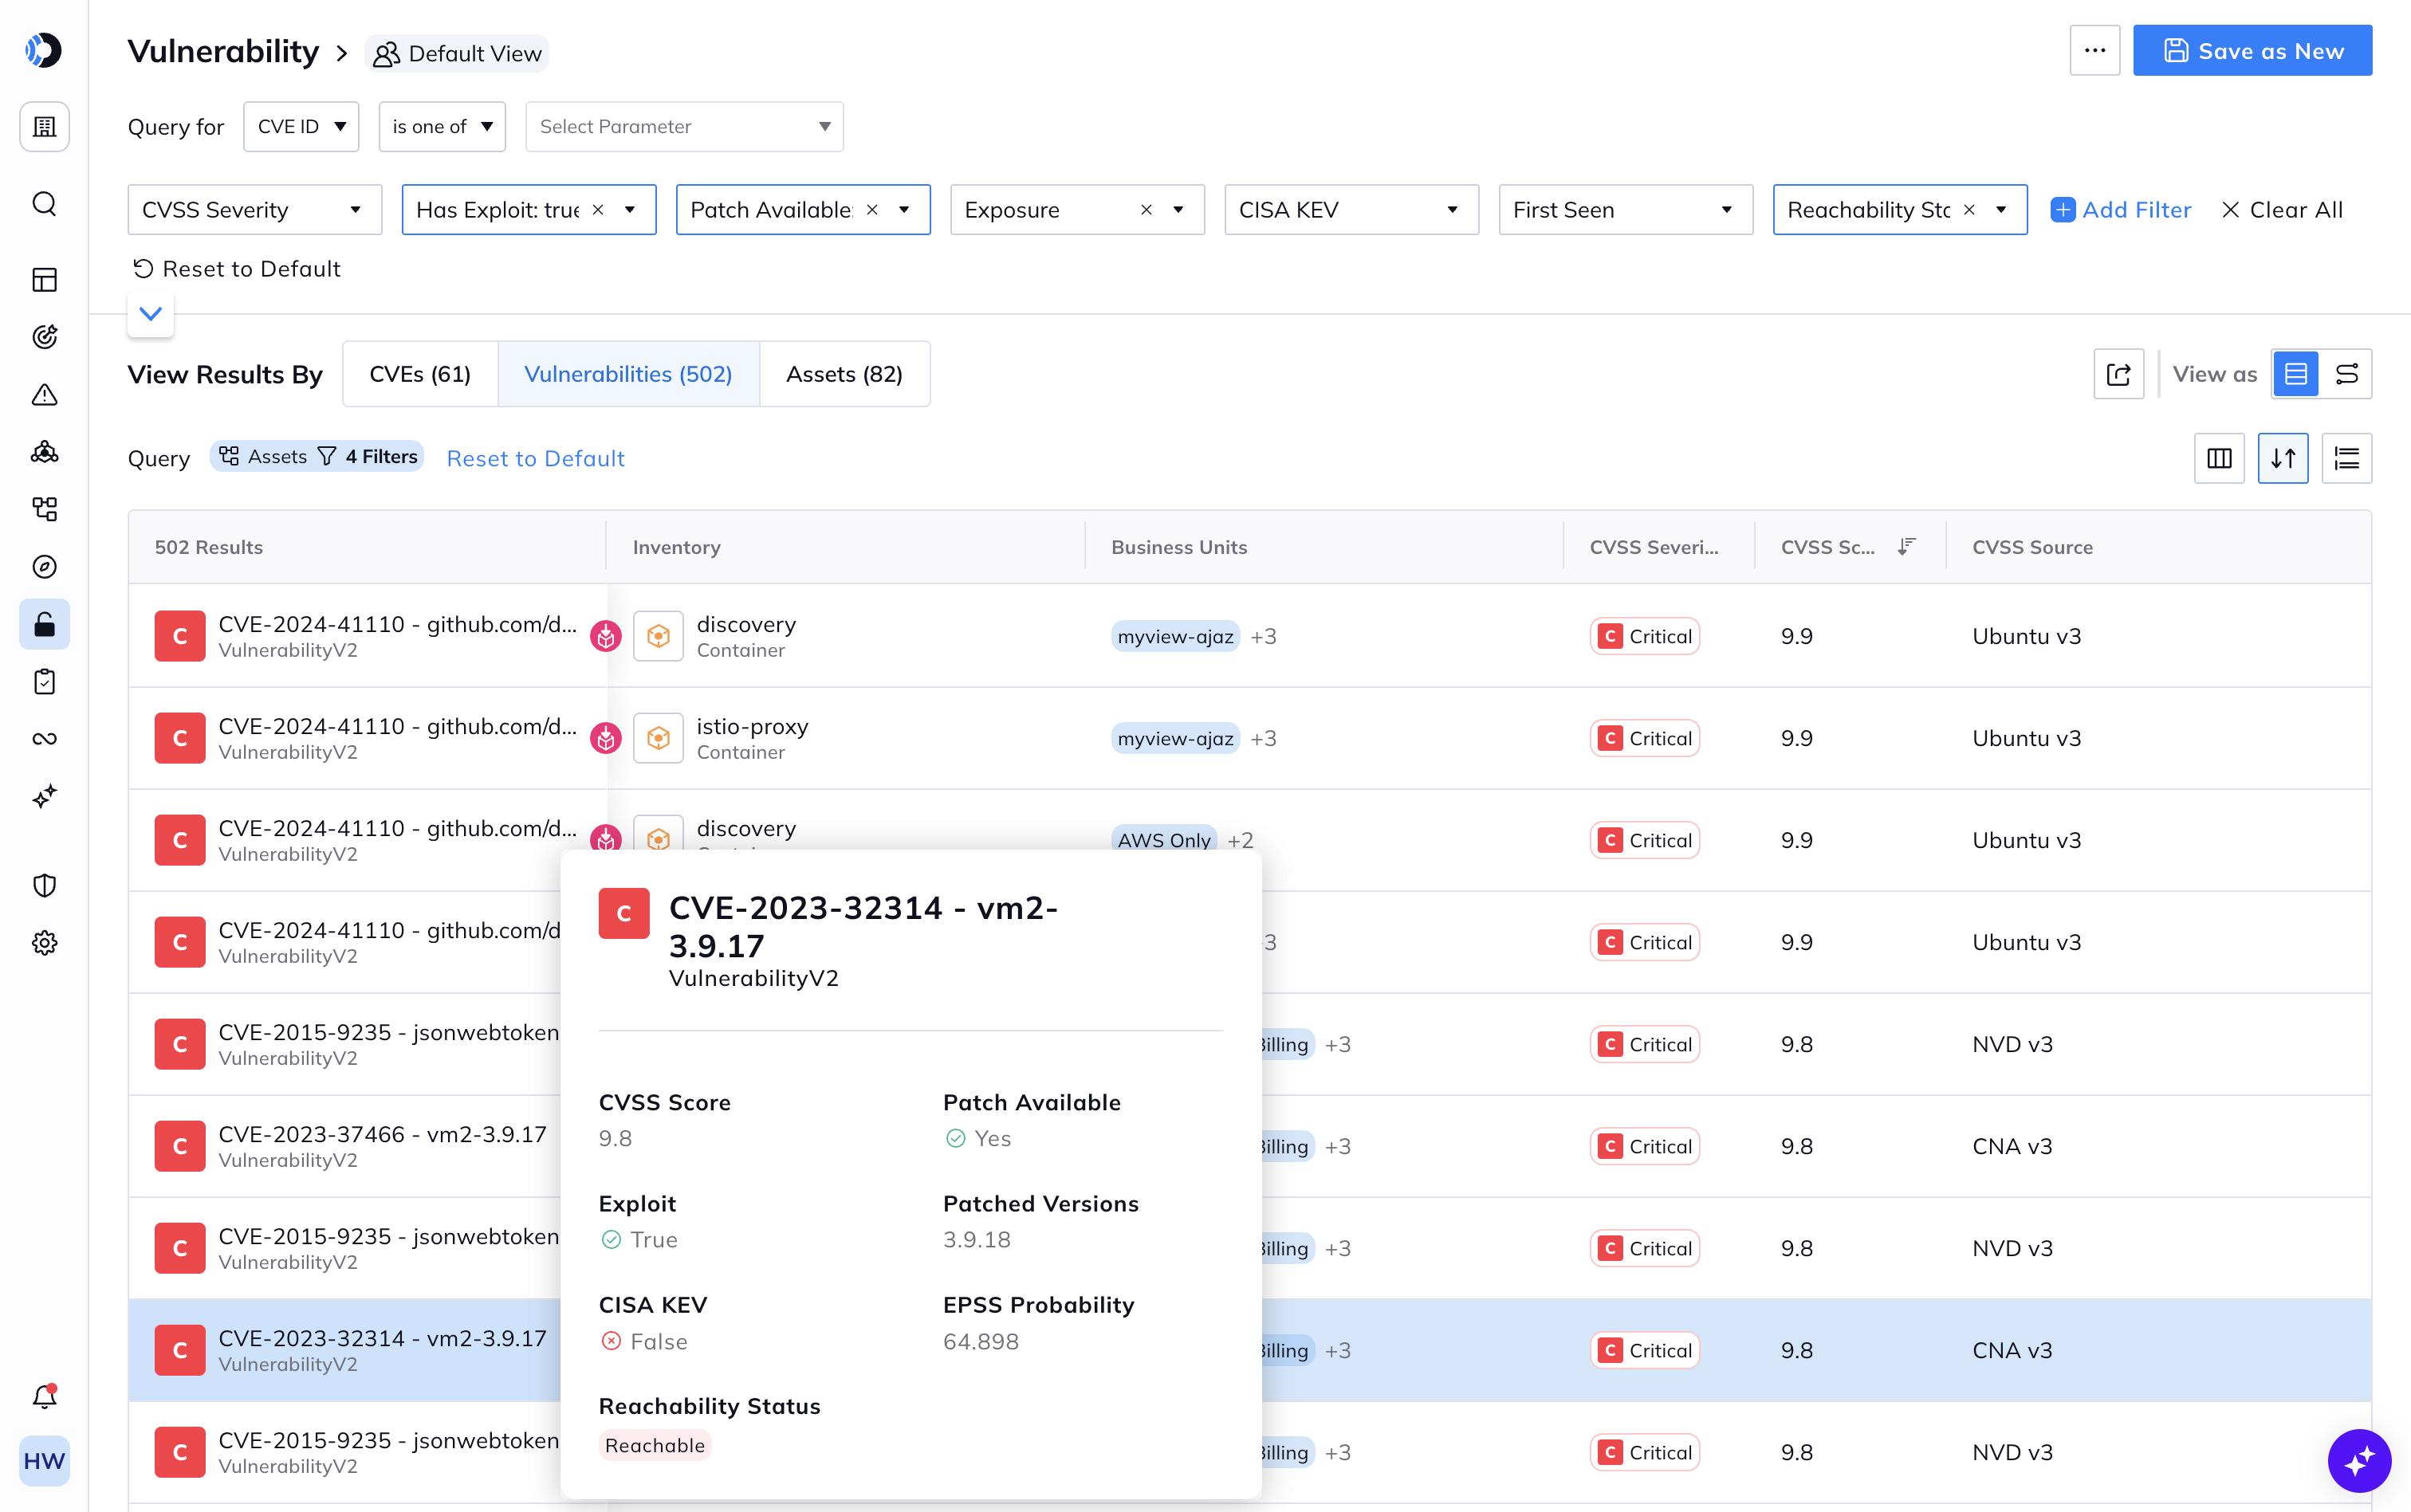
生の重大度ではなく、実際のリスクに基づいて脆弱性を修正
重要な調査結果に対する修正サイクルを加速させます。他のものがパッチ未適用である理由を論理的に説明できます。
従来の脆弱性管理では、セキュリティチームは環境を考慮しないCVSSスコア順のCVEに埋もれてしまいます。Orcaは到達可能性分析を追加し、攻撃者が実際に脆弱なアセットに到達できるかどうかに基づいて脆弱性をフィルタリングできるようにします。エクスポージャーのコンテキスト(インターネット公開、機密データ、アクセスパス)と組み合わせることで、チームは単に重大度スコアが高いものではなく、侵害につながる可能性のある脆弱性に集中できます。
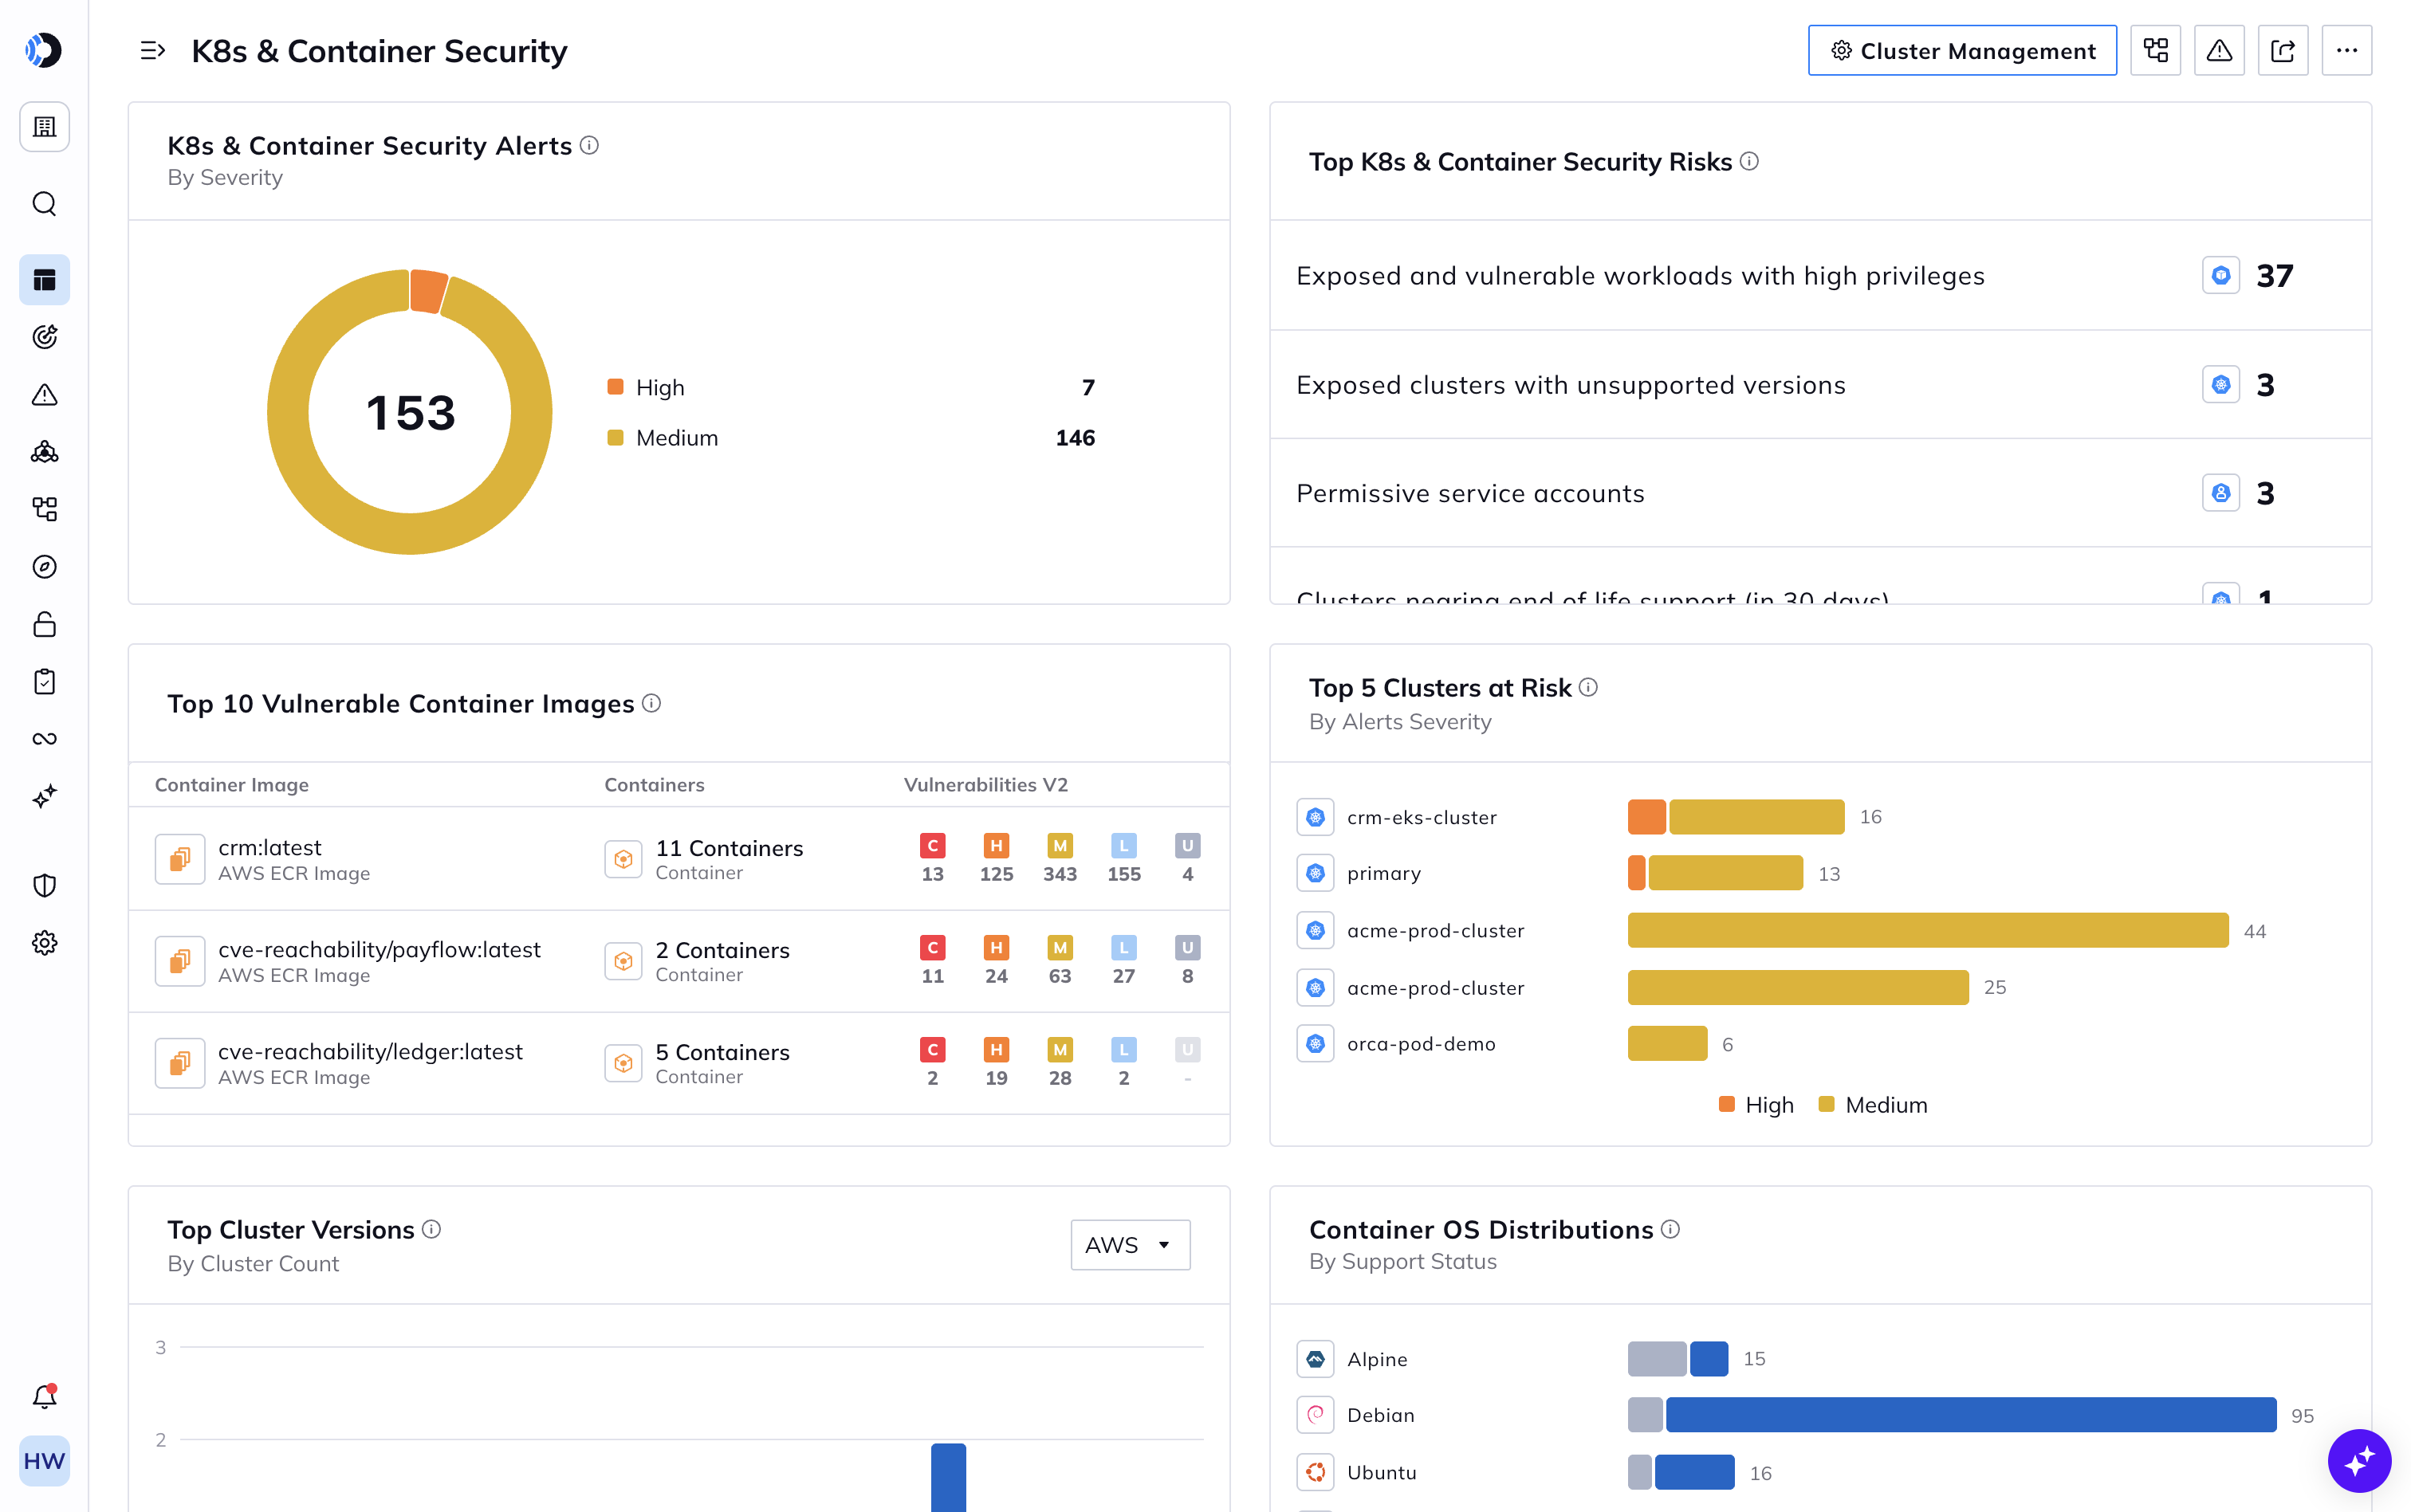
DevOpsを減速させることなくワークロードを保護
保護されているという確信を得て、環境に合わせてagentlessにカバレッジを拡張。
Orcaのクラウドワークロード保護プラットフォーム(CWPP)、コンテナセキュリティ、およびAPIセキュリティ機能は、コンテナ、VM、サーバーレス関数、APIにわたって、エージェントによるパフォーマンスへの影響や管理の負担なしにruntimeレベルの可視性を提供します。高度なクラウド検知・対応(CDR)のために、Orca Sensorをワークロードにデプロイすることも可能です。
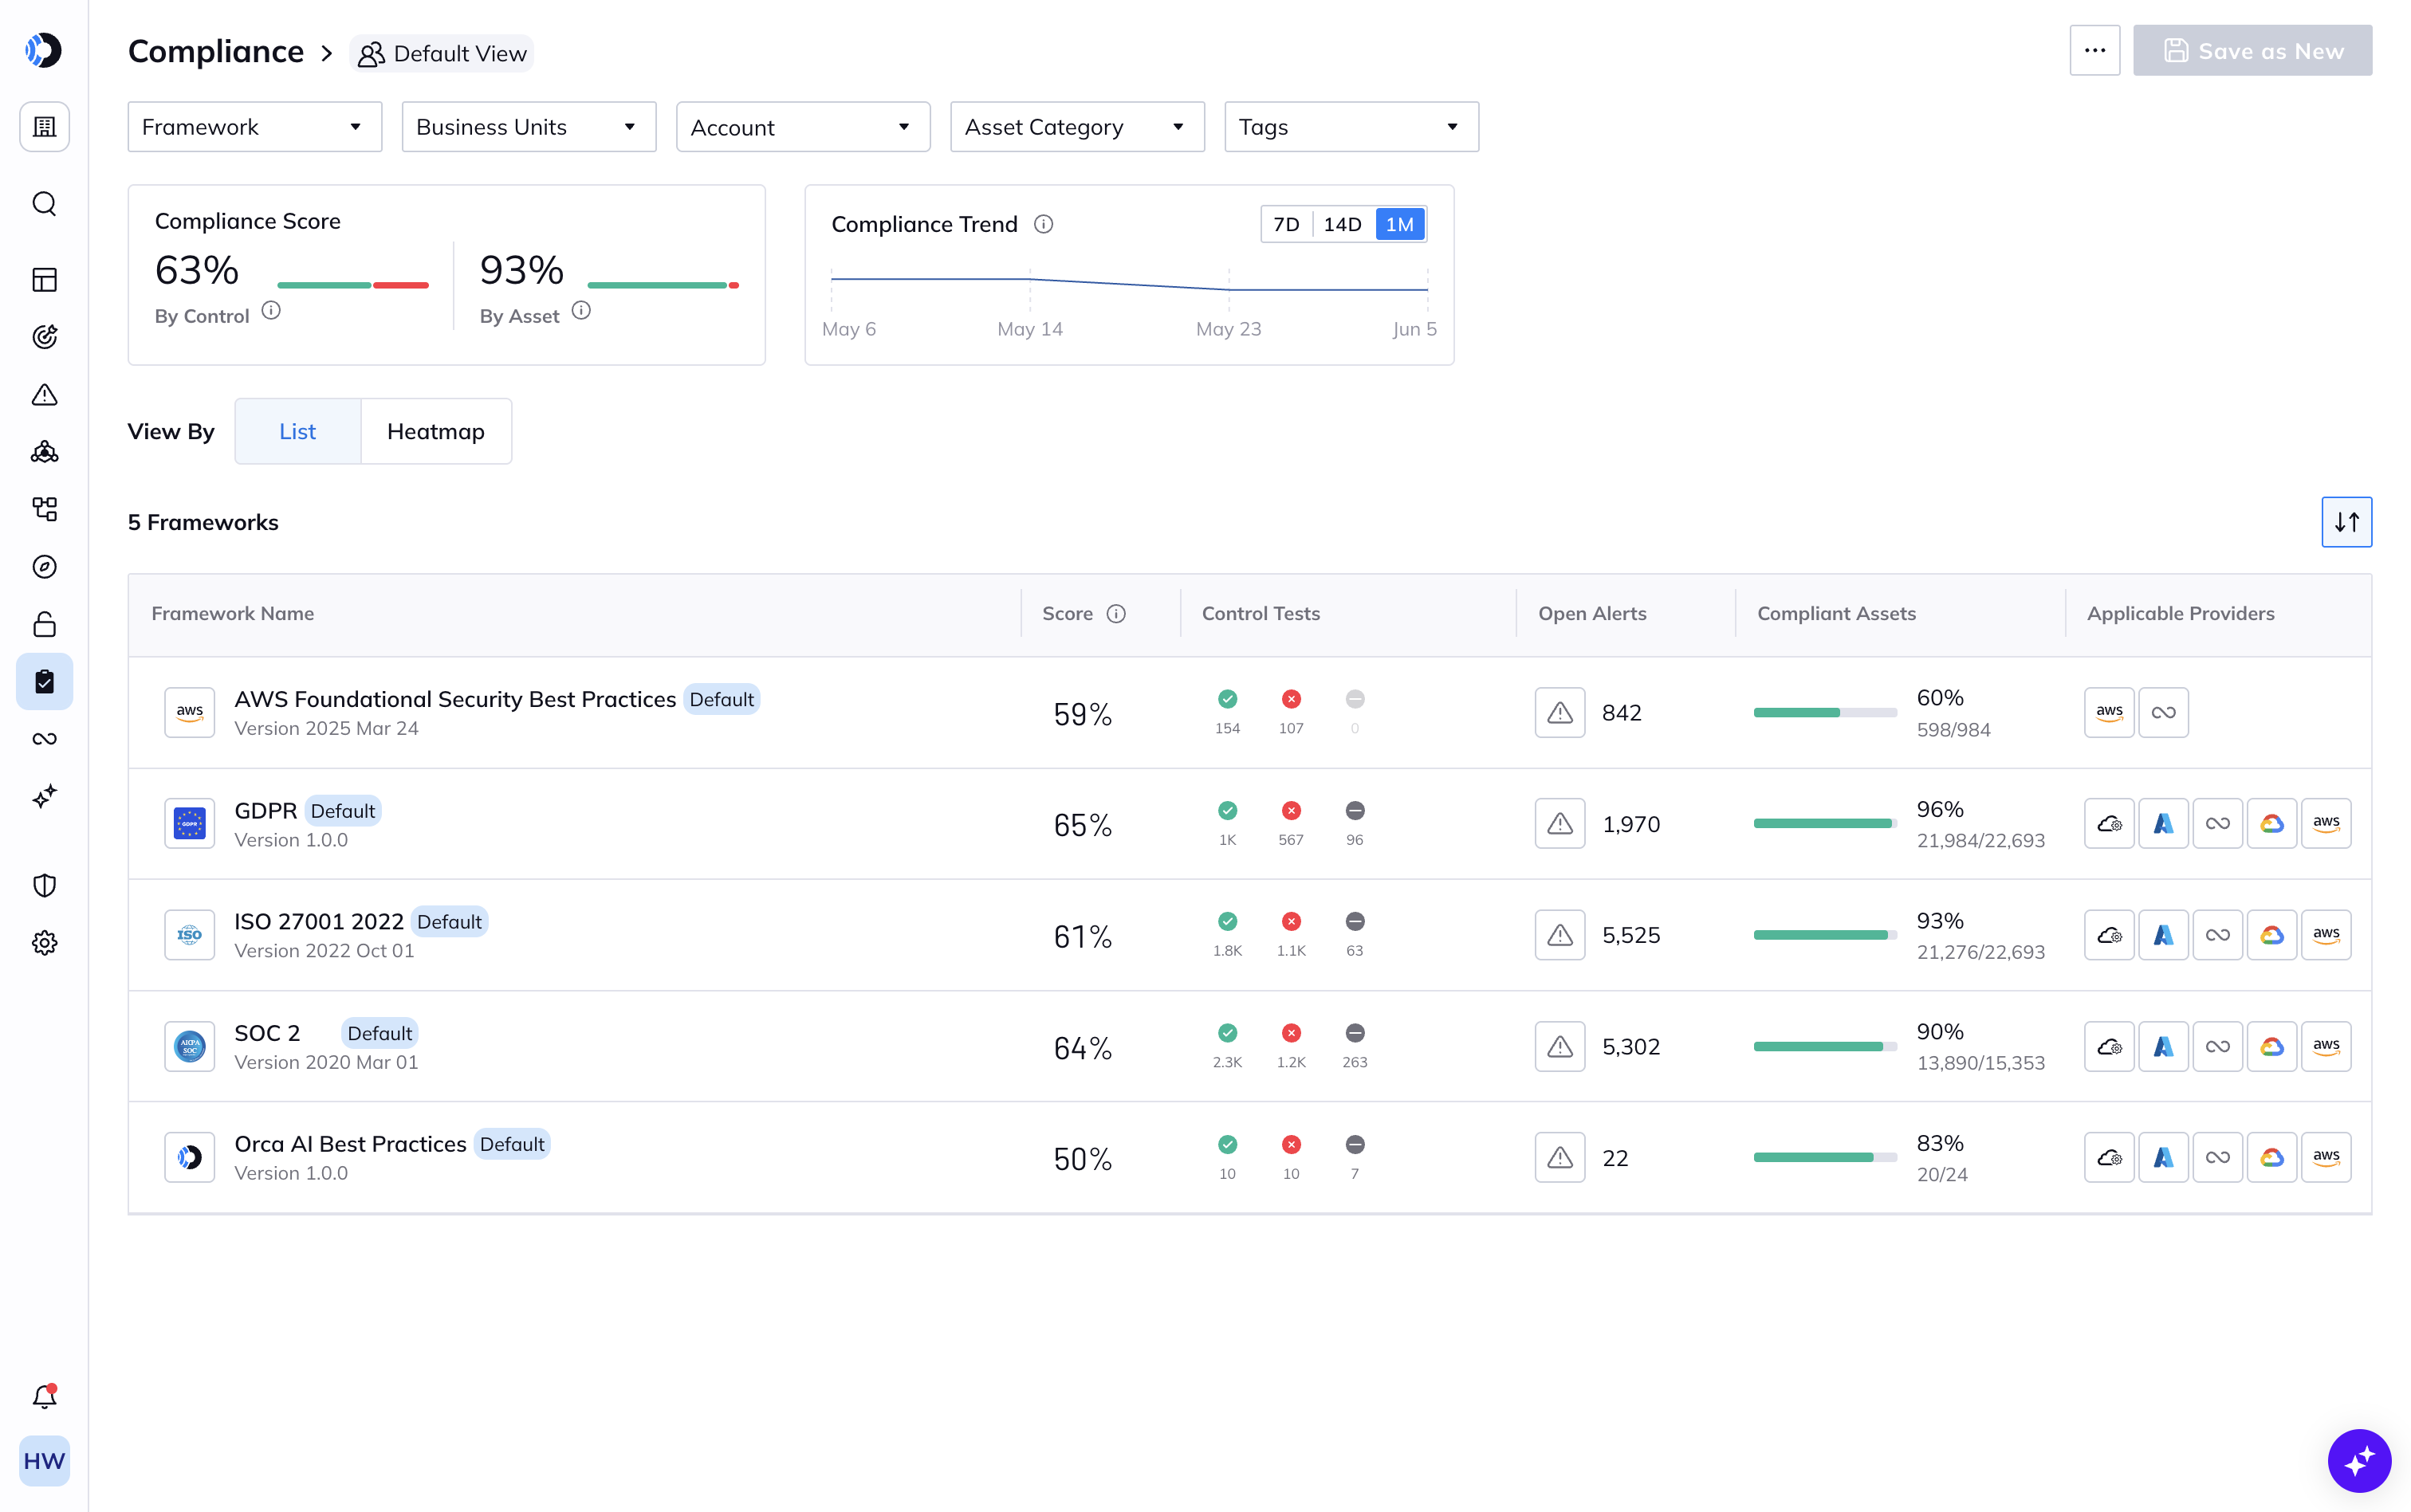
監査の前に、監査人が何を見つけるかを正確に把握
カスタマイズ可能なコントロールの柔軟性を活用してください。ワンクリックでレポートをダウンロードできます。
Orcaは、お客様のマルチクラウド環境を、PCI DSS、HIPAA、SOC 2、CIS、NIST、ISO 27001など、ビジネスに不可欠なフレームワークにマッピングします。設定は不要で、すぐに利用可能です。調査結果は特定の管理要件にマッピングされるため、チームは何を修正すべきかを正確に把握できます。
関連リソース


Orcaクラウドセキュリティプラットフォームが198%のROIを実現
レポート:Orcaクラウドセキュリティプラットフォームが198%のROIを実現。この最新の2026年投資利益率(ROI)分析において、TAGのアナリストは次のように評価しました…
2025年 Gartner® CNAPP向けマーケット・ガイド
2025年 Gartner® クラウドネイティブ・アプリケーション保護プラットフォーム(CNAPP)マーケットガイド:Gartnerが推奨する理由についてはレポートをご覧ください...
コードからruntimeまでセキュリティを統合
チートシート:コードからruntimeまでセキュリティを統合 セキュリティ問題はコードから始まることが多い一方で、ほとんどのチームは断片化されたものに頼っています…
よくある質問
ほとんどの組織は5つ以上のサイロ化されたセキュリティツールを導入しており、その多くはエージェントベースです。これはアラート疲れを引き起こし、コンテキストが欠如した(重複の可能性がある)アラートが絶え間なく流れ込み、最も重大な脅威にいつどこで対応すべきかについての洞察がほとんど得られません。エージェントベースのセキュリティソリューションは導入と保守が煩雑で、部分的なカバレッジしか提供できません。クラウド環境の拡大に合わせて常に新しいエージェントのインストールが必要となり、セキュリティチームがDevOpsのスピードに追随することは事実上不可能です。
他のソリューションとは異なり、agentless-firstのOrcaプラットフォームは、クラウド資産全体に数分でデプロイされ、環境の拡大に合わせて新しいアセットを自動的に検出します。また、ワークロードへの影響はゼロです。さらに、Orcaのコンテキスト対応エンジンは、迅速な対応が必要な1%のアラートと、そうでない99%のアラートを切り分けます。これにより、セキュリティチームはアラート疲れを回避し、攻撃者に悪用される前に真に重大なセキュリティ問題を修正できます。
CSPMはクラウドセキュリティに不可欠ですが、従来のCSPMソリューションには以下のような重要な制限があります。
- コントロールプレーンのみをカバー:CSPMはクラウド設定(コントロールプレーン)の可視性を提供しますが、クラウドワークロード(データプレーン)の可視性は提供しません。その結果、脆弱性、マルウェア、公開されたシークレットに関する洞察は得られません。
- アラート疲れ:ワークロードへの可視性がないCSPMソリューションは、リスクを完全にコンテキスト化し、すべての文脈に基づいてアラートを優先順位付けするための統合された洞察を欠いています。
- アイデンティティおよび権限管理の欠如:CSPMツールはアクセス制御、権限、エンタイトルメントを管理しません。最小権限の原則(PoLP)をサポートし、強制するために、組織はクラウドインフラエンタイトルメント管理(CIEM)ソリューションを必要とします。
このため、サイロ化された従来のクラウドセキュリティソリューションを使用する課題に対処するために、CNAPP(クラウドネイティブ・アプリケーション保護プラットフォーム)が登場しました。CNAPPは、クラウド設定のミス、管理不備なアイデンティティアクセス、脆弱性、マルウェア、リスクのあるデータなど、テクノロジースタック全体(コントロールプレーンおよびデータプレーン)にわたるリスクを検出するクラウドセキュリティソリューションです。
Orcaは以下の方法でクラウドインフラストラクチャ・エンタイトルメント管理(CIEM)を提供します:
- 最小権限の原則(PoLP)の徹底を含む、アイデンティティハイジーンの促進。
- アイデンティティのベストプラクティスからの逸脱を検知。
- アイデンティティデータを活用し、システム内で発見されたリスクの把握と優先順位付けを支援。
- OrcaのIAM Policy Optimizerを使用し、過去90日間のロールの使用状況に基づいて最適なポリシー構成を算出。
脆弱性管理ソリューションは、クラウドセキュリティに不可欠な機能ですが、以下のような複数の課題が生じる可能性があります。
- クラウド資産全体に対する可視性の欠如は、脆弱性が検出されない可能性を高めます。
- 脆弱性の優先順位付けの欠如により、セキュリティチームはアラートの診断や、どれが即時の対応に値するかの判断に時間を費やすことを強いられます。
- 誤検知はアラート疲れを悪化させ、実際の脆弱性への対応を遅らせます。
- 脆弱性の増加により、脆弱性管理は継続的な課題となっており、持続的な保護を確保するための持続可能なアプローチが求められています。
Orcaクラウドセキュリティプラットフォームは、AWS、Azure、Google Cloud、Alibaba Cloud、Oracle Cloudにおけるマルチクラウドコンプライアンスを簡素化します。Orcaは、クラウドのワークロード、設定、アイデンティティ、データに対して、設定不要のコンプライアンスチェックを実行し、すべてのクラウドプロバイダープラットフォームでセキュリティおよびコンプライアンスポリシーが整合していることを確実にします。Orcaは、最も重大なリスクを効果的に優先順位付けし、自動化およびガイド付きの修復オプションを提供することで、組織の継続的なコンプライアンス達成を可能にします。
Orcaはまた、カスタムフレームワークの容易な作成、内部・外部レポートの管理と調整、自動化ワークフローやインテグレーションの活用を可能にすることで、コンプライアンスを強化します。

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。