

Cloud-Sicherheit
Cloud-Risiken mit einer einheitlichen Plattform reduzieren
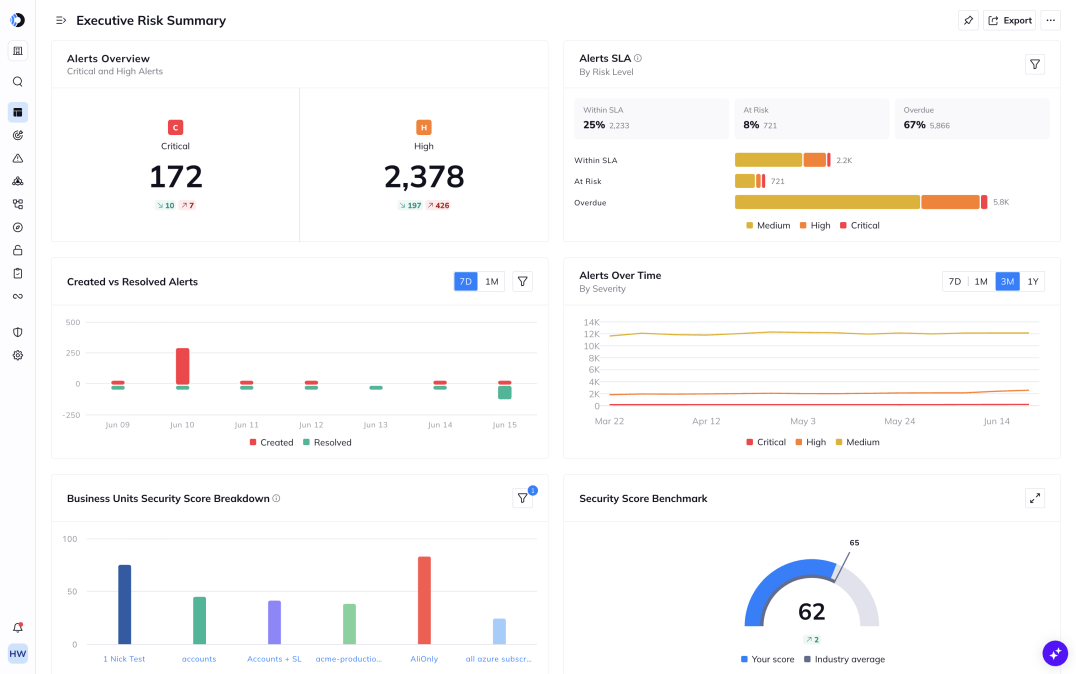
Eine vernetzte Sicht auf Multi-Cloud-Infrastruktur, Workloads, Identitäten, Daten, KI und Code. Wissen, worauf es ankommt, dem Vorstand eine klare Security Posture präsentieren und in der Geschwindigkeit handeln, die Ihr Unternehmen erfordert.
Die Herausforderung
Ihre Cloud wächst schneller als Ihre Fähigkeit, Risiken zu erkennen
Cloud-Umgebungen umfassen heute Workloads, Identitäten, APIs, Datenspeicher und KI-Systeme. KI beschleunigt die Entwicklung schneller, als die Sicherheit mithalten kann. Einzellösungen sehen nur ihren Ausschnitt, aber keine sieht den Zusammenhang der Teile – genau dort setzen Angreifer an.
Das Jonglieren mit 6 oder mehr Datenquellen führt bei Sicherheitsteams zu blinden Flecken zwischen den Tools und lässt weniger Zeit für die Behebung der entscheidenden Risiken.
Das Alert-Volumen hat den Personalbestand überholt, ohne zuverlässige Methode, um zu wissen, welcher Befund zu einem Breach führt.
Ohne automatisierte Risikokorrelation erscheinen kritische Gefährdungen bei Identitäten, Workloads und Daten in separaten Dashboards wie Befunde mit niedriger Priorität.
Ich kann das einem CEO vorlegen und er versteht es, und dann kann ein Engineer das Problem beheben.“
Erika Voss
Senior Vice President, Chief Security Officer bei Blue Yonder
Validierter Geschäftswert
Abgelöste Legacy-Tools
Reduzierung des Alarmvolumens
Jährliche Betriebseinsparungen
Return on Investment
Durchschnittliche Bereitstellung
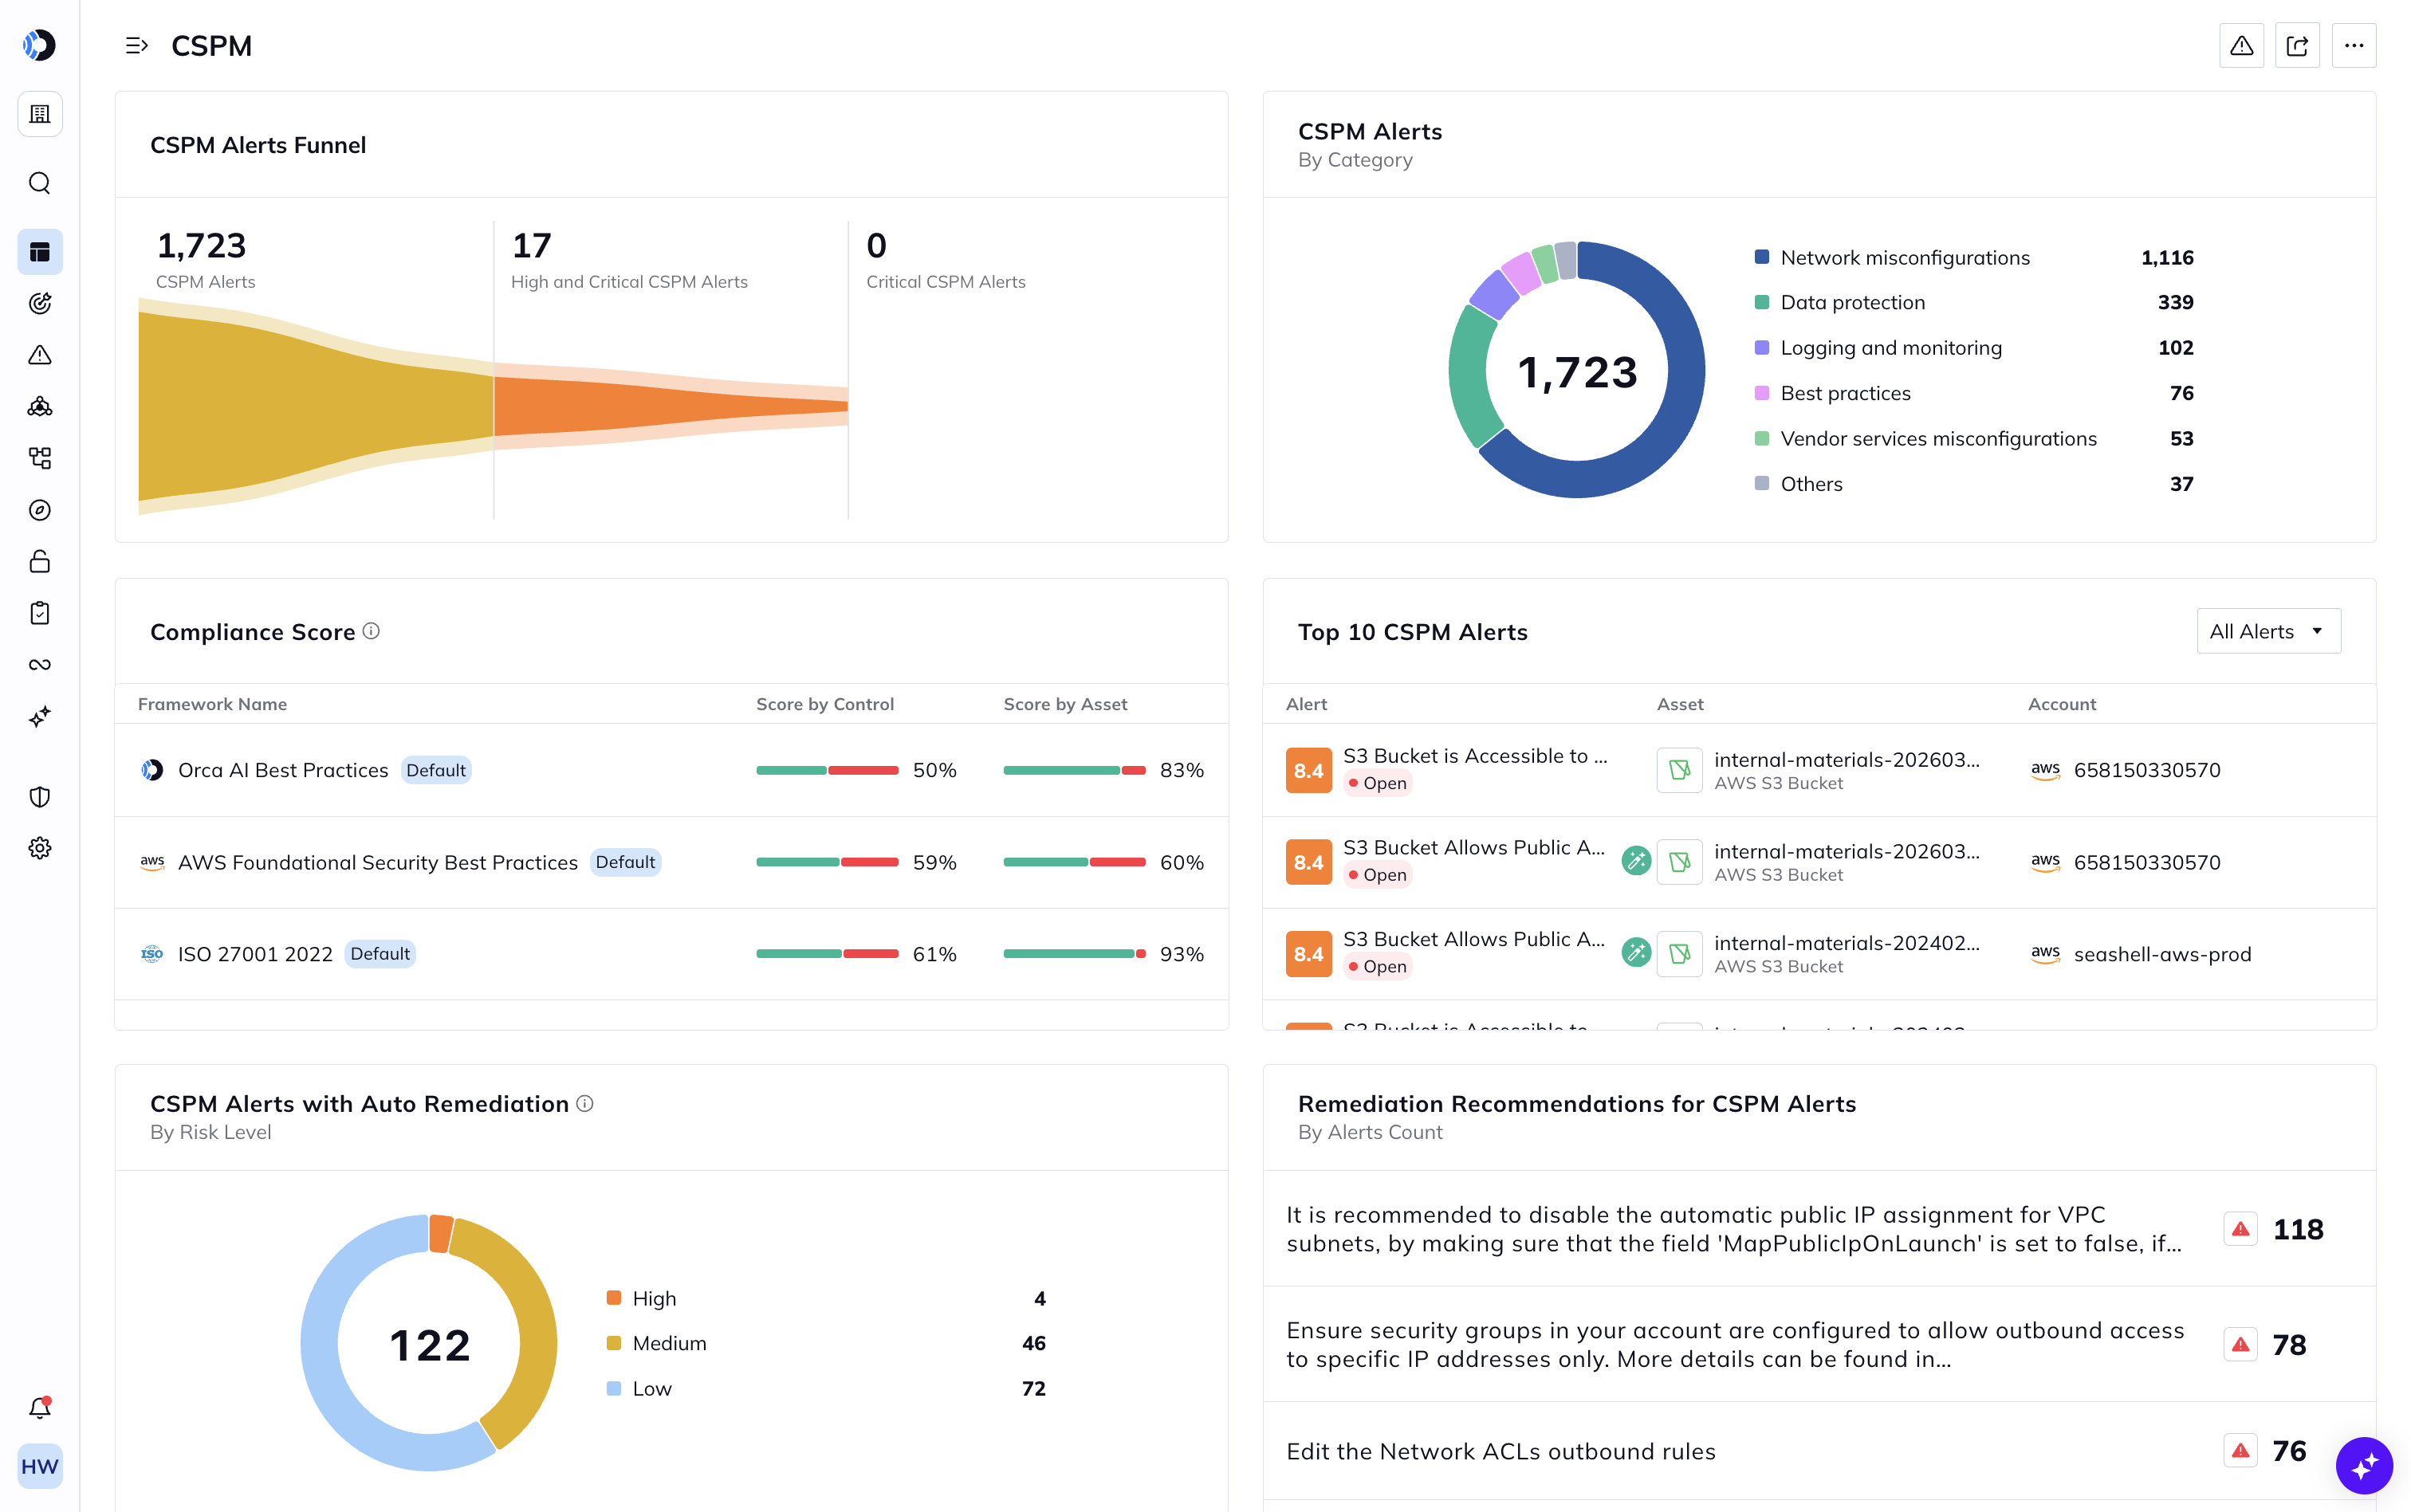
Erhalten Sie eine vorstandstaugliche Posture-Ansicht und präzise Konfigurationsdetails zum Handeln
Schließen Sie Sicherheitslücken, bevor Angreifer sie finden.
Die Cloud Native Application Protection Platform (CNAPP) von Orca bietet Ihnen kontinuierliche, agentless Sichtbarkeit von Fehlkonfigurationen, Richtlinienverstößen und riskanten Posture-Einstellungen über jedes Cloud-Konto und jeden Dienst hinweg. Risiken werden mit Kontext zu Angriffspfaden aufgezeigt, sodass Sie keine isolierten Befunde jagen. Stattdessen schließen Sie genau die Türen, die Angreifer tatsächlich nutzen.
Identitätsrisiken stoppen, bevor sie zum Breach führen
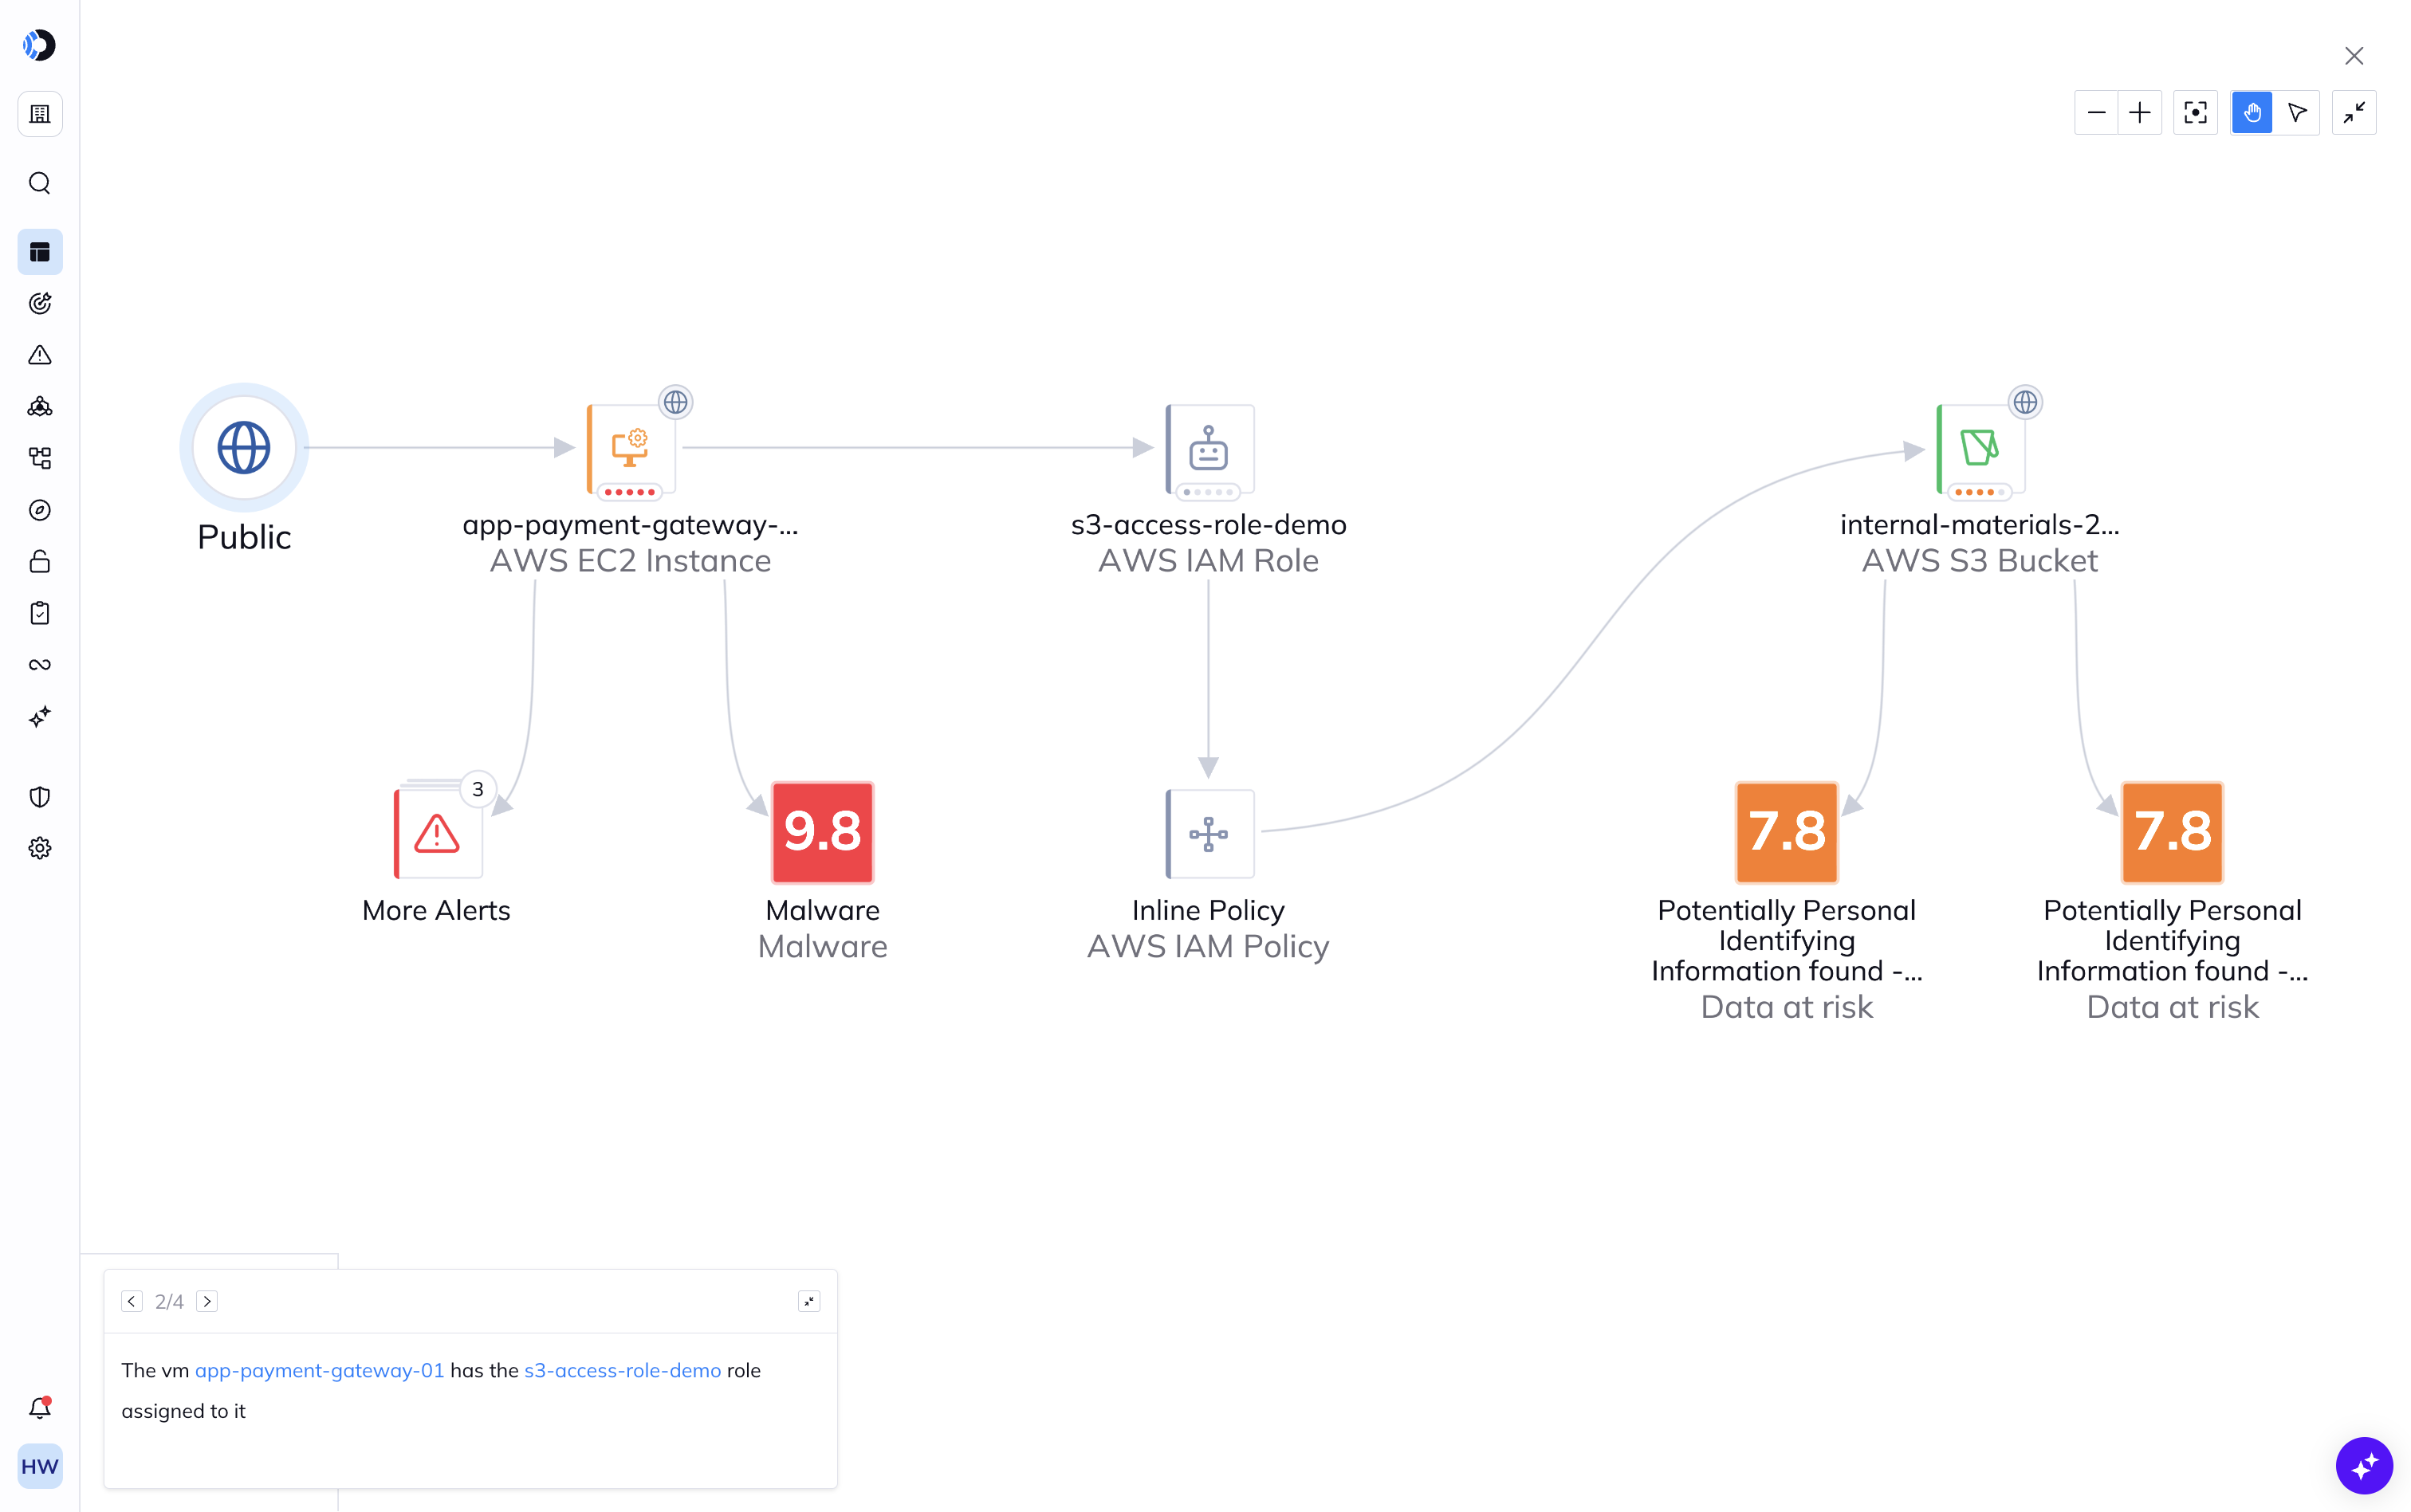
Erhalten Sie eine priorisierte Ansicht darüber, welche Identitätsrisiken zu echten Gefahren führen.
Überprivilegierte Identitäten – menschliche wie nicht-menschliche – sind heute der häufigste initiale Angriffsvektor bei Cloud-Breaches. Orca bildet jede Identität, Berechtigung und Zugriffsbeziehung in Ihrer gesamten Cloud-Umgebung ab und macht diejenigen sichtbar, die ein echtes Risiko darstellen: ungenutzte Admin-Rollen, Fehlkonfigurationen bei kontoübergreifendem Vertrauen und in Workload-Umgebungen hinterlegte Zugangsdaten.
Powered By Orca
Der Risikokontext, um Cloud-Sicherheit mit Vertrauen zu skalieren
Verstehen Sie den Kern der Orca Platform, damit Ihr Team sieht, wie Erkenntnisse zusammenhängen, welche ein echtes Risiko darstellen und wo zuerst gehandelt werden muss.

Agentless-Scanning über jeden Workload hinweg.

Runtime-Observability & Schutz.

Die Reasoning-Engine für KI-Agenten, Workflows und Assistenten.

Risikokorrelation für fundierte Maßnahmen mit Kontext, statt nur isolierter Datenpunkte.

Dynamisches Scoring & Angriffspfadanalyse.
Schwachstellen basierend auf echtem Risiko beheben, nicht nach reinem Severity-Score
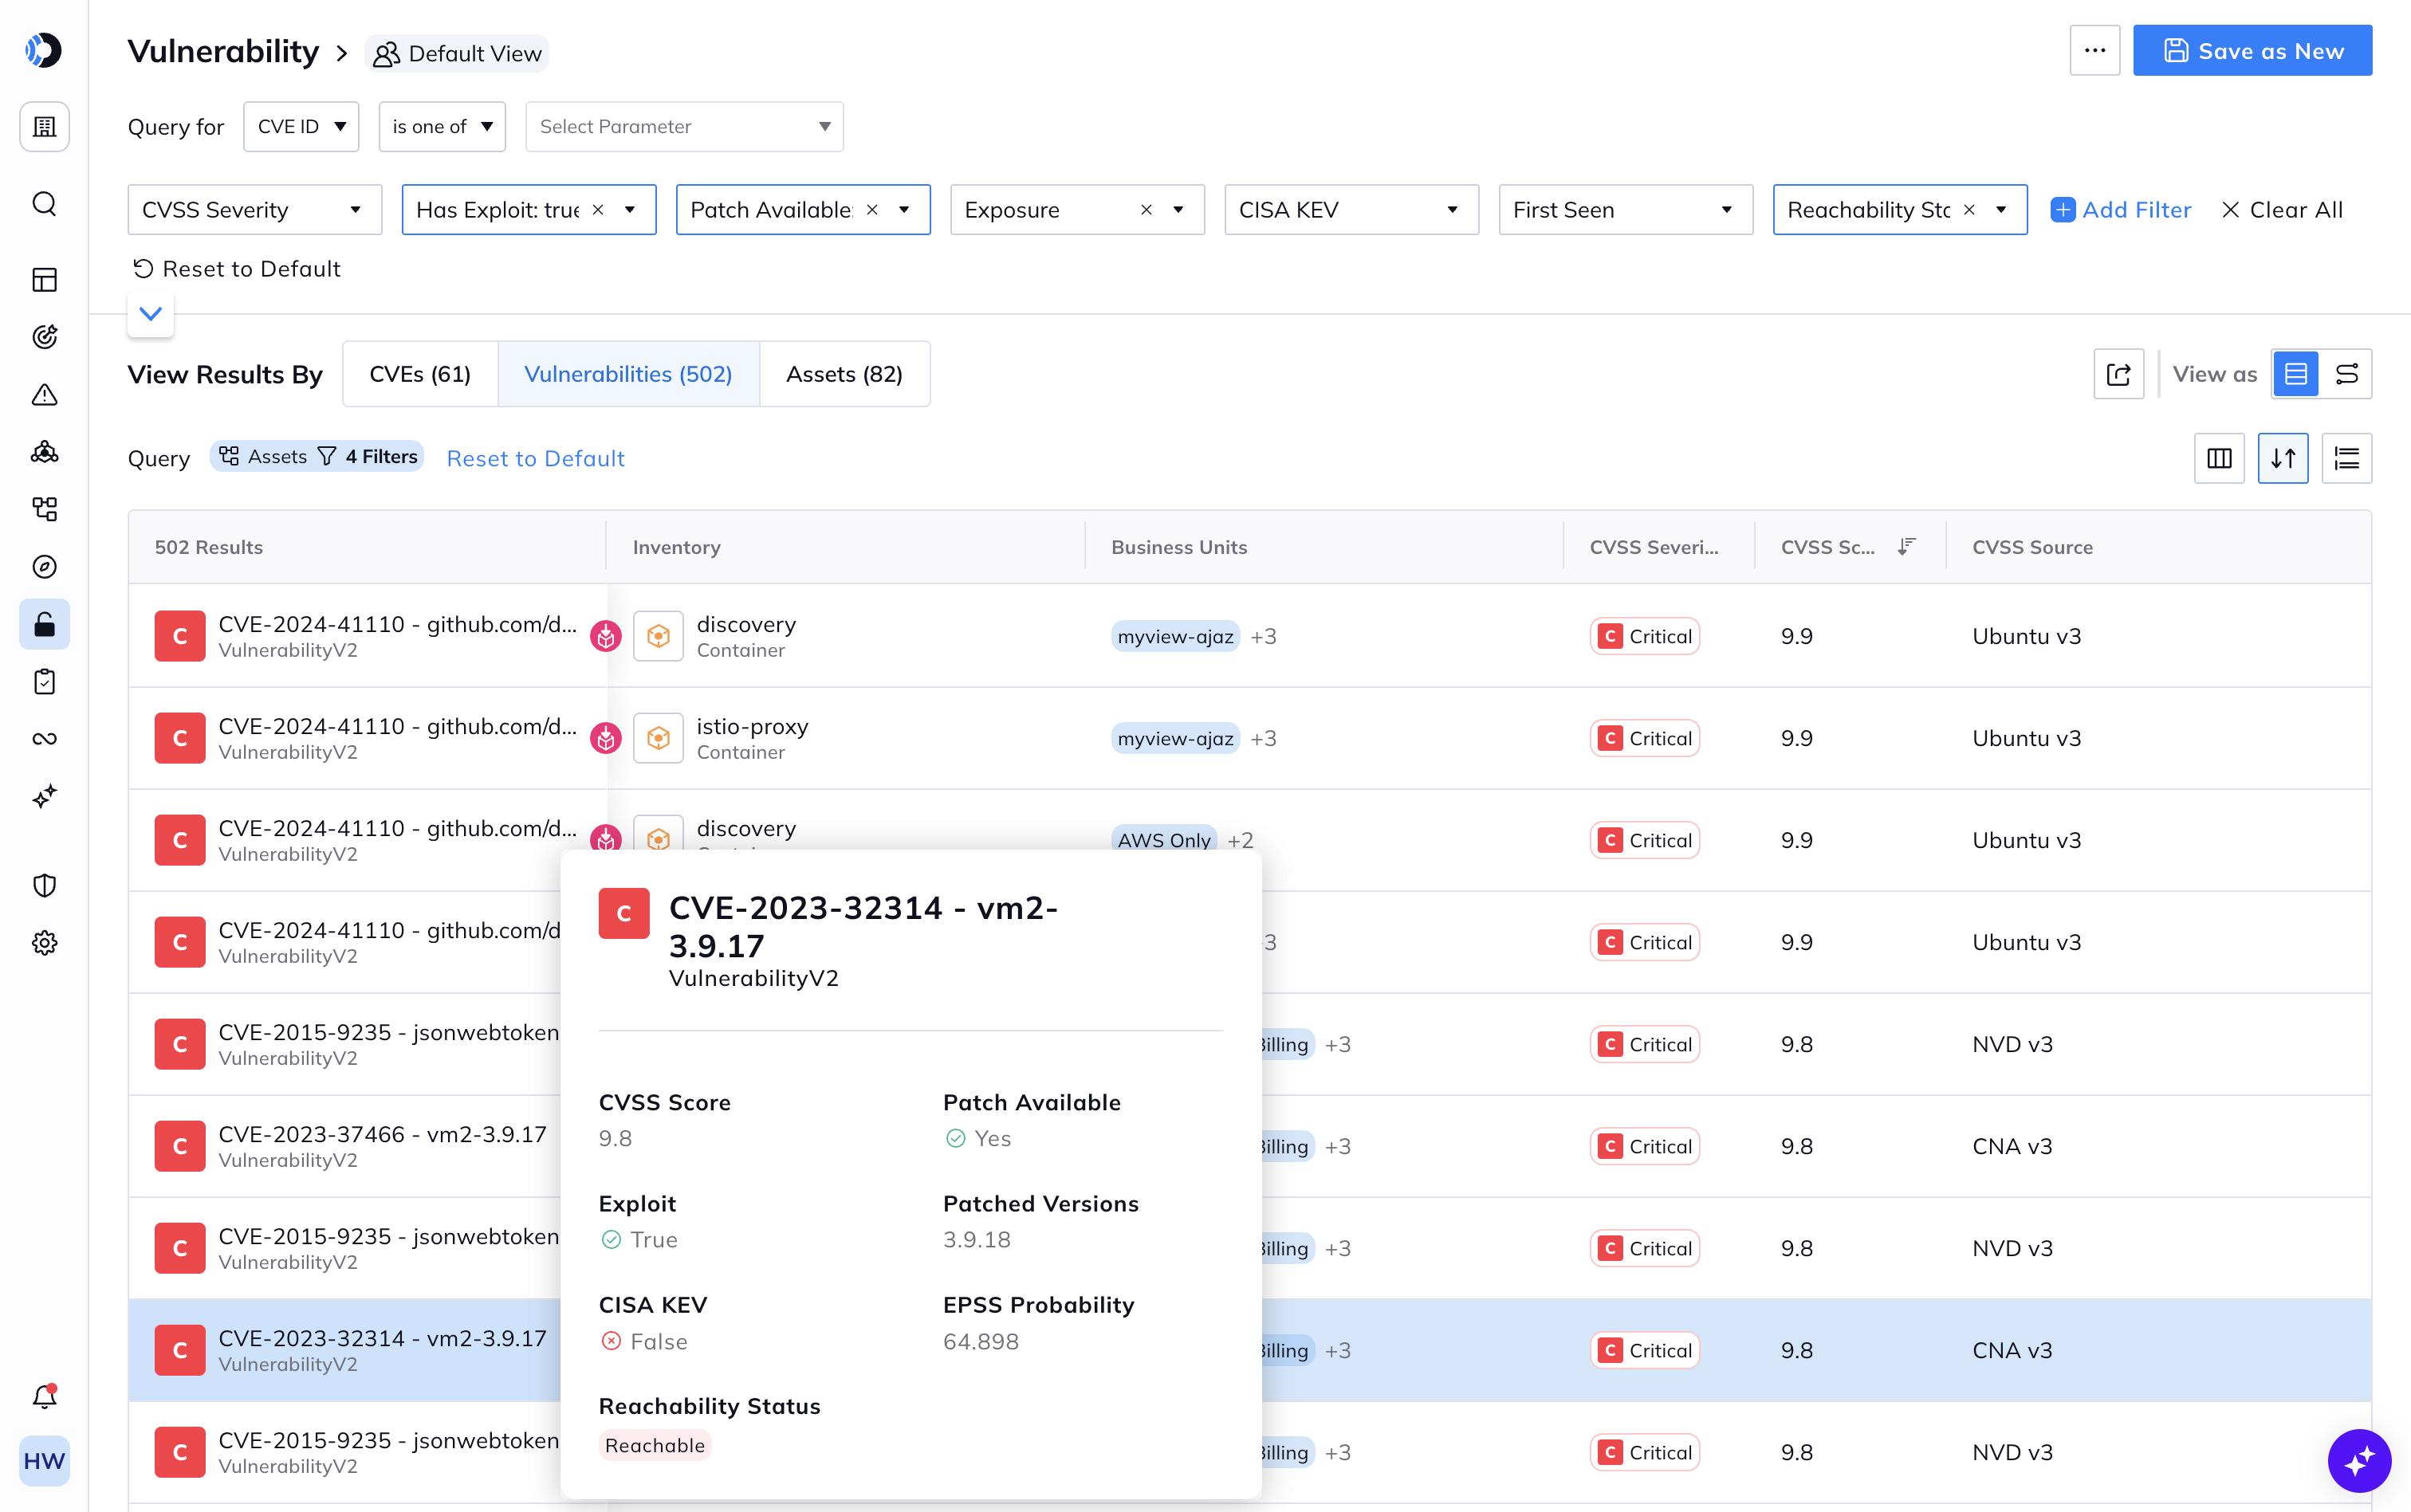
Beschleunigen Sie die Behebungszyklen für die relevanten Befunde. Begründen Sie, warum andere ungepatcht bleiben.
Traditionelles Schwachstellenmanagement begräbt Sicherheitsteams unter CVEs, die nach CVSS-Scores sortiert sind, ohne Ihre Umgebung zu berücksichtigen. Orca ergänzt die Erreichbarkeitsanalyse, sodass Schwachstellen danach gefiltert werden können, ob ein Angreifer das gefährdete Asset tatsächlich erreichen kann. In Kombination mit dem Kontext der Gefährdung (Internet-Exposition, sensible Daten, Pfade) bearbeitet Ihr Team die Schwachstellen, die zu einem Breach führen könnten, und nicht nur jene mit einem hohen Severity-Score.
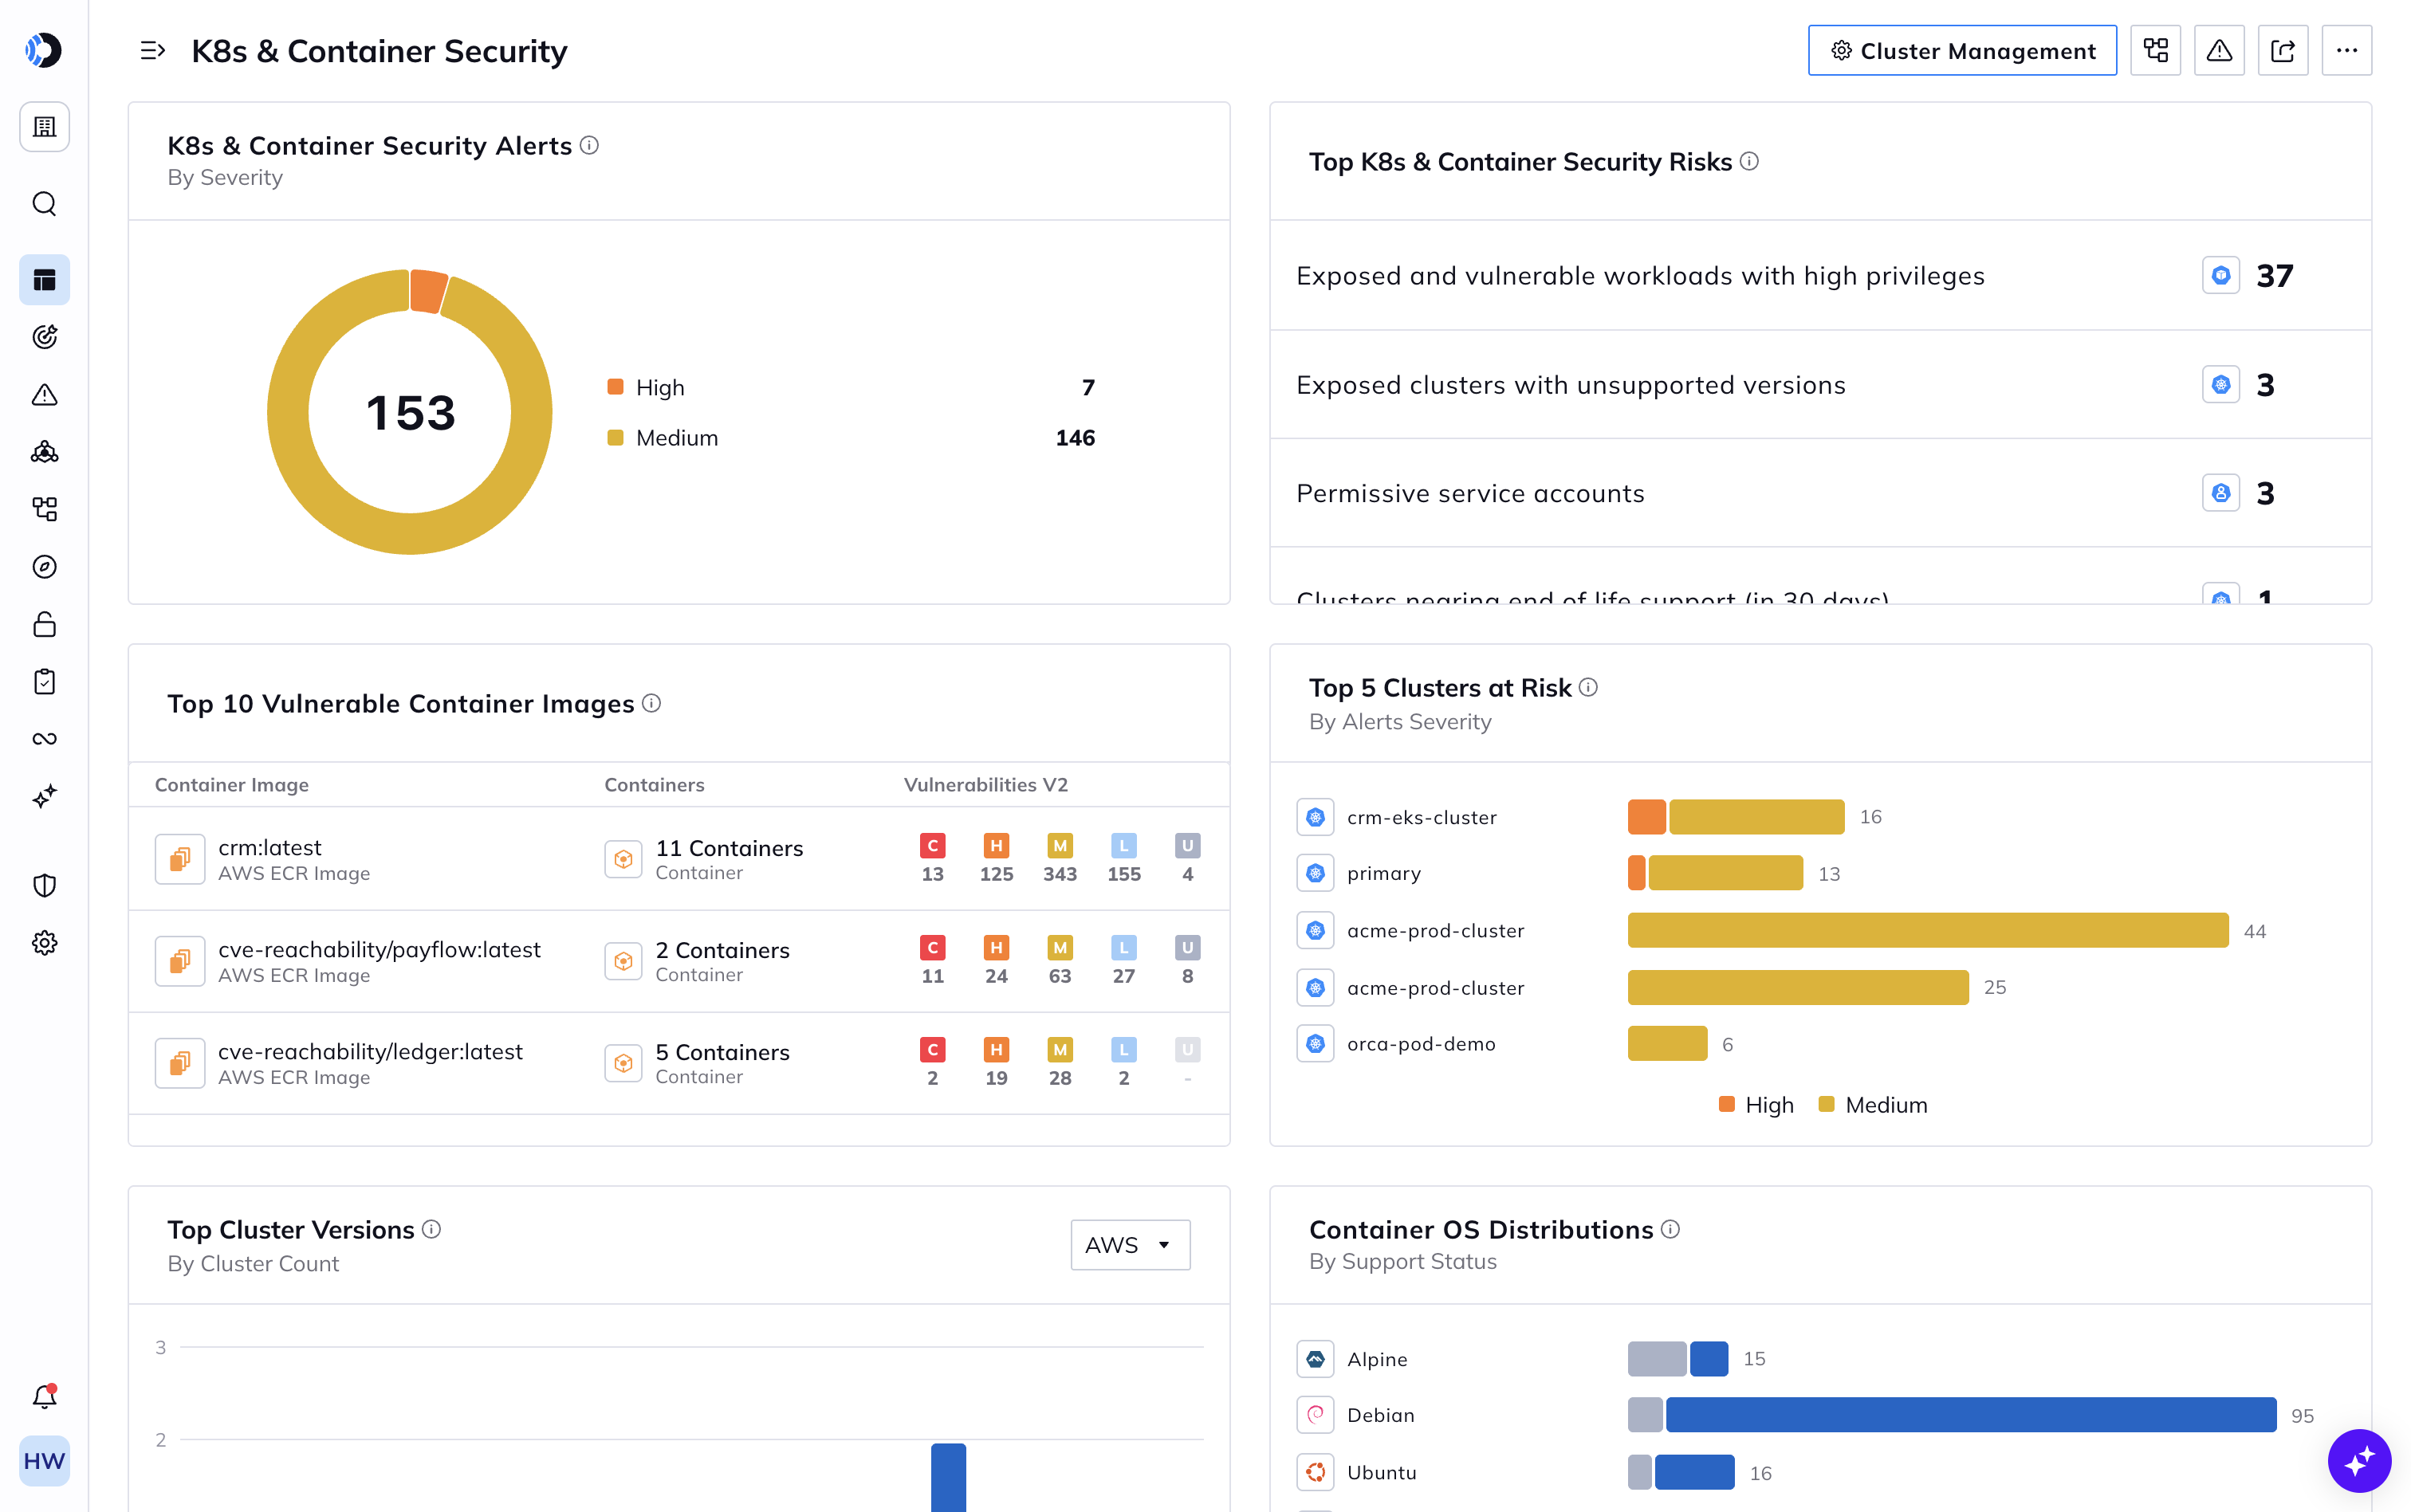
Workloads schützen, ohne DevOps auszubremsen
Sichern Sie sich ab und skalieren Sie die Abdeckung agentless mit der Umgebung.
Orcas Funktionen für Cloud Workload Protection Platform (CWPP), Container-Sicherheit und API-Sicherheit bieten Ihnen Transparenz auf Runtime-Ebene über Container, VMs, serverlose Funktionen und APIs hinweg – ohne Performance-Einbußen oder den Verwaltungsaufwand von Agenten. Für fortschrittliches Cloud Detection and Response kann der Orca Sensor in Workloads implementiert werden.
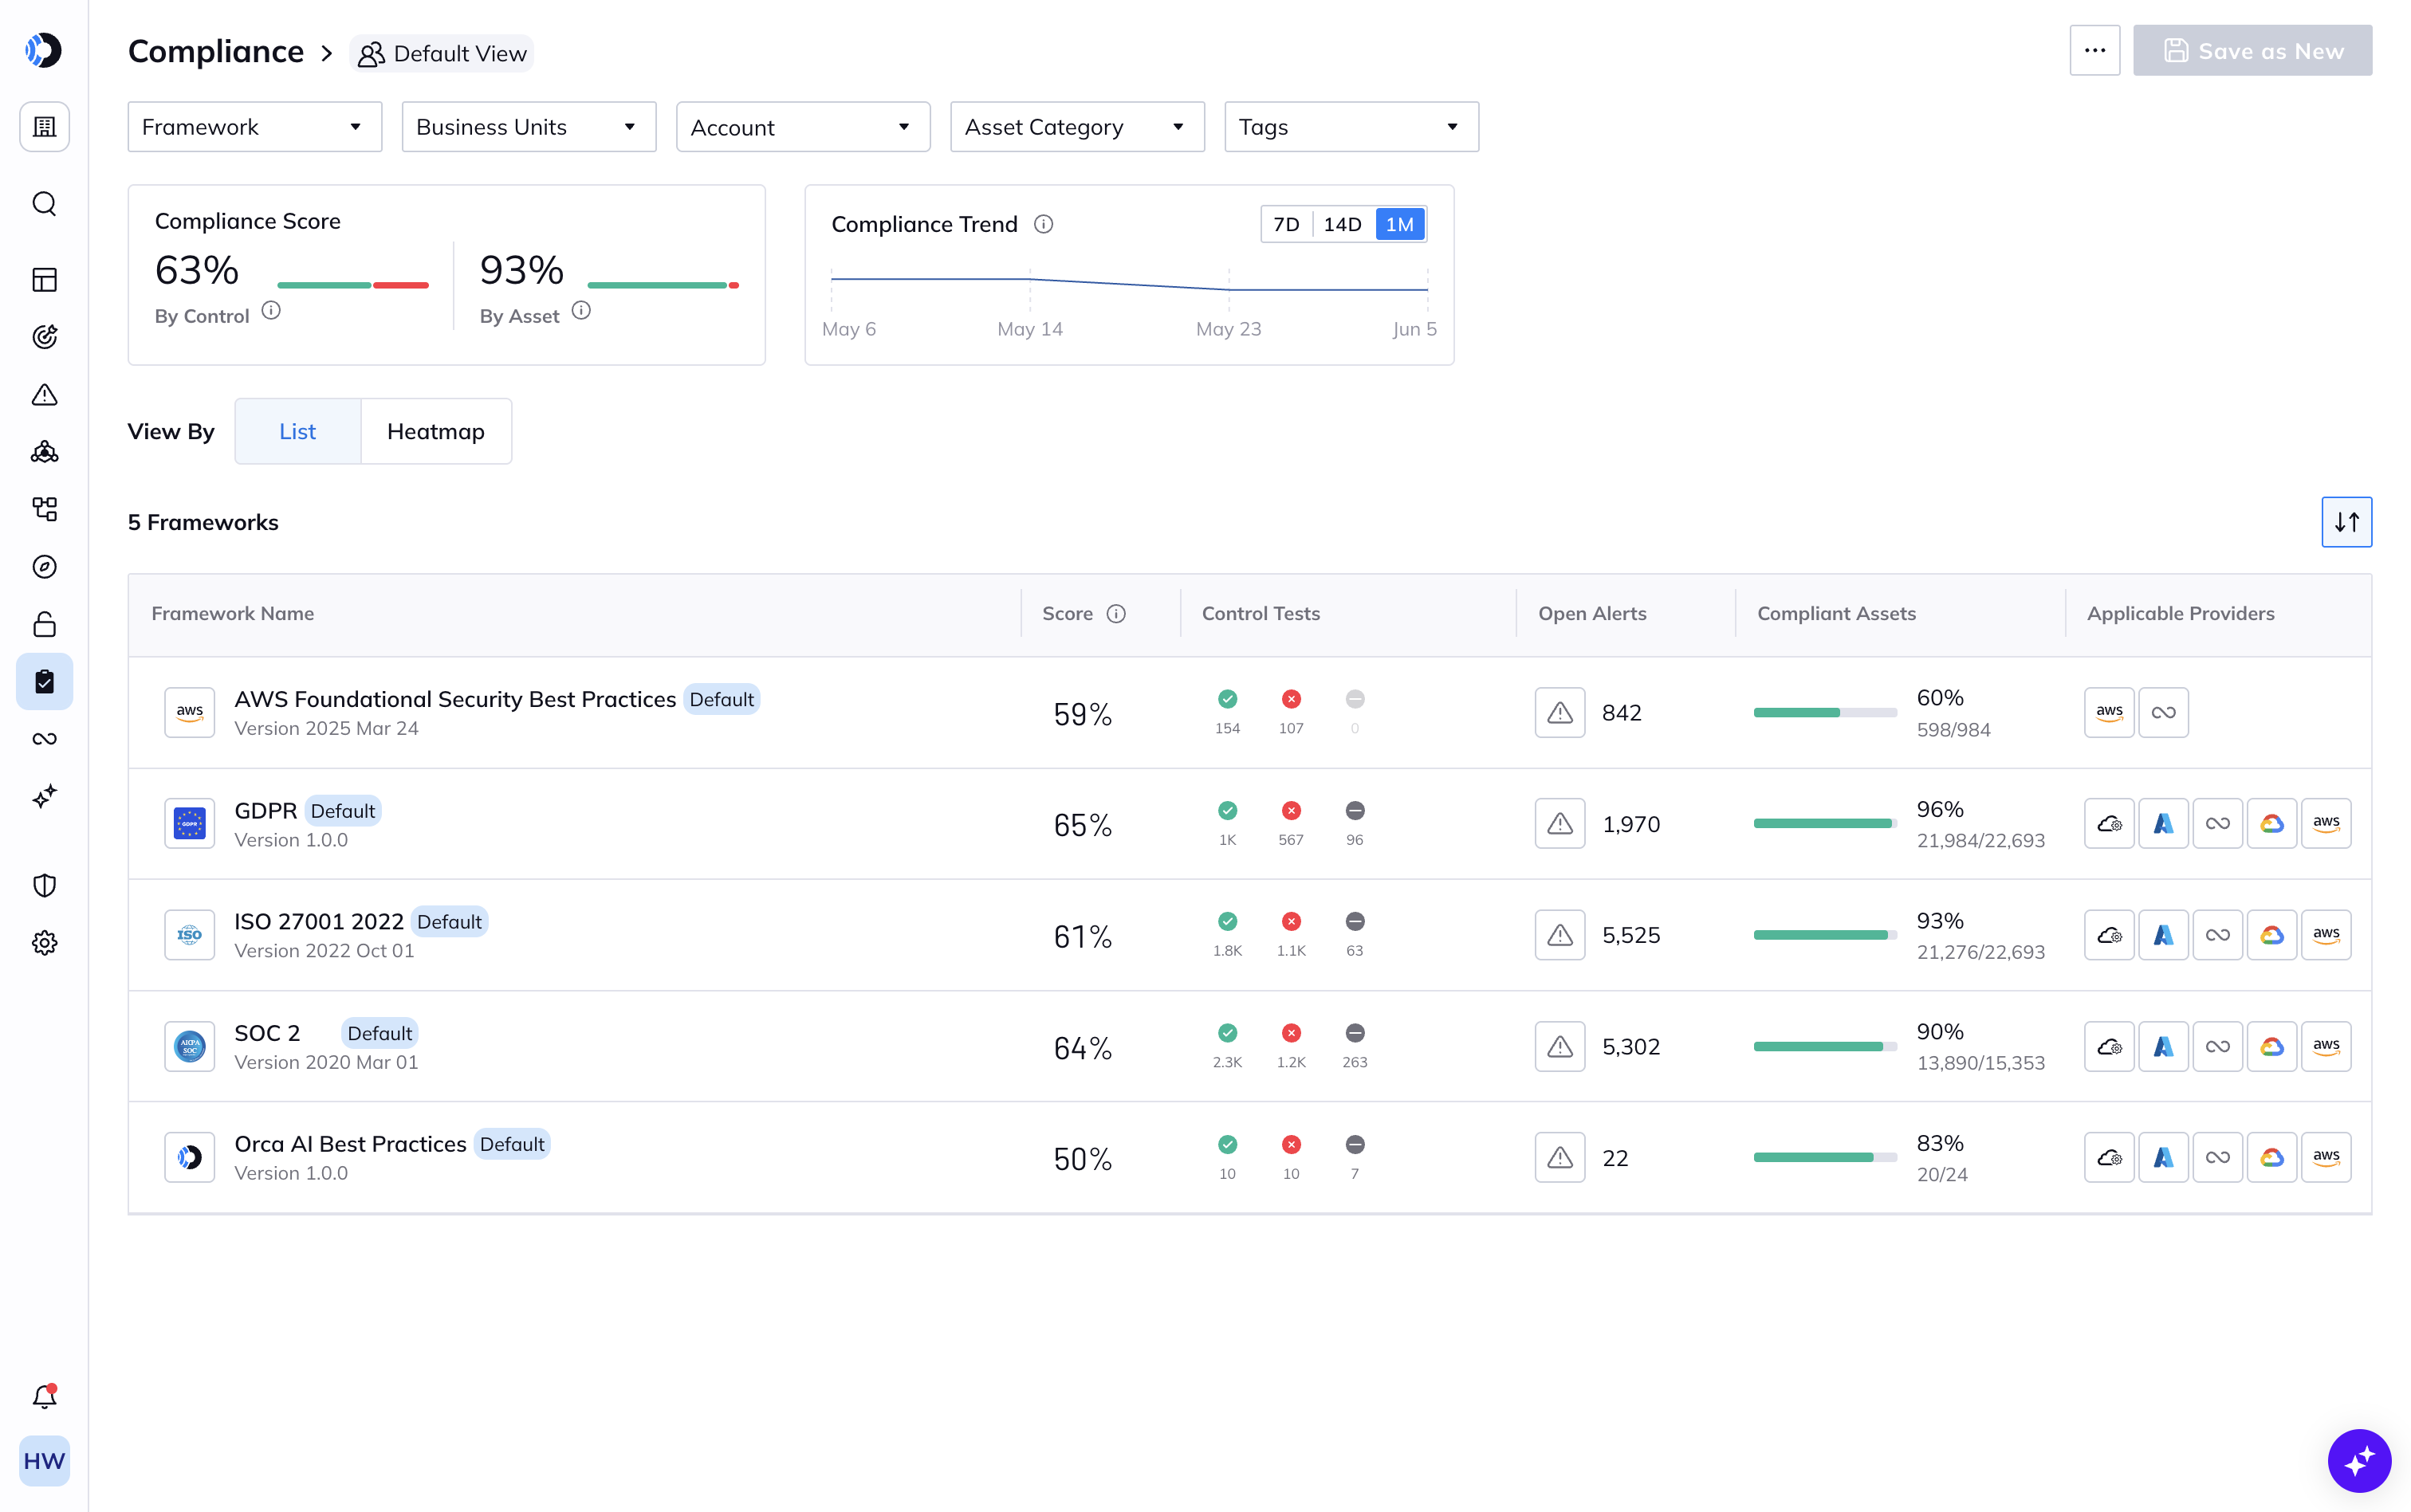
Wissen Sie genau, was Auditoren finden werden – noch vor dem Audit
Nutzen Sie die Flexibilität anpassbarer Kontrollen. Laden Sie Ihren Bericht mit einem Klick herunter.
Orca gleicht Ihre Multi-Cloud-Umgebung standardmäßig mit den für Ihr Unternehmen relevanten Frameworks ab – PCI DSS, HIPAA, SOC 2, CIS, NIST, ISO 27001 und mehr – ohne dass eine individuelle Konfiguration erforderlich ist. Die Befunde werden spezifischen Kontrollanforderungen zugeordnet, sodass Ihr Team genau weiß, was zu beheben ist.
Zugehörige Ressourcen


Orca Cloud Security Platform liefert 198% ROI
Bericht: Orca Cloud Security Platform liefert 198 % ROI. In dieser aktualisierten Analyse zum Return on Investment (ROI) für 2026 bewerteten TAG-Analysten…
2025 Gartner® Market Guide für CNAPP
2025 Gartner® Market Guide für Cloud-Native Application Protection Platforms (CNAPP). Lesen Sie den Bericht und erfahren Sie, warum Gartner empfiehlt, dass…
Einheitliche Sicherheit von Code bis Runtime
CHEAT SHEET: Einheitliche Sicherheit von Code bis Runtime. Sicherheitsprobleme beginnen oft im Code, doch die meisten Teams verlassen sich auf fragmentierte...
Häufig gestellte Fragen
Die meisten Unternehmen setzen fünf oder mehr isolierte Security-Tools ein, viele davon agentenbasiert. Dies führt zu Alert Fatigue durch einen ständigen Strom von (teils doppelten) Warnungen ohne Kontext. Sie bieten kaum Erkenntnisse darüber, wie und wo auf die kritischsten Bedrohungen zu reagieren ist. Agentenbasierte Lösungen sind mühsam zu implementieren und zu warten und bieten nur eine lückenhafte Abdeckung. Mit wachsender Cloud-Umgebung sind ständig neue Agenten-Installationen nötig, was es für Security-Teams praktisch unmöglich macht, mit DevOps Schritt zu halten.
Im Gegensatz zu anderen Lösungen ist die agentless-first Orca-Plattform in wenigen Minuten in Ihrer gesamten Cloud-Umgebung einsatzbereit, erkennt automatisch neue Assets bei Erweiterung der Umgebung und beeinträchtigt Ihre Workloads nicht. Die kontextsensitive Engine von Orca trennt das 1 % der Alarme, die sofortiges Handeln erfordern, von den 99 %, bei denen dies nicht der Fall ist. So vermeiden Security-Teams Alert Fatigue und beheben die wirklich kritischen Sicherheitsprobleme, bevor Angreifer sie ausnutzen können.
CSPMs sind für die Cloud-Sicherheit unerlässlich, doch herkömmliche CSPM-Lösungen weisen erhebliche Einschränkungen auf, darunter:
- Decken nur die Control Plane ab: CSPMs bieten Einblick in Cloud-Konfigurationen (Control Plane), aber nicht in Cloud-Workloads (Data Plane). Infolgedessen haben sie keinen Einblick in Schwachstellen, Malware oder offenliegende Secrets.
- Alert-Müdigkeit: Ohne Einblick in die Workloads fehlt CSPM-Lösungen die einheitliche Erkenntnis, um Risiken vollständig zu kontextualisieren und Alerts basierend auf dem Gesamtkontext zu priorisieren.
- Kein Identitäts- und Berechtigungsmanagement: CSPM-Tools verwalten weder Zugriffskontrollen noch Berechtigungen oder Entitlements. Um das Principle of Least Privilege (PoLP) zu unterstützen und durchzusetzen, benötigen Unternehmen eine CIEM-Lösung (Cloud Infrastructure Entitlement Management).
Aus diesem Grund sind CNAPPs (Cloud-Native Application Protection Platforms) entstanden, um die Herausforderungen isolierter, traditioneller Cloud-Security-Lösungen zu lösen. Eine CNAPP ist eine Cloud-Security-Lösung, die Risiken über den gesamten Technologie-Stack (Control Plane und Data Plane) hinweg erkennt, einschließlich Cloud-Fehlkonfigurationen, schlecht verwalteter Identitätszugriffe, Schwachstellen, Malware und gefährdeter Daten.
Orca bietet Cloud Infrastructure Entitlements Management (CIEM) durch:
- Förderung der Identitätshygiene, einschließlich der Durchsetzung des Prinzips der geringsten Privilegien (Principle of Least Privilege, PoLP).
- Erkennung von Abweichungen von Identity-Best-Practices.
- Nutzung von Identitätsdaten, um die in Ihrem System gefundenen Risiken besser zu verstehen und zu priorisieren.
- Berechnung optimaler Richtlinienkonfigurationen basierend auf der Rollennutzung der letzten 90 Tage mit dem IAM Policy Optimizer von Orca.
Obwohl das Schwachstellenmanagement eine notwendige Funktion der Cloud-Sicherheit ist, können entsprechende Lösungen verschiedene Herausforderungen mit sich bringen, darunter:
- Mangelnde Sichtbarkeit der gesamten Cloud-Umgebung erhöht die Wahrscheinlichkeit, dass eine Schwachstelle unentdeckt bleibt.
- Mangelnde Priorisierung von Schwachstellen zwingt Sicherheitsteams dazu, Zeit mit der Diagnose von Alerts zu verbringen und zu entscheiden, welche sofortige Aufmerksamkeit verdienen.
- False Positives verschärfen die Alert-Müdigkeit und verzögern die Reaktionszeit auf tatsächliche Schwachstellen.
- Die Zunahme von Schwachstellen macht das Schwachstellenmanagement zu einer permanenten Herausforderung, die einen nachhaltigen Ansatz erfordert, um dauerhaften Schutz zu gewährleisten.
Die Orca Cloud Security Platform vereinfacht die Multi-Cloud-Compliance über AWS, Azure, Google Cloud, Alibaba Cloud und Oracle Cloud hinweg. Orca führt standardmäßige Compliance-Prüfungen für Cloud-Workloads, Konfigurationen, Identitäten und Daten durch. So wird sichergestellt, dass Sicherheits- und Compliance-Richtlinien auf allen Cloud-Anbieter-Plattformen abgestimmt sind. Orca ermöglicht Unternehmen kontinuierliche Compliance durch die effektive Priorisierung kritischer Risiken sowie automatisierte und angeleitete Behebungsoptionen.
Orca verbessert zudem die Compliance. Unternehmen können ganz einfach benutzerdefinierte Frameworks erstellen, interne und externe Berichte anpassen sowie Automatisierungs-Workflows und Integrationen nutzen.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.