

Cloud-Schwachstellenverwaltung
Erkennen und beheben Sie Schwachstellen in Ihrer Cloud mit einheitlichem Kontext.
Über 280 Bewertungen von


Die Herausforderung
Herkömmliche Ansätze lassen modernen Kontext vermissen
Agent-basierte Lösungen und Scanner zur Schwachstellenbewertung erfordern mühsame Bereitstellungen und Verwaltung für jeden Workload, was zu hohen Gesamtkosten (TCO) führt. Anbieter, die eine Wahl zwischen Agent-basierten und agentless Ansätzen bieten, erhöhen lediglich die Komplexität und weisen oft versteckte Einschränkungen bei ihren „agentless“ Funktionen auf. Zudem fehlt herkömmlichen Lösungen zur Schwachstellenbewertung ein einheitlicher Kontext zwischen Cloud-Workloads und Risiken in der Cloud Control Plane, wie Fehlkonfigurationen und zu weit gefasste Berechtigungen.
Herkömmliche Lösungen lassen Kontext sowie Einblicke in Cloud-Konfigurationen und Identitäten vermissen, was kritische Sicherheitslücken hinterlässt.
IT-Teams müssen unzählige Stunden in die Installation, Konfiguration und Wartung von Software investieren. Eine unvollständige Bereitstellung von Agents und Scannern verursacht zudem kritische Blind Spots.
Security-Teams müssen oft Entwicklungs- und DevOps-Teams mit der Installation von Agents belasten, was zu organisatorischen Reibungsverlusten führt.
Unser Ansatz
Agentless-First-Sicherheit definiert Cloud-Schwachstellenverwaltung durch Kontext neu
Im Gegensatz zu herkömmlichen Lösungen zur Schwachstellenbewertung deckt Orca jede Ebene Ihrer Cloud-Umgebung ab, einschließlich Cloud-Workloads und Konfigurationen. Orca bündelt all diese Informationen in einem Unified Data Model, um Risiken effektiv zu priorisieren und zu erkennen, wenn scheinbar unabhängige Probleme gefährliche Angriffspfade bilden.
Orca erfasst Daten direkt aus Ihrer Cloud-Konfiguration und dem runtime-Block-Storage der Workloads – und zwar Out-of-Band.
Innerhalb weniger Minuten findet und priorisiert Orca Ihre kritischsten Cloud-Risiken, darunter Schwachstellen, Malware, Fehlkonfigurationen, Risiken durch Lateral Movement, IAM-Risiken und gefährdete sensible Daten.
Im Gegensatz zu anderen Lösungen vereint Orca tiefgehende Workload-Intelligence mit Cloud-Konfigurations-Metadaten auf einer einzigen Plattform.
Die patentierte SideScanning™-Technologie von Orca ist ein radikal neuer Ansatz, der die Schwächen herkömmlicher Schwachstellenbewertungen und Agent-fokussierter Cloud-Sicherheitslösungen behebt.
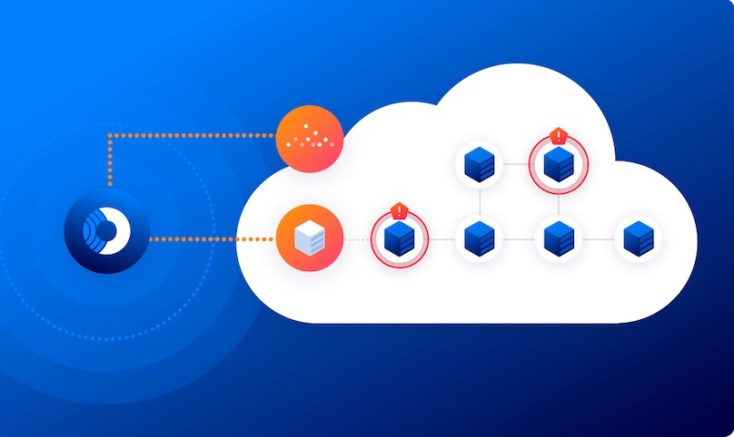
SideScanning™ revolutioniert die Cloud-Sicherheit
Cloud-native Schwachstellenverwaltung
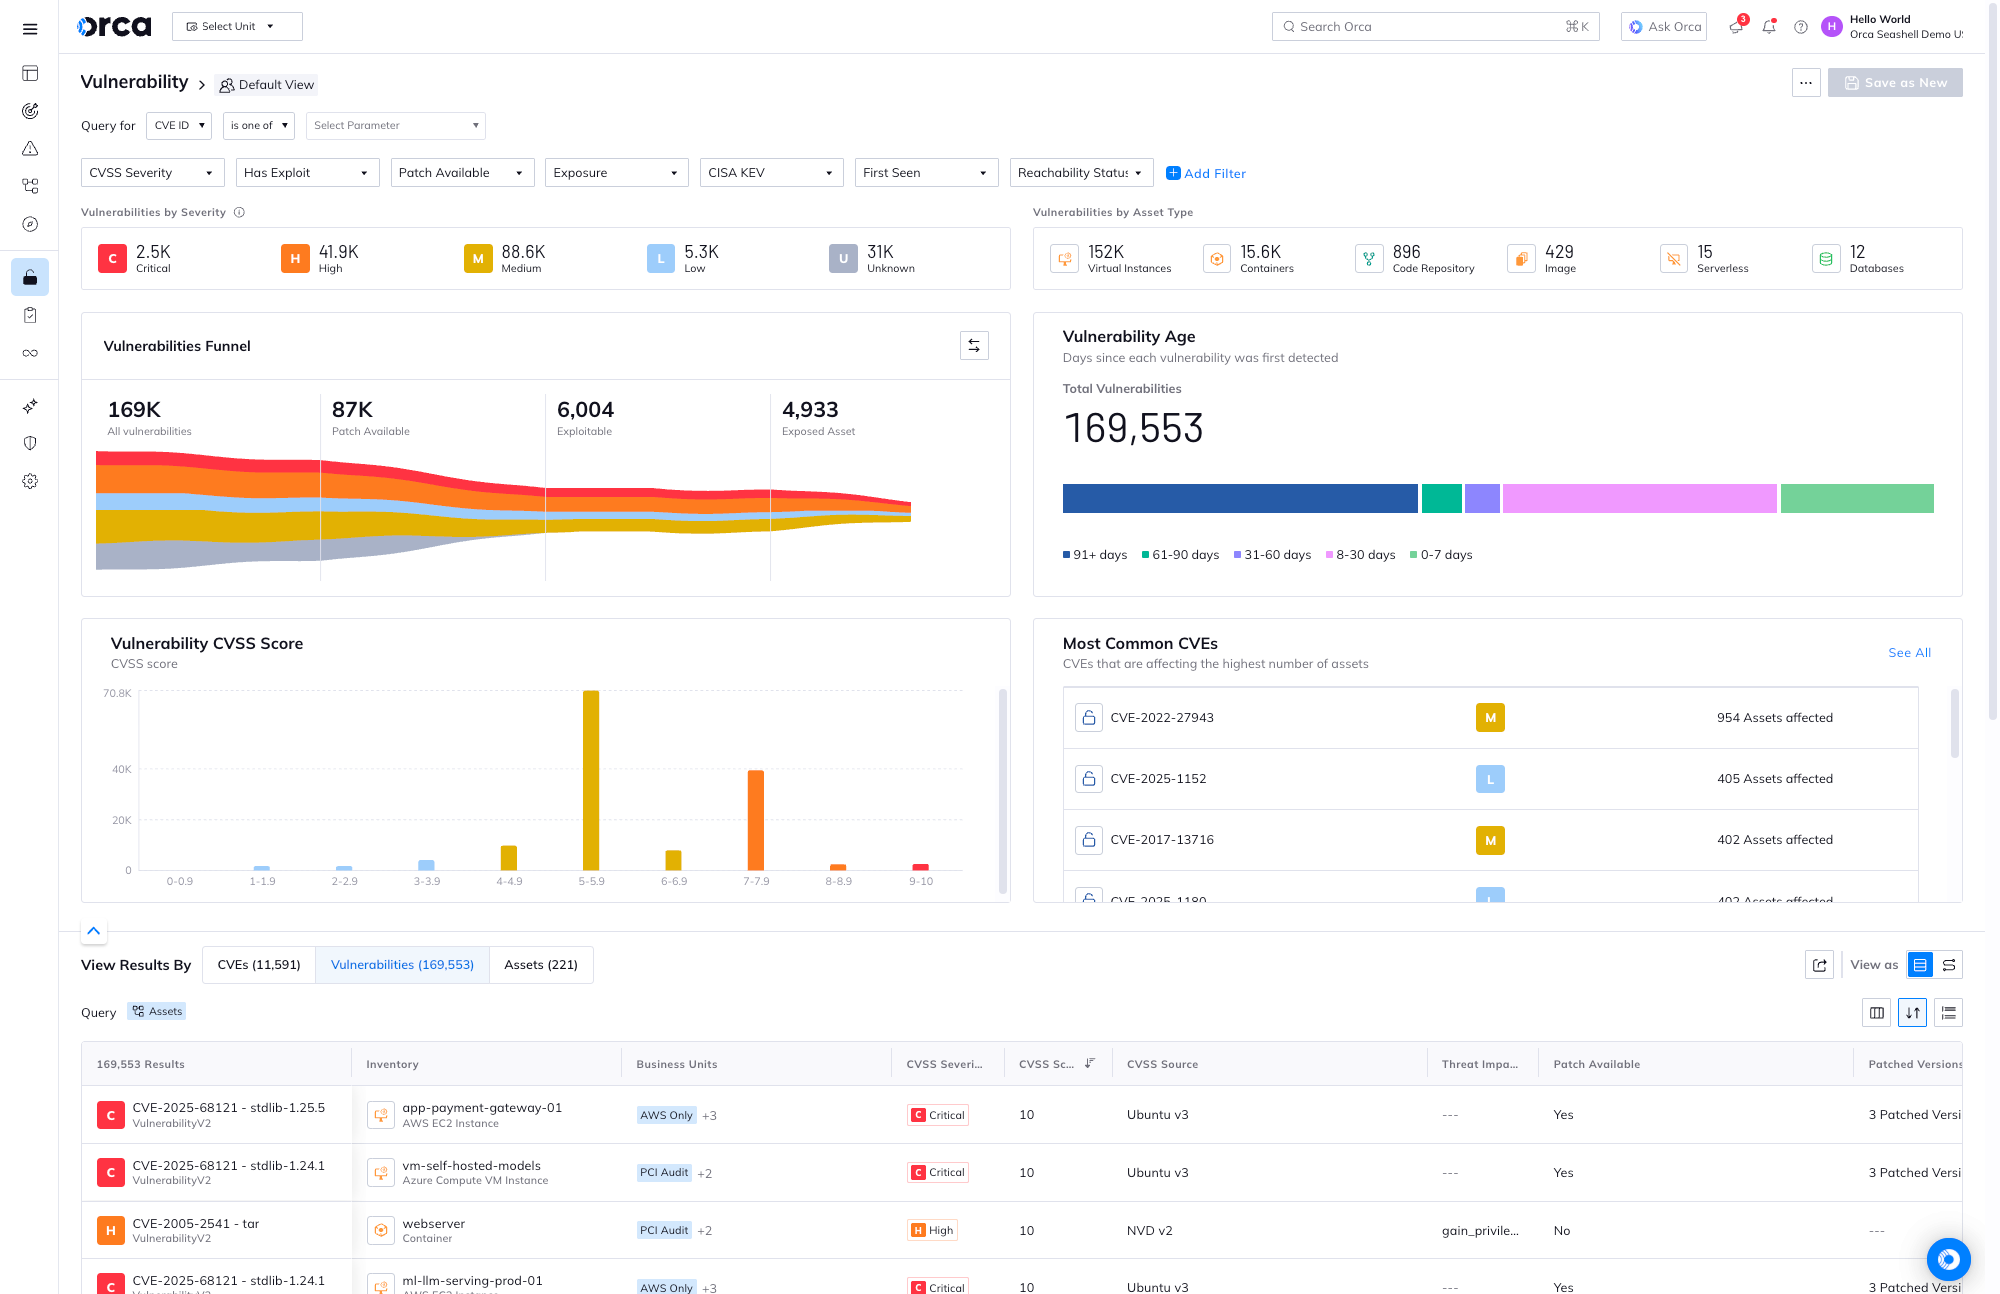
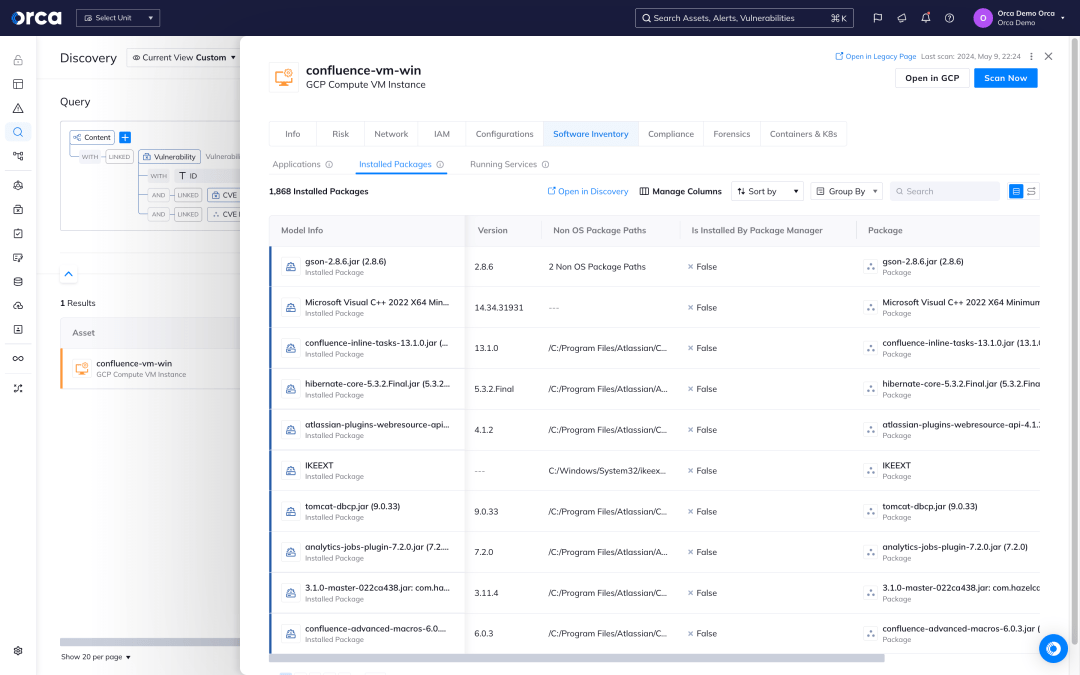
Orca erstellt ein vollständiges Inventar Ihrer Cloud-Umgebung und nutzt über 20 Datenquellen für Schwachstellen, um Sicherheitslücken in Ihrer gesamten Cloud-Infrastruktur zu entdecken und zu priorisieren.
- Das Workload-Inventar von Orca umfasst Informationen zu OS-Paketen, Anwendungen, Bibliotheken sowie Versionen und weiteren Identifikationsmerkmalen.
- Im Gegensatz zu anderen Lösungen, die lediglich den CVSS-Score melden, berücksichtigt Orca den Kontext von Cloud-Assets, deren Verbindungen und Risiken, um zu verstehen, welche Schwachstellen zuerst behoben werden müssen.
- In Situationen, die eine schnelle Reaktion erfordern, wie etwa Log4Shell, ermöglicht Orca die schnelle Identifizierung anfälliger Cloud-Assets und die Priorisierung der Patches für die Assets, die das größte Risiko für das Unternehmen darstellen.
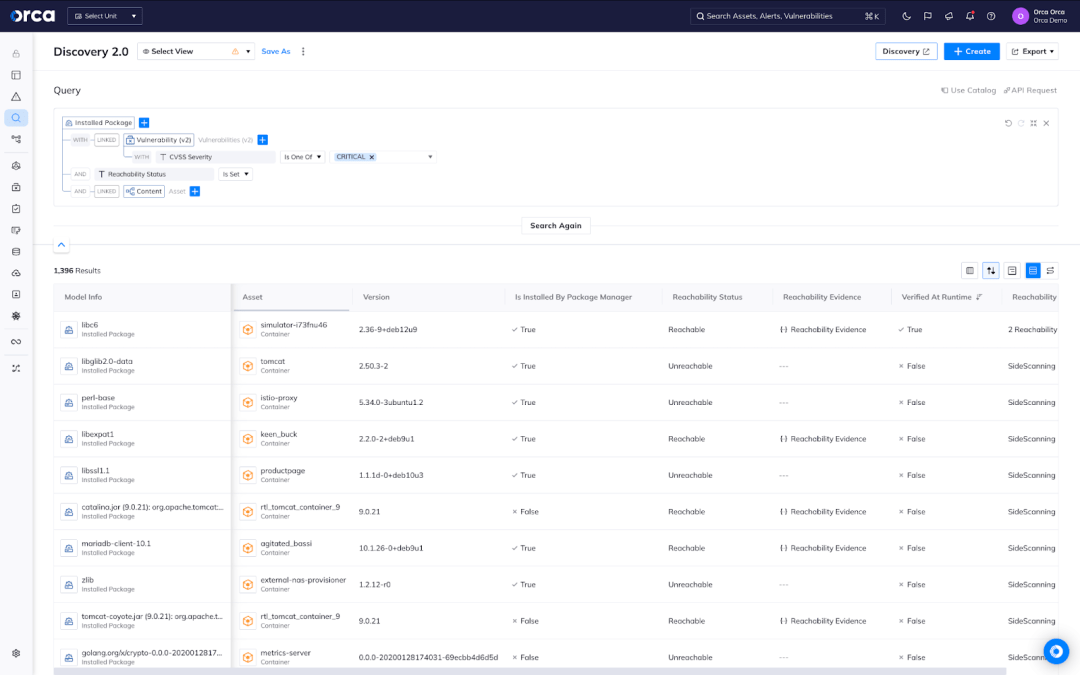
- Mit Orca können Sie Ihre gesamte Umgebung über unseren modernen Query Builder abfragen, um Schwachstellen, Risikostufen und Kontext zu verstehen.



Von der Beobachtung zum Handeln.
Überspringen Sie das Formular und treten Sie in Slack sofort mit einem Orca Cloud-Sicherheitsexperten in Kontakt. Erhalten Sie praktische und umsetzbare Anleitungen, die auf Ihre spezifische Umgebung zugeschnitten sind.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.
Betrachten Sie Schwachstellen im Kontext vernetzter Risiken
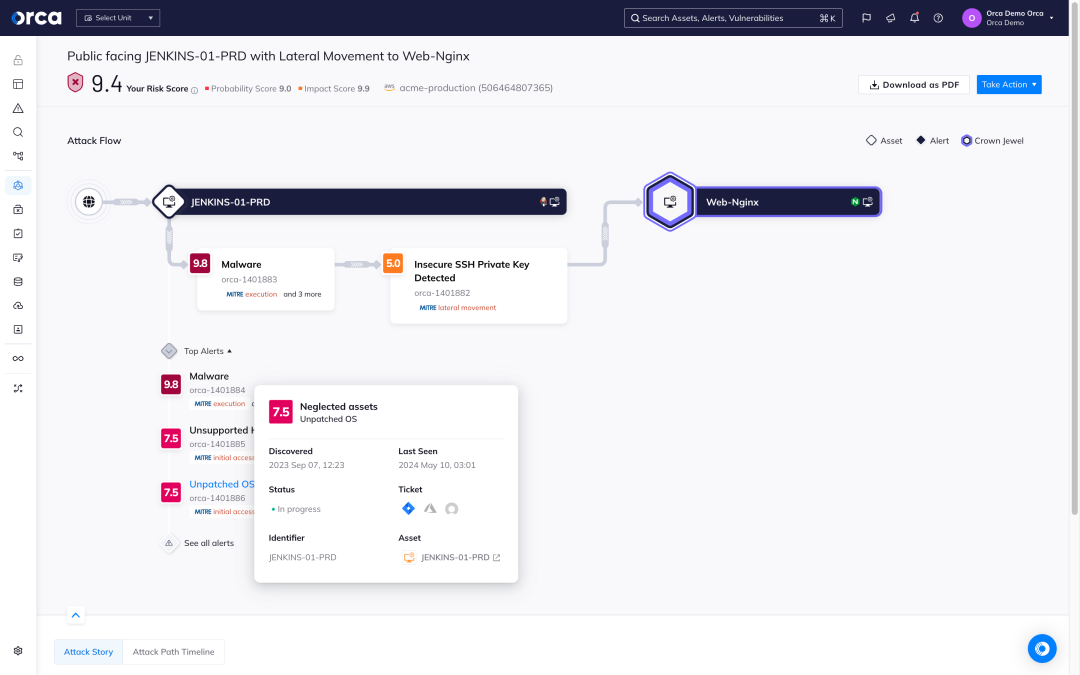
Orca nutzt Attack Path Analysis, um gefährliche Risikokombinationen zu identifizieren, die potenziell die wertvollsten Assets eines Unternehmens gefährden könnten, und verwendet einen fortschrittlichen Algorithmus, um jedem Pfad Business-Impact-Scores zuzuweisen.
- Durch die Bewertung und Priorisierung von Angriffspfaden können sich Security-Teams auf eine deutlich geringere Anzahl gefährlicher Pfade konzentrieren, statt hunderte isolierte Warnmeldungen zu sichten.
- Jeder Angriffspfad wird in einem visuellen Graphen dargestellt, mit Kontextdaten zu den relevanten Cloud-Entitäten (IAM, Compute, Storage usw.) und deren Beziehungen untereinander.
- Für jeden Angriffspfad zeigt Orca, welche Risiken behoben werden müssen, um den Pfad zu unterbrechen. Probleme werden zusätzlich priorisiert, wenn ihre Behebung mehrere Pfade gleichzeitig schließt.
Verstehen Sie sofort, wie sich eine neue CVE auf Ihre gesamte Umgebung auswirkt
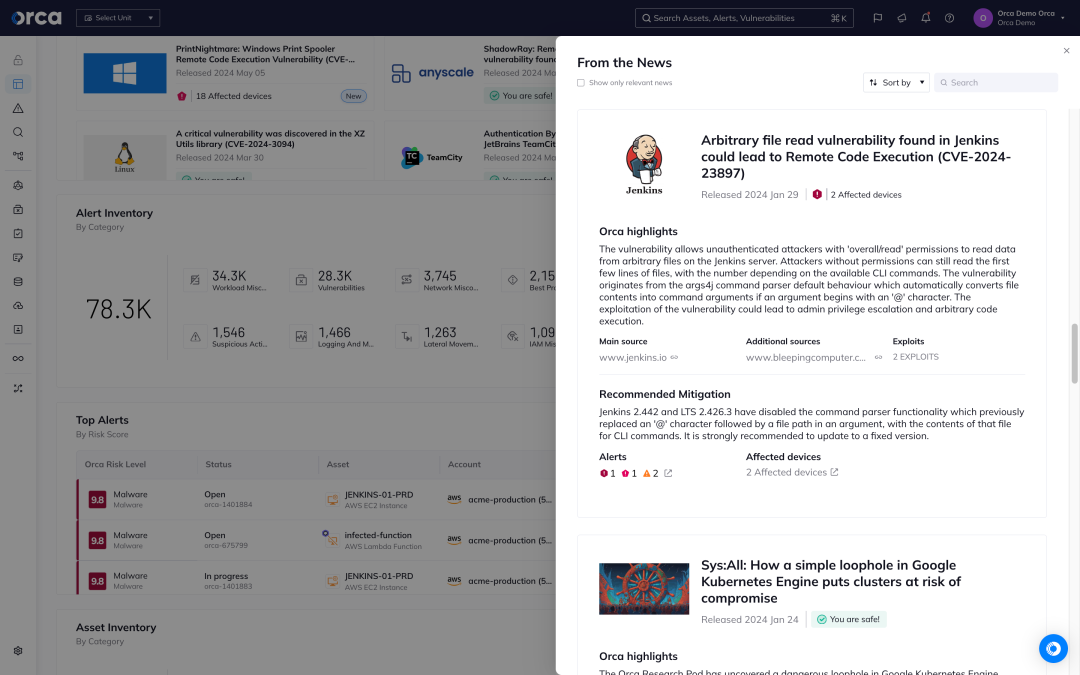
Da Orca eine vollständige Sicht auf all Ihre Assets, Workloads, Identitäten, Daten und mehr bietet, können Sie neue CVEs und deren Auswirkungen auf Ihre Umgebung sofort lokalisieren.
- Mit dem Widget „From the News“ kuratiert der Research Pod von Orca aktuelle und trendende CVEs mit einer sofortigen Analyse ihres Vorkommens und ihrer Auswirkungen auf Ihre Umgebung.
- Fragen Sie Ihre Umgebung einfach ab, um CVE-Details sowie vernetzten Kontext aufzudecken, der das Risiko erhöht – wie Internet-Exposition oder Konfigurationsstatus.
- Sehen Sie in unserem Dashboard für Attack Path Analysis, wie Schwachstellen mit anderen toxischen Risiken zusammenspielen.
Dank Agentless Reachability Analysis wissen, was zuerst zu patchen ist
Reduzieren Sie Millionen von Container-Schwachstellen auf die wenigen, auf die es wirklich ankommt – mit Reachability Analysis.
- Agentless Reachability Analysis: Erkennen Sie mit unserer zum Patent angemeldeten Technologie direkt nach der Installation, welche fehlerhaften Softwarepakete zur Runtime potenziell ausführbar sind und zuerst behoben werden müssen.
- Dynamic Runtime Reachability Analysis: Erkennen Sie mit dem Orca Sensor, welche fehlerhaften Pakete tatsächlich zur Runtime ausgeführt werden, und stoppen Sie selbst hochentwickelte Bedrohungen, einschließlich In-Memory-Angriffen.
Fallstudien
Nordamerika, EMEA und Asien-Pazifik
Cloud
AWS

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.