

Cloud Native Application Protection Platform (CNAPP)
Die agentless-first Plattform, die den gesamten SDLC absichert – damit Anwender Risiken in Cloud-nativen Anwendungen identifizieren, priorisieren und beheben können.
Über 280 Bewertungen von


Die Herausforderung
Isolierte Einzellösungen und schlecht integrierte CNAPPs bremsen Teams aus
Sicherheitsteams verschwenden wertvolle Zeit mit der Bereitstellung und Verwaltung isolierter Einzellösungen sowie der Korrelation massenhafter Warnmeldungen mit geringem Risiko aus unzusammenhängenden Tools. Dies führt zu Ineffizienz und verhindert den Blick auf das Gesamtbild – eine Grundvoraussetzung, um Angriffspfade zu erkennen und kritische Risiken priorisiert zu beheben.
Operative Herausforderungen
Tool-Wildwuchs und Datensilos erschweren die Anpassung an die dynamische Cloud-Komplexität und die Einhaltung laufender Compliance-Audits.
Finanzielle Hürden
Budgetdruck rückt den ROI in den Fokus, insbesondere da der Fachkräftemangel in der Cybersicherheit zunimmt und regulatorische Risiken steigen.
Technische Komplikationen
Die Installation und Verwaltung agentenbasierter Lösungen bleibt mühsam, während die Risikopriorisierung schwierig ist und Angreifer immer raffinierter werden.
Unser Ansatz
Die speziell entwickelte Cloud Native Application Protection Platform (CNAPP)
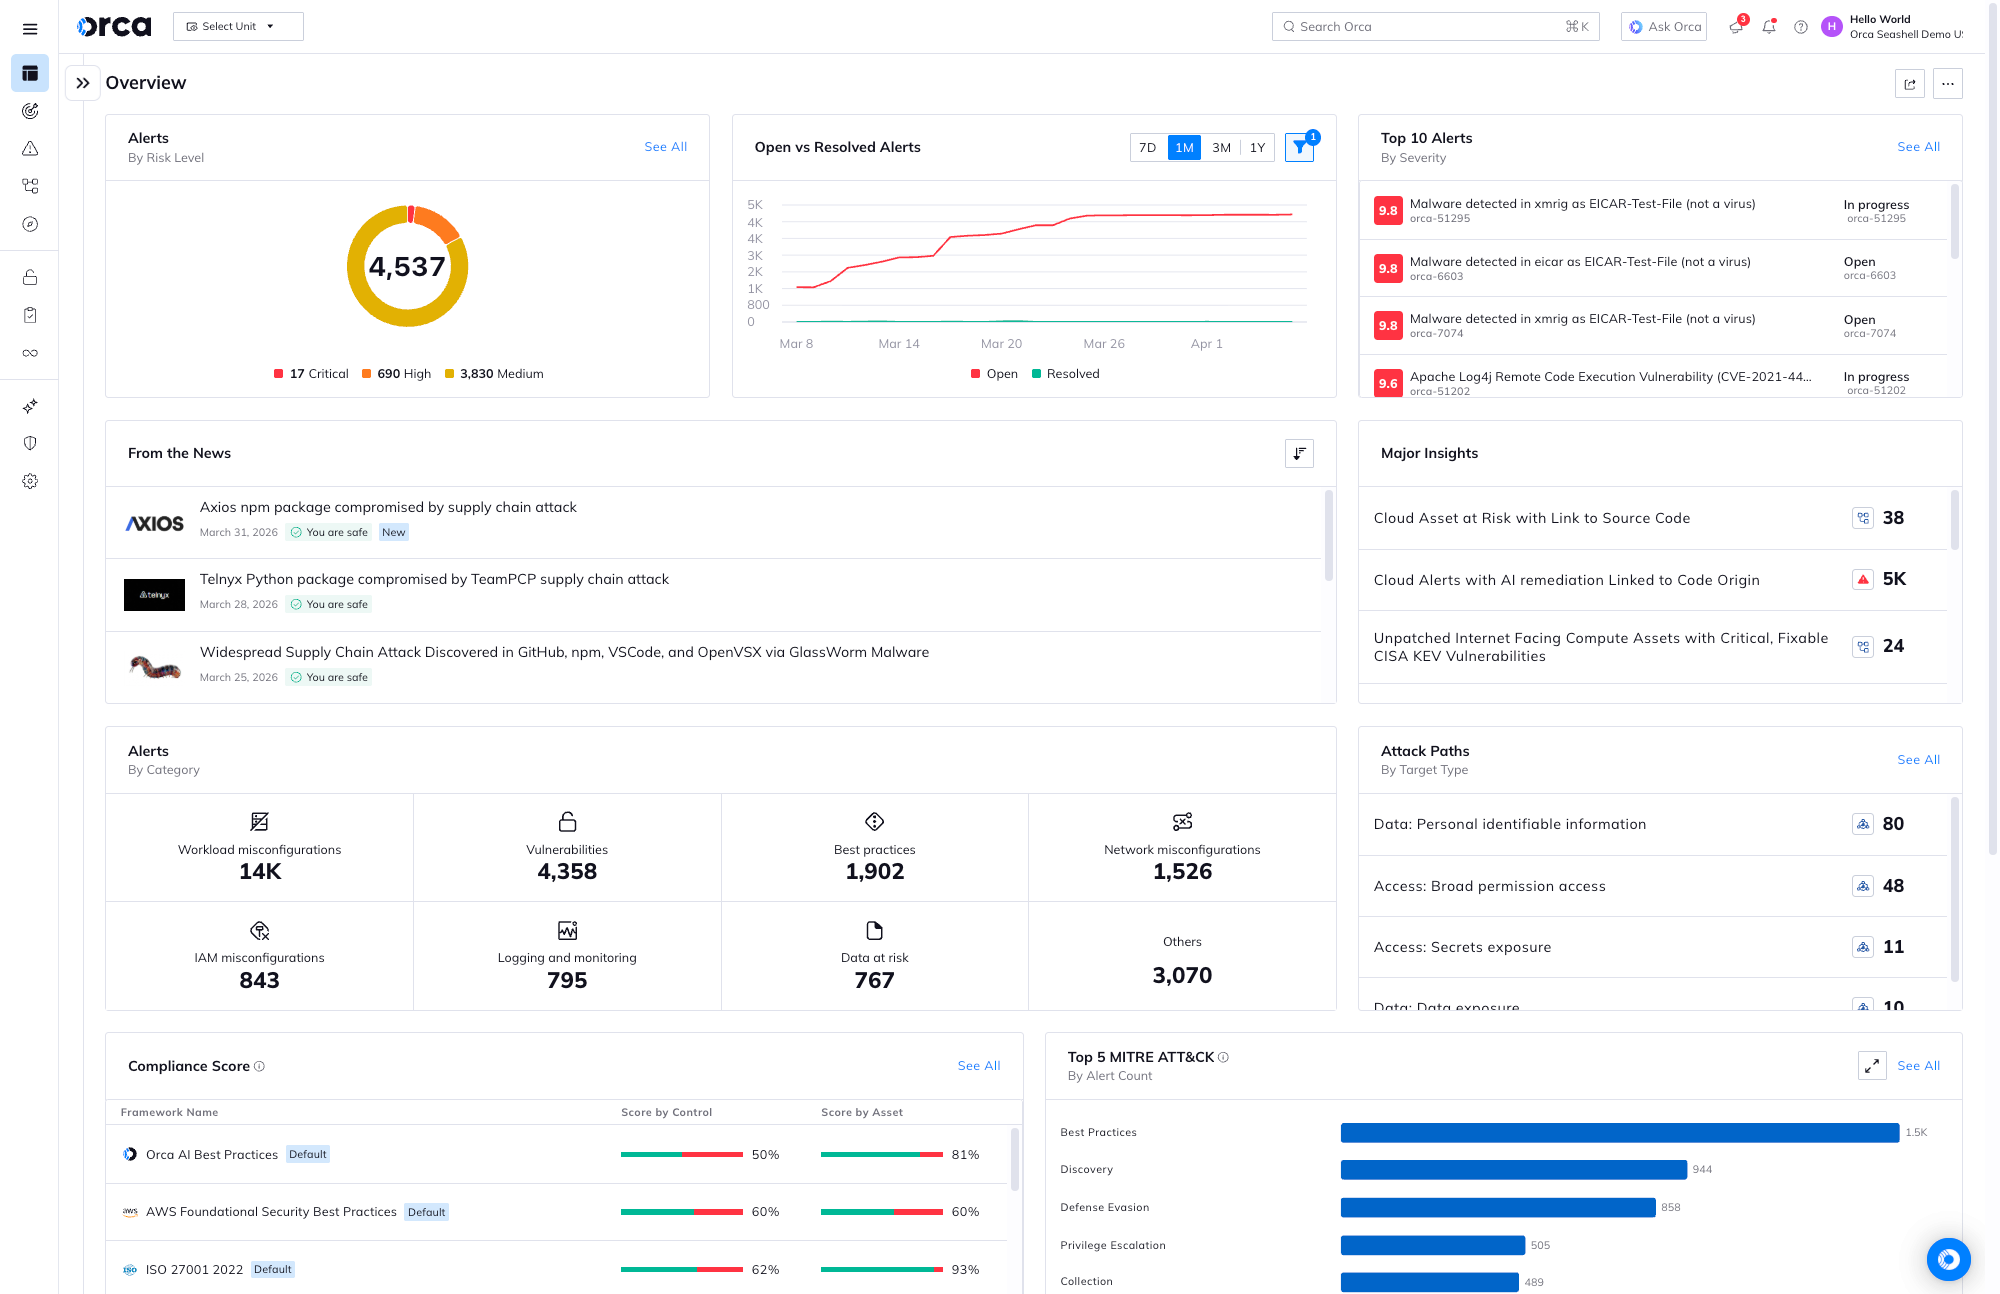
Die Orca-Plattform ermöglicht es jedem Team, Risiken über den gesamten Softwareentwicklungszyklus hinweg zu identifizieren, zu priorisieren und zu beheben. Das steigert den Fokus und die operative Effizienz bei der Sicherung Ihrer Cloud.

Risiken mit granularem Kontext priorisieren
Orca vereint viele verschiedene Einzellösungen in einer Plattform, wie CSPM, CWPP, CIEM, DSPM, Container Security und viele mehr. Orca verbessert die Risikopriorisierung durch die Analyse von Angriffspfaden über „toxische Kombinationen“ von Risiken hinweg.
Sicherheit in den Entwicklungszyklus integrieren
Effektive Cloud-Sicherheit erfordert einen integrierten Ansatz über alle Phasen der Anwendungsentwicklungspipeline hinweg. Orca lässt sich in Git-Repositories und CI/CD-Workflows integrieren, um Transparenz mit präventiver Sicherheit zu kombinieren.
Vereinheitlichen Sie die Sicherheit über Ihren gesamten Tech-Stack
Integrieren Sie bestehende Tools, um Workflows zur Fehlerbehebung zu optimieren und relevante Informationen gezielt bereitzustellen. Orca bietet robuste bidirektionale Integrationen mit Ticket-Systemen wie Jira und ServiceNow für eine klarere Kommunikation und weniger Aufwand im Projektmanagement.
Forschungsbericht
2025 State of Cloud Security
Analysieren Sie Risiken für jede Komponente Ihrer Cloud-nativen Anwendung
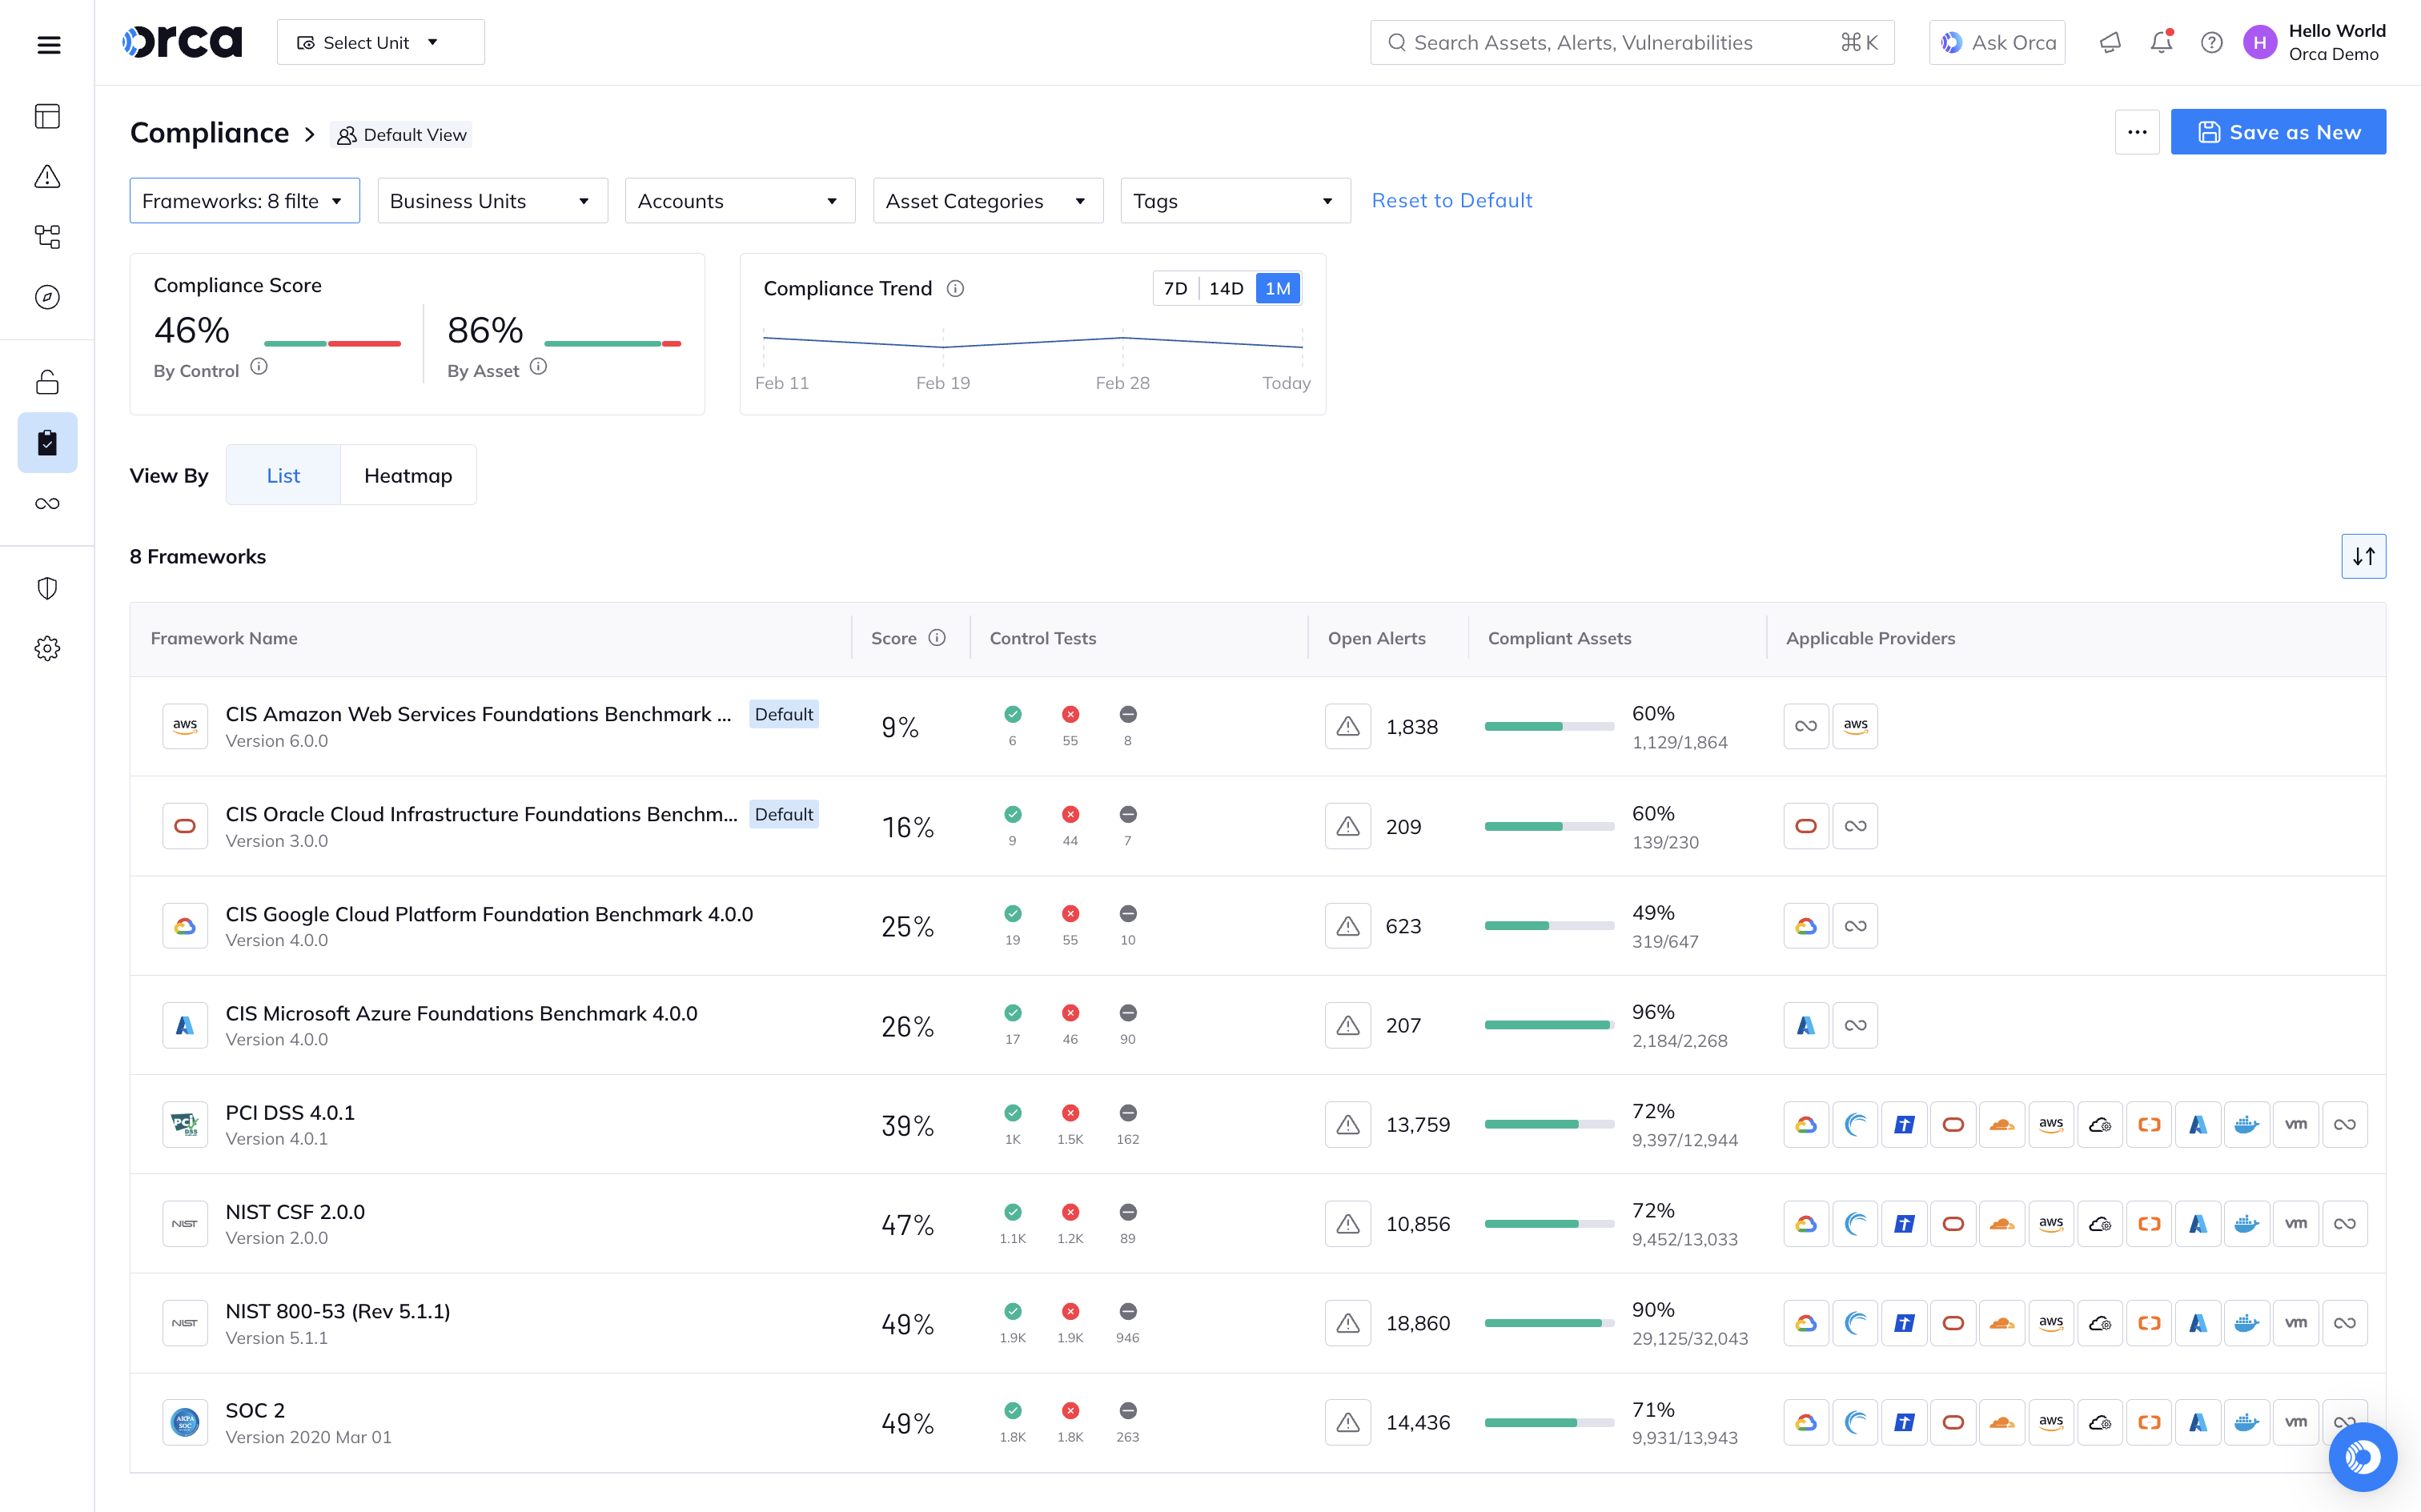
Konsolidieren Sie isolierte Einzellösungen mit einer speziell entwickelten CNAPP, die tiefgehende Workload-Intelligenz mit Cloud Security Posture Management, Identitäts- und Zugriffsmanagement sowie Code-Scanning in einem einheitlichen Datenmodell kombiniert.
- Optimieren Sie Cloud-Sicherheit und Compliance über alle Cloud-Plattformen hinweg von einer einzigen Plattform aus, um Richtlinien anzugleichen und Doppelaufwand zu vermeiden.
- Integrieren Sie Sicherheit in den SDLC, um Cloud-Kontext für Code-Probleme zu nutzen.
- Schützen Sie laufende Workloads in Echtzeit mit dem Orca Sensor für fortschtittliche Cloud Detection and Response.



Von der Beobachtung zum Handeln.
Überspringen Sie das Formular und treten Sie in Slack sofort mit einem Orca Cloud-Sicherheitsexperten in Kontakt. Erhalten Sie praktische und umsetzbare Anleitungen, die auf Ihre spezifische Umgebung zugeschnitten sind.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.
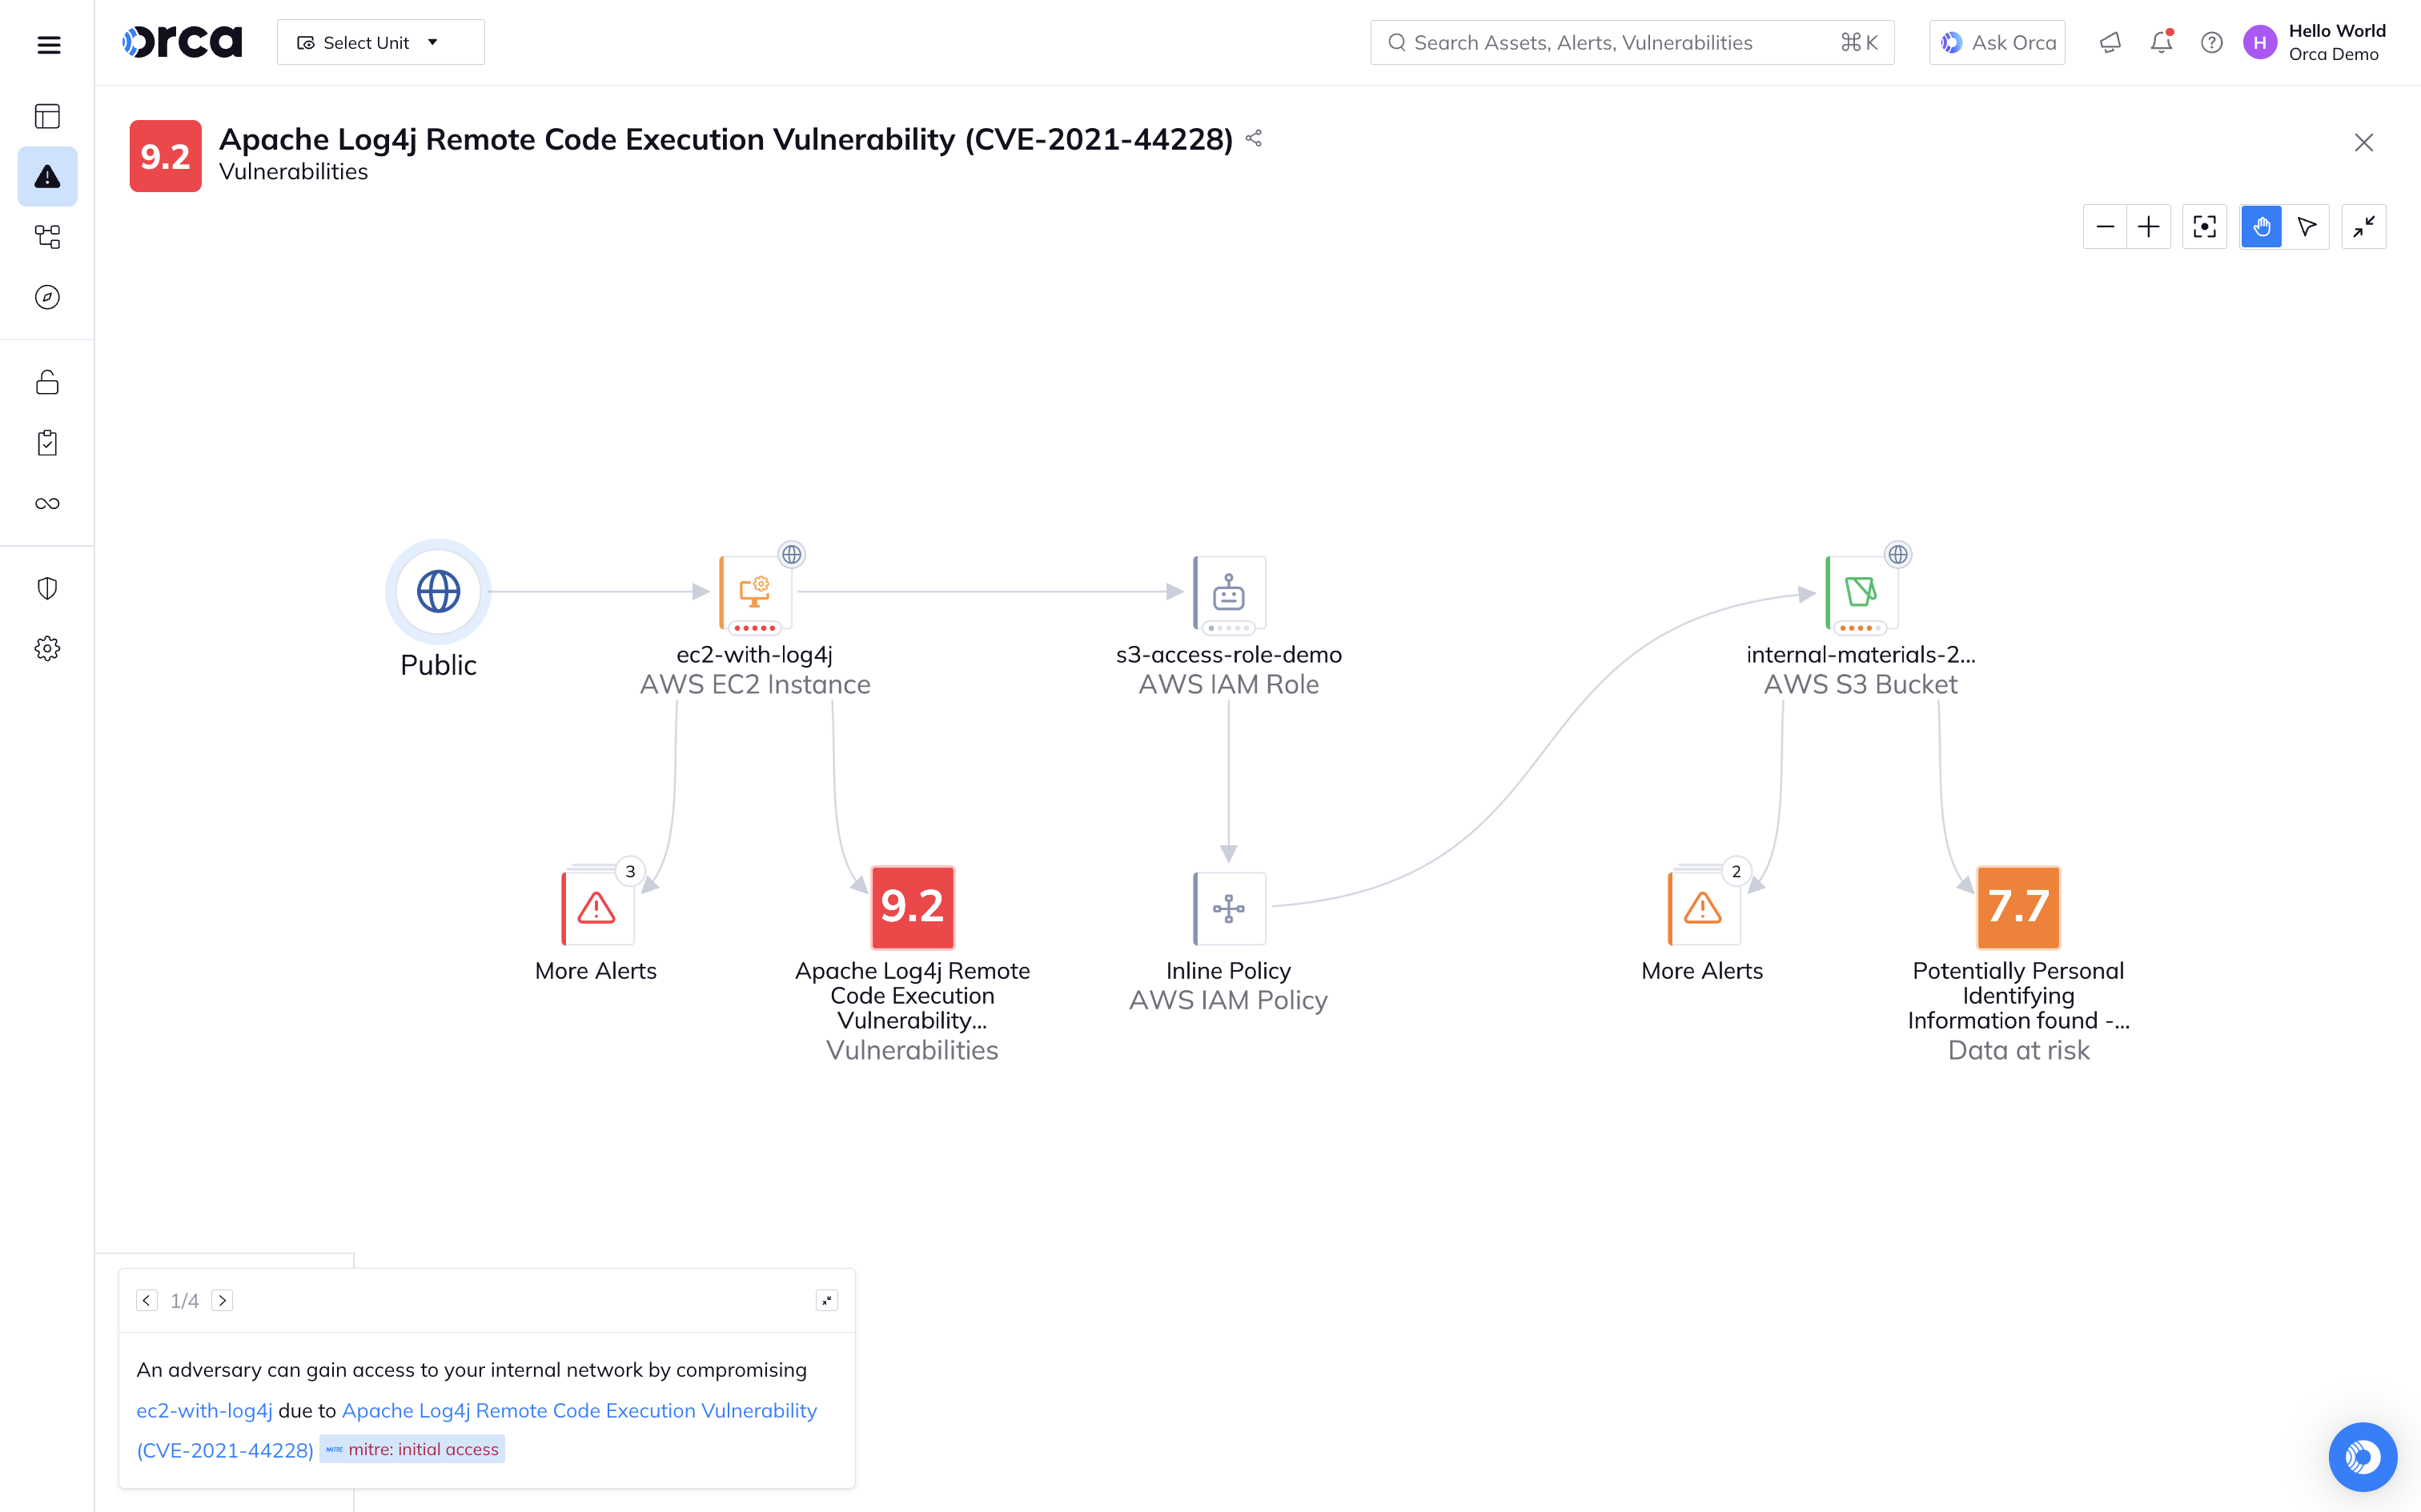
Risiken priorisieren und strategische Fehlerbehebung durch Angriffspfad-Analyse präzisieren
Jede Warnung in Orca wird dynamisch bewertet, um verschiedene Risikofaktoren abzubilden, darunter Asset-Kontext, gefährdete sensible Daten, Angriffspfade und mehr. Mit der Angriffspfad-Analyse hilft Orca Sicherheitsteams, intelligenter zu arbeiten, indem es aufzeigt, welche Cloud-Sicherheitsrisiken:
- Ihre kritischsten Geschäftswerte gefährden
- Teil der meisten Angriffspfade mit dem höchsten Schweregrad sind
- Die meisten Cloud-Assets betreffen
- Von den meisten Cloud-Assets exponiert werden
Warnungen automatisch gruppieren, um den Aufwand für die Fehlerbehebung abzustimmen
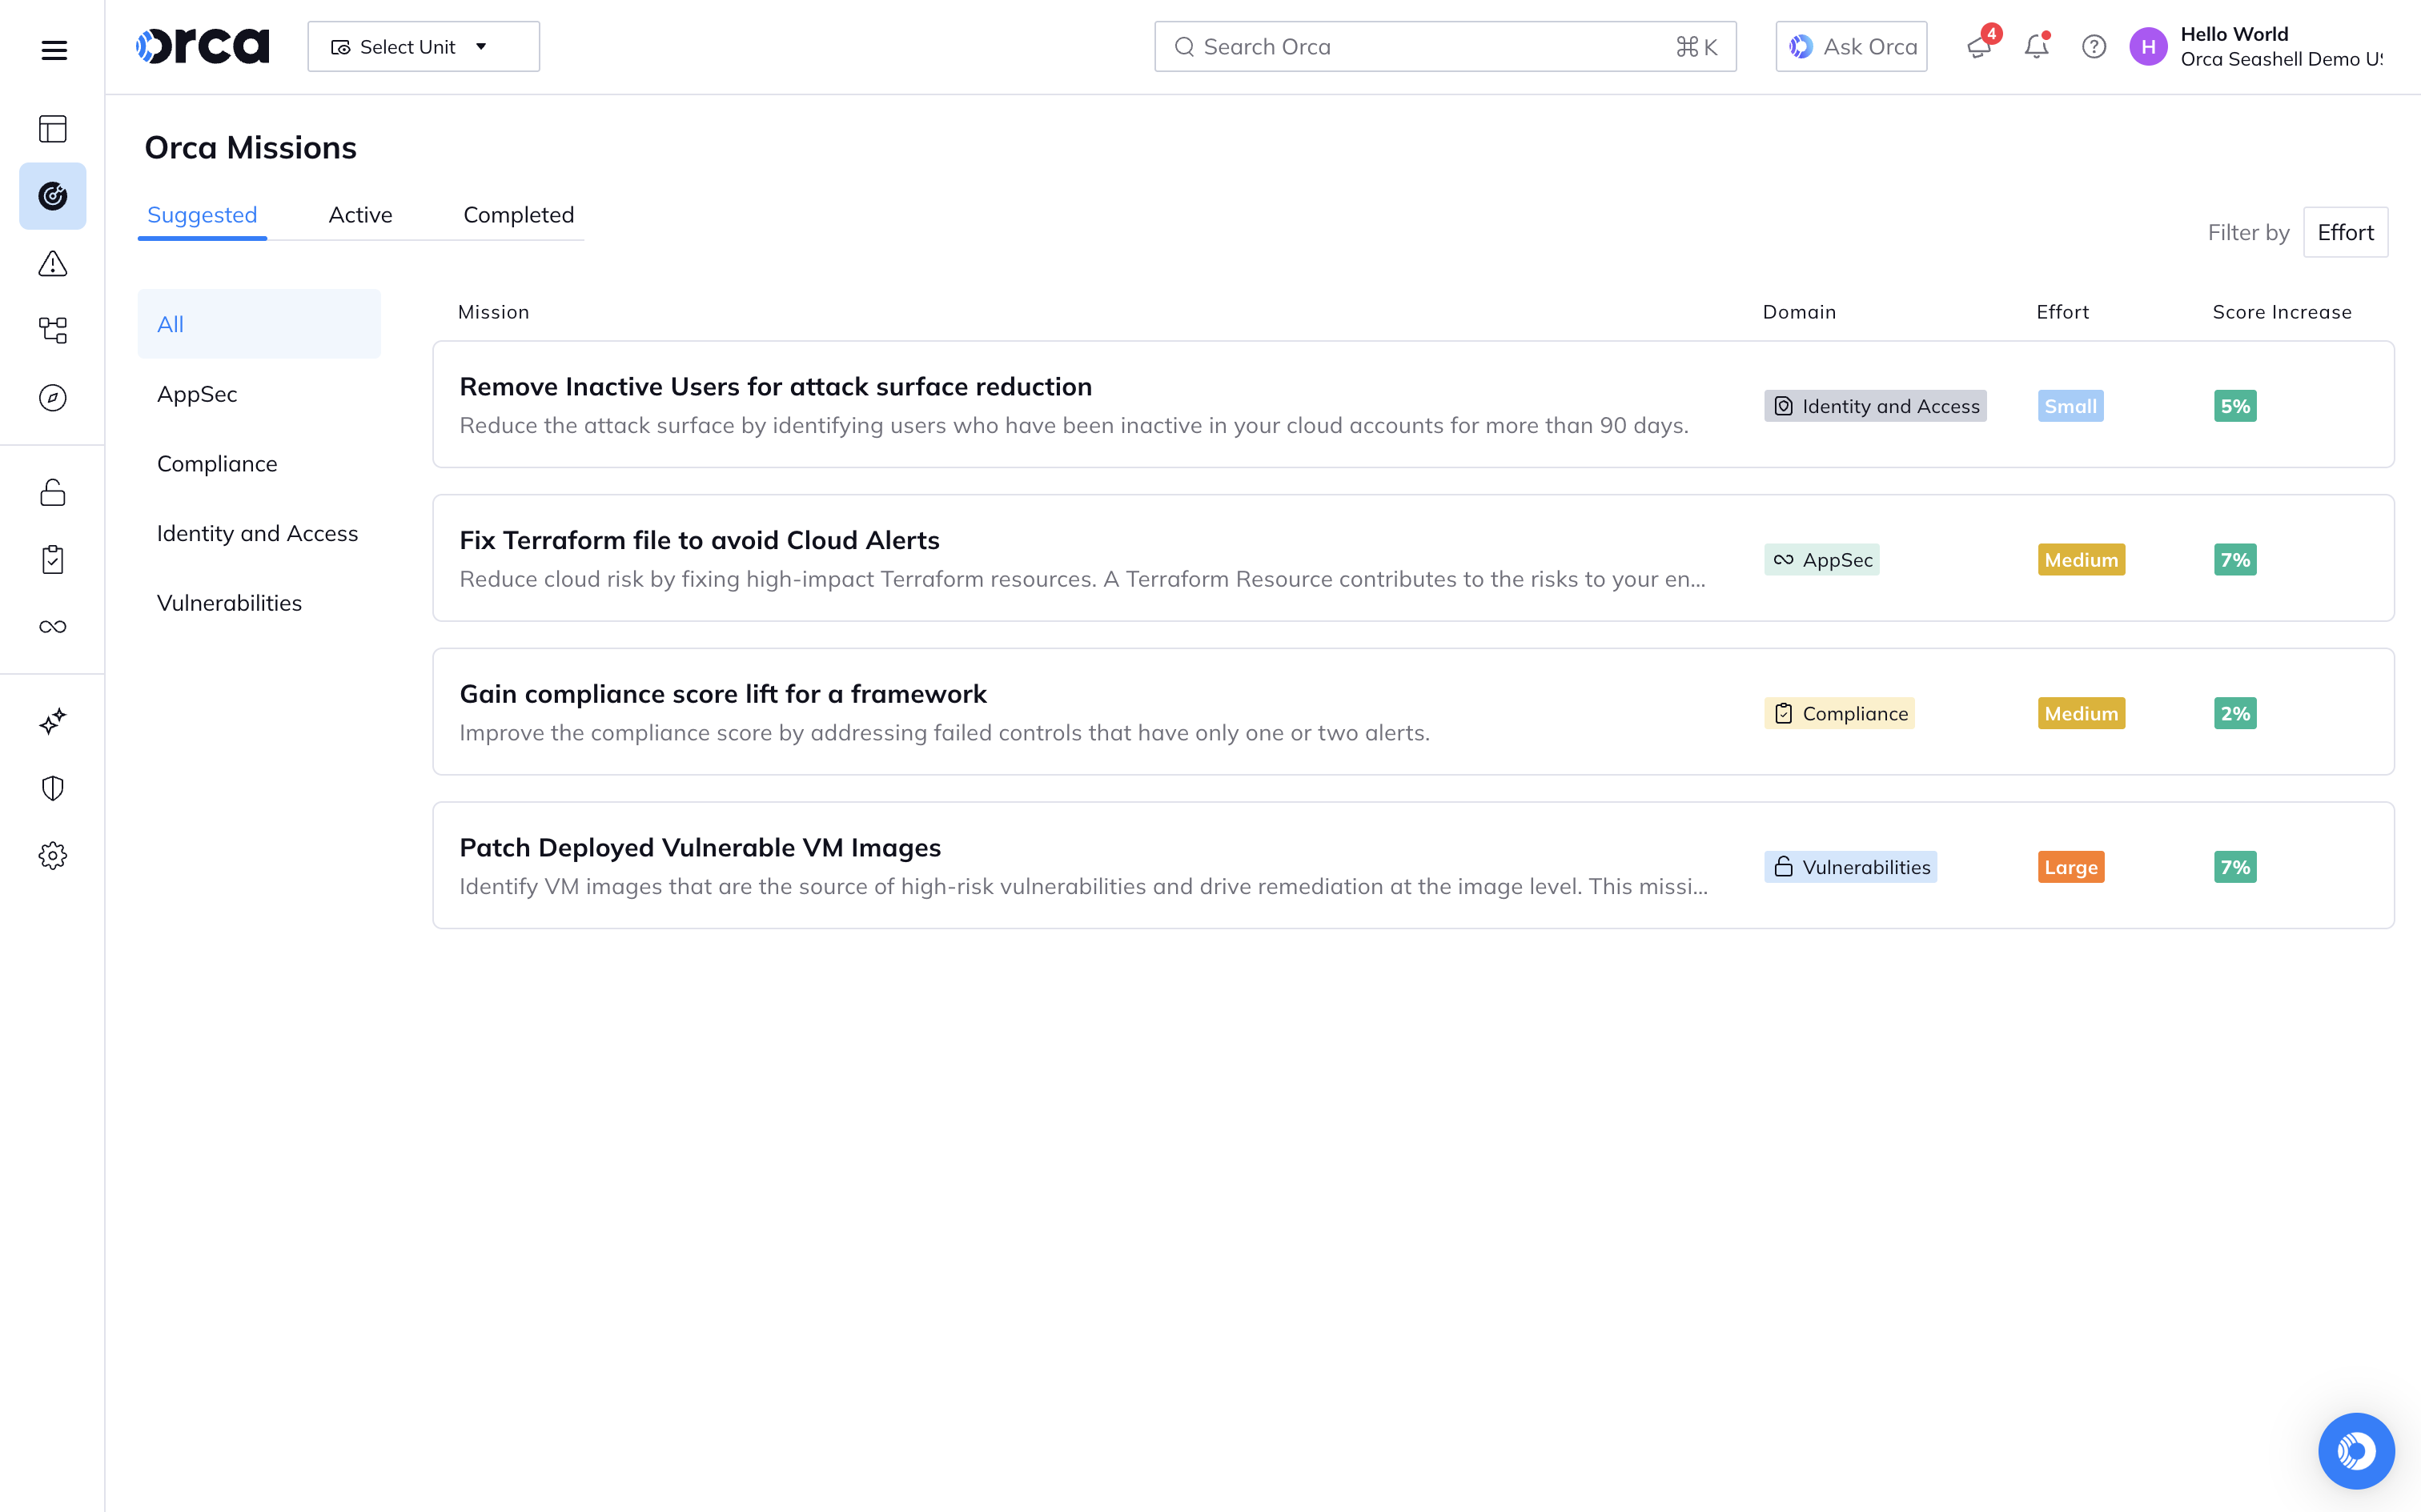
Orca gruppiert Warnungen in „Missions“, um einen fokussierten Workflow zu schaffen, in dem Teams Zuständigkeiten und Fristen für Fehlerbehebungsprojekte festlegen können. Egal, ob das Ziel darin besteht, eine Terraform-Ressource zu korrigieren, die die Ursache für Hunderte von Warnungen ist, oder den Compliance-Score zu verbessern – Orca Missions erleichtert die Konzentration auf Fehlerbehebungen mit dem höchsten ROI.
Schließen Sie die Lücke zwischen Cloud- und Anwendungssicherheit
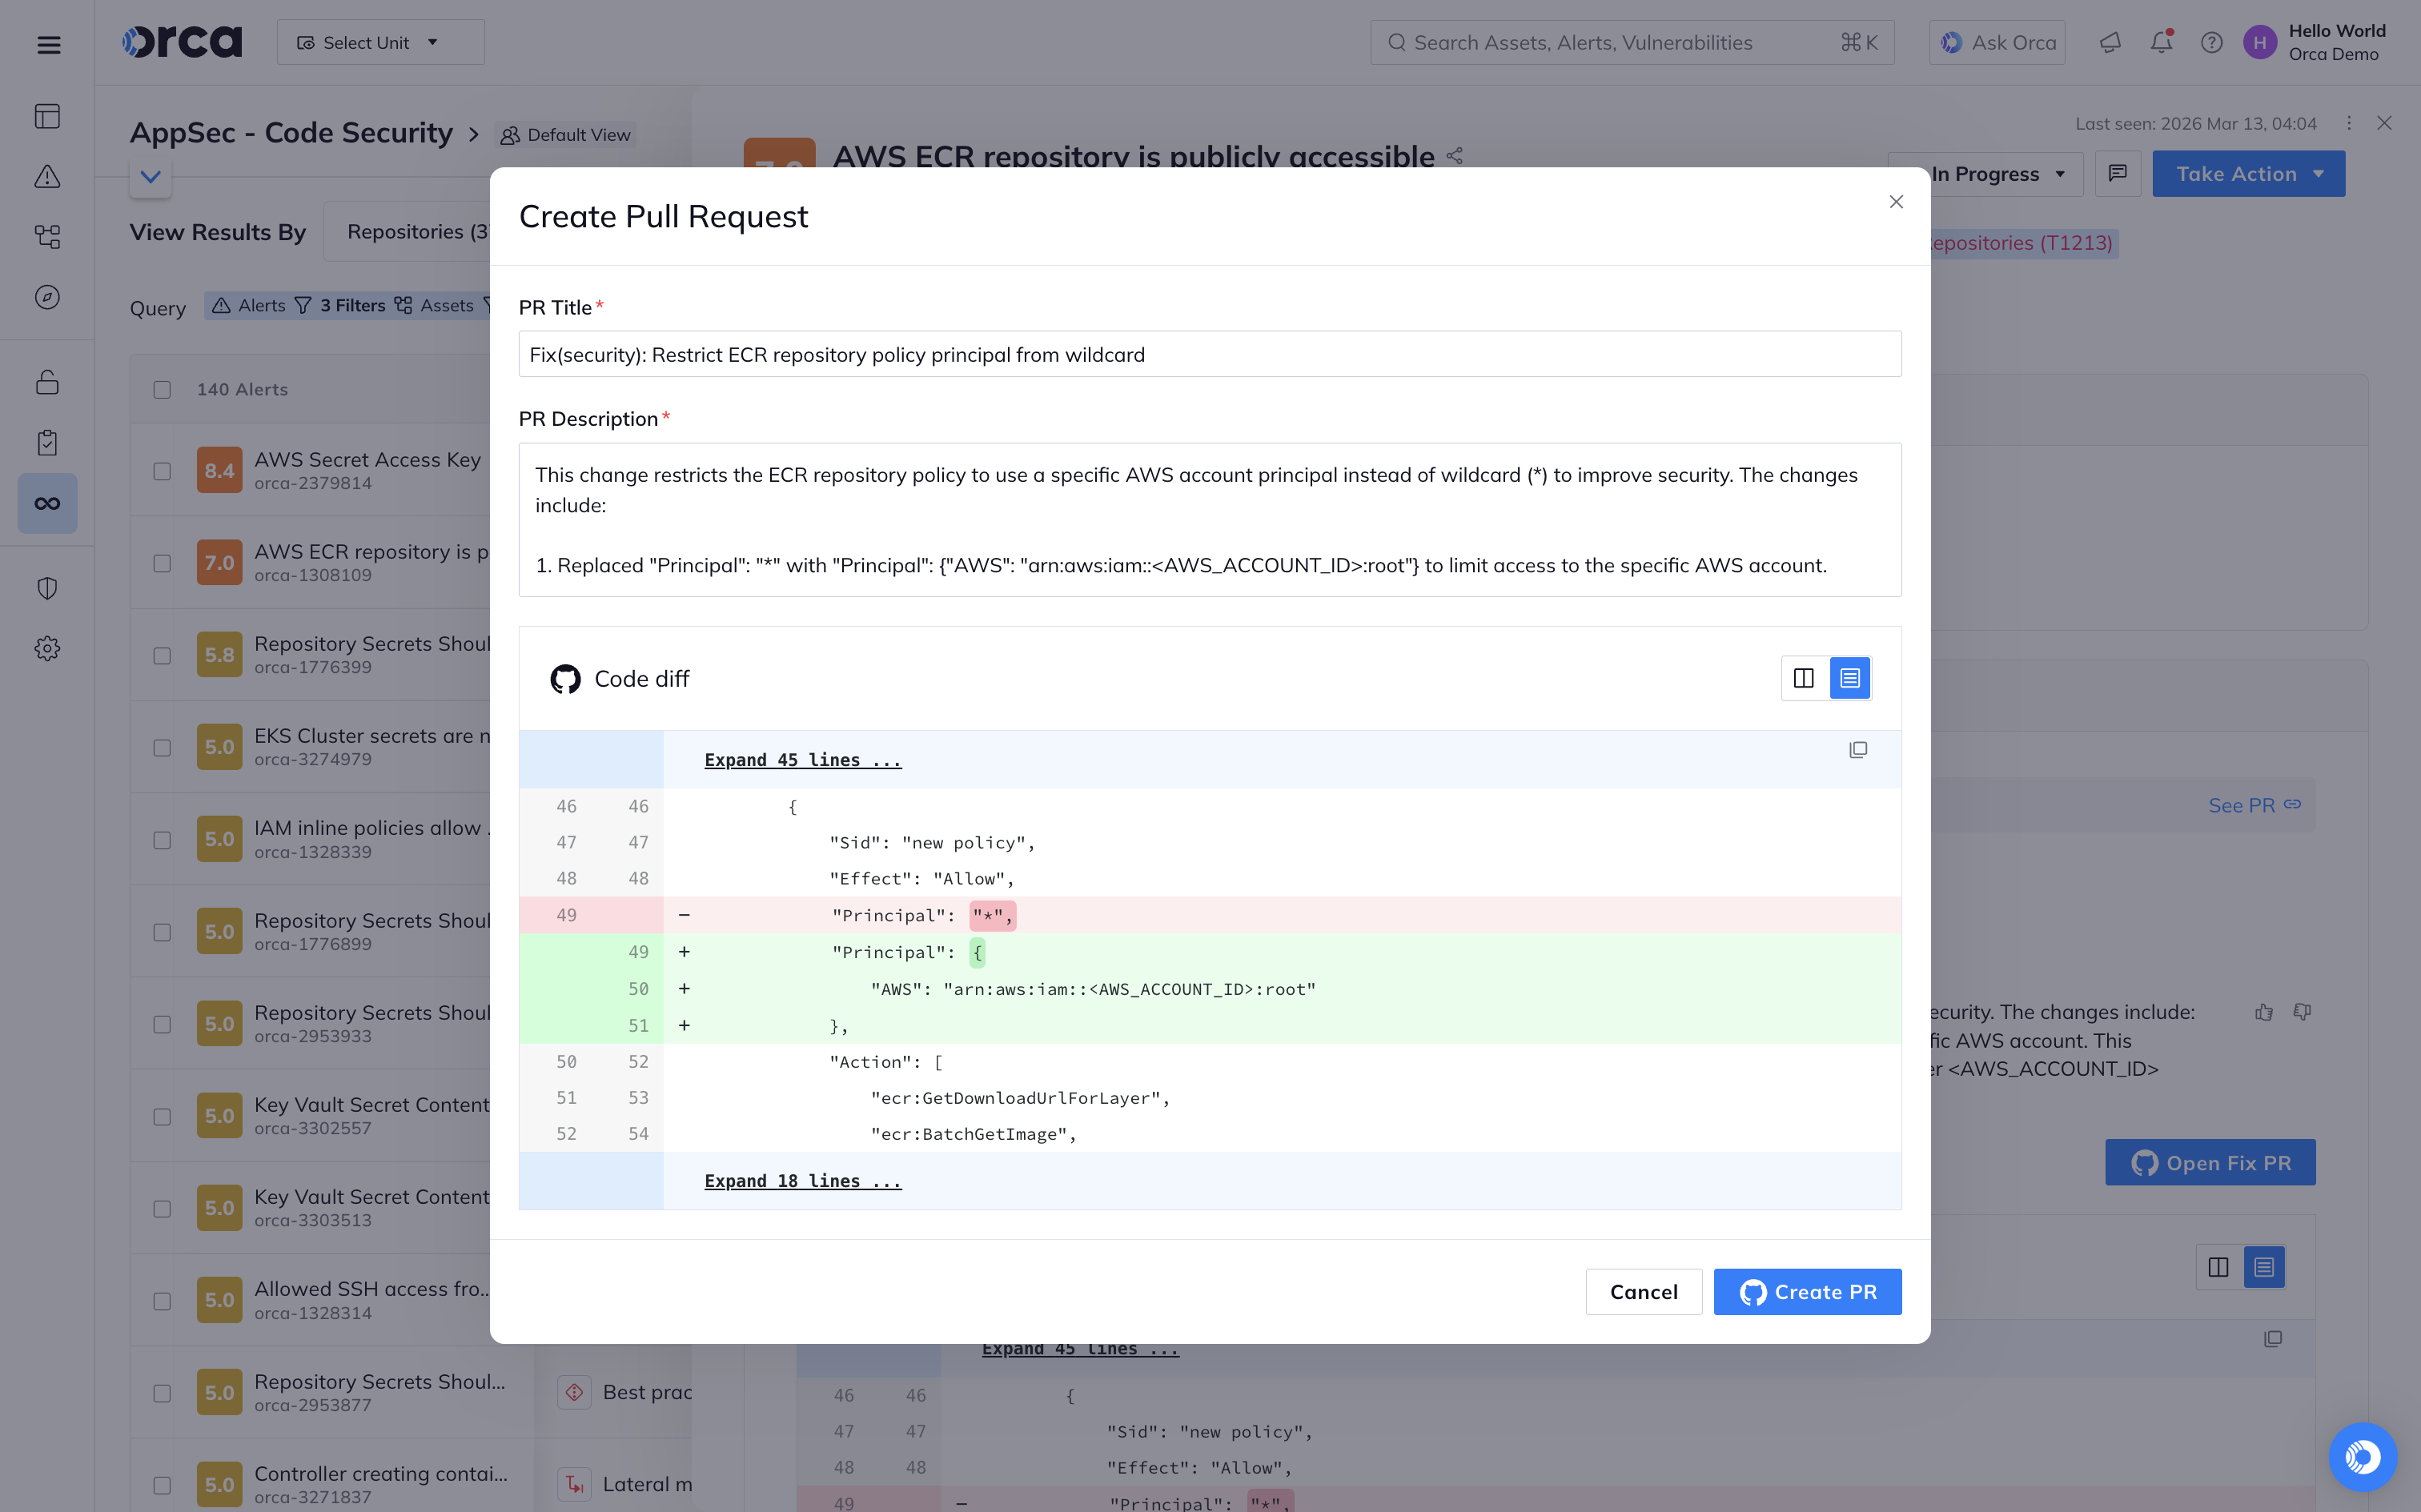
Priorisieren Sie Risiken über Code-Repositories, Cloud-Infrastruktur und laufende Workloads hinweg. Fördern Sie die Zusammenarbeit zwischen Sicherheitsteams und Entwicklern, indem Sie mit Orca Cloud-Risiken direkt mit ihrem Ursprung im Code verknüpfen.
- Orca ermöglicht es Unternehmen, Sicherheitsrichtlinien frühzeitig in der Entwicklung anzuwenden, damit Probleme gar nicht erst in die Produktion gelangen.
- Führen Sie Compliance- und Sicherheitsprüfungen automatisch als Teil des CI/CD-Prozesses durch, einschließlich Scans von IaC-Templates und Container-Images.
- Orca verfolgt Befunde aus der Produktionsumgebung bis zu ihrem Code-Ursprung zurück und beschleunigt so die Behebung von Risiken in cloud-nativen Anwendungen erheblich.
Sicherheitsergebnisse mit Orca AI beschleunigen
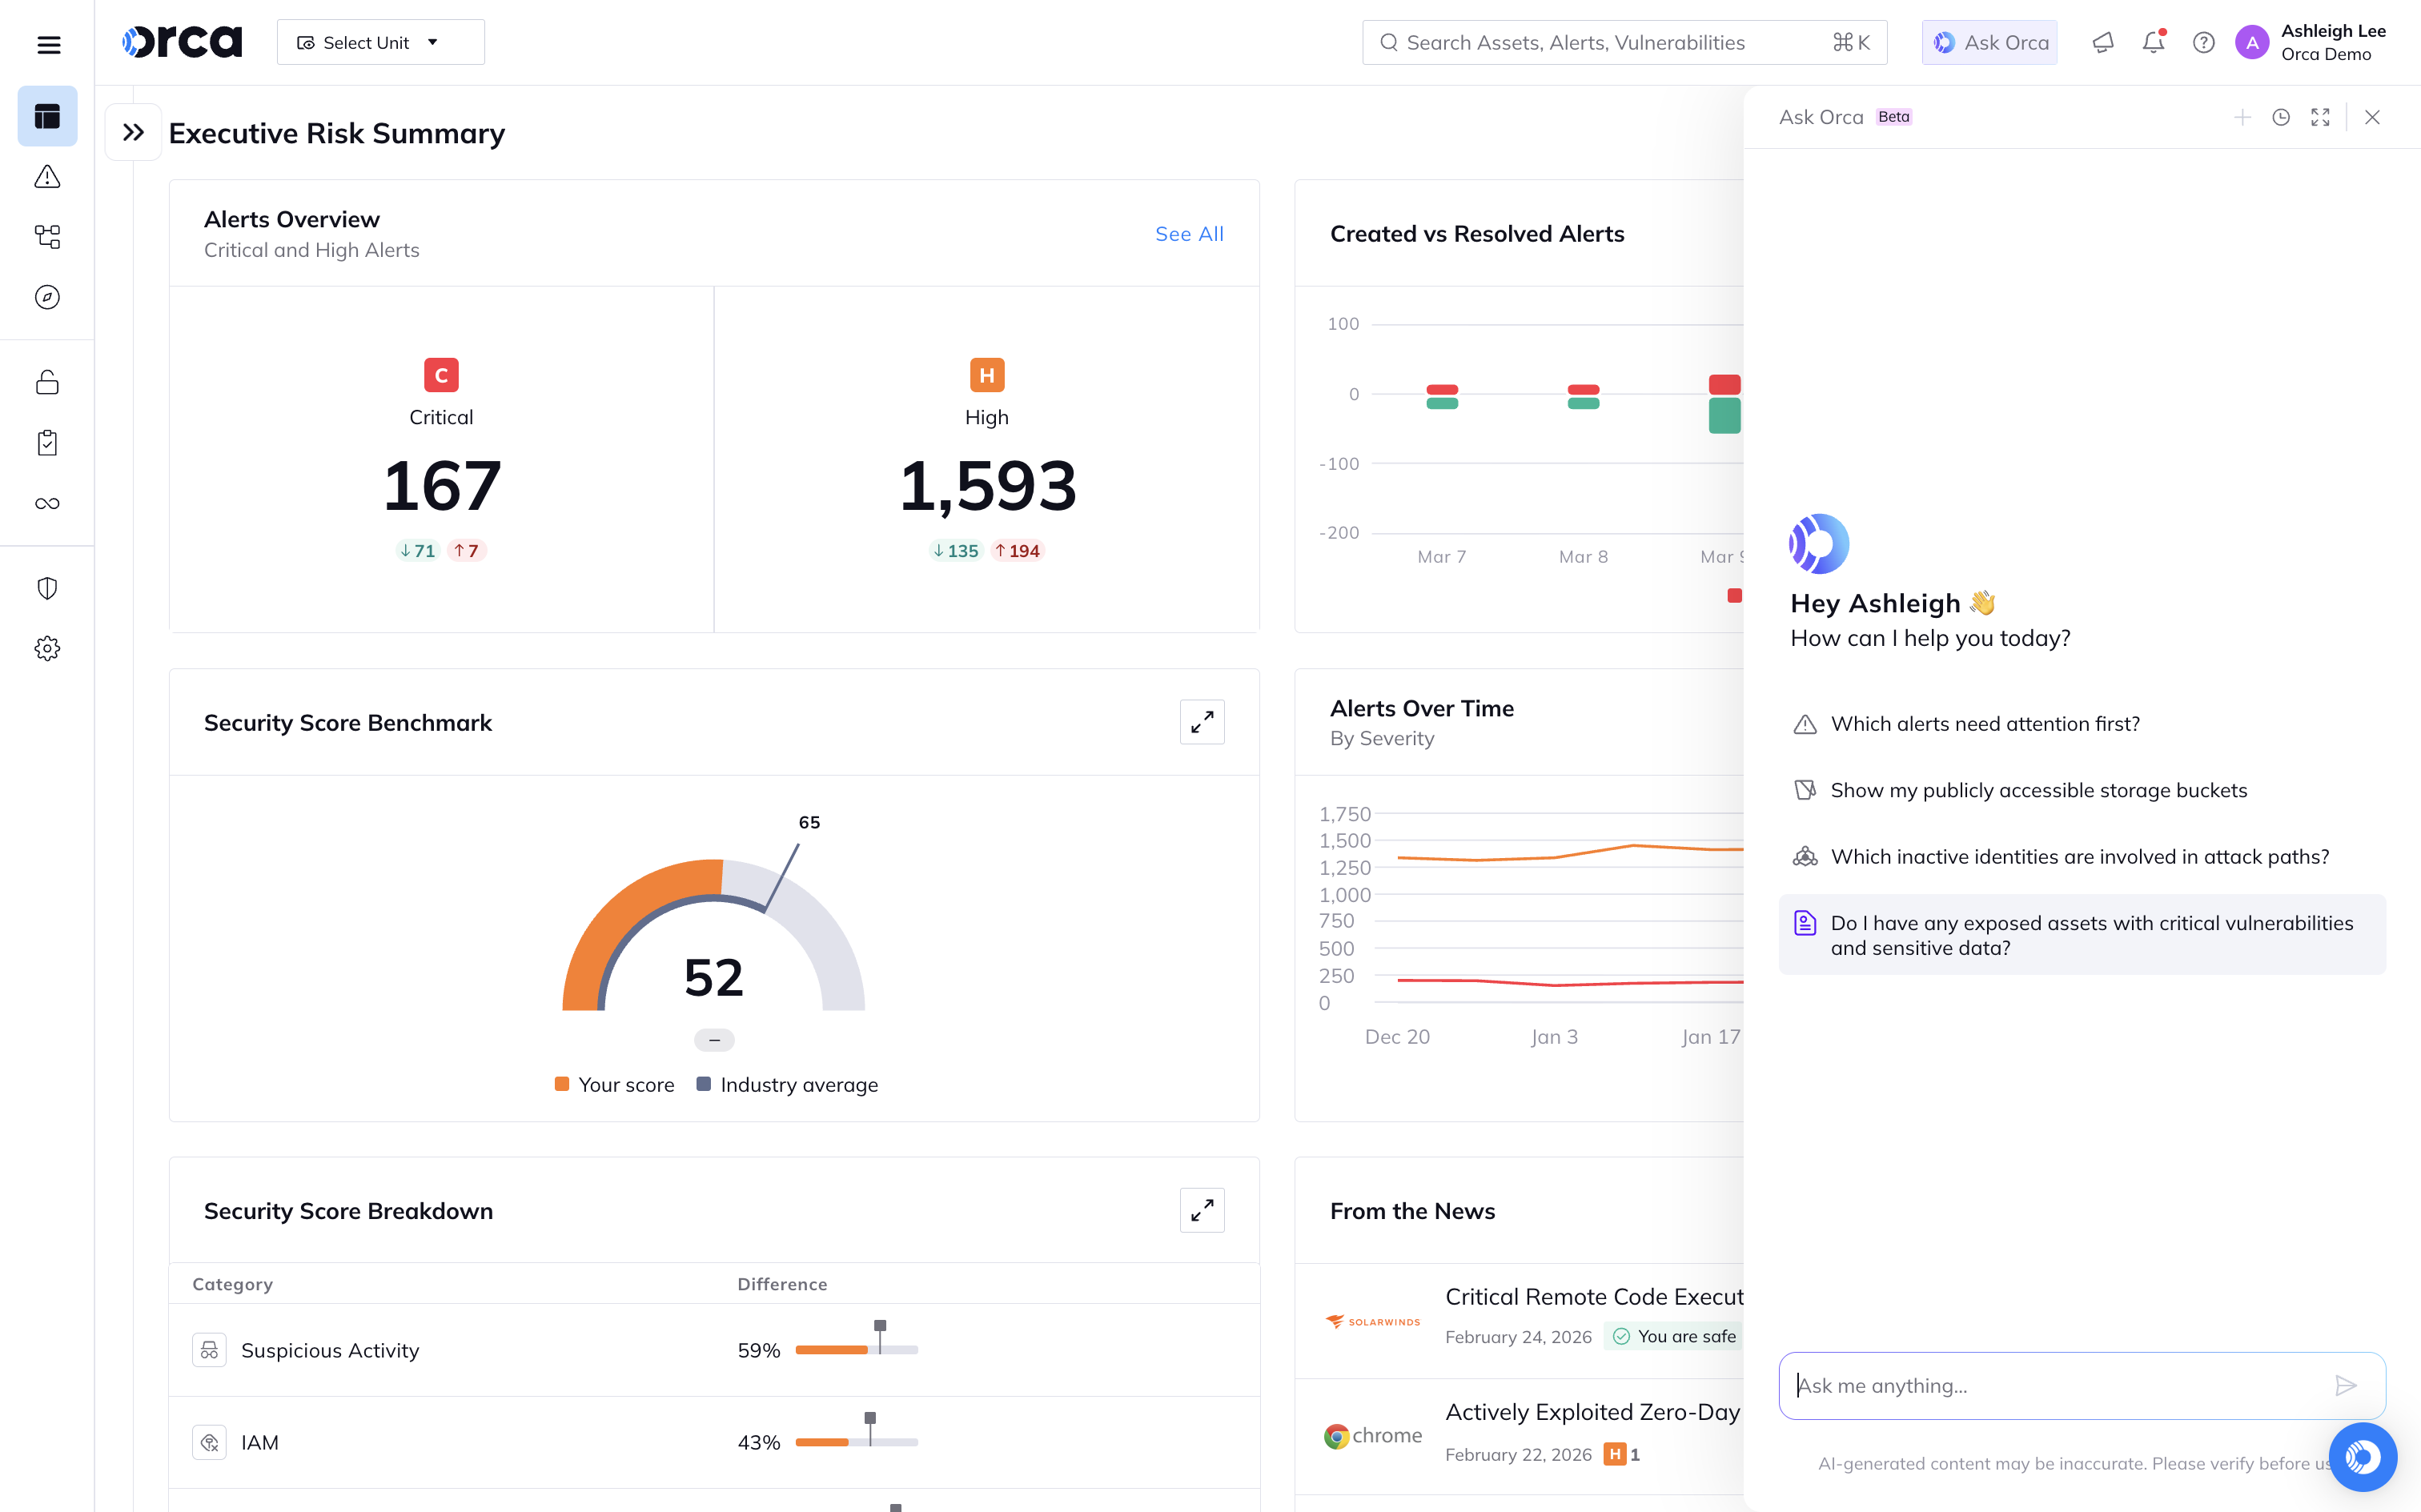
Orca AI vereinfacht den Zyklus von der Beobachtung bis zur Aktion. Cloud-Sicherheits-, DevOps- und Entwicklungsteams beschleunigen ihre Sicherheitsergebnisse mit 4 Schlüsselfunktionen, unterstützt durch Orca AI:
- KI-Code-Fixes: Beschleunigen Sie die Behebung von Cloud-Sicherheitsrisiken, indem Sie KI-generierten Code für IaC und CLI anwenden oder die Schritte in der Konsole befolgen.
- KI-Discovery: Verwandeln Sie Ihre Fragen in Abfragen mit einer intuitiven Suche nach Cloud-Assets und versetzen Sie Teams im gesamten Unternehmen in die Lage, datengestützte Entscheidungen zu treffen.
- KI-Assistent: Der gesamte Kontext von Orca steht Ihnen in einer einfachen, intuitiven Chat-Umgebung zur Verfügung.
- KI-Agenten: Diese KI-Teammitglieder übernehmen die Analyse, ziehen Schlussfolgerungen, teilen ihre Argumentation mit und initiieren Workflows. Sie erledigen die Schwerstarbeit, damit sich Ihr Team auf strategischere Probleme konzentrieren kann.
Fallstudien
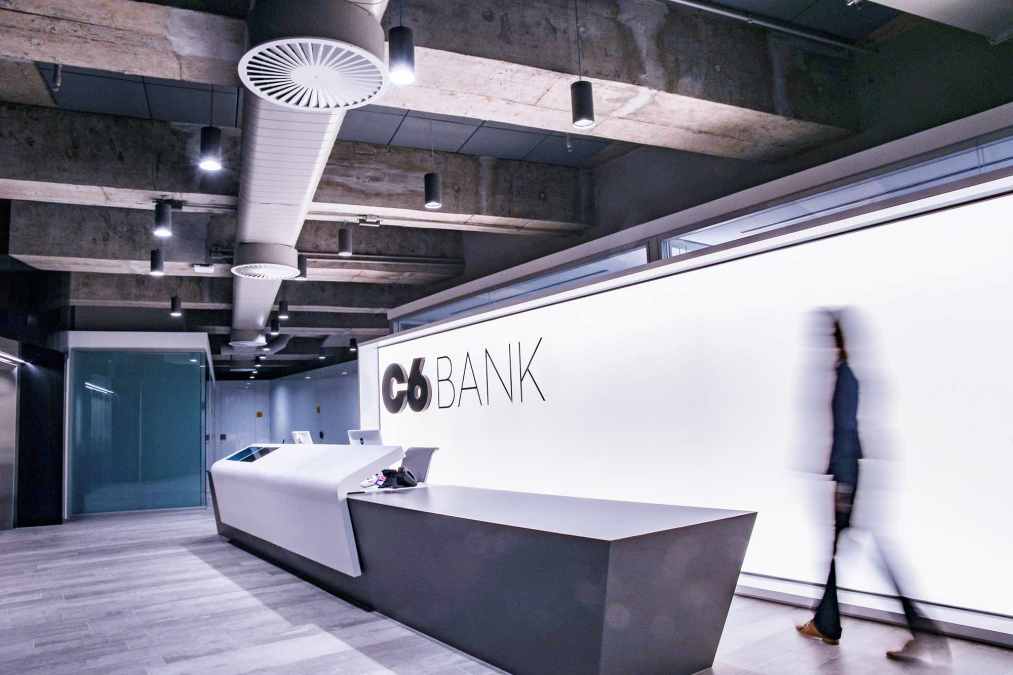

„Von Anfang an war Sicherheit eine der wichtigsten Säulen für die C6 Bank. Orca hilft uns dabei, diese Säule zu stärken.“

„Orca bietet praktisch ab dem ersten Tag einen Mehrwert. Bei anderen Tools warten wir Monate, bis wir einen Nutzen sehen.“
Zugehörige Ressourcen


2025 Gartner® Market Guide für CNAPP
2025 Gartner® Market Guide für Cloud-Native Application Protection Platforms (CNAPP). Lesen Sie den Bericht und erfahren Sie, warum Gartner empfiehlt, dass…
Was ist CNAPP (Cloud Native Application Protection Platform)?
InhaltsverzeichnisWichtige ErkenntnisseEinführungWas ist CNAPP? (CNAPP definiert)Cloud-native Anwendungen verstehenDie Entstehung von CNAPPKernkomponenten einer CNAPP1. Cloud Security Posture…
2025 GigaOm Radar Report für CNAPP: Orca Security als Leader ausgezeichnet
Bericht 2025 GigaOm Radar Report für CNAPP: Orca Security als Leader ausgezeichnet Das Analystenhaus GigaOm hat 18 Cloud-Native Application Protection Platforms bewertet…
Häufig gestellte Fragen
Eine Cloud-Native Application Protection Platform (CNAPP) ist eine Cloud-Sicherheitslösung, die eine umfassende Abdeckung und Transparenz in Multi-Cloud-Umgebungen bietet und gleichzeitig Risiken über den gesamten Technologie-Stack hinweg erkennt. Dazu gehören Cloud-Fehlkonfigurationen, falsch verwaltete Identitätszugriffe, Schwachstellen und unsichere Workloads.
CNAPPs wurden 2020 von Gartner erstmals als Cloud-Sicherheitskategorie benannt und haben sich als alternative Lösung zu vielen herkömmlichen Cloud-Sicherheitstools etabliert, indem sie deren unterschiedliche Funktionen in einer Plattform integrieren. Dazu gehören Cloud Workload Protection Platform (CWPP), Cloud Security Posture Management (CSPM), Cloud Infrastructure Entitlements Management (CIEM) sowie weitere Lösungen wie Compliance-Tools, API-Sicherheit und Data Security Posture Management (DSPM).
CNAPPs wurden entwickelt, um die Herausforderungen beim Einsatz isolierter, herkömmlicher Cloud-Sicherheitslösungen zu bewältigen. CNAPPs bieten eine Reihe von Vorteilen, darunter:
- Verbessertes Cloud-Risikomanagement: Fortgeschrittene CNAPP-Lösungen zentralisieren Erkenntnisse zur Cloud-Sicherheit, kontextualisieren und priorisieren Risiken vollständig, erkennen neue Probleme und Bedrohungen und bieten Berichte, Analysen sowie Anleitungen zur Behebung.
- Umfassende Cloud-Transparenz: Agentless-first CNAPPs bieten vollständige Transparenz über die gesamte Cloud-Infrastruktur und Workloads hinweg, einschließlich Containern und Serverless-Funktionen.
- Geringere TCO und Lizenzkosten: Durch die Konsolidierung isolierter Tools ermöglichen viele CNAPPs Unternehmen, ihre Ausgaben für Cloud-Sicherheit zu senken.
- Verbesserte Compliance: CNAPPs erleichtern Compliance-Bemühungen, senken die Kosten und verbessern die Einhaltung von Vorschriften.
- Unterstützung für DevSecOps: Einige CNAPPs bieten „Shift Left“-Sicherheitsfunktionen, die Schwachstellen, Fehlkonfigurationen, Secrets und Malware frühzeitig im Software Development Lifecycle (SDLC) erkennen. So können Probleme behoben werden, bevor sie in die Produktion gelangen. Dies senkt die Entwicklungskosten, beschleunigt die Produktion und verringert Reibungsverluste zwischen Sicherheits- und Entwicklungsteams.
CNAPPs verwalten Risiken und Compliance-Probleme in der gesamten Cloud-Umgebung eines Unternehmens, einschließlich Multi-Cloud-Umgebungen. CNAPPs führen die folgenden Aktivitäten durch, um vollständige Transparenz, Abdeckung und Schutz zu gewährleisten:
- Vollständiges Inventar der Cloud-Assets bereitstellen: Verfolgen und präsentieren Sie ein detailliertes Inventar der Cloud-Assets und -Anwendungen.
- Cloud-Risiken erkennen und Warnmeldungen generieren: Identifizieren Sie alle Risiken und Compliance-Probleme in der Cloud-Umgebung, erstellen Sie Warnmeldungen und priorisieren Sie Probleme für die Behebung.
- Kontinuierliche Überwachung: Überwachen Sie die Cloud-Umgebung kontinuierlich, um neue Assets, Probleme und Risiken zu entdecken.
- Integration in Produktivitäts- und Sicherheitstools: Kommunizieren Sie mit gängigen Sicherheits- und Produktivitätstools (z. B. SIEM, Ticketingsysteme, Entwicklertools usw.), um Workflows zu optimieren und zu verbessern.
- Reporting: Erstellen Sie Berichte zur Unterstützung von Compliance-Bemühungen, für die interne und externe Kommunikation sowie für andere Zwecke.
CNAPP kombiniert tatsächlich die Funktionen von CSPM (Erkennung von Fehlkonfigurationen und Compliance), CWPP (Erkennung von Schwachstellen, Malware und offengelegten Secrets in cloudbasierten Workloads über virtuelle Maschinen (VMs), Container und Serverless-Funktionen hinweg), CIEM (Verwaltung von Zugriffsrechten und Berechtigungen für Ihre Cloud-Ressourcen), Data Security Posture Management (DSPM), Kubernetes- und Container-Sicherheit, API-Sicherheit und mehr.
Die Orca Cloud Security Platform wurde von Grund auf als eine wirklich vereinheitlichte, cloud-native Plattform entwickelt: eine einzige Plattform, die eine 100-prozentige Abdeckung bietet, Risiken auf jeder Ebene Ihrer Cloud-Umgebung erkennt und das Gesamtbild im Blick hat, um effektiv die kritischsten Risiken zu identifizieren, auf die sich Sicherheitsteams konzentrieren sollten.
Da Orca agentless-first ist, ist die Plattform in wenigen Minuten einsatzbereit – ohne Ausfallzeiten und ohne Beeinträchtigung der Workload-Performance oder der DevOps-Workflows. Dabei behalten Sie die volle Transparenz, während sich Ihre Cloud-Umgebung weiterentwickelt. Zusätzlich zu Containern, Serverless und Cloud-Infrastruktur erkennt und überwacht Orca inaktive, pausierte und gestoppte Workloads, verwaiste Systeme sowie Geräte, die keine Agenten unterstützen.
Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.