

Data Security Posture Management (DSPM)
Entdecken Sie alle sensiblen Daten, beheben Sie Datenrisiken und halten Sie Datenschutzvorschriften ein.
Über 280 Bewertungen von


Die Herausforderung
Cloud-Datensicherheitstools greifen zu kurz
Da Daten über mehrere Clouds und Datenspeicher verteilt sind, benötigen Sicherheitsteams kontinuierliche Transparenz darüber, wo sich ihre sensiblen Daten befinden, wer Zugriff hat und welche Daten gefährdet sind. Bestehende Datensicherheitstools weisen jedoch in wesentlichen Bereichen Mängel auf, wie z. B. bei der automatisierten Datenerkennung, der Integration von Datenintelligenz mit anderen Cloud-Risiken oder der Bereitstellung von DSPM-Telemetrie ohne zusätzliche Tools und Integrationen.
Legacy-DLP-Tools verlassen sich bei der manuellen Datenklassifizierung auf überlastete IT-Teams und haben Mühe, in der Cloud Schritt zu halten.
Reinen DSPM-Tools fehlt der umfassendere Kontext von Cloud-Fehlkonfigurationen, Schwachstellen, exponierten APIs, Lateral Movement Risiken und anderen Bedrohungen.
Plattformen, die eine Integration mit Datensicherheitstools von Drittanbietern erfordern, führen zu höheren Kosten, widersprüchlichen Warnungen und Ineffizienz.
Unser Ansatz
Cloud-Datensicherheitsrisiken mit Kontext erkennen und priorisieren
Die Orca Cloud Security Platform führt eine kontinuierliche Erkennung sowohl von Datenspeichern als auch von sicheren Datenspeichern in Ihrer gesamten Cloud-Umgebung durch und warnt vor Sicherheits- und Compliance-Risiken, ohne dass zusätzliche Tools erforderlich sind. Anstatt sich ausschließlich auf die Datensicherheit zu konzentrieren, liefert Orca ein umfassendes, kontextgesteuertes Bild der Exposition sensibler Daten. Dies ermöglicht es Unternehmen, Risiken effektiv zu priorisieren, die Alarmmüdigkeit zu reduzieren und sich auf das Wesentliche zu konzentrieren – von einer einzigen Plattform aus.

Erhalten Sie volle Transparenz über Datenspeicher-Assets, sensible Daten und Angriffspfade in Ihrer Multi-Cloud-Umgebung, einschließlich Shadow Data.
Schnelle und reibungslose Bereitstellung – erhalten Sie in wenigen Minuten ein genaues Dateninventar, ohne dass Agenten, zusätzliche Tools oder Integrationen erforderlich sind.
Lassen Sie sich über kritische datenbezogene Risiken alarmieren, einschließlich fehlender Verschlüsselung, zu weit gefasster Identitätsrechte und der Anfälligkeit für Lateral Movement, zusammen mit Empfehlungen zur Behebung.
Daten in Ihrer Cloud entdecken und klassifizieren
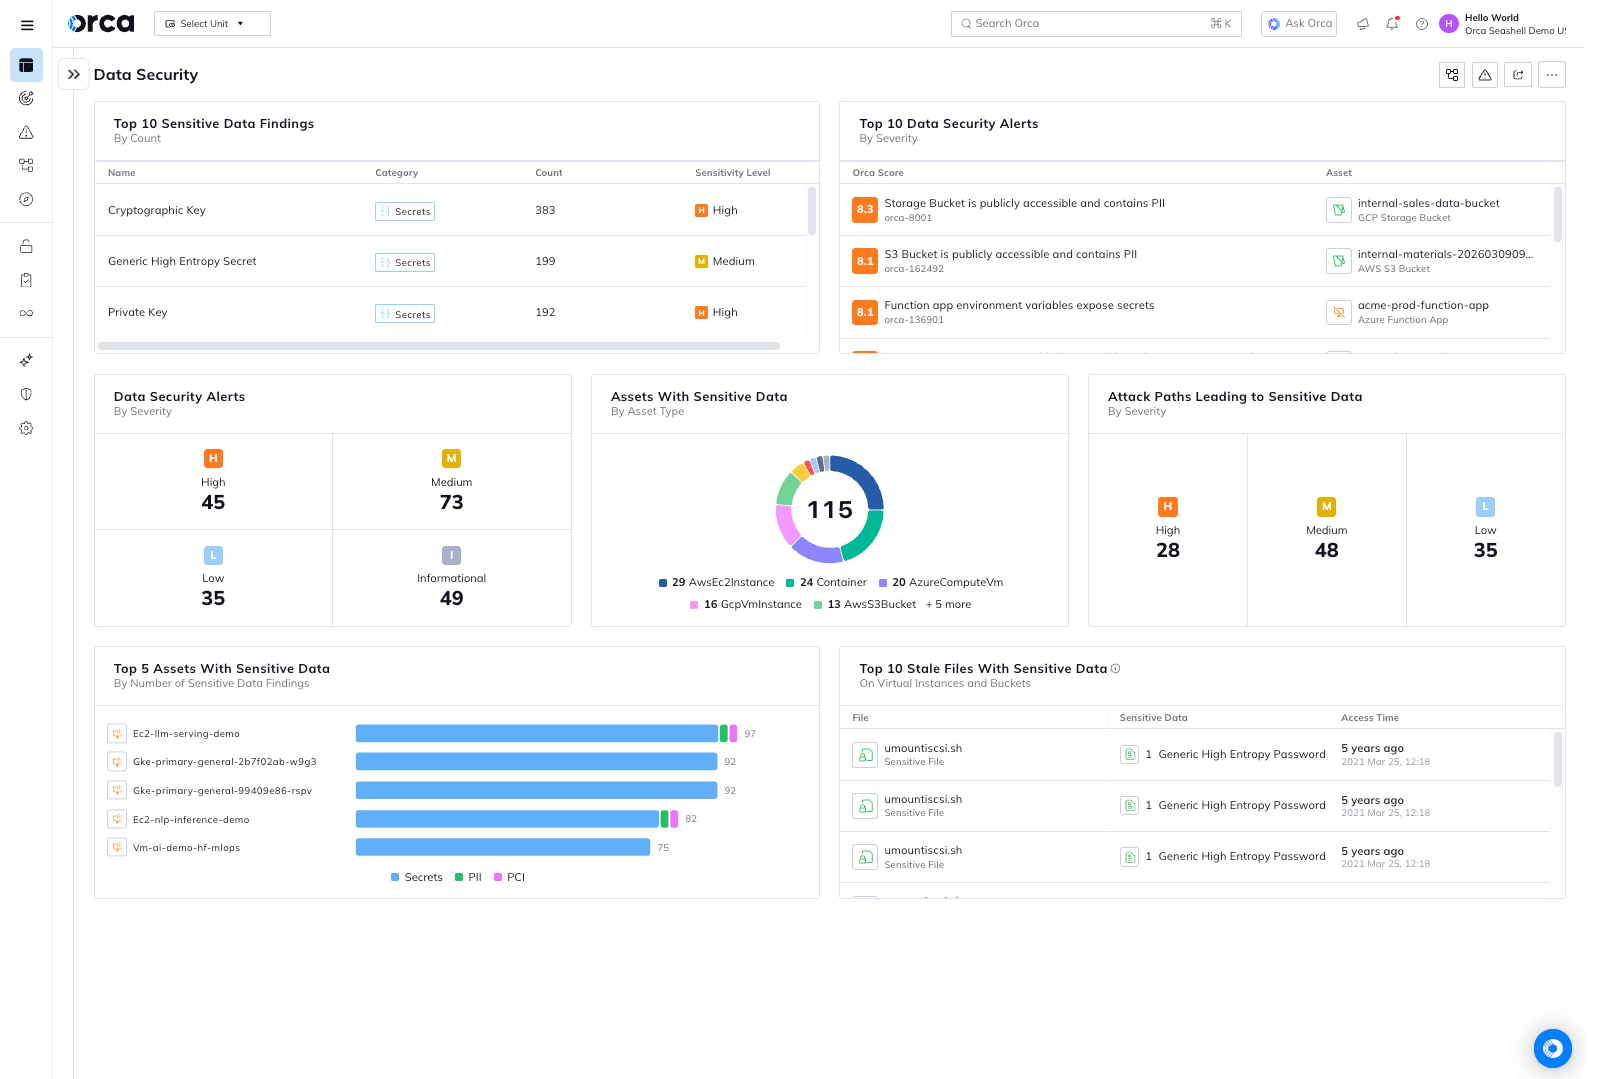
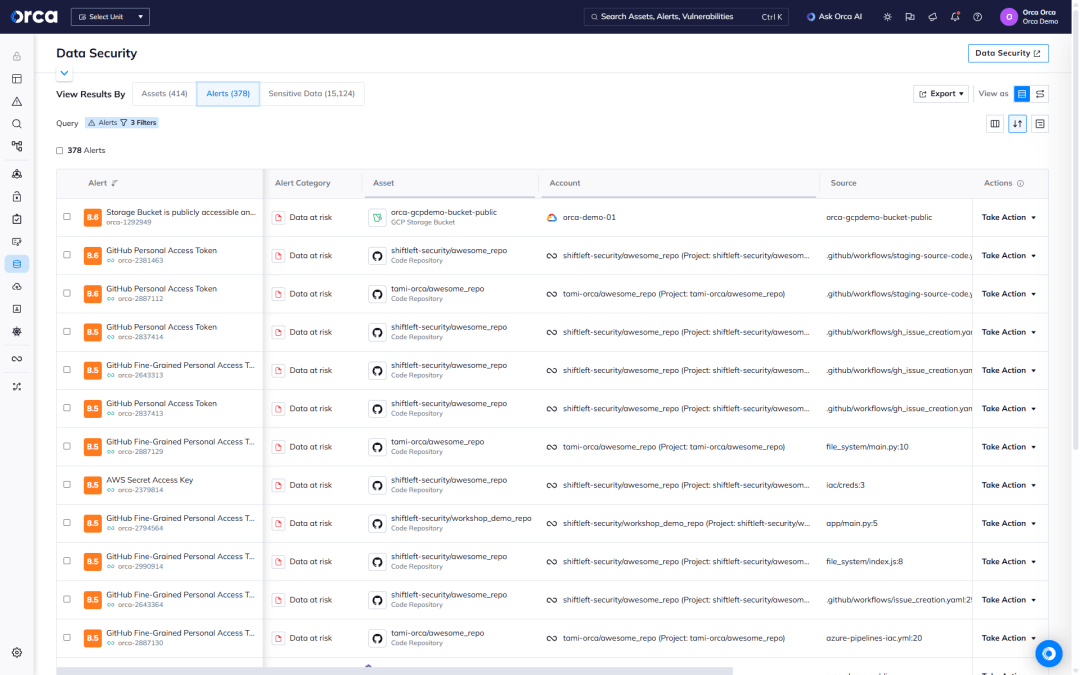
Das DSPM-Dashboard von Orca bietet Datensicherheitsteams einen Überblick über ihre Cloud-Datenspeicher, sensible Daten sowie Sicherheits- und Compliance-Warnungen. Orca scannt verwaltete, nicht verwaltete und Shadow Data und bietet Sicherheitsteams umfassende und tiefe Transparenz darüber, wo sich ihre Daten befinden.
- Erhalten Sie ein Multi-Cloud-Inventar von Datenspeicher-Assets – einschließlich Datenbanken und Dateien in virtuellen Maschinen, Storage Buckets und Containern.
- Wissen Sie, welche Datenspeicher sensible Daten enthalten und von welchem Typ diese sind – einschließlich PII, PCI, PHI oder Finanzinformationen – sowohl für Sicherheits- als auch für regulatorische Zwecke.
- Nutzen Sie interaktive Grafiken, die den Standort und die Beziehung zwischen Datenspeichern und anderen Cloud-Entitäten zeigen.
Sensible Daten in Bilddateien mit OCR erkennen
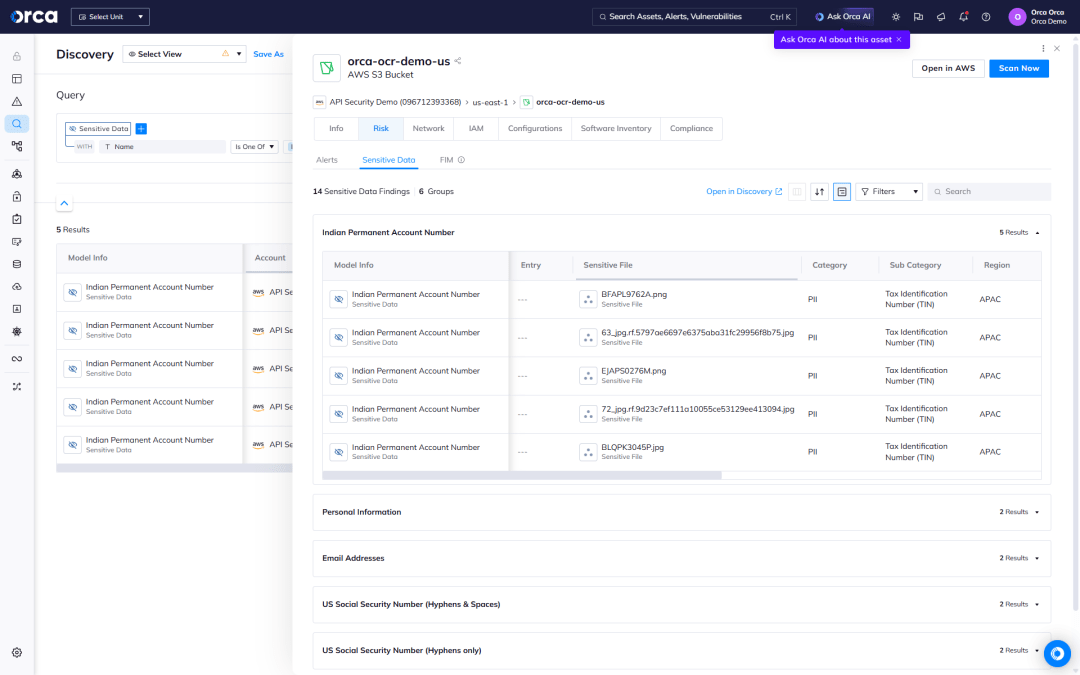
Die fortschrittliche OCR-Technologie (Optical Character Recognition) von Orca erweitert die Erkennung sensibler Daten über herkömmliche Textdateien und Datenbanken hinaus auf Bilddateien, die in Ihrer gesamten Cloud-Infrastruktur gespeichert sind. Diese Funktion ist unerlässlich für Unternehmen, die digitale Identitätsprüfungen, Dokumenten-Uploads und andere bildbasierte Daten mit PII verarbeiten.
- Umfassendes Scannen von Bildern — Erkennen und klassifizieren Sie automatisch sensible Informationen in Fotos von Personalausweisen, Reisepässen, Führerscheinen, Wählerausweisen und anderen Dokumenten, die in Cloud-Storage-Buckets gespeichert sind.
- Multi-Format-Unterstützung — Scannen Sie Bilddateien in verschiedenen Formaten, einschließlich JPG, PNG, PDF und anderen gängigen Bildtypen in Ihren S3-Buckets, Azure Blob Storage und Google Cloud Storage.
- Intelligente PII-Extraktion — Nutzen Sie OCR, um Passnummern, Sozialversicherungsnummern, Kontonummern und andere in Bildern eingebettete personenbezogene Daten zu identifizieren, wobei geschwärzte Proben zur Überprüfung bereitgestellt werden.
- Erkennung benutzerdefinierter Identifikatoren — Konfigurieren Sie Orca so, dass unternehmensspezifische sensible Datenmuster in Bilddateien erkannt werden, die über standardmäßige PII-Klassifizierungen hinausgehen, um Ihre individuellen Compliance-Anforderungen zu erfüllen.
Die Datenangriffsfläche verkleinern
Orca scannt Ihre gesamte Cloud-Umgebung und deckt direkte und indirekte Datenrisiken auf, sodass Sicherheitsteams präventive Schritte unternehmen können, um ihre Datenangriffsfläche zu reduzieren.
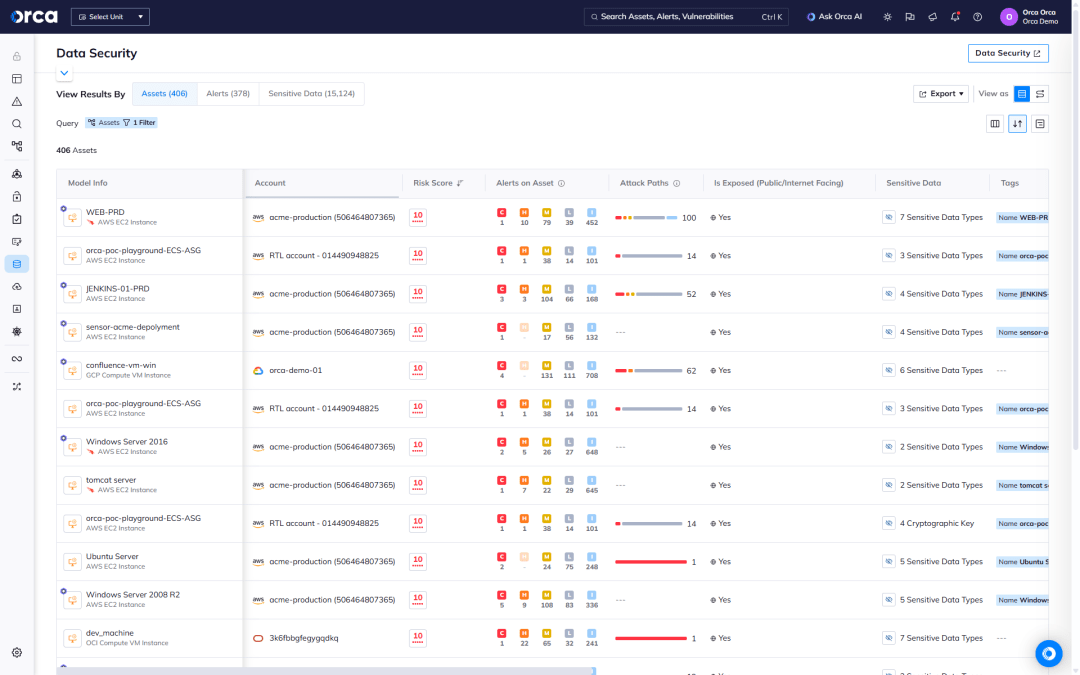
- Erkennen und priorisieren Sie Risiken, die sensible Daten in verwalteten und selbst gehosteten Datenbanken sowie in jedem Workload in Ihrer gesamten Cloud-Umgebung gefährden.
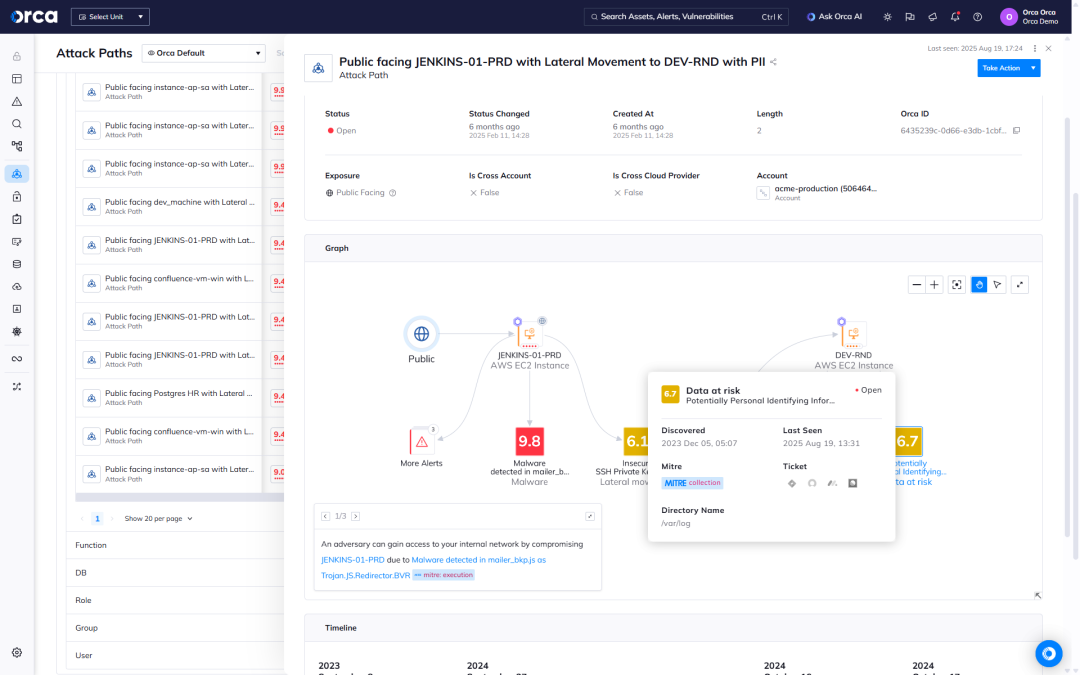
- Verstehen Sie, wie gefährliche Angriffspfade durch die Kombination von Datenfehlkonfigurationen mit anderen Cloud-Risiken entstehen können, einschließlich Schwachstellen, Malware, Lateral Movement Risiken und API-Risiken.
- Nutzen Sie umsetzbare Risikotelemetrie, die den Standort sensibler Daten und maskierte Datenproben für eine effiziente Triage und Behebung anzeigt.
Kontinuierliche Daten-Compliance sicherstellen
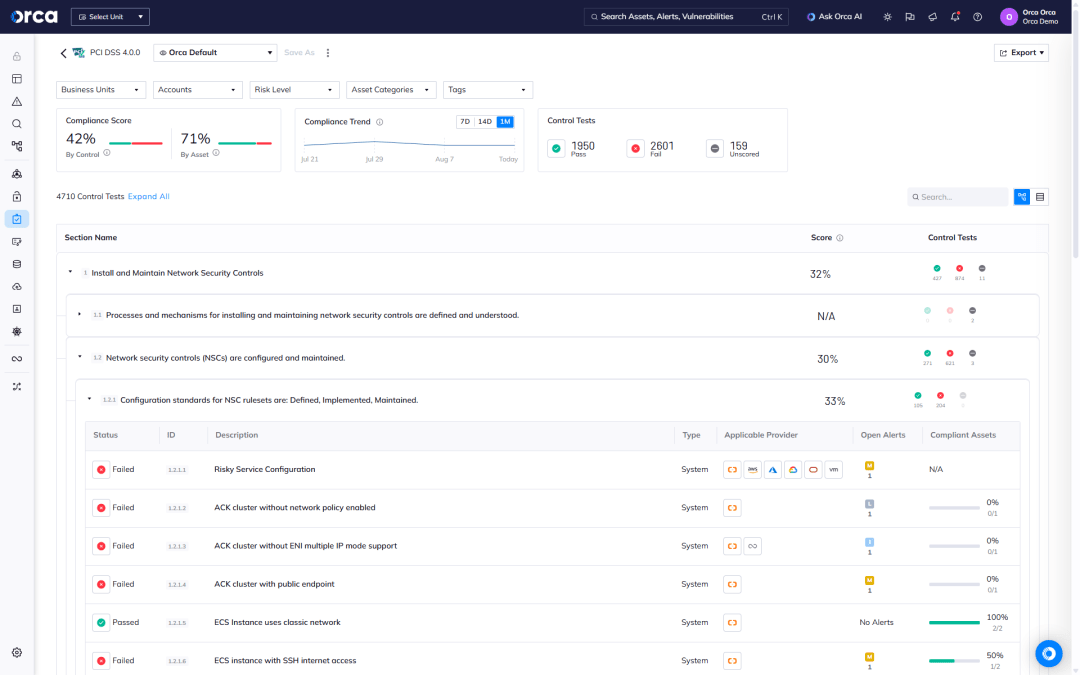
Orca bietet eine einzige, einheitliche Cloud-Sicherheitsplattform zur Überprüfung, ob sensible Datenspeicher regulatorische Frameworks und Branchen-Benchmarks einhalten, einschließlich Datenschutzanforderungen.
- Lassen Sie sich alarmieren, wenn die Speicherung sensibler Daten gegen Compliance-Vorschriften verstößt.
- Nutzen Sie über 150 vorkonfigurierte Vorlagen – oder erstellen Sie eigene Frameworks –, um die Compliance in verschiedenen Clouds schnell zu verstehen und zu messen.
- Bleiben Sie Audits einen Schritt voraus und halten Sie gängige Compliance-Frameworks wie PCI-DSS, DSGVO, HIPAA und CCPA ein.
Datenaktivität überwachen
Orca überwacht kontinuierlich auf verdächtige Aktivitäten, die die sensiblen Daten Ihres Unternehmens gefährden könnten, sodass Sie potenzielle Sicherheitsverletzungen schnell untersuchen und einstufen können.
- Lassen Sie sich über aktive anomale Zugriffsmuster und andere verdächtige Ereignisse und Verhaltensweisen alarmieren, die auf potenzielle Datenexfiltrationsversuche hindeuten könnten.
- Für jede Warnung wird eine detaillierte Zeitachse der Ereignisse sowie empfohlene Schritte zur Behebung bereitgestellt, sodass Sie Sicherheitsrisiken schnell senken können.
- Führen Sie ein Echtzeit-Inventar aller Cloud-Daten, einschließlich ihres Standorts und ihrer Sicherheitslage. Über den gesamten Software Development Lifecycle hinweg.
Fallstudien

Nordamerika, EMEA und Asien-Pazifik
Business Services
AWS
„Wir können Entwickler nicht Dinge fragen wie: ‚Hast du an die Sicherheit gedacht? Wenn du eine neue VM auf AWS startest, kannst du mir bitte Bescheid geben, damit ich sie scannen kann? Kannst du bitte einen Agenten auf dieser Maschine für mich installieren?‘ Wir brauchen eine bessere Arbeitsweise. Orca bietet diesen besseren Weg, indem es organisatorische Reibungsverluste beseitigt.“

„Wir haben 12 AWS-Accounts. Wir wussten nicht, was sich in allen davon befand, also haben wir sie mit Orca verbunden. Innerhalb von 30 Minuten hatten wir eine gute Vorstellung davon, was in allen Accounts lief. Das hätten wir auf keinem anderen Weg so schnell geschafft.“
Häufig gestellte Fragen
Data Security Posture Management (DSPM) ist eine Cloud-Security-Lösung, die sensible Daten wie PII (personenbezogene Daten), PHI (geschützte Gesundheitsinformationen), Finanzdaten, geistiges Eigentum und mehr erkennt sowie damit verbundene Sicherheitsrisiken oder Compliance-Probleme analysiert und behebt.
Im Jahr 2022 führte Gartner erstmals die Kategoriebezeichnung „Data Security Posture Management (DSPM)“ ein, um eine neue Art von Datensicherheitslösungen zu klassifizieren. Im Gegensatz zu herkömmlichen Datensicherheitstechnologien verfolgt DSPM einen Cloud-nativen Ansatz zur Sicherung von Daten in der Cloud.
Die Sicherung sensibler Daten ist einer der Schwerpunkte der Cloud-Security. Während Unternehmen ihre Daten zunehmend in die Cloud verlagern, stehen Security-Teams vor der undankbaren Aufgabe, diese Daten abzusichern.
Ein Forrester-Bericht aus dem Jahr 2022 zum Thema The State Of Data Security ergab, dass 46 % der Security-Entscheider, deren Unternehmen im Vorjahr eine Sicherheitsverletzung erlitten hatten, angaben, dass PII das Ziel war. Zudem gaben während der weltweiten Pandemie 36 % an, dass geschützte Gesundheitsinformationen (PHI) ein häufiger Typ kompromittierter Daten waren.
DSPM-Lösungen erfüllen mehrere wichtige Funktionen, um die Datensicherheit und -integrität zu gewährleisten, darunter:
- Scannen und Inventarisieren von Daten in der gesamten Cloud-Umgebung.
- Identifizierung des Speicherorts sensibler Daten und der Zugriffsberechtigten.
- Erkennung und Eliminierung von Schatten-Daten zur Minimierung der Datenangriffsfläche.
- Verhinderung der Offenlegung sensibler Daten durch Behebung von überprivilegierten Zugriffen, Fehlkonfigurationen von Datenspeichern und anderen Risiken in der Umgebung.
- Aufrechterhaltung der kontinuierlichen Multi-Cloud-Compliance mit Anforderungen an die Speicherung sensibler Daten.
Trotz seiner Vorteile bringt DSPM auch wichtige technologische Herausforderungen mit sich, darunter:
- Mangel an einheitlichem Kontext: Wenn DSPM als Standalone-Lösung angeboten wird, fehlt die umfassende Risikosichtbarkeit in der Cloud-Umgebung. Dies führt zu einem unvollständigen Bewusstsein für Faktoren, die sensible Daten gefährden können, wie API-Fehlkonfigurationen, Workload-Schwachstellen oder andere Cloud-Fehlkonfigurationen.
- Tool-Wildwuchs: Standalone-DSPM-Lösungen erfordern den Kauf zusätzlicher Cloud-Security-Lösungen für eine vollständige Abdeckung. Dies zwingt Security-Teams zur Nutzung isolierter Silo-Lösungen, was die Produktivität durch Ineffizienz und Doppelarbeit senkt und gleichzeitig die Lizenzkosten erhöht.
- Legacy-Lösungen: Unternehmen verlassen sich für ihre DSPM-Anforderungen oft auf Data-Loss-Prevention-Tools (DLP). Als Legacy-Lösung, die ursprünglich für On-Prem-Umgebungen entwickelt wurde, bietet DLP nur ein begrenztes Inventar sensibler Daten und deren Speicherorte in der Cloud. Dies zwingt Security-Teams zur manuellen Datenklassifizierung, um Datenabfluss zu verhindern.
Im Gegensatz dazu kombiniert Orca als CNAPP DSPM, CSPM, CWPP, CIEM und mehr in einer einzigen Plattform und bietet Full-Stack-Sichtbarkeit Ihrer Cloud-Umgebung – also Sichtbarkeit über Cloud-Infrastruktur, OS, Anwendung und Datenschichten hinweg. So wird eine vollständige Security- und Compliance-Abdeckung gewährleistet.
Die Orca Cloud Security Platform bietet die wichtigsten Funktionen einer DSPM-Lösung. Unser umfassender Cloud-Sicherheitsansatz sorgt dafür, dass Datensicherheit nativ in einer einzigen Cloud-Sicherheitsplattform enthalten ist, ohne dass weitere Integrationen erforderlich sind.
Im Gegensatz zu DSPM-Tools, die sich ausschließlich auf Datensicherheit konzentrieren, verfolgt Orca einen ganzheitlichen Ansatz, der Data Intelligence mit anderen Cloud-Risiken kombiniert. Dazu gehören Schwachstellen, Malware, Fehlkonfigurationen, Risiken durch Lateral Movement, Identitäts- und Zugriffsrisiken, API-Risiken und mehr. Dieser umfassende Einblick ermöglicht es Orca, aufzuzeigen, wie sowohl indirekte als auch direkte Risiken zu exponierten sensiblen Daten führen können.
Die SideScanning™-Technologie von Orca erfasst Daten aus dem Block-Storage der Workload-runtime ohne Agents und führt eine vollständige Datenrisikoanalyse ohne Performance-Einbußen durch. Dies bietet Sicherheitsteams umfassende Transparenz über ihre Datenspeicher in der gesamten Cloud-Umgebung, einschließlich falsch platzierter sensibler Datenspeicher und Shadow Data.

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.