

Erkennung sensibler Daten
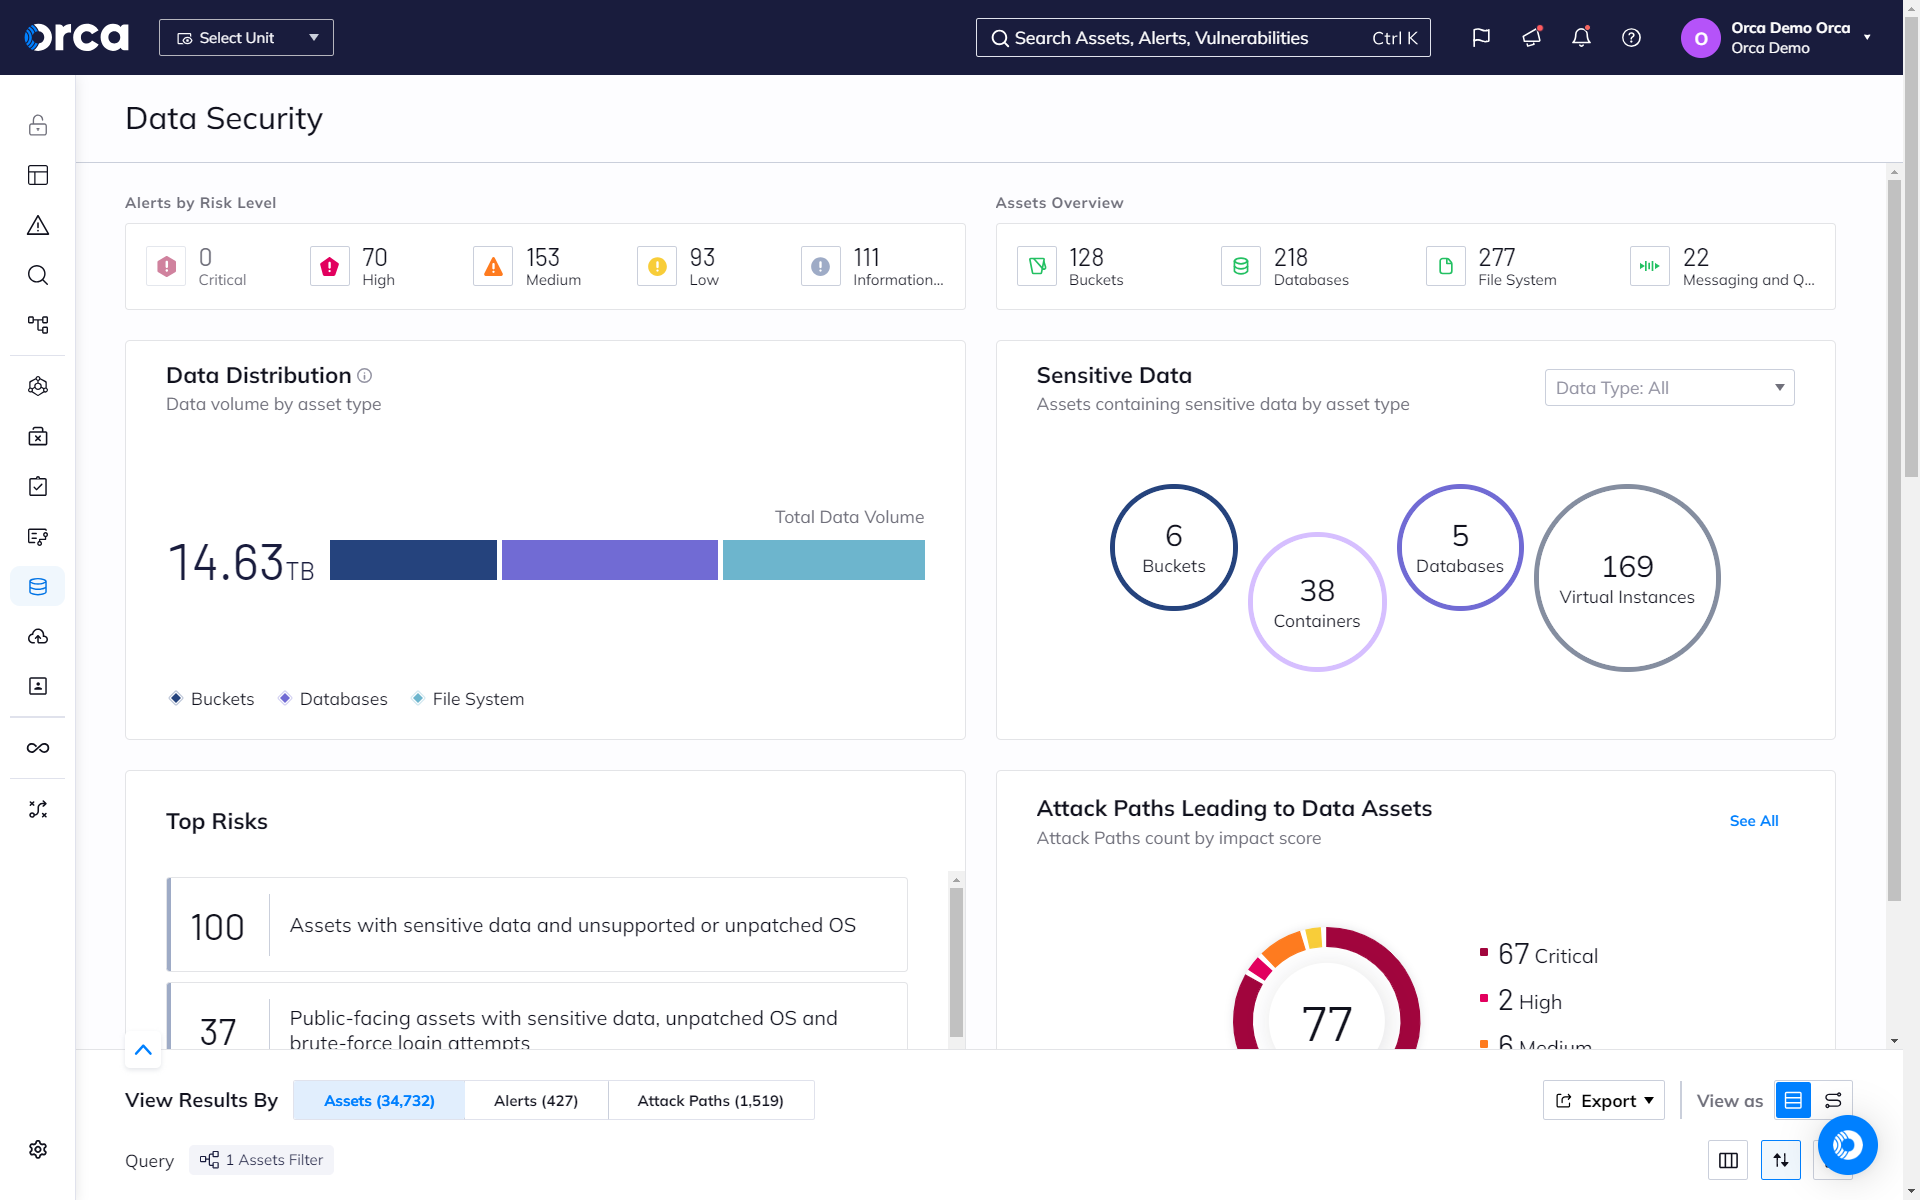
Sichern Sie Ihre wichtigsten Daten in der Cloud mit der Orca Cloud Security Platform. Orca scannt Ihre gesamte Cloud-Umgebung, um gefährdete sensible Daten zu finden, und priorisiert Warnungen basierend auf dem Umgebungskontext.
Die Herausforderung
Legacy-Lösungen verursachen Blind Spots.
Angreifer haben es auf Ihre sensiblen Daten abgesehen. Deren Schutz hat daher oberste Priorität. Aber man kann nicht schützen, was man nicht sieht. Agent-basierte Lösungen, Legacy-Tools oder Einzellösungen hinterlassen Blind Spots, in denen sich sensible Daten verbergen können, die von Angreifern ausgenutzt werden.
- Im Durchschnitt werden weniger als 50 % der Assets durch agent-basierte Lösungen abgedeckt.
- Legacy-Tools, Einzellösungen und schlecht integrierte Plattformen kontextualisieren Risiken nicht vollständig, etwa ob ein Datenspeicher öffentlich exponiert oder mit einem zum Internet gerichteten Asset verbunden ist.
Unser Ansatz
Schützen Sie Ihre Crown Jewels mit den agentless Datensicherheits-Tools von Orca.
Orca erkennt gefährdete sensible Daten sowohl im Workload als auch in der Control Plane, bestimmt den genauen Standort und liefert maskierte Proben der Daten für eine schnelle Behebung. Zudem nutzt Orca Kontextinformationen wie Standort und Zugänglichkeit der Assets. Dieser Ansatz trennt das Rauschen von den wirklich kritischen Risiken für Ihr Unternehmen.
Schützen Sie Ihre sensiblen Daten mit lückenloser Abdeckung und Risikoerkennung.
Orca scannt die verborgenen Winkel Ihrer Cloud-Umgebung nach gefährdeten sensiblen Daten – von personenbezogenen Daten (PII) bis hin zu geschützten Gesundheitsinformationen (PHI) und mehr.
- Erkennen Sie gefährdete sensible Daten in jedem Workload Ihrer gesamten Cloud-Umgebung, unabhängig vom Status – ob laufend, inaktiv, pausiert oder gestoppt.
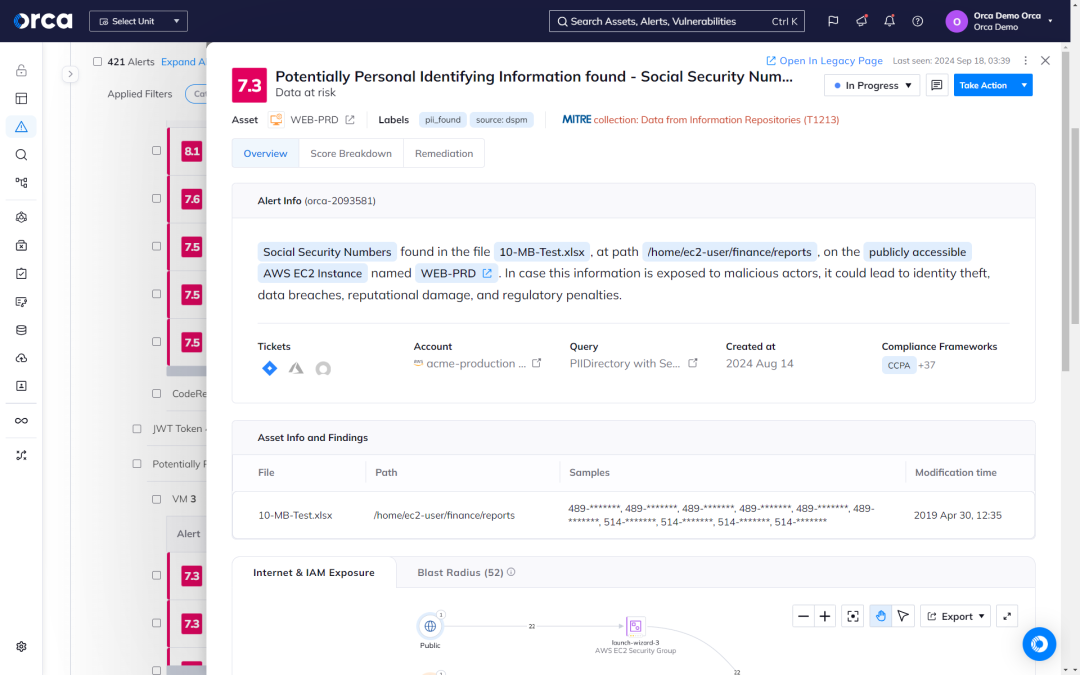
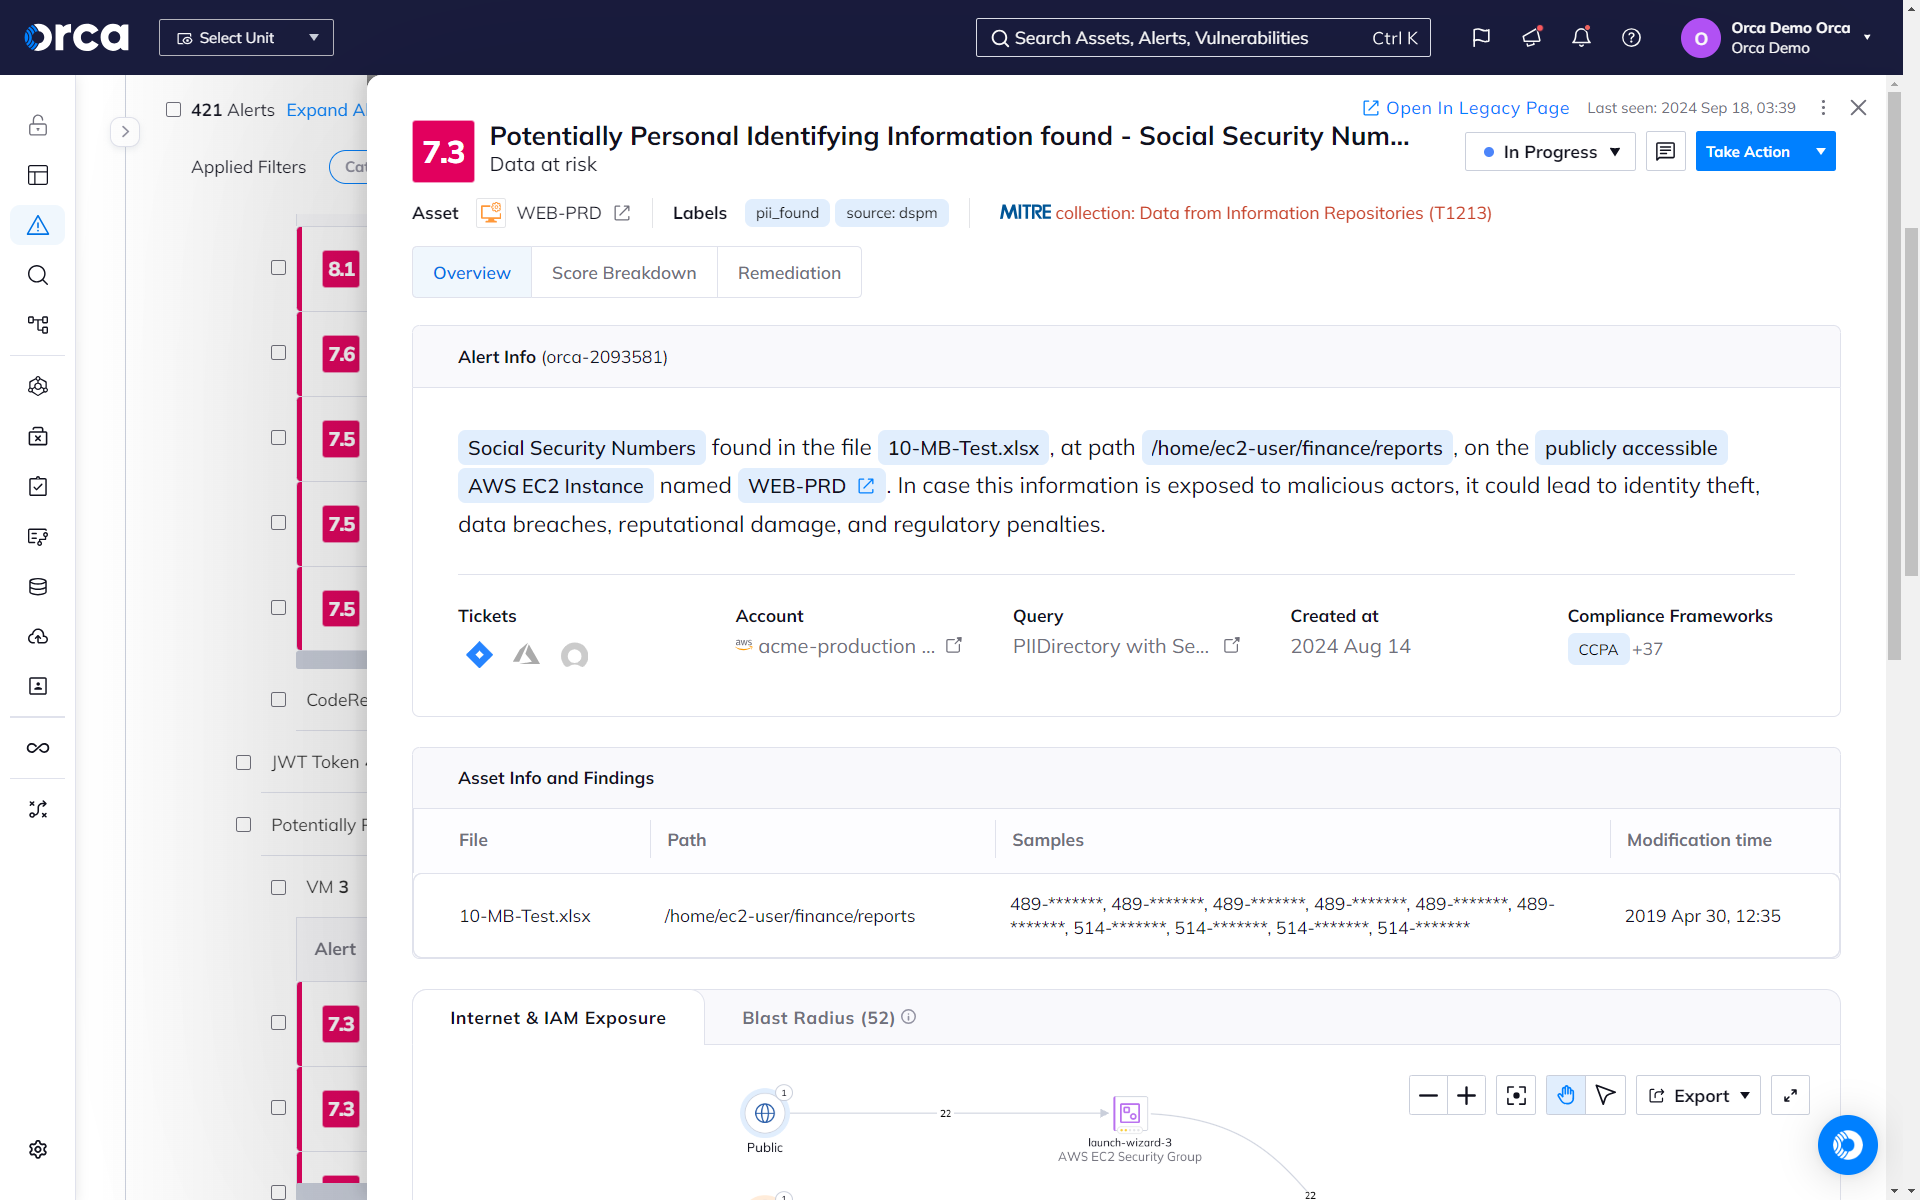
- Alerts geben den genauen Standort sensibler Daten an und liefern maskierte Proben für ein effizientes Triage-Verfahren und die Behebung.
- Die Erkennung sensibler Daten umfasst PII, einschließlich Postanschriften, E-Mail-Adressen, Kreditkartennummern und Sozialversicherungsnummern.
Wie Orca Ihre Crown Jewels klassifiziert
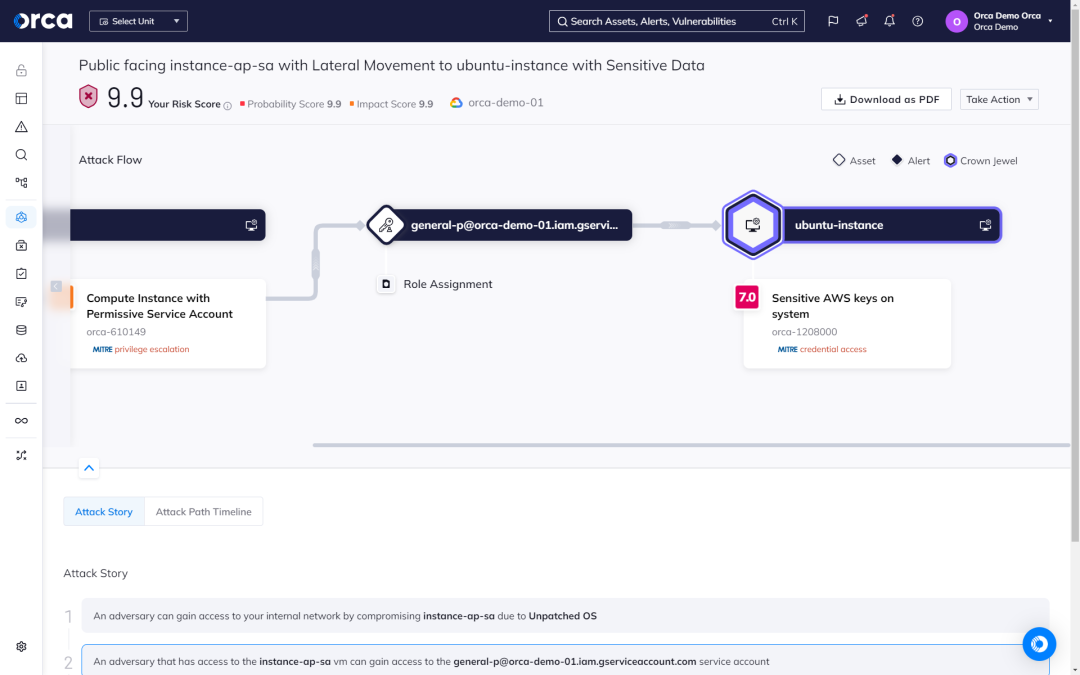
Orca priorisiert Bedrohungen und Angriffspfade, die Ihre kritischsten Assets gefährden. Der Fokus liegt auf der Vermeidung folgenschwerer Datenschutzverletzungen und Angriffe, statt allen Bedrohungen die gleiche Priorität einzuräumen.
- Um festzustellen, welche Assets geschäftskritisch sind, erkennt Orca automatisch sensible Daten und kritische Assets, einschließlich Assets mit weitreichenden Berechtigungen und exponierten Secrets.
- Kunden können kritische Assets auch selbst taggen und klassifizieren. Die „Crown Jewel“-Kategorien von Orca umfassen personenbezogene Daten (PII), geistiges Eigentum, Finanzinformationen und mehr.
- Alle Bedrohungen oder Angriffspfade, die die Crown Jewels des Unternehmens gefährden, erhalten automatisch die höchste Priorität und den höchsten Business Impact Score.
Orca reduziert das Rauschen
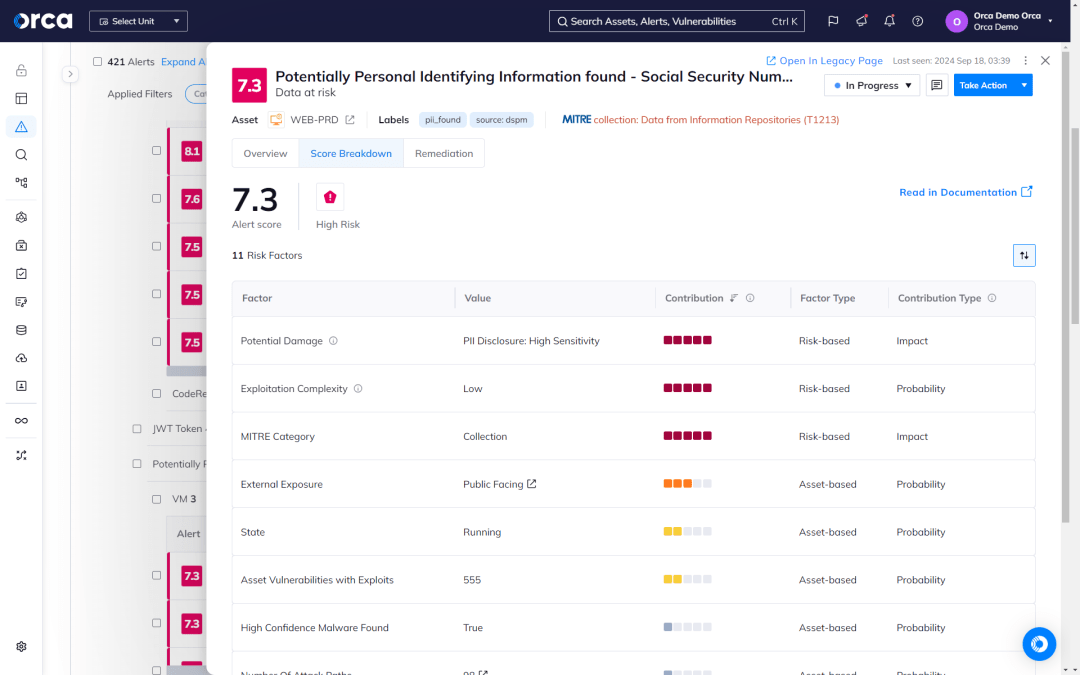
Orca macht die Behebung gefährdeter sensibler Daten in der Cloud einfach. Statistische Scans und Heuristiken reduzieren das Rauschen, während die Kontextanalyse bei der Risikopriorisierung hilft, damit sich Sicherheitsteams auf das Wesentliche konzentrieren können.
- Orca nutzt statistische Scans und schwellenwertbasierte Heuristiken, um False Positives zu reduzieren. Ein statistischer Scan kann beispielsweise feststellen, dass eine einzelne, zufällige neunstellige Zahl in einer Datei wahrscheinlich keine echte Sozialversicherungsnummer ist, im Gegensatz zu einer Datei mit vielen neustelligen Zahlen.
- Selbst bei heuristischer Analyse sind False Positives möglich. Orca liefert den Dateipfad und mehrere maskierte Proben potenziell gefährdeter sensibler Daten, damit Sie False Positives schnell identifizieren können.
- Bei der Priorisierung von Alerts berücksichtigt Orca die Zugänglichkeit der gefundenen sensiblen Daten. Ist die Ressource beispielsweise öffentlich zugänglich? Ist der Workload gestoppt oder pausiert? Weist das Asset, das die sensiblen Daten enthält, kritische Schwachstellen auf?
Vollständige Transparenz, minimaler Aufwand

Chatten Sie mit uns
Orca Security in Aktion erleben
Erhalten Sie Sichtbarkeit, erzielen Sie Compliance und priorisieren Sie Risiken mit der Orca Cloud Security Platform.
 Mit einem Orca-Experten chatten
Kein Slack-Konto erforderlich.