

機密データ検出
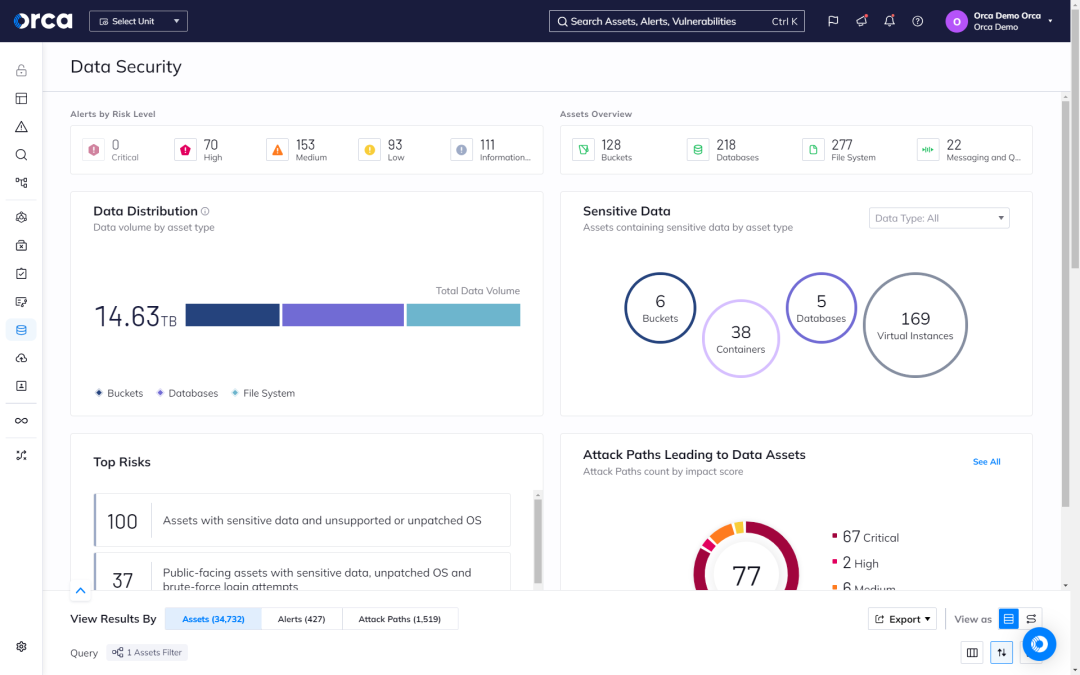
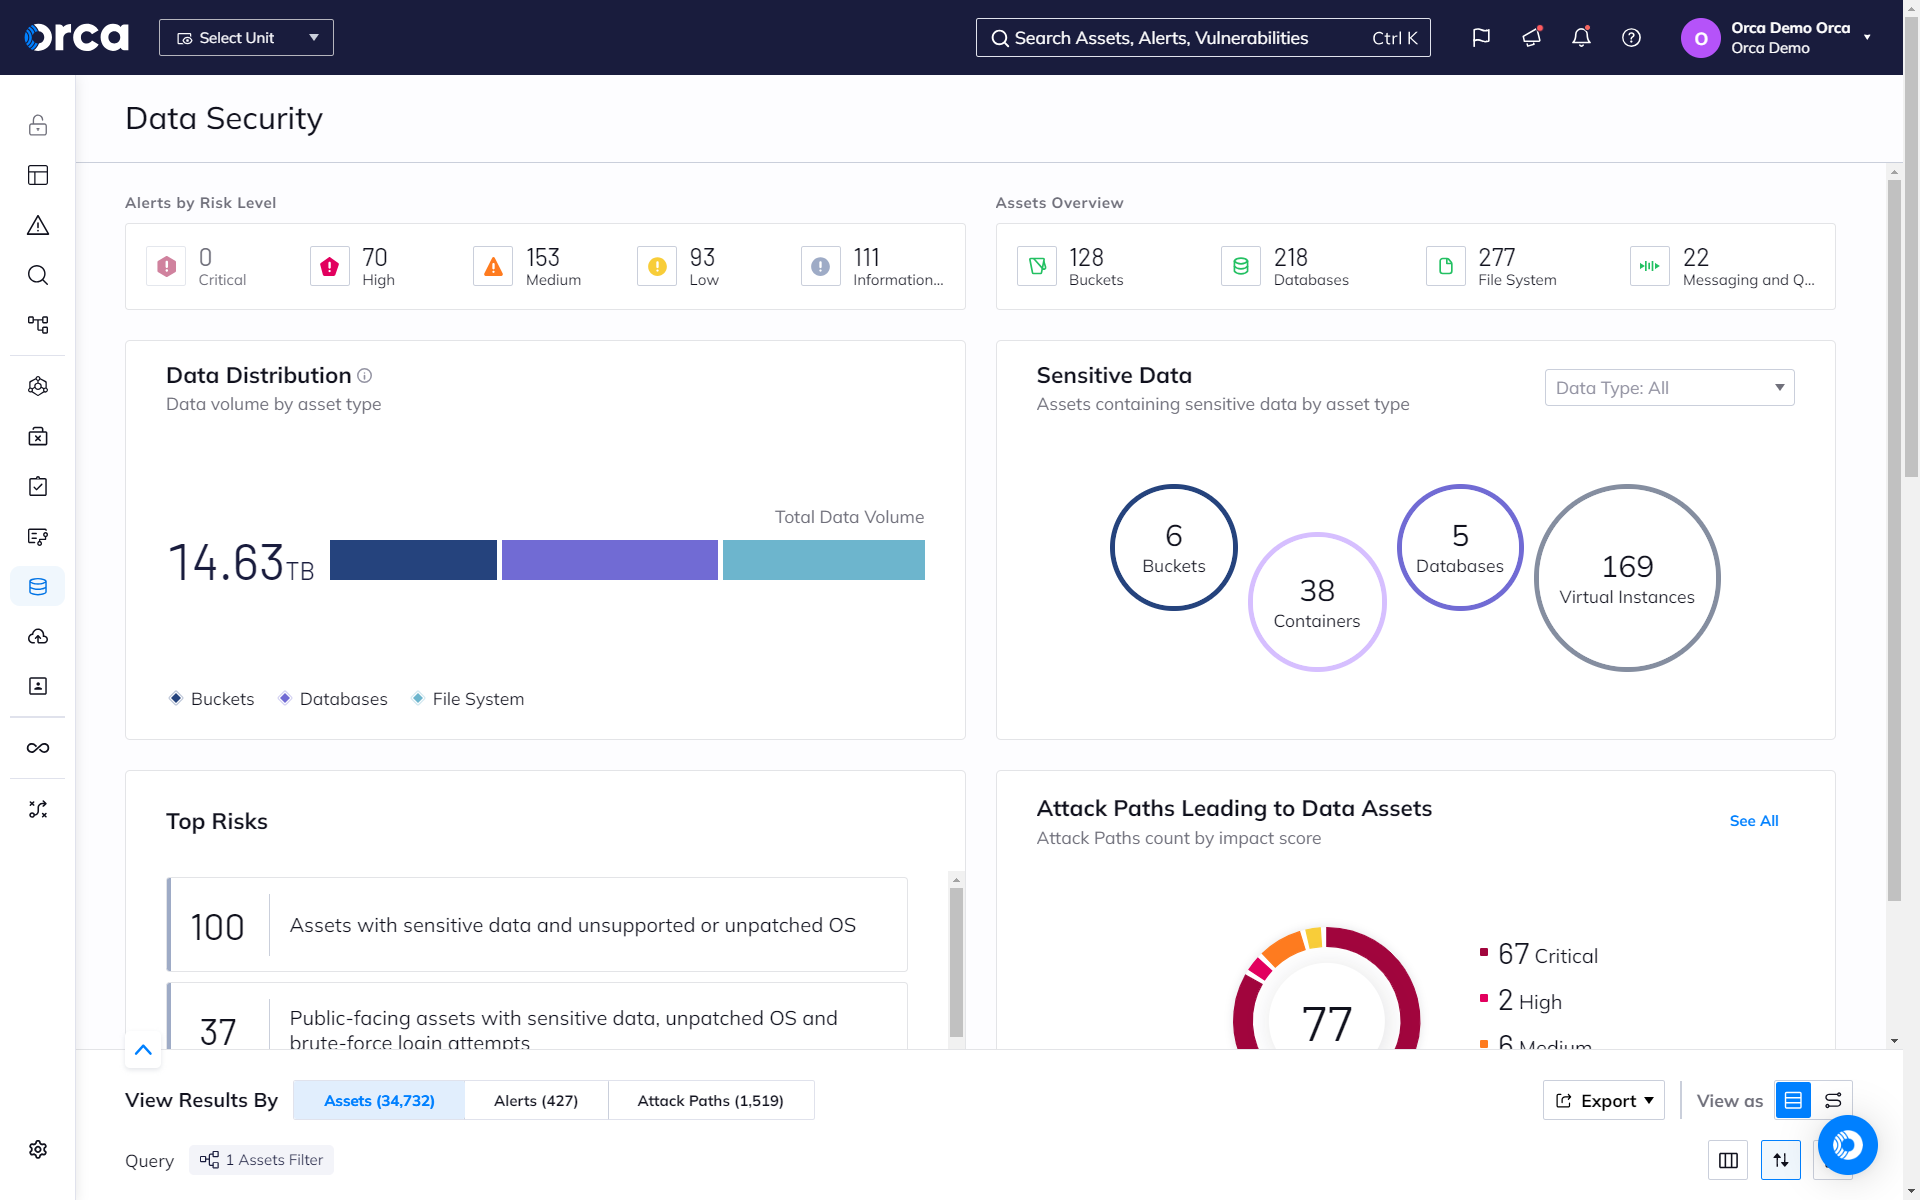
Orca Cloud Security Platformでクラウド上の最も重要なデータを保護しましょう。Orcaはクラウド環境全体をスキャンしてリスクのある機密データを検出し、環境のコンテキストに基づいてアラートの優先順位を付けます。
課題
レガシーソリューションはブラインドスポットを生み出します。
攻撃者は機密データを狙っています。だからこそ、その保護は最優先事項です。しかし、見えないものを守ることはできません。エージェントベース、レガシー、またはポイントソリューションでは、攻撃者が悪用可能な機密データが隠れるブラインドスポットが残ります。
- 平均して、エージェントベースのソリューションがカバーする資産は50%未満です。
- レガシーなツールやポイントソリューション、統合の不十分なプラットフォームでは、データストアがパブリックに公開されているか、インターネットに接続された資産に紐付いているかといったリスクのコンテキストを完全に把握できません。
私たちのアプローチ
Orcaのagentlessデータセキュリティツールで、最重要資産(クラウンジュエル)を保護しましょう。
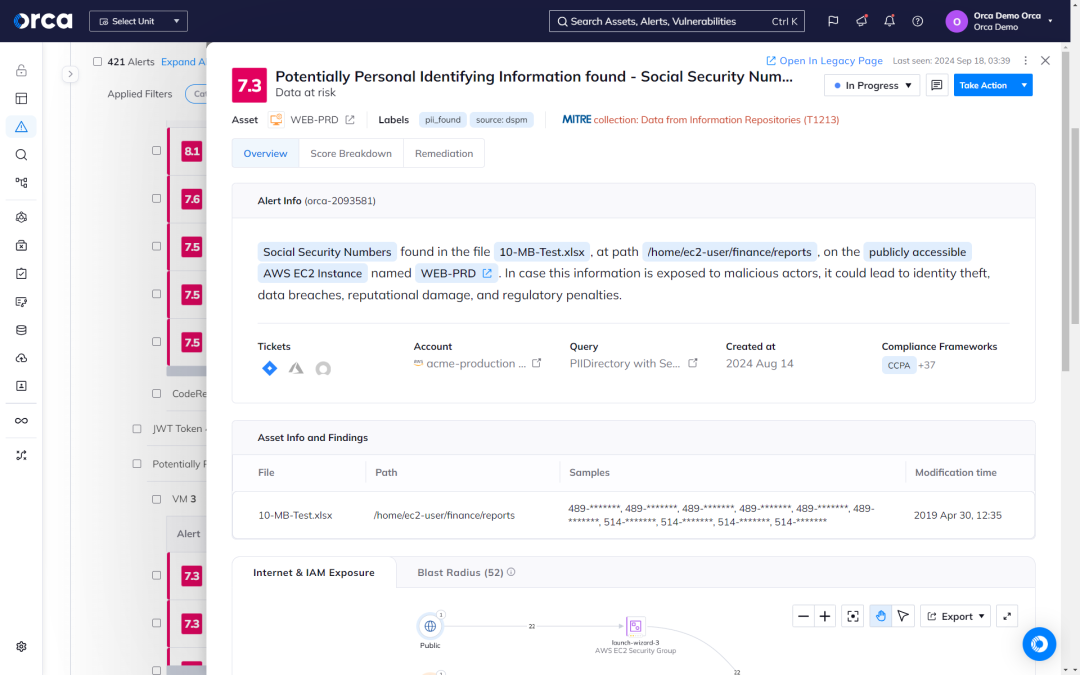
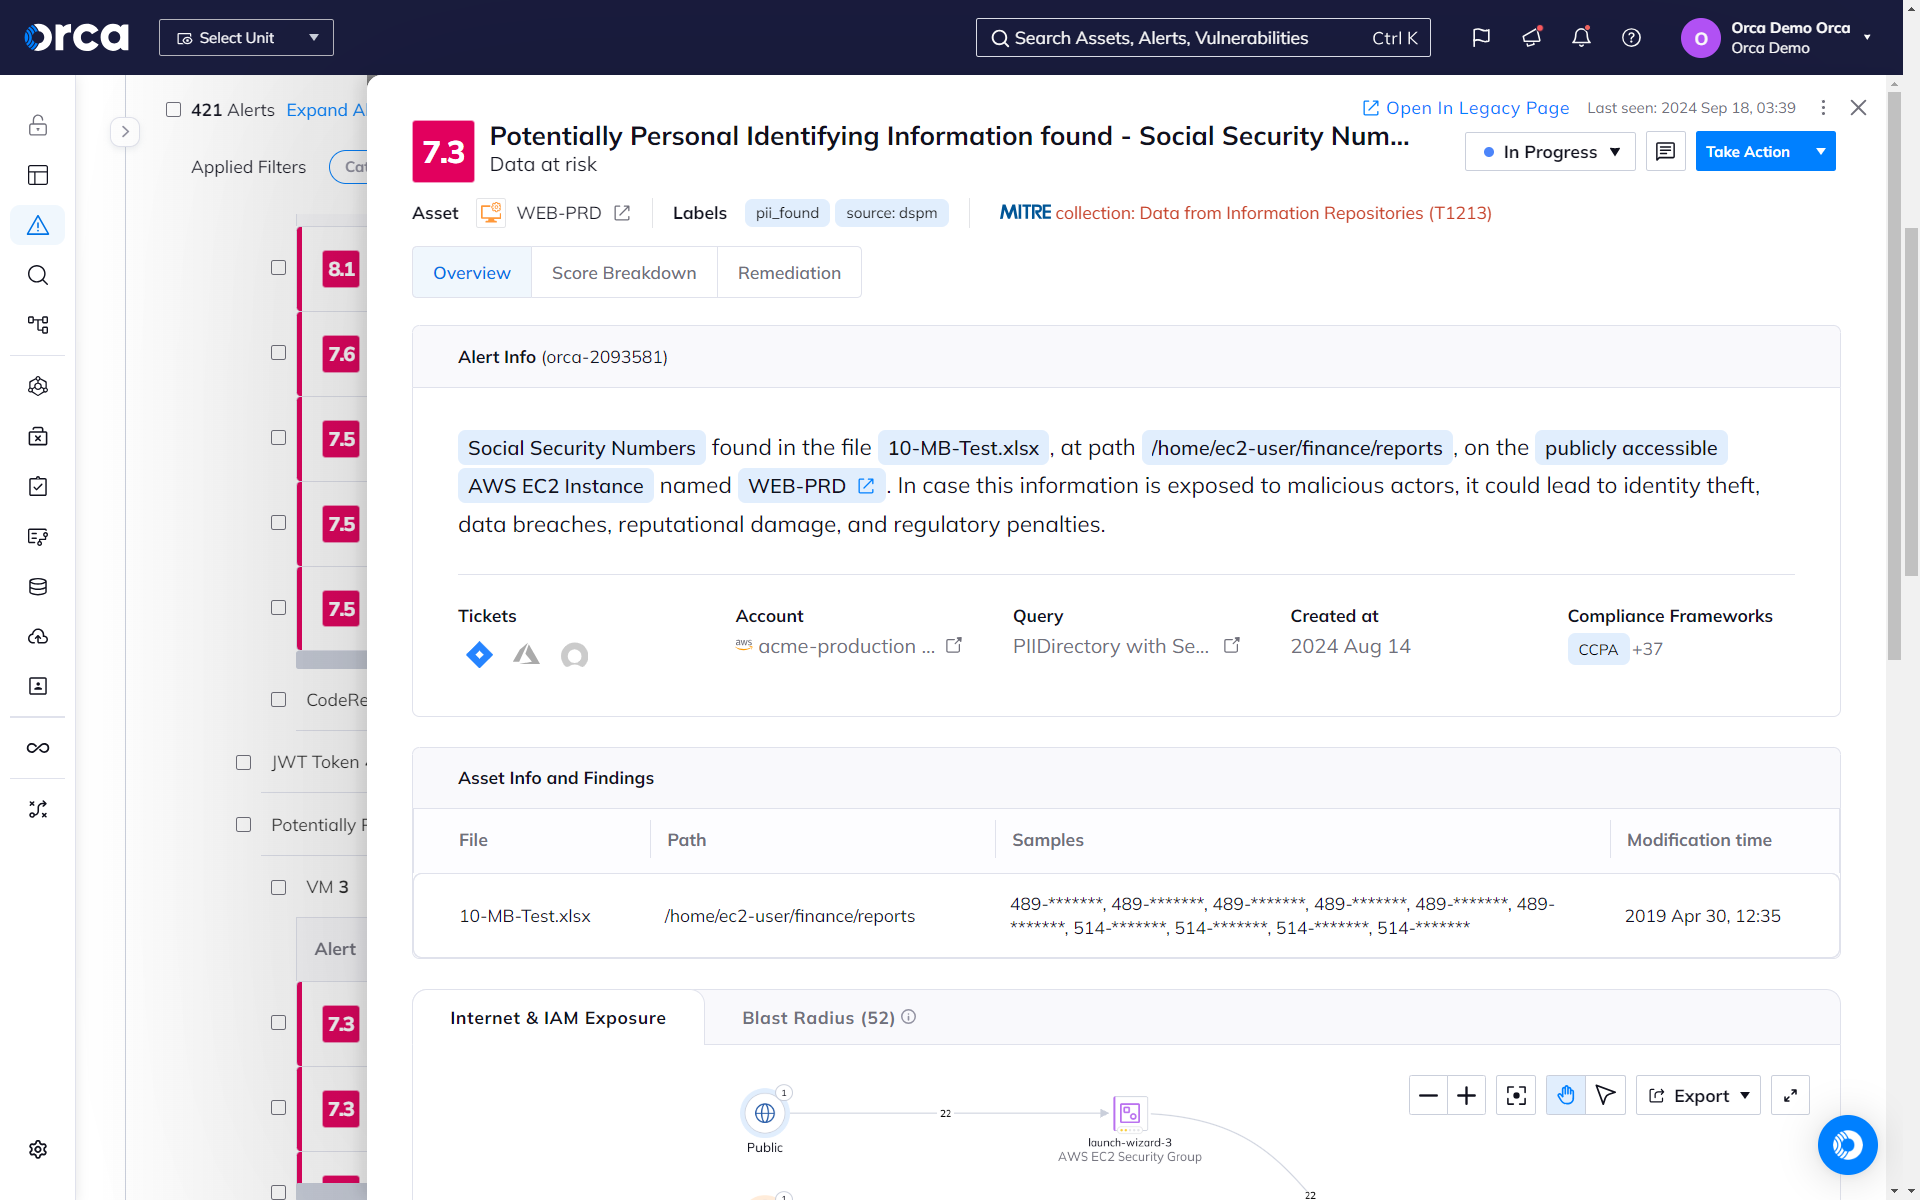
Orcaはワークロードとコントロールプレーンの両方でリスクのある機密データを検出し、正確な場所を特定して修復を迅速化するためのマスクされたサンプルを提供します。また、データを含む資産の場所やアクセシビリティといったコンテキストも活用します。このアプローチにより、ノイズを排除し、ビジネスを危険にさらす真に重大なリスクを切り分けます。
完全なカバー範囲とリスク検出により、機密データの安全性を確保しましょう
Orcaはクラウド環境の隅々までスキャンし、個人識別情報(PII)から保護対象保健情報(PHI)まで、リスクのある機密データを捜索します。
- 実行中、アイドル、一時停止、停止といった状態を問わず、クラウド環境全体のあらゆるワークロードからリスクのある機密データを検出します。
- アラートは機密データの正確な場所を示し、効率的なトリアージと修復のためにマスクされたサンプルを提供します。
- 機密データ検出は、住所、メールアドレス、クレジットカード番号、社会保障番号などのPII(個人識別情報)をカバーしています。
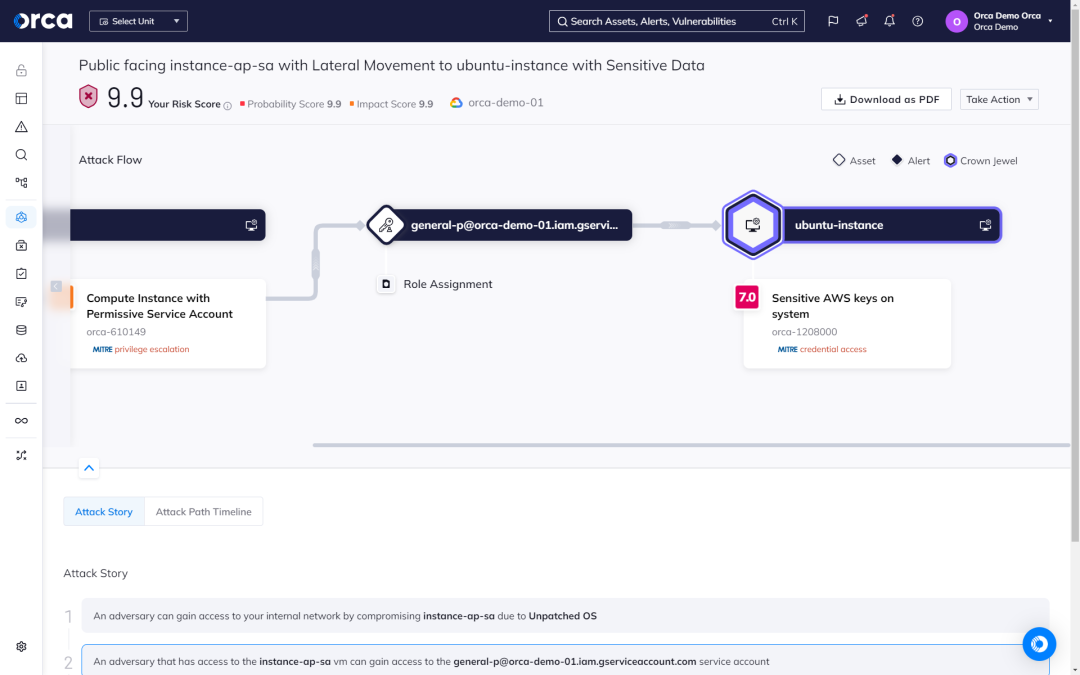
Orcaによるクラウンジュエルの分類方法
Orcaは、すべての脅威に均等な優先順位を付けるのではなく、最も重要な資産を危険にさらす脅威やアタックパスを優先し、深刻なデータ侵害や攻撃の回避に重点を置きます。
- どの資産がビジネスにおいて重要かを判断するため、Orcaは機密データと重要資産を自動的に検出します。これには、広範なアクセス権限を持つ資産やシークレットが露出している資産も含まれます。
- ユーザー自身で重要資産にタグを付け、分類することも可能です。Orcaの「クラウンジュエル」カテゴリーには、個人識別情報(PII)、知的財産、財務情報などが含まれます。
- 企業のクラウンジュエルを危険にさらす脅威やアタックパスには、自動的に最高の優先度とビジネスインパクトスコアが割り当てられます。
Orcaはノイズを排除します
Orcaは、クラウド上のリスクのある機密データの修復を容易にします。統計的スキャンとヒューリスティックがノイズを減らし、コンテキスト分析がリスクの優先順位付けを支援することで、セキュリティチームは真に重要な事項に集中できます。
- Orcaは統計的スキャンと閾値ベースのヒューリスティックを活用し、誤検知を削減します。例えば、統計的スキャンにより、ファイル内にある単一のランダムな9桁の数字は、多数の9桁の数字を含むファイルに比べて、実際の社会保障番号である可能性が低いと判断できます。
- ヒューリスティック分析を用いても、誤検知が発生する可能性はあります。Orcaは、リスクの可能性がある機密データのファイル場所とマスクされたサンプルをいくつか提供し、誤検知の迅速な特定を支援します。
- アラートの優先順位を決定する際、Orcaは検出された機密データのアクセシビリティを考慮します。例えば、リソースはパブリックに公開されているか、ワークロードは停止または一時停止しているか、機密データを含む資産に重大な脆弱性があるか、といった点です。
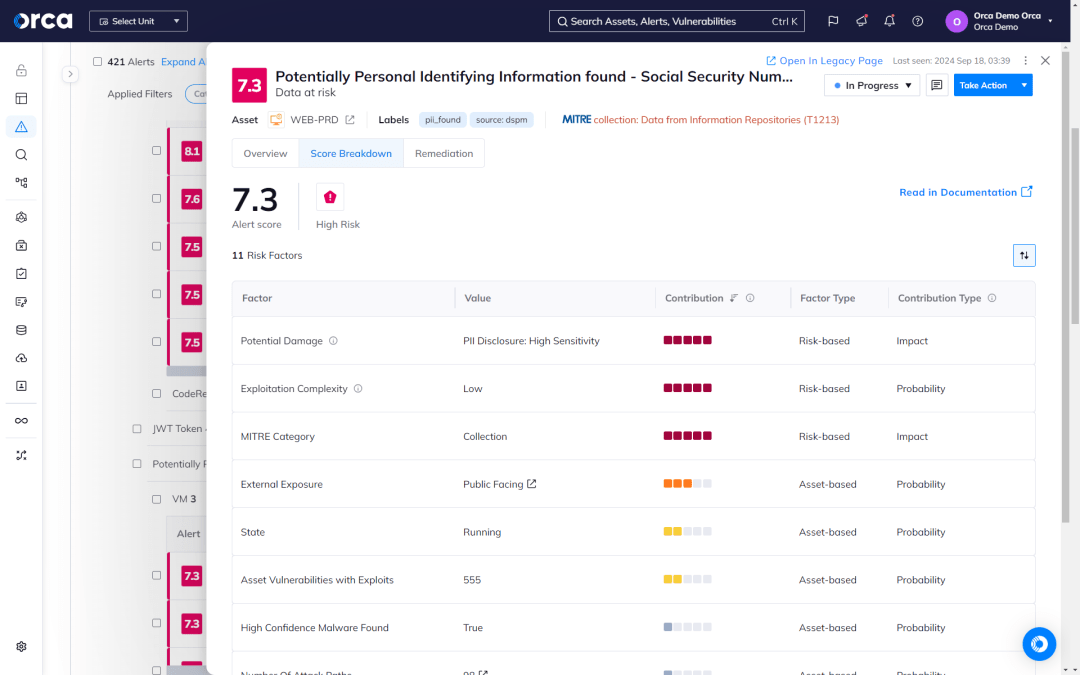
最小限の手間で、完全な可視化を実現

チャットで相談
Orca Securityのデモを見る
Orcaクラウドセキュリティプラットフォームで、可視性を獲得し、コンプライアンスを実現し、リスクの優先順位付けを行いましょう。
 Orcaのエキスパートに相談する
Slackアカウントは不要です。